







ハイブリッドクラウドとマルチクラウドのセキュリティ
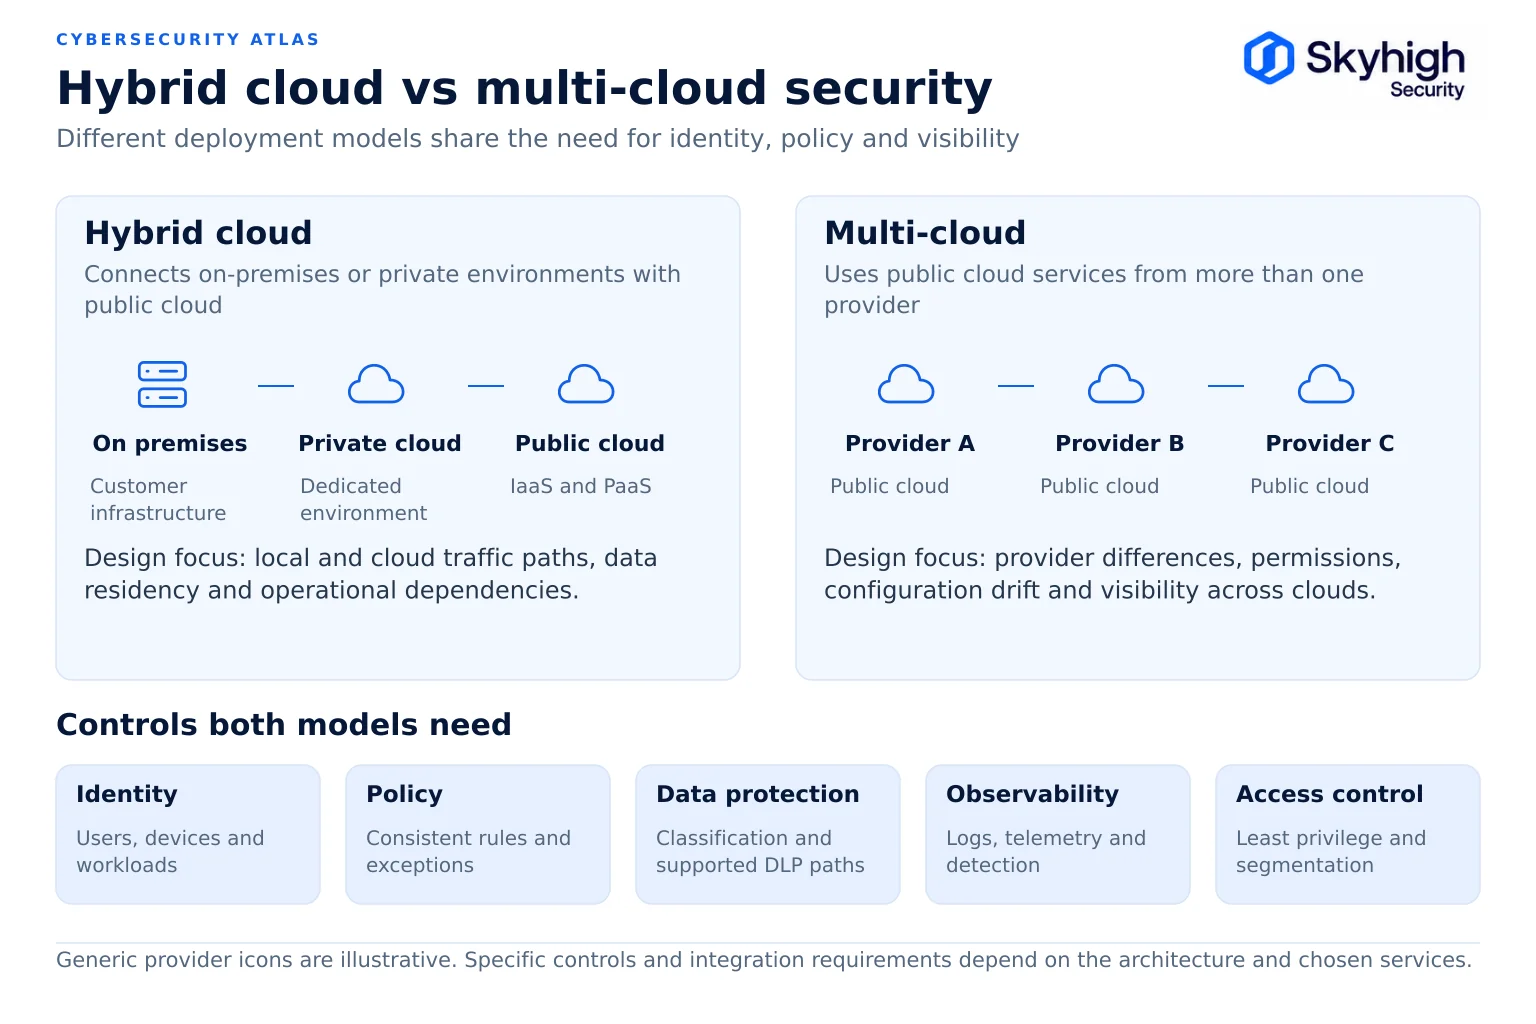
- ハイブリッドクラウドは、自社所有のインフラとパブリッククラウドを組み合わせたものであり、マルチクラウドは複数のパブリッククラウドプロバイダーを利用するものです。
- ハイブリッドセキュリティは、オンプレミスとクラウドの境界に焦点を当てているのに対し、マルチクラウドセキュリティは、プロバイダーごとの違いに焦点を当てている。
- どちらのモデルにおいても、アイデンティティ、データ分類、およびアクセスポリシーは、すべての環境において一貫性を保たなければなりません。
- Flexeraの2026年の調査によると、73%の組織がハイブリッド環境を運用しており、多くの場合、複数のクラウドと併用していることが明らかになった。
- IBMの2025年に関する調査によると、複数の環境にまたがるセキュリティ侵害は、被害額が最も大きく、封じ込めに最も時間がかかった。
ハイブリッドクラウドのセキュリティとマルチクラウドのセキュリティは、いずれも複数の環境にまたがって分散しているワークロードやデータを保護することを目的としていますが、その課題は異なります。ハイブリッドクラウドのセキュリティは、組織が運用するインフラストラクチャとクラウドプロバイダーが運用するインフラストラクチャの間で、制御策の一貫性を保つことに重点を置いています。一方、マルチクラウドのセキュリティは、それぞれ独自のIDモデル、ネットワーク構成、セキュリティサービスを持つ異なるパブリッククラウドプロバイダー間で、制御策の一貫性を保つことに重点を置いています。
この記事は、「ハイブリッドクラウドのセキュリティ」ガイドの一部です。
定義
ハイブリッドクラウドは、自社所有のクラウドインフラとパブリッククラウドインフラを組み合わせたものであり、マルチクラウドは複数のパブリッククラウドプロバイダーを利用し、ハイブリッドマルチクラウドはこれら両方を組み合わせたものです。
ハイブリッドクラウド。NISTのクラウドコンピューティングの定義であるSP 800-145では、ハイブリッドクラウドを、2つ以上の異なるクラウドインフラストラクチャ(プライベート、コミュニティ、またはパブリック)の組み合わせと定義している。これらはそれぞれ独立したエンティティであり続けるが、データやアプリケーションの移植性を可能にする技術によって結びつけられている。一般的な用法では、ハイブリッドには、パブリッククラウドに接続された従来のオンプレミス型データセンターも含まれる。
マルチクラウド。複数のパブリッククラウドプロバイダーを利用すること。例えば、2つのハイパースケーラーでワークロードを実行したり、あるプロバイダーのIaaSと別のプロバイダーのプラットフォームサービスを組み合わせたりすることなどです。複数のベンダーのSaaSを利用することも、マルチクラウドの一形態です。
ハイブリッド・マルチクラウド。オンプレミスまたはプライベートインフラストラクチャと、複数のパブリッククラウドを組み合わせたもの。これは、大半の大企業に当てはまります。
各モデルの普及度
ハイブリッドクラウドやマルチクラウド環境は今や当たり前となっており、その多くは計画的なものではなく、偶然に拡大してきたものです。
Flexeraがクラウド関連の意思決定者753名を対象に実施した調査に基づく「2026年クラウド動向レポート」によると、73%の組織がハイブリッド環境を運用していることが明らかになった。 Flexeraのプレスリリースによると、マルチクラウドの利用率は88%に達しており、同レポートでは、マルチクラウドの拡大は意図的な戦略というよりは、合併やサイロ化されたアプリケーションに起因している可能性があると指摘しています。これはセキュリティ上重要な問題です。偶然に拡大したマルチクラウド環境では、通常、管理体制に一貫性が欠けているからです。
並べての比較
ハイブリッドクラウドとマルチクラウドのセキュリティは、アーキテクチャ、アクセス、データ処理、責任の所在、ポリシー管理、および主な障害モードという6つの側面において異なります。
| 寸法 | ハイブリッドクラウドのセキュリティ | マルチクラウドのセキュリティ |
|---|---|---|
| 建築 | 自社インフラとプロバイダーのインフラを接続し、セキュリティはその境界の両側にわたって確保される | 複数のプロバイダーにまたがっており、各プロバイダーはネットワーク、ID、サービスモデルがそれぞれ異なる |
| アクセス | ユーザーはデータセンターやクラウド上のアプリにアクセスしますが、オンプレミスとリモートのアクセス経路は異なります | ユーザーやワークロードは、複数のクラウド上のサービスにアクセスします。各プロバイダーには独自のアクセス制御があります。 |
| データの取り扱い | データはオンプレミスとクラウドの間を行き来するため、データの保存場所と検査の実施場所は重要な決定事項となる | データはプロバイダー間でやり取りされますが、各プロバイダーごとに暗号化、鍵管理、およびログ記録のオプションが異なります。 |
| 責任 | オンプレミス環境上のすべての資産は顧客が所有し、クラウド環境においても責任を分担する | 責任分担の区分は、プロバイダーやサービスの種類によって異なります |
| ポリシー管理 | オンプレミスとクラウドの適用について、それぞれ個別のポリシーを設定することによるリスク | プロバイダー固有のツールごとに個別のポリシーを設定する場合のリスク |
| 主な故障モード | ローカルとクラウドでの適用におけるポリシーの不整合 | プロバイダーごとのデフォルト設定の違いやスキル不足に起因する設定ミス |
建築
ハイブリッドアーキテクチャは環境間の連携によって特徴づけられるのに対し、マルチクラウドアーキテクチャはプロバイダー間の一貫性によって特徴づけられる。
ハイブリッドアーキテクチャにおいて、設計上の重要なポイントは、環境間の接続、すなわちプライベート相互接続、VPN、およびそれらを通過するトラフィックを検査する適用ポイントです。トラフィックをどこで検査し、どこで復号化するかを決定することは、パフォーマンス、主権、および回復力に影響を与えます。「ハイブリッドクラウドセキュリティのリファレンスアーキテクチャ」を参照してください。
マルチクラウドアーキテクチャにおいて、設計上の重要なポイントは抽象化と一貫性です。具体的には、共通のアイデンティティ層、一貫性のあるネットワークセグメンテーションパターン、そして単一のプロバイダー内だけでなく、複数のプロバイダーにまたがって機能するセキュリティツールなどが挙げられます。
アクセス
どちらのモデルにおいても、一貫したアクセスを実現するには、1つのIDプロバイダーと、アプリケーションごとの1セットの権限設定が必要です。
ハイブリッドアクセス設計では、オンプレミスのアプリケーションにアクセスするオンプレミスユーザー、オンプレミスのアプリケーションにアクセスするリモートユーザー、およびクラウドサービスにアクセスするすべてのユーザーに対応する必要があります。ローカルとクラウドの両方でポリシーを適用するZero trust network access は、1つのポリシーですべての3つのアクセス経路を処理します。「プライベートアプリケーション向けのオンプレミスZTNA」を参照してください。
マルチクラウドへのアクセス設計では、複数のプロバイダーのIDおよびアクセス管理システムを統合する必要があります。各クラウドとフェデレーションされた単一のエンタープライズIDプロバイダーを採用し、一貫した役割定義を設けることで、設定のずれを軽減できます。
データの取り扱い
どちらのモデルにおいても、データ保護は各プロバイダーのネイティブツールではなく、環境を横断するレイヤーに基づいて行われるべきである。
ハイブリッド環境では、常駐先や検査場所に関する疑問が生じます。具体的には、どのデータをクラウドに移行できるか、復号化されたトラフィックがどこに存在するか、ログがどこに保存されるかといった点です。また、トラフィックを処理するインフラストラクチャが誰のものであり、誰がそれを運用しているのかという点について、主権に関する疑問も別途生じます。「ハイブリッドクラウドセキュリティにおけるデータ主権」を参照してください。
マルチクラウド環境では、分類、暗号化、鍵管理、およびdata loss prevention が各プロバイダーで同じように機能するかどうかという一貫性の問題が浮上します。プロバイダーを横断するデータセキュリティ層(検出にはDSPM、適用にはDLP)を導入することで、各プロバイダーの異なるネイティブツールに依存することを回避できます。「クラウドおよびオンプレミス環境を横断するDLP」を参照してください。
IBMの「2025年データ漏洩コスト報告書」によると、複数の環境に分散したデータが関与する漏洩事件の平均コストは505万米ドルで、その発見から封じ込めまでに276日を要したことが明らかになった。これは、あらゆるストレージ構成の中で最も高いコストであり、最も長いライフサイクルであった。
責任
ハイブリッド環境では、プロバイダーごとに1つの責任範囲が設定されますが、マルチクラウド環境では、プロバイダーやサービス階層ごとにその責任範囲が複数存在することになります。
NSAとCISAが提唱する「クラウドセキュリティ対策トップ10」では、共同責任モデルの維持が最優先事項として挙げられており、ハイブリッドおよびマルチクラウド環境がもたらす複雑性に対処するための具体的な戦略も盛り込まれている。
ハイブリッド環境では、責任の境界は組織と各プロバイダーとの間にあります。マルチクラウド環境では、複数の境界が存在し、それらはプロバイダーやサービス階層ごとに異なる形で設定されます。サービスごとに責任マトリックスを維持してください。
ポリシー管理
どちらのモデルにも共通するリスクは、ポリシーの断片化です。つまり、エンフォースメント・スタックごとに1つのポリシーセットが設定され、時間の経過とともにそれらのポリシーが互いに乖離していくことです。
Web、SaaS、およびプライベートアプリケーションへのユーザーアクセスについては、クラウドとオンプレミスの両方で適用される単一のSSEポリシーエンジンにより、ハイブリッド環境およびマルチクラウド環境の両方をカバーします。ワークロードの構成に関しては、クロスクラウドのセキュリティ状態管理と「ポリシー・アズ・コード」により、インフラストラクチャの設定の一貫性が保たれます。「クラウドとオンプレミスにわたる一貫したセキュリティポリシー」を参照してください。
ハイブリッド・マルチクラウド・アーキテクチャ:セキュリティ上の優先事項
ハイブリッド・マルチクラウドのセキュリティプログラムは、あらゆる環境において一貫した管理を維持するための7つの優先事項に基づいています。
- あらゆるクラウドおよびオンプレミスシステムと連携する単一のIDプロバイダー。
- DSPMおよびDLPがすべての環境で適用する単一のデータ分類スキーム。
- Web、SaaS、プライベートアプリ向けの単一のユーザーアクセスポリシーを、オンプレミスとクラウドの両方で適用します。
- インフラストラクチャ構成におけるクロスクラウドのセキュリティ態勢管理。
- すべてのプロバイダーおよびサイトにわたる、一元化された、レジデンシーを考慮したロギング。
- 各プロバイダーおよびサービスごとの責任マトリックス。
- どのプロバイダーも障害が発生する可能性があることを前提とした耐障害性計画。「ハイブリッド SSE の耐障害性:フェイルオーバーと復旧」を参照してください。

どちらのモデルの方が安全ですか?
どちらのモデルも、それ自体がより安全というわけではありません。結果は、ID、データ、およびアクセスポリシーがどれほど一貫して適用されるかによって決まります。
ハイブリッド環境では、組織はデータの処理場所や、プロバイダーのサービス停止時に運用をどのように継続するかをより細かく制御できます。マルチクラウドは、単一のプロバイダーへの依存度を低減できますが、設定の複雑さは増大します。
Skyhighがハイブリッドおよびマルチクラウドのセキュリティをどのようにサポートするか
Skyhighは、アプリケーションがどのクラウド上でホストされているかに関係なく、単一のアクセスおよびデータポリシーを適用することで、両方のモデルに対応しています。
Skyhigh Hybrid SSE Mesh は、アプリケーションをホストしているクラウドプロバイダーに関係なく、オンプレミスおよびクラウドの適用ポイント全体において、Web、SaaS、プライベートアプリケーション、AI ツールへのアクセスに対して単一のポリシーを適用します。これにより、一貫したユーザーアクセスポリシーが実現されます。また、プロバイダーをまたぐワークロードの設定は、SSE ではなくポスチャー管理によって処理されます。 Skyhigh CASBは、多数のクラウドサービスに統一されたポリシーを適用します。また、Skyhighのクラウドレジストリは、データの保存場所などのリスク属性に基づいてサービスを評価し、Skyhigh DSPMは、クラウドおよびSaaSのデータストア全体から機密データを検出します。
出典
- NIST.SP 800-145: NISTによるクラウドコンピューティングの定義(2011年9月)。https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. 『2026年クラウドの現状レポート』. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. 「2026年クラウドの現状」プレスリリース(2026年3月18日、ドイツ語)。https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBMおよびポネモン・インスティテュート。『データ漏洩のコストに関するレポート 2025』。 https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSAおよびCISA。「クラウドセキュリティ対策トップ10」(2024年3月7日)。https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/