






DSPMとSSEが連携してデータリスクを低減する仕組み
- DSPMは機密データとその漏洩を検知し、SSEはユーザーやアプリがそのデータとどのようにやり取りするかを制御します。
- 発見と執行は相互に補完し合い、執行のテレメトリデータが発見の精度を高め、このプロセスが継続的なループとして機能します。
- ハイブリッド環境において、DSPMは対応しているクラウドおよびSaaSリポジトリ内の保存データを検出する一方、SSEは対応しているゲートウェイを経由するトラフィックに対して、インラインでの可視化とポリシー適用を行います。
- 実用的なワークフローには、「発見」「分類」「優先順位付け」「実施」「検証」「報告」という一連のプロセスが含まれます。
- AIツールへのデータの流れを適切に管理することは不可欠です。なぜなら、AIパイプライン内のデータは取り戻すことができないからです。
DSPMとSSEは、リスクにさらされているデータと、そのデータへのアクセス制御方法を結びつけることで連携して機能します。DSPMは、SaaSやクラウドデータストア全体にわたって機密データを継続的に検出して分類し、誰がアクセスできるか、またどのように共有されているかをマッピングします。 SSEは、secure web gateway (SWG)、cloud access security broker (CASB)、zero trust network access (ZTNA)、およびdata loss prevention (DLP)の各制御機能を通じてポリシーを適用します。DSPMの分析結果がSSEのポリシーに反映されることで、ポリシーの適用は実際のデータの機密性や露出度に見合ったものとなります。
この記事は、「ハイブリッドクラウドのセキュリティ」ガイドの一部です。
SSEアーキテクチャにおけるDSPMの役割
DSPMは、SSEアーキテクチャにおけるデータインテリジェンス層であり、機密データに関する以下の4つの問いに答えます:
- どのような機密データが存在するのでしょうか?個人データ、財務記録、健康データ、知的財産、ソースコード、AIの学習データなどです。
- どこに存在するのか?SaaSアプリケーション、クラウドストレージ、データベース、コラボレーションプラットフォーム、ファイル共有、分析パイプライン、そしてバックアップなどです。
- 誰がアクセスできますか?ユーザー、グループ、外部の共同作業者、サービスアカウント、および連携アプリケーションです。
- どの程度リスクにさらされているのか?公開リンク、過度な権限設定、アクセス権を持つ休眠アカウント、設定ミスのあるストレージ、そしてリスクの高い連携機能など。
SSEは適用層です。SSEは、データの移動過程を管理します。具体的には、Webゲートウェイを経由したアップロードやダウンロード、CASBを通じたSaaSでの共有やアクティビティ、ZTNAを通じたプライベートアプリケーションへのアクセス、DLPによるコンテンツ検査などです。DSPMがない場合、SSEはID、デバイス、アプリケーション、およびコンテンツのパターンに基づいて判断を行います。DSPMがある場合、SSEはどのリポジトリやデータセットが最も重要であるかも把握します。
なぜデータに偏らない管理手法では現代のリスクを見逃してしまうのか
データブラインドな対策では、攻撃者が通常の活動のように見える有効なアカウントや正規のサービスをますます利用するようになっているため、現代のリスクを見逃してしまいます。
攻撃者は、有効なアカウントや正規のサービスをますます利用するようになっています。ベライゾンの「2026年データ侵害調査報告書」によると、データ侵害の62%に人的要因が関与しており、48%の侵害には第三者が関与していたことが報告されています。侵害されたアカウントが承認済みのSaaSアプリケーションからファイルをダウンロードした場合、ネットワーク制御システムには、通常の正当なトラフィックとして認識されます。そのファイルが組織にとって最も機密性の高い記録であることを明らかにできるのは、データのコンテキストのみです。
データに無頓着な管理体制では見過ごされがちな一般的な情報漏洩のパターンには、公開リンクを通じた過剰な情報共有、数十ものSaaSサービスに散在する機密データ、テスト環境や忘れ去られたストレージに残されたデータのコピー、管理されていないデバイスへのアクセス、およびアクセスすべきではないリポジトリに接続されたAIツールなどが挙げられます。
DSPMによるリスクの特定と優先順位付けの方法
DSPMは、機密データを検出して分類し、その露出状況を可視化し、検出結果を優先順位付けすることで、チームが最もリスクの高い問題を優先的に解決できるようにします。
DSPMはAPIを介してSaaSやクラウドプラットフォームに接続し、ストレージやデータベースをスキャンして、コンテンツを機密レベルごとに分類します。分類はオブジェクトレベル(ファイル、テーブル、データセット)で行われるため、適切な制御が可能になります。
続いて、露出分析を行うことで、データが本来の対象者以外にもアクセス可能な箇所が明らかになります。優先順位付けでは、機密性、露出の範囲、ビジネス上の重要度、および規制上の関連性に基づいて調査結果をランク付けするため、チームは区別のないリストを順に処理するのではなく、リスクが最も高い露出を優先的に修正することができます。
SSEはDSPMの調査結果をどのように制御に活かしているのか
DSPMの調査結果は、対象となるデータの共有、アクセス、アップロード、およびDLPポリシーの変更に役立てることができます。サポートされている連携機能、または検証済みのポリシー変更ワークフローを通じて、それらの変更を実施してください。
| DSPMの調査結果 | SSEの応答 |
|---|---|
| SaaSアプリ内でパブリックリンクを通じて共有される規制対象データ | CASBは公開リンクを削除し、所有者に通知します |
| 許可されていないAIツールからアクセス可能な機密リポジトリ | CASBがOAuthグラントを取り消し、WebゲートウェイがそのAIサービスへのアップロードをブロックします |
| 新たに発見されたストレージバケット内に存在する顧客レコード | リポジトリ内の機密データを精査し、DLPの完全一致ポリシーに組み込むとともに、サポートされている制御機能を通じて適切なアクセス制限を適用する |
| 管理対象外のデバイスからアクセスされた高感度データ | CASBおよびZTNAでは、管理対象のデバイスが必要であるか、または閲覧のみのアクセスが許可されます |
| ソースコードを個人のクラウドストレージにコピーしました | WebゲートウェイのDLP機能は、個人の保存先へのコードのアップロードをブロックします |
統合における重要なポイントは、分類の共通化です。DSPMのラベルとSSE DLPポリシーは、同じ定義を使用する必要があります。そうしないと、検出結果に基づいて強制措置を講じることができません。どの引き継ぎが自動化されており、どの引き継ぎが承認済みのポリシー変更を必要とするかを確認してください。
データ保護のワークフロー
効果的なDSPMおよびSSEのワークフローは、データの作成や移動に合わせて繰り返される6段階のループとして実行されます。
1. 発見。クラウドおよびSaaSのデータストアを継続的にスキャンし、ゲートウェイを通過するデータを監視します。
2. 分類する。すべての情報源に対して、1つの分類体系を適用する。
3. 優先順位をつける。リスクを、影響の度合い、影響範囲、およびビジネスへの影響の観点からランク付けする。
4. 実施。優先事項をSSEポリシーに反映させる:共有制限、アップロードのブロック、アクセス条件、DLPルールなど。
5. 確認を行う。エンフォースメントのテレメトリを活用し、エクスポージャーが減少したこと、およびポリシーによって正当な業務が妨げられていないことを確認する。
6. 報告。監査人向けに、規制対象データの保管場所、適用される管理措置、およびリスクの推移に関する証拠を提示する。
データの作成や移動が行われるたびに、このループが繰り返されます。
機密性の高いSaaSおよびAIデータの保護
DSPMは、AIツールがアクセス可能な機密リポジトリを表示し、SSEはユーザーやアプリがAIサービスに送信する内容を制御します。
生成AIは、これまでのどのアプリケーションカテゴリよりも多くのリポジトリに接続し、より多くのデータを処理します。OWASPは、大規模言語モデルアプリケーションにおける主要なリスクの一つとして、機密情報の漏洩を挙げています。ベライゾンの2026年DBIRによると、企業のデバイスでAIサービスにアクセスするユーザーの67%が、社外アカウントを使用していることが判明しました。
DSPMは、AIツールがアクセス可能なリポジトリと、そこで機密データがAIツールにさらされている箇所を特定します。SSEは、ユーザーがAIサービスに送信できる内容、利用が許可されているAIサービス、および接続されたAIアプリケーションがアクセス権を維持できるかどうかを管理します。Skyhighは、機密データが一度AIパイプラインに入ると元に戻せないため、AIシステムへのデータフローを管理することがDSPMの主要なユースケースであると指摘しています(Skyhigh DSPMデータシート)。
ハイブリッド環境におけるDSPMとSSE
ハイブリッド環境には、相互に補完し合う保護対策が必要です。具体的には、サポート対象のクラウドおよびSaaSリポジトリに対するDSPMによる検出機能、およびオンプレミスとクラウドのゲートウェイを経由して転送されるデータに対するSSEによる可視化と適用機能です。
保存データの検出とインライン可視化を区別してください。オンプレミスのファイル共有およびデータベースは、ここで説明するDSPMによる保存データの検出範囲外となります。ただし、これらのシステムからのトラフィックは、統合されたサードパーティ製プロキシを含む、サポート対象のゲートウェイを経由する場合、引き続き監視可能です。
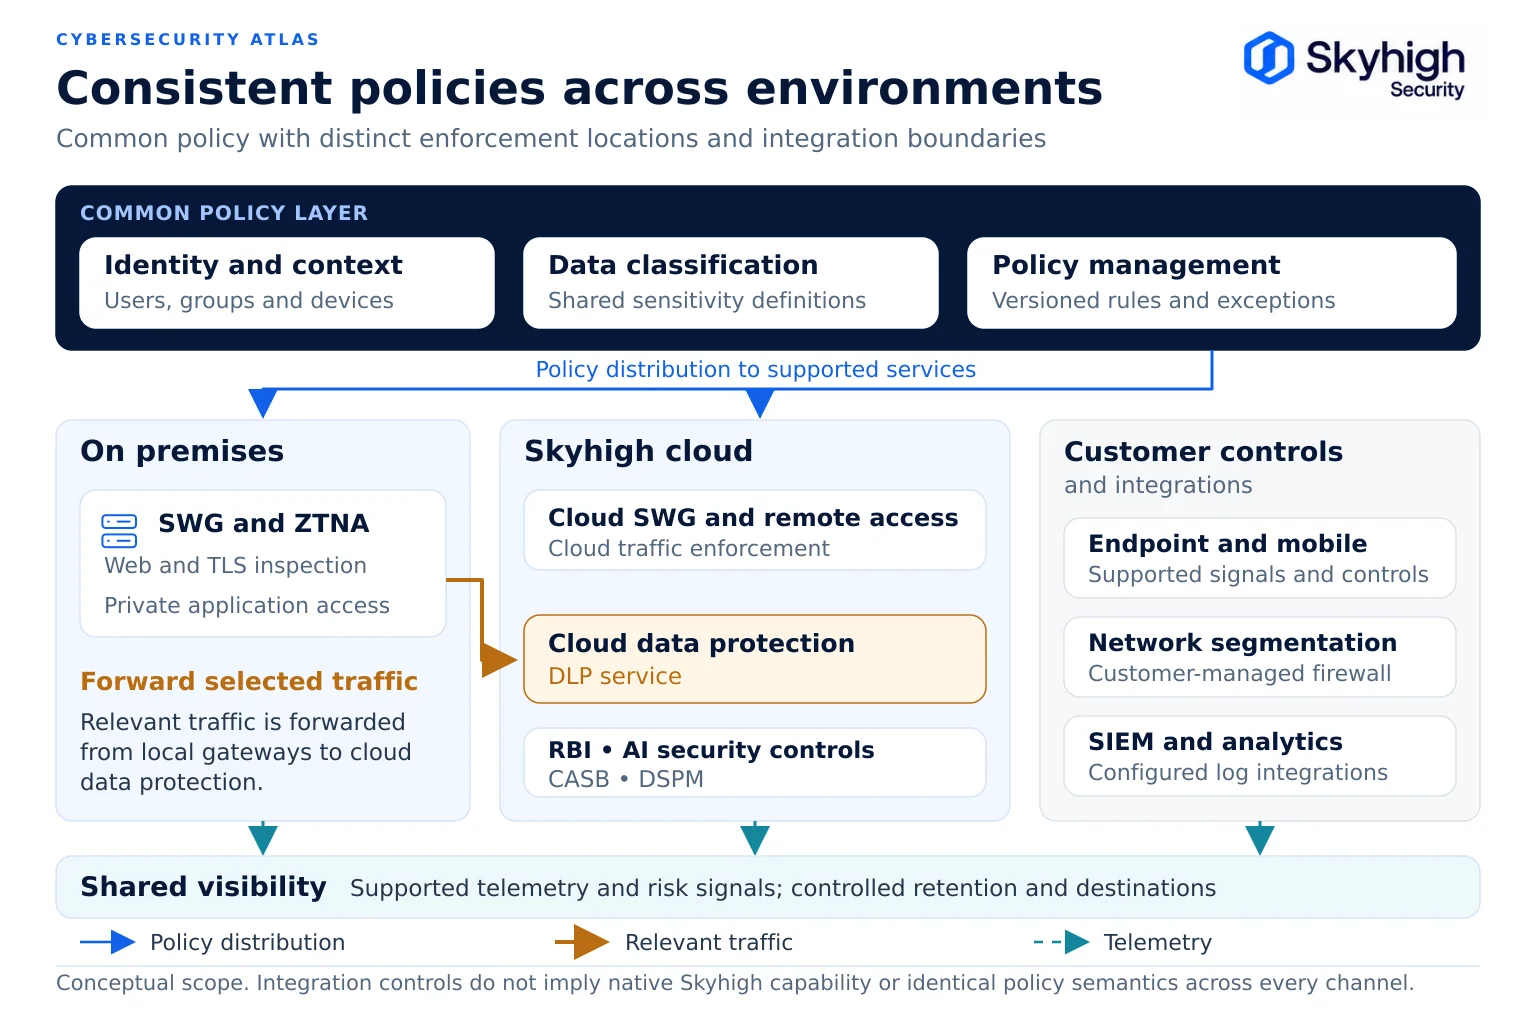
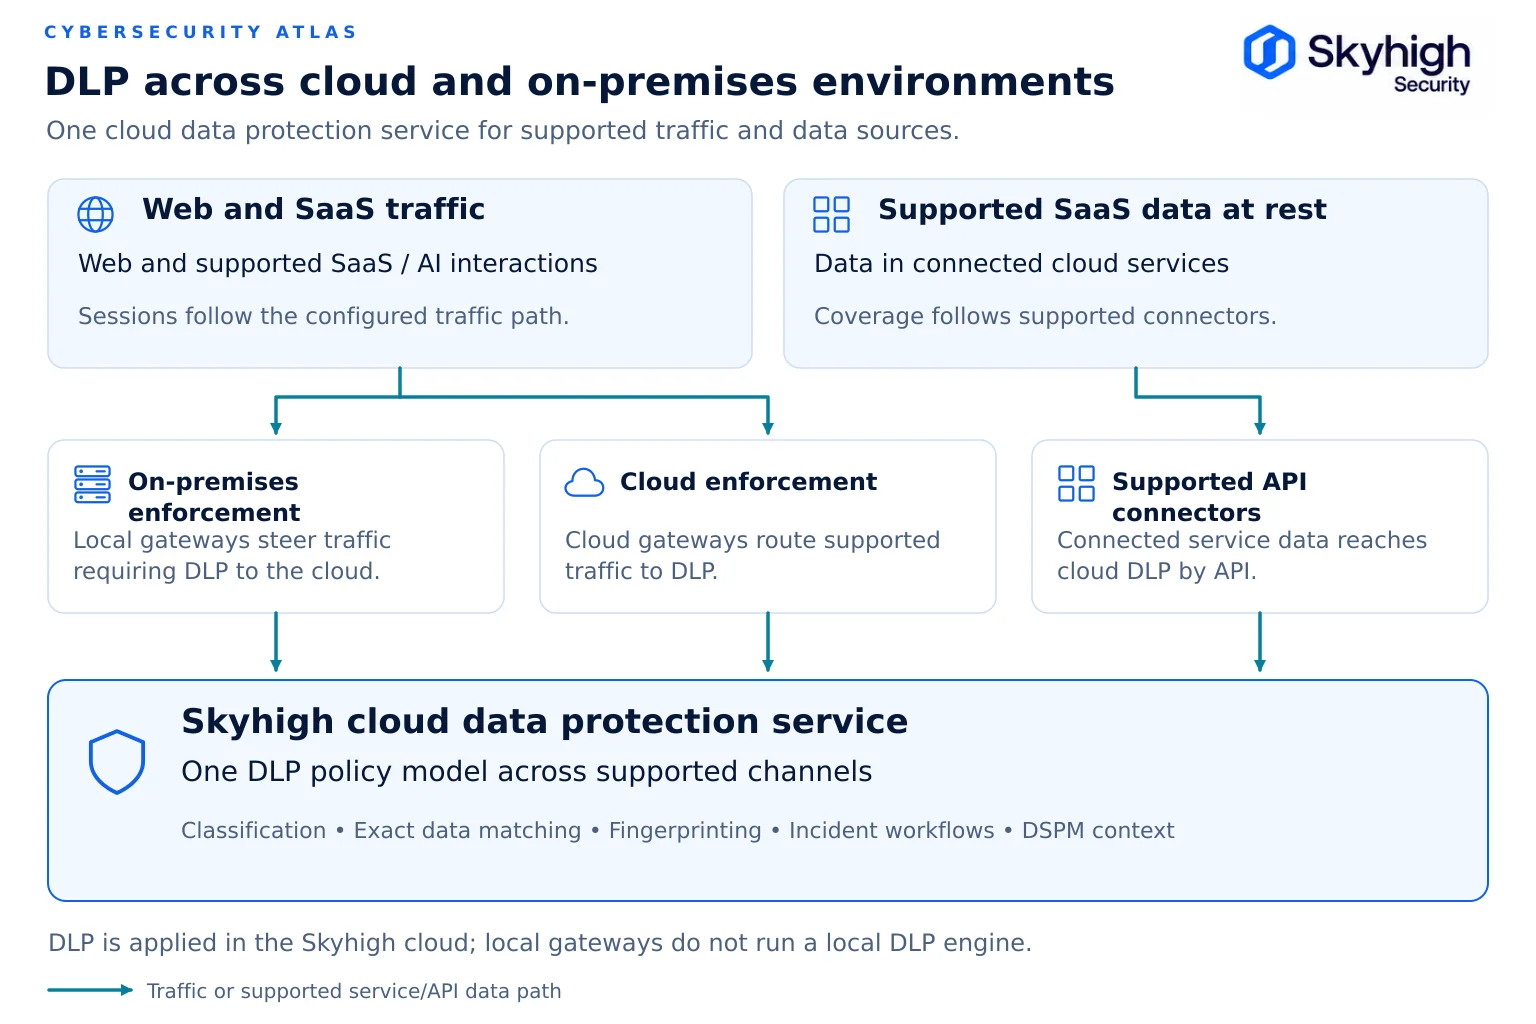
サポートされているすべてのパスに対して、同一のデータポリシー定義を適用します。ここで説明するSkyhighの導入環境では、Webおよびプライベートアプリケーションのポリシーはローカルで適用される一方、DLP検査が必要なトラフィックはSkyhighクラウドに転送されます。
例:移行期間中の規制対象金融機関
この銀行は、本社および各支店でオンプレミスのWebゲートウェイを運用しており、レガシープロキシの置き換えを現在進行中で、SaaSにはクラウド型CASBを利用している。
- DSPMは、APIを通じてSaaSテナントやクラウドストレージをスキャンし、外部パートナーと共有されている複数のコラボレーションサイト内の顧客レコードを検出します。
- クラウドコラボレーションサイト全体を調査した結果、承認されたグループの外部で共有された重複する顧客データが判明した。
- 現在も一部の支店で稼働しているレガシープロキシは、ICAP経由でDSPMに接続されているため、そのプロキシを経由するデータは、新しいゲートウェイを経由するトラフィックと同様に可視化されています。
- 調査結果は順位付けされています。顧客記録の外部への共有が最優先事項です。
- CASBは外部への共有を削除し、ダウンロードを管理対象デバイスに限定します。DLPは顧客データベースを完全一致ポリシーに追加します。また、オンプレミスのゲートウェイおよびクラウドのPoPからのトラフィックに対しても、同じポリシーが適用されます。これは、ゲートウェイがそれらのトラフィックを検査のためにSkyhighクラウドに転送するためです。
- Webおよびプライベートアプリケーションに関するポリシーは、銀行のインフラストラクチャ上でローカルに適用されます。データ保護、CASB、またはAIによる制御が必要なトラフィックは、同じポリシーに基づいてSkyhighのクラウドに転送されます。
- 四半期報告書により、監査人は、どのリポジトリに規制対象データが保管されているか、どの管理措置が適用されているか、およびリスクの推移がどのように変化したかを確認することができます。
金融サービス分野におけるハイブリッドSSEの公開事例については、Sicredi社がオンプレミス、クラウド、およびリモート環境全体にSkyhighのハイブリッドSSEを導入した事例をご覧ください。
SSE対応のDSPM戦略で重視すべき点
分類情報を共有し、あらゆる環境を網羅し、検出結果を実際の措置につなげることができるDSPMおよびSSEの機能を探してください。
- SaaS、IaaS、およびクラウドデータベースに保存されているデータの特定
- サードパーティのプロキシを含め、組織独自のゲートウェイを経由して転送されるデータに関する可視性
- DSPMとDLPに共通する分類体系の一つ
- SSEの方針変更を直接引き起こし得る調査結果であり、必要に応じて自動化が行われる
- Web、SaaS、プライベートアプリ、エンドポイント、AIツールにわたる適用
- ハイブリッド環境における、オンプレミスとクラウドのポリシーを1つのポリシーで統一
- 規制対象業界向けの監査対応可能な報告体制および関連する認可
SkyhighがDSPMとSSEをどのように組み合わせているか
Skyhighは、クラウドおよびSaaSのデータ発見機能と、Skyhighのエンフォースメントポイントおよび対応するサードパーティ製プロキシを通じたインライン可視化機能を組み合わせています。
Skyhigh DSPMは、クラウドストレージ、クラウドデータベース、SaaSに保存されている静的データを検出し、ネットワーク、クラウドトラフィック、SaaSフローなどのSkyhighエンフォースメントポイントを通じて、転送中のデータを監視します。Skyhigh Advanced DLPおよびSSEと統合されており、セキュリティ態勢の分析結果に基づいてエンフォースメントを実行できるほか、ICAPを介してサードパーティのプロキシソリューションと連携することで、Skyhigh未対応のインラインプラットフォームへの可視性を拡張することができます(Skyhigh DSPMデータシート)。 Skyhigh DSPMは、2026年3月にFedRAMP Highの認証を取得しました。
Skyhighは2026年3月のプラットフォーム更新により、サードパーティ製のセキュアWebゲートウェイ全体にわたるDSPMの可視性を拡大し、マルチベンダー環境におけるデータリスクの統合ビューを実現しました(Skyhigh Security)。Skyhigh Hybrid SSE Meshを通じて、オンプレミスおよびクラウドの適用ポイントで同一のポリシーが適用されます。Skyhighは、2026年版Gartner®『Critical Capabilities forSecurity Service Edge 』において、「Advanced SSE Use Case」部門で第1位にランクインしました。
出典
- ベライゾン。『2026年データ漏洩調査報告書』。 https://www.verizon.com/business/resources/reports/dbir/
- OWASP.LLM02:2025 機密情報の漏洩。 https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security.Skyhigh Data Security Posture Managementデータシート(2026年6月)。https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. 「Skyhigh Security 、Skyhigh DSPMでFedRAMP Highの認証を取得。」https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. 「Skyhigh Security 、革新的なユニバーサルSSEプラットフォームを強化する新ソリューションを発表」(2026年3月24日)。https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. 「Sicredi、Skyhigh Security と提携し、ハイブリッドワークとAIの導入を推進」(2026年1月15日)。https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. 「Skyhigh Security 、2026年ガートナー『Critical Capabilities forSecurity Service Edge』の『Advanced SSE Use Case』部門で第1位にランクイン」(2026年8月5日)。https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER は、米国および国際的に Gartner, Inc. および/またはその関連会社が所有する登録商標およびサービスマークであり、本資料では許可を得て使用されています。すべての権利は留保されています。Gartner は、自社の調査報告書に記載されているいかなるベンダー、製品、またはサービスについても推奨するものではありません。