リソース
未管理デバイスからのクラウドアプリに対する主要な4つの保護策
著者:Suhaas Kodagali - プロダクトマネジメントリード
2023年6月14日 5 分で読めます

COVID-19後のリモートワークが普及した世界において、企業のセキュリティチームは、多くのセキュリティベクターにわたる保護を拡大しようとしています。その中でも特に注目されているのがデバイスです。これは、企業データリソースにアクセスするデバイスの種類に基づいて制御を適用する機能です。企業データにアクセスするデバイスの大部分はマネージドデバイスであり、これは主に組織から提供され、管理されているコンピューターや電話を使用する従業員が含まれます。マネージドデバイスは、組織のポリシーと標準に準拠し、一元的な管理、セキュリティ制御、ソフトウェア更新を可能にし、それによってより高いレベルの制御とセキュリティを確保します。しかし、ここ10年でアンマネージドデバイスからのトラフィックの割合が着実に増加しており、セキュリティ上の懸念が高まっています。
最近の調査によると、BYOD(Bring Your Own Device)は依然として一般的であり、多くの企業が職場での個人所有(または管理されていない)デバイスの使用を許可しています。管理されていないデバイスには、従業員が使用する個人所有のデバイスのほか、サードパーティのサプライヤー、ベンダー、パートナー、その他の外部エンティティからのデバイスが含まれます。これらの管理されていないデバイスは、組織の直接的な管理外で動作するため、ネットワークやデータに潜在的なセキュリティ脆弱性やリスクをもたらす可能性があります。セキュリティ上の懸念があるにもかかわらず、企業はビジネス価値があるため、それらを許可しています。これらは、休暇中など、管理対象デバイスにアクセスできない場合に、従業員が生産性を維持するのに役立ちます。また、多くの組織の運営に不可欠なパートナー、サプライヤー、請負業者とのコラボレーションを促進します。
企業のセキュリティチームは、アンマネージドデバイスが企業のクラウドアプリにアクセスすることが今後も続く現象であるという事実を受け入れつつあります。この状況を踏まえ、彼らの主な懸念は、OneDrive、Salesforce、Google Workspace、Slack、ServiceNowなどの承認済みSaaSアプリ内でのデータ保護です。例えば、契約社員がアンマネージドデバイスからOneDrive上の企業文書にアクセスしている場合、社内のロードマップや計画文書をダウンロードしないようにしたいと考えます。あるいは、他社に転職する営業チームの従業員がSalesforceから営業レポートデータや顧客連絡先をダウンロードしないようにしたいと考えます。これらの懸念に対処するため、セキュリティチームはSecurity Services Edge (SSE) ソリューションを使用して、これらの制御を定義し、適用します。お客様がアンマネージドデバイスからのトラフィックに適用する最も重要な制御は次のとおりです。
- 承認済みSaaSアプリにアクセスする管理されていないデバイスに対する可視性とデータ保護:
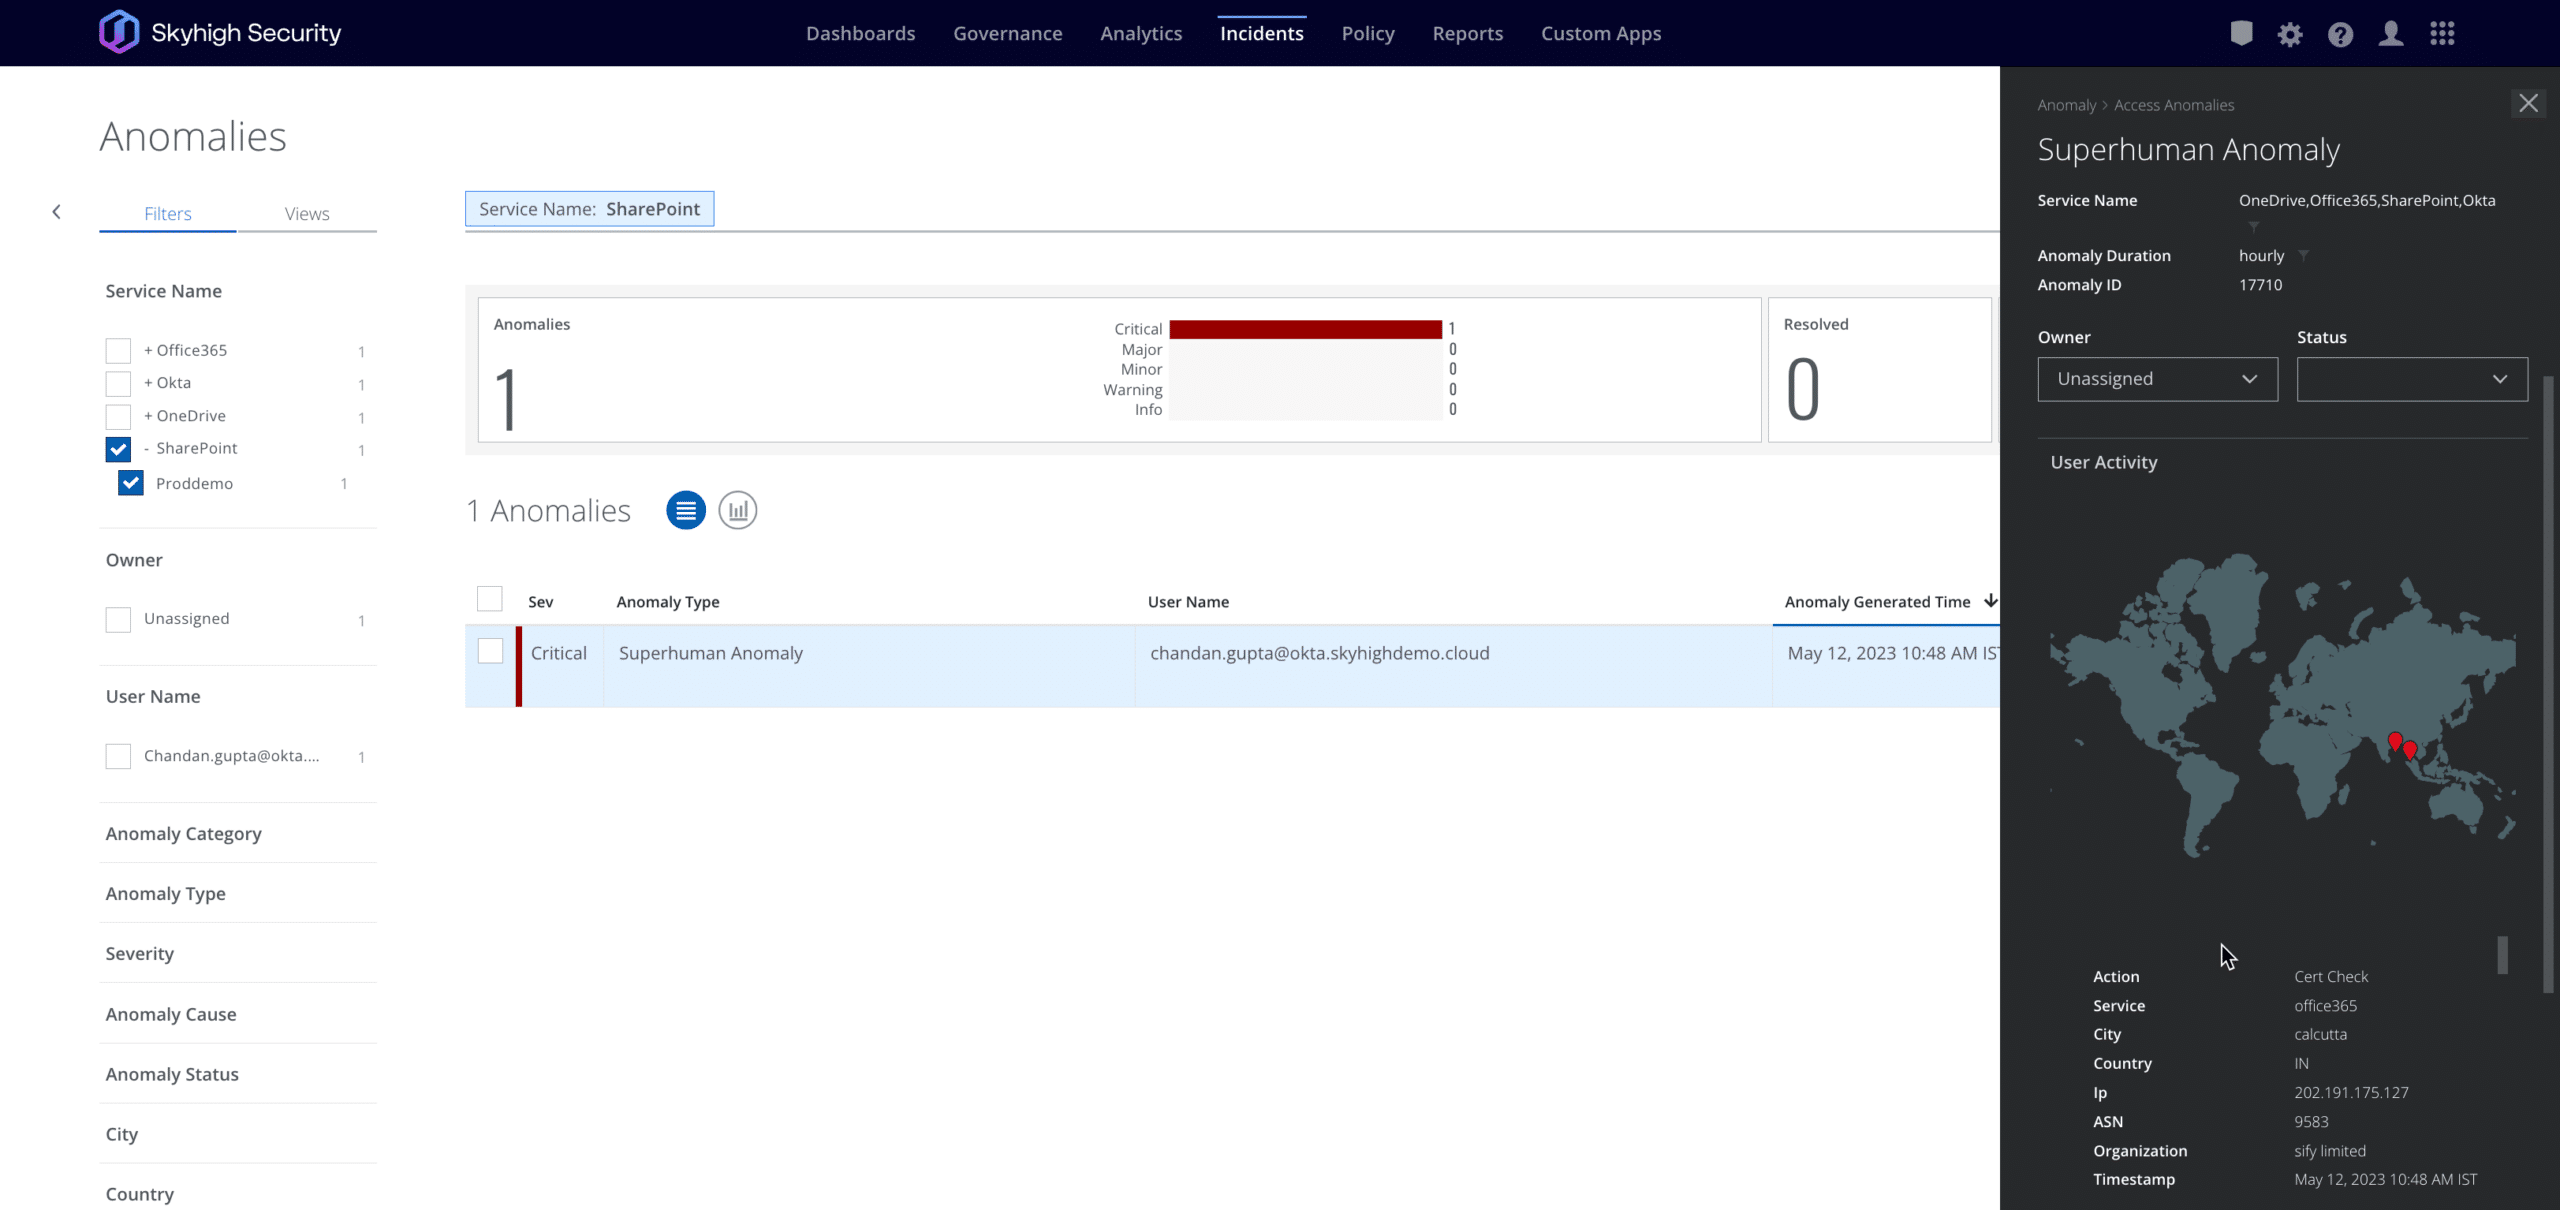
従業員またはサードパーティユーザーが管理されていないデバイスを介して企業のアプリにアクセスする場合、セキュリティチームは、実行されたアクティビティの可視性と、このアクセスに組織のコントロールが適用された記録を確保したいと考えます。例えば、ラップトップにアクセスできなかった従業員が、個人のiPadを使ってSharePoint上のプレゼンテーションを更新することにしたからといって、異常な使用状況の検出が妨げられるべきではありません。Skyhigh Security SSEソリューションを使用しているお客様は、デバイスに依存しないAPI統合により、管理されていないデバイスから企業アプリへのすべてのアクティビティを包括的に可視化できます。そのため、お客様はData Loss Prevention (DLP)、フォレンジック分析 (アクティビティの可視化による)、脅威の検出、設定ミスの特定、サードパーティ接続アプリの制御を含む包括的なコントロールを適用できます。SSE市場で最も広範なAPI統合リストを提供することで、Skyhigh Securityは、お客様がこれらのセキュリティコントロールを幅広い承認済みSoftware-as-a-Service (SaaS) アプリケーションに適用できるようにします。
- 承認済みSaaSアプリから管理されていないデバイスへの企業データの持ち出しをブロック:
セキュリティチームが、管理されていないデバイスが会社が承認したクラウドアプリにアクセスすることに関して抱く最大の懸念は、デバイスにデータをダウンロードできることであり、その後、会社はそのデータで何が行われるかについて一切の制御を失うことです。これを防ぐために、アクセスが管理されていないデバイスからのものである場合、ファイルのダウンロードを防止するコントロールを適用したいと考えます。そのため、ユーザーはファイルを表示および編集できますが、ダウンロードすることはできません。しかし、データの持ち出しは常にダウンロードによって行われるわけではありません。ユーザーはコピー&ペーストや印刷など、他の手段でデータを抽出できます。そのため、これらのアクションも制御する必要があります。Skyhigh Securityのお客様は、この問題に対処するための独自のソリューションを持っています。Cloud Access Security Broker (CASB) とRemote Browser Isolation (RBI) テクノロジーの組み合わせを使用することで、Skyhigh Securityは、管理されていないデバイスからのトラフィックをRBIセッションにリダイレクトし、機密データを持ち出す可能性のあるアップロード、ダウンロード、コピー、印刷などのアクションをブロックするためのきめ細かなコントロールを適用できます。
- プライベートアプリからの機密データの持ち出しを防止:
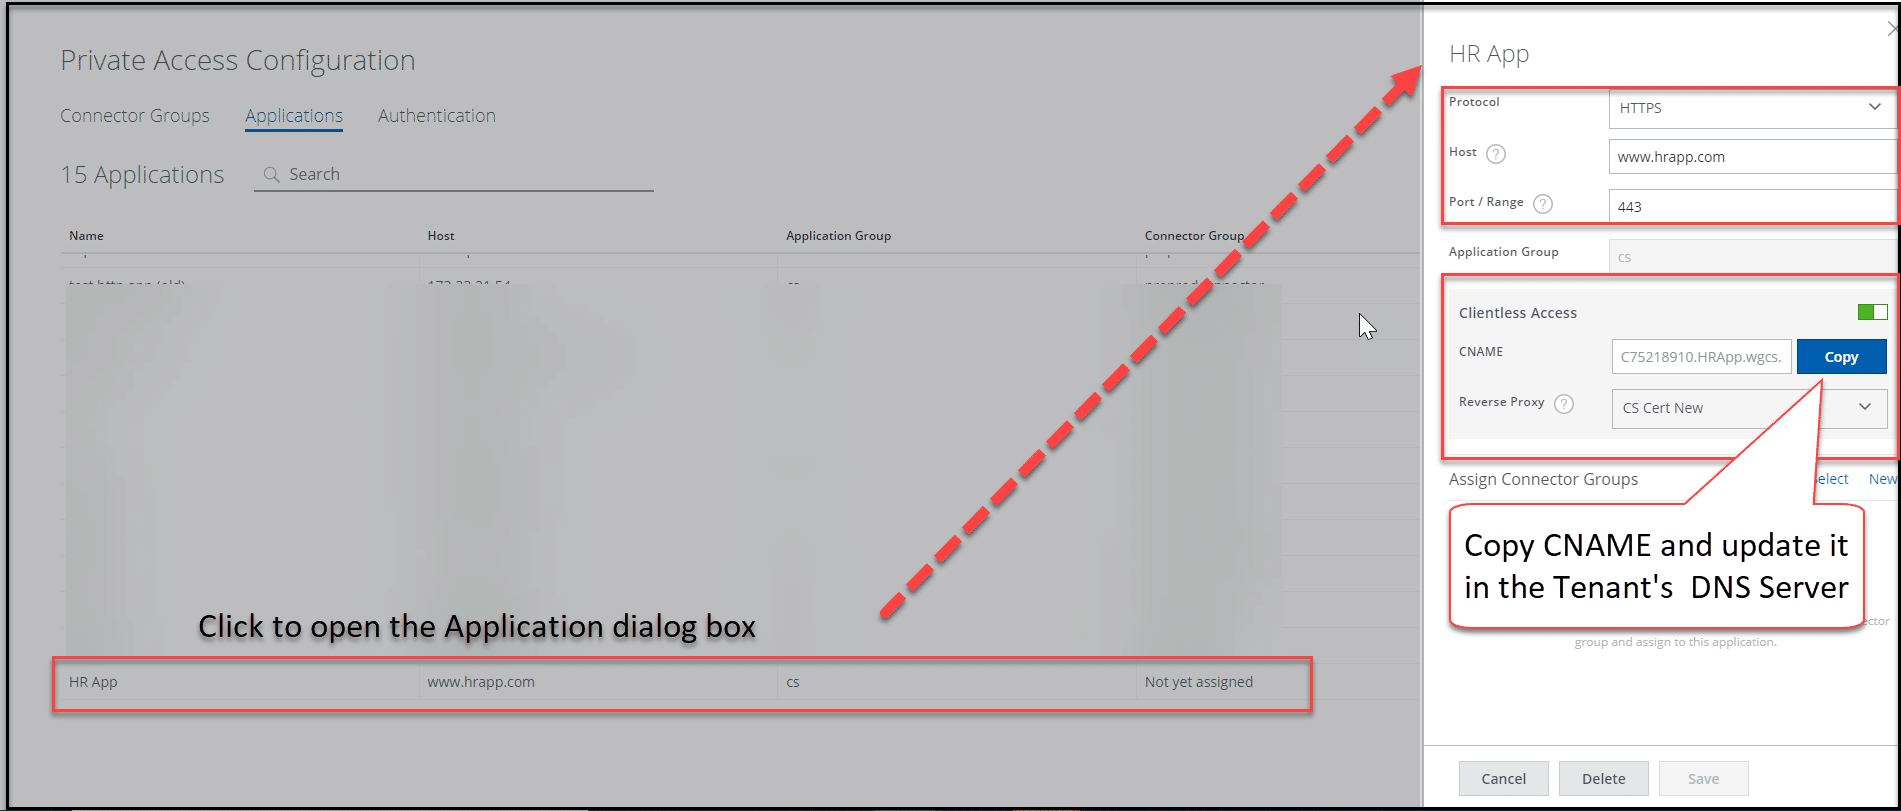
企業がこれらのアプリへのアクセスを必要とするユーザーのみを許可するためにゼロトラストアクセスコントロールを適用しようとしているため、自社開発またはプライベートなアプリは、エンタープライズセキュリティコントロールの焦点になりつつあります。多くの場合、企業は調達、給与計算、または開発ベースのアプリが含まれるため、サードパーティユーザーにもこれらのアプリへのアクセスを要求します。これには、管理されていないデバイスを介したアクセスを許可し、結果として必要な保護も適用する必要があります。Skyhigh Securityのお客様は、アクセス制御とDLPを含むセキュアなコントロールを適用するためにSkyhigh Private Accessを使用します。管理されていないデバイスの場合、お客様はクライアントレスアクセスオプションを使用できます。これにより、エンドユーザーはWebブラウザのみを使用してプライベートアプリケーションへのセキュアな接続を認証および確立できます。セキュリティチームは、SaaSアプリと同様に、管理されていないデバイスからのトラフィックをRBIセッションを介してリダイレクトするオプションも利用できます。クライアントレスPrivate Accessオプションを使用すると、追加ソフトウェアのインストールと管理のプロセスが不要になり、重要なリソースへのアクセスが合理化されます。これは、管理されていないデバイスのユーザーにプライベートアプリケーションへのアクセスと制御を提供するために非常に役立ちます。
- 企業SaaSアプリへのマルウェアのアップロードを防止:
管理されていないデバイスは通常、必要なセキュリティコントロールを備えておらず、ユーザーは多数のソーシャルメディアや規制されていないアプリからデータをダウンロードしています。これらのデバイスが企業の承認済みSaaSアプリにファイルをアップロードするために使用されると、マルウェア感染がクラウドインスタンスに広がり、同期されたデバイスに拡散する可能性があります。管理されていないデバイスからのトラフィックをRBIセッションにプッシュすることで、Skyhigh Securityのお客様は、このデータに対して包括的なマルウェアチェックを実行し、潜在的に有害なファイルをフィルタリングできます。
管理されていないデバイスからのアクセスを許可する必要性は明らかですが、管理されていないデバイスからのセキュリティ脅威は現実のものです。最近の調査によると、従業員の大多数が個人のモバイルデバイスで危険な行動をとっています。71%が機密性の高い仕事のパスワードを携帯電話に保存し、66%が仕事目的で個人のメッセージングアプリを使用しています。そのため、企業は必要なコントロールを適用して、この脅威ベクトルから保護する必要があります。これを行うために、企業はSkyhigh Securityのような主要なSSEソリューションに依存しており、セキュリティとコンプライアンス要件を損なうことなく、従業員とパートナーが企業クラウドアプリにアクセスできるようにしています。

Skyhigh Security製品がお客様に何を提供できるかについて詳しく知るには、今すぐデモをリクエストしてください。
ブログへ戻る
トレンドブログ
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
The Future of Security Starts with Data: Why Our Strategy Continues to Gain Momentum
Sanjay Castelino August 6, 2026