リソース
DNSセキュリティとSecure Web Gatewayの連携
Tony Frum 執筆 - Skyhigh Security プロダクトスペシャリスト
2022年7月20日 7 分で読めます
個人およびビジネス目的でのクラウドの多大な利用が現実となった今日、Webセキュリティは最重要課題であると同時に極めて複雑化しています。多様なネットワークアーキテクチャ、リモートユーザー、多数のクライアントプラットフォーム、BYOD (Bring Your Own Device)、従来のネットワーク境界の希薄化、その他無数の技術的考慮事項が、組織のWebトラフィックを保護しようとするセキュリティ専門家にとって課題となっています。
DNSセキュリティは、完全なSecure Web Gateway (SWG) ソリューションの代替として登場し、シンプルさと迅速な導入を約束しています。基本的に、DNSセキュリティはドメイン名解決に組み込まれ、危険なドメインへのアクセスを防止します。これにより、組織はドメインを「近隣」として扱うことで、ウェブセキュリティを合理化できます。より危険なドメインへのアクセスを防ぎ、ユーザーをより安全な領域へと誘導します。このアプローチはウェブセキュリティの問題を大幅に簡素化しますが、いくつかの制限があります。DNSセキュリティがなぜこれほど魅力的であるのかを詳しく見て、多くの組織が求めている特効薬であるかどうかを分析しましょう。
DNSセキュリティで十分か?
DNSセキュリティの利点は明確です。最も魅力的な特徴は、ネットワークの再構築が不要であることです。ネットワークチームの関与は通常最小限で済みます。また、DNSセキュリティは、増え続けるオフサイトユーザーを保護するために、ネットワークへの保護を容易に拡張することを可能にします。さらに、DNSセキュリティは、すべてのポートとプロトコルをカバーすることで、SWGの機能を上回ります。ポリシーの適用はシンプルで、高リスクドメインや潜在的に悪意のあるWebカテゴリをブロックできます。これらの利点をすべて考慮すると、DNSセキュリティは論理的な選択肢のように思えます。
しかし、これらの利点には代償が伴います。一言で言えば、可視性です。WebセキュリティをDNSリクエストの監視に限定すると、重要なコンテキストと精度を失います。DNSセキュリティソリューションは、ドメインがクライアントによって解決されたことは認識しますが、DNS解決後にそのドメインに送信されたトラフィックに関する関連情報は不明です。お客様のDNSセキュリティソリューションは、次の質問に答えることができません。「このドメインとの間で送受信されたトラフィックの量は?」「どのプロトコルがどのポートで使用されたか?」「どのようなファイルが転送され、それらは悪意のあるものだったか?」「機密データが個人用クラウドアカウントにアップロードされたか?」これらの未回答の質問は、可視性とコンテキストの欠如を浮き彫りにし、DNSセキュリティにおける明白なセキュリティギャップを露呈させます。
最悪のシナリオを考えてみましょう。もし組織がWebベースの脅威の標的になった場合、攻撃者がDNSセキュリティを完全に回避することはどれほど難しいでしょうか。「既知の安全な」ドメインに悪意のあるコンテンツを配置するという選択肢があります。これは、個人用DropboxやOneDriveアカウント上のファイルへの共有リンクのような些細なものでも可能です。攻撃者は、ドメイン名を一切使用しないこともできます。フィッシングメール内のIPアドレスを含むURLを使用することは、ホスト名を使用するリンクと同じくらい簡単に、だまされやすいユーザーを欺く可能性があります。たとえ攻撃者がIPを動的に使用する必要があったとしても、ソーシャルメディアアカウントへの投稿、Amazon S3バケットへのドロップなど、被害者のマシンにIPを到達させる方法は他にも無数にあります。DNSクエリが環境へのすべての攻撃の一部であると単純に仮定することはできません。
可視性に加え、シンプルさと迅速な展開の名のもとに、制御も犠牲になります。制御ポイントがDNSリクエストに限定されると、対応オプションも制限されます。多くの場合、許可またはブロックの選択肢しかなく、この決定はドメイン名以外のコンテキストなしで行う必要があります。これは、過度に緩くリスクの高いポリシー、あるいはユーザーがセキュリティチームを否定的に見る原因となる、より厳格な代替策のいずれかにつながります。「Facebookは許可されているが、チャットはできない」や「個人用Dropboxアカウントは許可されているが、機密データのアップロードはスキャンされる」といった、より実用的なポリシーを実装する選択肢はありません。
SWGがより優れた、より包括的な代替策である理由
これを踏まえると、SWGが複数の利点をもたらすことは明らかです。SWGは、エンドポイントによって生成されるトラフィックの90%以上を占めるであろう唯一のプロトコルであるHTTP/Sを解読および精査するために特別に構築された、非常に成熟した技術です。SWGは、DNSセキュリティでは利用できない可視性とコンテキストを提供します。ドメイン名は完全なURLとして表示されます。エンドポイントによって送受信されるトラフィックの両方を含む、すべてのリクエストのコンテンツを精査できます。
この可視性の向上は、セキュリティの向上に直接つながります。SWGソリューションは、ユーザーが適切で信頼できるドメインにアクセスしていることを保証するだけでなく、個人用Dropboxアカウントからのファイルへのリンクを含む、ダウンロードされたすべてのコンテンツに対してマルウェア分析を実行します。コンテンツがアップロードされる際には、機密データがスキャンされ、規制違反や知的財産の損失がないことを確認できます。
SWGツールキットへの最近の追加機能には、テナント制限を適用する機能が含まれています。テナント制限は、ユーザーが認可されたテナント(またはインスタンス)を使用して認可されたサービスにのみアクセスできるようにすることで、データ保護を確実にするための重要な方法です。Cloud Access Security Broker (CASB) コントロールと組み合わせることで、テナント制限の適用により、データがウェブセキュリティソリューションを通じて安全に「外部へ」移行しながらも、組織の管理下に留まることが可能になります。APIベースのCASBコントロールは組織が所有するテナントにのみ適用できるため、ユーザーが「シャドー」テナントを使用することを禁止することが重要です。
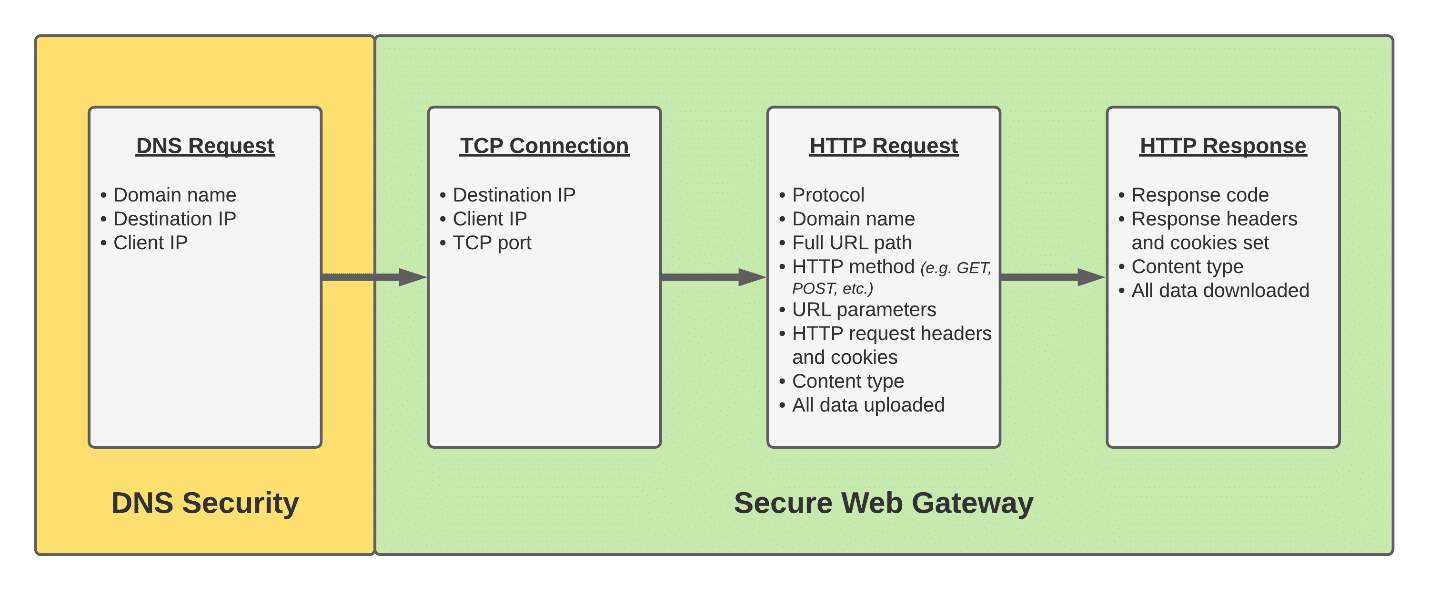
すべてのWebトラフィックの詳細な検査は、特定のユーザー行動に対して、より戦術的な対応を適用することを組織に可能にします。これはDNSセキュリティでは不可能です。例えば、SWGでは、アクティビティ制御は一般的な機能であり、セキュリティチームが一部のクラウドアプリケーションに関連するドメインを許可しつつ、それらのアプリケーション内での特定の活動を防止することを可能にします。ユーザーは個人用DropboxやEvernoteアカウントへのアクセスを望む一方で、セキュリティチームはデータセキュリティを懸念しています。アクティビティ制御を使用することで、これらのアプリケーションを許可しつつ、アップロードを防止できます。
もう1つの例は、ユーザーへの指導です。許可されたドメインが侵害されたとします。組織は、ドメインをブロックして対応するのではなく、ユーザーに通知し、直ちに認証情報を変更するよう求めることができます。
もう一つの比較的新しい進歩は、未知またはわずかに疑わしいリスクのあるコンテンツを、隔離されたブラウザを通じて閲覧できるようにするものです。Remote Browser Isolation (RBI) により、ユーザーは安全であると確認されていないコンテンツにアクセスしながらも、エンドポイントをリスクから隔離することができます。リクエストされたコンテンツは、ウェブセキュリティベンダーのデータセンターで隔離された一時的なブラウザにロードされます。ユーザーは、サイトのコンテンツをローカルにロードすることなく、そのリモートブラウザを閲覧し、操作することができます。これにより、コンテンツへのアクセスを可能にしつつ、エンドポイント上のマルウェアリスクを防ぎます。
SWGの導入はどれくらい簡単ですか?
最終的なゴールは、オンプレミスのソリューションの代わりにクラウドネイティブデプロイメントを使用することです。しかし、前述したように、多くの場合、そこに至る道は、壊して置き換えるアプローチによってでこぼこになることもあれば、混乱を最小限に抑えながら変革を可能にするように最適化された相乗的なソリューションでオンプレミス機器を段階的に廃止することによって、スムーズに進むこともあります。
組織がSWGソリューションを導入する際には、DNSセキュリティよりもはるかに多くの考慮事項がありますが、業界はこのテクノロジーのアプローチを簡素化するために大きく進歩しました。世界中のデータセンターでサーバーをラックに設置し、積み重ねる時代は終わりました。多くのSWGベンダーがその手間を代行するからです。SWGソリューションは、グローバルな展開を提供し、最大規模の組織でさえ達成できるであろうパフォーマンスと信頼性に匹敵するクラウドネイティブインフラストラクチャを使用して提供されます。サイト間VPN機能により、SWGベンダーのインフラストラクチャを直接使用できるため、ネットワークおよびセキュリティチームは、小規模サイトからのトラフィックをフィルタリングのために中央の場所にバックホールする方法を見つける必要がなくなりました。同様に、リモートユーザーは保護のためにVPNに頼る必要がなく、インテリジェントエージェントが、必要に応じてオンプレミスまたはクラウド資産を使用してトラフィックを保護します。
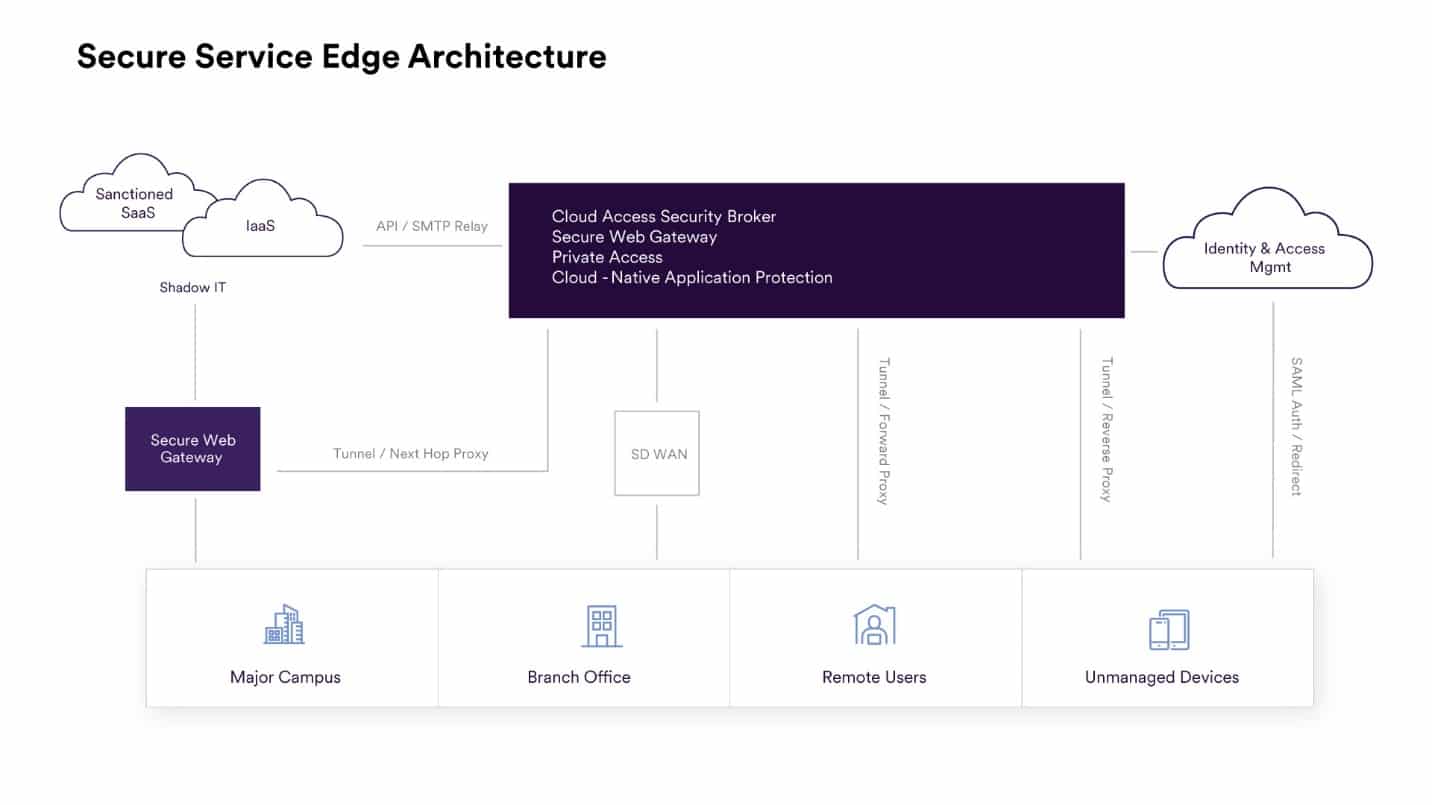
SWGテクノロジーは、ウェブセキュリティポリシーも劇的に簡素化しました。許可またはブロックする必要のあるURLやIP範囲のリストを定義する時代は終わりました。ウェブポリシーは、ドメインレベルではなくクラウドアプリケーションレベルで、URLレベルではなくアクティビティレベルで適用されます。すぐに使えるポリシーにより、セキュリティチームは、基本的な制御で妥協したり、複雑な設定に頼ったりすることなく、わずか数分で望むすべての結果を達成できます。
双方の長所
一般的な認識とは異なり、SWGとDNSセキュリティテクノロジーは競合するテクノロジーではなく、むしろ補完的なソリューションです。この2つの提供物を可視性の観点から見ると、重複はかなり最小限であることがわかるでしょう。
DNSセキュリティは、幅広く浅い(a mile wide and an inch deep)と表現できます。すべてのポートとプロトコルがカバーされているため、可視性の広さは明らかですが、DNSセキュリティはドメイン名のみで機能するため、深さはほとんどありません。
一方、SWGは深く狭い(a mile deep and an inch wide)と言えます。一般的に、少数の重要なプロトコルがサポートされていますが、検査はウェブトラフィックの最も深いレベルにまで及びます。
セキュリティの問題に取り組み始めたばかりの中規模組織のCISOは、「クイックウィン」としてDNSセキュリティから始め、その後、真に包括的なウェブセキュリティを実現するためにSWGソリューションへと進むかもしれません。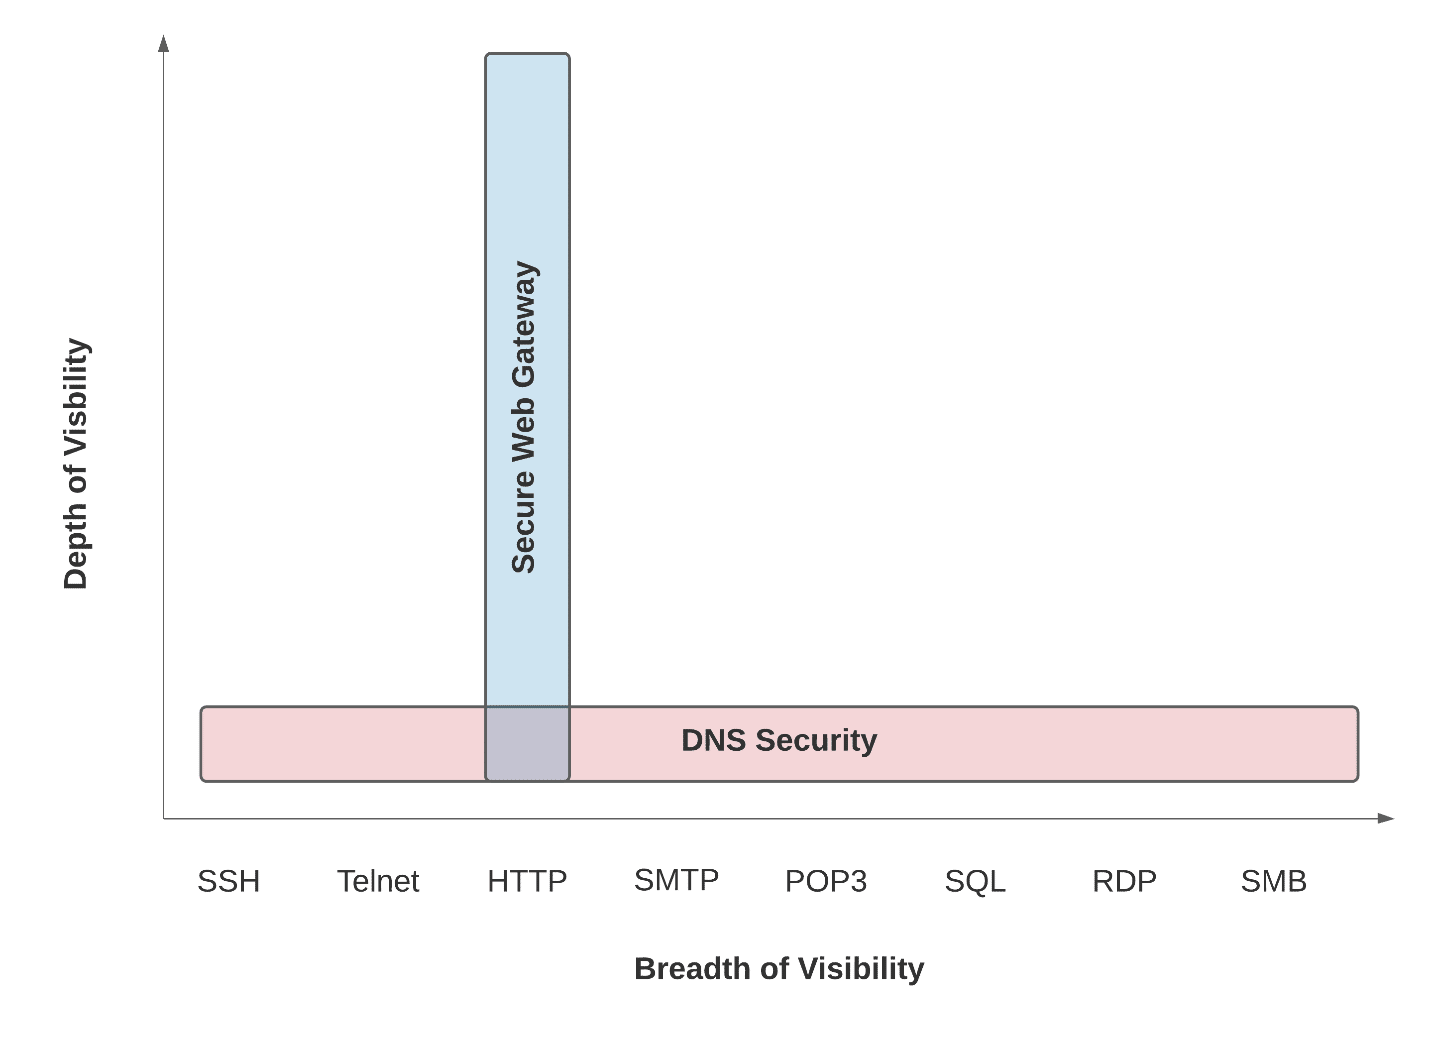
SWGでウェブセキュリティのギャップを埋める
DNSセキュリティだけでは、真のウェブセキュリティを構成しません。可視性にあまりにも多くのギャップがあり、セキュリティとレポートが不十分になります。ダウンロードされたコンテンツのマルウェアスキャンや、アップロードされたコンテンツのデータセキュリティはありません。このドメインとエンドポイントの間で実際に何が起こったかについての質問に答えるためのコンテキストは最小限です。
一方、SWGテクノロジーは、クラウドファーストの世界の複雑さにもかかわらず、数十年にわたって進化し、世界最大の組織のセキュリティ目標を達成してきました。SWGは、すべてのウェブトラフィックの詳細な検査を提供し、強力なアンチマルウェアおよびデータセキュリティテクノロジーと連携して、情報およびエンドポイント資産がさまざまな脅威から保護されるようにします。レポートと可視性は、クラウドベースのアプリケーションとのすべてのやり取りに関する豊富な詳細とコンテキストを提供します。そして何よりも、DNSセキュリティとSWGが連携することで、今日の脅威からあらゆる組織を保護するための「両方の良いとこ取り」のアプローチを提供します。
Skyhigh Security Secure Web Gatewayの詳細については こちらをクリックしてください。
ライブデモのお申し込みはこちら。
ブログへ戻る
トレンドブログ
The Future of Security Starts with Data: Why Our Strategy Continues to Gain Momentum
Sanjay Castelino August 6, 2026
Product Updates Q2 2026: Simplified Security Across Web, Cloud, Data, and AI
Thyaga Vasudevan July 21, 2026