Risorse
Infrastruttura di accesso web resiliente: una necessità aziendale in un mondo dominato dal cloud e dal codice Vibe
Di Ste Nadin - Architetto capo
23 aprile 2026 3 minuti di lettura
Se i vostri feed online assomigliano anche solo un po’ ai miei, starete vedendo moltissimi post su ciò che Anthropic è in grado di programmare o sull’ultimo modello di IA realizzato da un influencer del settore tecnologico. È davvero fantastico, ma la “vibe-coding” è davvero una priorità per i responsabili IT e della sicurezza? Come nel mio ultimo post sul blog sulla protezione dei dati, questo articolo mira ad aiutare professionisti e dirigenti mettendo in luce alcune priorità di sicurezza spesso trascurate.
Per un accesso web sicuro in ambito aziendale, la resilienza e la produttività rimangono spesso le priorità principali per il personale di alto livello – CTO, CIO e responsabili delle decisioni di vertice.
Un’infrastruttura di accesso al Web resiliente, basata su un modello ibrido, costituisce il fondamento per il raggiungimento di tali priorità e obiettivi aziendali. Un accesso web sicuro dovrebbe basarsi sull’adozione di un approccio ibrido che unisca il meglio di tutti e tre i mondi: gateway web, macchine virtuali e cloud.
L’innovazione procede a ritmo serrato, ma la resilienza non riesce a tenere il passo
I moderni cicli di sviluppo premiano la velocità. I team sono incentivati a sviluppare, rilasciare e iterare più rapidamente che mai. La conseguenza? Applicazioni straordinarie che trasformano il modo in cui operano le aziende. Ma sotto la superficie si sta verificando un compromesso:
- Le decisioni relative alle infrastrutture vengono progressivamente eliminate
- I controlli di sicurezza vengono sempre più spesso affidati a fornitori di servizi cloud
- La resilienza è un dato di fatto, non è qualcosa che si costruisce
[Sviluppatori] → [Piattaforma cloud] → [Utenti] = Fiducia implicita
Questo modello funziona… finché non smette di funzionare. Quando si verificano interruzioni di servizio o quando le dipendenze dal cloud falliscono, le organizzazioni si rendono rapidamente conto di aver costruito il proprio sistema su un unico punto di guasto. Mentre scrivo queste righe, l’instabilità in Medio Oriente può provocare, e ha già provocato, instabilità per il cloud.
La vulnerabilità dell’accesso web sicuro esclusivamente basato sul cloud
L’accesso web sicuro rappresenta senza dubbio il punto di controllo più critico nella sicurezza informatica. Esso regola il modo in cui gli utenti interagiscono con Internet e filtra i contenuti dannosi. Parlando con i nostri rappresentanti commerciali di livello mondiale, sia sul campo che presso le sedi dei clienti, i fornitori che offrono soluzioni esclusivamente basate sul cloud, la resilienza è direttamente legata alla disponibilità del loro fornitore di servizi cloud.
Ciò comporta un rischio fondamentale: se il fornitore di servizi cloud subisce un’interruzione del servizio → il vostro sistema di sicurezza smette di funzionare. Se la connettività viene interrotta → l’applicazione delle misure di sicurezza diventa incostante. Se la latenza aumenta repentinamente → l’esperienza utente ne risente
Modello di dipendenza esclusivamente basato sul cloud in “ Security Service Edge ” (SSE):
[Utente] → [Internet] → [ Secure Web Gateway e cloud (Cloud SWG)] → [Applicazione delle politiche]
Punto di rischio: l’intera catena di accesso al web dipende dalla disponibilità del cloud
Si tratta di un limite architettonico che può essere risolto solo tramite investimenti. Si tratta, in particolare, di investimenti in un’architettura unificata di accesso al web che offra implementazioni di gateway web nel cloud, su dispositivi dedicati o su una gamma di opzioni virtuali (si pensi a VMware, Nutanix, OCI!).
Perché l’accesso web sicuro ibrido è importante
Un approccio ibrido all’accesso sicuro al Web cambia completamente le carte in tavola. Anziché affidarsi a un unico modello di implementazione, le organizzazioni acquisiscono flessibilità e controllo distribuendo l’applicazione delle politiche su tre ambienti:
- Gateway web on-premise per la residenza dei dati e un solido sistema di backup dal cloud
- Macchine virtuali per un'implementazione flessibile a livello regionale
- Implementazione nel cloud per garantire scalabilità, copertura globale e una forza lavoro altamente distribuita
Modello ibrido:
Utente → Livello di instradamento del traffico:
↘ SWG su cloud
↘ Gateway on-premise
↘ SWG basato su VM
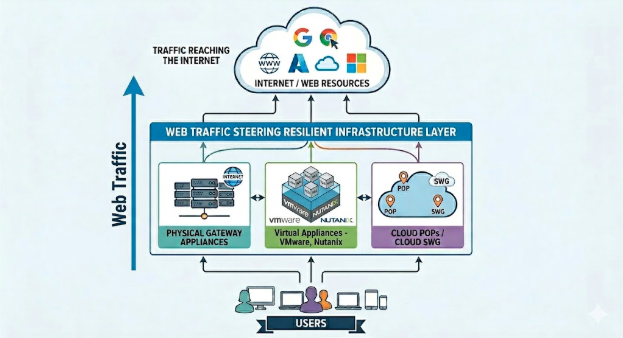
L'accesso al Web rimane stabile anche in caso di interruzione del servizio cloud, di guasto delle apparecchiature o di sovraccarico di una macchina virtuale.
I vantaggi economici della resilienza
Quando il servizio Secure Web Access non funziona correttamente, le conseguenze vanno ben oltre le lacune di sicurezza:
- La produttività cala man mano che gli utenti perdono l'accesso
- Il rischio aumenta man mano che i controlli vengono aggirati
- Durante i periodi di inattività si registra un calo del fatturato
Un approccio ibrido garantisce la continuità. Se un livello viene meno, un altro ne prende il posto senza soluzione di continuità. È questa la differenza tra sicurezza reattiva e resilienza progettata.
Skyhigh Security è specializzata in implementazioni ibride. Siamo specializzati nella fornitura di appliance web gateway on-premise in grado non solo di mantenere i vostri dati in locale, ma anche di offrirvi un’opzione di backup in caso di interruzione del servizio cloud. Siamo specializzati nell’implementazione su un’ampia gamma di ambienti virtuali, tra cui VMware e OCI. Infine, siamo specializzati in soluzioni cloud che garantiscono l’aggiornamento costante del vostro stack di sicurezza.
Contattateci oggi stesso per contattare un membro del team commerciale o per assistere a una dimostrazione.
Sull'autore
Ste Nadin
Architetto capo
Ste è un architetto aziendale che ricopre i ruoli di Chief Architect e CTO, con quasi 30 anni di esperienza sul campo nella realizzazione di sistemi operativi critici. Fede fermamente in un approccio incentrato innanzitutto sui risultati aziendali, ha contribuito al successo in numerosi settori industriali altamente regolamentati, tra cui le infrastrutture critiche nazionali, la pubblica amministrazione, la sanità e la sicurezza. È riconosciuto come uno dei principali pensatori del settore e ricopre, tra gli altri, il ruolo di presidente di SEMAT.inc, impegnandosi a promuovere una visione condivisa volta a favorire la progettazione e la realizzazione secondo le migliori pratiche.
Contenuti correlati


Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne

Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Blog di tendenza
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026
Il lavoro è ibrido. Perché pagate il doppio per una “tassa sul cloud” relativa all’ufficio?
Mike Smart 24 settembre 2026