







DLP di Lingkungan Cloud dan On-Premises
- DLP hibrida menerapkan satu rangkaian kebijakan data di seluruh saluran lokal dan cloud, termasuk alat-alat AI.
- Skema klasifikasi tunggal merupakan landasan utamanya; tanpa itu, kebijakan DLP yang konsisten tidak mungkin diterapkan.
- Gabungkan pola, pencocokan data yang tepat, sidik jari dokumen, OCR, dan klasifikasi ML untuk deteksi yang akurat.
- Mulailah dalam mode pemantauan, lakukan validasi dengan data uji pada setiap saluran, lalu terapkan secara bertahap.
- AI generatif kini menjadi saluran utama dalam DLP, dengan AI bayangan sering ditemukan dalam penelitian insiden kebocoran data tahun 2026.
DLP Hibrida adalah program Pencegahan Kebocoran Data ( data loss prevention ) yang mendeteksi dan mengendalikan data sensitif secara konsisten di seluruh sistem lokal dan layanan cloud. Alih-alih menjalankan produk DLP terpisah untuk jaringan, cloud, dan perangkat akhir—masing-masing dengan aturannya sendiri—program DLP hibrida mendefinisikan kelas data sekali saja dan menerapkannya di setiap titik di mana data dapat keluar.
Artikel ini merupakan bagian dari panduan Keamanan Hybrid Cloud.
Mengapa DLP tidak berfungsi dengan baik di lingkungan hibrida
DLP mengalami gangguan di lingkungan hibrida ketika setiap saluran menggunakan produk yang berbeda dengan aturan, kamus, dan pengecualiannya masing-masing.
DLP tradisional dirancang untuk melindungi perimeter: gerbang email, proxy web, dan agen titik akhir di dalam satu jaringan. Dalam lingkungan hibrida, data mengalir melalui:
- Gerbang web lokal dan gerbang web berbasis awan
- Aplikasi SaaS, baik melalui lalu lintas data yang sedang berjalan maupun data yang sudah tersimpan di dalamnya
- Aplikasi pribadi yang diakses melalui ZTNA
- Titik akhir di dalam dan di luar jaringan
- Sesi peramban dan alat AI generatif
Ketika setiap saluran menggunakan produk yang berbeda, organisasi akhirnya memiliki kamus, ambang batas, dan daftar pengecualian yang berbeda-beda. Sebuah dokumen yang diblokir di proxy kantor mungkin dapat diunggah dengan lancar dari rumah.
Saluran AI menambah urgensi. Laporan Investigasi Kebocoran Data 2026 dari Verizon menemukan bahwa 45% karyawan kini menggunakan AI secara rutin di perangkat perusahaan, 67% pengguna yang mengakses layanan AI di perangkat perusahaan melakukannya dengan akun non-perusahaan, dan “shadow AI” menjadi tindakan orang dalam non-malicious ketiga yang paling umum dalam dataset DLP, dengan kode sumber sebagai jenis data yang paling sering dikirimkan ke alat AI generatif eksternal. OWASP juga menempatkan pengungkapan informasi sensitif sebagai salah satu risiko utama pada aplikasi model bahasa besar.
Saluran-saluran yang didukung untuk diliput
Evaluasi cakupan DLP di delapan saluran, mulai dari unggahan web di lingkungan lokal hingga perintah AI generatif.
| Saluran | Di mana penegakan hukum berlaku | Apa yang perlu dikendalikan |
|---|---|---|
| Unggahan web (di lokasi) | Gerbang lokal, yang meneruskan data ke cloud Skyhigh tempat kebijakan DLP diterapkan | Unggah berkas, pengiriman formulir, menempelkan teks ke aplikasi web |
| Unggahan web (jarak jauh) | Awan secure web gateway | Sama seperti di atas untuk pengguna jarak jauh |
| SaaS terintegrasi | Proksi CASB atau gerbang web | Pengunggahan, tindakan berbagi, dan pengunduhan ke perangkat yang tidak dikelola |
| SaaS dalam keadaan tidak aktif | API CASB | File yang sudah disimpan dan dibagikan ke pihak luar |
| Gerbang email atau API SaaS | Lampiran dan isi pesan | |
| Aplikasi pribadi | Akses Zero Trust dikelola secara lokal; DLP diterapkan melalui jalur cloud | Unduhan dari aplikasi internal |
| Titik akhir | Agen DLP titik akhir | USB, cetak, sinkronisasi lokal, papan klip |
| Peramban dan alat berbasis kecerdasan buatan | Pengaturan browser atau proxy | Perintah, konten yang disalin, dan unggahan berkas ke layanan AI |
Gunakan klasifikasi umum dan tujuan kebijakan di seluruh saluran yang didukung, serta validasi kontrol dan perilaku penegakan di setiap saluran. Daftar saluran ini menjelaskan program DLP; fitur-fitur pada perangkat akhir, email, dan lainnya mungkin memerlukan produk terpisah atau integrasi yang didukung.
Klasifikasi: tentukan data sekali saja
Tentukan setiap kelas data satu kali saja, dengan pemiliknya, sebelum memutuskan cara mendeteksinya.
Contoh kategori data yang umum antara lain data pribadi yang diatur, data kartu pembayaran, data kesehatan, kekayaan intelektual, kode sumber, dan laporan keuangan.
Gunakan metode deteksi yang sesuai untuk setiap kelas:
- Pola dan kamus untuk pengenal umum seperti nomor kartu, nomor identitas nasional, dan istilah medis.
- Pencocokan data yang tepat (EDM) terhadap catatan sidik jari dari sumber terstruktur seperti basis data pelanggan, sehingga DLP mencocokkan data Anda yang sebenarnya, bukan sekadar data yang sekilas mirip dengannya.
- Pencocokan dokumen terindeks (IDM) untuk mengidentifikasi dokumen tertentu, seperti kontrak, desain, atau materi rapat dewan, serta mencocokkan salinan lengkap maupun sebagian.
- Pengenalan karakter optik (OCR) untuk mendeteksi teks sensitif dalam gambar, seperti kartu identitas yang dipindai atau tangkapan layar.
- Klasifikator pembelajaran mesin untuk jenis dokumen yang sulit dijelaskan dengan aturan.
Tempat di mana sidik jari dibuat sangat penting bagi kedaulatan. Tanyakan kepada setiap penyedia layanan di mana sidik jari tersebut dihasilkan dan apa saja yang dikirimkan, karena beberapa pendekatan menghasilkan sidik jari di dalam lingkungan Anda dan hanya mengirimkan nilai hash ke layanan DLP.
Penelusuran data harus menjadi dasar bagi proses klasifikasi. DSPM mengidentifikasi lokasi data sensitif dan seberapa besar risikonya terpapar, sehingga Anda dapat mengetahui kelas dan repositori mana yang harus diprioritaskan. Lihat Bagaimana DSPM dan SSE Bekerja Sama untuk Mengurangi Risiko Data.
Contoh kebijakan
Kebijakan DLP yang baik mengaitkan kelas data tertentu dengan saluran-saluran yang dapat digunakan untuk mentransfer data tersebut serta tindakan yang sesuai.
| Kebijakan | Kelas data | Saluran | Aksi |
|---|---|---|---|
| Data pelanggan yang dikirim ke alamat pribadi | Pencocokan EDM pada basis data pelanggan | Web, SaaS, email, alat AI | Blokir; beri tahu pengguna |
| Kode sumber untuk AI generatif | Klasifikator kode sumber | Browser, gerbang web | Blokir penggunaan AI yang tidak disetujui; izinkan penggunaan AI perusahaan yang telah disetujui dengan pencatatan |
| Materi rapat yang dibagikan kepada pihak luar | Sidik jari IDM | API SaaS, email | Hapus berbagi eksternal; beri tahu pemiliknya |
| Data kartu dalam unggahan | Pola kartu pembayaran dengan validasi | Web, SaaS | Blok; terkait dengan tim PCI |
| Dokumen identitas yang telah dipindai | OCR ditambah pola identitas | Web, SaaS, titik akhir | Blokir pengunggahan ke layanan yang tidak sah |
| Pengunduhan massal dari aplikasi pribadi | Ambang batas volume ditambah klasifikasi | ZTNA, titik akhir | Memerlukan penjelasan; peringatan atas anomali |
Setiap kebijakan harus ditetapkan satu kali dan diterapkan ke setiap saluran yang relevan, bukan dibuat ulang untuk setiap produk.

Pengecualian
Pengecualian memang diperlukan, tetapi pengecualian yang tidak dikelola justru menjadi titik kegagalan program DLP, jadi catatlah setiap pengecualian tersebut secara terperinci:
- Pemilik usaha dan alasannya
- Pengguna, tujuan, atau kelas data tertentu yang dicakupnya
- Saluran-saluran yang berlaku untuk hal tersebut
- Tanggal kedaluwarsa atau tanggal peninjauan
- Pengendalian kompensasi, seperti pencatatan atau enkripsi
Lebih baik memilih pengecualian yang terbatas, seperti domain mitra tertentu untuk kelas data tertentu, daripada pengecualian yang luas seperti seluruh departemen.
Validasi
Lakukan validasi DLP dengan menguji klasifikasi terlebih dahulu, menjalankannya dalam mode pemantauan, dan memastikan hasil kebijakan yang diharapkan pada setiap saluran yang didukung.
- Buatlah kumpulan data uji. Sertakan hasil positif sejati dari setiap kelas data, hasil yang nyaris salah (near-misses) yang seharusnya tidak cocok, serta gambar dan berkas berukuran besar.
- Uji klasifikasi sebelum menerapkan kebijakan. Pastikan bahwa deteksi berfungsi dengan baik untuk setiap kelas dan saluran.
- Jalankan dalam mode pemantauan. Ukur tingkat kecocokan dan hasil positif palsu pada lalu lintas nyata sebelum melakukan pemblokiran.
- Tinjau hasil positif palsu bersama pemilik data dan sesuaikan ambang batas atau sidik jari.
- Laksanakan secara bertahap, dimulai dari kelas dan saluran dengan risiko tertinggi.
- Uji setiap saluran yang didukung. Unggah berkas uji yang sama melalui gateway kantor, akses jarak jauh, SaaS, email, dan alat AI, lalu pastikan deteksi dan tindakan yang diharapkan terjadi pada setiap jalur yang telah dikonfigurasi.
- Lakukan pengujian ulang setelah terjadi perubahan pada klasifikasi, saluran, atau versi platform.
DLP di lokasi vs. DLP berbasis cloud
Perbedaan antara DLP on-premises dan DLP berbasis cloud terletak pada lokasi pemeriksaan konten dan penyimpanan bukti, bukan pada isi kebijakan yang harus ditetapkan.
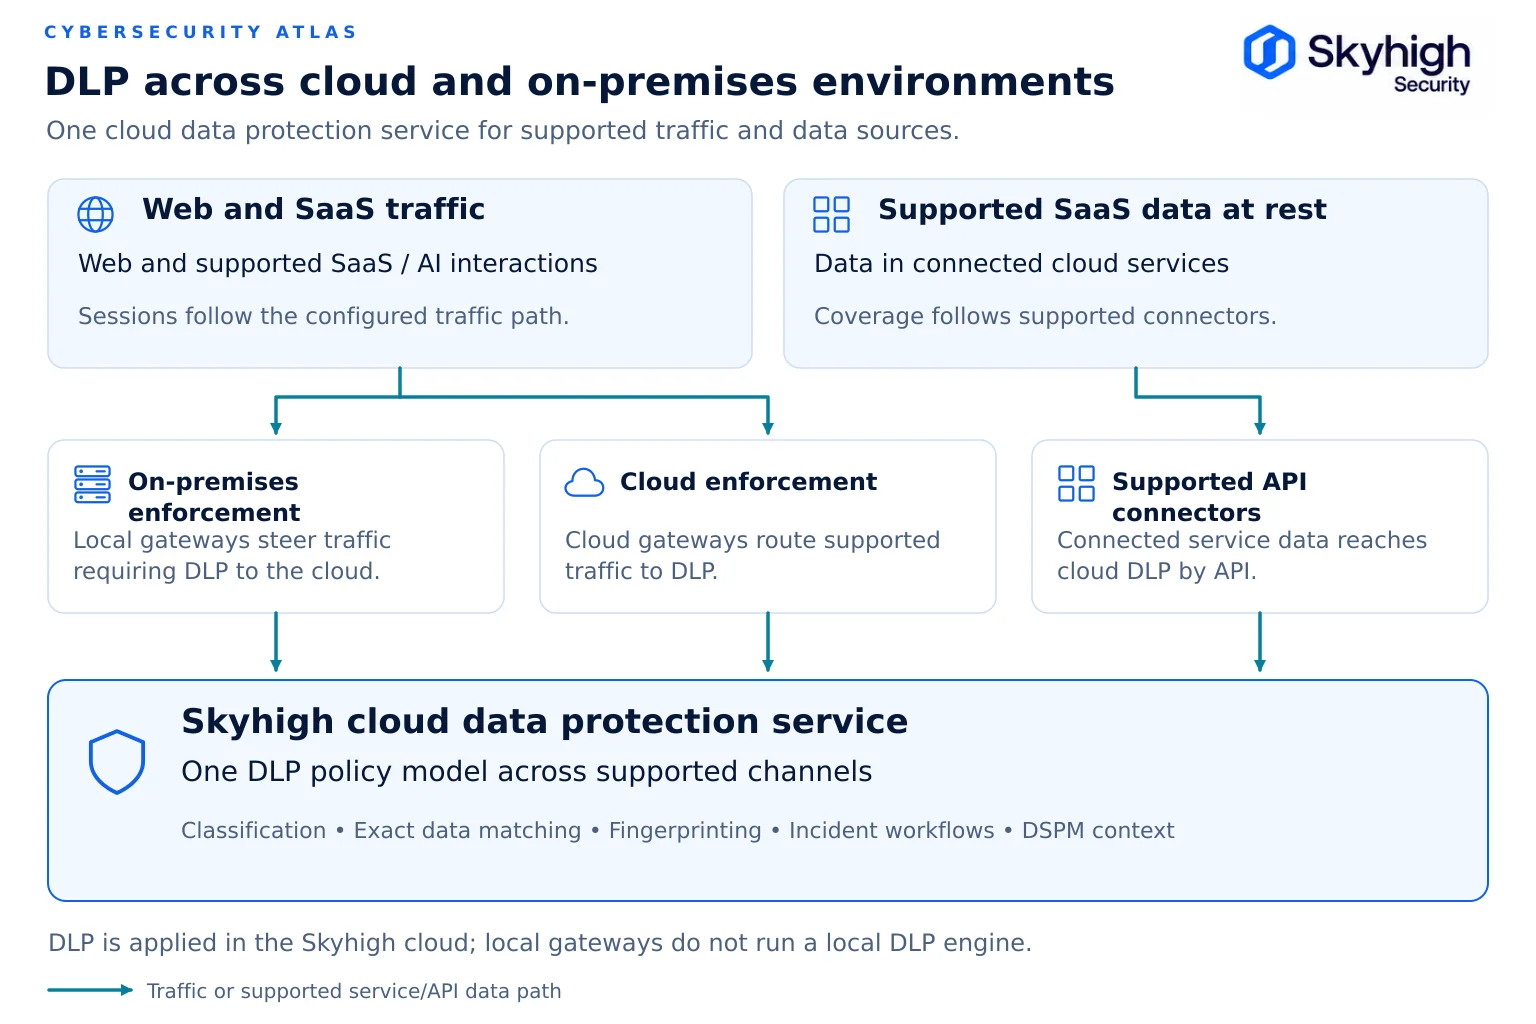
DLP di lokasi (on-premises), jika disediakan oleh vendor, memeriksa data pada infrastruktur yang Anda kendalikan. Skyhigh menerapkan perlindungan data di cloud-nya, sementara gateway di lokasi (on-premises) menegakkan kebijakan web dan aplikasi pribadi secara lokal. Lalu lintas yang memerlukan DLP diteruskan ke cloud Skyhigh. Untuk platform yang menawarkan DLP lokal dan cloud, evaluasi lokasi pemeriksaan, perilaku kebijakan, dan saluran yang didukung secara terpisah. Tempat penyimpanan bukti konten lengkap harus mengikuti aturan residensi yang sama dengan data itu sendiri. Lihat Kedaulatan Data dalam Keamanan Cloud Hibrida.
Bagaimana Skyhigh menghadirkan DLP hibrida
Skyhigh menghadirkan solusi DLP hibrida dengan klasifikasi bersama serta layanan perlindungan data berbasis cloud untuk lalu lintas data dari titik penegakan aturan lokal dan cloud.
Skyhigh menggunakan klasifikasi DLP bersama di seluruh saluran web, SaaS, AI, dan aplikasi pribadi yang didukung; cakupan titik akhir dan saluran lainnya bergantung pada produk dan integrasi yang dipilih (Skyhigh Security). Skyhigh Advanced DLP menggabungkan EDM, IDM, dan OCR dengan klasifikasi berbasis pembelajaran mesin, mendukung pemindaian berkas hingga 250 MB, dan menggunakan pembelajaran mesin untuk mengurangi hasil positif palsu (lembar data Skyhigh Advanced DLP). Melalui Skyhigh Hybrid SSE Mesh, gerbang on-premises menerapkan kebijakan web dan aplikasi pribadi secara lokal serta meneruskan lalu lintas yang relevan ke cloud Skyhigh, di mana kebijakan DLP yang sama diterapkan. Kebijakan dibuat satu kali dan berlaku di mana pun pengguna berada, dan Secure Browser Controls tanpa agen memperluas perlindungan data ke prompt dan unggahan di browser yang didukung. Skyhigh menyatakan bahwa semua kemampuan DLP-nya, termasuk EDM, IDM, dan pengklasifikasi otomatis ML, dilindungi oleh otorisasi FedRAMP High (lembar data Skyhigh Advanced DLP).
Sumber
- Verizon. Laporan Investigasi Kebocoran Data 2026. https://www.verizon.com/business/resources/reports/dbir/
- Skyhigh Security. Lembar data Skyhigh Advanced Data Loss Prevention. https://www.skyhighsecurity.com/wp-content/uploads/2025/11/ds-data-loss-prevention.pdf
- Skyhigh Security. “Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh” (15 Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- OWASP. LLM02:2025 Pengungkapan Informasi Sensitif. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/