







Keamanan Hybrid Cloud vs. Multi-Cloud
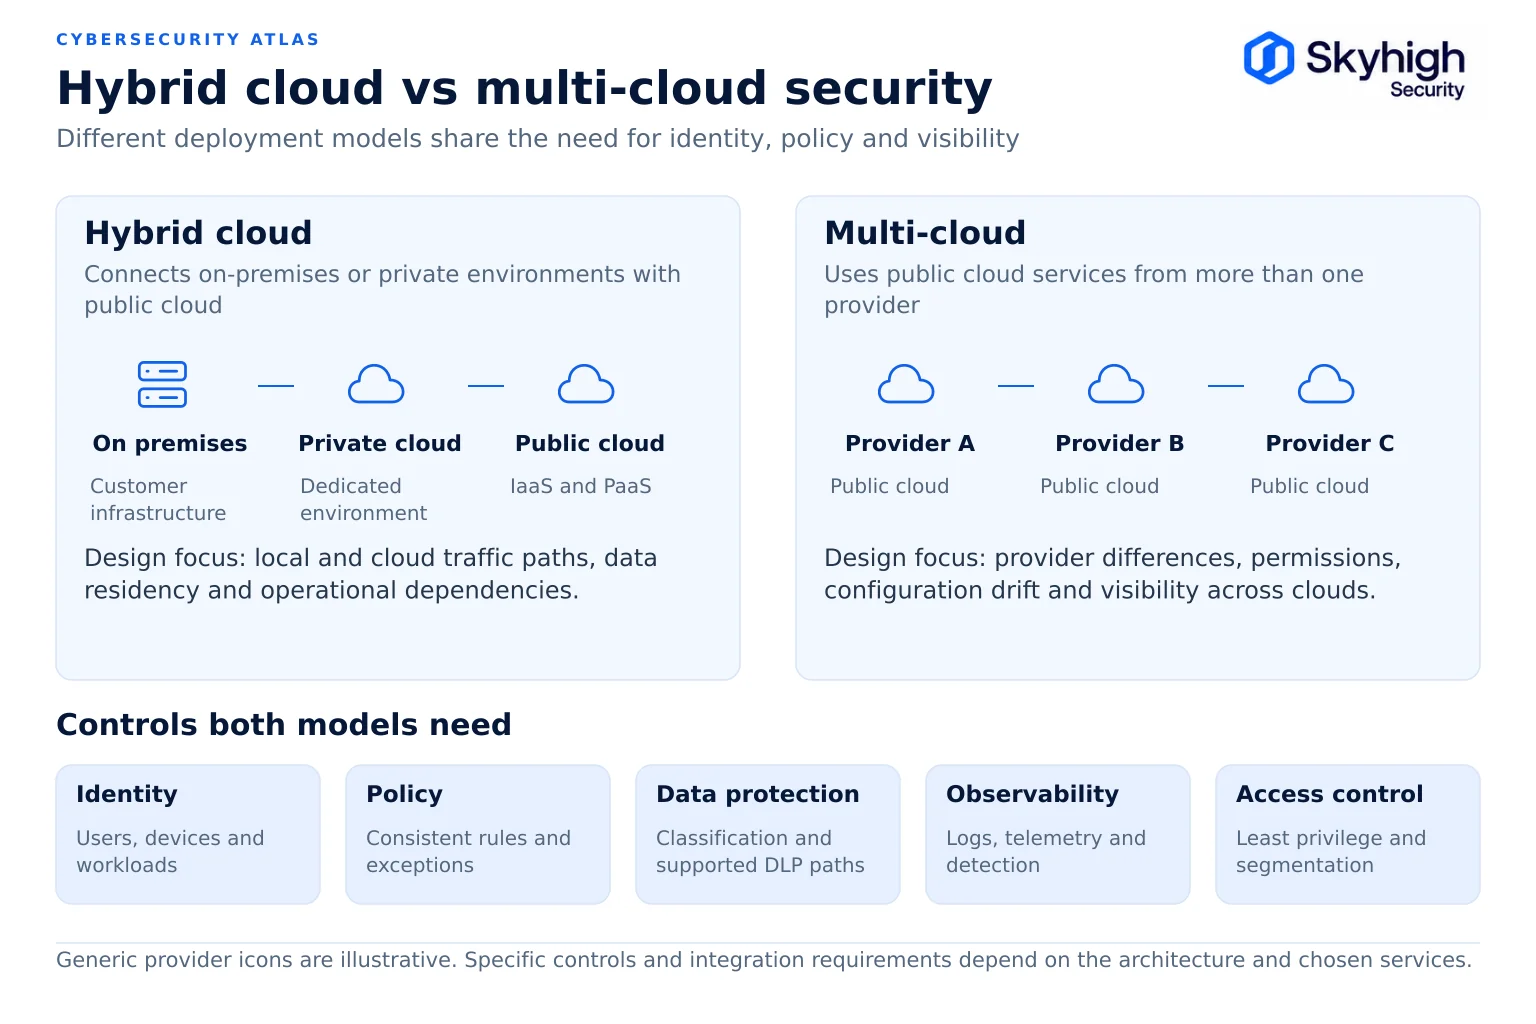
- Cloud hibrida menggabungkan infrastruktur milik sendiri dengan cloud publik; sedangkan multi-cloud menggunakan lebih dari satu penyedia layanan cloud publik.
- Keamanan hibrida berfokus pada batas antara lingkungan lokal dan awan; sedangkan keamanan multi-awan berfokus pada perbedaan antar penyedia layanan.
- Identitas, klasifikasi data, dan kebijakan akses harus tetap konsisten di seluruh lingkungan dalam kedua model tersebut.
- Penelitian Flexera tahun 2026 menemukan bahwa 73% organisasi mengelola lingkungan hibrida, yang sering kali dipadukan dengan beberapa layanan cloud.
- Dalam penelitian IBM tahun 2025, insiden keamanan yang meluas ke berbagai lingkungan merupakan yang paling mahal dan paling lambat untuk ditangani.
Keamanan cloud hibrida dan keamanan multi-cloud sama-sama berkaitan dengan perlindungan beban kerja dan data yang tersebar di lebih dari satu lingkungan, namun masalah yang dihadapi berbeda. Keamanan cloud hibrida berfokus pada menjaga konsistensi kontrol antara infrastruktur yang dioperasikan oleh organisasi dan infrastruktur yang dioperasikan oleh penyedia layanan cloud. Keamanan multi-cloud berfokus pada menjaga konsistensi kontrol di antara berbagai penyedia layanan cloud publik, yang masing-masing memiliki model identitas, struktur jaringan, dan layanan keamanan tersendiri.
Artikel ini merupakan bagian dari panduan Keamanan Hybrid Cloud.
Definisi
Cloud hibrida menggabungkan infrastruktur cloud milik sendiri dan cloud publik, sedangkan multi-cloud menggunakan beberapa penyedia layanan cloud publik, dan hybrid multi-cloud menggabungkan keduanya.
Awan hibrida. Definisi komputasi awan dari NIST, SP 800-145, menggambarkan awan hibrida sebagai gabungan dari dua atau lebih infrastruktur awan yang berbeda (pribadi, komunitas, atau publik) yang tetap menjadi entitas tersendiri namun dihubungkan oleh teknologi yang memungkinkan portabilitas data dan aplikasi. Dalam penggunaan umum, istilah “hibrida” juga mencakup pusat data tradisional di lokasi sendiri yang terhubung ke awan publik.
Multi-cloud. Penggunaan lebih dari satu penyedia layanan cloud publik, seperti menjalankan beban kerja di dua penyedia layanan hyperscaler atau menggabungkan layanan IaaS dari satu penyedia dengan layanan platform dari penyedia lainnya. Penggunaan SaaS dari berbagai vendor juga merupakan salah satu bentuk multi-cloud.
Multi-cloud hibrida. Infrastruktur di lokasi sendiri atau infrastruktur pribadi yang dipadukan dengan beberapa layanan cloud publik. Hal ini menggambarkan sebagian besar perusahaan besar.
Seberapa umum masing-masing model tersebut
Infrastruktur hybrid dan multi-cloud kini sudah menjadi hal yang umum, dan banyak di antaranya berkembang secara tidak sengaja, bukan karena direncanakan.
Laporan “State of the Cloud 2026” dari Flexera, yang didasarkan pada survei terhadap 753 pengambil keputusan di bidang cloud, menemukan bahwa 73% organisasi mengoperasikan lingkungan hybrid. Siaran pers Flexera menyebutkan bahwa penggunaan multi-cloud mencapai 88%, dan laporan tersebut mencatat bahwa pertumbuhan multi-cloud mungkin disebabkan oleh merger atau aplikasi yang terisolasi, bukan karena strategi yang disengaja. Hal ini penting bagi keamanan: lingkungan multi-cloud yang tumbuh secara tidak sengaja biasanya memiliki kontrol yang tidak konsisten.
Perbandingan berdampingan
Keamanan hybrid dan multi-cloud memiliki perbedaan dalam enam dimensi: arsitektur, akses, penanganan data, tanggung jawab, pengelolaan kebijakan, dan mode kegagalan utama.
| Dimensi | Keamanan cloud hibrida | Keamanan multi-cloud |
|---|---|---|
| Arsitektur | Menghubungkan infrastruktur milik sendiri dengan infrastruktur penyedia; keamanan mencakup kedua sisi batas tersebut | Mencakup beberapa penyedia layanan, yang masing-masing memiliki model jaringan, identitas, dan layanan yang berbeda |
| Akses | Pengguna mengakses aplikasi di pusat data dan awan; jalur akses di lokasi dan jarak jauh memiliki perbedaan | Pengguna dan beban kerja mengakses layanan di beberapa platform cloud; setiap penyedia memiliki kontrol aksesnya masing-masing |
| Pengolahan data | Data berpindah antara lingkungan lokal dan cloud; lokasi penyimpanan dan lokasi pemeriksaan merupakan keputusan penting | Data berpindah antar penyedia; masing-masing memiliki opsi enkripsi, pengelolaan kunci, dan pencatatan yang berbeda-beda |
| Tanggung Jawab | Pelanggan memiliki semua aset di lokasi dan berbagi tanggung jawab di cloud | Perbedaan pembagian tanggung jawab bervariasi tergantung pada penyedia layanan dan jenis layanan |
| Manajemen kebijakan | Risiko penerapan kebijakan yang berbeda untuk lingkungan on-premises dan cloud | Risiko penggunaan kebijakan terpisah berdasarkan alat bawaan masing-masing penyedia layanan |
| Mode kegagalan utama | Ketidakkonsistenan kebijakan antara penegakan di tingkat lokal dan di cloud | Kesalahan konfigurasi akibat perbedaan pengaturan default penyedia layanan dan kesenjangan keterampilan |
Arsitektur
Arsitektur hibrida ditandai oleh hubungan antarlingkungan, sedangkan arsitektur multi-cloud ditandai oleh konsistensi di antara penyedia layanan.
Dalam arsitektur hibrida, aspek-aspek desain yang krusial adalah koneksi antarlingkungan: interkoneksi privat, VPN, dan titik-titik penegakan yang memeriksa lalu lintas yang melintasinya. Keputusan mengenai di mana lalu lintas akan diperiksa dan di mana akan didekripsi memengaruhi kinerja, kedaulatan, dan ketahanan. Lihat Arsitektur Referensi Keamanan Awan Hibrida.
Dalam arsitektur multi-cloud, aspek-aspek desain yang krusial adalah abstraksi dan konsistensi: lapisan identitas yang seragam, pola segmentasi jaringan yang konsisten, serta perangkat keamanan yang dapat berfungsi di seluruh penyedia layanan, bukan hanya di dalam satu penyedia saja.
Akses
Akses yang konsisten pada kedua model tersebut bergantung pada satu penyedia identitas dan satu set hak akses per aplikasi.
Desain akses hibrida harus mampu menangani pengguna di lokasi yang mengakses aplikasi di lokasi, pengguna jarak jauh yang mengakses aplikasi di lokasi, serta semua pengguna yang mengakses layanan cloud. Zero trust network access dengan penerapan kebijakan baik di lingkungan lokal maupun cloud menangani ketiga jalur tersebut dalam satu kebijakan. Lihat ZTNA On-Premises untuk Aplikasi Pribadi.
Desain akses multi-cloud harus dapat mengintegrasikan beberapa sistem manajemen identitas dan akses dari berbagai penyedia layanan. Adanya satu penyedia identitas perusahaan yang terintegrasi dengan setiap layanan cloud, dengan definisi peran yang konsisten, dapat mengurangi terjadinya penyimpangan.
Pengolahan data
Perlindungan data dalam kedua model tersebut sebaiknya didasarkan pada lapisan lintas lingkungan, bukan pada alat bawaan masing-masing penyedia layanan.
Lingkungan hibrida memunculkan pertanyaan seputar lokasi penyimpanan dan pemeriksaan, yaitu data mana saja yang dapat dipindahkan ke cloud, di mana lalu lintas data yang telah didekripsi berada, dan di mana log disimpan. Selain itu, lingkungan ini juga memunculkan pertanyaan seputar kedaulatan, yaitu infrastruktur milik siapa yang memproses lalu lintas data tersebut dan siapa yang mengoperasikannya. Lihat bagian “Kedaulatan Data dalam Keamanan Cloud Hibrida”.
Lingkungan multi-cloud memunculkan pertanyaan terkait konsistensi: apakah klasifikasi, enkripsi, pengelolaan kunci, dan deteksi ancaman berbasis perilaku ( data loss prevention ) berfungsi dengan cara yang sama di setiap penyedia layanan. Lapisan keamanan data lintas penyedia (DSPM untuk deteksi dan DLP untuk penegakan) memungkinkan pengguna untuk tidak bergantung pada alat bawaan masing-masing penyedia yang berbeda-beda. Lihat DLP di Lingkungan Cloud dan On-Premises.
Laporan IBM tentang Biaya Kebocoran Data 2025 menemukan bahwa kebocoran data yang melibatkan data yang tersebar di berbagai lingkungan rata-rata menelan biaya sebesar 5,05 juta dolar AS dan membutuhkan waktu 276 hari untuk diidentifikasi dan ditangani, yang merupakan biaya tertinggi dan siklus hidup terpanjang di antara semua konfigurasi penyimpanan.
Tanggung Jawab
Lingkungan hibrida memiliki satu batas tanggung jawab per penyedia, sedangkan lingkungan multi-cloud memperbanyak batas-batas tersebut di seluruh penyedia dan tingkatan layanan.
Sepuluh Strategi Utama Mitigasi Keamanan Awan dari NSA dan CISA mengutamakan penerapan model tanggung jawab bersama dan mencakup strategi khusus untuk mengatasi kompleksitas yang ditimbulkan oleh lingkungan awan hibrida dan multi-awan.
Dalam lingkungan hibrida, batas tanggung jawab terletak di antara organisasi dan masing-masing penyedia layanan. Dalam lingkungan multi-cloud, terdapat beberapa batas tanggung jawab, dan batas-batas tersebut ditetapkan secara berbeda oleh masing-masing penyedia layanan dan tingkatan layanan. Buatlah matriks tanggung jawab untuk setiap layanan.
Manajemen kebijakan
Risiko yang sama pada kedua model tersebut adalah fragmentasi kebijakan: satu rangkaian kebijakan per tumpukan penegakan, yang semakin menjauh seiring berjalannya waktu.
Untuk akses pengguna ke aplikasi web, SaaS, dan aplikasi privat, satu mesin kebijakan SSE yang diterapkan baik di cloud maupun di lingkungan on-premises mencakup lingkungan hybrid maupun multi-cloud. Untuk konfigurasi beban kerja, pengelolaan postur lintas cloud dan kebijakan sebagai kode (policy-as-code) memastikan konsistensi pengaturan infrastruktur. Lihat Kebijakan Keamanan yang Konsisten di Seluruh Lingkungan Cloud dan On-Premises.
Arsitektur multi-cloud hibrida: prioritas keamanan
Program keamanan multi-cloud hibrida didasarkan pada tujuh prioritas yang memastikan konsistensi pengendalian di seluruh lingkungan.
- Satu penyedia identitas yang terintegrasi dengan semua sistem cloud dan sistem di lokasi.
- Satu skema klasifikasi data yang diterapkan oleh DSPM dan DLP di seluruh lingkungan.
- Satu kebijakan akses pengguna untuk aplikasi web, SaaS, dan aplikasi pribadi, yang diterapkan secara lokal maupun di cloud.
- Manajemen postur lintas-cloud untuk konfigurasi infrastruktur.
- Pencatatan terpusat yang memperhitungkan lokasi di seluruh penyedia layanan dan lokasi.
- Matriks tanggung jawab untuk setiap penyedia dan layanan.
- Perencanaan ketahanan yang mengasumsikan bahwa penyedia layanan mana pun dapat mengalami kegagalan. Lihat Ketahanan SSE Hibrida: Failover dan Pemulihan.

Model mana yang lebih aman?
Tidak ada satu pun model yang secara inheren lebih aman; hasilnya bergantung pada seberapa konsisten kebijakan identitas, data, dan akses diterapkan.
Model hybrid memberi organisasi kendali yang lebih besar atas lokasi pemrosesan data serta cara operasional tetap berjalan saat terjadi gangguan pada penyedia layanan. Model multi-cloud dapat mengurangi ketergantungan pada satu penyedia layanan, namun meningkatkan kompleksitas konfigurasi.
Bagaimana Skyhigh mendukung keamanan hybrid dan multi-cloud
Skyhigh mendukung kedua model tersebut dengan menerapkan satu kebijakan akses dan data, terlepas dari platform cloud mana pun yang menjadi tuan rumah aplikasi-aplikasi tersebut.
Skyhigh Hybrid SSE Mesh menerapkan satu kebijakan untuk akses ke web, SaaS, aplikasi pribadi, dan alat AI di seluruh titik penegakan di lingkungan on-premises dan cloud, terlepas dari penyedia cloud mana yang menghosting aplikasi-aplikasi tersebut. Hal ini memastikan konsistensi kebijakan akses pengguna; konfigurasi beban kerja lintas penyedia ditangani oleh manajemen postur, bukan oleh SSE. Skyhigh CASB menerapkan kebijakan terpadu di berbagai layanan cloud; registri cloud-nya menilai layanan berdasarkan atribut risiko, termasuk lokasi penyimpanan data; dan Skyhigh DSPM mendeteksi data sensitif di seluruh penyimpanan data cloud dan SaaS.
Sumber
- NIST. SP 800-145: Definisi Komputasi Awan menurut NIST (September 2011). https://csrc.nist.gov/pubs/sp/800/145/final
- Flexera. Laporan Kondisi Cloud 2026. https://info.flexera.com/CM-REPORT-State-of-the-Cloud
- Flexera. Siaran pers “State of the Cloud 2026” (18 Maret 2026; dalam bahasa Jerman). https://www.flexera.com/de/about-us/press-center/cloud-entwickelt-sich-vom-kostenfaktor-zum-werttreiber
- IBM dan Ponemon Institute. Laporan Biaya Kebocoran Data 2025. https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- NSA dan CISA. Sepuluh Strategi Utama Mitigasi Keamanan Awan (7 Maret 2024). https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/3699169/nsa-releases-top-ten-cloud-security-mitigation-strategies/