







Blue Coat dan Penghentian Dukungan ProxySG: Perencanaan Migrasi
- Masa akhir dukungan ProxySG ditentukan berdasarkan versi SGOS dan model perangkat, bukan berdasarkan satu tanggal tertentu.
- SGOS 6.7 telah mencapai akhir masa pakainya pada tanggal 31 Desember 2023, dan tidak lagi menerima pembaruan perbaikan.
- SGOS 7.3 tidak akan mendapatkan fitur baru setelah tahun 2024, dan periode pembaruan sistemnya berlangsung hingga Desember 2026.
- SGOS 7.4 menghapus Java Management Console dan VPM, sehingga memaksa adanya perubahan alur kerja kebijakan bahkan bagi pengguna yang melakukan pembaruan.
- Tim-tim yang masih menggunakan SGOS 7.3 sebaiknya memilih antara melakukan peningkatan versi atau modernisasi, dan memulainya pada kuartal ini.
Blue Coat ProxySG kini dikenal sebagai Symantec Edge Secure Web Gateway (Edge SWG) dari Broadcom, yang menjalankan sistem operasi SGOS. Masa akhir dukungan (end of life) ditentukan berdasarkan versi perangkat lunak dan model perangkat keras. SGOS 6.7 telah mencapai masa akhir dukungan sejak akhir tahun 2023. Untuk SGOS 7.3, periode dukungan terbatas dari Broadcom berlaku hingga Desember 2026; setelah itu, pelanggan diharapkan telah beralih ke SGOS 7.4. Karena SGOS 7.4 menghapus konsol Java dan pengelola kebijakan versi lama, baik bagi yang tetap menggunakan versi ini maupun yang beralih ke versi lain, diperlukan perubahan dalam cara pengelolaan kebijakan.
Sekilas tentang siklus hidup SGOS
Saat ini ada tiga rilis SGOS yang perlu diperhatikan: versi 6.7 sudah tidak didukung lagi, versi 7.3 masih mendapat dukungan terbatas hingga Desember 2026, dan versi 7.4 adalah rilis jangka panjang yang saat ini berlaku.
| Versi SGOS | Peran | Status siklus hidup (menurut Broadcom) |
|---|---|---|
| 6.7 | Pensiunan | Tidak lagi tersedia sejak 31 Desember 2023 |
| 7.3 | Rilis jangka panjang sebelumnya | Tanggal pengumuman penghentian dukungan: 31 Desember 2024. Tidak akan ada fitur baru setelah tanggal tersebut. Dukungan terbatas untuk kerentanan keamanan kritis dan tinggi; jika perbaikan dirilis pada versi 7.4, Broadcom mungkin akan merekomendasikan untuk melakukan pembaruan. Pelanggan memiliki waktu dua tahun sejak pengumuman tersebut untuk melakukan pembaruan ke versi 7.4. |
| 7.4 | Rilis jangka panjang saat ini | Tersedia secara umum sejak 8 Juli 2023. Java Management Console dan Java VPM telah dihapus; pengelolaan dilakukan melalui Admin Console (SGAC) dan Web VPM. |
Sumber: Broadcom, Penghentian Dukungan dan Siklus Hidup Produk untuk Edge SWG (ProxySG) serta Advanced Secure Gateway, dan Dokumen Penghentian Dukungan ProxySG. Broadcom menyatakan bahwa rilis pemeliharaan antara Desember 2024 hingga akhir Desember 2026 mungkin mencakup pengecualian yang telah disetujui untuk peningkatan minor dan pembaruan keamanan, serta menyarankan pelanggan untuk menghubungi tim Broadcom mereka.
Komponen terkait
- Perangkat Keras. Tanggal berakhirnya masa pemeliharaan dan masa pakai bergantung pada model masing-masing. Artikel siklus hidup Broadcom mencakup perangkat SG-S200, SG-S400, dan SG-S500, ASG-S200, ASG-S400, dan ASG-S500, platform SSP-S210 dan SSP-S410, serta perangkat virtual SG-VA. Pastikan tanggal untuk model Anda tercantum dalam file PDF siklus hidup yang terlampir pada artikel tersebut.
- Alat manajemen. Broadcom menyatakan bahwa Konsol Manajemen berbasis Java tidak tersedia di SGOS 7.4 dan versi yang lebih baru, serta bahwa Java VPM juga telah dihapus. Versi-versi sebelumnya masih menyertakan fitur-fitur tersebut, namun tidak lagi menerima pembaruan (Broadcom).
- Isolasi Web di Lokasi Sendiri. Semua versi telah mencapai akhir masa dukungan pada 1 Januari 2024. Broadcom kini hanya menawarkan isolasi browser sebagai layanan berbasis cloud (Broadcom).
Cara memeriksa versi ProxySG dan status akhir masa pakai
Periksa status akhir masa pakai dengan mencatat versi SGOS dan model setiap perangkat, lalu membandingkan keduanya dengan artikel siklus hidup dari Broadcom.
- Cari tahu versi SGOS Anda. Informasi tersebut ditampilkan di dasbor Management Console atau Admin Console, atau jalankan perintah `show version` dari CLI.
- Catat model setiap perangkat. Catat model setiap perangkat fisik dan virtual, misalnya SSP-S410, SG-S500, atau SG-VA.
- Periksa dokumen PDF siklus hidup produk. Bandingkan setiap versi dan model dengan artikel siklus hidup produk Broadcom untuk mengetahui tanggal berakhirnya masa pemeliharaan dan tanggal akhir masa pakai.
- Sebutkan komponen-komponen yang bergantung. Termasuk Management Center, analisis konten dan sandboxing, DLP yang terintegrasi dengan ICAP, pelaporan, serta isolasi di lingkungan lokal.
Apa arti akhir hayat bagi seorang secure web gateway
Pada akhir masa pakai, fitur-fitur baru akan dihapus, kemudian pembaruan perbaikan, dan akhirnya dukungan akan dihentikan dari perangkat yang memantau seluruh lalu lintas web Anda.
- Tidak ada fitur baru. SGOS 7.3 tidak lagi menerima pembaruan fitur sejak akhir tahun 2024.
- Perbaikan yang semakin terbatas. Dukungan yang terbatas ini difokuskan pada kerentanan kritis dan tinggi, dan perbaikan mungkin memerlukan migrasi ke versi 7.4.
- Tidak ada jalur dukungan setelah jendela ditutup. Perangkat lunak yang tidak didukung pada perangkat yang memantau seluruh lalu lintas web Anda merupakan risiko keamanan yang signifikan.
- Masalah audit dan asuransi. Mengoperasikan infrastruktur gateway yang tidak didukung sulit untuk dipertanggungjawabkan dalam audit kepatuhan dan penilaian asuransi siber.
Masalahnya dalam ungkapan “cukup lakukan upgrade”
Memperbarui ke SGOS 7.4 memastikan Anda tetap mendapatkan dukungan, namun fitur konsol Java dan VPM akan dihapus, sehingga hal ini tetap mengharuskan adanya perubahan pada kebijakan dan alur kerja.
Langkah yang paling jelas sebagai tanggapan atas berakhirnya masa dukungan SGOS 7.3 adalah melakukan upgrade ke versi 7.4. Namun, ini bukanlah proses upgrade yang sekadar mengganti versi yang sama. SGOS 7.4 menghapus Management Console berbasis Java dan Java VPM yang telah digunakan oleh banyak tim selama bertahun-tahun, dan Broadcom mengarahkan para administrator untuk beralih ke Edge SWG Admin Console dan Web VPM sebagai gantinya.
Konsekuensi praktisnya adalah bahwa tetap menggunakan Blue Coat tetap berarti harus mengadopsi konsol baru, melatih ulang para administrator, dan memvalidasi ulang kebijakan. Karena pekerjaan tersebut tidak dapat dihindari, keputusan sesungguhnya adalah apakah akan melakukannya di platform saat ini atau di gateway yang dirancang khusus untuk penerapan hibrida, perlindungan data terintegrasi, dan lalu lintas data di era kecerdasan buatan.
Dua pilihan Anda
Anda dapat melakukan upgrade langsung ke SGOS 7.4 atau melakukan modernisasi ke gateway baru, dan kedua opsi tersebut memerlukan penyesuaian kebijakan.
Peningkatan versi di tempat. Lakukan migrasi ke SGOS 7.4 dan ganti perangkat keras yang sudah tidak didukung lagi. Langkah ini memastikan Anda tetap mendapatkan dukungan, namun tetap memerlukan transisi dari konsol ke VPM, dan tidak mengatasi masalah terkait lisensi, dukungan, atau peta jalan produk. Anda akan menghadapi keputusan yang sama pada tonggak siklus hidup berikutnya.
Lakukan modernisasi. Gantilah ProxySG dengan gateway yang tetap mempertahankan infrastruktur di lokasi (on-premises) di tempat yang Anda butuhkan dan dapat diperluas ke cloud saat sudah siap. Lihat artikel “Blue Coat : Alternatives and ProxySG Replacement” untuk mengetahui kriteria evaluasi.
Rencana migrasi untuk kuartal ke-4 tahun 2026
Mengingat jendela waktu SGOS 7.3 akan ditutup pada akhir Desember 2026, rencana kuartal ke-4 yang realistis menargetkan peluncuran secara paralel dalam waktu sekitar sepuluh minggu:
Minggu 1 hingga 2: Tentukan. Pastikan versi dan model yang digunakan, buat daftar dependensi, dan tentukan apakah akan melakukan peningkatan versi di tempat atau modernisasi. Jika memilih modernisasi, pastikan apakah penerapan versi 7.3 Anda saat ini memerlukan peningkatan versi sementara atau pengaturan dukungan selama gateway baru sedang diterapkan.
Minggu ke-3 hingga ke-6: Penilaian dan perancangan. Melakukan inventarisasi kebijakan CPL dan VPM, ranah otentikasi (SAML, Kerberos/IWA), pengecualian inspeksi TLS, integrasi ICAP dan DLP, serta rantai proxy hulu dan hilir. Memetakan zona kedaulatan data dan lingkungan OT yang memerlukan inspeksi lokal.
Minggu ke-6 hingga ke-10: Lakukan implementasi secara paralel. Siapkan gateway baru bersamaan dengan ProxySG. Impor dan validasi pedoman kebijakan. Arahkan lalu lintas dari kelompok uji coba dan bandingkan kinerjanya.
Mulai Minggu ke-10 dan seterusnya: Lakukan migrasi secara bertahap. Pindahkan pengguna dan situs secara bergelombang setelah kebijakan disetujui dan rencana rollback telah diuji, kemudian hentikan pengoperasian ProxySG setelah lalu lintas sepenuhnya dialihkan dan periode rollback yang telah disepakati berakhir.
Perusahaan besar biasanya menjalankan proses penerapan dan adopsi secara paralel selama enam hingga dua belas bulan. Prioritas sebelum akhir tahun adalah menghentikan penggunaan perangkat lunak yang tidak lagi didukung, baik dengan melakukan upgrade maupun dengan mengalihkan lalu lintas produksi ke sistem penggantinya.

Apa saja yang termasuk dalam proses migrasi dari Blue Coat ke Skyhigh
Migrasi dari Blue Coat ke Skyhigh merupakan proses bertahap yang dipandu, terdiri dari enam fase, yang menerapkan kebijakan CPL dan memvalidasinya dengan lalu lintas paralel.
Kebijakan tidak dipindahkan antar mesin proxy sebagai konversi berkas secara membabi buta. Skyhigh menyusun ulang CPL yang sudah ada di konsol kebijakan terpadu melalui proses impor yang tervalidasi: aturan-aturan tersebut diimpor, ditinjau, dan diuji terhadap lalu lintas paralel sebelum peralihan. Ini juga merupakan kesempatan terbaik bagi Anda untuk menghapus aturan-aturan yang sudah bertahun-tahun tidak digunakan.
- Penilaian dan identifikasi. Lakukan inventarisasi perangkat, versi SGOS, volume lalu lintas, jumlah pengguna, ranah otentikasi, integrasi ICAP dan DLP, serta rantai proxy. Ekspor kebijakan CPL dan VPM saat ini sebagai sumber data yang dapat diandalkan.
- Impor dan validasi kebijakan. Pindahkan aturan, kategori, dan pengecualian ke mesin kebijakan Skyhigh, serta hapus aturan yang tidak lagi berlaku.
- Penerapan dan pengalihan lalu lintas. Terapkan Skyhigh SWG di lingkungan on-premises, hybrid, atau di cloud, dan alihkan lalu lintas menggunakan proxy eksplisit atau berkas PAC, Skyhigh Client, Secure Browser Controls tanpa agen, atau terowongan IPsec dan GRE.
- Uji coba dan pengoperasian paralel. Memastikan kesesuaian kebijakan dan melatih prosedur rollback bersama kelompok uji, sementara ProxySG tetap melayani lingkungan produksi.
- Peralihan bertahap. Migrasikan pengguna dan situs secara bertahap, sambil memantau lalu lintas yang terblokir dan hasil positif palsu.
- Hentikan pengoperasian. Hentikan penggunaan ProxySG setelah lalu lintas sepenuhnya dialihkan.
Lihat Daftar Periksa MigrasiSecure Web Gateway : Cutover dan Rollback.
Masalah-masalah umum terkait migrasi
Ada lima bidang yang perlu dipetakan secara eksplisit dalam setiap proses migrasi ProxySG: otentikasi, intersepsi TLS, pengalihan lalu lintas, ICAP dan DLP, serta koeksistensi.
- Otentikasi. Petakan ranah yang ada (SAML, Kerberos/IWA, atau identitas klien-proksi) agar kebijakan berbasis pengguna dan berbasis grup berlaku sama.
- Penyadapan TLS. Terbitkan kembali dan sebarkan sertifikat otoritas inspeksi, serta pengecualian dekripsi dan kepercayaan.
- Pengalihan lalu lintas. Pilih per lokasi: proxy eksplisit atau PAC untuk jaringan yang dikelola, pengaturan browser untuk akses ke layanan SaaS dan alat AI, Skyhigh Client untuk pengguna yang berpindah-pindah, serta terowongan untuk cabang.
- ICAP dan DLP. Perlindungan data diterapkan melalui cloud Skyhigh berdasarkan kebijakan yang sama, sehingga rantai ICAP digantikan oleh pemeriksaan yang diterapkan di cloud, bukan oleh mesin lokal. Pastikan bahwa jalur ini memenuhi persyaratan residensi Anda selama proses penilaian. Pengalihan DLP pihak ketiga dipetakan selama proses penilaian.
- Koeksistensi. Dengan menjalankan sistem secara paralel, ProxySG tetap melayani lingkungan produksi sementara kebijakan Skyhigh sedang diverifikasi.
Apa yang kamu simpan, dan apa yang kamu peroleh
Anda tetap mempertahankan model penerapan dan investasi kebijakan yang sudah ada, sekaligus mendapatkan pemeriksaan ancaman secara real-time, perlindungan data terintegrasi, serta jalur menuju SSE penuh.
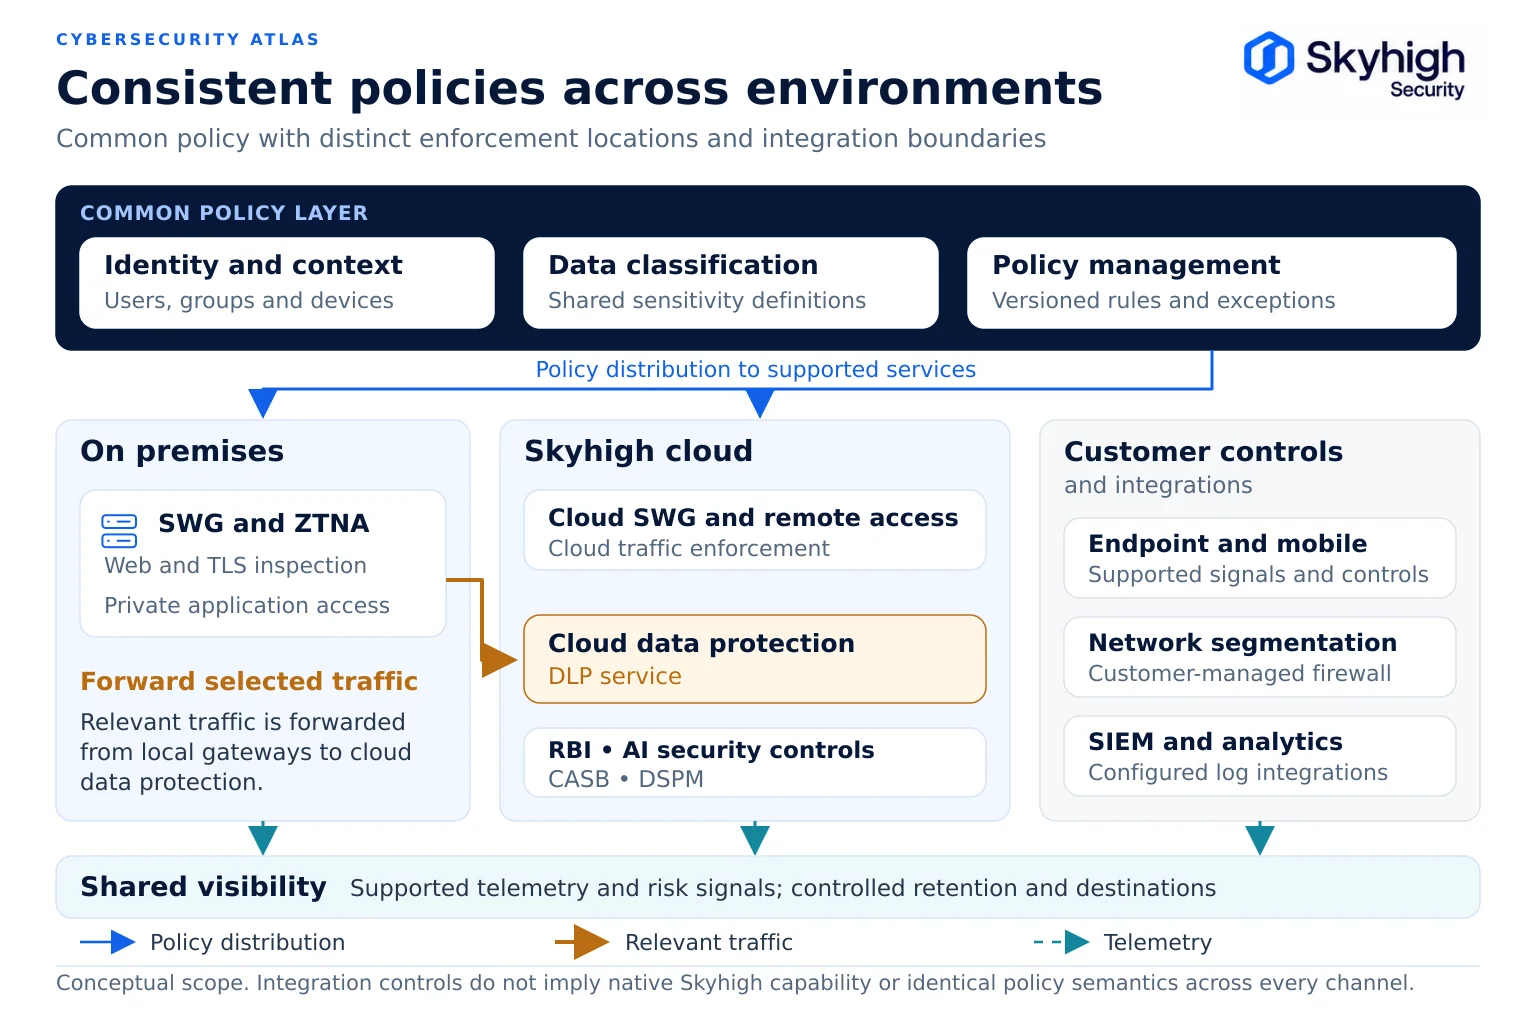
Anda tetap dapat mempertahankan model penerapan Anda. Skyhigh SWG dapat dijalankan di lingkungan on-premises, hybrid, atau di cloud, sehingga infrastruktur ProxySG on-premises Anda dapat diubah menjadi infrastruktur gateway Skyhigh on-premises, dengan perlindungan dan isolasi data yang diterapkan dari cloud Skyhigh, serta Anda dapat terus beralih ke cloud sesuai jadwal Anda. Investasi kebijakan Anda tetap terjaga, diteruskan, dan diverifikasi.
Di gateway, Anda mendapatkan Gateway Anti-Malware dengan pemeriksaan inline real-time, Akses Zero Trust lokal, Kontrol Browser Aman tanpa agen dengan pemeriksaan yang mendukung WebSocket, serta visibilitas aplikasi. Melalui cloud Skyhigh, di bawah kebijakan yang sama, Anda mendapatkan perlindungan data di seluruh web, SaaS, aplikasi pribadi, endpoint, dan alat AI, remote browser isolation, sandboxing emulasi, serta UEBA, yang diterapkan pada lalu lintas yang diteruskan oleh gateway. Satu konsol mengintegrasikan SWG, CASB, ZTNA, dan DSPM melalui Skyhigh Hybrid SSE Mesh.
Program Modernisasi "Blue Coat " mengalokasikan sisa investasi Broadcom untuk proses transisi ini, sehingga anggaran yang semula akan digunakan untuk pembaruan perangkat lainnya justru dialihkan untuk membiayai proses transisi tersebut.
Sumber
- Broadcom. Penghentian dukungan dan siklus hidup produk untuk Edge SWG (ProxySG) dan Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Dokumen mengenai Penghentian Dukungan (End of Life) ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. Beralih ke Konsol Admin Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Pertanyaan Umum (FAQ) tentang Penghentian Dukungan (EOL) Web Isolation On-premises (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Rilis SGOS stabil yang direkomendasikan untuk Edge SWG (ProxySG) dan ASG (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. “Memodernisasi Symantec Edge Secure Web Gateway Anda dengan Skyhigh Hybrid SSE Mesh” (15 Juli 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Memodernisasi Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html