संसाधन
सही व्यक्तित्व पर ध्यान केंद्रित करना
जिम बेनो द्वारा - उपयोगकर्ता अनुभव के निदेशक, Skyhigh Security
10 नवंबर, 2022 4 मिनट पढ़ें
एक सुरक्षा कंपनी के रूप में, हमारे उत्पाद के उपयोगकर्ता आमतौर पर सूचना सुरक्षा (InfoSec) संगठन में काम करते हैं। लेकिन अधिक से अधिक, हम पा रहे हैं कि हमारे Security Service Edge (एसएसई) विशेषताएं सुरक्षा टीम के बाहर उपयोगकर्ताओं को लक्षित कर रही हैं: ज्यादातर सूचना प्रौद्योगिकी (आईटी) में, लेकिन इंजीनियरिंग / संचालन भी। ये वे लोग हैं जो क्लाउड में एप्लिकेशन विकसित और तैनात कर रहे हैं, उन तक पहुंच को नियंत्रित कर रहे हैं और नेटवर्क के प्रदर्शन को सुनिश्चित कर रहे हैं।
सुरक्षा संगठन के बाहर कम से कम चार प्रमुख SSE कार्यप्रवाह या सुविधाएँ लक्ष्यीकरण भूमिकाएँ हैं:
- अनुप्रयोगों तक पहुंच प्रदान करना - जैसे-जैसे कंपनियां अपने अधिक बुनियादी ढांचे को सार्वजनिक क्लाउड पर स्थानांतरित करती हैं, उन्हें वहां होस्ट किए गए एप्लिकेशन तक पहुंच को नियंत्रित करने की आवश्यकता होती है। हमारा Zero Trust Network Access (ZTNA) समाधान यह क्षमता प्रदान करता है। इन पहुँच नीतियों को प्रबंधित करना, और पहुँच के लिए कर्मचारी अनुरोधों का जवाब देना, सुरक्षा संचालन केंद्र (SOC) का काम नहीं है। यह आईटी और आईटी हेल्प डेस्क के स्वामित्व वाली जिम्मेदारी है।
- फ़ायरवॉल नीति का प्रबंधन - सार्वजनिक क्लाउड में इस सभी बुनियादी ढांचे के साथ, सुरक्षा के लिए, कंपनियों को न केवल "कौन" इन अनुप्रयोगों का उपयोग करने में सक्षम है - बल्कि "कैसे" भी निर्दिष्ट करके पहुंच को नियंत्रित करने की आवश्यकता है - किस प्रोटोकॉल, बंदरगाहों, उपकरणों, स्थानों आदि का विवरण।
- डिजिटल अनुभव निगरानी - दुनिया भर में कार्यालय स्थानों और घर से काम करने वाले कई लोगों के साथ, यह अपरिहार्य है कि कुछ कर्मचारियों को किसी एप्लिकेशन या सेवा तक पहुंचने में समस्या होगी। इन समस्याओं के दायरे और स्रोत की पहचान करना एक बुरा सपना हो सकता है। जब आईटी हेल्प डेस्क कॉल आते हैं, तो सुरक्षा टीम फोन नहीं उठाएगी।
- Misconfigurations & कमजोरियों को ठीक करना - IT और इंजीनियरिंग के भीतर, विभिन्न टीमें Amazon Web Services (AWS), Google Cloud Platform (GCP), या Microsoft Azure पर एप्लिकेशन बना सकती हैं। हमारा काम कंपनियों को इन अनुप्रयोगों को सुरक्षित करने में मदद करना है, चाहे वह आईटी आर्किटेक्ट उनके क्लाउड इन्फ्रास्ट्रक्चर के लिए जिम्मेदार हो, खाता मालिक जो एप्लिकेशन विकसित और कॉन्फ़िगर करते हैं, या उन्हें तैनात करने वाले DevOps/DevSecOps कर्मी हों। यदि हम एक भेद्यता या गलत कॉन्फ़िगरेशन का पता लगाते हैं, तो सुरक्षा टीम के पास इसे ठीक करने के लिए "महल की चाबियाँ" नहीं हैं - हमें आईटी या इंजीनियरिंग मालिक के सामने समस्या प्राप्त करनी होगी जो परिवर्तन कर सकती है।
व्यक्तित्व बनाना
पर Skyhigh Security, हमारे पास समर्पित उपयोगकर्ता शोधकर्ता हैं जिनका काम ग्राहकों को समझना और उत्पाद आवश्यकताओं और डिज़ाइन को सूचित करने वाली अंतर्दृष्टि उत्पन्न करना है। प्रत्येक नई उत्पाद क्षमता के लिए, हमें यह सुनिश्चित करने की आवश्यकता है कि हम सही उपयोगकर्ता को लक्षित कर रहे हैं, और हम उनके बारे में सब कुछ सीख सकते हैं: उन्हें क्या प्रेरित करता है? वे क्या कार्य करते हैं? वे किन अनुप्रयोगों या प्रणालियों का उपयोग करते हैं? वे दूसरों के साथ कैसे सहयोग करते हैं? उनके शीर्ष दर्द बिंदु क्या हैं?
हम उत्पाद प्रबंधन और बिक्री में आंतरिक टीम के सदस्यों से ये प्रश्न पूछकर शुरू करते हैं। हम अक्सर एक कार्य सत्र आयोजित करेंगे और वर्चुअल व्हाइटबोर्ड पर अपने सामूहिक ज्ञान को कैप्चर करेंगे। एक बार जब हम जानते हैं कि किस नौकरी की भूमिकाओं को लक्षित करना है, तो हम ग्राहकों का साक्षात्कार करेंगे और देखेंगे कि वे कैसे काम करते हैं। इनमें से कुछ सत्रों के बाद, कुछ सामान्य विषय उभरने लगेंगे। फिर हम एक काल्पनिक चरित्र बनाकर सभी अंतर्दृष्टि को संश्लेषित करते हैं - एक "व्यक्तित्व" - जो लेखन, उपयोग के मामलों और डिजाइन के लिए केंद्र बिंदु बन जाता है।
फ्रेड और काविका का परिचय
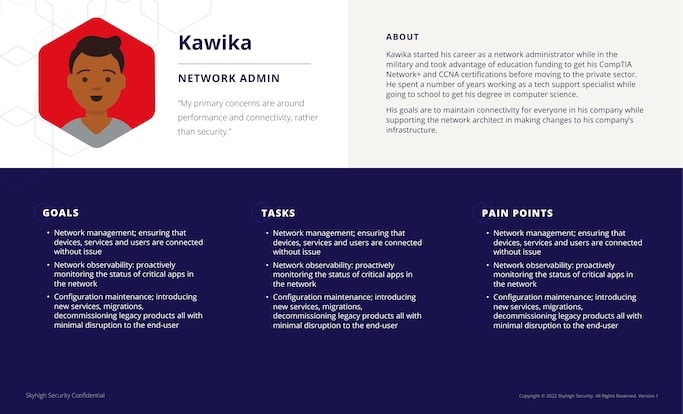
हाल ही में, हमारे शोधकर्ता डिजिटल अनुभव निगरानी और फ़ायरवॉल नीति के लिए जिम्मेदार दो नए व्यक्तियों की जांच कर रहे हैं: "फ्रेड" जो आईटी हेल्प डेस्क में काम करता है, और "कविका," नेटवर्क एडमिन। यहां कुछ अंतर्दृष्टि दी गई हैं जो हमने इस गतिशील जोड़ी से सीखी हैं:
- काविका नेटवर्क के प्रदर्शन के लिए जिम्मेदार है। जब सब कुछ काम कर रहा है, तो जीवन अच्छा है। लेकिन जब चीजें गलत हो जाती हैं, तो उसे सब कुछ छोड़ देना चाहिए और कार्रवाई में वसंत करना चाहिए। इससे बचने के लिए, वह नेटवर्क पर महत्वपूर्ण अनुप्रयोगों की सक्रिय रूप से निगरानी करना चाहता है - वह मुसीबत टिकटों के एक समूह के आने का इंतजार नहीं कर सकता।
- एसओसी के समान, समर्थन मुद्दों को संभालने के लिए आईटी के अलग-अलग स्तर हैं। जब किसी कर्मचारी को किसी एप्लिकेशन तक पहुँचने में समस्या आती है, तो वे एक टिकट खोलेंगे जिसे आईटी हेल्प डेस्क द्वारा नियंत्रित किया जाता है। इसका मतलब है कि फ्रेड समस्या की जांच करने के लिए पहली पंक्ति में होगा। समस्या निवारण के माध्यम से उसका मार्गदर्शन करने के लिए उसके पास एक प्लेबुक है। यदि यह एक नेटवर्क समस्या की तरह दिखता है, तो वह इसे नेटवर्क टीम तक बढ़ा देगा। अब कविका की बारी है।
- नेटवर्क समस्या का निदान करना आसान नहीं है। नेटवर्क आर्किटेक्चर जटिल है। क्लाउड सेवा एक्सेस करते समय, कर्मचारी के डिवाइस से ट्रैफ़िक कई अलग-अलग नेटवर्क पर जाता है। ऐसे कई चर हैं जो प्रदर्शन को प्रभावित कर सकते हैं, और समय के साथ स्थितियां बदल सकती हैं। इन मुद्दों की जांच करने के लिए, काविका को अपनी जरूरत की जानकारी प्राप्त करने के लिए कई टूल और कंसोल का उपयोग करना चाहिए।
अस्पष्टता से बचना
इन सभी जानकारियों को एकल-पृष्ठ डेटाशीट पर संक्षेपित किया गया है जिसे हमने फ्रेड, कविका और उनके सहयोगियों के लिए बनाया है। हम क्रॉस-फंक्शनल टीमों के लिए व्यक्तियों को पेश करने के लिए प्रशिक्षण सत्र भी आयोजित करते हैं। जब हम उत्पाद प्रबंधकों और इंजीनियरों को नाम से एक व्यक्तित्व का संदर्भ देते हैं, तो हम जानते हैं कि हमने अपना काम किया है!
Figma में प्रत्येक UX डिज़ाइन प्रवाह एक आर्टबोर्ड से शुरू होता है जो लक्ष्य व्यक्तित्व और उपयोग के मामले को दर्शाता है। इस तरह हर कोई एक ही पृष्ठ पर है और हम "व्यवस्थापक" या "सुरक्षा वास्तुकार" के अस्पष्ट संदर्भों से बचते हैं। अगर हम डिज़ाइन की समीक्षा कर रहे हैं और कोई व्यक्ति लक्षित व्यक्तित्व पर सवाल उठाता है, तो यह बहुत अच्छा है! हम इस चर्चा का स्वागत करते हैं। वास्तव में, ठीक इसी तरह फ्रेड और काविका अस्तित्व में आए।
एक नई सुविधा को डिजाइन करने और बनाने से भी बदतर कुछ भी नहीं है, केवल यह पता लगाने के लिए कि यह जारी होने के बाद कि लक्ष्य उपयोगकर्ता के बारे में आपकी धारणाएं गलत थीं। वर्कफ़्लो पर इसके महत्वपूर्ण प्रभाव हो सकते हैं और इसके लिए पूर्ण ओवरहाल की आवश्यकता होती है। अपनी मान्यताओं को मान्य करने के लिए थोड़ा उपयोगकर्ता अनुसंधान में निवेश करना बेहतर है, और सुनिश्चित करें कि आप लक्ष्य पर हैं।
ब्लॉग पर वापस जाएंसंबंधित सामग्री
ट्रेंडिंग ब्लॉग
Secure Where Work Happens: Stop Paying Cloud Rates for Local AI
Mike Smart October 16, 2026
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026