संसाधन
एक अलग दृष्टिकोण: ब्राउज़र सुरक्षा का समाधान नया ब्राउज़र क्यों नहीं है?
सारंग वारुडकर द्वारा - वरिष्ठ तकनीकी पीएमएम
17 जून, 2026 4 मिनट रीड
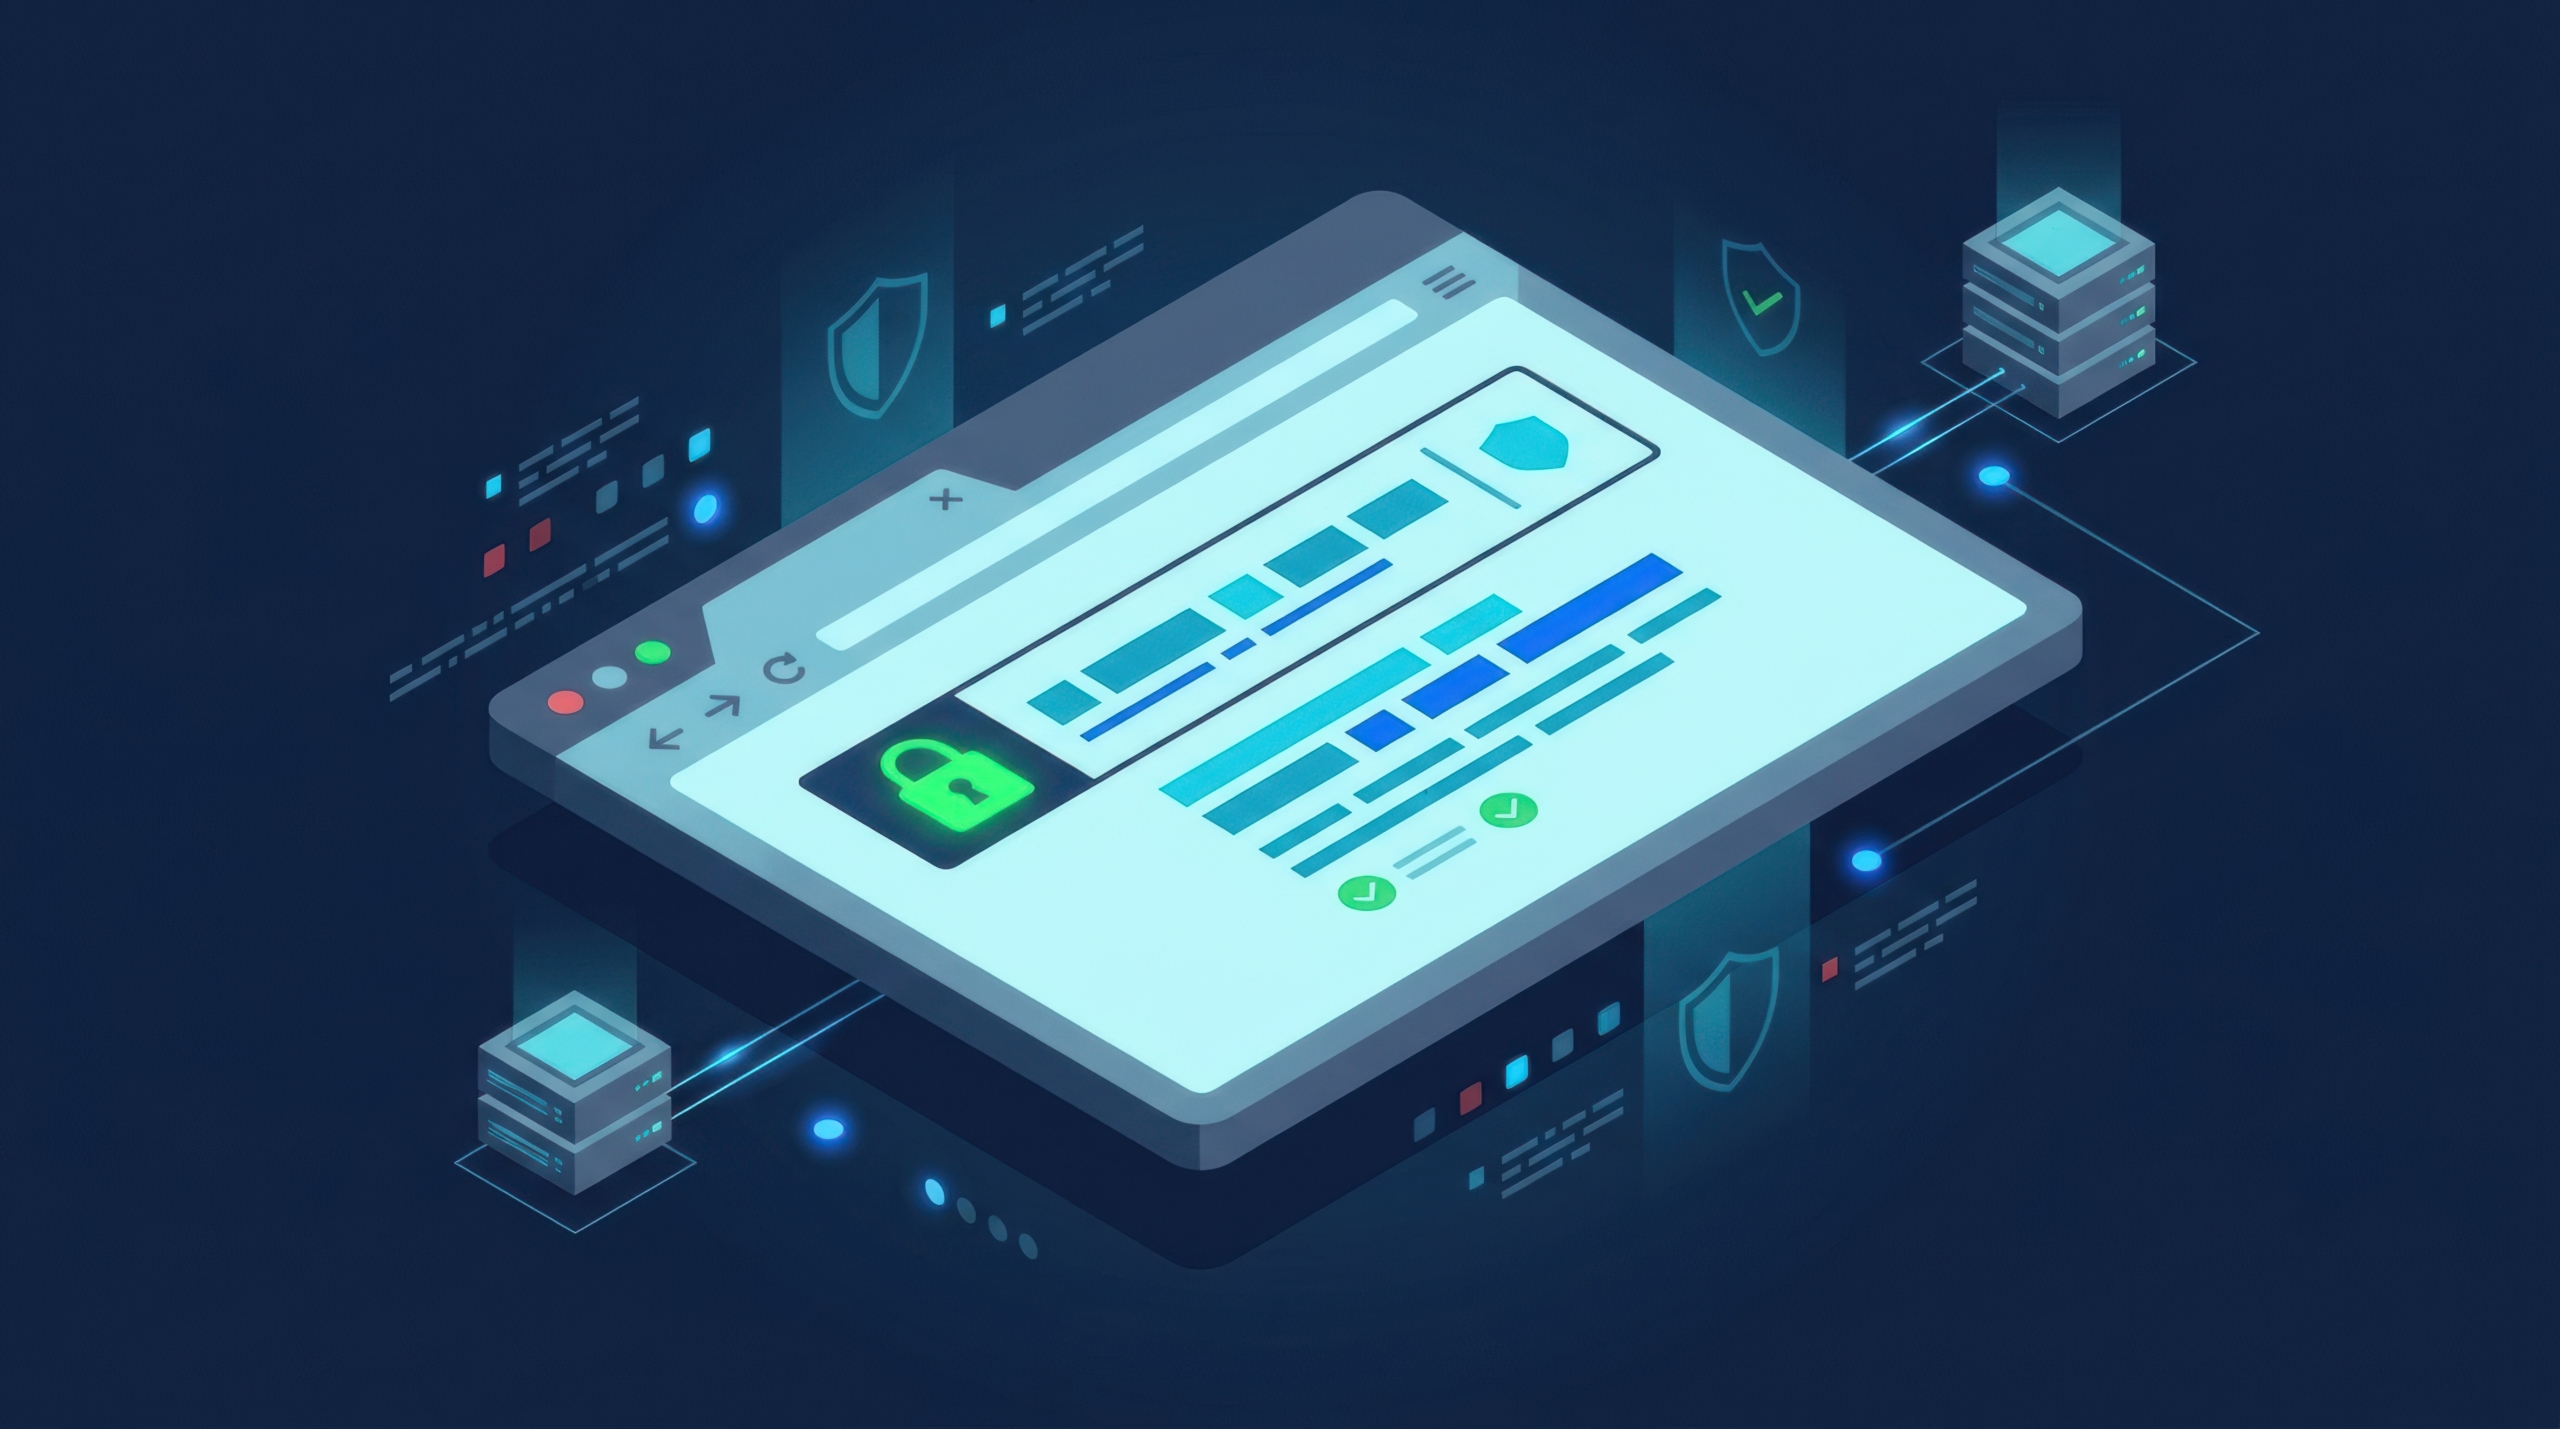
जनरेटिव एआई और आधुनिक मैसेजिंग प्लेटफॉर्म ने ब्राउज़र संबंधी समस्या उत्पन्न नहीं की। इन्होंने नेटवर्क सुरक्षा संबंधी समस्या उत्पन्न की है। चैटजीपीटी, माइक्रोसॉफ्ट कोपायलट, गूगल जेमिनी और माइक्रोसॉफ्ट टीम्स वेब जैसे उपकरण ऐसे स्थायी ब्राउज़र कनेक्शन का उपयोग करते हैं जो पारंपरिक नेटवर्क सुरक्षा ढांचे की निरीक्षण परत के नीचे काम करते हैं। इन कनेक्शनों के माध्यम से स्थानांतरित होने वाला डेटा उन उपकरणों के लिए अदृश्य है जिनका उपयोग आपका संगठन इसे नियंत्रित करने के लिए कर रहा है।
ब्राउज़र को ही सुरक्षा प्रदान करने की आवश्यकता है। और अब इसे वहाँ पहुँचाने का एक बिल्कुल नया तरीका मौजूद है।
इस कमी को दूर करने के तरीकों का मूल्यांकन करने वाली सुरक्षा टीमों के पास तीन आर्किटेक्चरल विकल्प हैं। इनमें से दो कई वर्षों से उपलब्ध हैं, और दोनों में कुछ कमियां हैं जो उनकी व्यावहारिक पहुंच को सीमित करती हैं। तीसरा विकल्प नया है, विशेष रूप से इस समस्या के लिए बनाया गया है, और पहले दो विकल्पों के परिचालन लागतों के बिना सुरक्षा संबंधी परिणाम प्रदान करता है।
दृष्टिकोण 1: एंटरप्राइज ब्राउज़र
एक सुरक्षित एंटरप्राइज ब्राउज़र कर्मचारियों के मौजूदा ब्राउज़र को सुरक्षा-केंद्रित विकल्प से बदल देता है जो सत्र के दौरान दृश्यता, नीति प्रवर्तन और केंद्रीकृत नियंत्रण प्रदान करता है।
मुख्य चुनौती ब्राउज़र को अपनाने की है। कर्मचारी क्रेडेंशियल, बुकमार्क, एक्सटेंशन और दैनिक कार्यों के लिए स्थापित ब्राउज़रों पर निर्भर रहते हैं। माइग्रेशन में आने वाली असुविधा अक्सर उपयोगकर्ताओं को उनके पसंदीदा ब्राउज़र पर वापस ले जाती है, जिससे कवरेज में कमी आ जाती है।
लागत और परिचालन संबंधी जटिलताएँ अतिरिक्त बाधाएँ उत्पन्न करती हैं। एंटरप्राइज़ ब्राउज़रों के लिए डिवाइस प्रबंधन, परिनियोजन योजना और निरंतर रखरखाव की आवश्यकता होती है। प्रबंधित उपकरणों, BYOD एंडपॉइंट्स और ठेकेदार प्रणालियों पर रोलआउट पूरा होने में आमतौर पर कई महीने लग जाते हैं।
अनियंत्रित उपकरणों पर कवरेज अभी भी मुश्किल बना हुआ है। व्यक्तिगत और ठेकेदार के स्वामित्व वाले सिस्टमों को अक्सर कॉर्पोरेट सॉफ़्टवेयर स्थापित करने के लिए बाध्य नहीं किया जा सकता है, जिससे कार्यबल का एक हिस्सा ब्राउज़र सुरक्षा ढांचे से बाहर रह जाता है।
दृष्टिकोण 2: वर्चुअल डेस्कटॉप इन्फ्रास्ट्रक्चर और Remote Browser Isolation
VDI और RBI दूरस्थ रूप से सत्र चलाकर ब्राउज़र गतिविधि को सुरक्षित करते हैं। VDI रिमोट डेस्कटॉप स्ट्रीम करता है, जबकि RBI ब्राउज़र सत्रों को रिमोट कंटेनरों के अंदर अलग रखता है।
ये तरीके ब्राउज़र आधारित मैलवेयर को एंडपॉइंट तक पहुंचने से प्रभावी रूप से रोकते हैं। हालांकि, इनसे बुनियादी ढांचे पर अतिरिक्त भार, विलंबता और रिमोट कंप्यूटिंग संसाधनों से जुड़ी प्रति उपयोगकर्ता लागत में वृद्धि होती है।
सबसे बड़ी सीमा व्यवहारिक नियंत्रण है। अलग-थलग सत्रों के भीतर उपयोगकर्ता अतिरिक्त नीतिगत नियंत्रण लागू किए बिना डेटा कॉपी कर सकते हैं, संवेदनशील पृष्ठ प्रिंट कर सकते हैं, एआई टूल पर फाइलें अपलोड कर सकते हैं या गोपनीय जानकारी सबमिट कर सकते हैं।
VDI और RBI एंडपॉइंट आइसोलेशन के लिए उपयुक्त हैं। हालांकि, संवेदनशील डेटा वाले ब्राउज़र सेशन में उपयोगकर्ता की गतिविधियों पर इनका नियंत्रण कम होता है।
दृष्टिकोण 3: एजेंट रहित इनलाइन सत्र नियंत्रण (नया, बेहतर तरीका)
एजेंट रहित इनलाइन सेशन कंट्रोल, ब्राउज़र को बदले बिना, एंडपॉइंट एजेंट या जटिल परिनियोजन के बिना ब्राउज़र सेशन गवर्नेंस प्रदान करते हैं।
Chrome, Edge, Firefox और Safari जैसे ब्राउज़रों में सक्रिय सत्रों के दौरान ही नीतियां लागू की जाती हैं। कर्मचारी अपने पसंदीदा ब्राउज़र का उपयोग करते रहते हैं, जबकि सुरक्षा नियंत्रण पृष्ठभूमि में पारदर्शी रूप से काम करते रहते हैं।
क्लिपबोर्ड की गतिविधियाँ, फ़ाइल अपलोड, AI प्रॉम्प्ट, डाउनलोड और प्रिंट गतिविधियाँ वास्तविक समय में मॉनिटर और नियंत्रित की जाती हैं। संवेदनशील डेटा को बाहरी AI मॉडल तक पहुँचने से पहले ही ब्लॉक किया जा सकता है, जबकि डिजिटल वॉटरमार्किंग जैसे नियंत्रण स्क्रीन पर मौजूद सामग्री की सुरक्षा में मदद करते हैं। कवरेज स्वचालित रूप से प्रबंधित उपकरणों, BYOD और ठेकेदार प्रणालियों तक विस्तारित हो जाता है।
यह डिप्लॉयमेंट मौजूदा SSE इंफ्रास्ट्रक्चर का लाभ उठाता है और कुछ ही मिनटों में पूरा हो सकता है। इससे संगठनों को ब्राउज़र माइग्रेशन, लंबे रोलआउट प्रोग्राम और कवरेज गैप जैसी समस्याओं से छुटकारा मिलता है। पहले दिन से ही, सभी डिवाइसों पर ब्राउज़र सेशन सुरक्षित रहते हैं।
यह मौजूदा ब्राउज़र अनुभव के माध्यम से एंटरप्राइज़ ब्राउज़र सुरक्षा परिणाम प्रदान करता है।
अपने परिवेश के लिए सही दृष्टिकोण चुनना
प्रत्येक दृष्टिकोण एक अलग समस्या का समाधान करता है। सही विकल्प आपके कार्यबल, खतरे के मॉडल और परिचालन संबंधी बाधाओं पर निर्भर करता है।
- एंटरप्राइज़ ब्राउज़र
एंटरप्राइज़ ब्राउज़र उन अत्यधिक नियंत्रित वातावरणों के लिए सबसे उपयुक्त हैं जहाँ संगठन प्रत्येक एंडपॉइंट का मालिक और प्रबंधक होता है, ब्राउज़र के उपयोग को अनिवार्य कर सकता है, और ब्राउज़र स्तर पर गहन नियंत्रण के लिए परिनियोजन प्रयासों को वहन करने के लिए तैयार रहता है। यह मॉडल अक्सर विशेषाधिकार प्राप्त उपयोगकर्ताओं के छोटे समूहों, अत्यधिक विनियमित वर्कस्टेशनों, या सख्त एंडपॉइंट मानकीकरण आवश्यकताओं वाले संगठनों के लिए उपयुक्त होता है।
- वीडीआई और आरबीआई
वर्चुअल डेस्कटॉप इन्फ्रास्ट्रक्चर (VDI) और Remote Browser Isolation (RBI) आर्किटेक्चर उन स्थितियों के लिए डिज़ाइन किए गए हैं जहाँ वेब सामग्री को एंडपॉइंट तक पहुँचने से रोकना प्राथमिक उद्देश्य होता है। उच्च जोखिम वाले ब्राउज़िंग वातावरण, अविश्वसनीय वेबसाइटों को संभालने वाले आउटसोर्स ऑपरेशन और मजबूत आइसोलेशन की आवश्यकता वाले विशेष उपयोग के मामलों में ये आर्किटेक्चर फायदेमंद साबित हो सकते हैं। सत्र-स्तर पर नियंत्रण की आवश्यकता होने पर इन्हें ब्राउज़र सत्र नियंत्रणों के साथ भी जोड़ा जा सकता है।
- इनलाइन ब्राउज़र नियंत्रण
अधिकांश उद्यमों के लिए, इनलाइन ब्राउज़र नियंत्रण सबसे कम परिचालन बाधाओं के साथ व्यापक कवरेज प्रदान करते हैं। सुरक्षा नीतियां प्रबंधित उपकरणों, BYOD उपयोगकर्ताओं, ठेकेदारों और तृतीय-पक्ष भागीदारों के बीच ब्राउज़र सत्रों के भीतर ही लागू की जाती हैं, इसके लिए ब्राउज़र बदलने, एंडपॉइंट एजेंट या उपयोगकर्ता माइग्रेशन की आवश्यकता नहीं होती है।
आपके परिवेश के लिए कौन सा दृष्टिकोण उपयुक्त है?
अधिकांश संगठनों के लिए, एजेंट रहित इनलाइन सेशन नियंत्रण कवरेज, गति और संचालन में सरलता का सर्वोत्तम संतुलन प्रदान करते हैं। ये एआई और सेशन के दौरान डेटा के लीक होने की समस्या को तुरंत दूर करते हैं, डिज़ाइन के अनुसार BYOD और कॉन्ट्रैक्टर डिवाइसों तक विस्तारित होते हैं, और पहले से ही कई प्राथमिकताओं का प्रबंधन कर रही सुरक्षा टीम पर माइग्रेशन का कोई अतिरिक्त बोझ नहीं डालते।
यह दृष्टिकोण विशेष रूप से तब प्रभावी होता है जब मुख्य चिंता ब्राउज़र सत्रों के भीतर संवेदनशील डेटा व्यवहार को नियंत्रित करना होता है, जिसमें एआई प्रॉम्प्ट, क्लिपबोर्ड क्रियाएं, फ़ाइल अपलोड, डाउनलोड, प्रिंटिंग और अप्रबंधित उपकरणों से पहुंच शामिल है।
जो संगठन ब्राउज़र माइग्रेशन, लंबी परिनियोजन परियोजनाओं या अप्रबंधित उपकरणों पर कवरेज अंतराल के बिना एंटरप्राइज़ ब्राउज़र सुरक्षा परिणाम चाहते हैं, उनके लिए इनलाइन ब्राउज़र नियंत्रण अक्सर सुरक्षा, उपयोगकर्ता अनुभव और परिचालन सरलता का सबसे व्यावहारिक संतुलन प्रदान करते हैं।
यह सवाल पूछने लायक है
यह निर्णय केवल इस बारे में नहीं है कि कौन सा दृष्टिकोण पहले दिन सबसे तेजी से अंतर को पाटता है, हालांकि सक्रियण समय मायने रखता है। अधिक महत्वपूर्ण प्रश्न यह है कि कौन सा दृष्टिकोण तीन परस्पर विरोधी प्राथमिकताओं के बीच सही और निरंतर संतुलन प्रदान करता है: सुरक्षा प्रभावशीलता, उपयोगकर्ता अनुभव और आईटी स्वामित्व की कुल लागत।
एक ऐसा दृष्टिकोण जिसमें निरंतर ब्राउज़र माइग्रेशन प्रबंधन, इंस्टॉलेशन विफलताओं के लिए हेल्प डेस्क सहायता और अलग से पॉलिसी रखरखाव की आवश्यकता होती है, तैनाती के बाद भी लंबे समय तक निरंतर परिचालन लागत को बढ़ाता है। एक ऐसा दृष्टिकोण जिसे कर्मचारी दरकिनार कर देते हैं, उस जोखिम को फिर से उत्पन्न करता है जिसे समाप्त करने के लिए इसे डिज़ाइन किया गया था। एक ऐसा दृष्टिकोण जो BYOD और ठेकेदार उपकरणों को बाहर रखता है, प्रबंधित फ्लीट को कितनी भी अच्छी तरह से कवर किया गया हो, एक संरचनात्मक कमी छोड़ देता है।
लक्ष्य है सतत और संपूर्ण कवरेज। इसका अर्थ है एक ऐसा नियंत्रण जो कर्मचारियों द्वारा पहले से उपयोग किए जा रहे ब्राउज़र के भीतर, एंटरप्राइज़ एप्लिकेशन तक पहुँचने वाले प्रत्येक प्रकार के डिवाइस पर काम करे, और साथ ही सुरक्षा टीमों को दायरे या प्रवर्तन पर समझौता करने के लिए मजबूर करने वाली परिचालन संबंधी बाधाओं को उत्पन्न न करे।
और अधिक जानकारी चाहते हैं? अपने एसएसई वातावरण के लिए एक वैयक्तिकृत डेमो का अनुरोध करें ।
लेखक के बारे में

सारंग वरुडकर
सीनियर टेक्निकल पीएमएम
सारंग वरुडकर एक अनुभवी उत्पाद विपणन प्रबंधक हैं, जिनके पास साइबर सुरक्षा में 10+ वर्षों का अनुभव है, तथा वे तकनीकी नवाचार को बाजार की जरूरतों के साथ जोड़ने में कुशल हैं। वे CASB, DLP, तथा AI-संचालित खतरे का पता लगाने जैसे समाधानों में गहन विशेषज्ञता रखते हैं, तथा प्रभावशाली बाजार-उन्मुख रणनीतियों और ग्राहक जुड़ाव को आगे बढ़ाते हैं। सारंग के पास IIM बैंगलोर से MBA तथा पुणे विश्वविद्यालय से इंजीनियरिंग की डिग्री है, जो तकनीकी और रणनीतिक अंतर्दृष्टि को जोड़ती है।
संबंधित सामग्री
ट्रेंडिंग ब्लॉग
Secure Where Work Happens: Stop Paying Cloud Rates for Local AI
Mike Smart October 16, 2026
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026