






डेटा जोखिम को कम करने के लिए डीएसपीएम और एसएसई किस प्रकार एक साथ काम करते हैं
- डीएसपीएम संवेदनशील डेटा और उसके उजागर होने का पता लगाता है; एसएसई नियंत्रित करता है कि उपयोगकर्ता और ऐप्स इसके साथ कैसे इंटरैक्ट करते हैं।
- साथ मिलकर, खोज प्रवर्तन को सूचित करती है, और प्रवर्तन टेलीमेट्री एक निरंतर चक्र में खोज को परिष्कृत करती है।
- हाइब्रिड वातावरण में, डीएसपीएम समर्थित क्लाउड और एसएएएस रिपॉजिटरी में मौजूद डेटा का पता लगाता है, जबकि एसएसई समर्थित गेटवे के माध्यम से रूट किए गए ट्रैफ़िक के लिए इनलाइन दृश्यता और प्रवर्तन प्रदान करता है।
- एक व्यावहारिक कार्यप्रवाह में खोज, वर्गीकरण, प्राथमिकता निर्धारण, प्रवर्तन, सत्यापन और रिपोर्टिंग शामिल हैं।
- एआई टूल्स में डेटा प्रवाह को नियंत्रित करना आवश्यक है, क्योंकि एआई पाइपलाइन में मौजूद डेटा को वापस नहीं लिया जा सकता है।
DSPM और SSE मिलकर काम करते हैं, जिससे जोखिम में मौजूद डेटा और उस तक पहुंच को नियंत्रित करने के तरीकों के बीच संबंध स्थापित होता है। DSPM लगातार SaaS और क्लाउड डेटा स्टोर में मौजूद संवेदनशील डेटा का पता लगाता है और उसे वर्गीकृत करता है, साथ ही यह भी निर्धारित करता है कि कौन उस तक पहुंच सकता है और उसे कैसे साझा किया जाता है। SSE नीति को लागू करता है। secure web gateway (एसडब्ल्यूजी), cloud access security broker (सीएएसबी), zero trust network access (जेडटीएनए), और data loss prevention (डीएलपी) नियंत्रण। जब डीएसपीएम के निष्कर्ष एसएसई नीति को प्रभावित करते हैं, तो प्रवर्तन वास्तविक डेटा संवेदनशीलता और जोखिम के अनुपात में हो जाता है।
यह लेख हाइब्रिड क्लाउड सुरक्षा मार्गदर्शिका का एक भाग है।
एसएसई आर्किटेक्चर में डीएसपीएम क्या करता है
डीएसपीएम एसएसई आर्किटेक्चर की डेटा इंटेलिजेंस लेयर है, जो संवेदनशील डेटा के बारे में चार सवालों के जवाब देती है:
- इसमें कौन-कौन सा संवेदनशील डेटा शामिल है? व्यक्तिगत डेटा, वित्तीय रिकॉर्ड, स्वास्थ्य डेटा, बौद्धिक संपदा, सोर्स कोड और एआई प्रशिक्षण डेटा।
- यह कहाँ-कहाँ मौजूद होता है? SaaS एप्लिकेशन, क्लाउड स्टोरेज, डेटाबेस, सहयोग प्लेटफॉर्म, फ़ाइल शेयरिंग, एनालिटिक्स पाइपलाइन और बैकअप।
- इसे कौन एक्सेस कर सकता है? उपयोगकर्ता, समूह, बाहरी सहयोगी, सेवा खाते और कनेक्टेड एप्लिकेशन।
- यह कितना असुरक्षित है? सार्वजनिक लिंक, अत्यधिक अनुमतियाँ, पहुँच वाले निष्क्रिय खाते, गलत तरीके से कॉन्फ़िगर किया गया संग्रहण और जोखिम भरे एकीकरण।
SSE प्रवर्तन परत है। यह डेटा के प्रवाह को नियंत्रित करता है: वेब गेटवे के माध्यम से अपलोड और डाउनलोड, CASB के माध्यम से SaaS में साझाकरण और गतिविधि, ZTNA के माध्यम से निजी अनुप्रयोगों तक पहुंच और DLP के माध्यम से सामग्री निरीक्षण। DSPM के बिना, SSE पहचान, डिवाइस, एप्लिकेशन और सामग्री पैटर्न के आधार पर निर्णय लेता है। DSPM के साथ, यह यह भी जानता है कि कौन से रिपॉजिटरी और डेटा सेट सबसे महत्वपूर्ण हैं।
डेटा-अंधे नियंत्रण आधुनिक जोखिम को क्यों अनदेखा करते हैं?
डेटा-अंधे नियंत्रण आधुनिक जोखिमों को समझने में विफल रहते हैं क्योंकि हमलावर तेजी से वैध खातों और वैध सेवाओं का उपयोग करते हैं जो सामान्य गतिविधि की तरह दिखते हैं।
हमलावर अब वैध खातों और कानूनी सेवाओं का इस्तेमाल ज़्यादा कर रहे हैं। वेरिजॉन की 2026 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट में पाया गया कि 62% ब्रीच में मानवीय हस्तक्षेप था और 48% ब्रीच में किसी तीसरे पक्ष का हाथ था। जब कोई प्रभावित खाता किसी स्वीकृत SaaS एप्लिकेशन से फ़ाइलें डाउनलोड करता है, तो नेटवर्क कंट्रोल उसे सामान्य, अधिकृत ट्रैफ़िक के रूप में देखता है। केवल डेटा संदर्भ से ही पता चलता है कि ये फ़ाइलें संगठन के सबसे संवेदनशील रिकॉर्ड हैं।
डेटा-अंधे नियंत्रणों द्वारा अनदेखी किए जाने वाले सामान्य जोखिम पैटर्न में सार्वजनिक लिंक के माध्यम से अत्यधिक जानकारी साझा करना, दर्जनों SaaS सेवाओं में बिखरा हुआ संवेदनशील डेटा, परीक्षण वातावरण और भूले हुए संग्रहण में छाया डेटा प्रतियां, अप्रबंधित डिवाइस एक्सेस और उन रिपॉजिटरी से जुड़े एआई उपकरण शामिल हैं जहां उन्हें नहीं पहुंचना चाहिए।
डीएसपीएम जोखिम की पहचान और प्राथमिकता कैसे निर्धारित करता है
डीएसपीएम संवेदनशील डेटा का पता लगाता है और उसे वर्गीकृत करता है, उसके जोखिम का मानचित्रण करता है, और निष्कर्षों को प्राथमिकता देता है ताकि टीमें सबसे जोखिम भरे मुद्दों को पहले ठीक कर सकें।
डीएसपीएम एपीआई के माध्यम से एसएएएस और क्लाउड प्लेटफॉर्म से जुड़ता है, स्टोरेज और डेटाबेस को स्कैन करता है, और संवेदनशीलता के आधार पर सामग्री को वर्गीकृत करता है। वर्गीकरण ऑब्जेक्ट स्तर (फाइलें, टेबल, डेटासेट) पर काम करता है, इसलिए नियंत्रण आनुपातिक हो सकते हैं।
इसके बाद एक्सपोज़र विश्लेषण से पता चलता है कि डेटा अपने लक्षित दर्शकों के अलावा अन्य जगहों तक भी पहुंच सकता है। प्राथमिकता निर्धारण संवेदनशीलता, एक्सपोज़र के दायरे, व्यावसायिक महत्व और नियामक प्रासंगिकता के आधार पर निष्कर्षों को क्रमबद्ध करता है, ताकि टीमें एक अव्यवस्थित सूची पर काम करने के बजाय सबसे जोखिम भरे एक्सपोज़र को पहले ठीक कर सकें।
एसएसई किस प्रकार डीएसपीएम के निष्कर्षों को नियंत्रण में परिवर्तित करता है
डीएसपीएम के निष्कर्ष प्रभावित डेटा के लिए साझाकरण, पहुंच, अपलोड और डीएलपी नीतियों में बदलाव लाने में सहायक हो सकते हैं। समर्थित एकीकरणों या संशोधित नीति-परिवर्तन वर्कफ़्लो के माध्यम से इन परिवर्तनों को लागू करें।
| डीएसपीएम निष्कर्ष | एसएसई प्रतिक्रिया |
|---|---|
| SaaS ऐप में सार्वजनिक लिंक के माध्यम से साझा किया गया विनियमित डेटा | CASB सार्वजनिक लिंक को हटा देता है और मालिक को सूचित करता है। |
| अनधिकृत एआई टूल द्वारा संवेदनशील भंडार तक पहुँचा जा सकता है | CASB ने OAuth ग्रांट रद्द कर दिया; वेब गेटवे ने उस AI सेवा पर अपलोड ब्लॉक कर दिया। |
| हाल ही में खोजे गए एक स्टोरेज बकेट में मौजूद ग्राहक रिकॉर्ड | डीएलपी एग्जैक्ट-मैच नीतियों में शामिल करने के लिए रिपॉजिटरी के संवेदनशील डेटा की समीक्षा करें और समर्थित नियंत्रणों के माध्यम से उचित पहुंच प्रतिबंध लागू करें। |
| अप्रबंधित उपकरणों से प्राप्त उच्च-संवेदनशीलता डेटा | CASB और ZTNA के लिए प्रबंधित उपकरणों की आवश्यकता होती है या वे केवल देखने की अनुमति देते हैं। |
| स्रोत कोड को व्यक्तिगत क्लाउड स्टोरेज में कॉपी कर लिया गया है। | वेब गेटवे डीएलपी व्यक्तिगत गंतव्यों पर कोड अपलोड करने को ब्लॉक करता है। |
एकीकरण का मुख्य बिंदु साझा वर्गीकरण है। डीएसपीएम लेबल और एसएसई डीएलपी नीतियों में समान परिभाषाओं का उपयोग होना चाहिए, अन्यथा निष्कर्ष प्रवर्तन को आधार नहीं बना सकते। पुष्टि करें कि कौन से हस्तांतरण स्वचालित हैं और किनके लिए अनुमोदित नीति परिवर्तन की आवश्यकता है।
डेटा सुरक्षा वर्कफ़्लो
एक प्रभावी डीएसपीएम और एसएसई वर्कफ़्लो छह चरणों वाले लूप के रूप में चलता है जो डेटा बनने और स्थानांतरित होने पर दोहराता रहता है।
1. खोजबीन करें। क्लाउड और SaaS डेटा स्टोर को लगातार स्कैन करें, और गेटवे के माध्यम से डेटा की गति का निरीक्षण करें।
2. वर्गीकरण करें। सभी स्रोतों पर एक ही वर्गीकरण योजना लागू करें।
3. प्राथमिकता निर्धारित करें। संवेदनशीलता, पहुंच और व्यावसायिक प्रभाव के आधार पर जोखिमों को क्रमबद्ध करें।
4. लागू करें। प्राथमिकताओं को एसएसई नीतियों में अनुवादित करें: साझाकरण प्रतिबंध, अपलोड ब्लॉक, पहुंच की शर्तें, डीएलपी नियम।
5. सत्यापित करें। प्रवर्तन टेलीमेट्री का उपयोग करके पुष्टि करें कि जोखिम कम हो गया है और नीतियां वैध कार्य को बाधित नहीं कर रही हैं।
6. रिपोर्ट। लेखा परीक्षकों के लिए साक्ष्य प्रस्तुत करें: विनियमित डेटा कहाँ मौजूद है, कौन से नियंत्रण लागू होते हैं, और समय के साथ जोखिम में कैसे परिवर्तन आया।
डेटा बनने और स्थानांतरित होने पर यह लूप दोहराता रहता है।
संवेदनशील SaaS और AI डेटा की सुरक्षा करना
डीएसपीएम यह दर्शाता है कि एआई उपकरण किन संवेदनशील रिपॉजिटरी तक पहुंच सकते हैं, और एसएसई यह नियंत्रित करता है कि उपयोगकर्ता और ऐप्स एआई सेवाओं को क्या भेजते हैं।
जेनरेटिव एआई पहले की किसी भी एप्लिकेशन श्रेणी की तुलना में अधिक रिपॉजिटरी से जुड़ता है और अधिक डेटा प्रोसेस करता है। OWASP ने संवेदनशील जानकारी के खुलासे को बड़े भाषा मॉडल अनुप्रयोगों के लिए शीर्ष जोखिमों में से एक माना है। वेरिजॉन की 2026 DBIR रिपोर्ट में पाया गया कि कॉर्पोरेट उपकरणों पर एआई सेवाओं का उपयोग करने वाले 67% उपयोगकर्ता गैर-कॉर्पोरेट खातों का उपयोग करते हैं।
DSPM यह निर्धारित करता है कि AI उपकरण किन रिपॉजिटरी तक पहुँच सकते हैं और कहाँ संवेदनशील डेटा उनके लिए उपलब्ध है। SSE यह सुनिश्चित करता है कि उपयोगकर्ता AI सेवाओं को क्या भेज सकते हैं, किन AI सेवाओं को अनुमति है, और क्या कनेक्टेड AI एप्लिकेशन अपनी पहुँच बनाए रखते हैं। Skyhigh का कहना है कि एक बार संवेदनशील डेटा AI पाइपलाइन में प्रवेश कर जाता है, तो उसे वापस नहीं लाया जा सकता, यही कारण है कि AI सिस्टम में डेटा प्रवाह को नियंत्रित करना DSPM का एक प्रमुख उपयोग है ( Skyhigh DSPM डेटा शीट )।
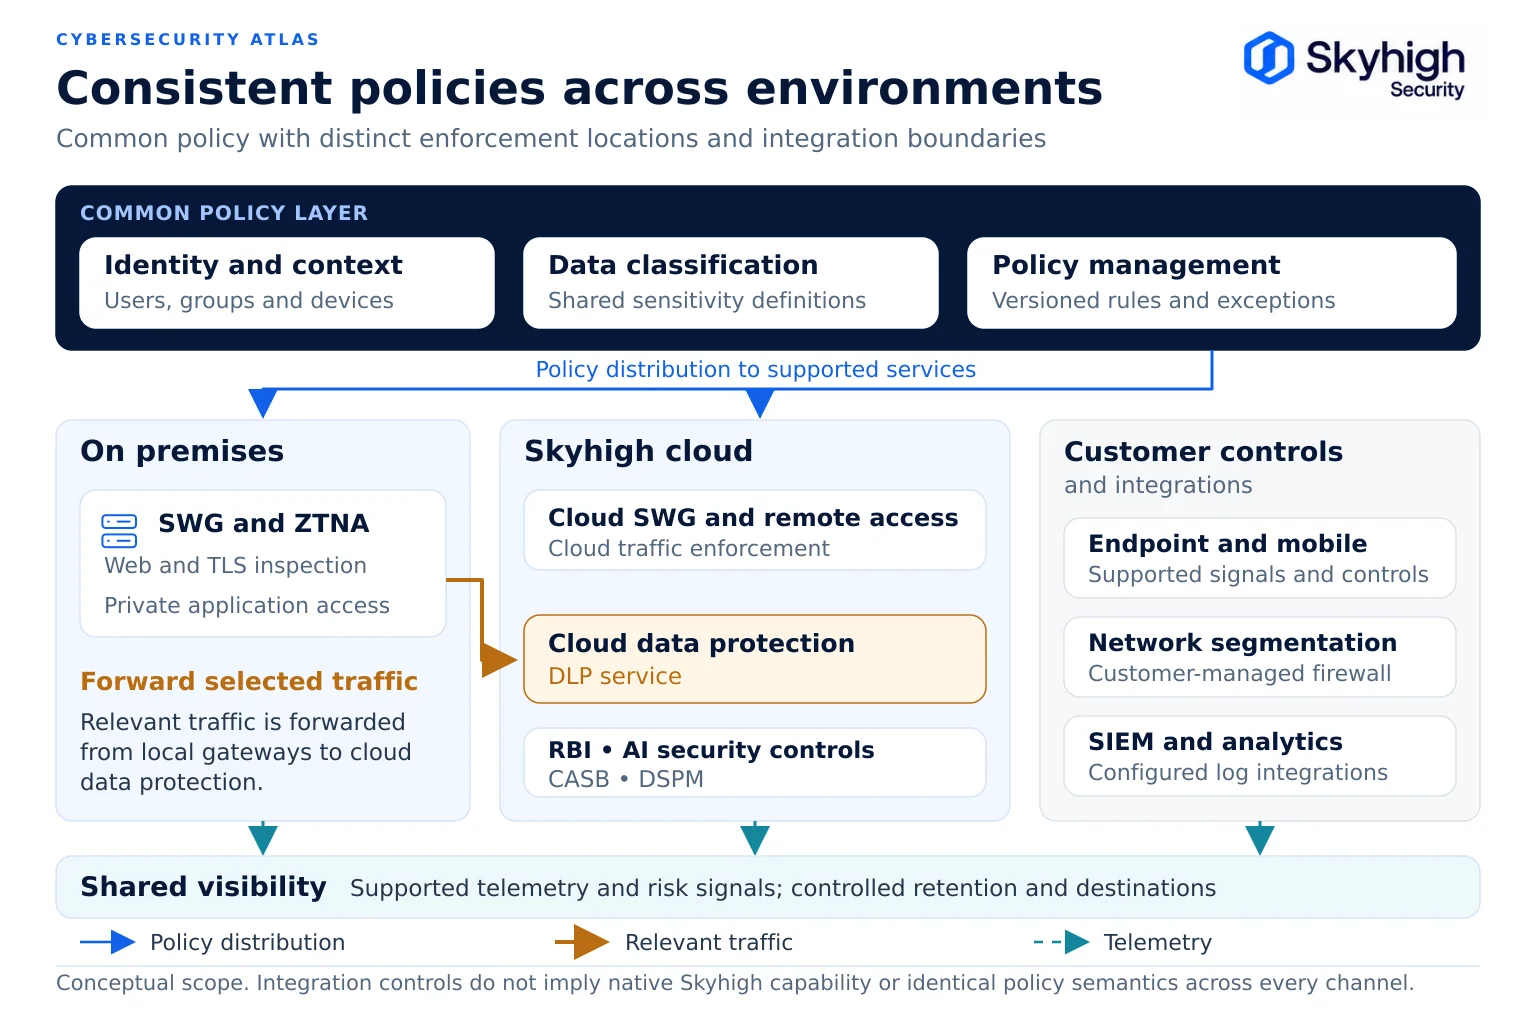
हाइब्रिड वातावरण में डीएसपीएम और एसएसई
हाइब्रिड एस्टेट्स को पूरक कवरेज की आवश्यकता होती है: समर्थित क्लाउड और SaaS रिपॉजिटरी के लिए DSPM डिस्कवरी, और स्थानीय और क्लाउड गेटवे के माध्यम से गतिमान डेटा के लिए SSE दृश्यता और प्रवर्तन।
स्थिर अवस्था में डेटा खोज को इनलाइन दृश्यता से अलग करें। ऑन-प्रिमाइसेस फ़ाइल शेयर और डेटाबेस यहाँ वर्णित DSPM स्थिर अवस्था में डेटा खोज के दायरे से बाहर हैं; इन सिस्टमों से आने वाले ट्रैफ़िक को समर्थित गेटवे, जिनमें एकीकृत तृतीय-पक्ष प्रॉक्सी भी शामिल हैं, से गुजरते समय देखा जा सकता है।
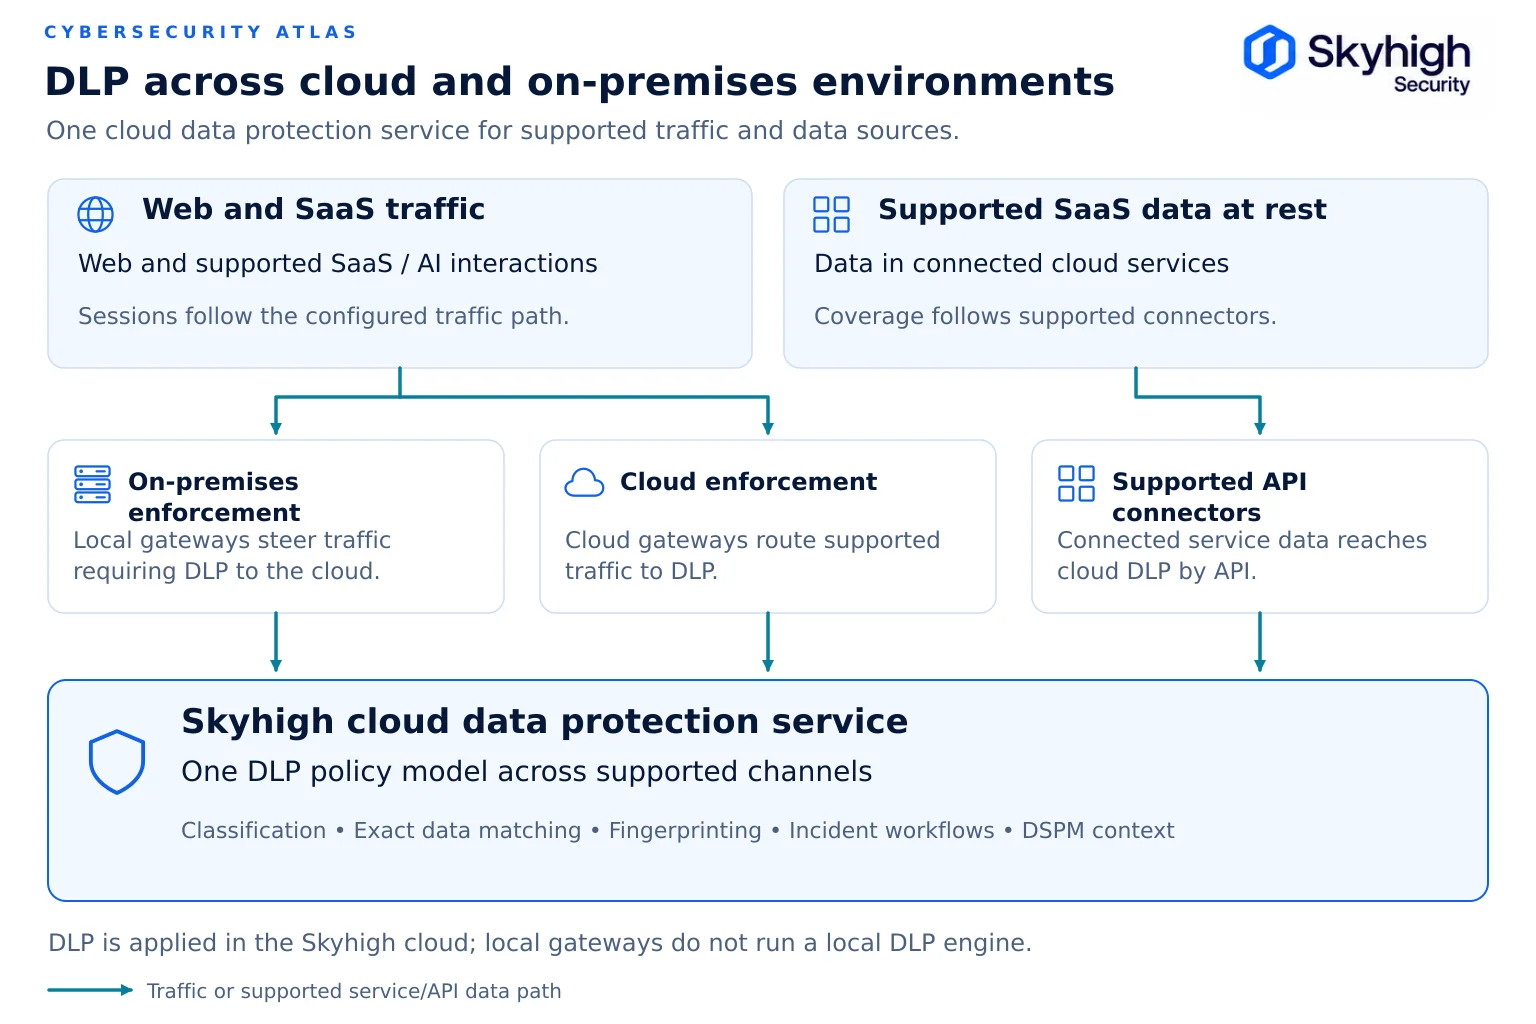
समर्थित पाथों पर समान डेटा-पॉलिसी परिभाषाएँ लागू करें। यहाँ वर्णित Skyhigh परिनियोजन में, वेब और निजी एप्लिकेशन पॉलिसी स्थानीय रूप से लागू की जाती है, जबकि DLP निरीक्षण की आवश्यकता वाले ट्रैफ़िक को Skyhigh क्लाउड पर अग्रेषित किया जाता है।
उदाहरण: परिवर्तन के दौर से गुजर रही एक विनियमित वित्तीय संस्था
एक बैंक अपने मुख्यालय और शाखाओं में ऑन-प्रिमाइसेस वेब गेटवे चलाता है, एक पुराने प्रॉक्सी को बदलने की प्रक्रिया में है, और SaaS के लिए क्लाउड CASB का उपयोग करता है।
- डीएसपीएम एपीआई के माध्यम से एसएएएस टेनेंट्स और क्लाउड स्टोरेज को स्कैन करता है और बाहरी भागीदारों के साथ साझा की गई कई सहयोग साइटों में ग्राहक रिकॉर्ड का पता लगाता है।
- क्लाउड सहयोग साइटों पर की गई खोज से पता चलता है कि अनुमोदित समूह के बाहर भी ग्राहकों की जानकारी के डुप्लिकेट अंश साझा किए गए हैं।
- वह पुराना प्रॉक्सी जो अभी भी कुछ शाखाओं को सेवा प्रदान करता है, ICAP के माध्यम से DSPM से जुड़ा हुआ है, इसलिए उस प्रॉक्सी के माध्यम से प्रवाहित होने वाला डेटा नए गेटवे के माध्यम से आने वाले ट्रैफ़िक के साथ दिखाई देता है।
- निष्कर्षों को क्रमानुसार व्यवस्थित किया गया है। ग्राहक रिकॉर्ड को बाहरी लोगों के साथ साझा करना सर्वोच्च प्राथमिकता है।
- CASB बाहरी शेयर हटा देता है और डाउनलोड को प्रबंधित उपकरणों तक सीमित कर देता है। DLP ग्राहक डेटाबेस को सटीक मिलान नीतियों में जोड़ता है, और यही नीति ऑन-प्रिमाइसेस गेटवे और क्लाउड पॉइंट ऑफ़ प्रेजेंस से आने वाले ट्रैफ़िक पर लागू होती है, क्योंकि गेटवे उस ट्रैफ़िक को निरीक्षण के लिए Skyhigh क्लाउड पर अग्रेषित करता है।
- बैंक के बुनियादी ढांचे पर वेब और निजी एप्लिकेशन नीति को स्थानीय स्तर पर लागू किया जाता है। डेटा सुरक्षा, CASB या AI नियंत्रण की आवश्यकता वाले ट्रैफ़िक को इसी नीति के तहत Skyhigh क्लाउड पर भेजा जाता है।
- त्रैमासिक रिपोर्ट लेखा परीक्षकों को यह दिखाती हैं कि किन भंडारों में विनियमित डेटा मौजूद है, कौन से नियंत्रण लागू होते हैं और जोखिम में किस प्रकार परिवर्तन आया है।
वित्तीय सेवाओं में हाइब्रिड एसएसई के सार्वजनिक उदाहरण के लिए, ऑन-प्रिमाइसेस, क्लाउड और रिमोट वातावरण में स्काईहाई के हाइब्रिड एसएसई की सिक्रेडी की तैनाती देखें।
एसएसई-सक्षम डीएसपीएम रणनीति में किन बातों पर ध्यान देना चाहिए
डीएसपीएम और एसएसई क्षमताओं की तलाश करें जो वर्गीकरण साझा करती हैं, हर वातावरण को कवर करती हैं और निष्कर्षों को प्रवर्तन में बदल देती हैं।
- SaaS, IaaS और क्लाउड डेटाबेस में मौजूद डेटा की खोज
- संगठन के अपने गेटवे, जिनमें तृतीय-पक्ष प्रॉक्सी भी शामिल हैं, के माध्यम से डेटा की आवाजाही की दृश्यता।
- डीएसपीएम और डीएलपी द्वारा साझा की जाने वाली एक वर्गीकरण योजना
- ऐसे निष्कर्ष जो एसएसई नीति में सीधे बदलाव ला सकते हैं, और जहां उपयुक्त हो वहां स्वचालन का उपयोग किया जा सकता है।
- वेब, SaaS, निजी ऐप्स, एंडपॉइंट्स और AI टूल्स पर प्रवर्तन
- हाइब्रिड एस्टेट के लिए एक ही नीति के तहत स्थानीय और क्लाउड प्रवर्तन
- विनियमित क्षेत्रों के लिए लेखापरीक्षा हेतु तैयार रिपोर्टिंग और संबंधित प्राधिकरण
Skyhigh किस प्रकार DSPM और SSE को संयोजित करता है?
Skyhigh, Skyhigh प्रवर्तन बिंदुओं और समर्थित तृतीय-पक्ष प्रॉक्सी के माध्यम से इनलाइन दृश्यता के साथ क्लाउड और SaaS डेटा खोज को जोड़ता है।
Skyhigh DSPM क्लाउड स्टोरेज, क्लाउड डेटाबेस और SaaS में मौजूद डेटा का पता लगाता है और Skyhigh प्रवर्तन बिंदुओं के माध्यम से गतिमान डेटा की निगरानी करता है, जिसमें नेटवर्क, क्लाउड ट्रैफ़िक और SaaS प्रवाह शामिल हैं। यह Skyhigh एडवांस्ड DLP और SSE के साथ एकीकृत होता है ताकि डेटा स्थिति संबंधी निष्कर्ष प्रवर्तन में मार्गदर्शन कर सकें, और यह ICAP के माध्यम से तृतीय-पक्ष प्रॉक्सी समाधानों से जुड़कर Skyhigh पर अभी तक मौजूद नहीं रहे इनलाइन प्लेटफ़ॉर्मों तक दृश्यता का विस्तार कर सकता है ( Skyhigh DSPM डेटा शीट )। Skyhigh DSPM को मार्च 2026 में FedRAMP हाई प्राधिकरण प्राप्त हुआ।
Skyhigh के मार्च 2026 के प्लेटफ़ॉर्म अपडेट ने तृतीय-पक्ष सुरक्षित वेब गेटवे में DSPM दृश्यता का विस्तार किया, जिससे बहु-विक्रेता वातावरण में डेटा जोखिम का एक एकीकृत दृश्य तैयार हुआ ( Skyhigh Security )। Skyhigh हाइब्रिड SSE मेश के माध्यम से, ऑन-प्रिमाइसेस और क्लाउड प्रवर्तन बिंदुओं पर समान नीतियां लागू होती हैं। Skyhigh को 2026 Gartner® में एडवांस्ड SSE यूज़ केस में प्रथम स्थान प्राप्त हुआ। Critical Capabilities के लिए Security Service Edge .
सूत्रों का कहना है
- वेरिज़ोन। 2026 डेटा ब्रीच इन्वेस्टिगेशन रिपोर्ट। https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 संवेदनशील जानकारी का प्रकटीकरण। https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security स्काईहाई डेटा सिक्योरिटी पोस्चर मैनेजमेंट डेटा शीट (जून 2026)। https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security . Skyhigh Security Skyhigh DSPM को FedRAMP हाई ऑथराइजेशन प्राप्त हुआ। https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security . Skyhigh Security “विघटनकारी सार्वभौमिक एसएसई प्लेटफॉर्म को मजबूत करने के लिए नए समाधानों की घोषणा” (24 मार्च, 2026)। https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security “सिक्रेडी ने साझेदारी की है Skyhigh Security हाइब्रिड कार्य और एआई अपनाने को सुरक्षित करने के लिए” (15 जनवरी, 2026)। https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security . Skyhigh Security गार्टनर द्वारा 2026 में एडवांस्ड एसएसई यूज़ केस में #1 रैंक प्राप्त। Critical Capabilities के लिए Security Service Edge (5 अगस्त, 2026)। https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
गार्टनर, गार्टनर इंक. और/या इसकी सहयोगी कंपनियों का अमेरिका और अंतरराष्ट्रीय स्तर पर पंजीकृत ट्रेडमार्क और सेवा चिह्न है, और इसका उपयोग यहां अनुमति से किया गया है। सर्वाधिकार सुरक्षित हैं। गार्टनर अपने शोध प्रकाशनों में दर्शाए गए किसी भी विक्रेता, उत्पाद या सेवा का समर्थन नहीं करता है।