






एंटरप्राइज ब्राउज़र बनाम Remote Browser Isolation कौन सा दृष्टिकोण सही है?
- एंटरप्राइज ब्राउज़र, ब्राउज़र को ही क्रोमियम आधारित प्रबंधित एप्लिकेशन से बदल देते हैं जो सुरक्षा नियंत्रणों को सीधे एम्बेड करता है।
- आरबीआई को एंडपॉइंट में किसी भी प्रकार के बदलाव की आवश्यकता नहीं होती है, जिससे यह अप्रबंधित उपकरणों, बीवाईओडी उपयोगकर्ताओं और ठेकेदारों के लिए सबसे कम परेशानी वाला विकल्प बन जाता है।
- एंटरप्राइज ब्राउज़र नेटिव परफॉर्मेंस तो देते हैं, लेकिन इससे अपनाने और अनुकूलता संबंधी जोखिम पैदा होते हैं—खासकर जब उपयोगकर्ता ब्राउज़र पर निर्भर होते हैं।
- SSE इंटीग्रेटेड RBI आपकी मौजूदा DLP, CASB और SWG नीतियों को स्वचालित रूप से इनहेरिट करता है, जबकि स्टैंडअलोन एंटरप्राइज ब्राउज़र अक्सर ऐसा नहीं करते हैं।
- इनमें से कोई भी तरीका अपने आप में रामबाण नहीं है। अधिकांश परिपक्व सुरक्षा कार्यक्रम डिफ़ॉल्ट सुरक्षा परत और रिजर्व के रूप में आरबीआई का उपयोग करते हैं।
- गार्टनर का कहना स्पष्ट है: अधिकांश संगठन उत्पादकता या सुरक्षा कारणों से कभी भी किसी एक ब्राउज़र को अनिवार्य नहीं बना पाए हैं।
- यह निर्णय उपयोगकर्ता अपनाने में आने वाली बाधाओं, एसएसई एकीकरण की गहराई, एक्सटेंशन की अनुकूलता, डेटा निवास की आवश्यकताओं और विक्रेता पर निर्भर करता है।
सुरक्षा विशेषज्ञों के सामने एक वास्तविक दुविधा है: कर्मचारियों द्वारा प्रतिदिन उपयोग किए जाने वाले ब्राउज़रों को एक विशेष रूप से निर्मित एंटरप्राइज़ ब्राउज़र से बदलें, या क्रोम, एज और सफारी को यथावत रखें और उन्हें सुरक्षित करें। remote browser isolation एसएसई प्लेटफॉर्म के माध्यम से आरबीआई (RBI) का उपयोग किया जा सकता है। दोनों दृष्टिकोणों का उद्देश्य एक ही आक्रमण सतह—ब्राउज़र सत्र—को सुरक्षित करना है, लेकिन वे मौलिक रूप से भिन्न आर्किटेक्चर, कमियों और परिचालन परिणामों के साथ ऐसा करते हैं। यह गाइड इन दोनों की आमने-सामने तुलना करता है ताकि आप वह दृष्टिकोण चुन सकें जो आपके जोखिम प्रोफाइल, आपके उपयोगकर्ता वर्ग और आपके मौजूदा सुरक्षा स्टैक के लिए उपयुक्त हो।
एंटरप्राइज ब्राउज़र क्या है?
गार्टनर एक सुरक्षित एंटरप्राइज़ ब्राउज़र (एसईबी) को एक ऐसे समाधान के रूप में परिभाषित करता है जो केंद्रीय रूप से प्रबंधित ब्राउज़र एक्सटेंशन के माध्यम से एंटरप्राइज़ सुरक्षा नीतियों और नियंत्रणों को प्रदान करता है, और वैकल्पिक रूप से, एक पूर्ण स्टैक कस्टम वेब ब्राउज़र भी प्रदान करता है (गार्टनर, सुरक्षित एंटरप्राइज़ ब्राउज़र के लिए बाज़ार गाइड, 2025)। एसईबी वेब, SaaS और निजी अनुप्रयोगों के लिए सुरक्षा और नीति प्रवर्तन प्रदान करते हैं, साथ ही ब्राउज़र हार्डनिंग भी प्रदान करते हैं जो एंडपॉइंट OS या नेटवर्क स्तर के बजाय ब्राउज़र के माध्यम से प्रदान की जाती है।
व्यवहार में, बाजार दो श्रेणियों में विभाजित हो जाता है। पूर्ण स्टैक प्रतिस्थापन—जैसे कि आइलैंड एंटरप्राइज ब्राउज़र या पालो अल्टो का प्रिस्मा एक्सेस ब्राउज़र—उपयोगकर्ताओं से क्रोम या एज से क्रोमियम के ऐसे संस्करण पर स्विच करने का अनुरोध करते हैं जिसमें डीएलपी , पहचान-जागरूक एक्सेस, वॉटरमार्किंग और स्थानीय डीओएम स्तर पर सत्र लॉगिंग जैसी सुविधाएं अंतर्निहित होती हैं। एक्सटेंशन-आधारित दृष्टिकोण पूर्ण ब्राउज़र बदलने की आवश्यकता के बिना, प्रबंधित ब्राउज़र एक्सटेंशन के रूप में नीति प्रवर्तन जोड़ते हैं।
एक ऐसी स्वास्थ्य सेवा प्रणाली की कल्पना कीजिए जिसमें बिलिंग कार्यालयों में काम करने वाले ठेकेदारों को ब्राउज़र के माध्यम से एपिक तक पहुंच की आवश्यकता होती है, लेकिन ठेकेदार के व्यक्तिगत लैपटॉप पर एंडपॉइंट एजेंट स्थापित नहीं किए जा सकते। उस डिवाइस पर लोड किया गया एक एंटरप्राइज़ ब्राउज़र सुरक्षा टीम को स्थानीय डीएलपी नियंत्रण, क्लिपबोर्ड प्रतिबंध और स्क्रीन कैप्चर रोकथाम की सुविधा देता है—लेकिन केवल तभी जब ठेकेदार अपरिचित ब्राउज़र को स्थापित करने और उपयोग करने के लिए सहमत हो। यदि ठेकेदार आदत के तौर पर क्रोम खोलता है, तो ये नियंत्रण पूरी तरह से गायब हो जाते हैं।
क्या है Remote Browser Isolation (आरबीआई)?
Remote browser isolation यह एक अलग दृष्टिकोण अपनाता है: ब्राउज़र को बदलने के बजाय, यह वेब सामग्री के निष्पादन को क्लाउड-होस्टेड कंटेनर में स्थानांतरित कर देता है। RBI एक दूरस्थ, पृथक वातावरण में एक डिस्पोजेबल ब्राउज़र इंस्टेंस शुरू करता है और उपयोगकर्ता द्वारा अनुरोधित पृष्ठ को लोड करता है। उपयोगकर्ता दूरस्थ रूप से पृष्ठ को देखता है और उसके साथ इंटरैक्ट करता है, लेकिन कोई भी वास्तविक वेब सामग्री स्थानीय मशीन पर निष्पादित नहीं होती है। चूंकि RBI समाधान में इसका अपना ब्राउज़र कार्यान्वयन शामिल है, इसलिए क्लिपबोर्ड प्रतिबंध, डाउनलोड अवरोधन, वॉटरमार्किंग और DLP निरीक्षण जैसे नियंत्रण पृथक सत्र के भीतर लागू किए जा सकते हैं - यह काफी हद तक एंटरप्राइज़ ब्राउज़र समाधानों द्वारा दी जाने वाली सुविधाओं के समान है, बिना किसी एंडपॉइंट परिवर्तन की आवश्यकता के।
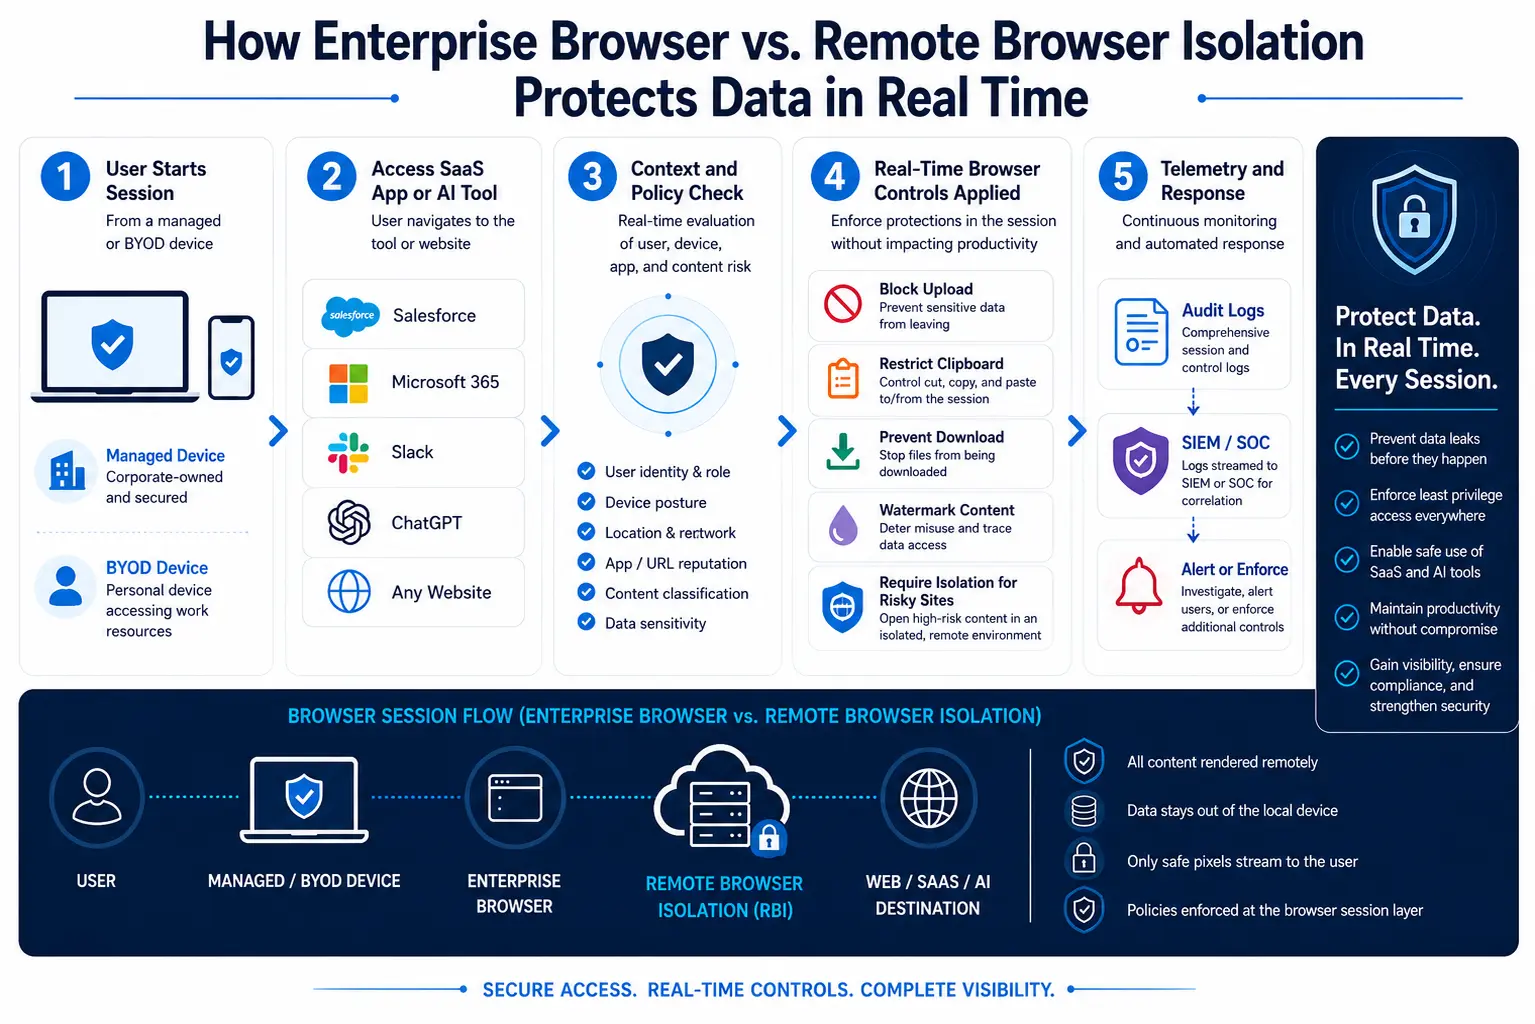
मुख्य अंतर यह है कि उपयोगकर्ता कभी ब्राउज़र नहीं बदलता। एक मार्केटिंग डायरेक्टर फ़िशिंग ईमेल में दिए गए लिंक पर क्लिक करता है; SWG URL को एक अलग सेशन में रूट करता है; पेज एक डिस्पोजेबल क्लाउड कंटेनर में रेंडर होता है; केवल एक पिक्सेल स्ट्रीम एंडपॉइंट तक पहुँचती है। यदि पेज में ज़ीरो डे एक्सप्लॉइट या क्रेडेंशियल हार्वेस्टिंग फ़ॉर्म मौजूद है, तो दुर्भावनापूर्ण कोड कंटेनर में चलता है और सेशन बंद होने पर नष्ट हो जाता है।
NIST SP 800 207 (2020) स्पष्ट रूप से ब्राउज़र आइसोलेशन को एक ऐसे उपाय के रूप में संदर्भित करता है जिसे उद्यम अनमैनेज्ड डिवाइसों के एंटरप्राइज़ पोर्टल से कनेक्ट होने पर होने वाले नुकसान को कम करने या उसकी भरपाई करने के लिए अपना सकते हैं। क्लाउड सिक्योरिटी एलायंस (CSA) भी इसी प्रकार तैनाती की अनुशंसा करता है। remote browser isolation विशेषाधिकार प्राप्त या उच्च जोखिम वाले सत्रों के लिए एंडपॉइंट समझौता और दुर्भावनापूर्ण वेब आधारित खतरों दोनों को बेअसर करने के लिए (सीएसए, "ब्राउज़र को एक महत्वपूर्ण नीति प्रवर्तन बिंदु के रूप में पुनः कल्पना करना," जनवरी 2026)।
मुख्य अंतर: एंटरप्राइज ब्राउज़र बनाम आरबीआई
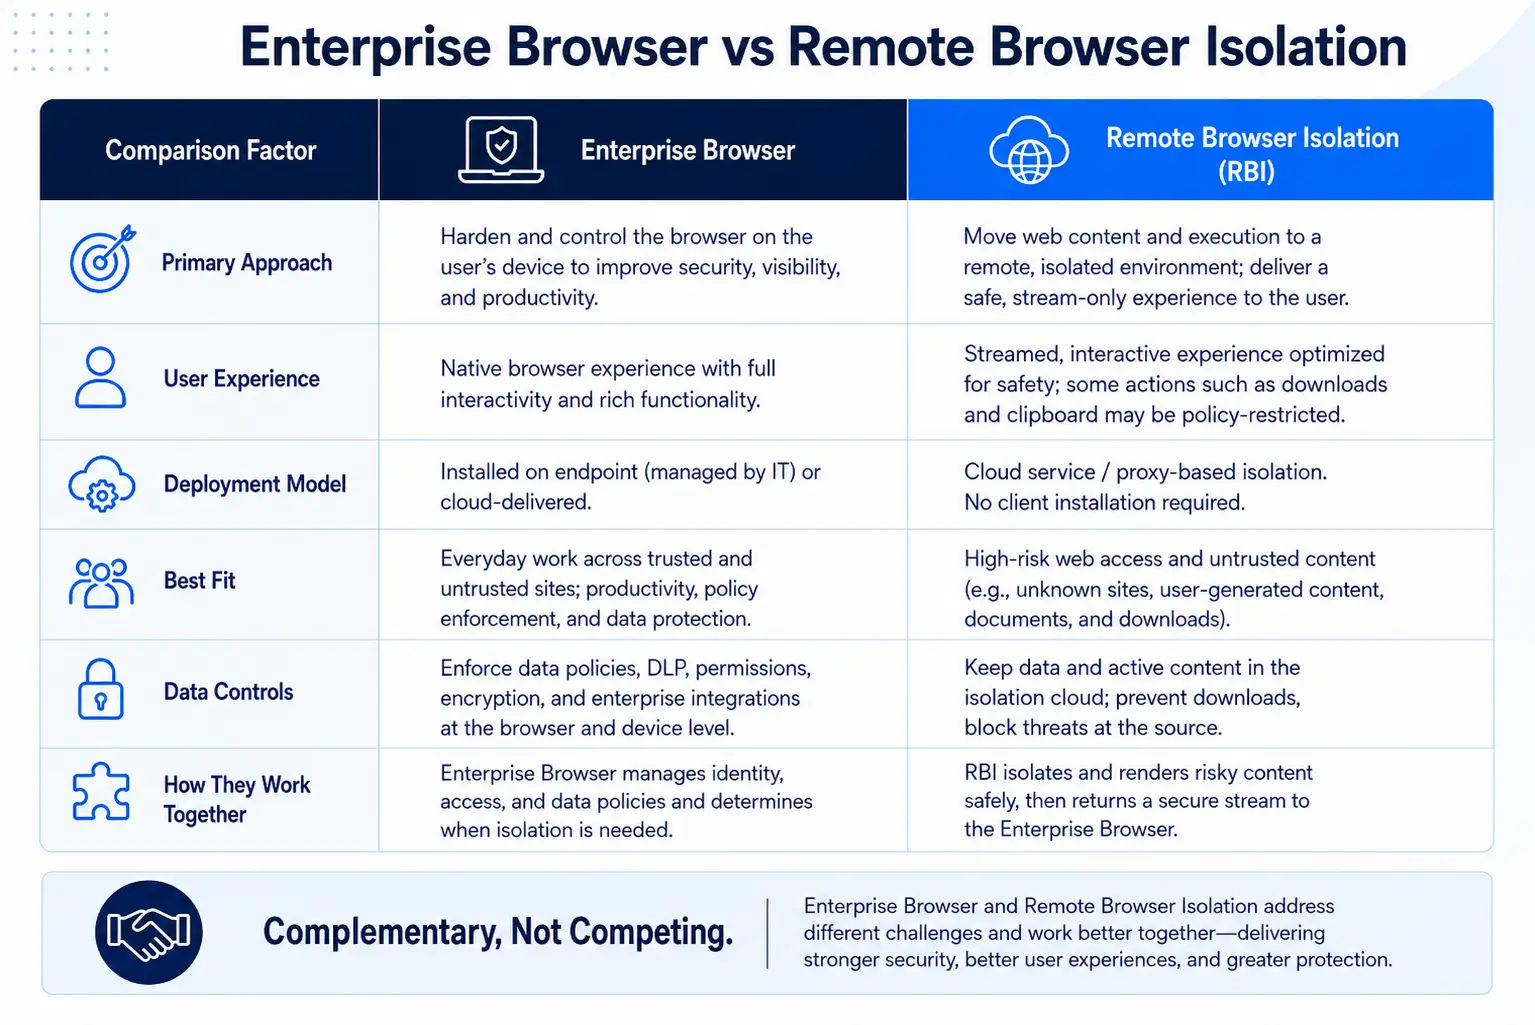
निम्नलिखित तालिका सुरक्षा आर्किटेक्ट्स द्वारा मूल्यांकन किए जाने वाले परिचालन और आर्किटेक्चरल अंतरों का सारांश प्रस्तुत करती है। प्रत्येक दृष्टिकोण की खूबियों और सीमाओं के गहन विश्लेषण के लिए, एंटरप्राइज़ ब्राउज़र बनाम आरबीआई: खूबियां, कमियां और एंटरप्राइज़ के लिए सबसे उपयुक्त विकल्प देखें।
एंटरप्राइज ब्राउज़र बनाम Remote Browser Isolation
स्वीकृति संबंधी बाधाएँ, अनुकूलता और खतरे का परिदृश्य
निर्णय अक्सर तभी लिया जाता है जब उसे लागू करने में कठिनाई होती है—या फिर वह निर्णय प्रक्रिया से भटक जाता है। गार्टनर के अक्टूबर 2025 के विश्लेषण, "सुरक्षित ब्राउज़र को लागू करने के बजाय, सुरक्षित ब्राउज़र बनाने पर ध्यान केंद्रित करें," में यह बताया गया है कि पिछले कुछ दशकों में, अधिकांश संगठन उत्पादकता या सुरक्षा कारणों से किसी एक ब्राउज़र को अनिवार्य नहीं बना पाए हैं—और सुरक्षित एंटरप्राइज़ ब्राउज़रों के उदय से यह वास्तविकता नहीं बदलती है।
किसी भी सुरक्षा आर्किटेक्ट ने जब भी किसी कॉर्पोरेट ब्राउज़र को मानकीकृत करने का प्रयास किया है, तो उसे राजनीतिक चुनौतियों का अच्छा-खासा अनुभव होता है। डेवलपर्स कुछ खास डिबगिंग एक्सटेंशन के साथ क्रोम का ही इस्तेमाल करना चाहते हैं। वित्त विभाग की टीमें एज के माइक्रोसॉफ्ट 365 और शेयरपॉइंट के साथ एकीकरण पर निर्भर करती हैं। एक्सेसिबिलिटी उपयोगकर्ता ब्राउज़र-विशिष्ट सहायक तकनीकों पर निर्भर रहते हैं। क्रोमियम के किसी नए संस्करण पर स्विच करने का अनिवार्य नियम हर वेब एप्लिकेशन का पुनः परीक्षण, हर एक्सटेंशन का ऑडिट और उन उपयोगकर्ताओं की सहायता डेस्क शिकायतों की बाढ़ का सामना करने का मतलब है जिनके बुकमार्क, सहेजे गए पासवर्ड और ऑटोफिल प्रोफाइल सुचारू रूप से स्थानांतरित नहीं हुए।
आरबीआई के साथ, उपयोगकर्ताओं को बहुत कम प्रशिक्षण की आवश्यकता होती है—समाधान आमतौर पर उपयोगकर्ता के लिए पारदर्शी होने के लिए डिज़ाइन किए जाते हैं। यदि आपका एसडब्ल्यूजी समाधान क्लाउड-आधारित आरबीआई का उपयोग करता है, तो किसी भी बुनियादी ढांचे में बदलाव की आवश्यकता नहीं है।
खतरे से जुड़े आंकड़े इस बात को पुष्ट करते हैं कि यह बाधा इतनी महत्वपूर्ण क्यों है। उद्योग की खतरे से जुड़ी खुफिया जानकारी लगातार यह दर्शाती है कि अब घुसपैठ के अधिकांश मामले पारंपरिक मैलवेयर को पूरी तरह से दरकिनार कर देते हैं, और हमलावर समझौता किए गए क्रेडेंशियल्स का फायदा उठाकर वैध उपयोगकर्ताओं के रूप में सिस्टम में घुसपैठ करते हैं और बिना पता चले एक सिस्टम से दूसरे सिस्टम में चले जाते हैं। वॉयस फ़िशिंग अभियान नाटकीय रूप से बढ़ गए हैं, और एक्सेस ब्रोकर गतिविधि—जहां चोरी किए गए सेशन टोकन और क्रेडेंशियल्स का बड़े पैमाने पर व्यापार होता है—साल दर साल बढ़ती जा रही है। जब हमलावर मैलवेयर आधारित सुरक्षा प्रणालियों को पूरी तरह से दरकिनार कर देते हैं, तो ब्राउज़र सेशन ही अंतिम प्रभावी सुरक्षा बिंदु बन जाता है, और ब्राउज़र माइग्रेशन में महीनों की देरी के कारण यह सुरक्षा बिंदु असुरक्षित रह जाता है।
एक ऐसे परिदृश्य पर विचार करें जिसे हर SOC विश्लेषक पहचानता है: वित्त विभाग के एक कर्मचारी को किसी असुरक्षित विक्रेता खाते से Teams संदेश प्राप्त होता है जिसमें "साझा चालान" का लिंक होता है। यह लिंक एक ऐसे फ़िशिंग पृष्ठ पर ले जाता है जो सत्र टोकन चुराने के लिए बनाया गया है। RBI के साथ, फ़िशिंग पृष्ठ क्लाउड कंटेनर में प्रदर्शित होता है, क्रेडेंशियल संग्रह फ़ॉर्म को इनपुट स्वीकार करने से रोका जा सकता है, और पूरे सत्र को लॉग किया जाता है और हटा दिया जाता है। एंटरप्राइज़ ब्राउज़र के साथ, वही पृष्ठ स्थानीय रूप से प्रदर्शित होता है, लेकिन ब्राउज़र में खतरे का पता लगाने के लिए उपयोगकर्ता द्वारा क्रेडेंशियल सबमिट करने से पहले DOM में फ़िशिंग संकेतकों को पकड़ना आवश्यक है।
एसएसई एकीकरण और नीति संगति
यहीं पर RBI को एक संरचनात्मक लाभ मिलता है जो परिचालन की दृष्टि से महत्वपूर्ण है। जब RBI आपके Secure Web Gateway और व्यापक SSE प्लेटफॉर्म के भीतर एक अंतर्निहित क्षमता होती है, तो यह समान पॉलिसी इंजन, समान DLP क्लासिफायर, समान CASB शैडो IT कैटलॉग और समान लॉगिंग पाइपलाइन साझा करता है। एक DLP पॉलिसी जो क्रेडिट कार्ड नंबरों को अनधिकृत SaaS ऐप्स पर अपलोड होने से रोकती है, वह उपयोगकर्ता द्वारा सामान्य रूप से ब्राउज़ करने, किसी पृथक सत्र के माध्यम से ब्राउज़ करने या ZTNA के माध्यम से किसी निजी एप्लिकेशन तक पहुँचने पर समान रूप से काम करती है।
फॉरेस्टर के एसएसई वेव (Q1 2024) ने इस बात पर प्रकाश डाला कि एसएसई समाधान उन कार्यों को संभव बना सकते हैं जिन्हें पहले असंभव माना जाता था—जैसे उपयोगकर्ताओं को कॉर्पोरेट वनड्राइव तक पहुंच प्रदान करना लेकिन उन्हें संवेदनशील फाइलों को व्यक्तिगत वनड्राइव पर कॉपी करने से रोकना। ठेकेदारों और तृतीय पक्षों के लिए, एजेंट रहित आरबीआई डेटा का वॉटरमार्क वाला दृश्य प्रदान कर सकता है, जिसमें इसे सहेजने, प्रिंट करने या बाहर भेजने की कोई क्षमता नहीं होती है।
इसके विपरीत, एंटरप्राइज़ ब्राउज़र अक्सर एक समानांतर पॉलिसी प्लेन के रूप में काम करते हैं। एंटरप्राइज़ ब्राउज़र का अपना डीएलपी इंजन, अपना लॉगिंग कंसोल और "संवेदनशील डेटा" की अपनी परिभाषा होती है। यदि आपका एसएसई प्लेटफ़ॉर्म पहले से ही 400 कस्टम डेटा प्रकारों को वर्गीकृत करता है, तो आपको उन वर्गीकरणों को एंटरप्राइज़ ब्राउज़र में पुनः बनाना या सिंक्रनाइज़ करना होगा। यह दोहराव पॉलिसी में विचलन पैदा करता है—जो डीएलपी अपवादों के स्थायी अंतराल बनने का प्रमुख कारण है।
मान लीजिए एक फार्मास्युटिकल कंपनी के पास क्लिनिकल ट्रायल डेटा के लिए सख्त डीएलपी नियम हैं। एसएसई प्लेटफॉर्म पहले से ही ईमेल, एसएएएस और वेब अपलोड के माध्यम से कंपाउंड आइडेंटिफायर, पेशेंट कोहोर्ट आईडी और प्री-पब्लिकेशन परिणामों को टैग करता है। एक एंटरप्राइज ब्राउज़र को डिप्लॉय करने का मतलब है कि सुरक्षा टीम को ब्राउज़र के अलग डीएलपी इंजन में उन सभी क्लासिफायर को दोहराना होगा और क्लासिफिकेशन लाइब्रेरी में हर बार बदलाव होने पर दोनों को सिंक में रखना होगा। स्काईहाई एसएसई के इंटीग्रेटेड आरबीआई के साथ, ये क्लासिफायर अलग-अलग सेशन के अंदर स्वचालित रूप से लागू हो जाते हैं क्योंकि इसमें केवल एक ही पॉलिसी इंजन होता है।
प्रत्येक दृष्टिकोण कब उपयुक्त होता है
एंटरप्राइज ब्राउज़र सीमित दायरे और उच्च नियंत्रण वाले परिदृश्यों में अपनी जगह बनाते हैं:
कियोस्क और साझा वर्कस्टेशन वातावरण। एक रिटेल चेन ने अपने 500 स्टोर टर्मिनलों पर एक सुरक्षित एंटरप्राइज ब्राउज़र तैनात किया है। कर्मचारी केवल तीन वेब एप्लिकेशन का उपयोग करते हैं। एक्सटेंशन अप्रासंगिक हैं। यह ब्राउज़र बहुत कम लागत में VDI इंस्टेंस की जगह ले लेता है।
विलय और अधिग्रहण संबंधी ड्यू डिलिजेंस के लिए क्लीन रूम एक्सेस। एक प्राइवेट इक्विटी फर्म एक अस्थायी वर्चुअल डेटा रूम बनाती है, जिसे केवल एंटरप्राइज ब्राउज़र के माध्यम से ही एक्सेस किया जा सकता है। इस ब्राउज़र में वॉटरमार्किंग, स्क्रीन कैप्चर रोकथाम और सेशन रिकॉर्डिंग जैसी सुविधाएं मौजूद हैं। यह ब्राउज़र विशेष रूप से इस सौदे के लिए जारी किए गए प्रबंधित लैपटॉप पर इंस्टॉल किया गया है।
स्थानीय ऑडिट लॉगिंग की आवश्यकता वाले विनियमित कार्यप्रवाह। एक रक्षा ठेकेदार को गोपनीय दस्तावेज़ों तक पहुँच के लिए ब्राउज़र स्तर पर कीस्ट्रोक लॉगिंग और सत्र रिकॉर्डिंग की आवश्यकता होती है। एंटरप्राइज़ ब्राउज़र इन डेटा को स्थानीय रूप से कैप्चर करता है, जिससे अनुपालन आवश्यकताओं की पूर्ति होती है, जो क्लाउड-होस्टेड आरबीआई नहीं कर सकता।
गार्टनर का अनुमान है कि 2030 तक, एंटरप्राइज़ ब्राउज़र प्रबंधित और अप्रबंधित उपकरणों पर कार्यबल उत्पादकता और सुरक्षा सॉफ़्टवेयर प्रदान करने के लिए मुख्य प्लेटफ़ॉर्म बन जाएँगे। यह परिकल्पना साकार हो सकती है—लेकिन आज, 2026 तक केवल लगभग 25% उद्यम ही प्रबंधित ब्राउज़र या एक्सटेंशन का उपयोग करेंगे, जो पहले 10% से भी कम था। परिकल्पना और वर्तमान उपयोग के बीच का अंतर यह दर्शाता है कि अभी भी कितना परिवर्तन प्रबंधन बाकी है।
अधिकांश उद्यम उपयोग मामलों के लिए आरबीआई एक बेहतर विकल्प है—विशेष रूप से वे मामले जिनमें विविध डिवाइस समूह, तीव्र तैनाती और मौजूदा एसएसई निवेश शामिल हैं:
अनियंत्रित डिवाइस और कॉन्ट्रैक्टर एक्सेस। 40 देशों में फैले 15,000 कॉन्ट्रैक्टरों वाली एक वैश्विक कंसल्टिंग फर्म चाहती है कि उनके कॉन्ट्रैक्टर अपने व्यक्तिगत डिवाइस पर कुछ भी इंस्टॉल किए बिना ServiceNow और Salesforce का उपयोग कर सकें। क्लाउड-आधारित RBI प्रत्येक सेशन को अलग-अलग संचालित करता है, प्रत्येक अपलोड और डाउनलोड पर DLP लागू करता है, और कॉन्ट्रैक्टर के लॉग ऑफ करते ही सेशन को समाप्त कर देता है।
फ़िशिंग लिंक का सटीक विश्लेषण। जब SWG किसी URL को निश्चित रूप से वर्गीकृत नहीं कर पाता, तो RBI उसे पूरी तरह से ब्लॉक करने के बजाय अलग से प्रदर्शित करता है—जिससे वैध साइटों के अत्यधिक ब्लॉक होने की समस्या हल हो जाती है। क्रोमियम आधारित ब्राउज़र कुल ब्राउज़र बाज़ार हिस्सेदारी का लगभग 75% हिस्सा रखते हैं (गार्टनर, अक्टूबर 2025), जिससे वे हमलावरों के लिए एक बेहद आकर्षक लक्ष्य बन जाते हैं। RBI इस जोखिम को बेअसर कर देता है, चाहे उपयोगकर्ता कोई भी क्रोमियम आधारित ब्राउज़र चला रहा हो।
GenAI डेटा लीक रोकथाम। एक उत्पाद इंजीनियरिंग टीम ब्राउज़र के माध्यम से ChatGPT और Claude का उपयोग करती है। RBI की नीतियां बातचीत की अनुमति देती हैं, लेकिन मालिकाना हक वाले कोड स्निपेट को क्लिपबोर्ड पर पेस्ट करने से रोकती हैं और अनधिकृत AI टूल पर फ़ाइल अपलोड करने पर प्रतिबंध लगाती हैं।
जीरो डे एक्सप्लॉइट रोकथाम। चूंकि आरबीआई डिस्पोजेबल क्लाउड कंटेनर में वेब कोड निष्पादित करता है, इसलिए जीरो डे ब्राउज़र एक्सप्लॉइट कंटेनर में ही हानिरहित रूप से निष्क्रिय हो जाता है और एंडपॉइंट को कभी प्रभावित नहीं करता—यह एक ऐसी वास्तुशिल्पीय गारंटी है जिसकी बराबरी कोई स्थानीय निष्पादन मॉडल नहीं कर सकता।
निर्णय लेने का ढांचा: कैसे चुनें
इस पांच-चरणीय ढांचे का उपयोग करके यह निर्धारित करें कि कौन सा दृष्टिकोण—या कौन सा संयोजन—आपके परिवेश के लिए उपयुक्त है।
चरण 1: अपने उपयोगकर्ता समूहों का मानचित्रण करें। प्रबंधित डिवाइस कर्मचारियों, BYOD कर्मचारियों, ठेकेदारों, भागीदारों और कियोस्क उपयोगकर्ताओं को अलग-अलग करें। जिन समूहों के लिए आप ब्राउज़र इंस्टॉलेशन अनिवार्य नहीं कर सकते, उनके लिए RBI व्यावहारिक डिफ़ॉल्ट विकल्प है।
चरण 2: अपने एसएसई निवेश का ऑडिट करें। यदि आप पहले से ही एकीकृत आरबीआई के साथ एसएसई प्लेटफ़ॉर्म चला रहे हैं, तो अवर्गीकृत या जोखिम भरी साइटों के लिए आइसोलेशन चालू करना एक कॉन्फ़िगरेशन परिवर्तन है, न कि खरीद प्रक्रिया। एंटरप्राइज़ ब्राउज़र जोड़ने का मतलब है एक नया विक्रेता, एक नया पॉलिसी कंसोल और एक नया एकीकरण।
चरण 3: एक्सटेंशन और ऐप की अनुकूलता का परीक्षण करें। अपने संगठन द्वारा उपयोग किए जाने वाले ब्राउज़र एक्सटेंशन की सूची बनाएं। यदि आपके कर्मचारी विकास, पहुंच या उत्पादकता के लिए 20 से अधिक क्रोम एक्सटेंशन पर निर्भर हैं, तो ब्राउज़र बदलने के लिए मजबूर करने से ऐसी असुविधा उत्पन्न होती है जो सुरक्षा और मनोबल दोनों को कम करती है।
चरण 4: खतरे से बचाव की आवश्यकताओं का मूल्यांकन करें। CISA का ज़ीरो ट्रस्ट मैच्योरिटी मॉडल (v2.0, 2023) एक इष्टतम परिपक्वता स्थिति का वर्णन करता है जहाँ पहुँच प्रति अनुरोध, न्यूनतम विशेषाधिकार के आधार पर निर्धारित की जाती है और सभी विशेषाधिकार प्राप्त, अप्रबंधित या उच्च जोखिम वाले वेब सत्रों के लिए RBI स्वचालित रूप से लागू होता है। यदि आपका ज़ीरो ट्रस्ट रोडमैप CISA की इष्टतम परिपक्वता के अनुरूप है, तो RBI आर्किटेक्चरल रूप से उपयुक्त नियंत्रण है।
चरण 5: स्वामित्व की कुल लागत की गणना करें। इसमें केवल लाइसेंस लागत ही नहीं, बल्कि उपयोगकर्ता प्रशिक्षण, एक्सटेंशन का पुनः प्रमाणीकरण, हेल्प डेस्क टिकट की संख्या, पॉलिसी के दोहराव से संबंधित प्रयास और विलंबित तैनाती की अवसर लागत भी शामिल करें। विविध ब्राउज़र निर्भरताओं वाले वातावरण में एंटरप्राइज़ ब्राउज़रों की छिपी हुई लागतें अधिक होती हैं।
अधिकांश बड़े उद्यमों के लिए, व्यावहारिक समाधान यह है कि RBI को व्यापक कार्यबल नियंत्रण के रूप में डिफ़ॉल्ट रूप से उपयोग किया जाए, और एंटरप्राइज़ ब्राउज़रों को उन 5-10% विशिष्ट उपयोग मामलों के लिए आरक्षित रखा जाए जहाँ स्थानीय DOM स्तर के नियंत्रण आवश्यक हैं। यह स्तरित दृष्टिकोण ब्राउज़र प्रतिस्थापन की समस्या से बचाता है और साथ ही ब्राउज़र अलगाव सुरक्षा अंतर को भी दूर करता है।
सूत्रों का कहना है
- गार्टनर। सुरक्षित एंटरप्राइज़ ब्राउज़रों के लिए बाज़ार मार्गदर्शिका (11 फरवरी, 2026)। https://www.gartner.com/en/documents/7430762
- एनआईएसटी. एसपी 800-207: ज़ीरो ट्रस्ट आर्किटेक्चर (अगस्त 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- क्लाउड सिक्योरिटी एलायंस। ब्राउज़र को एक महत्वपूर्ण नीति प्रवर्तन बिंदु के रूप में पुनर्परिभाषित करना: आधुनिक उद्यमों के लिए एक शून्य-विश्वास सुरक्षा वास्तुकला (14 जनवरी, 2026)। https://cloudsecurityalliance.org/blog/2026/01/14/reimagining-the-browser-as-a-critical-policy-enforcement-point-a-zero-trust-security-architecture-for-modern-enterprises
- गार्टनर। सुरक्षित ब्राउज़र थोपने के बजाय, सुरक्षित ब्राउज़र बनाने पर ध्यान दें (13 अक्टूबर, 2025)। https://www.gartner.com/en/documents/7056798
- फ़ॉरेस्टर। फ़ॉरेस्टर वेव: Security Service Edge सॉल्यूशंस, Q1 2024 (21 मार्च, 2024)। https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- सीआईएसए। ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0 (अप्रैल 2023)। https://www.cisa.gov/zero-trust-maturity-model