







Blue Coat et fin de vie de ProxySG : planification de la migration
- La fin de vie de ProxySG est définie en fonction de la version de SGOS et du modèle d'appareil, et non à une date unique.
- La version 6.7 de SGOS a atteint sa fin de vie le 31 décembre 2023 et ne bénéficie plus de correctifs.
- La version 7.3 de SGOS ne bénéficiera d'aucune nouvelle fonctionnalité après 2024, et la période de mise à niveau s'étend jusqu'en décembre 2026.
- La version 7.4 de SGOS supprime la console de gestion Java et le VPM, ce qui impose une modification des procédures et des workflows, même pour les utilisateurs qui effectuent une mise à niveau.
- Les équipes qui utilisent encore la version 7.3 de SGOS doivent choisir entre la mise à niveau et la modernisation, et s'y atteler dès ce trimestre.
Blue Coat ProxySG est désormais le « Symantec Edge Secure Web Gateway » (Edge SWG) de Broadcom, fonctionnant sous le système d'exploitation SGOS. Sa fin de vie est définie en fonction de la version logicielle et du modèle matériel. SGOS 6.7 a atteint sa fin de vie depuis fin 2023. Pour SGOS 7.3, la période de support limité de Broadcom s’étend jusqu’en décembre 2026, date après laquelle les clients devront être passés à SGOS 7.4. Étant donné que SGOS 7.4 supprime l’ancienne console Java et le gestionnaire de politiques, le maintien ou l’abandon de cette version nécessitent une modification de la manière dont les politiques sont gérées.
Aperçu du cycle de vie du SGOS
Trois versions de SGOS sont désormais concernées : la version 6.7 n'est plus prise en charge, la version 7.3 bénéficie d'une prise en charge limitée jusqu'en décembre 2026, et la version 7.4 est la version à long terme actuellement en vigueur.
| Version SGOS | Fonction | Statut du cycle de vie (selon Broadcom) |
|---|---|---|
| 6.7 | À la retraite | Fin de vie depuis le 31 décembre 2023 |
| 7.3 | Version précédente à long terme | Date d'annonce de la fin de vie : 31 décembre 2024. Aucune nouvelle fonctionnalité ne sera ajoutée après cette date. Prise en charge limitée des failles de sécurité critiques et à haut risque ; si un correctif est fourni dans la version 7.4, Broadcom pourra recommander une mise à niveau. Les clients disposent d'un délai de deux ans à compter de la date d'annonce pour effectuer la mise à niveau vers la version 7.4. |
| 7.4 | Version actuelle à long terme | Disponible pour tous depuis le 8 juillet 2023. La console de gestion Java et Java VPM ont été supprimées ; la gestion s'effectue désormais via la console d'administration (SGAC) et Web VPM. |
Source : Broadcom, « Fin de vie et cycle de vie des produits Edge SWG (ProxySG) et Advanced Secure Gateway » et « Documentation relative à la fin de vie de ProxySG ». Broadcom précise que les versions de maintenance publiées entre décembre 2024 et fin décembre 2026 pourraient inclure des exceptions approuvées concernant des améliorations mineures et des mises à jour de sécurité, et conseille à ses clients de se renseigner auprès de leur équipe Broadcom.
Composants associés
- Matériel. Les dates de fin de maintenance et de fin de vie varient selon les modèles. L'article de Broadcom consacré au cycle de vie couvre les appliances SG-S200, SG-S400 et SG-S500, les plateformes ASG-S200, ASG-S400 et ASG-S500, les plateformes SSP-S210 et SSP-S410, ainsi que les appliances virtuelles SG-VA. Vérifiez les dates correspondant à votre modèle dans le fichier PDF relatif au cycle de vie joint à cet article.
- Outils de gestion. Broadcom précise que la console de gestion basée sur Java n'est pas disponible dans SGOS 7.4 et les versions ultérieures, et que le VPM Java a également été supprimé. Les versions antérieures les incluent toujours, mais ne bénéficient plus de mises à jour (Broadcom).
- Isolement Web sur site. Toutes les versions ont atteint leur fin de vie le 1er janvier 2024. Broadcom propose désormais l'isolement du navigateur uniquement sous forme de service cloud (Broadcom).
Comment vérifier la version de votre ProxySG et son statut de fin de vie
Vérifiez le statut de fin de vie en notant la version SGOS et le modèle de chaque appareil, puis en comparant ces informations à celles figurant dans l'article de Broadcom consacré au cycle de vie.
- Vérifiez la version de votre SGOS. Elle s'affiche sur le tableau de bord de la console de gestion ou de la console d'administration ; vous pouvez également exécuter la commande « show version » depuis l'interface en ligne de commande (CLI).
- Notez le modèle de chaque appliance. Notez le modèle de chaque appliance physique et virtuelle, par exemple SSP-S410, SG-S500 ou SG-VA.
- Consultez le fichier PDF relatif au cycle de vie. Comparez chaque version et chaque modèle avec l'article de Broadcom consacré au cycle de vie des produits afin de déterminer les dates de fin de maintenance et de fin de vie.
- Énumérez les composants dépendants. Veuillez inclure le Management Center, l'analyse de contenu et le sandboxing, le DLP connecté à ICAP, le reporting et toute solution d'isolation sur site.
Ce que signifie la fin de vie pour un secure web gateway
La fin de vie entraîne la suppression des nouvelles fonctionnalités, puis des correctifs, puis du support technique pour l'appareil qui analyse l'ensemble de votre trafic Web.
- Aucune nouvelle fonctionnalité. SGOS 7.3 a cessé de bénéficier de nouvelles fonctionnalités à la fin de l'année 2024.
- Corrections ciblées. L'assistance limitée se concentre sur les vulnérabilités critiques et à haut risque, et les corrections peuvent nécessiter la mise à niveau vers la version 7.4.
- Aucune procédure d'assistance n'est prévue une fois la fenêtre fermée. La présence sur l'appareil d'un logiciel non pris en charge qui analyse l'intégralité de votre trafic Web constitue un risque important.
- Questions relatives à l'audit et à l'assurance. L'exploitation d'une infrastructure de passerelle non prise en charge est difficile à justifier lors des audits de conformité et des examens liés à la cyberassurance.
Le hic avec le « simple passage à la version supérieure »
La mise à niveau vers SGOS 7.4 vous permet de continuer à bénéficier du support technique, mais supprime la console Java et le VPM ; elle impose donc tout de même une modification des politiques et des workflows.
La réponse évidente à la fin de vie de SGOS 7.3 consiste à passer à la version 7.4. Il ne s'agit toutefois pas d'une simple mise à niveau. SGOS 7.4 supprime la console de gestion basée sur Java et le VPM Java que de nombreuses équipes utilisaient depuis des années, et Broadcom recommande aux administrateurs d'utiliser à la place la console d'administration Edge SWG et le Web VPM.
En pratique, cela signifie que le fait de rester sur Blue Coat implique toujours l’adoption d’une nouvelle console, la formation des administrateurs et la revalidation des politiques. Une fois que ce travail s’avère inévitable, la véritable décision consiste à choisir entre le réaliser sur la plateforme actuelle ou sur une passerelle conçue pour un déploiement hybride, une protection intégrée des données et le trafic de l’ère de l’IA.
Vos deux options
Vous pouvez effectuer une mise à niveau sur place vers SGOS 7.4 ou moderniser votre système en installant une nouvelle passerelle ; ces deux options nécessitent une mise à jour des règles.
Mise à niveau sur site. Passez à SGOS 7.4 et remplacez tout matériel en fin de vie. Cela vous permet de continuer à bénéficier de l'assistance, mais nécessite tout de même la migration de la console et du VPM, et ne résout pas les problèmes liés aux licences, à l'assistance ou à la feuille de route. Vous serez confronté à la même décision lors de la prochaine étape du cycle de vie.
Modernisez votre infrastructure. Remplacez ProxySG par une passerelle qui conserve une présence sur site là où vous en avez besoin et s'étend vers le cloud lorsque vous êtes prêt. Consultez les articles « Alternatives àBlue Coat » et « Remplacement de ProxySG » pour connaître les critères d'évaluation.
Un plan de migration pour le quatrième trimestre 2026
La période de mise en œuvre du SGOS 7.3 prenant fin en décembre 2026, un plan réaliste pour le quatrième trimestre prévoit un déploiement parallèle d'ici une dizaine de semaines :
Semaines 1 à 2 : Prenez une décision. Validez les versions et les modèles, dressez la liste des dépendances et choisissez entre une mise à niveau sur place et une modernisation. En cas de modernisation, vérifiez si votre déploiement 7.3 actuel nécessite une mise à niveau transitoire ou un accord de support pendant le déploiement de la nouvelle passerelle.
Semaines 3 à 6 : Évaluation et conception. Dressez l'inventaire des politiques CPL et VPM, des domaines d'authentification (SAML, Kerberos/IWA), des exceptions d'inspection TLS, des intégrations ICAP et DLP, ainsi que des chaînes de proxys en amont et en aval. Identifiez les zones de souveraineté des données et les environnements OT nécessitant une inspection locale.
Semaines 6 à 10 : Déploiement en parallèle. Mettez en service la nouvelle passerelle aux côtés de ProxySG. Importez et validez les règles de base. Acheminez un groupe pilote et comparez les comportements.
À partir de la 10e semaine : effectuez la migration par étapes. Transférez les utilisateurs et les sites par vagues après acceptation de la politique et mise en place d'un plan de retour en arrière testé, puis mettez ProxySG hors service une fois que le trafic aura été entièrement transféré et que la période de retour en arrière convenue aura pris fin.
Les grandes entreprises mènent généralement de front le déploiement et l'adoption de ces solutions sur une période de six à douze mois. La priorité avant la fin de l'année est de se débarrasser des logiciels qui ne sont plus pris en charge, que ce soit par une mise à niveau ou en transférant le trafic de production vers la solution de remplacement.

En quoi consiste la migration de « What a Blue Coat » vers Skyhigh ?
La migration d'Blue Coat vers Skyhigh est un processus guidé en six phases qui transpose la politique CPL et la valide à l'aide d'un trafic parallèle.
Les politiques ne sont pas transférées d'un moteur de proxy à l'autre sous la forme d'une simple conversion de fichiers. Skyhigh reformule les CPL existants dans sa console de politiques unifiée via un processus d'importation validé : les règles sont importées, examinées et testées sur du trafic parallèle avant la migration. C'est également la meilleure occasion qui s'offre à vous de supprimer des règles inutilisées depuis des années.
- Évaluation et analyse. Recensez les appareils, les versions SGOS, le volume de trafic, le nombre d'utilisateurs, les domaines d'authentification, les intégrations ICAP et DLP, ainsi que les chaînes de proxys. Exportez les politiques CPL et VPM actuelles, qui constituent la source de référence.
- Importation et validation des politiques. Transférez les règles, les catégories et les exceptions dans le moteur de politiques de Skyhigh, en supprimant les règles qui ne s'appliquent plus.
- Déploiement et acheminement du trafic. Déployez Skyhigh SWG sur site, en mode hybride ou dans le cloud, et acheminez le trafic à l'aide d'un proxy explicite ou de fichiers PAC, du client Skyhigh, des contrôles de navigateur sécurisés sans agent, ou encore de tunnels IPsec et GRE.
- Exécution pilote et parallèle. Vérifiez la cohérence des politiques et testez la procédure de retour en arrière avec un groupe de test, tandis que ProxySG continue d'assurer le service en production.
- Mise en service progressive. Migrez les utilisateurs et les sites par vagues, tout en surveillant le trafic bloqué et les faux positifs.
- Mise hors service. Mettez ProxySG hors service une fois que le trafic aura été entièrement transféré.
Consultez la liste de contrôle « Migration versSecure Web Gateway : basculement et retour en arrière ».
Préoccupations courantes liées à la migration
Cinq domaines doivent faire l'objet d'une cartographie explicite dans toute migration vers ProxySG : l'authentification, l'interception TLS, l'acheminement du trafic, les protocoles ICAP et DLP, ainsi que la coexistence.
- Authentification. Mettez en correspondance les domaines existants (SAML, Kerberos/IWA ou identité client-proxy) afin que les règles basées sur les utilisateurs et les groupes se comportent de la même manière.
- Interception TLS. Réémettez et diffusez le certificat de l'autorité de certification, ainsi que les exceptions de décryptage et de confiance au niveau des ports.
- Acheminement du trafic. Choisissez par site : proxy explicite ou PAC pour les réseaux gérés, contrôles au niveau du navigateur pour l'accès aux outils SaaS et d'IA, le client Skyhigh pour les utilisateurs itinérants et des tunnels pour les succursales.
- ICAP et DLP. La protection des données est assurée via le cloud Skyhigh conformément à la même politique ; ainsi, une chaîne ICAP est remplacée par une inspection effectuée dans le cloud plutôt que par un moteur local. Veuillez vérifier, lors de l'évaluation, que cette approche répond à vos exigences en matière de résidence des données. Les transferts vers des solutions DLP tierces sont cartographiés lors de l'évaluation.
- Coexistence. Un fonctionnement en parallèle permet à ProxySG de continuer à assurer le service en production pendant la validation de la politique Skyhigh.
Ce que vous conservez et ce que vous gagnez
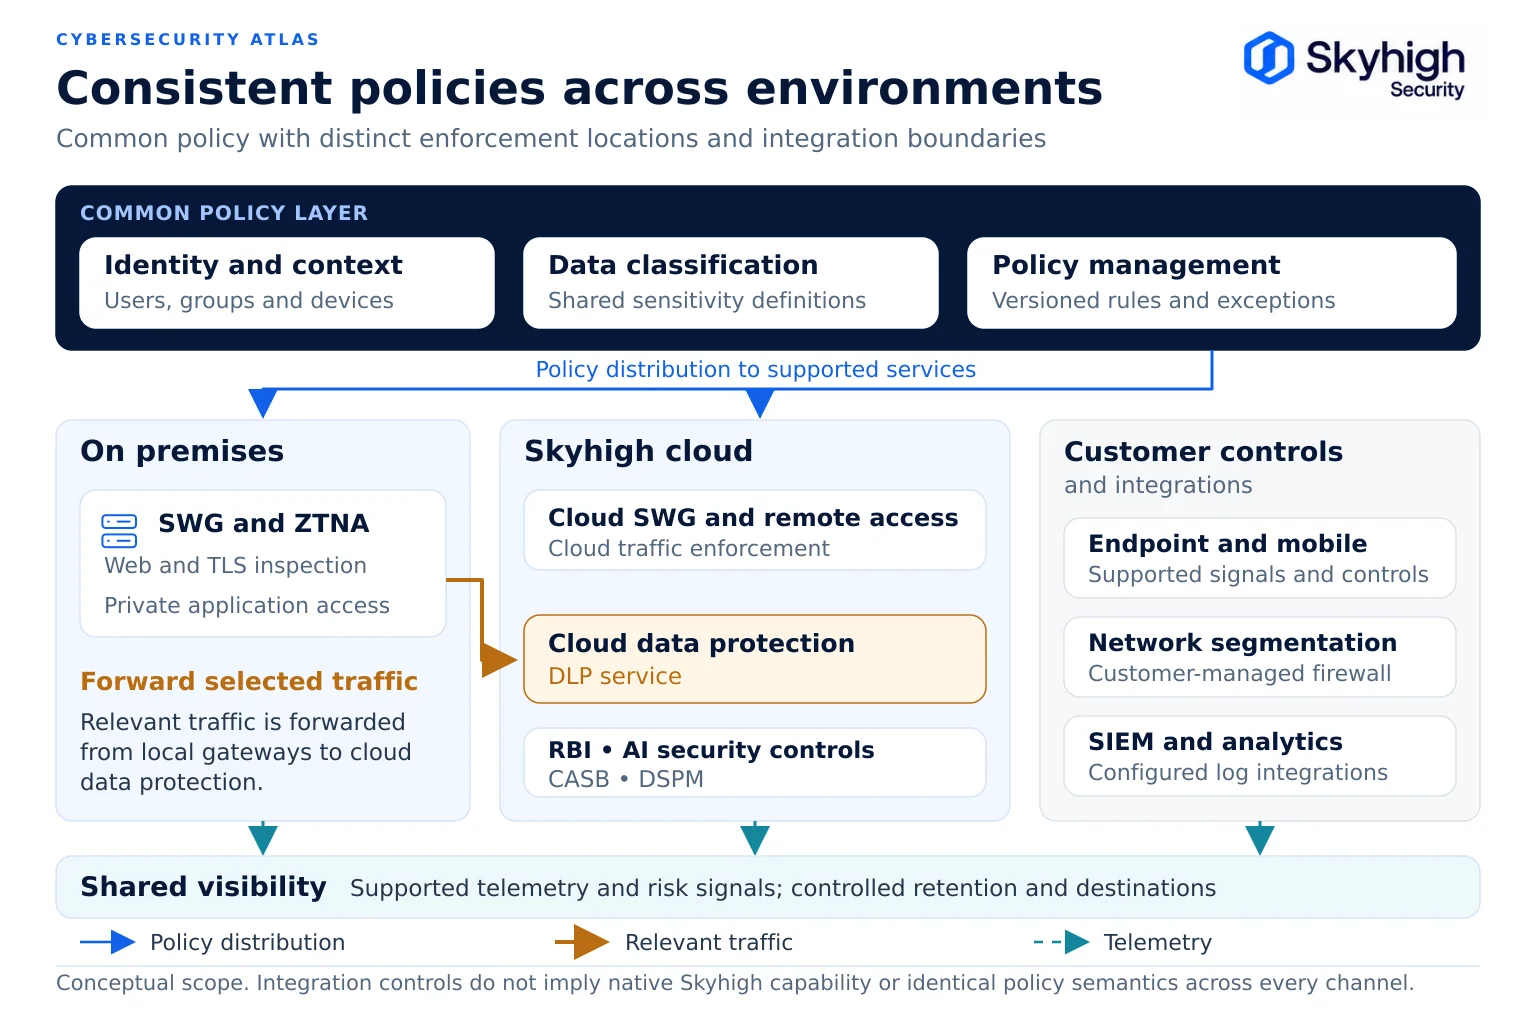
Vous conservez votre modèle de déploiement et vos investissements en matière de stratégie, tout en bénéficiant d'une inspection des menaces en ligne, d'une protection intégrée des données et d'une voie vers une sécurité de bout en bout (SSE).
Vous conservez votre modèle de déploiement. Skyhigh SWG fonctionne sur site, en mode hybride ou dans le cloud ; ainsi, un parc ProxySG sur site peut devenir un parc de passerelles Skyhigh sur site, avec une protection et une isolation des données assurées depuis le cloud Skyhigh, et vous pouvez poursuivre votre transition vers le cloud selon votre propre calendrier. Vous conservez votre investissement en matière de politiques, qui est reporté et validé.
Sur la passerelle, vous bénéficiez de la solution « Gateway Anti-Malware » avec inspection en ligne en temps réel, d’un accès « Zero Trust » local, de contrôles de navigation sécurisés sans agent avec inspection compatible WebSocket, ainsi que d’une visibilité sur les applications. Grâce au cloud Skyhigh, dans le cadre d’une même politique, vous bénéficiez d’une protection des données sur le Web, les applications SaaS, les applications privées, les terminaux et les outils d’IA, ainsi que de l’analyse « remote browser isolation », du sandboxing par émulation et de l’UEBA, appliqués au trafic transmis par la passerelle. Une console unique regroupe les fonctionnalités SWG, CASB, ZTNA et DSPM via le Skyhigh Hybrid SSE Mesh.
Le programme de modernisation «Blue Coat » affecte les fonds restants de l'investissement de Broadcom à cette transition ; ainsi, le budget qui aurait dû servir à financer un nouveau renouvellement du parc d'équipements est désormais consacré à cette transition.
Sources
- Broadcom. Fin de vie et cycle de vie des produits Edge SWG (ProxySG) et Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Documentation relative à la fin de vie du ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. Accédez à la console d'administration Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. FAQ sur la fin de vie (EOL) de la solution Web Isolation sur site (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Versions stables recommandées de SGOS pour Edge SWG (ProxySG) et ASG (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. « Moderniser votre infrastructure Symantec Edge Secure Web Gateway , grâce à Skyhigh Hybrid SSE Mesh » (15 juillet 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernisation de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html