







Blue Coat Alternatives et remplacement de ProxySG
- Blue Coat ProxySG, Symantec ProxySG et Broadcom Edge SWG constituent une même gamme de produits appartenant à trois propriétaires différents.
- La période de mise à niveau vers la version 7.3 de SGOS de Broadcom prendra fin à la fin du mois de décembre 2026.
- La mise à niveau vers SGOS 7.4 entraîne la suppression de la console Java et du VPM ; le workflow des politiques sera donc modifié dans tous les cas.
- Vous avez besoin d'une inspection des menaces en ligne, d'une fonctionnalité DLP intégrée, de protocoles modernes, d'une console unique et d'un déploiement flexible.
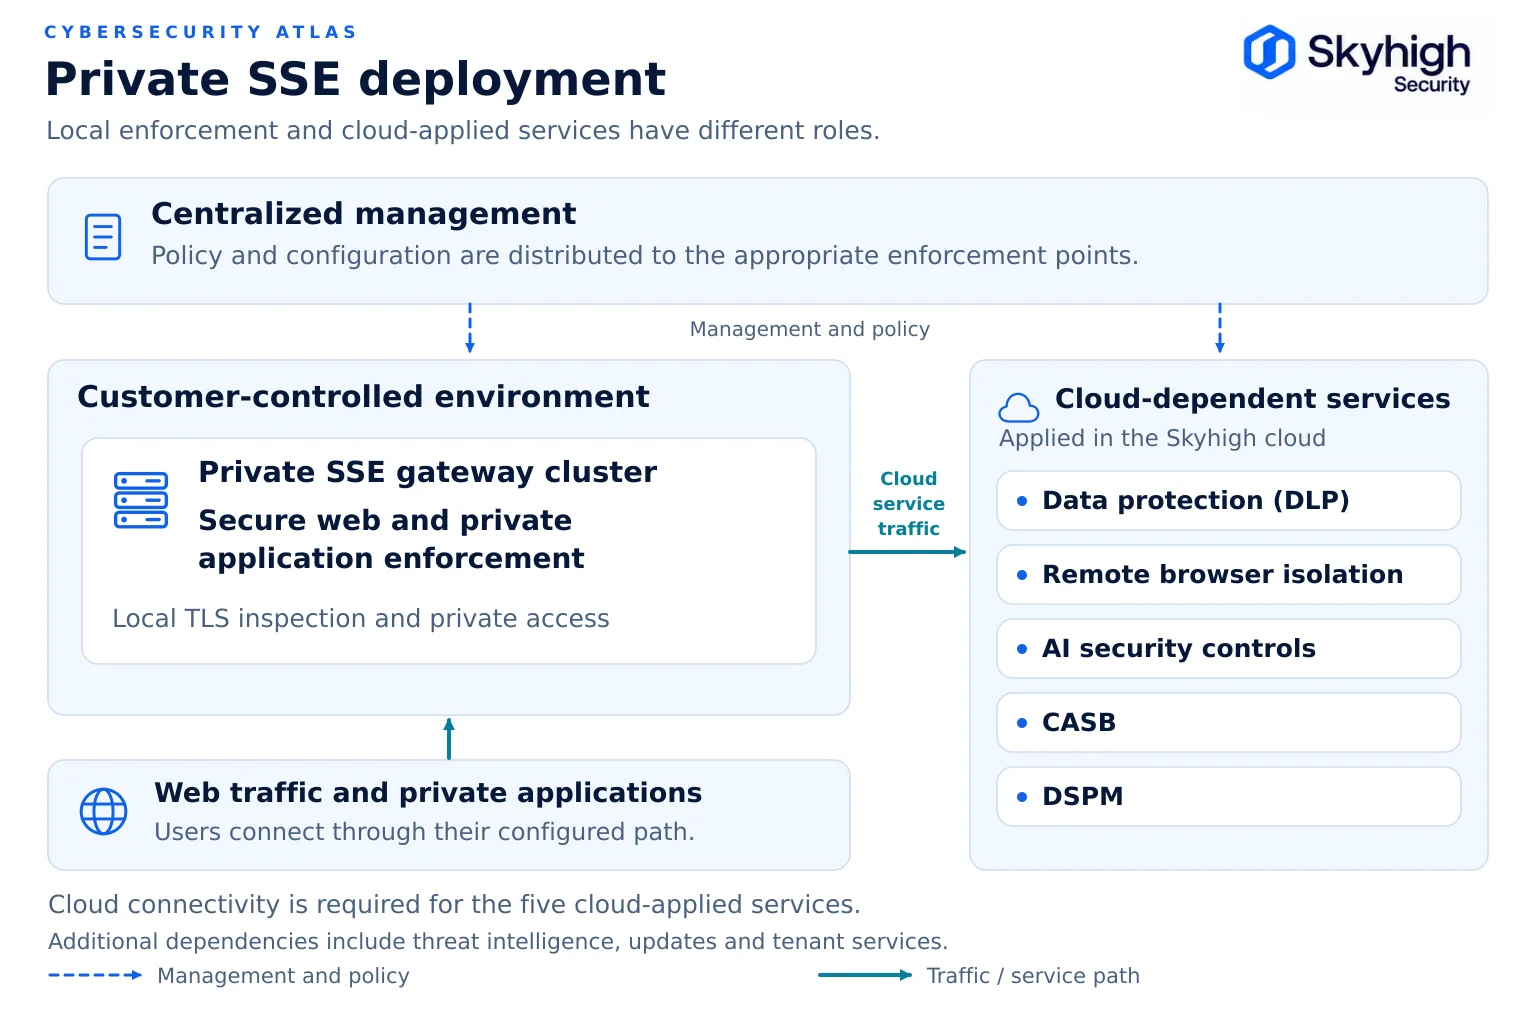
- Une passerelle hybride assure l'application locale des règles lorsque cela est nécessaire et étend ensuite ces mêmes règles au cloud.
Une alternative à « Blue Coat » est le « secure web gateway » (SWG), qui remplace le «Symantec Edge SWG» de Broadcom, anciennement « Blue Coat » ProxySG, y compris les déploiements «Advanced Secure Gateway» (ASG). Les fonctionnalités qui distinguent le plus une solution de remplacement moderne du ProxySG sont l’inspection des menaces en ligne et en temps réel, l’ data loss prevention intégré, une console convergente, ainsi qu’une flexibilité de déploiement sur site, en mode hybride et dans le cloud. Skyhigh Hybrid SSE Mesh offre ces quatre fonctionnalités, avec une transition guidée via le programme de modernisation « Blue Coat ».
Les équipes qui envisagent de remplacer ProxySG ont généralement déjà dépassé le stade où l'on se demande s'il faut ou non changer de solution. La fin de vie du produit, le coût du renouvellement, les difficultés liées au support technique ou les inquiétudes concernant la feuille de route ont déjà fait pencher la balance. La question qui se pose désormais est de savoir par quoi remplacer ProxySG, et comment procéder sans perturber l'environnement de production.
Pourquoi les équipes remplacent-elles Blue Coat par ProxySG ?
Les équipes remplacent ProxySG en raison de l'arrivée à échéance de son cycle de vie, d'un changement obligatoire d'outils, de la mise hors service de composants sur site, de la prolifération des consoles et du nouveau trafic lié à l'ère de l'IA.
Une date butoir dans le cycle de vie. Broadcom a fixé au 31 décembre 2024 la date d'annonce de la fin de vie de SGOS 7.3. Selon l’article de Broadcom consacré au cycle de vie, aucune nouvelle fonctionnalité ne sera proposée pour la version 7.3 après cette date ; l’assistance limitée portera uniquement sur les correctifs critiques et liés à la sécurité, et les clients disposeront de deux ans à compter de l’annonce pour passer à la version SGOS 7.4. Ce délai expire à la fin du mois de décembre 2026. Voir « Blue Coat » et « Fin de vie de ProxySG : planification de la migration ».
Un changement d'outils imposé. Dans la version 7.4 de SGOS, la console d'administration basée sur Java et le VPM Java ont été supprimés ; les administrateurs doivent désormais utiliser la console d'administration Edge SWG, conformément aux recommandations de Broadcom. Continuer à utiliser « Blue Coat » implique tout de même de se familiariser à nouveau avec la gestion des politiques.
Composants retirés de la version sur site. Broadcom a mis fin au support de toutes les versions de Web Isolation sur site le 1er janvier 2024 et propose désormais l'isolation du navigateur uniquement sous forme de service cloud (Broadcom). Les organisations qui ont opté pour un déploiement sur site pour des raisons de souveraineté disposent désormais de moins d'options locales sur la plateforme Broadcom.
Multiplication des consoles et des licences. La sécurité complète du Web, des données et du cloud sur la plateforme Broadcom nécessite des consoles distinctes pour Edge SWG, Cloud SWG et Symantec DLP, chacune disposant de son propre moteur de règles et de son propre cycle de renouvellement. Les divergences entre ces règles créent un risque en matière d'audit.
Assistance et orientation. ProxySG est l'un des produits d'un vaste portefeuille de solutions logicielles dédiées aux semi-conducteurs et aux infrastructures. De nombreux clients font état de difficultés liées à l'assistance, à la maintenance et aux procédures de renouvellement.
Le ProxySG n'a pas été conçu pour ce nouveau type de trafic. Les outils d'IA et les agents autonomes utilisent de plus en plus des connexions WebSocket persistantes et opèrent au sein même du réseau, là où l'inspection exclusivement dans le cloud ne peut pas les atteindre et où les proxys traditionnels n'ont pas été conçus pour les inspecter.
Quelles sont les exigences à respecter pour le remplacement de ProxySG ?
Une solution de remplacement de ProxySG devrait permettre une inspection en ligne en temps réel, intégrer une protection des données, prendre en charge les protocoles actuels et regrouper la gestion au sein d'une seule console.
- Inspection des menaces en temps réel et en ligne. Protection anti-malware en ligne au niveau de la passerelle, avec localisation documentée dans un environnement de sandboxing et gestion des résultats.
- Protection des données intégrée. La protection des données est mise en œuvre via le cloud du fournisseur dans le cadre d’une politique unique, partageant la classification avec les contrôles des outils SaaS, des terminaux et d’IA ; ainsi, le contenu nécessitant une inspection est transféré depuis la passerelle sur site plutôt que d’être transmis à un produit distinct connecté via ICAP.
- Protocoles actuels : HTTP/2, TLS 1.3 et inspection compatible WebSocket.
- Une console, un moteur de règles. Une gestion unifiée couvrant le Web, le cloud et private access.
- Choix du mode de déploiement. Sur site, en mode hybride ou dans le cloud, avec la même politique dans chaque cas, ce qui vous permet de contrôler le calendrier.
- Contrôle local lorsque cela est nécessaire. Inspection et journalisation TLS sur site pour le trafic soumis à des exigences de souveraineté ou à une réglementation.
- Une feuille de route de migration bien définie. Une méthode s'appuyant sur des services pour mettre en œuvre la politique et la faire fonctionner en parallèle avant la bascule.
- Une voie vers une SSE complète. Cette même plateforme devrait s'étendre aux solutions CASB, ZTNA, DSPM et remote browser isolation, afin que le changement de passerelle ne constitue pas une impasse.
Trois types d'alternatives à l'Blue Coat
Blue Coat Les alternatives se déclinent en trois formes, et le choix de la plus appropriée dépend de la capacité de votre environnement à s'adapter au changement.
Remplacement d'appareil à appareil. Remplacez ProxySG par un autre proxy sur site. Cette solution implique le moins de changements au niveau des processus, mais elle vous lie aux cycles de renouvellement du matériel et peut vous obliger à gérer un produit cloud distinct pour les utilisateurs à distance.
SSE exclusivement dans le cloud. Transférez l’ensemble de l’inspection Web vers un service cloud. Cette solution permet une externalisation maximale de l’infrastructure, mais elle représente une transition importante pour les équipes fortement attachées à une politique sur site, et elle transfère le déchiffrement de l’ensemble du trafic vers le cloud du fournisseur. Cela peut s’avérer inacceptable pour les données soumises à une réglementation ou les environnements OT, et une mise en œuvre exclusivement dans le cloud ne permet pas de voir le trafic qui ne quitte jamais le bâtiment.
Passerelle Web sécurisée hybride. Maintenez l'application des règles sur site lorsque la conformité, les performances ou la résilience l'exigent, et étendez cette même politique au cloud lorsque vous êtes prêt. Pour la plupart des déploiements ProxySG, il s'agit là d'une solution intermédiaire pragmatique. Voir « Passerelles Web sécurisées : cloud ou sur site ? ».
Symantec Edge SWG (Blue Coat) par rapport à Skyhigh Security
Les différences les plus marquées concernent la stratégie logicielle, le nombre de consoles, les capacités sur site et la protection intégrée des données.
| Zone | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| Chemin d'accès actuel au logiciel | Le support limité de SGOS 7.3 prend fin en décembre 2026 ; la migration vers SGOS 7.4 est obligatoire | Plateforme mise à jour en permanence ; sur site, en mode hybride et dans le cloud |
| Direction | La console Java a été supprimée dans la version 7.4 ; des consoles distinctes sont désormais disponibles pour Edge SWG, Cloud SWG et DLP | Une console et un moteur de règles uniques pour les solutions SWG, CASB, DLP, ZTNA, RBI et DSPM |
| Isolement du navigateur | Fin de vie de la solution « Web Isolation » sur site : 1er janvier 2024 | Remote browser isolation déployé via le cloud Skyhigh |
| Protection contre les failles « zero-day » | S'appuie sur des composants d'analyse distincts | Solution anti-malware au niveau de la passerelle ; environnement de test par émulation via le cloud Skyhigh |
| Protection des données | Produit DLP Symantec distinct | DLP intégré et déployé dans le cloud sur l'ensemble des canaux pris en charge |
| Accès privé aux applications sur site | Vérifiez la prise en charge des composants à accès privé et de l'application sur site pour le déploiement Broadcom sélectionné | ZTNA local sur les passerelles sur site et en succursale |
| Commandes du navigateur et de l'IA | Vérifiez les commandes du navigateur et de l'IA pour les composants Broadcom sélectionnés | Contrôles de navigation sécurisée sans agent avec inspection compatible WebSocket |
| Report de la politique | Des modifications sont nécessaires lors du passage à la console d'administration | Les politiques CPL sont réinterprétées dans la console de politiques de Skyhigh via un processus d'importation validé |
Pourquoi procéder à une modernisation en 2026 ?
Trois facteurs font de 2026 l'année idéale pour se moderniser :
- Date limite du cycle de vie. La période de mise à niveau vers la version 7.3 du SGOS prendra fin en décembre 2026.
- La faille de sécurité liée à l'IA. Les agents et outils d'IA opérant au sein du réseau nécessitent la mise en œuvre d'une approche « zéro confiance » à la périphérie du réseau local, ce que ni un proxy traditionnel ni un service exclusivement basé sur le cloud ne sont en mesure d'assurer.
- Coût et complexité. La multiplicité des consoles, des références et des cycles de renouvellement augmente le coût total de possession, et la tarification par utilisateur et par module est la même, que la fonctionnalité soit utilisée quotidiennement ou rarement.
Étant donné que le passage à SGOS 7.4 implique déjà une modification de la console et du workflow des politiques, les coûts liés à cette refonte sont inévitables, que vous restiez sur la version actuelle ou que vous changiez de solution. C'est donc le moment idéal pour évaluer les alternatives.

Pourquoi les entreprises choisissent-elles Skyhigh comme alternative à l'Blue Coat ?
Les entreprises choisissent Skyhigh car cette solution maintient le plan de données au niveau local lorsque cela est nécessaire, applique la politique CPL et permet de bénéficier d'une SSE complète à partir d'une seule console.
Skyhigh Hybrid SSE Mesh regroupe les appliances SWG sur site, le ZTNA local et les contrôles de navigation sécurisée avec les solutions CASB, DSPM, DLP et RBI dans le cloud au sein d’une console unique. L’application des règles relatives à l’accès Web et à l’accès privé peut s’effectuer sur site, avec un déchiffrement TLS et une inspection Web en local ; le trafic concerné est redirigé vers les services appliqués dans le cloud. Les politiques CPL existantes sont reformulées dans la console de politiques unifiée de Skyhigh et validées avant la migration, ce qui permet aux équipes de partir de l’état actuel de leurs politiques plutôt que d’une page blanche.
Skyhigh s'est classé en tête de la catégorie « Cas d'utilisation avancée du SSE » dans le rapport Gartner® « Critical Capabilities » de 2026 consacré à la gestion des risques liés à la sécurité des applications ( Security Service Edge). Plus de 3 000 organisations utilisent Skyhigh, dont 80 % des plus grandes banques mondiales et près de la moitié des entreprises du classement Fortune 100. La plateforme affiche un taux de disponibilité de 99,999 % et protège plus de 20 millions d'utilisateurs. Elle bénéficie d'une autorisation FedRAMP High.
Le programme de modernisation «Blue Coat » consacre le solde de l'investissement de Broadcom à cette transition et l'associe à une migration guidée et progressive.
Étape suivante : consultez la présentation de la modernisation de Symantec Edge SWG ou demandez une évaluation de modernisation.
Sources
- Broadcom. Fin de vie et cycle de vie des produits Edge SWG (ProxySG) et Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Accédez à la console d'administration Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. FAQ sur la fin de vie (EOL) de la solution Web Isolation sur site (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Documentation relative à la fin de vie du ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. « Moderniser votre infrastructure Symantec Edge Secure Web Gateway , grâce à Skyhigh Hybrid SSE Mesh » (15 juillet 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernisation de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. «Skyhigh Security classé n° 1 dans la catégorie « Cas d’utilisation avancés du SSE » dans le rapport Gartner de 2026 intitulé « Critical Capabilities for Security Service Edge» (5 août 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l'international, et est utilisée ici avec autorisation. Tous droits réservés. Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche.