







Fonctionnement du programme de modernisation de l'Blue Coat
- Le programme de modernisation « Blue Coat » de Skyhigh permet aux clients utilisant les solutions Symantec Edge SWG et ASG de migrer vers la solution Skyhigh Hybrid SSE Mesh.
- Une compensation commerciale permet d'affecter l'investissement restant dans Broadcom à la transition, en association avec une migration accompagnée de services.
- Le choix du mode de déploiement vous appartient : sur site, en mode hybride ou dans le cloud, sans obligation de migration vers le cloud.
- Les appareils Skyhigh fonctionnent en parallèle des passerelles existantes, ce qui permet de valider la politique CPL avant toute migration.
- La période de dépôt des demandes pour le SGOS 7.3 prenant fin en décembre 2026, veuillez vérifier dès à présent les conditions d'éligibilité, le champ d'application et le calendrier.
Blue Coat La modernisation consiste à remplacer les appliances Symantec Edge SWG (anciennement ProxySG d’ Blue Coat ) et ASG de Broadcom par une solution « secure web gateway » (SSE) moderne et, en option, par une plateforme « Security Service Edge » plus complète. Le programme de modernisation « Blue Coat » de Skyhigh accompagne cette transition grâce à une compensation commerciale, une évaluation structurée et une migration progressive, soutenue par des services, vers la solution « Skyhigh Hybrid SSE Mesh ».
Deux préoccupations freinent généralement la mise en place d’un « secure web gateway » : le coût et les perturbations. Ce programme est conçu pour répondre à ces deux préoccupations.
À qui s'adresse ce programme ?
Ce programme s'adresse aux organisations qui utilisent des appliances de sécurité Web Blue Coat, Symantec ou Broadcom et qui sont confrontées à un ou plusieurs des facteurs suivants :
- Délai de fin de vie. Broadcom a fixé au 31 décembre 2024 la date d'annonce de la fin de vie de SGOS 7.3 ; aucune nouvelle fonctionnalité ne sera ajoutée après cette date et vous disposerez de deux ans pour effectuer la mise à niveau vers SGOS 7.4 (Broadcom). Les dates de fin de vie du matériel varient selon le modèle d'appareil.
- Un changement d'outils imposé. La version 7.4 de SGOS supprime la console de gestion Java et le Java Visual Policy Manager (Broadcom) ; par conséquent, si vous continuez à utiliser la version « Blue Coat », vous devrez vous familiariser à nouveau avec la gestion des politiques.
- Composants sur site retirés. La solution « Web Isolation » sur site a atteint sa fin de vie le 1er janvier 2024 (Broadcom).
- Problèmes liés au renouvellement et aux licences. Consoles et références distinctes pour Edge SWG, Cloud SWG et Symantec DLP, ainsi que des coûts de maintenance en hausse.
- Nouvelles exigences. Les outils et agents d'IA fonctionnant au sein du réseau via des connexions WebSocket persistantes bénéficient d'une mise en œuvre du modèle « zero trust » au niveau du site.
Ce que comprend le programme
Ce programme associe une compensation commerciale, une évaluation, le report des mesures, une flexibilité de mise en œuvre, une voie menant à une autosuffisance énergétique totale et un système de licences basé sur la consommation.
Une solution de compensation commerciale. Le programme de compensation commerciale de Skyhigh permet d’affecter le solde de l’investissement dans Broadcom à la modernisation ; ainsi, le budget qui aurait servi à financer le renouvellement d’un autre équipement finance à la place la transition (Skyhigh Security). Un conseiller détermine le montant de cette compensation en fonction de votre patrimoine et du calendrier prévu.
Une évaluation de la modernisation. L'évaluation de Skyhigh porte sur :
- Un état des lieux des politiques existantes en matière de CPL et des exigences relatives à la souveraineté des données
- Un plan de déploiement hybride avec basculement parallèle, conçu pour minimiser les perturbations des opérations en cours
- Une estimation de la compensation commerciale pour le reste de l'investissement dans Broadcom
Transfert des politiques. Les politiques CPL existantes sont répercutées dans la console de politiques unifiée de Skyhigh grâce à un processus d’importation validé, ce qui permet aux équipes de partir de l’état actuel de leurs politiques.
Flexibilité de déploiement. Skyhigh SWG peut être déployé sur site, en mode hybride ou dans le cloud. Les environnements ProxySG sur site peuvent être remplacés par des appliances Skyhigh sur site, puis étendus au cloud ultérieurement, ou ne pas l'être du tout.
Une voie vers une sécurité de bout en bout (SSE). Cette même plateforme s'étend aux solutions CASB, DLP, ZTNA, aux contrôles de navigation sécurisés, au DSPM et à l'remote browser isolation , sans nécessiter l'ajout d'une console supplémentaire.
Licence basée sur la consommation. Des fonctionnalités telles que le ZTNA local et les contrôles de navigateur sécurisés peuvent être activées selon un modèle basé sur des jetons lorsque cela s'avère nécessaire.
Comment fonctionne la migration ?
Le processus de modernisation de Skyhigh se déroule en quatre phases, parallèlement à l'infrastructure Symantec Edge SWG existante (Skyhigh Security) :
- Évaluer et planifier. Dresser l'inventaire des politiques CPL. Cartographier les zones de souveraineté des données, les environnements OT/SCADA et les performances de l'inspection SSL. Identifier les règles à conserver et à étendre.
- Déployez en parallèle. Déployez les appliances Skyhigh SWG à côté des passerelles existantes. Importez et validez les référentiels de politiques CPL. Faites circuler le trafic en parallèle sans perturber l'environnement de production, puis préparez et testez la procédure de retour en arrière avant la bascule vers l'environnement de production.
- Adoptez des fonctionnalités unifiées. Mettez en place un accès ZTNA local et des contrôles de navigation sécurisés sans agent. Complétez cette solution avec des solutions CASB, DSPM et DLP dans le cloud. Effectuez la migration des utilisateurs par vagues contrôlées et mettez hors service les appareils hérités une fois l'acceptation effective et la période de retour en arrière terminée.
- Rationalisez et optimisez. Ajustez la consommation de jetons, supprimez les droits Broadcom inutilisés et affinez en permanence les politiques sous forme de code à partir d'une console unique.
Skyhigh indique que la plupart des organisations mènent les phases deux et trois en parallèle sur une période de six à douze mois. Pour obtenir une liste de contrôle détaillée, veuillez consulter la page « MigrationSecure Web Gateway : liste de contrôle pour la bascule et la restauration » ( Migration: Cutover and Rollback Checklist).

Éléments à vérifier
Avant de vous engager, veuillez vérifier avec votre conseiller Skyhigh les conditions d'éligibilité, les modalités de compensation, le périmètre, le modèle de déploiement, l'importation des politiques, les intégrations, le calendrier et la conformité :
- Conditions d'éligibilité. Quels sont les produits, contrats et conditions restantes de Broadcom qui donnent droit à la compensation ?
- Conditions de compensation. Comment la compensation est calculée et appliquée, et sur quelle période
- Champ d'application. Quels sites, équipements et groupes d'utilisateurs sont concernés par ce plan ?
- Modèle de déploiement. Sur site, hybride ou dans le cloud pour chaque site, et appliances matérielles, virtuelles ou conteneurisées
- Importation de politiques. Quelles constructions CPL sont reprises automatiquement et lesquelles nécessitent une vérification manuelle ?
- Intégrations. Domaines d'authentification, SIEM et reporting, et comment les flux ICAP et DLP existants sont réorganisés grâce à la protection des données dans le cloud proposée par Skyhigh
- Calendrier. Comment ce plan s'aligne sur la période de prise en charge prévue par la norme SGOS 7.3 et sur les dates de fin de vie du matériel
- Assistance pendant la phase de transition. Comment votre déploiement Broadcom actuel continue de bénéficier d'une assistance pendant la phase d'exécution parallèle
- Conformité. Certifications et autorisations requises pour votre secteur et vos régions
Confirmation de l'assistance
Vérifiez qui est en charge de chaque étape de la transition et ce que l'on attend de votre propre équipe.
- Interlocuteurs désignés pour l'évaluation, le déploiement et la mise en service
- Services professionnels inclus et tâches attendues de votre équipe
- Assistance pendant la phase de fonctionnement en parallèle et à chaque vague de basculement
- Formation destinée aux administrateurs issus des programmes CPL et VPM
- Procédure d'escalade et délais de réponse après la mise en service
Pourquoi planifier dès maintenant ?
La période de mise à niveau vers SGOS 7.3 proposée par Broadcom prendra fin en décembre 2026.
Que vous passiez à SGOS 7.4 ou que vous procédiez à une modernisation, la modification de la console Java et du workflow VPM est inévitable ; le coût de la refonte des politiques est donc inévitable dans les deux cas. En lançant dès maintenant une évaluation, vous disposerez d'un plan documenté, d'une estimation des coûts et d'une option de déploiement parallèle avant les décisions de fin d'année concernant les renouvellements et l'assistance. Consultez les pages «Blue Coat » et « Fin de vie de ProxySG : planification de la migration » pour connaître les dates et les options disponibles.
Où allez-vous déménager ?
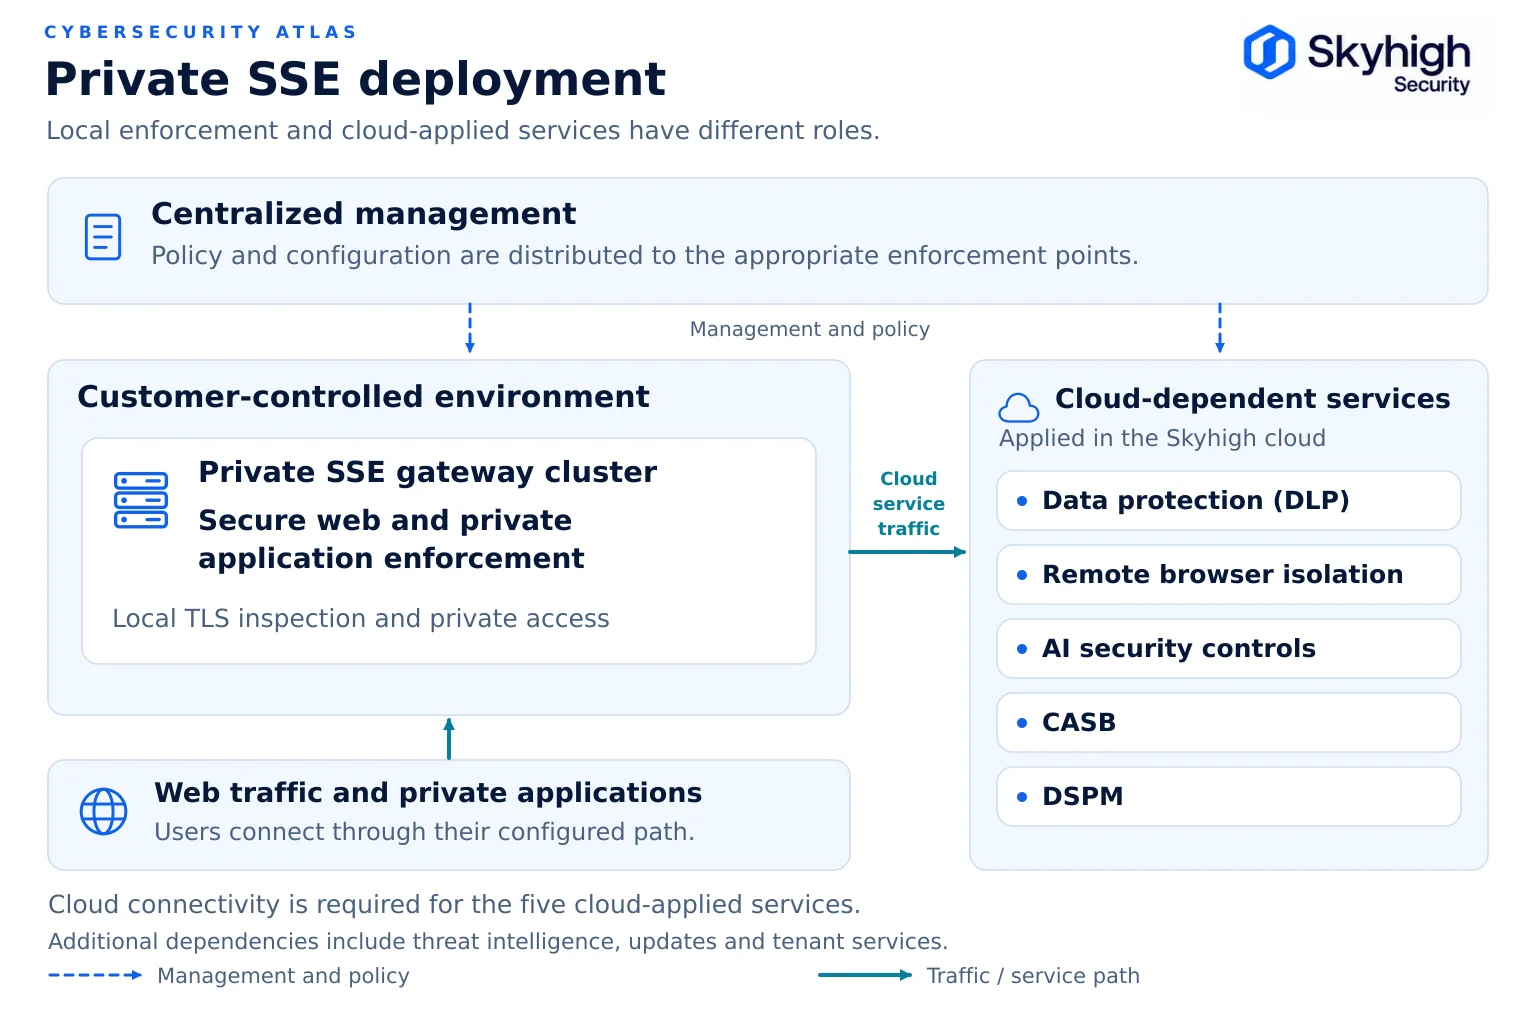
Skyhigh Hybrid SSE Mesh regroupe les appliances SWG sur site, le ZTNA local et les contrôles de navigation sécurisée avec les solutions CASB, DSPM, DLP et RBI dans le cloud au sein d'une seule console et d'un seul moteur de politiques.
Le déchiffrement TLS et l'inspection Web peuvent s'effectuer localement sur la passerelle Secure Service Gateway. Lorsque des mesures de protection des données, d'isolation ou de contrôle par IA s'appliquent, la passerelle transfère ce trafic vers le cloud Skyhigh, où la même politique est appliquée. Skyhigh s’est classé premier dans la catégorie « Advanced SSE Use Case » du rapport Gartner® « Critical Capabilities » de 2026 consacré à l’ Security Service Edge. Skyhigh indique que sa solution est utilisée par plus de 3 000 organisations, dont 80 % des plus grandes banques mondiales et 25 % des entreprises du classement Fortune 500.
Préparez la prochaine étape
Quatre étapes vous permettent de passer de l'évaluation à un plan de modernisation documenté.
- Vérifiez que vos versions SGOS et vos modèles d'appareils correspondent à celles indiquées dans l'article de Broadcom consacré au cycle de vie.
- Exporter et consigner les conditions générales actuelles des polices CPL et VPM.
- Identifiez les sites soumis à des exigences en matière de souveraineté, de temps d'exploitation (OT) ou de résilience qui nécessitent une mise en œuvre au niveau local.
- Demandez une évaluation de modernisation afin de recevoir un inventaire des politiques, un plan de déploiement hybride et une estimation des économies réalisées. Skyhigh s'engage à ce qu'un spécialiste vous réponde dans un délai d'un jour ouvré.
Vous comparez encore les différentes options ? Consultez les alternatives àBlue Coat et les solutions de remplacement de ProxySG.
Sources
- Broadcom. Fin de vie et cycle de vie des produits Edge SWG (ProxySG) et Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Accédez à la console d'administration Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. FAQ sur la fin de vie (EOL) de la solution Web Isolation sur site (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Skyhigh Security. Modernisation de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. « Moderniser votre infrastructure Symantec Edge Secure Web Gateway , grâce à Skyhigh Hybrid SSE Mesh » (15 juillet 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. «Skyhigh Security classé n° 1 dans la catégorie « Cas d’utilisation avancés du SSE » dans le rapport Gartner de 2026 intitulé « Critical Capabilities for Security Service Edge» (5 août 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l'international, et est utilisée ici avec autorisation. Tous droits réservés. Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche.