






Cómo colaboran el DSPM y el SSE para reducir el riesgo relacionado con los datos
- El DSPM detecta los datos sensibles y su exposición; el SSE controla cómo interactúan con ellos los usuarios y las aplicaciones.
- En conjunto, la detección sirve de base para la aplicación de la normativa, y los datos de seguimiento de dicha aplicación permiten perfeccionar la detección en un ciclo continuo.
- En entornos híbridos, DSPM detecta los datos en repositorio en los repositorios de nube y SaaS compatibles, mientras que SSE proporciona visibilidad y aplicación de políticas en tiempo real para el tráfico que se enruta a través de las puertas de enlace compatibles.
- Un flujo de trabajo práctico incluye las siguientes etapas: detección, clasificación, priorización, aplicación, verificación y elaboración de informes.
- Es fundamental controlar los flujos de datos hacia las herramientas de inteligencia artificial, ya que los datos que se encuentran en un proceso de inteligencia artificial no pueden recuperarse.
DSPM y SSE funcionan conjuntamente al relacionar los datos que están en riesgo con la forma en que se controla el acceso a los mismos. DSPM detecta y clasifica de forma continua los datos confidenciales en los almacenes de datos SaaS y en la nube, y determina quién puede acceder a ellos y cómo se comparten. SSE aplica la política mediante controles de « secure web gateway » (SWG), « cloud access security broker » (CASB), « zero trust network access » (ZTNA) y « data loss prevention » (DLP). Cuando los resultados de DSPM sirven de base para la política de SSE, la aplicación de la misma se adapta de forma proporcional a la sensibilidad real de los datos y a su grado de exposición.
Este artículo forma parte de la guía sobre seguridad en la nube híbrida.
Qué hace el DSPM en una arquitectura SSE
El DSPM es la capa de inteligencia de datos de una arquitectura SSE, que responde a cuatro preguntas sobre los datos sensibles:
- ¿Qué tipo de datos sensibles existen? Datos personales, registros financieros, datos sanitarios, propiedad intelectual, código fuente y datos de entrenamiento de la inteligencia artificial.
- ¿Dónde se encuentra? En aplicaciones SaaS, almacenamiento en la nube, bases de datos, plataformas de colaboración, recursos compartidos de archivos, procesos de análisis y copias de seguridad.
- ¿Quién puede acceder a él? Usuarios, grupos, colaboradores externos, cuentas de servicio y aplicaciones conectadas.
- ¿En qué medida está expuesto? Enlaces públicos, permisos excesivos, cuentas inactivas con acceso, almacenamiento mal configurado e integraciones de riesgo.
SSE es la capa de aplicación. Regula los datos a medida que se transfieren: cargas y descargas a través de la pasarela web, el intercambio y la actividad en SaaS a través de CASB, el acceso a aplicaciones privadas a través de ZTNA y la inspección de contenidos a través de DLP. Sin DSPM, SSE toma decisiones basándose en la identidad, el dispositivo, la aplicación y los patrones de contenido. Con DSPM, también sabe qué repositorios y conjuntos de datos son los más importantes.
Por qué los controles que no tienen en cuenta los datos pasan por alto los riesgos actuales
Los controles que no tienen en cuenta los datos pasan por alto los riesgos actuales, ya que los atacantes utilizan cada vez más cuentas válidas y servicios legítimos que parecen actividad normal.
Los atacantes utilizan cada vez más cuentas válidas y servicios legítimos. El Informe de investigaciones sobre filtraciones de datos de 2026 de Verizon reveló que el factor humano estaba presente en el 62 % de las filtraciones y señaló que el 48 % de ellas implicaba a un tercero. Cuando una cuenta comprometida descarga archivos desde una aplicación SaaS autorizada, un control de red detecta un tráfico normal y autorizado. Solo el contexto de los datos revela que dichos archivos son los registros más sensibles de la organización.
Entre los patrones de exposición habituales que pasan desapercibidos para los controles que no tienen en cuenta los datos se incluyen el exceso de divulgación a través de enlaces públicos, los datos confidenciales dispersos en docenas de servicios SaaS, las copias de datos ocultas en entornos de prueba y en espacios de almacenamiento olvidados, el acceso no gestionado a dispositivos y las herramientas de inteligencia artificial conectadas a repositorios a los que no deberían tener acceso.
Cómo identifica y prioriza los riesgos el DSPM
DSPM detecta y clasifica los datos confidenciales, analiza su exposición y prioriza los resultados para que los equipos resuelvan primero los problemas que entrañan mayor riesgo.
DSPM se conecta a plataformas SaaS y en la nube a través de API, analiza los sistemas de almacenamiento y las bases de datos, y clasifica el contenido según su nivel de confidencialidad. La clasificación se realiza a nivel de objeto (archivos, tablas, conjuntos de datos), lo que permite que los controles sean proporcionados.
A continuación, el análisis de exposición pone de manifiesto en qué casos los datos son accesibles más allá del público al que van destinados. El proceso de priorización clasifica los resultados en función de su sensibilidad, el alcance de la exposición, su importancia para el negocio y su relevancia normativa, de modo que los equipos se ocupen primero de las exposiciones que entrañan mayor riesgo, en lugar de trabajar con una lista indiferenciada.
Cómo SSE transforma los resultados del DSPM en medidas de control
Los resultados del DSPM pueden servir de base para introducir cambios en las políticas de intercambio, acceso, carga y prevención de fugas de datos (DLP) relativas a los datos afectados. Implemente dichos cambios mediante las integraciones compatibles o un flujo de trabajo revisado para la modificación de políticas.
| Conclusión del DSPM | Respuesta de la SSE |
|---|---|
| Datos regulados compartidos a través de un enlace público en una aplicación SaaS | CASB elimina el enlace público y avisa al propietario |
| Repositorio confidencial al que puede acceder una herramienta de IA no autorizada | CASB revoca la autorización OAuth; la pasarela web bloquea las subidas a ese servicio de IA |
| Registros de clientes presentes en un depósito de almacenamiento recientemente descubierto | Revise los datos confidenciales del repositorio para incluirlos en las políticas de DLP de coincidencia exacta y aplique las restricciones de acceso adecuadas mediante los controles compatibles |
| Datos de alta sensibilidad a los que se accede desde dispositivos no gestionados | Las soluciones CASB y ZTNA requieren dispositivos gestionados o permiten un acceso de solo lectura |
| Código fuente copiado en un servicio de almacenamiento en la nube personal | La pasarela web DLP bloquea las subidas de código a destinos personales |
El punto clave de la integración es la clasificación compartida. Las etiquetas del DSPM y las políticas de DLP del SSE deben utilizar las mismas definiciones; de lo contrario, los resultados detectados no podrán dar lugar a medidas coercitivas. Confirme qué traspasos están automatizados y cuáles requieren un cambio de política aprobado.
Flujos de trabajo de protección de datos
Un flujo de trabajo eficaz de DSPM y SSE se desarrolla como un ciclo de seis pasos que se repite a medida que se crean y se transfieren los datos.
1. Descubrir. Analizar de forma continua los almacenes de datos en la nube y de SaaS, y observar los datos en tránsito a través de las pasarelas.
2. Clasificar. Aplique un único sistema de clasificación a todas las fuentes.
3. Establezca prioridades. Clasifique los riesgos según su sensibilidad, alcance e impacto en el negocio.
4. Aplicar. Plasmará las prioridades en políticas de SSE: restricciones de uso compartido, bloqueos de subida de archivos, condiciones de acceso y reglas de DLP.
5. Verifique. Utilice la telemetría de aplicación de políticas para confirmar que la exposición ha disminuido y que las políticas no están bloqueando el trabajo legítimo.
6. Informe. Presente pruebas a los auditores: dónde se almacenan los datos regulados, qué controles se aplican y cómo ha variado la exposición a lo largo del tiempo.
El bucle se repite a medida que se crean y se transfieren los datos.
Protección de datos confidenciales de SaaS e IA
El DSPM muestra a qué repositorios sensibles pueden acceder las herramientas de IA, y el SSE controla lo que los usuarios y las aplicaciones envían a los servicios de IA.
La IA generativa se conecta a más repositorios y procesa más datos que cualquier otra categoría de aplicaciones anterior. OWASP clasifica la divulgación de información sensible entre los principales riesgos de las aplicaciones basadas en modelos de lenguaje a gran escala. El informe DBIR 2026 de Verizon reveló que el 67 % de los usuarios que acceden a servicios de IA desde dispositivos corporativos utilizan cuentas ajenas a la empresa.
El DSPM identifica a qué repositorios pueden acceder las herramientas de IA y dónde quedan expuestos los datos sensibles ante ellas. El SSE controla lo que los usuarios pueden enviar a los servicios de IA, qué servicios de IA están permitidos y si las aplicaciones de IA conectadas conservan su acceso. Skyhigh señala que, una vez que los datos sensibles entran en un flujo de trabajo de IA, este proceso es irreversible, por lo que la gestión de los flujos de datos hacia los sistemas de IA constituye un caso de uso fundamental del DSPM (ficha técnica del DSPM de Skyhigh).
DSPM y SSE en un entorno híbrido
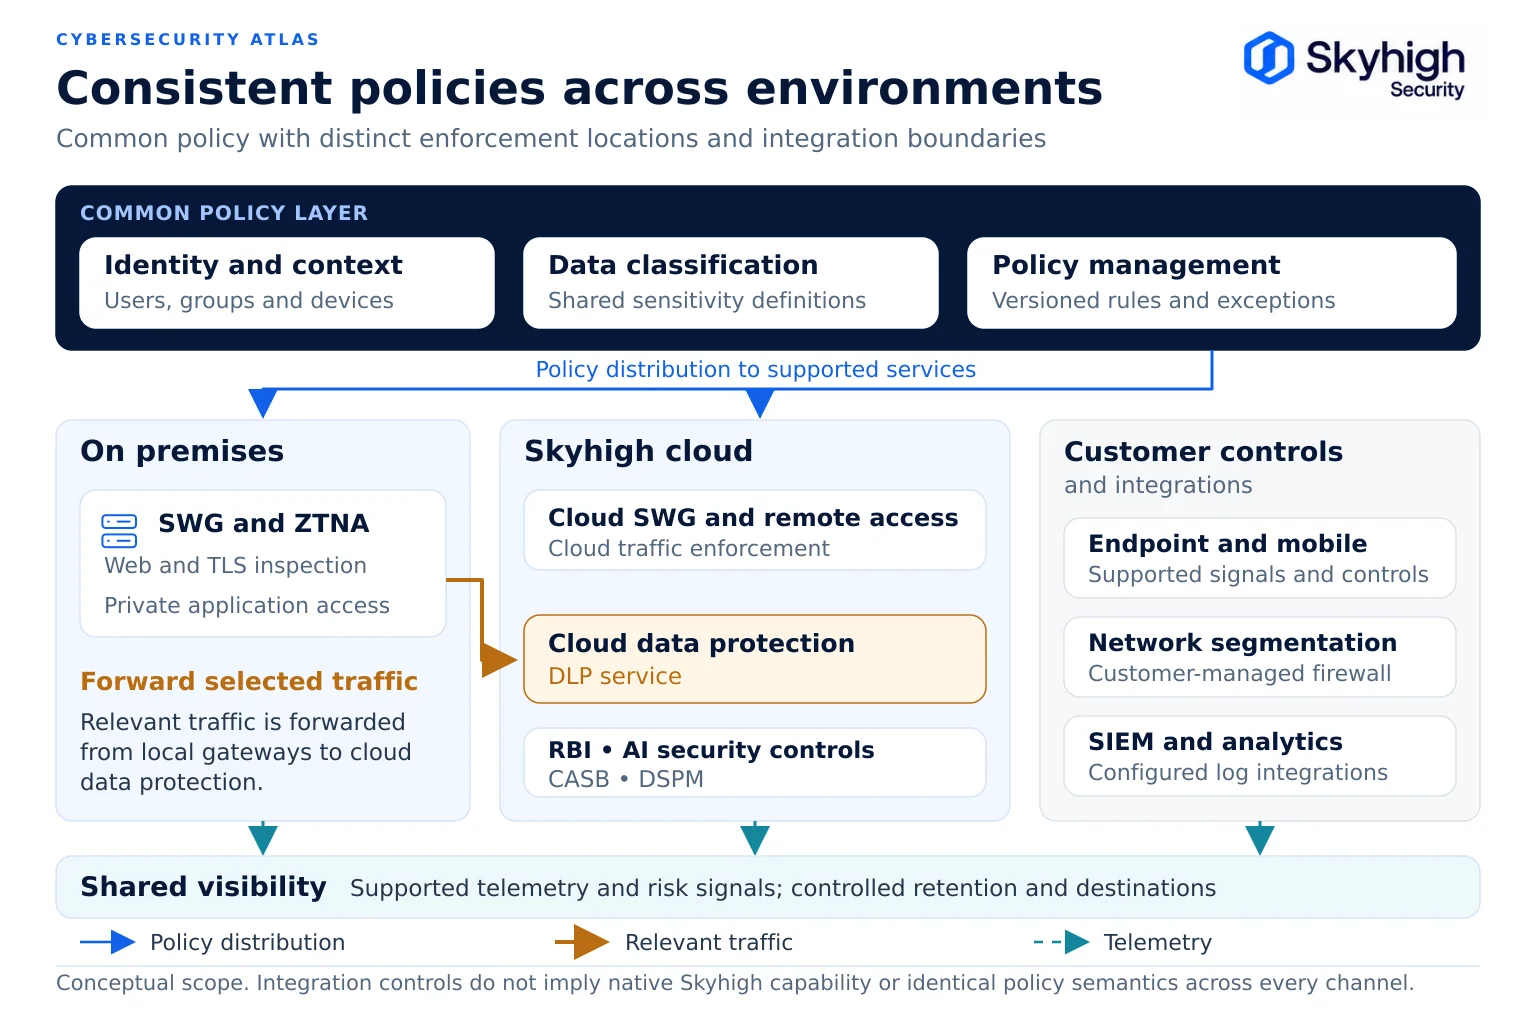
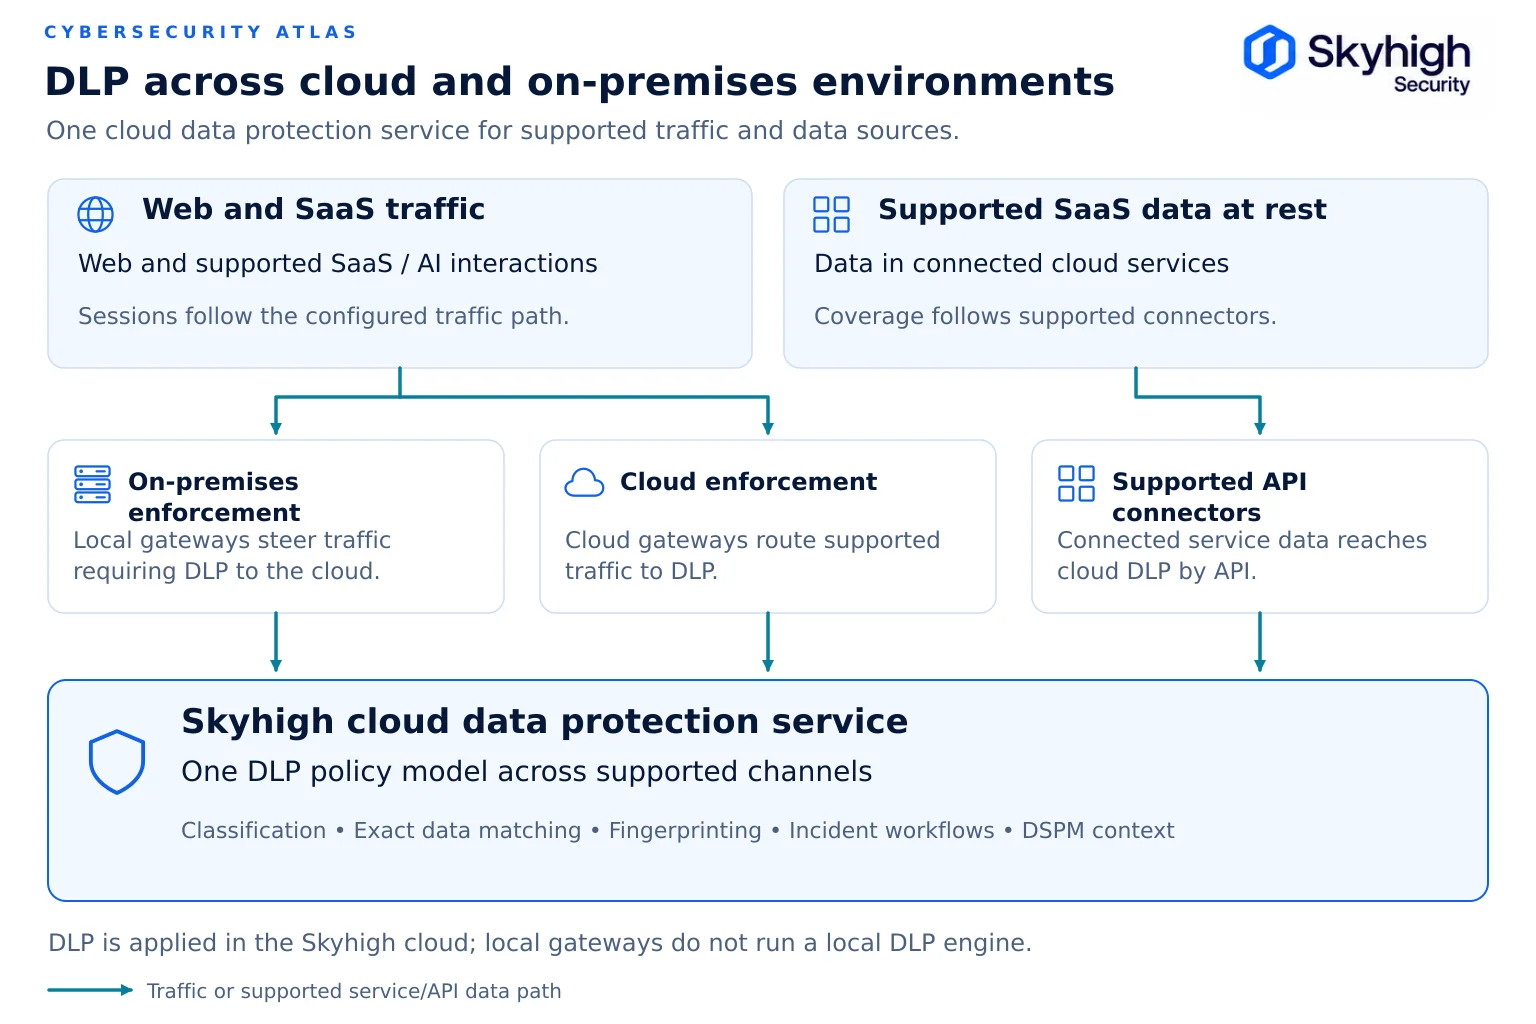
Los entornos híbridos requieren una cobertura complementaria: la detección de DSPM para los repositorios en la nube y SaaS compatibles, y la visibilidad y el cumplimiento de SSE para los datos en tránsito a través de pasarelas locales y en la nube.
Distinga entre la detección de datos en reposo y la visibilidad en línea. Los recursos compartidos de archivos y las bases de datos locales quedan fuera del ámbito de la detección de datos en reposo de DSPM que aquí se describe; no obstante, el tráfico procedente de dichos sistemas puede observarse cuando pasa a través de puertas de enlace compatibles, incluidos los proxies de terceros integrados.
Aplique las mismas definiciones de políticas de datos en todas las rutas compatibles. En la implementación de Skyhigh que aquí se describe, las políticas relativas a aplicaciones web y privadas se aplican localmente, mientras que el tráfico que requiere inspección DLP se reenvía a la nube de Skyhigh.
Ejemplo: una entidad financiera regulada en proceso de transición
Un banco cuenta con pasarelas web locales en su sede central y en sus sucursales, se encuentra en pleno proceso de sustitución de un proxy heredado y utiliza una solución CASB en la nube para el SaaS.
- DSPM analiza los entornos SaaS y el almacenamiento en la nube a través de API y detecta registros de clientes en varios sitios de colaboración compartidos con socios externos.
- Un análisis realizado en los sitios de colaboración en la nube ha revelado la existencia de extractos de clientes duplicados que se han compartido fuera del grupo autorizado.
- El proxy heredado que sigue prestando servicio a algunas sucursales está conectado a DSPM a través de ICAP, por lo que los datos que circulan por dicho proxy son visibles junto con el tráfico que pasa por las nuevas pasarelas.
- Los resultados se clasifican por orden de importancia. La divulgación externa de los registros de los clientes es la máxima prioridad.
- CASB elimina los recursos compartidos externos y restringe las descargas a los dispositivos gestionados. DLP incorpora la base de datos de clientes a las políticas de coincidencia exacta, y dicha política se aplica tanto al tráfico procedente de las pasarelas locales como al procedente de los puntos de presencia en la nube, ya que la pasarela reenvía dicho tráfico a la nube de Skyhigh para su inspección.
- La política relativa a aplicaciones web y privadas se aplica de forma local en la infraestructura del banco. El tráfico que requiera protección de datos, CASB o controles de IA se reenvía a la nube de Skyhigh con arreglo a la misma política.
- Los informes trimestrales indican a los auditores qué repositorios contienen datos regulados, qué controles se aplican y cómo ha variado la exposición.
Si desea conocer un ejemplo público de SSE híbrido en el sector de los servicios financieros, consulte la implementación que ha llevado a cabo Sicredi de la solución SSE híbrida de Skyhigh en entornos locales, en la nube y remotos.
Qué hay que tener en cuenta en una estrategia de DSPM compatible con SSE
Busque funciones de DSPM y SSE que compartan la clasificación, abarquen todos los entornos y transformen los resultados en medidas coercitivas.
- Detección de datos en reposo en entornos SaaS, IaaS y bases de datos en la nube
- Visibilidad de los datos en tránsito a través de las propias pasarelas de la organización, incluidos los servidores proxy de terceros
- Un esquema de clasificación común a DSPM y DLP
- Conclusiones que puedan dar lugar directamente a cambios en las políticas de la SSE, con automatización cuando proceda
- Aplicación de las normas en la web, el SaaS, las aplicaciones privadas, los terminales y las herramientas de IA
- Aplicación de políticas tanto en el entorno local como en la nube, bajo una única política para entornos híbridos
- Informes preparados para auditorías y autorizaciones pertinentes para los sectores regulados
Cómo combina Skyhigh el DSPM y el SSE
Skyhigh combina el descubrimiento de datos en la nube y en SaaS con la visibilidad en línea a través de los puntos de control de Skyhigh y los proxies de terceros compatibles.
Skyhigh DSPM detecta datos en reposo en storages en la nube, bases de datos en la nube y servicios SaaS, y supervisa los datos en tránsito a través de los puntos de control de Skyhigh, entre los que se incluyen redes, tráfico en la nube y flujos de SaaS. Se integra con Skyhigh Advanced DLP y SSE para que los resultados de la evaluación de la postura de seguridad orienten la aplicación de medidas, y puede conectarse a soluciones de proxy de terceros a través de ICAP para ampliar la visibilidad a plataformas en línea que aún no están integradas en Skyhigh (ficha técnica de Skyhigh DSPM). Skyhigh DSPM obtuvo la autorización FedRAMP High en marzo de 2026.
La actualización de la plataforma de Skyhigh de marzo de 2026 amplió la visibilidad de DSPM a las pasarelas web seguras de terceros para crear una visión unificada del riesgo de los datos en entornos con múltiples proveedores (Skyhigh Security). A través de Skyhigh Hybrid SSE Mesh, se aplican las mismas políticas tanto en los puntos de aplicación locales como en los de la nube. Skyhigh ocupó el primer puesto en la categoría «Casos de uso avanzados de SSE» en el informe « Critical Capabilities » de Gartner® de 2026 sobre la gestión de riesgos de datos en la nube ( Security Service Edge).
Fuentes
- Verizon. Informe sobre investigaciones de filtraciones de datos de 2026. https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 Divulgación de información confidencial. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. Ficha técnica de Skyhigh Data Security Posture Management (junio de 2026). https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. «Skyhigh Security obtiene la autorización FedRAMP High para Skyhigh DSPM». https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. «Skyhigh Security anuncia nuevas soluciones para reforzar su innovadora plataforma universal SSE» (24 de marzo de 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. «Sicredi se asocia con Skyhigh Security para garantizar el trabajo híbrido y la adopción de la inteligencia artificial» (15 de enero de 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. «Skyhigh Security , clasificada en el primer puesto en la categoría de casos de uso avanzados de SSE en el informe de Gartner de 2026 « Critical Capabilities » para Security Service Edge» (5 de agosto de 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional, y se utiliza en el presente documento con autorización. Todos los derechos reservados. Gartner no respalda a ningún proveedor, producto o servicio mencionado en sus publicaciones de investigación.