






DSPM frente a DLP: ¿en qué se diferencian y es necesario disponer de ambos?
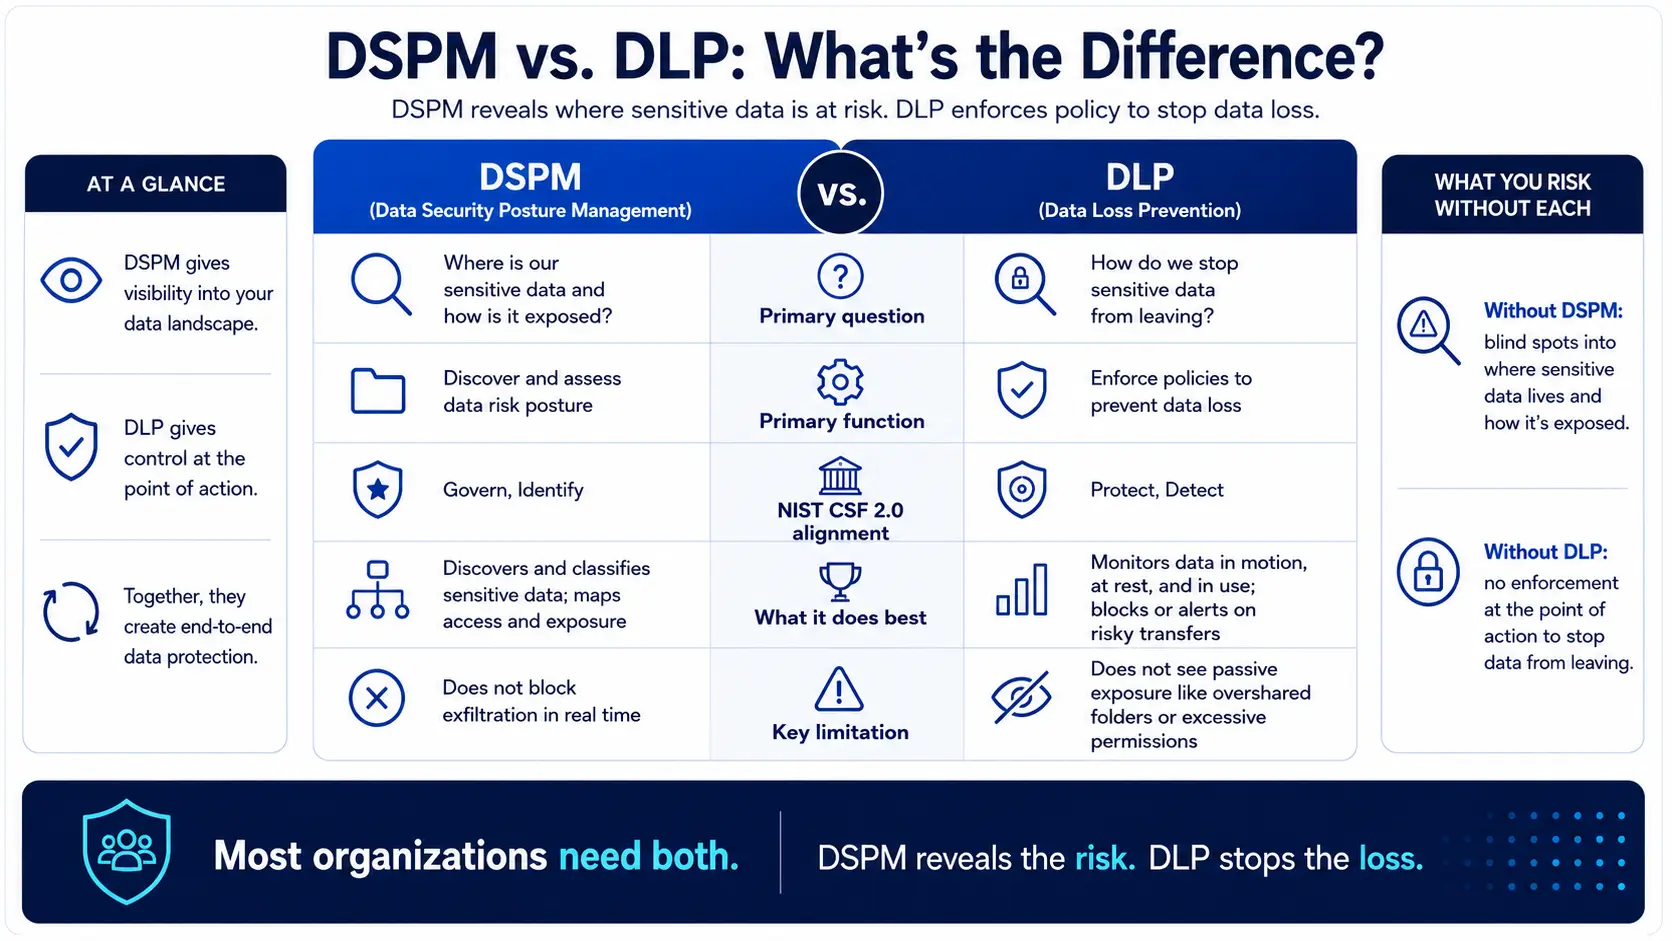
- DSPM se ajusta a los ámbitos «Gobernar» e «Identificar» del Marco de Seguridad de la Información del NIST (CSF) 2.0: detecta, clasifica y mapea el acceso a los datos sensibles.
- DLP se integra con «Protect and Detect»: aplica políticas en tiempo real para bloquear el movimiento no autorizado de datos.
- El DSPM sin DLP ofrece visibilidad, pero no permite la aplicación de medidas. El DLP sin DSPM permite la aplicación de medidas, pero presenta puntos ciegos.
- El DLP no puede detectar la exposición pasiva, como las carpetas con un acceso excesivo o los permisos mal configurados; el DSPM sí puede.
- El DSPM no puede impedir la filtración de datos en tiempo real por parte de un usuario con acceso legítimo; para ello es necesario aplicar medidas de DLP.
- La arquitectura más sólida integra los datos de clasificación y de riesgo del DSPM en el motor de políticas del DLP, formando un circuito cerrado.
- La mayoría de las empresas reguladas necesitan ambas cosas. La cuestión es qué deficiencia subsanar primero, en función de la situación actual en materia de riesgos.
Los responsables de seguridad no necesitan otra herramienta que resuelva solo la mitad del problema. Sin embargo, eso es precisamente lo que ocurre cuando las organizaciones consideran que la gestión de la postura de seguridad de los datos (DSPM) y Data Loss Prevention (DLP) como conceptos intercambiables —o, lo que es peor, dan por sentado que uno puede sustituir al otro—.
La confusión es comprensible. Ambas tecnologías afirman proteger los datos confidenciales. Ambos proveedores las presentan como imprescindibles. Y ambas figuran en las mismas listas de selección de los analistas. Sin embargo, el DSPM y el DLP abordan cuestiones fundamentalmente diferentes en relación con sus datos, y comprender en qué ámbito actúa cada una marca la diferencia entre un programa de seguridad con cobertura total y otro con puntos ciegos lo suficientemente grandes como para dar lugar a una filtración.
En esta guía se explica en detalle qué hace cada tecnología, en qué aspectos se solapan y, lo más importante, cómo decidir en qué inversión empezar en función de su perfil de riesgo real.
Un marco para reflexionar sobre el DSPM y el DLP
Antes de comparar las listas de características, resulta útil centrar el debate en un tema independiente de los proveedores. El Marco de Ciberseguridad (CSF) 2.0 del NIST organiza la ciberseguridad en seis funciones básicas: gobernanza, identificación, protección, detección, respuesta y recuperación. Al comparar el DSPM y el DLP con estas funciones, queda claro por qué son complementarios y no competidores.
El modelo DSPM se corresponde principalmente con las funciones «Gobernar» e «Identificar». La función «Gobernar» establece la estrategia de ciberseguridad, la tolerancia al riesgo y la supervisión: el contexto organizativo que determina qué se entiende por «sensible» en su entorno. La función «Identificar» se centra en comprender sus activos, los flujos de datos y el panorama de riesgos. El modelo DSPM responde a las preguntas fundamentales que plantean estas funciones: ¿Dónde se encuentran nuestros datos sensibles? ¿Quién puede acceder a ellos? ¿Es adecuado ese acceso? ¿Cuál es nuestro nivel de exposición actual?
El DLP se corresponde principalmente con las funciones «Proteger» y «Detectar». La función «Proteger» implementa medidas de seguridad que impiden que los datos confidenciales salgan de los canales autorizados. La función «Detectar» identifica incidentes de ciberseguridad —como que un empleado reenvíe una hoja de cálculo llena de números de la Seguridad Social a una cuenta personal de Gmail— en el momento en que se producen o poco después. El DLP opera en el punto de acción, aplicando políticas que impiden que los datos se transfieran a lugares donde no deberían.
Este esquema pone de manifiesto la asimetría fundamental: el DSPM le indica qué activos posee y dónde existe vulnerabilidad. El DLP evita que la información de la que tiene conocimiento salga de la empresa. Ninguna de estas funciones es opcional, pero el orden en el que debe realizar la inversión depende de cuál de estas deficiencias esté generando un mayor riesgo en este momento.
Qué hace realmente la DSPM
La gestión de la postura de seguridad de los datos (DSPM) es un enfoque centrado en los datos que permite comprender y gestionar los riesgos en entornos en la nube, SaaS, híbridos y locales. En lugar de proteger el perímetro o supervisar los terminales, la DSPM centra su atención en los propios datos.
Una plataforma DSPM detecta de forma continua los datos sensibles independientemente de dónde se encuentren: depósitos de almacenamiento en la nube, aplicaciones SaaS, almacenes de datos, recursos compartidos de archivos, plataformas de colaboración y, cada vez más, procesos de entrenamiento de IA. A continuación, clasificadichos datos según su nivel de confidencialidad y su relevancia normativa (información de identificación personal [PII], información médica protegida [PHI], normas PCI y propiedad intelectual), identifica quién tiene acceso y si dicho acceso es adecuado, y pone de manifiesto riesgos de seguridad como repositorios mal configurados, enlaces para compartir demasiado permisivos, almacenamiento sin cifrar o datos almacenados en ubicaciones a las que nunca se pretendía que llegaran.
Entre las capacidades clave de DSPM se incluyen la detección automatizada de datos en todos los entornos, la clasificación basada en inteligencia artificial que comprende el contexto en lugar de limitarse a la coincidencia de patrones de palabras clave, la gestión del acceso que asigna permisos e identifica accesos excesivos o huérfanos, la puntuación de riesgos que prioriza las exposiciones en función del impacto en el negocio, el mapeo de cumplimiento normativo con respecto a marcos como HIPAA, RGPD, PCI DSS y CCPA, y la detección de datos ocultos que localiza información creada o almacenada fuera de los sistemas regulados.
El DSPM constituye la capa de reconocimiento. Crea el mapa de su entorno de datos del que dependen todos los demás controles de seguridad. Sin él, estará aplicando políticas en un terreno que no puede ver en su totalidad.
Qué hace realmente la tecnología DLP
Data Loss Prevention es una tecnología de control basada en políticas, diseñada para impedir que terceros no autorizados transmitan, compartan o accedan a datos confidenciales. El DLP ha sido un elemento fundamental de la seguridad empresarial durante más de una década, y con razón: actúa en el punto concreto en el que los datos salen realmente de la organización.
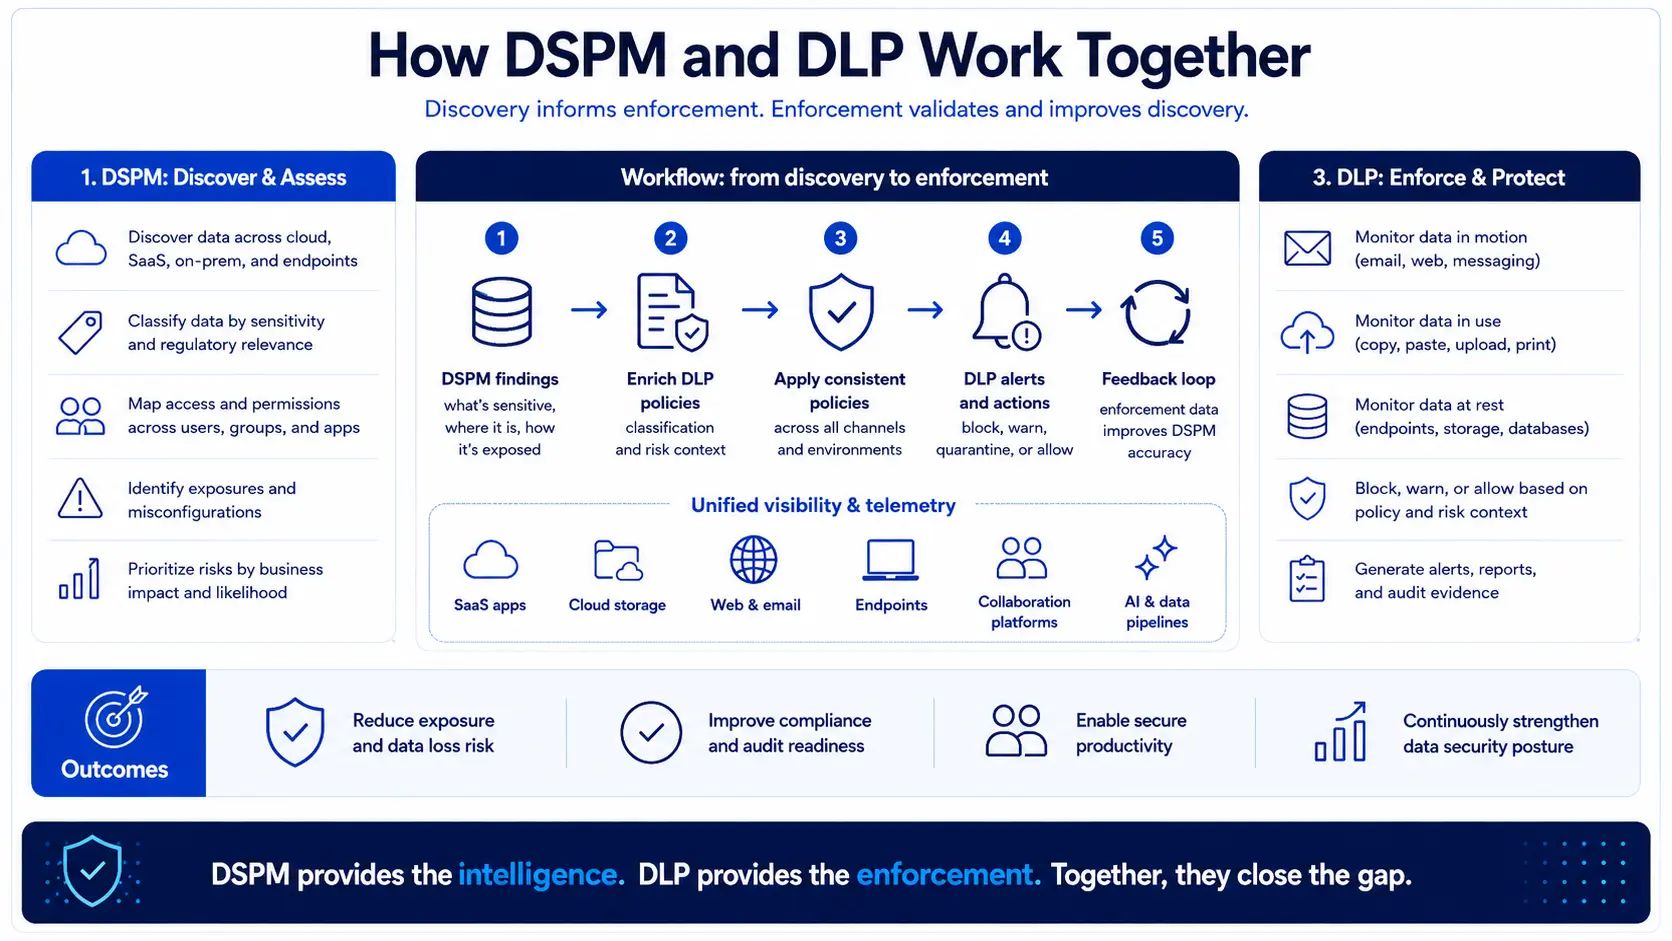
Una plataforma DLP supervisa los datos en movimiento (correo electrónico, subidas a la web, sincronización en la nube, mensajería), los datos en reposo (servidores de archivos, bases de datos, terminales) y los datos en uso (operaciones del portapapeles, capturas de pantalla, impresión). Cuando detecta contenido que se ajusta a políticas predefinidas —un número de tarjeta de crédito en un correo electrónico saliente, código fuente que se está subiendo a un servicio en la nube no autorizado, un historial médico que se está copiando a una memoria USB—, puede bloquear la acción, poner el archivo en cuarentena, alertar al equipo de seguridad o recordar al usuario las políticas aplicables.
Las capacidades clave de DLP incluyen la inspección de contenidos en tiempo real en los canales de correo electrónico, web, terminales y nube; la aplicación de políticas que bloquean, ponen en cuarentena o cifran los datos en función de reglas; la supervisión del comportamiento de los usuarios, que identifica patrones de riesgo antes de que se conviertan en incidentes; los flujos de trabajo de gestión de incidentes para investigar y subsanar las infracciones; el cumplimiento normativo de los requisitos de tratamiento de datos; y la integración con CASB y secure web gateway la infraestructura para garantizar la coherencia de las políticas en el tráfico de la nube y de la web.
El DLP es la capa de aplicación. Actúa en función de la información de que dispone, aplicando normas en tiempo real para impedir la filtración de datos. Su limitación radica en que su eficacia depende directamente de la calidad de la clasificación y de las definiciones de políticas en las que se basa; y es precisamente ahí donde el DSPM cubre esa laguna.
DSPM frente a DLP: comparación de capacidades
| Capacidad | DSPM | DLP |
|---|---|---|
| Pregunta principal | ¿Dónde se encuentran los datos confidenciales y quién puede acceder a ellos? | ¿Se están filtrando datos confidenciales a través de canales no autorizados? |
| Alineación con el CSF 2.0 del NIST | Gobernar, Identificar | Proteger, detectar |
| Descubrimiento de datos | Continuo, en distintos entornos | Limitado a los canales supervisados |
| Enfoque de clasificación | Análisis contextual basado en la inteligencia artificial | Coincidencia de patrones, expresiones regulares, etiquetas de clasificación |
| Gobernanza del acceso | Sí: permisos de los mapas, sobreexposición de las banderas | No |
| Aplicación de la normativa en tiempo real | No | Sí: bloquear, poner en cuarentena, cifrar, asesorar |
| Postura y puntuación de riesgo | Sí | No |
| Detección de datos ocultos | Sí | No |
| Prevención de la filtración de información por parte de personal interno | No, no se puede impedir el acceso a los usuarios con autorización legítima | Sí — se aplica en el momento de la acción |
| Función de cumplimiento normativo | Preparación para auditorías, informes sobre el estado de seguridad | Aplicación activa de las normas de control |
| Modelo de implantación | Sin agentes, basado en API | Agentes + integración con la pasarela |
| Tiempo hasta la obtención de valor | De días a semanas | De 3 a 6 meses, con ajustes |
La tabla deja clara la relación: DSPM proporciona la información, mientras que DLP se encarga de la aplicación. Utilizar DLP sin DSPM supone aplicar políticas a un entorno de datos que no se comprende en su totalidad. Utilizar DSPM sin DLP supone detectar riesgos que no se pueden prevenir de forma activa.
Situación: Una organización sanitaria descubre lo que el sistema DLP no puede detectar
Regional Memorial Health System cuenta con una implementación consolidada de DLP. El sistema de DLP para el correo electrónico detecta la información sanitaria protegida (PHI) en los mensajes salientes. El sistema de DLP para terminales impide las transferencias de datos de pacientes a través de dispositivos USB. Su equipo de cumplimiento normativo considera que el problema de « data loss prevention » está resuelto.
A continuación, una implementación de DSPM analiza su entorno de Microsoft 365 por primera vez.
La plataforma detecta una carpeta compartida de OneDrive —creada hace 18 meses por un coordinador de facturación para un proyecto a corto plazo con un auditor de seguros externo— que contiene 2.300 formularios de admisión de pacientes con nombres, fechas de nacimiento, diagnósticos y números de póliza de seguro. Los permisos de la carpeta se configuraron como «Cualquier persona con el enlace» durante la colaboración original. El proyecto del auditor externo finalizó hace un año. El enlace nunca se revocó.
DLP nunca detectó esta vulnerabilidad. Los datos no se transmitían a través de un canal supervisado. Nadie enviaba estos archivos por correo electrónico ni los descargaba en una memoria USB. Los datos simplemente se encontraban en una carpeta en la nube con permisos de acceso excesivos, a la que podía acceder cualquier persona que dispusiera de la URL, y que resultaba completamente invisible para el sistema de control de acceso.
DSPM clasificó los contenidos como PHI, señaló el permiso «Cualquier persona con el enlace» como una exposición crítica, determinó que el acceso externo llevaba inactivo más de un año y generó una recomendación de corrección: revocar el enlace público, restringir el acceso al equipo de facturación y aplicar una etiqueta de confidencialidad conforme a la HIPAA.
Para una organización sanitaria sujeta a la HIPAA, este tipo de exposición pasiva es tan peligrosa como la filtración activa —y, podría decirse, más difícil de detectar—. Los datos nunca se «perdieron» en el sentido que le da la DLP. Simplemente quedaron expuestos en una ubicación que la DLP no supervisaba. Sin las capacidades de detección y gestión del acceso de DSPM, esta carpeta podría haber permanecido abierta indefinidamente, lo que habría supuesto una infracción de cumplimiento a la espera de una auditoría de la OCR o de un actor malintencionado con la URL adecuada.
Situación: Una empresa de servicios financieros necesita algo que DSPM no puede ofrecer
Meridian Capital Partners cuenta con una mesa de negociación propia. Su propiedad intelectual no se limita a los datos de los clientes, sino que incluye los algoritmos de negociación, los datos de posiciones y los análisis de mercado que les proporcionan una ventaja competitiva. La filtración de un solo documento estratégico podría suponer una pérdida de ventaja valorada en millones antes incluso de que nadie se dé cuenta de lo ocurrido.
Su equipo de seguridad implementa DSPM y obtiene resultados valiosos: descubren modelos de negociación almacenados en un bucket de S3 con permisos de IAM excesivamente amplios; encuentran copias de datos de carteras en un almacén de Snowflake que el equipo de ingeniería de datos creó para un proyecto de análisis ya abandonado; e identifican tres páginas de Confluence que contienen resúmenes de posiciones a las que tiene acceso toda la organización de ingeniería, y no solo la mesa de operaciones.
DSPM pone todo esto de manifiesto. El equipo corrige los permisos, elimina los datos obsoletos y refuerza el control de acceso. Su estado de seguridad mejora considerablemente.
Sin embargo, el DSPM no puede intervenir en lo que ocurre a continuación. Un analista junior, frustrado por un conflicto salarial, decide reenviar una hoja de cálculo que contiene las posiciones de negociación actuales y las órdenes pendientes a una cuenta de correo electrónico personal. Los datos están debidamente clasificados, almacenados en la ubicación correcta y cuentan con los permisos adecuados; el analista tiene acceso legítimo. La situación es correcta. No hay nada que el DSPM pueda señalar.
Es aquí donde el DLP resulta insustituible. La política de DLP para el correo electrónico intercepta el mensaje saliente, identifica el contenido como datos de negociación propios basándose en etiquetas de clasificación y patrones de contenido, bloquea la transmisión y remite el incidente al equipo de operaciones de seguridad. Se notifica al responsable del analista. Los datos nunca salen de la organización.
Por muy visible que sea el control de las políticas, esto no impide que un empleado motivado con acceso legítimo intente la exfiltración de datos. Para ello se requiere una aplicación en tiempo real en el momento de la acción, que es precisamente para lo que se diseñó el DLP.
Marco de toma de decisiones: por dónde empezar
La respuesta «necesita ambas cosas» es cierta, pero no resulta de gran ayuda cuando solo dispone de presupuesto para una iniciativa este trimestre. A continuación le indicamos cómo establecer prioridades en función de su situación actual.
Empiece por DSPM si su organización ha llevado a cabo una rápida migración a la nube y no dispone de un inventario actualizado y exhaustivo de la ubicación de los datos confidenciales. Si su equipo de cumplimiento normativo no puede responder con seguridad a la pregunta «¿dónde se encuentran todos nuestros datos regulados y quién puede acceder a ellos?» durante una auditoría, DSPM resuelve esa carencia fundamental de visibilidad de la que depende todo lo demás. Este es también el punto de partida adecuado si se está preparando para la adopción de la IA: implementar Microsoft Copilot o herramientas similares sin comprender primero a qué datos pueden acceder dichas herramientas crea un problema de amplificación de riesgos que solo DSPM puede poner de manifiesto.
Empiece por el DLP si ya dispone de una visibilidad razonable de su entorno de datos, pero carece de controles de aplicación en los canales de salida. Si su principal preocupación son las amenazas internas, el intercambio accidental de datos a través del correo electrónico o la mensajería, o los requisitos normativos que exigen controles activos sobre la transmisión de datos (como los requisitos de la norma PCI DSS para los datos de los titulares de tarjetas o las normas de la SEC para la información bursátil), el DLP subsana esa laguna inmediata en la aplicación de medidas de control. Este es también el punto de partida adecuado si ha sufrido recientemente un incidente de filtración de datos y necesita cerrar la puerta antes de realizar una auditoría interna.
Invierta en ambos aspectos simultáneamente si es una empresa regulada (servicios financieros, sanidad, administración pública) en la que tanto las deficiencias en la postura de seguridad como las deficiencias en la aplicación de las normas generan riesgos de cumplimiento normativo. En estos entornos, un auditor le preguntará tanto «¿sabe dónde se encuentran sus datos regulados?» como «¿qué controles impiden que salgan de la empresa?», y usted debe poder dar respuestas contundentes a ambas preguntas.
La estrategia de integración es fundamental. Cuando el DSPM y el DLP funcionan como herramientas desconectadas, se obtiene una capa de visibilidad que no puede aplicar medidas y una capa de aplicación que no puede ver. La arquitectura más sólida alimenta el motor de políticas del DLP con los datos de clasificación y riesgo del DSPM, que se actualizan continuamente, creando un ciclo cerrado en el que la detección informa a la aplicación de medidas y los datos de aplicación se retroalimentan en la evaluación del estado de seguridad. Busque plataformas que ofrezcan esta integración de forma nativa o a través de API bien documentadas, en lugar de adquirir dos herramientas y esperar que se comuniquen entre sí.
Conclusión
DSPM y DLP no son tecnologías competidoras, sino capas complementarias dentro de una arquitectura de seguridad de datos. DSPM proporciona la visibilidad estratégica que exigen las fases de «Gobernanza» e «Identificación»: una visión actualizada continuamente sobre dónde se encuentran los datos sensibles, quién puede acceder a ellos y cuáles son los puntos débiles de su postura de seguridad. DLP proporciona la aplicación táctica que requieren las fases de «Protección» y «Detección»: controles en tiempo real que impiden que los datos sensibles salgan a través de canales no autorizados. Las organizaciones que invierten solo en una de ellas siempre tendrán una laguna. El DSPM sin DLP es como un mapa sin defensas. El DLP sin DSPM es como un guardia que vigila un edificio del que nunca ha visto el plano. La cuestión no es si necesita ambas, sino qué laguna debe subsanar primero. ¿Está preparado para reforzar su postura de seguridad de datos? Descubra cómo la plataforma SSE de Skyhigh Securitycombina la inteligencia de datos con una seguridad integral en la nube para ayudarle a identificar, clasificar y proteger los datos confidenciales en todo su ecosistema digital.
Fuentes
- NIST. Marco de Ciberseguridad (CSF) 2.0 del NIST (febrero de 2024). https://www.nist.gov/cyberframework
- Departamento de Salud y Servicios Humanos de EE. UU. (HHS). La HIPAA para profesionales. https://www.hhs.gov/hipaa/for-professionals/index.html
- Parlamento Europeo y Consejo de la Unión Europea. Reglamento (UE) 2016/679 (Reglamento General de Protección de Datos) (27 de abril de 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- Consejo de Normas de Seguridad de PCI. Norma de Seguridad de Datos del Sector de Tarjetas de Pago (PCI DSS). https://www.pcisecuritystandards.org/document_library/
- Departamento de Justicia de California, Fiscalía General. Ley de Privacidad del Consumidor de California (CCPA). https://oag.ca.gov/privacy/ccpa