







Blue Coat y el fin de la vida útil de ProxySG: planificación de la migración
- El fin de la vida útil de ProxySG se establece en función de la versión de SGOS y del modelo del dispositivo, y no como una fecha única.
- SGOS 6.7 llegó al final de su ciclo de vida el 31 de diciembre de 2023 y ya no recibe correcciones.
- SGOS 7.3 no incorporará nuevas funciones a partir de 2024, y el plazo para actualizarlo se extiende hasta diciembre de 2026.
- La versión 7.4 de SGOS elimina la Consola de gestión de Java y el VPM, lo que obliga a un cambio en las políticas y los flujos de trabajo, incluso para quienes actualicen el sistema.
- Las empresas que aún utilicen SGOS 7.3 deben optar entre actualizar o modernizar el sistema y comenzar a hacerlo este trimestre.
Blue Coat ProxySG es ahora el «Symantec Edge Secure Web Gateway » (Edge SWG) de Broadcom, que funciona con el sistema operativo SGOS. Su fin de vida útil se define en función de la versión de software y del modelo de hardware. SGOS 6.7 ha dejado de estar disponible desde finales de 2023. En el caso de SGOS 7.3, el periodo de soporte limitado de Broadcom se extiende hasta diciembre de 2026, tras lo cual se espera que los clientes hayan migrado a SGOS 7.4. Dado que SGOS 7.4 elimina la consola Java heredada y el gestor de políticas, tanto para permanecer en la versión actual como para cambiarla es necesario modificar la forma en que se gestionan las políticas.
Resumen del ciclo de vida de SGOS
En estos momentos, hay tres versiones de SGOS que son relevantes: la 6.7 ha dejado de estar disponible, la 7.3 cuenta con soporte limitado hasta diciembre de 2026 y la 7.4 es la versión actual de largo plazo.
| Versión de SGOS | Función | Estado del ciclo de vida (según Broadcom) |
|---|---|---|
| 6.7 | Jubilado | Fuera de servicio desde el 31 de diciembre de 2023 |
| 7.3 | Versión anterior a largo plazo | Fecha de anuncio del fin de vida útil: 31 de diciembre de 2024. A partir de esa fecha no se incorporarán nuevas funciones. Se ofrecerá soporte limitado para vulnerabilidades de seguridad críticas y de alto riesgo; si se publica una corrección en la versión 7.4, Broadcom podría recomendar la actualización. Los clientes disponen de dos años a partir del anuncio para actualizar a la versión 7.4. |
| 7.4 | Versión actual a largo plazo | Disponible de forma general desde el 8 de julio de 2023. Se han eliminado Java Management Console y Java VPM; la gestión se realiza a través de la Consola de administración (SGAC) y Web VPM. |
Fuente: Broadcom, «Fin de vida útil y ciclo de vida del producto para Edge SWG (ProxySG) y Advanced Secure Gateway», así como la documentación sobre el fin de vida útil de ProxySG. Broadcom señala que las versiones de mantenimiento que se publiquen entre diciembre de 2024 y finales de diciembre de 2026 podrían incluir excepciones autorizadas para mejoras menores y actualizaciones de seguridad, y recomienda a los clientes que consulten con su equipo de Broadcom.
Componentes relacionados
- Hardware. Las fechas de fin de mantenimiento y de fin de vida útil varían según el modelo. El artículo de Broadcom sobre el ciclo de vida abarca los dispositivos SG-S200, SG-S400 y SG-S500; las plataformas ASG-S200, ASG-S400 y ASG-S500; las plataformas SSP-S210 y SSP-S410; y los dispositivos virtuales SG-VA. Compruebe las fechas correspondientes a su modelo en el archivo PDF sobre el ciclo de vida adjunto a dicho artículo.
- Herramientas de gestión. Broadcom indica que la consola de gestión basada en Java no está disponible en SGOS 7.4 y versiones posteriores, y que el VPM de Java también se ha eliminado. Las versiones anteriores aún las incluyen, pero ya no reciben actualizaciones (Broadcom).
- Aislamiento web local. Todas las versiones dejaron de estar disponibles el 1 de enero de 2024. Broadcom ofrece ahora el aislamiento del navegador únicamente como servicio en la nube (Broadcom).
Cómo comprobar la versión de ProxySG y su estado de fin de vida útil
Compruebe el estado de fin de vida útil anotando la versión de SGOS y el modelo de cada dispositivo y comparando ambos datos con el artículo sobre el ciclo de vida de Broadcom.
- Averigüe cuál es su versión de SGOS. Aparece en el panel de control de la Consola de gestión o de la Consola de administración; también puede ejecutar el comando «show version» desde la CLI.
- Anote el modelo de cada dispositivo. Anote el modelo de cada dispositivo físico y virtual; por ejemplo, SSP-S410, SG-S500 o SG-VA.
- Consulte el PDF sobre el ciclo de vida. Compare cada versión y modelo con el artículo de Broadcom sobre el ciclo de vida de los productos para conocer las fechas de fin de mantenimiento y de fin de vida útil.
- Enumere los componentes dependientes. Incluya el Management Center, el análisis de contenidos y el entorno de pruebas, el DLP conectado a ICAP, la generación de informes y cualquier medida de aislamiento local.
Qué significa el final de la vida para una secure web gateway
Al finalizar el ciclo de vida del producto, se retiran las nuevas funciones, a continuación las correcciones y, por último, el servicio de asistencia del dispositivo que supervisa todo su tráfico web.
- No hay nuevas funciones. SGOS 7.3 dejó de recibir nuevas funciones a finales de 2024.
- Correcciones limitadas. El soporte técnico se centra en las vulnerabilidades críticas y de alto riesgo, y es posible que las correcciones requieran actualizar a la versión 7.4.
- No hay vía de asistencia una vez cerrada la ventana. El hecho de que el dispositivo cuente con software no compatible que supervisa todo su tráfico web supone un riesgo importante.
- Cuestiones relacionadas con las auditorías y los seguros. El uso de una infraestructura de pasarela sin soporte técnico resulta difícil de justificar en las auditorías de cumplimiento normativo y en las revisiones de los seguros cibernéticos.
El inconveniente de «simplemente actualizar»
La actualización a SGOS 7.4 le garantiza el soporte técnico, pero elimina la consola de Java y el VPM, por lo que sigue obligando a un cambio en las políticas y los flujos de trabajo.
La respuesta obvia al fin de la vida útil de SGOS 7.3 es actualizar a la versión 7.4. No se trata de un cambio directo. SGOS 7.4 elimina la consola de gestión basada en Java y el VPM de Java que muchos equipos han utilizado durante años, y Broadcom recomienda a los administradores que utilicen, en su lugar, la consola de administración de Edge SWG y el VPM web.
La consecuencia práctica es que seguir utilizando « Blue Coat » sigue implicando adoptar una nueva consola, volver a formar a los administradores y revalidar las políticas. Una vez que ese trabajo resulta inevitable, la verdadera decisión es si llevarlo a cabo en la plataforma actual o en una pasarela diseñada para el despliegue híbrido, la protección de datos integrada y el tráfico propio de la era de la inteligencia artificial.
Sus dos opciones
Puede actualizar directamente a SGOS 7.4 o modernizar el sistema con una nueva pasarela; en ambos casos, será necesario realizar ajustes en las políticas.
Actualización in situ. Actualice a SGOS 7.4 y renueve cualquier hardware que haya llegado al final de su vida útil. De este modo, seguirá contando con asistencia técnica, pero seguirá siendo necesario realizar la transición de la consola y del VPM, y no se resuelven las cuestiones relacionadas con las licencias, la asistencia técnica ni la hoja de ruta. Se enfrentará a la misma decisión en el próximo hito del ciclo de vida.
Modernícese. Sustituya ProxySG por una pasarela que mantenga una presencia local allí donde la necesite y que se amplíe a la nube cuando esté preparado. Consulte «Alternativas aBlue Coat » y «Sustitución de ProxySG» para conocer los criterios de evaluación.
Un plan de migración para el cuarto trimestre de 2026
Dado que el plazo para SGOS 7.3 finaliza a finales de diciembre de 2026, un plan realista para el cuarto trimestre prevé una implementación paralela en unas diez semanas:
Semanas 1 a 2: Tome una decisión. Confirme las versiones y los modelos, elabore una lista de dependencias y decida si optar por una actualización in situ o por una modernización. En caso de optar por la modernización, confirme si su implementación actual de la versión 7.3 requiere una actualización puente o un acuerdo de soporte mientras se implementa la nueva pasarela.
Semanas 3 a 6: Evaluación y diseño. Realice un inventario de las políticas de CPL y VPM, los ámbitos de autenticación (SAML, Kerberos/IWA), las excepciones de inspección TLS, las integraciones ICAP y DLP, y el encadenamiento de proxies ascendentes y descendentes. Identifique las zonas de soberanía de datos y los entornos de tecnología operativa (OT) que requieran inspección local.
Semanas 6 a 10: Implemente en paralelo. Ponga en marcha la nueva pasarela junto con ProxySG. Importe y valide las configuraciones de referencia de las políticas. Desvíe el tráfico de un grupo piloto y compare el comportamiento.
A partir de la semana 10: Realice la transición por fases. Traslade a los usuarios y los sitios por oleadas, una vez aceptadas las políticas y tras haber probado el plan de reversión; a continuación, desactive ProxySG una vez que el tráfico se haya transferido por completo y haya finalizado el periodo de reversión acordado.
Las grandes empresas suelen llevar a cabo la implantación y la adopción en paralelo a lo largo de un periodo de entre seis y doce meses. La prioridad antes de que finalice el año es dejar de utilizar el software que ya no recibe soporte, ya sea mediante una actualización o trasladando el tráfico de producción al sistema sustitutivo.

En qué consiste la migración de What a Blue Coat a Skyhigh
La migración de « Blue Coat » a Skyhigh es un proceso guiado, dividido en seis fases, que traslada la política de CPL y la valida con tráfico paralelo.
Las políticas no se transfieren entre motores de proxy como una conversión de archivos a ciegas. Skyhigh reformula las políticas CPL existentes en su consola de políticas unificada mediante un proceso de importación validado: las reglas se importan, se revisan y se prueban con tráfico paralelo antes de la transición. Además, es la mejor oportunidad que tendrá para eliminar reglas que llevan años sin utilizarse.
- Evaluación y análisis. Realice un inventario de los dispositivos, las versiones de SGOS, el volumen de tráfico, el número de usuarios, los ámbitos de autenticación, las integraciones ICAP y DLP, y el encadenamiento de proxies. Exporte las políticas actuales de CPL y VPM como fuente de referencia.
- Importación y validación de políticas. Transfiera las reglas, categorías y excepciones al motor de políticas de Skyhigh, eliminando aquellas reglas que ya no sean aplicables.
- Implementación y gestión del tráfico. Implemente Skyhigh SWG en sus propias instalaciones, en un entorno híbrido o en la nube, y gestione el tráfico mediante un proxy explícito o archivos PAC, el cliente Skyhigh, los controles de navegador seguros sin agente o túneles IPsec y GRE.
- Prueba piloto y ejecución en paralelo. Valide la coherencia de las políticas y ensaye la reversión con un grupo de prueba, mientras ProxySG sigue prestando servicio en producción.
- Transición por fases. Realice la migración de usuarios y sitios por oleadas, supervisando el tráfico bloqueado y los falsos positivos.
- Retirada del servicio. Desactive ProxySG una vez que el tráfico se haya transferido por completo.
Consulte la «Lista de comprobación para la migración aSecure Web Gateway : transición y reversión».
Preocupaciones habituales en materia de migración
En cualquier migración de ProxySG es necesario definir de forma explícita cinco áreas: autenticación, interceptación TLS, redireccionamiento del tráfico, ICAP y DLP, y coexistencia.
- Autenticación. Asigne los ámbitos existentes (SAML, Kerberos/IWA o identidad de cliente-proxy) para que las políticas basadas en usuarios y grupos se comporten de la misma manera.
- Interceptación de TLS. Vuelva a emitir y distribuya el certificado de la autoridad de certificación, así como las excepciones de descifrado y de confianza.
- Direccionamiento del tráfico. Elija por sitio: proxy explícito o PAC para redes gestionadas, controles del navegador para el acceso a herramientas SaaS y de IA, el cliente Skyhigh para usuarios itinerantes y túneles para sucursales.
- ICAP y DLP. La protección de datos se aplica a través de la nube de Skyhigh con arreglo a la misma política, por lo que una cadena ICAP se sustituye por una inspección aplicada en la nube, en lugar de mediante un motor local. Confirme durante la evaluación que esta vía cumple con sus requisitos de residencia. Las transferencias a soluciones DLP de terceros se mapean durante la evaluación.
- Coexistencia. Una ejecución en paralelo permite que ProxySG siga prestando servicio en el entorno de producción mientras se valida la política de Skyhigh.
Lo que conserva y lo que gana
Mantendrá su modelo de implementación y su inversión en políticas, y obtendrá inspección de amenazas en línea, protección de datos integrada y una vía hacia la SSE completa.
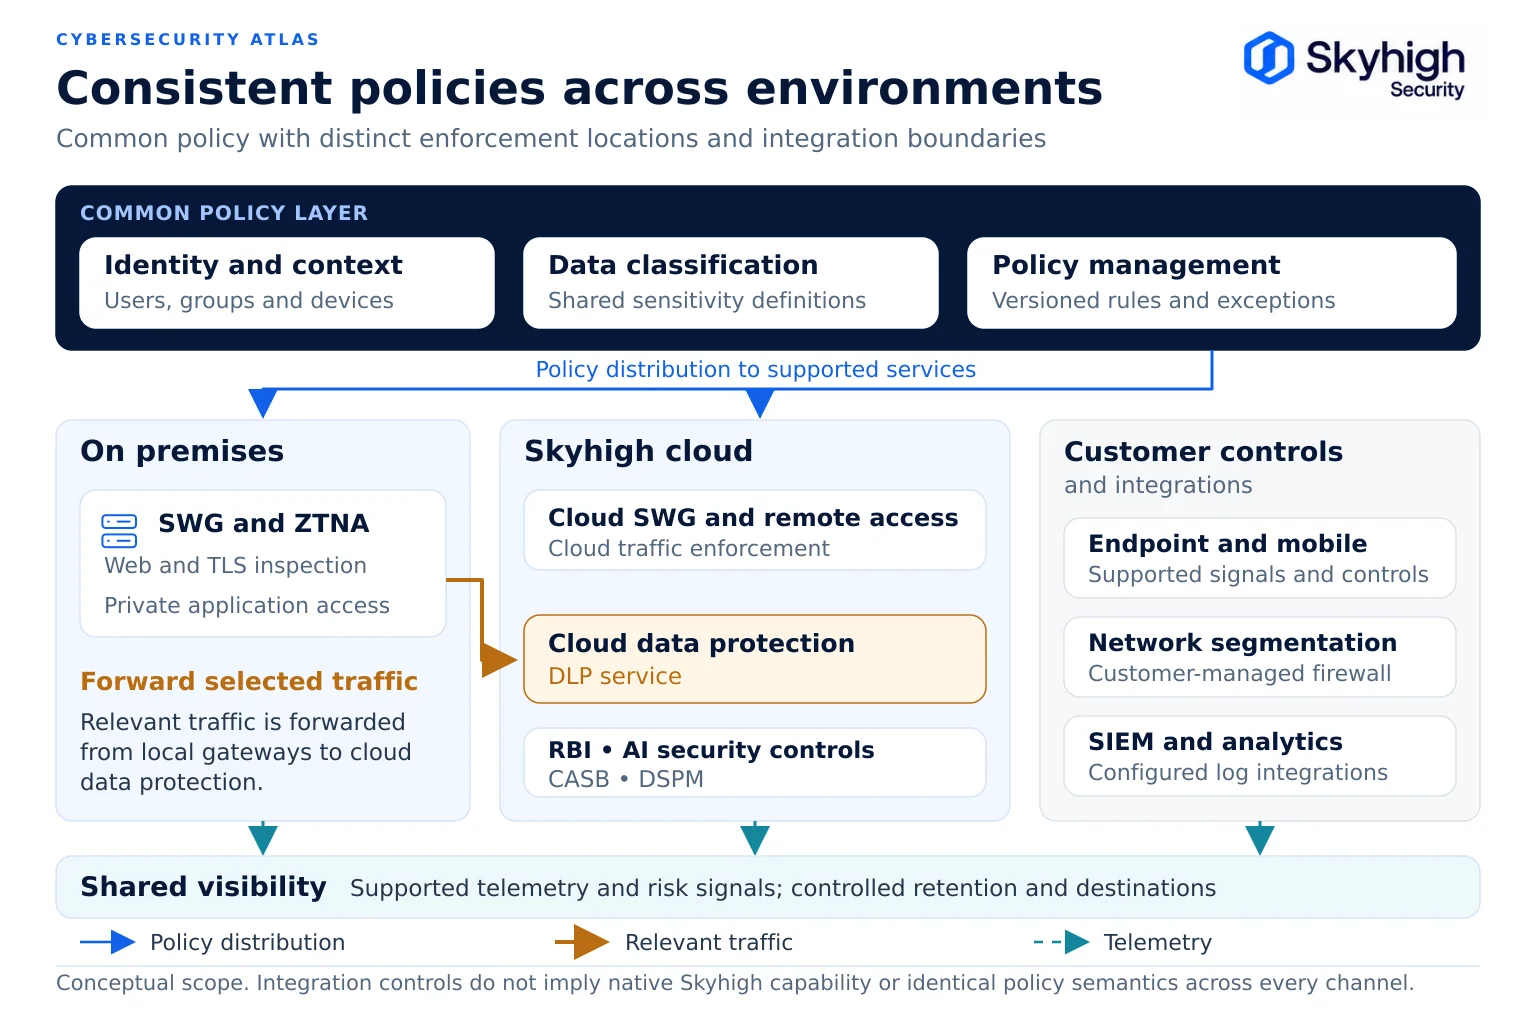
Mantendrá su modelo de implementación. Skyhigh SWG funciona en sus propias instalaciones, en un entorno híbrido o en la nube, por lo que un entorno de ProxySG local puede convertirse en un entorno de pasarelas Skyhigh local, con la protección y el aislamiento de datos aplicados desde la nube de Skyhigh, y avanzar hacia la nube según su propio calendario. Mantendrá su inversión en políticas, que se transferirán y validarán.
En la pasarela, dispondrá de Gateway Anti-Malware con inspección en línea en tiempo real, acceso «Zero Trust» local, controles de navegador seguros sin agentes con inspección compatible con WebSocket y visibilidad de las aplicaciones. A través de la nube de Skyhigh, bajo la misma política, obtendrá protección de datos en la web, SaaS, aplicaciones privadas, terminales y herramientas de IA, remote browser isolation, entornos de simulación (sandboxing) y UEBA, aplicados al tráfico que reenvía la pasarela. Una única consola integra SWG, CASB, ZTNA y DSPM a través de Skyhigh Hybrid SSE Mesh.
El Programa de Modernización «Blue Coat » destina la inversión restante de Broadcom a la transición, por lo que el presupuesto que se habría destinado a la renovación de otro equipo se destina, en su lugar, a esta transición.
Fuentes
- Broadcom. Fin de la vida útil y ciclo de vida del producto para Edge SWG (ProxySG) y Advanced Secure Gateway (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Documentación sobre el fin de la vida útil de ProxySG. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. Acceda a la consola de administración de Switch to the Edge SWG (ProxySG) (SGAC) (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. Preguntas frecuentes sobre el fin de vida útil (EOL) de Web Isolation en las instalaciones (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Versiones estables recomendadas de SGOS para Edge SWG (ProxySG) y ASG (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. «Modernización de su solución Symantec Edge Secure Web Gateway con Skyhigh Hybrid SSE Mesh» (15 de julio de 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Modernización de Symantec Edge SWG (Blue Coat). https://www.skyhighsecurity.com/bluecoat-modernize.html