






Wie DSPM und SSE zusammenwirken, um Datenrisiken zu verringern
- DSPM ermittelt sensible Daten und deren Offenlegung; SSE steuert, wie Benutzer und Anwendungen mit diesen Daten interagieren.
- Gemeinsam fließen die Erkenntnisse aus der Erkennung in die Durchsetzung ein, und die Telemetriedaten zur Durchsetzung verfeinern die Erkennung in einem kontinuierlichen Kreislauf.
- In hybriden Umgebungen ermittelt DSPM ruhende Daten in unterstützten Cloud- und SaaS-Speichern, während SSE Inline-Transparenz und Durchsetzung für den Datenverkehr bietet, der über unterstützte Gateways geleitet wird.
- Ein praktischer Arbeitsablauf umfasst die Schritte „Erkennen“, „Klassifizieren“, „Priorisieren“, „Durchsetzen“, „Überprüfen“ und „Berichten“.
- Die Steuerung der Datenflüsse in KI-Tools ist von entscheidender Bedeutung, da Daten in einer KI-Pipeline nicht mehr zurückgerufen werden können.
DSPM und SSE arbeiten zusammen, indem sie einen Zusammenhang zwischen den gefährdeten Daten und der Art und Weise herstellen, wie der Zugriff darauf kontrolliert wird. DSPM ermittelt und klassifiziert kontinuierlich sensible Daten in SaaS- und Cloud-Datenspeichern und erfasst, wer darauf zugreifen darf und wie diese Daten weitergegeben werden. SSE setzt Richtlinien mithilfe von Kontrollen wie „ secure web gateway “ (SWG), „ cloud access security broker “ (CASB), „ zero trust network access “ (ZTNA) und „ data loss prevention “ (DLP) durch. Wenn die Ergebnisse von DSPM in die SSE-Richtlinien einfließen, erfolgt die Durchsetzung im angemessenen Verhältnis zur tatsächlichen Sensibilität und Gefährdung der Daten.
Dieser Artikel ist Teil des Leitfadens zur Hybrid-Cloud-Sicherheit.
Die Funktion von DSPM in einer SSE-Architektur
DSPM ist die Datenintelligenz-Ebene einer SSE-Architektur und beantwortet vier Fragen zu sensiblen Daten:
- Welche sensiblen Daten gibt es? Personenbezogene Daten, Finanzdaten, Gesundheitsdaten, geistiges Eigentum, Quellcode und Trainingsdaten für künstliche Intelligenz.
- Wo kommt es zum Einsatz? In SaaS-Anwendungen, Cloud-Speichern, Datenbanken, Plattformen für die Zusammenarbeit, Dateifreigaben, Analyse-Pipelines und Backups.
- Wer hat Zugriff darauf? Benutzer, Gruppen, externe Mitarbeiter, Dienstkonten und verbundene Anwendungen.
- Wie anfällig ist das System? Öffentliche Links, übermäßige Zugriffsrechte, inaktive Konten mit Zugriffsrechten, falsch konfigurierte Speichersysteme und risikobehaftete Integrationen.
SSE ist die Durchsetzungsebene. Sie regelt den Datenfluss während der Übertragung: Uploads und Downloads über das Web-Gateway, die gemeinsame Nutzung und Aktivitäten in SaaS-Anwendungen über CASB, den Zugriff auf private Anwendungen über ZTNA sowie die Inhaltsprüfung über DLP. Ohne DSPM trifft SSE Entscheidungen auf der Grundlage von Identität, Gerät, Anwendung und Inhaltsmustern. Mit DSPM weiß es zudem, welche Repositorien und Datensätze von größter Bedeutung sind.
Warum datenblinde Kontrollen moderne Risiken übersehen
Datenblinde Kontrollen erkennen moderne Risiken nicht, da Angreifer zunehmend gültige Konten und legitime Dienste nutzen, die wie normale Aktivitäten aussehen.
Angreifer nutzen zunehmend gültige Konten und legitime Dienste. Der „Data Breach Investigations Report 2026“ von Verizon stellte fest, dass bei 62 % der Sicherheitsvorfälle ein menschlicher Faktor eine Rolle spielte, und berichtete, dass 48 % der Vorfälle einen Dritten betrafen. Wenn ein kompromittiertes Konto Dateien aus einer zugelassenen SaaS-Anwendung herunterlädt, erkennt eine Netzwerkkontrolle lediglich gewöhnlichen, autorisierten Datenverkehr. Erst der Datenkontext offenbart, dass es sich bei den Dateien um die sensibelsten Datensätze des Unternehmens handelt.
Zu den häufigen Sicherheitsrisiken, die bei datenblinden Kontrollen übersehen werden, gehören die Weitergabe zu vieler Informationen über öffentliche Links, sensible Daten, die über Dutzende von SaaS-Diensten verstreut sind, Schattenkopien von Daten in Testumgebungen und vergessenen Speicherorten, der unkontrollierte Zugriff auf Geräte sowie KI-Tools, die mit Repositorien verbunden sind, auf die sie keinen Zugriff haben sollten.
Wie DSPM Risiken identifiziert und priorisiert
DSPM ermittelt und klassifiziert sensible Daten, erfasst deren Gefährdung und ordnet die Ergebnisse nach Priorität, damit die Teams die risikoreichsten Probleme zuerst beheben können.
DSPM stellt über APIs eine Verbindung zu SaaS- und Cloud-Plattformen her, durchsucht Speicher und Datenbanken und klassifiziert Inhalte nach ihrer Vertraulichkeitsstufe. Die Klassifizierung erfolgt auf Objektebene (Dateien, Tabellen, Datensätze), sodass die Kontrollmaßnahmen angemessen gestaltet werden können.
Die Risikoanalyse zeigt anschließend auf, an welcher Stelle Daten über die beabsichtigte Zielgruppe hinaus zugänglich sind. Bei der Priorisierung werden die Ergebnisse nach Sensibilität, Ausmaß der Risikoexposition, geschäftlicher Kritikalität und regulatorischer Relevanz eingestuft, sodass die Teams zunächst die risikoreichsten Schwachstellen beheben, anstatt eine undifferenzierte Liste abzuarbeiten.
Wie SSE die Ergebnisse von DSPM in Steuerungsmaßnahmen umsetzt
Die Ergebnisse der DSPM können als Grundlage für Änderungen an den Richtlinien zur Weitergabe, zum Zugriff, zum Hochladen und zur Datenverlustprävention (DLP) für die betroffenen Daten dienen. Setzen Sie diese Änderungen über unterstützte Integrationen oder einen geprüften Workflow zur Richtlinienänderung um.
| Ergebnis der DSPM | Antwort der SSE |
|---|---|
| Regulierte Daten, die über einen öffentlichen Link in einer SaaS-Anwendung freigegeben werden | CASB entfernt den öffentlichen Link und benachrichtigt den Eigentümer |
| Sensible Datenquelle, auf die ein nicht genehmigtes KI-Tool zugreifen kann | CASB widerruft die OAuth-Berechtigung; das Web-Gateway blockiert Uploads an diesen KI-Dienst |
| In einem neu entdeckten Speicher-Bucket befindliche Kundendatensätze | Überprüfen Sie die sensiblen Daten des Repositorys im Hinblick auf deren Einbeziehung in DLP-Richtlinien mit exakter Übereinstimmung und wenden Sie geeignete Zugriffsbeschränkungen mithilfe der unterstützten Kontrollmaßnahmen an |
| Zugriff auf hochsensible Daten über nicht verwaltete Geräte | CASB und ZTNA erfordern verwaltete Geräte oder gestatten einen Zugriff nur zur Ansicht |
| Quellcode in den persönlichen Cloud-Speicher kopiert | Das Web-Gateway-DLP-System blockiert das Hochladen von Code auf private Speicherorte |
Der zentrale Integrationspunkt ist die gemeinsame Klassifizierung. DSPM-Kennzeichnungen und SSE-DLP-Richtlinien müssen auf denselben Definitionen basieren, da sonst die festgestellten Verstöße nicht zur Durchsetzung führen können. Stellen Sie sicher, welche Übergaben automatisiert erfolgen und welche eine genehmigte Richtlinienänderung erfordern.
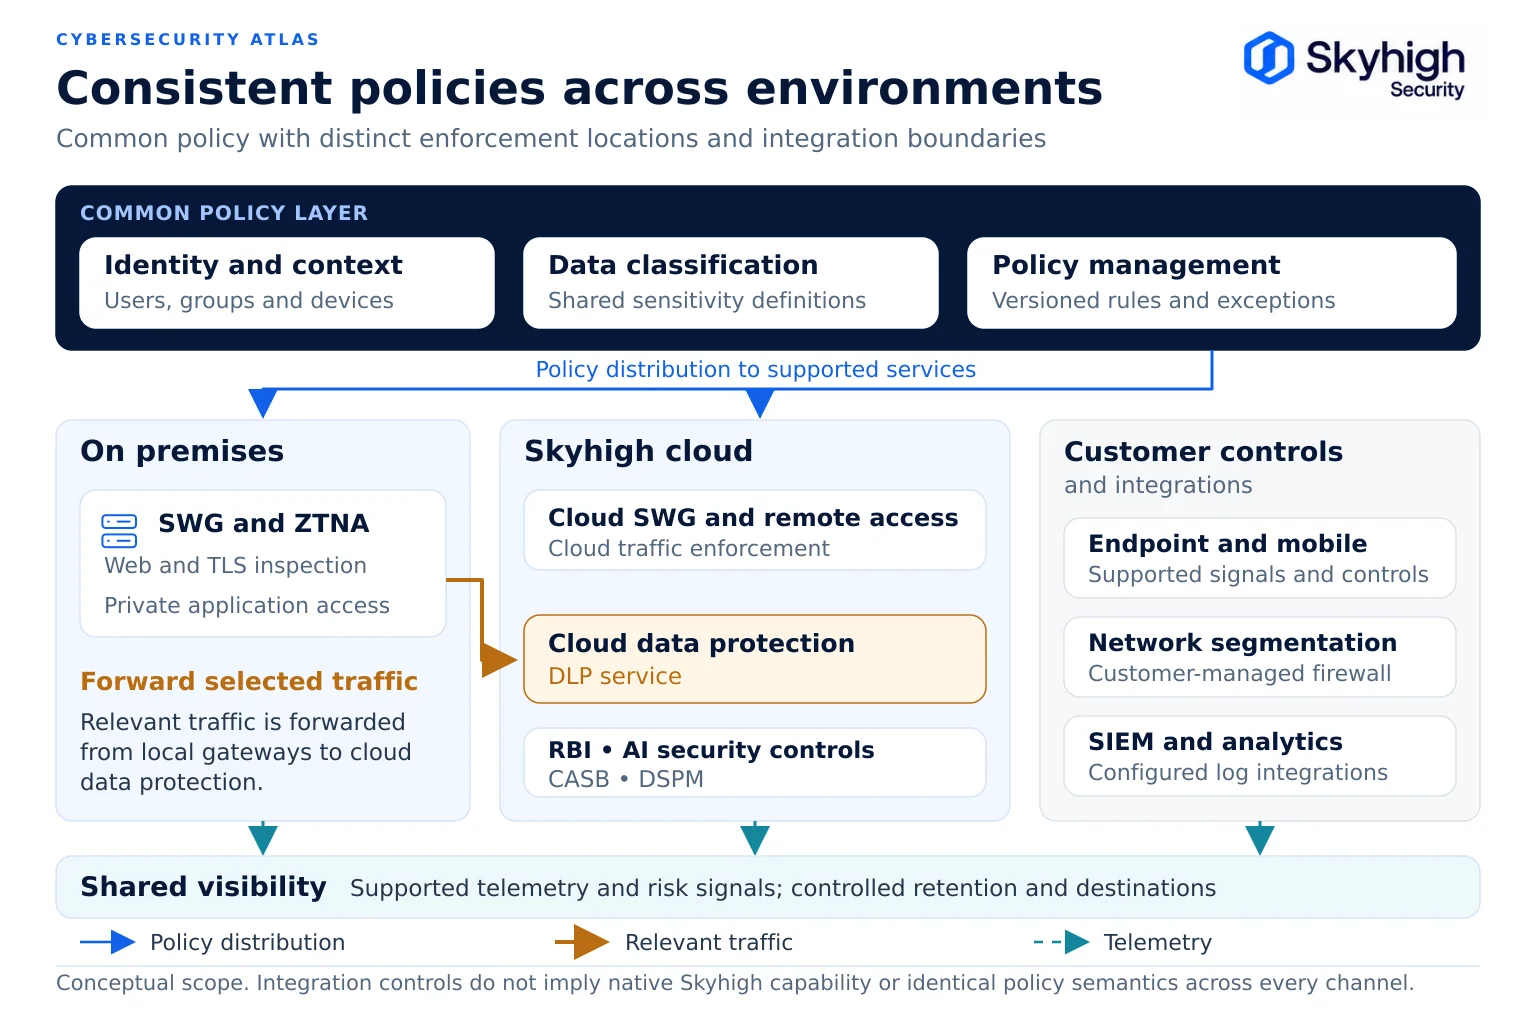
Datenschutz-Workflows
Ein effektiver DSPM- und SSE-Arbeitsablauf verläuft als sechsstufiger Kreislauf, der sich wiederholt, während Daten erstellt und verschoben werden.
1. Erkennen. Durchforsten Sie kontinuierlich Cloud- und SaaS-Datenspeicher und beobachten Sie Daten, die über Gateways übertragen werden.
2. Klassifizieren. Wenden Sie für alle Quellen ein einheitliches Klassifizierungsschema an.
3. Prioritäten setzen. Ordnen Sie die Risiken nach Sensitivität, Reichweite und geschäftlichen Auswirkungen.
4. Durchsetzung. Setzen Sie Prioritäten in SSE-Richtlinien um: Freigabebeschränkungen, Upload-Sperren, Zugriffsbedingungen, DLP-Regeln.
5. Überprüfen Sie dies. Nutzen Sie die Telemetriedaten zur Durchsetzung, um sicherzustellen, dass das Risiko gesunken ist und dass die Richtlinien keine legitimen Arbeitsabläufe blockieren.
6. Bericht. Legen Sie den Wirtschaftsprüfern Nachweise vor: Wo befinden sich die regulierten Daten, welche Kontrollmaßnahmen gelten und wie hat sich das Risiko im Laufe der Zeit verändert?
Die Schleife wird wiederholt, während Daten erstellt und verschoben werden.
Schutz sensibler SaaS- und KI-Daten
DSPM zeigt an, auf welche sensiblen Repositorys KI-Tools zugreifen können, und SSE steuert, welche Daten Benutzer und Anwendungen an KI-Dienste senden.
Generative KI greift auf mehr Datenquellen zu und verarbeitet mehr Daten als jede bisherige Anwendungskategorie. OWASP stuft die Offenlegung sensibler Informationen als eines der größten Risiken für Anwendungen mit großen Sprachmodellen ein. Der DBIR 2026 von Verizon ergab, dass 67 % der Nutzer, die über Unternehmensgeräte auf KI-Dienste zugreifen, nicht unternehmensinterne Konten verwenden.
DSPM ermittelt, auf welche Repositorys KI-Tools zugreifen können und wo sensible Daten diesen Tools zugänglich sind. SSE legt fest, welche Daten Benutzer an KI-Dienste senden dürfen, welche KI-Dienste zulässig sind und ob verbundene KI-Anwendungen ihren Zugriff behalten. Skyhigh weist darauf hin, dass sensible Daten, sobald sie einmal in eine KI-Pipeline gelangt sind, nicht mehr zurückgeführt werden können; daher ist die Steuerung der Datenflüsse in KI-Systeme ein zentraler Anwendungsfall von DSPM (Skyhigh DSPM-Datenblatt).
DSPM und SSE in einer hybriden Umgebung
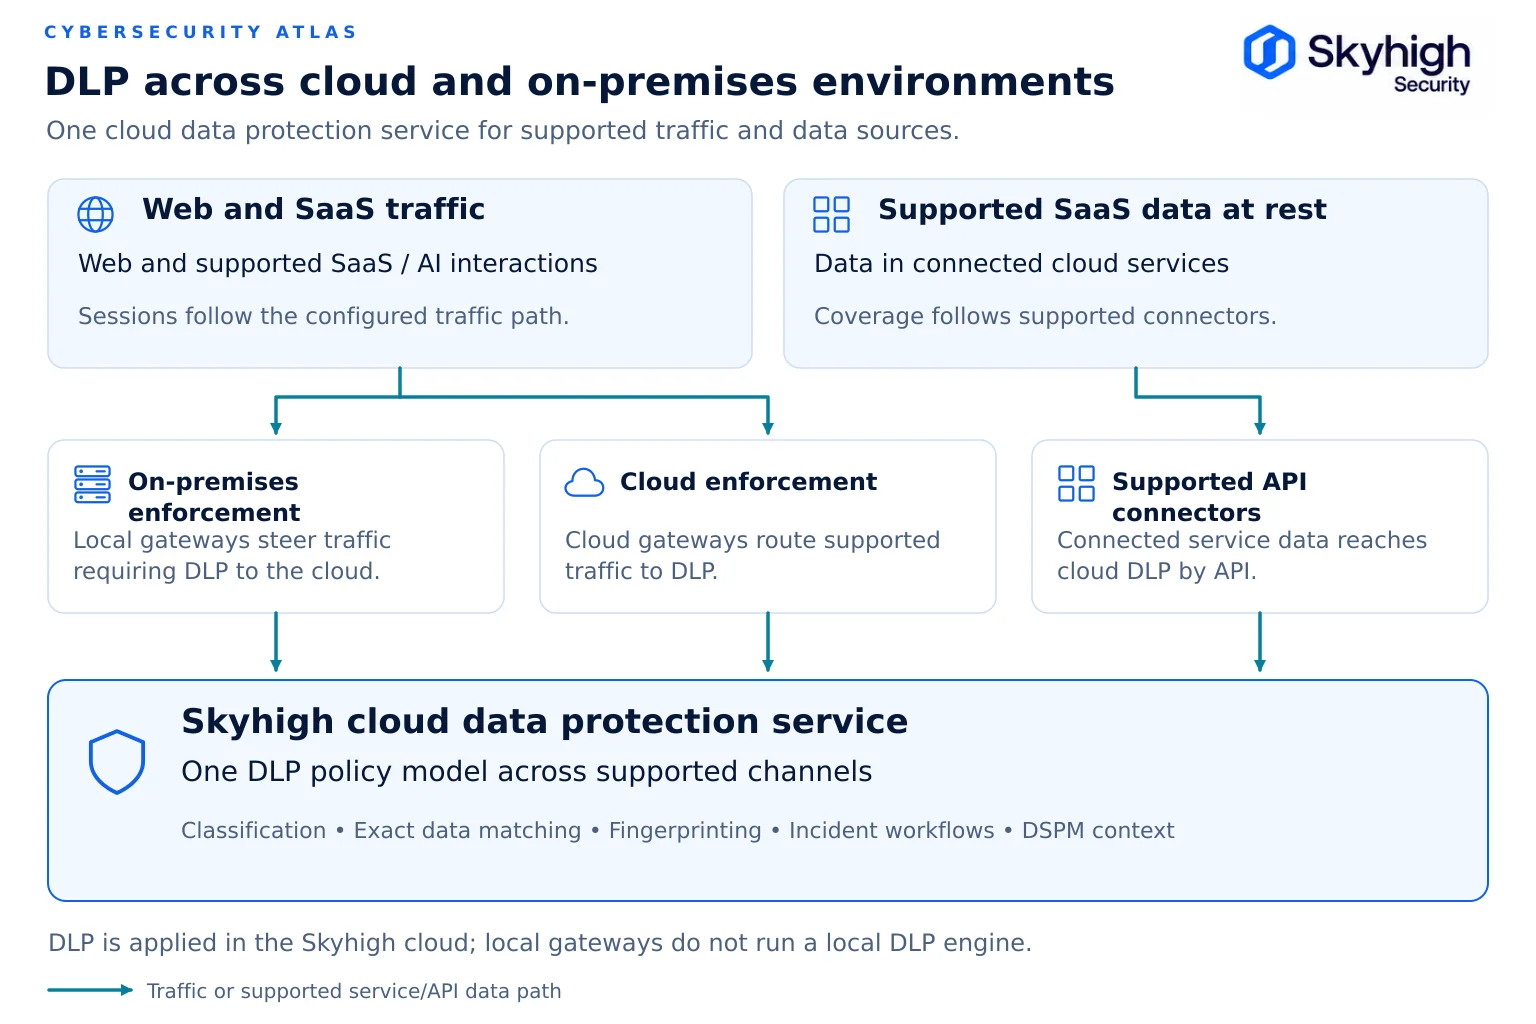
Hybride Infrastrukturen erfordern ergänzende Schutzmaßnahmen: DSPM-Erkennung für unterstützte Cloud- und SaaS-Repositorys sowie SSE-Transparenz und -Durchsetzung für Daten, die über lokale und Cloud-Gateways übertragen werden.
Unterscheiden Sie zwischen der Erkennung von Daten im Ruhezustand und der Inline-Sichtbarkeit. Lokale Dateifreigaben und Datenbanken fallen nicht in den hier beschriebenen Erfassungsbereich der DSPM-Erkennung von Daten im Ruhezustand; der Datenverkehr dieser Systeme kann dennoch überwacht werden, wenn er über unterstützte Gateways, einschließlich integrierter Proxys von Drittanbietern, geleitet wird.
Wenden Sie dieselben Definitionen für Datenrichtlinien auf alle unterstützten Pfade an. In der hier beschriebenen Skyhigh-Bereitstellung werden Richtlinien für Web- und private Anwendungen lokal durchgesetzt, während Datenverkehr, der eine DLP-Prüfung erfordert, an die Skyhigh-Cloud weitergeleitet wird.
Beispiel: Ein beaufsichtigtes Finanzinstitut in einer Übergangsphase
Eine Bank betreibt lokale Web-Gateways in der Zentrale und in den Filialen, befindet sich mitten in der Ablösung eines veralteten Proxys und nutzt ein Cloud-basiertes CASB für SaaS.
- DSPM durchsucht SaaS-Mandanten und Cloud-Speicher über APIs und ermittelt Kundendatensätze auf verschiedenen Kollaborationsplattformen, die mit externen Partnern geteilt werden.
- Eine Überprüfung verschiedener Cloud-Kollaborationsplattformen hat ergeben, dass doppelte Kundendaten außerhalb der genehmigten Gruppe weitergegeben wurden.
- Der alte Proxy, der noch immer einige Niederlassungen bedient, ist über ICAP mit DSPM verbunden, sodass die über diesen Proxy übertragenen Daten ebenso sichtbar sind wie der Datenverkehr über die neuen Gateways.
- Die Ergebnisse werden nach Priorität geordnet. Die Weitergabe von Kundendaten an Dritte hat oberste Priorität.
- CASB entfernt externe Freigaben und beschränkt Downloads auf verwaltete Geräte. DLP fügt die Kundendatenbank zu den Richtlinien für exakte Übereinstimmungen hinzu, und dieselbe Richtlinie gilt sowohl für den Datenverkehr von lokalen Gateways als auch von Cloud-Präsenzpunkten, da das Gateway diesen Datenverkehr zur Überprüfung an die Skyhigh-Cloud weiterleitet.
- Die Richtlinien für Web- und private Anwendungen werden lokal in der Infrastruktur der Bank durchgesetzt. Datenverkehr, der Datenschutz-, CASB- oder KI-Kontrollen erfordert, wird gemäß derselben Richtlinie an die Skyhigh-Cloud weitergeleitet.
- Aus den Quartalsberichten geht für die Wirtschaftsprüfer hervor, in welchen Repositorien regulierte Daten gespeichert sind, welche Kontrollmaßnahmen gelten und wie sich das Risiko verändert hat.
Ein öffentlich zugängliches Beispiel für hybrides SSE im Finanzdienstleistungssektor ist der Einsatz des hybriden SSE-Lösung von Skyhigh durch Sicredi in lokalen, Cloud- und Remote-Umgebungen.
Worauf Sie bei einer SSE-fähigen DSPM-Strategie achten sollten
Achten Sie auf DSPM- und SSE-Funktionen, die eine gemeinsame Klassifizierung ermöglichen, alle Umgebungen abdecken und die Ergebnisse in Durchsetzungsmaßnahmen umsetzen.
- Ermittlung von ruhenden Daten in SaaS-, IaaS- und Cloud-Datenbanken
- Einblick in Daten, die über die unternehmenseigenen Gateways – einschließlich Proxys von Drittanbietern – übertragen werden
- Ein Klassifizierungsschema, das sowohl von DSPM als auch von DLP verwendet wird
- Ergebnisse, die unmittelbar zu Änderungen der SSE-Richtlinien führen können, gegebenenfalls unter Einsatz von Automatisierung
- Durchsetzung im Web, bei SaaS-Anwendungen, privaten Apps, Endgeräten und KI-Tools
- Lokale und Cloud-basierte Durchsetzung unter einer Richtlinie für hybride Umgebungen
- Prüfungsgerechte Berichterstattung und entsprechende Genehmigungen für regulierte Branchen
Wie Skyhigh DSPM und SSE kombiniert
Skyhigh kombiniert die Erfassung von Cloud- und SaaS-Daten mit einer Inline-Transparenz über Skyhigh-Enforcement-Punkte und unterstützte Proxys von Drittanbietern.
Skyhigh DSPM ermittelt ruhende Daten in Cloud-Speichern, Cloud-Datenbanken und SaaS-Anwendungen und überwacht Daten während der Übertragung über Skyhigh-Durchsetzungspunkte, darunter Netzwerke, Cloud-Datenverkehr und SaaS-Datenströme. Die Lösung lässt sich in Skyhigh Advanced DLP und SSE integrieren, sodass die Ergebnisse der Sicherheitsbewertung als Grundlage für die Durchsetzung dienen. Zudem kann sie über ICAP eine Verbindung zu Proxy-Lösungen von Drittanbietern herstellen, um die Transparenz auf Inline-Plattformen auszuweiten, die noch nicht in Skyhigh integriert sind (Skyhigh DSPM-Datenblatt). Skyhigh DSPM erhielt im März 2026 die FedRAMP-Zulassung der Stufe „High “.
Das Plattform-Update von Skyhigh vom März 2026 erweiterte die DSPM-Transparenz auf sichere Web-Gateways von Drittanbietern, um eine einheitliche Übersicht über Datenrisiken in Umgebungen mit mehreren Anbietern zu schaffen (Skyhigh Security). Über das „Skyhigh Hybrid SSE Mesh“ gelten an Durchsetzungspunkten vor Ort und in der Cloud dieselben Richtlinien. Skyhigh belegte im „Advanced SSE Use Case“ des Gartner®-Berichts „ Critical Capabilities “ aus dem Jahr 2026 den ersten Platz im Bereich „ Security Service Edge “.
Quellen
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2026. https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 Offenlegung sensibler Informationen. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. Datenblatt zu „Skyhigh Data Security Posture Management“ (Juni 2026). https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. „Skyhigh Security erhält FedRAMP-Zulassung der Stufe ‚High‘ für Skyhigh DSPM.“ https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. „Skyhigh Security kündigt neue Lösungen zur Stärkung seiner bahnbrechenden universellen SSE-Plattform an“ (24. März 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. „Sicredi geht eine Partnerschaft mit Skyhigh Security ein, um hybrides Arbeiten und die Einführung von KI zu sichern“ (15. Januar 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. „Skyhigh Security belegt Platz 1 im Bereich ‚Advanced SSE Use Case‘ im Gartner-Bericht ‚ Critical Capabilities ‘ für 2026 Security Service Edge“ (5. August 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren verbundenen Unternehmen in den USA und weltweit und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten. Gartner unterstützt keine der in seinen Forschungsveröffentlichungen genannten Anbieter, Produkte oder Dienstleistungen.