






DSPM vs. DLP: Worin besteht der Unterschied, und benötigen Sie beide?
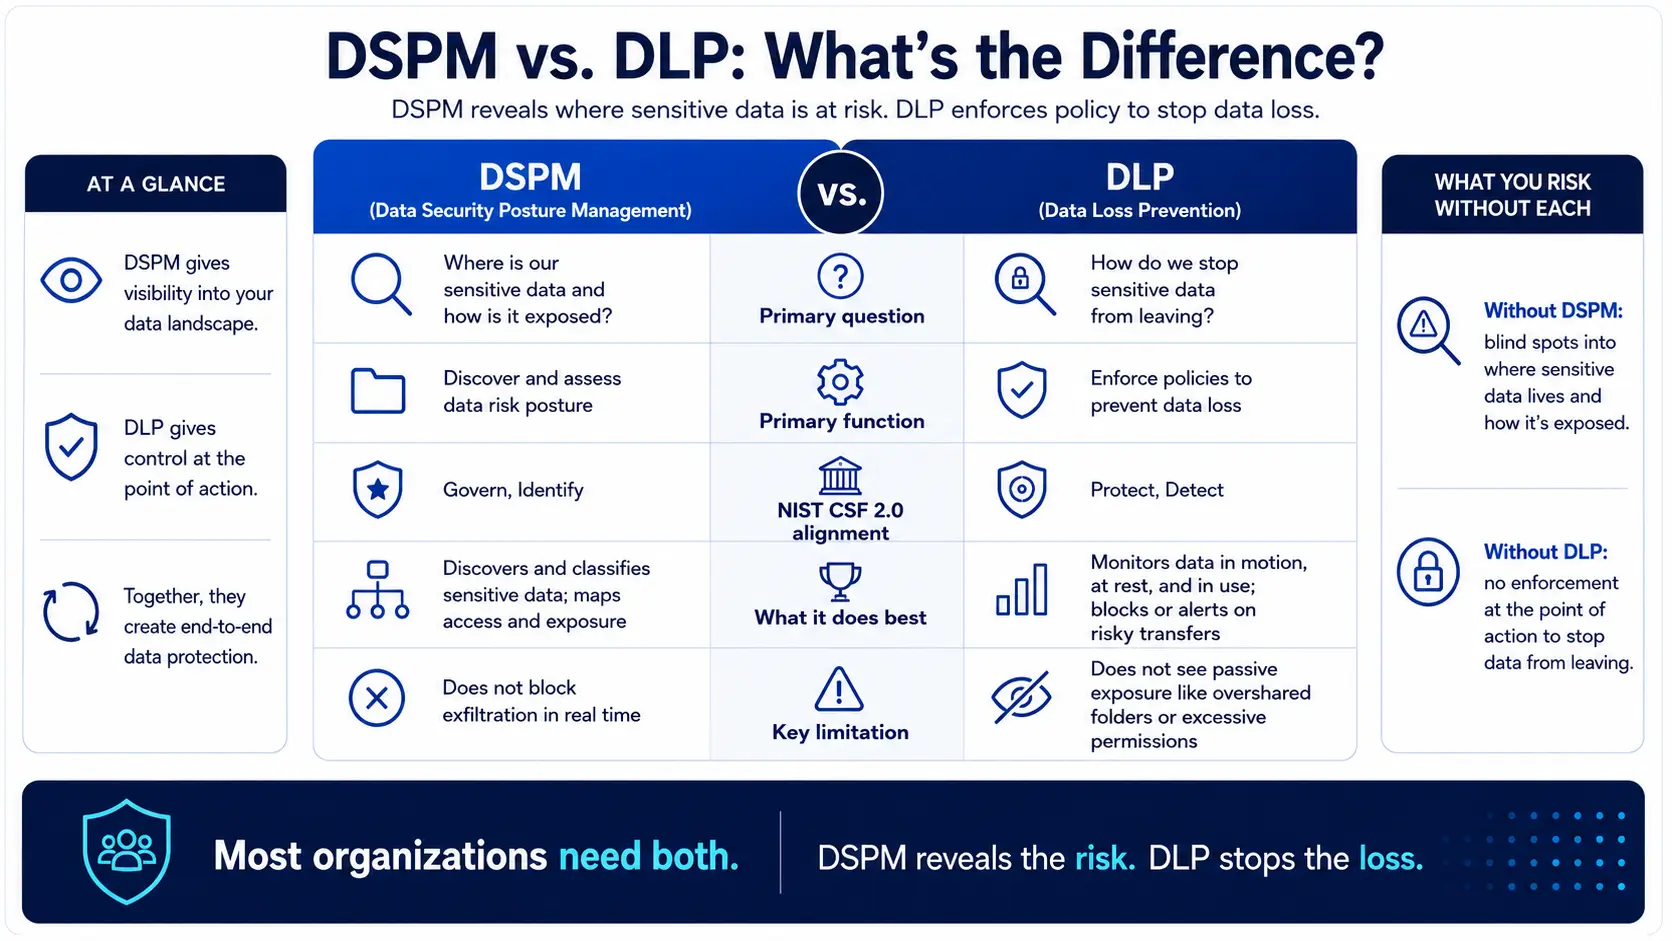
- DSPM entspricht den NIST CSF 2.0-Anforderungen „Govern“ und „Identify“ – es ermittelt, klassifiziert und ordnet den Zugriff auf sensible Daten zu.
- DLP-Zuordnung zu „Protect and Detect“ – setzt Richtlinien in Echtzeit durch, um unbefugte Datenübertragungen zu blockieren.
- DSPM ohne DLP bietet Transparenz, jedoch keine Durchsetzung. DLP ohne DSPM bietet Durchsetzung, jedoch mit blinden Flecken.
- DLP kann passive Sicherheitsrisiken wie übermäßig freigegebene Ordner oder falsch konfigurierte Zugriffsrechte nicht erkennen – DSPM hingegen schon.
- DSPM kann die Exfiltration in Echtzeit durch einen Benutzer mit berechtigten Zugriffsrechten nicht verhindern – hierfür ist die Durchsetzung von DLP-Maßnahmen erforderlich.
- Die leistungsfähigste Architektur speist die DSPM-Klassifizierungs- und Risikodaten in einem geschlossenen Regelkreis in die Richtlinien-Engine von DLP ein.
- Die meisten regulierten Unternehmen benötigen beides. Die Frage ist, welche Lücke angesichts der aktuellen Risikosituation zuerst geschlossen werden sollte.
Sicherheitsverantwortliche benötigen kein weiteres Tool, das nur die Hälfte des Problems löst. Doch genau das geschieht, wenn Unternehmen Data Security Posture Management (DSPM) und Data Loss Prevention (DLP) als austauschbar betrachten – oder schlimmer noch, davon ausgehen, dass das eine das andere ersetzen kann.
Die Verwirrung ist verständlich. Beide Technologien erheben den Anspruch, sensible Daten zu schützen. Beide Anbieter preisen sie als unverzichtbar an. Und beide tauchen auf denselben Auswahllisten von Analysten auf. Doch DSPM und DLP beantworten grundlegend unterschiedliche Fragen zu Ihren Daten, und das Verständnis dafür, in welchem Bereich die jeweilige Technologie zum Einsatz kommt, entscheidet darüber, ob Sie über ein Sicherheitsprogramm mit lückenloser Abdeckung verfügen oder über eines mit Schwachstellen, die groß genug sind, um eine Sicherheitsverletzung zu ermöglichen.
In diesem Leitfaden wird erläutert, welche Funktionen die einzelnen Technologien erfüllen, wo sich ihre Anwendungsbereiche überschneiden und – was am wichtigsten ist – wie Sie anhand Ihres tatsächlichen Risikoprofils entscheiden können, in welche Technologie Sie zuerst investieren sollten.
Ein Rahmenkonzept für Überlegungen zu DSPM und DLP
Bevor man Funktionslisten vergleicht, ist es hilfreich, die Diskussion auf eine herstellerneutrale Grundlage zu stellen. Das NIST Cybersecurity Framework (CSF) 2.0 gliedert die Cybersicherheit in sechs Kernfunktionen: Steuerung, Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung. Die Zuordnung von DSPM und DLP zu diesen Funktionen verdeutlicht, warum diese Lösungen einander ergänzen und nicht miteinander konkurrieren.
DSPM entspricht in erster Linie den Funktionen „Govern“ und „Identify“. „Govern“ legt die Cybersicherheitsstrategie, die Risikotoleranz und die Aufsicht fest – also den organisatorischen Kontext, der bestimmt, was „sensibel“ in Ihrer Umgebung bedeutet. „Identify“ konzentriert sich darauf, Ihre Ressourcen, Datenflüsse und Ihre Risikolandschaft zu erfassen. DSPM beantwortet die grundlegenden Fragen, die diese Funktionen erfordern: Wo befinden sich unsere sensiblen Daten? Wer hat Zugriff darauf? Ist dieser Zugriff angemessen? Wie hoch ist unser derzeitiges Risiko?
DLP entspricht in erster Linie den Funktionen „Protect“ und „Detect“. „Protect“ setzt Schutzmaßnahmen um, die verhindern, dass sensible Daten die genehmigten Kanäle verlassen. „Detect“ identifiziert Cybersicherheitsvorfälle – wie beispielsweise die Weiterleitung einer Tabelle voller Sozialversicherungsnummern durch einen Mitarbeiter an ein privates Gmail-Konto – entweder unmittelbar beim Auftreten oder kurz danach. DLP greift direkt am Ort des Geschehens ein und setzt Richtlinien durch, die verhindern, dass Daten dorthin gelangen, wo sie nicht hingehören.
Diese Gegenüberstellung verdeutlicht die zentrale Asymmetrie: DSPM zeigt Ihnen, worüber Sie verfügen und wo Sie Risiken ausgesetzt sind. DLP verhindert, dass das, was Sie kennen, das Unternehmen verlässt. Keine der beiden Funktionen ist optional, doch die Reihenfolge, in der Sie investieren, hängt davon ab, welche Lücke derzeit das größere Risiko darstellt.
Was DSPM tatsächlich tut
Das Data Security Posture Management ist ein datenzentrierter Ansatz zum Verständnis und zur Steuerung von Risiken in Cloud-, SaaS-, Hybrid- und lokalen Umgebungen. Anstatt den Perimeter zu sichern oder Endpunkte zu überwachen, rückt das DSPM die Daten selbst in den Mittelpunkt.
Eine DSPM-Plattform ermittelt kontinuierlich sensible Daten, unabhängig davon, wo diese gespeichert sind – in Cloud-Speicher-Buckets, SaaS-Anwendungen, Data Warehouses, Dateifreigaben, Kollaborationsplattformen und zunehmend auch in KI-Trainingspipelines. Anschließend klassifiziertsie diese Daten nach Sensibilität und regulatorischer Relevanz (PII, PHI, PCI, geistiges Eigentum), ermittelt, wer Zugriff darauf hat und ob dieser Zugriff angemessen ist, und deckt Sicherheitsrisiken auf, wie beispielsweise falsch konfigurierte Repositorys, zu freizügige Freigabelinks, unverschlüsselte Speicherung oder Daten, die sich an Orten befinden, für die sie nie vorgesehen waren.
Zu den wichtigsten Funktionen von DSPM gehören die automatisierte Datenermittlung in allen Umgebungen, eine KI-gestützte Klassifizierung, die den Kontext berücksichtigt und nicht nur nach Schlüsselwörtern sucht, eine Zugriffssteuerung, die Berechtigungen zuordnet und übermäßige oder verwaisten Zugriffen identifiziert, eine Risikobewertung, die Risiken nach ihren geschäftlichen Auswirkungen priorisiert, die Abgleichung mit Compliance-Rahmenwerken wie HIPAA, DSGVO, PCI DSS und CCPA sowie die Erkennung von Schatten-Daten, die Informationen aufspürt, die außerhalb der kontrollierten Systeme erstellt oder gespeichert wurden.
DSPM ist die Erkundungsebene. Es erstellt die Karte Ihrer Datenlandschaft, auf die sich alle anderen Sicherheitsmaßnahmen stützen. Ohne diese Ebene setzen Sie Richtlinien in einem Umfeld durch, das Sie nicht vollständig überblicken können.
Was DLP eigentlich leistet
Data Loss Prevention ist eine richtliniengesteuerte Durchsetzungstechnologie, die darauf ausgelegt ist, die Übertragung, Weitergabe oder den Zugriff auf sensible Daten durch unbefugte Personen zu verhindern. DLP ist seit über einem Jahrzehnt ein fester Bestandteil der Unternehmenssicherheit, und das aus gutem Grund – es greift genau an der Stelle ein, an der Daten das Unternehmen tatsächlich verlassen.
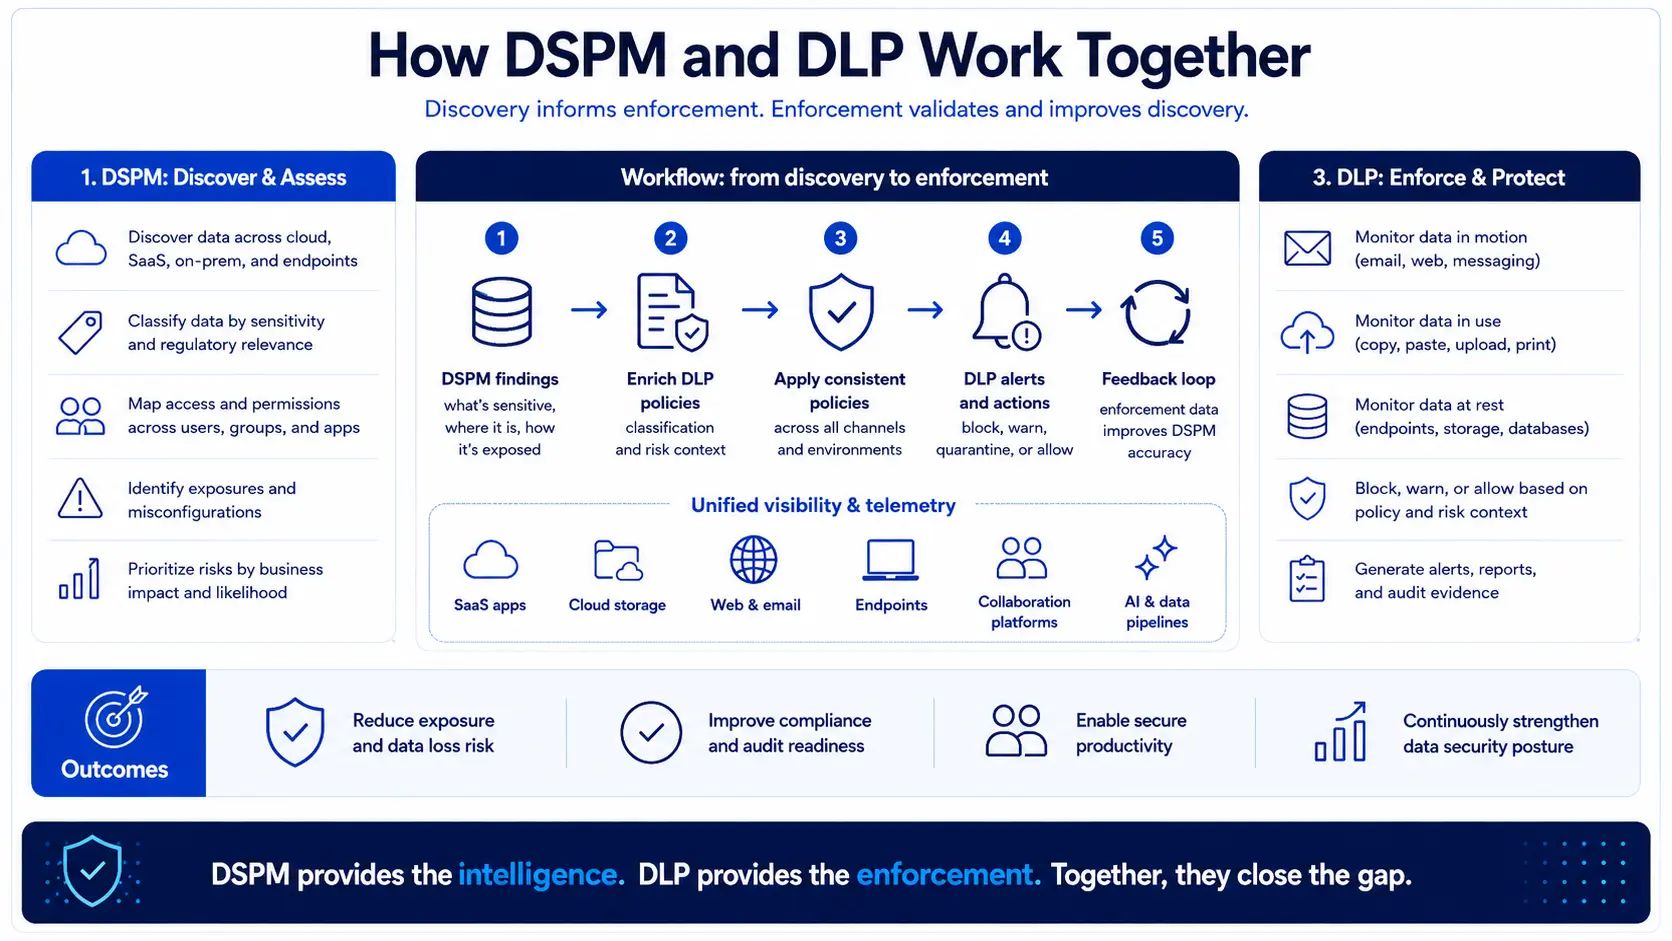
Eine DLP-Plattform überwacht Daten während der Übertragung (E-Mails, Web-Uploads, Cloud-Synchronisierung, Messaging), gespeicherte Daten (Dateiserver, Datenbanken, Endgeräte) sowie Daten während der Nutzung (Zwischenablagevorgänge, Bildschirmaufnahmen, Drucken). Wenn sie Inhalte erkennt, die vordefinierten Richtlinien entsprechen – beispielsweise eine Kreditkartennummer in einer ausgehenden E-Mail, Quellcode, der auf einen nicht zugelassenen Cloud-Dienst hochgeladen wird, oder eine Patientenakte, die auf einen USB-Stick kopiert wird –, kann sie die Aktion blockieren, die Datei unter Quarantäne stellen, das Sicherheitsteam benachrichtigen oder den Benutzer durch eine Erinnerung an die Richtlinien darauf hinweisen.
Zu den wichtigsten Funktionen von DLP gehören die Echtzeit-Inhaltsprüfung über E-Mail-, Web-, Endgeräte- und Cloud-Kanäle hinweg, die Durchsetzung von Richtlinien, die Daten auf der Grundlage von Regeln blockieren, unter Quarantäne stellen oder verschlüsseln, die Überwachung des Benutzerverhaltens, die risikobehaftete Muster identifiziert, bevor sie zu Vorfällen werden, Workflows für das Vorfallmanagement zur Untersuchung und Behebung von Verstößen, die Durchsetzung der Einhaltung gesetzlicher Vorschriften hinsichtlich der Anforderungen an den Umgang mit Daten sowie die Integration mit CASB und secure web gateway Infrastruktur zur Gewährleistung einheitlicher Richtlinien für den Cloud- und Web-Datenverkehr.
DLP ist die Durchsetzungsebene. Es greift auf der Grundlage der ihm vorliegenden Informationen ein und wendet Regeln in Echtzeit an, um den Abfluss von Daten zu verhindern. Seine Einschränkung besteht darin, dass es nur so effektiv ist wie die ihm zugrunde liegenden Klassifizierungen und Richtlinien – und genau hier schließt DSPM die Lücke.
DSPM vs. DLP: Ein Vergleich der Funktionen
| Fähigkeit | DSPM | DLP |
|---|---|---|
| Hauptfrage | Wo befinden sich sensible Daten und wer hat Zugriff darauf? | Verlassen sensible Daten das Unternehmen über nicht autorisierte Kanäle? |
| Abgleich mit dem NIST CSF 2.0 | Verwalten, Identifizieren | Schützen, Erkennen |
| Datenermittlung | Kontinuierlich, umgebungsübergreifend | Beschränkt auf überwachte Kanäle |
| Klassifizierungsansatz | KI-gestützte, kontextbezogene Analyse | Musterabgleich, reguläre Ausdrücke, Klassifizierungs-Tags |
| Zugriffssteuerung | Ja – Kartenberechtigungen, Überbelichtung von Markierungen | Nein |
| Durchsetzung in Echtzeit | Nein | Ja – blockieren, unter Quarantäne stellen, verschlüsseln, anleiten |
| Haltungs- und Risikobewertung | Ja | Nein |
| Erkennung von Schatten-Daten | Ja | Nein |
| Verhinderung von Datenexfiltration durch Insider | Nein – Nutzer mit berechtigtem Zugriff können nicht daran gehindert werden | Ja – wird am Ort der Handlung durchgesetzt |
| Compliance-Funktion | Prüfungsbereitschaft, Berichterstattung zur Sicherheitslage | Aktive Durchsetzung von Kontrollmaßnahmen |
| Bereitstellungsmodell | Agentenlos, API-basiert | Agenten + Gateway-Integration |
| Zeit bis zur Wertschöpfung | Tage bis Wochen | 3–6 Monate einschließlich der Feinabstimmung |
Die Tabelle verdeutlicht den Zusammenhang: DSPM liefert die Informationen, DLP sorgt für die Durchsetzung. Der Einsatz von DLP ohne DSPM bedeutet, Richtlinien in einer Datenlandschaft durchzusetzen, die Sie nicht vollständig verstehen. Der Einsatz von DSPM ohne DLP bedeutet, Risiken zu erkennen, die Sie nicht aktiv verhindern können.
Szenario: Eine Einrichtung des Gesundheitswesens entdeckt, was DLP nicht erkennen kann
Das Regional Memorial Health System betreibt eine ausgereifte DLP-Lösung. Die E-Mail-DLP-Lösung erfasst geschützte Gesundheitsdaten (PHI) in ausgehenden Nachrichten. Die Endpunkt-DLP-Lösung verhindert die Übertragung von Patientendaten über USB-Sticks. Das Compliance-Team des Unternehmens betrachtet „ data loss prevention “ als gelöstes Problem.
Anschließend führt eine DSPM-Bereitstellung erstmals einen Scan Ihrer Microsoft 365-Umgebung durch.
Die Plattform entdeckt einen freigegebenen OneDrive-Ordner – der vor 18 Monaten von einem Abrechnungskoordinator für ein kurzfristiges Projekt mit einem externen Versicherungsprüfer angelegt wurde –, der 2.300 Patientenaufnahmeformulare mit Namen, Geburtsdaten, Diagnosen und Versicherungsnummern enthält. Die Zugriffsrechte für den Ordner waren während der ursprünglichen Zusammenarbeit auf „Jeder mit dem Link“ eingestellt. Das Projekt des externen Prüfers endete vor einem Jahr. Der Link wurde nie widerrufen.
DLP hat diese Sicherheitslücke nie erkannt. Die Daten wurden nicht über einen überwachten Kanal übertragen. Niemand hat diese Dateien per E-Mail versendet oder auf einen USB-Stick heruntergeladen. Die Daten befanden sich lediglich in einem übermäßig freigegebenen Cloud-Ordner, auf den jeder mit der URL Zugriff hatte und der für die Sicherheitsmaßnahmen völlig unsichtbar war.
DSPM stufte die Inhalte als PHI ein, kennzeichnete die Berechtigung „Jeder mit dem Link“ als kritische Sicherheitslücke, stellte fest, dass der externe Zugriff seit über einem Jahr inaktiv war, und erarbeitete eine Abhilfemaßnahme: den öffentlichen Link widerrufen, den Zugriff auf das Abrechnungsteam beschränken und eine HIPAA-Vertraulichkeitskennzeichnung anbringen.
Für eine dem HIPAA unterliegende Einrichtung des Gesundheitswesens ist diese Art der passiven Offenlegung ebenso gefährlich wie eine aktive Datenentwendung – und wohl sogar noch schwerer zu erkennen. Die Daten gingen im Sinne der DLP-Regelungen nie „verloren“. Sie wurden lediglich an einem Ort offengelegt, den die DLP-Maßnahmen nicht überwachten. Ohne die Erkennungs- und Zugriffskontrollfunktionen von DSPM hätte dieser Ordner auf unbestimmte Zeit offen bleiben können – ein Verstoß gegen die Compliance, der nur darauf gewartet hätte, bei einer OCR-Prüfung aufgedeckt zu werden oder von einem Angreifer mit der richtigen URL ausgenutzt zu werden.
Szenario: Ein Finanzdienstleistungsunternehmen benötigt das, was DSPM nicht leisten kann
Meridian Capital Partners betreibt einen Eigenhandelsbereich. Ihr geistiges Eigentum besteht nicht nur aus Kundendaten – es sind vielmehr die Handelsalgorithmen, Positionsdaten und Marktanalysen, die ihnen einen Wettbewerbsvorteil verschaffen. Ein einziges durchgesickertes Strategiedokument könnte den Verlust eines Wettbewerbsvorteils in Millionenhöhe zur Folge haben, noch bevor überhaupt bemerkt wird, dass dies geschehen ist.
Das Sicherheitsteam setzt DSPM ein und erzielt wertvolle Ergebnisse: Es entdeckt Handelsmodelle, die in einem S3-Bucket mit zu weit gefassten IAM-Berechtigungen gespeichert sind, findet Kopien von Portfoliodaten in einem Snowflake-Warehouse, das das Data-Engineering-Team für ein inzwischen eingestelltes Analyseprojekt angelegt hatte, und identifiziert drei Confluence-Seiten mit Positionsübersichten, auf die nicht nur der Handelsbereich, sondern die gesamte Engineering-Organisation Zugriff hat.
DSPM deckt all dies auf. Das Team korrigiert die Berechtigungen, bereinigt veraltete Daten und verschärft die Zugriffsrechte. Die Sicherheitslage verbessert sich dadurch erheblich.
Doch DSPM kann bei dem, was als Nächstes geschieht, nicht helfen. Ein Nachwuchsanalyst, der wegen eines Streitfalls bezüglich seiner Vergütung frustriert ist, beschließt, eine Tabelle mit aktuellen Handelspositionen und ausstehenden Aufträgen an sein privates E-Mail-Konto weiterzuleiten. Die Daten sind ordnungsgemäß klassifiziert, am richtigen Ort gespeichert und mit den entsprechenden Zugriffsberechtigungen versehen – der Analyst verfügt über legitimen Zugriff. Die Sicherheitslage ist einwandfrei. Es gibt nichts, was DSPM melden könnte.
Hier ist DLP unersetzlich. Die E-Mail-DLP-Richtlinie fängt die ausgehende Nachricht ab, identifiziert den Inhalt anhand von Klassifizierungskennzeichnungen und Inhaltsmustern als geschützte Handelsdaten, blockiert die Übertragung und eskaliert den Vorfall an das Sicherheitsteam. Der Vorgesetzte des Analysten wird benachrichtigt. Die Daten verlassen das Unternehmen zu keinem Zeitpunkt.
Keine noch so umfassende Überwachung des Benutzerverhaltens kann einen motivierten Insider mit berechtigten Zugriffsrechten davon abhalten, Daten zu entwenden. Dies erfordert eine Echtzeit-Durchsetzung direkt am Ort des Geschehens – genau dafür wurde DLP entwickelt.
Entscheidungsrahmen: Wo soll man anfangen?
Die Antwort „Sie brauchen beides“ ist zwar richtig, aber wenig hilfreich, wenn Ihnen in diesem Quartal nur Mittel für eine einzige Initiative zur Verfügung stehen. Hier erfahren Sie, wie Sie entsprechend Ihrer aktuellen Situation Prioritäten setzen können.
Beginnen Sie mit DSPM, wenn Ihr Unternehmen eine rasche Cloud-Migration durchlaufen hat und Sie nicht über eine aktuelle, umfassende Bestandsaufnahme darüber verfügen, wo sich sensible Daten befinden. Wenn Ihr Compliance-Team bei einem Audit nicht sicher beantworten kann, „wo sich alle unsere regulierten Daten befinden und wer darauf zugreifen kann“, schließt DSPM die grundlegende Transparenzlücke, von der alles andere abhängt. Dies ist auch der richtige Ausgangspunkt, wenn Sie sich auf die Einführung von KI vorbereiten – die Bereitstellung von Microsoft Copilot oder ähnlichen Tools, ohne zuvor zu verstehen, auf welche Daten diese Tools zugreifen können, führt zu einem Problem der Risikoverstärkung, das nur DSPM aufdecken kann.
Beginnen Sie mit DLP, wenn Sie bereits über einen angemessenen Überblick über Ihre Datenlandschaft verfügen, es Ihnen jedoch an Kontrollmaßnahmen für ausgehende Kanäle mangelt. Wenn Ihr Hauptanliegen Insider-Bedrohungen, die versehentliche Weitergabe von Daten per E-Mail oder über Messaging-Dienste oder gesetzliche Vorschriften sind, die aktive Kontrollen der Datenübertragung vorschreiben (wie beispielsweise die PCI-DSS-Anforderungen für Karteninhaberdaten oder die SEC-Vorschriften für Handelsinformationen), schließt DLP diese unmittelbare Lücke bei der Durchsetzung. Dies ist auch der richtige Ausgangspunkt, wenn Sie kürzlich einen Vorfall mit Datenexfiltration erlebt haben und zunächst die Tür schließen müssen, bevor Sie das Haus auf Vordermann bringen.
Investieren Sie in beides gleichzeitig, wenn Sie ein reguliertes Unternehmen sind (Finanzdienstleistungen, Gesundheitswesen, öffentliche Verwaltung), in dem sowohl Lücken in der Sicherheitslage als auch bei der Durchsetzung Compliance-Risiken verursachen. In solchen Umgebungen wird ein Prüfer sowohl fragen: „Wissen Sie, wo sich Ihre regulierten Daten befinden?“, als auch: „Welche Kontrollmaßnahmen verhindern, dass diese Daten das Unternehmen verlassen?“ – und Sie benötigen überzeugende Antworten auf beide Fragen.
Die Integration ist entscheidend. Wenn DSPM und DLP als voneinander getrennte Tools betrieben werden, erhalten Sie eine Transparenzebene, die keine Durchsetzung bewirken kann, und eine Durchsetzungsebene, die keinen Überblick hat. Die leistungsfähigste Architektur speist die kontinuierlich aktualisierten Klassifizierungs- und Risikodaten des DSPM in die Richtlinien-Engine des DLP ein und schafft so einen geschlossenen Kreislauf, in dem die Erkennung die Durchsetzung beeinflusst und die Durchsetzungsdaten wiederum in die Sicherheitslagebewertung zurückfließen. Suchen Sie nach Plattformen, die diese Integration nativ oder über gut dokumentierte APIs bieten, anstatt zwei Tools zu erwerben und darauf zu hoffen, dass diese miteinander kommunizieren.
Das Fazit
DSPM und DLP sind keine konkurrierenden Technologien – sie sind sich ergänzende Ebenen in einer Datensicherheitsarchitektur. DSPM bietet die strategische Transparenz, die die Bereiche „Govern“ und „Identify“ erfordern: einen ständig aktualisierten Überblick darüber, wo sich sensible Daten befinden, wer darauf zugreifen kann und wo Schwachstellen in Ihrer Sicherheitslage bestehen. DLP bietet die taktische Durchsetzung, die die Bereiche „Protect“ und „Detect“ erfordern: Echtzeitkontrollen, die verhindern, dass sensible Daten über unbefugte Kanäle das Unternehmen verlassen. Unternehmen, die nur in eine der beiden Technologien investieren, werden stets eine Lücke aufweisen. DSPM ohne DLP ist wie eine Karte ohne Verteidigungsanlagen. DLP ohne DSPM ist wie ein Wachmann, der ein Gebäude bewacht, dessen Grundriss Sie noch nie gesehen haben. Die Frage ist nicht, ob Sie beides benötigen – sondern welche Lücke Sie zuerst schließen sollten. Sind Sie bereit, Ihre Datensicherheit zu stärken? Erfahren Sie, wie die SSE-Plattform von Skyhigh SecurityDatenintelligenz mit umfassender Cloud-Sicherheit kombiniert, um Ihnen dabei zu helfen, sensible Daten in Ihrem gesamten digitalen Ökosystem zu identifizieren, zu klassifizieren und zu schützen.
Quellen
- NIST. Das NIST-Rahmenwerk für Cybersicherheit (CSF) 2.0 (Februar 2024). https://www.nist.gov/cyberframework
- US-Ministerium für Gesundheit und Soziales (HHS). HIPAA für Fachkräfte. https://www.hhs.gov/hipaa/for-professionals/index.html
- Europäisches Parlament und Rat der Europäischen Union. Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung) (27. April 2016). https://eur-lex.europa.eu/eli/reg/2016/679/oj
- PCI Security Standards Council. Payment Card Industry Data Security Standard (PCI DSS). https://www.pcisecuritystandards.org/document_library/
- Justizministerium von Kalifornien, Büro des Generalstaatsanwalts. California Consumer Privacy Act (CCPA). https://oag.ca.gov/privacy/ccpa