






Browserisolierung für regulierte Branchen: Gesundheitswesen, Finanzwesen und öffentliche Verwaltung
- Durch die Browserisolierung werden lokale Datenrückstände vermieden. Da Webinhalte remote gerendert werden, verbleiben keine geschützten Gesundheitsdaten (PHI), Karteninhaberdaten oder vertrauliche Informationen (CUI) auf dem Gerät.
- Die vorgeschlagene Aktualisierung der HIPAA-Sicherheitsvorschrift schreibt technische Sicherheitsmaßnahmen verbindlich vor; sie sind nicht mehr als „optional“ einzustufen.
- PCI DSS 4.0 schreibt nun die Kontrolle über Skripte vor, die in den Browsern der Verbraucher ausgeführt werden.
- NIST SP 800-171, Rev. 3, befürwortet ausdrücklich die Isolierung als architektonischen Ansatz zum Schutz vertraulicher Informationen (CUI).
- Das CBII-Programm des Verteidigungsministeriums (DoD) bestätigt die Wirksamkeit der Browserisolierung auf Bundesebene.
- Die Erfassung der Compliance-Anforderungen ist kein einmaliger Vorgang.
- Beginnen Sie mit den Browser-Szenarien, die das höchste Risiko bergen, und führen Sie keine pauschale Einführung durch.
Regulierte Organisationen sehen sich mit einer spezifischen Ausprägung des Browser-Sicherheitsproblems konfrontiert: Ihre Nutzer benötigen Webzugang, um ihre Arbeit zu erledigen, doch jede unkontrollierte Browsersitzung schafft einen potenziellen Einfallstor für das Durchsickern regulierter Daten oder dafür, dass Bedrohungen in die Systeme gelangen, die diese Daten verarbeiten. Die Browser-Isolation löst dieses Problem, indem Webinhalte in einer cloudbasierten Umgebung ausgeführt werden, sodass kein schädlicher Code, keine zwischengespeicherten Daten und keine Sitzungsartefakte jemals mit dem Endgerät in Berührung kommen. Für Teams im Gesundheitswesen, im Finanzsektor und in der öffentlichen Verwaltung stellt sich nicht die Frage, ob Isolierung einen Sicherheitsvorteil bietet – vielmehr geht es darum, wie sie so implementiert werden kann, dass sie die Anforderungen von HIPAA, PCI DSS, NIST SP 800-171 und FedRAMP lückenlos erfüllt und gleichzeitig klinische, handelsbezogene und auftragsbezogene Arbeitsabläufe aufrechterhält.
Dieser Leitfaden behandelt die Voraussetzungen, die schrittweise Umsetzung, die Abgleichung mit den regulatorischen Anforderungen, Integrationspunkte, Erfolgskennzahlen sowie häufige Fehler bei der Einführung der Browserisolierung in allen drei regulatorischen Umfeldern.
Voraussetzungen: Was Sie vor der Bereitstellung bereitstellen müssen
Bevor die Browserisolierung in einer regulierten Umgebung eingesetzt wird, müssen drei grundlegende Funktionen einsatzbereit sein – andernfalls wird die Isolierung zu einer kostspieligen Ebene, die Prüfer nicht den Kontrollmaßnahmen zuordnen können.
Datenklassifizierung und Bestandsaufnahme. Was Sie nicht klassifiziert haben, können Sie nicht isolieren. Ein Krankenhaus, das Isolationsmaßnahmen auf gemeinsam genutzten Pflege-Arbeitsplätzen einsetzt, muss wissen, welche Arbeitsabläufe mit ePHI in Berührung kommen (Zugriff auf das Patientenportal, Überprüfung von Laborergebnissen) und welche administrativer Natur sind (Überprüfung von Schichtplänen). Der Handelsbereich einer Bank benötigt eine genau definierte Abgrenzung der Umgebungen mit Karteninhaberdaten, bevor Isolationsrichtlinien zwischen dem Surfen zu Recherchezwecken und dem Zugriff auf Zahlungsseiten unterscheiden können. Wenn Sie noch keine Datenbestandsaufnahme durchgeführt haben, führt die Browserisolierung zu Lücken in den Richtlinien, die von Prüfern aufgedeckt werden.
Integration des Identitäts- und Zugriffsmanagements. Richtlinien zur Browserisolierung müssen sich danach richten, wer der Benutzer ist, welches Gerät er nutzt und auf welche Ressourcen er zugreift. Das bedeutet, dass Ihre Identitätsanbieter (IdP), Verzeichnisdienste und Gerätezustandsprüfungen in die Isolierungsrichtlinien-Engine einfließen müssen. Stellen Sie sich einen Analysten eines Auftragnehmers der Regierung vor, der während derselben Schicht sowohl auf CUI-nahe OSINT-Quellen als auch auf harmlose interne Dokumente zugreift – die Isolierung muss selektiv auf der Grundlage des Risikoprofils des Ziels angewendet werden und darf nicht pauschal für jede Sitzung gelten. Das CISA Zero-Trust-Reifegradmodell v2.0 (2023) empfiehlt, auf der „optimalen“ Reifegradstufe die Isolierung für privilegierte, nicht verwaltete oder risikoreiche Sitzungen automatisch durchzusetzen, und bekräftigt damit, dass eine identitätsbewusste Isolierung das angestrebte Ziel ist.
Vorhandene Compliance-Dokumentation. Bevor Sie Maßnahmen zur Isolierung ergreifen, sollten Sie Ihren aktuellen Systemsicherheitsplan (SSP), Ihre Risikoanalyse oder Ihre Dokumentation zum PCI-DSS-Anwendungsbereich erfassen. NIST SP 800-171 Rev. 3 (2024) legt fest, dass Sicherheitsanforderungen für Komponenten nicht-föderaler Systeme gelten, die CUI verarbeiten, speichern oder übertragen. Durch die Einführung einer Browserisolierung ändern sich Ihre Sicherheitsgrenzen – wenn Sie Ihren SSP oder Ihre Geltungsbereichsdokumentation nicht aktualisieren, haben Sie eine Compliance-Lücke geschaffen, anstatt eine zu schließen.
Phase 1: Erfassung der Compliance-Anforderungen – Was die einzelnen Rahmenwerke tatsächlich vorschreiben
Die erste Umsetzungsphase ist die Angleichung an die gesetzlichen Vorschriften. Jedes Rahmenwerk verfügt über spezifische Kontrollmechanismen, bei denen die Browserisolierung nachprüfbare Nachweise liefert.
HIPAA-Sicherheitsvorschrift
Der Entwurf der HIPAA-Sicherheitsvorschrift (NPRM) (HHS, Dezember 2024) verpflichtet die betroffenen Einrichtungen, technische Kontrollmaßnahmen einzurichten und umzusetzen, um relevante elektronische Informationssysteme, einschließlich Arbeitsstationen, einheitlich zu konfigurieren. Darüber hinaus schreibt er die Verschlüsselung von ePHI im Ruhezustand und während der Übertragung vor, wobei nur begrenzte Ausnahmen gelten.
Die Browserisolierung unterstützt direkt mehrere technische Sicherheitsmaßnahmen gemäß HIPAA. Der Standard zur Zugriffskontrolle (§164.312(a)) schreibt technische Richtlinien vor, die den Zugriff auf ePHI auf autorisierte Personen beschränken. Wenn ein Arzt an einem gemeinsam genutzten Arbeitsplatz in der Notaufnahme über eine isolierte Browsersitzung auf ein Patientenportal zugreift, wird die Sitzung beendet, sobald der Tab geschlossen wird – es verbleiben keine PHI im lokalen Cache, in Cookies oder in Download-Ordnern, die der nächste Benutzer entdecken könnte. Der Standard zur Übertragungssicherheit (§164.312(e)) schreibt den Schutz von ePHI während der Übertragung vor; die Isolation stellt sicher, dass nur Darstellungsanweisungen und keine Rohdaten an den Endpunkt übertragen werden.
Die mit Abstand größte Änderung in dem vorgeschlagenen Regelwerk ist die Aufhebung der Unterscheidung zwischen „erforderlichen“ und „umsetzbaren“ Sicherheitsmaßnahmen, wodurch alle Umsetzungsvorgaben – mit wenigen Ausnahmen – verbindlich werden. Gesundheitsorganisationen, die bisher Kontrollmaßnahmen für Arbeitsplätze als „empfehlenswert“ dokumentiert und auf deren Umsetzung verzichtet haben, müssen diese Lücken schließen. Das Ausmaß des Problems ist erschreckend: Laut dem „2025 Healthcare Data Breach Report“ des HIPAA Journal wurden im Jahr 2024 742 große Datenschutzverletzungen im Gesundheitswesen an die OCR gemeldet, bei denen die Daten von 289 Millionen Personen offengelegt wurden.
PCI DSS 4.0
PCI DSS v4.0.1 ist der derzeit geltende Standard für die Sicherheit von Zahlungskarten, und ab dem 31. März 2025 sind alle 51 Anforderungen mit zukünftigem Inkrafttreten verbindlich (PCI Security Standards Council, 2024). Zwei Anforderungen sind im Hinblick auf die Browserisolierung besonders hervorzuheben.
Anforderung 6.4.3 schreibt vor, dass jedes Skript, das im Browser des Kunden auf einer Zahlungsseite geladen oder ausgeführt wird, erfasst, autorisiert und auf Integrität geprüft werden muss. Für ein Finanzinstitut, das Transaktionen ohne physische Kartenzuführung abwickelt, bedeutet dies, dass Skripte, die im Browser des Kunden ausgeführt werden, nun in den Prüfungsumfang fallen. Durch Browser-Isolierung können diese Sitzungen in einer Sandbox ausgeführt werden, wodurch sichergestellt wird, dass selbst bei Einschleusung eines bösartigen Skripts dieses in der isolierten Umgebung ausgeführt wird und niemals in die Umgebung mit den Karteninhaberdaten gelangt.
Anforderung 11.6.1 schreibt Mechanismen zur Erkennung unbefugter Änderungen an Skripten auf Zahlungsseiten vor. Wenn ein Händler bei einem Wertpapiermakler auf derselben Workstation, die auch für den Zugriff auf interne Handelssysteme genutzt wird, Aktienanalyse-Websites von Drittanbietern aufruft, könnte ein „Drive-by-Download“ den Endpunkt kompromittieren und von dort aus in das CDE vordringen. Durch die Isolierung des gesamten externen Surfverhaltens wird sichergestellt, dass das Netzwerksegment des Handelssystems niemals ungeprüfte Webinhalte erhält.
NIST SP 800-171 Rev. 3 (Schutz vertraulicher Informationen – CUI)
In NIST SP 800-171 Rev. 3 (2024) heißt es, dass nicht-föderale Organisationen den Geltungsbereich der Sicherheitsanforderungen für CUI einschränken können, indem sie die Systemkomponenten zur Verarbeitung von CUI in einer separaten Sicherheitsdomäne isolieren; dies lässt sich durch „Architektur- und Designkonzepte“ erreichen, darunter Subnetze, Grenzschutzvorrichtungen und Mechanismen zur Steuerung des Informationsflusses.
Die Browserisolierung ist eine Musterumsetzung dieser Leitlinien. Ein Ingenieur eines Rüstungsunternehmens, der im Rahmen der Arbeit an einem als CUI eingestuften Projekt auf Open-Source-Informationen von im Ausland gehosteten Websites zugreifen muss, kann dies über eine isolierte Browsersitzung tun, wodurch die CUI-Grenze gewahrt bleibt. Keine Webinhalte, Skripte oder Cookies von potenziell feindlichen Websites gelangen jemals in Berührung mit den Systemkomponenten innerhalb des CUI-Bereichs.
FedRAMP
FedRAMP stützt sich auf die NIST SP 800-53-Baseline und verlangt von Cloud-Dienstleistern, dass sie eine unabhängige Sicherheitsbewertung durch eine externe Bewertungsorganisation (3PAO) durchführen lassen. Laut der AWS-Compliance-Dokumentation (2025) entfallen etwa 80 % aller von FedRAMP autorisierten Cloud-Dienstangebote auf die Stufe „FedRAMP Moderate“.
Jede in einer Bundesbehörde eingesetzte Browser-Isolationslösung muss selbst über eine FedRAMP-Zulassung auf der entsprechenden Auswirkungsstufe verfügen. Dies ist nicht verhandelbar – die Nutzung eines nicht zugelassenen Isolationsdienstes in einer Bundesbehörde stellt einen Verstoß gegen die Compliance dar und ist keine Risikominderung. Das Verteidigungsministerium (DoD) hat dieses Modell bereits in großem Maßstab validiert: Das „Cloud Based Internet Isolation“ (CBII)-Programm der DISA wurde für 3,4 bis 3,6 Millionen NIPRNet-Nutzer des DoD konzipiert und dient der Abwicklung von nicht missionskritischen kommerziellen Web-Browsing-Sitzungen (US-Armee, 2021). Nach Angaben des „Requirements and Analysis Office“ der DISA wird das Programm dem Verteidigungsministerium voraussichtlich Einsparungen von mehr als 300 Millionen US-Dollar bringen, da die Notwendigkeit entfällt, Cybersicherheitstools zum Schutz von Internetzugangspunkten kontinuierlich zu aktualisieren.
Phase 2: Architektur- und Integrationsentwurf
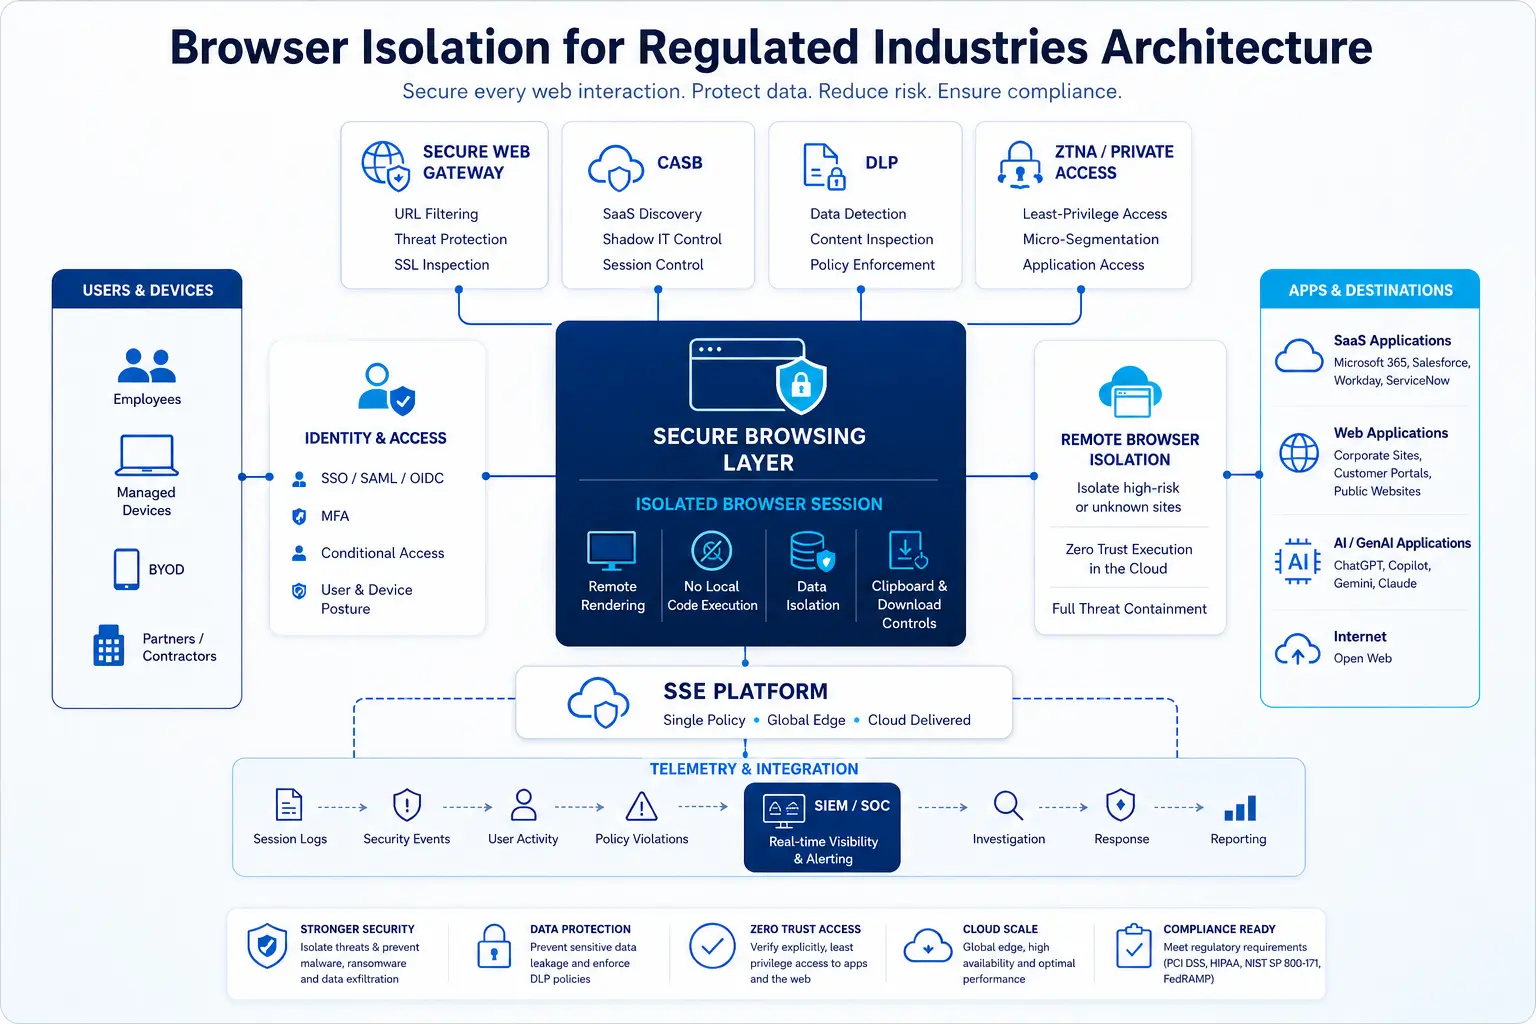
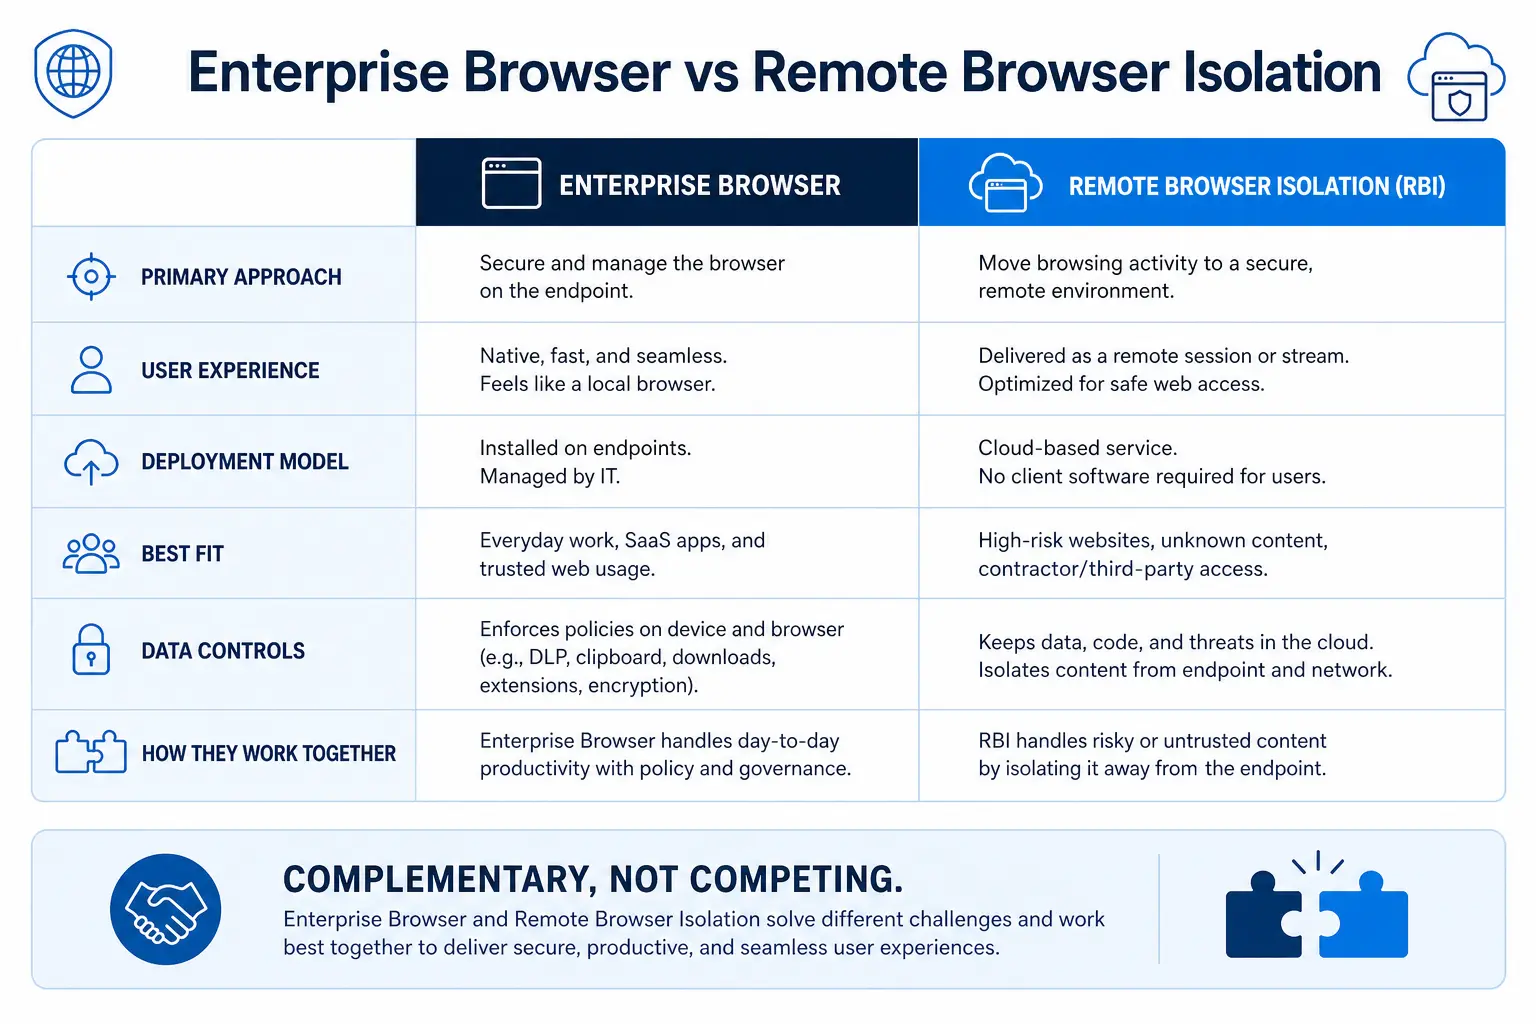
Nachdem die Compliance-Analyse abgeschlossen ist, besteht der nächste Schritt darin, zu konzipieren, wie sich die Browser-Isolation in Ihre bestehende Sicherheitsarchitektur einfügt. Die Isolation funktioniert nicht isoliert – sie muss sich in secure web gateway Richtlinien, DLP- Engines, CASB-Kontrollen, Identitätsanbietern und der SIEM-Infrastruktur integriert werden.
Szenario im Gesundheitswesen – gemeinsam genutzte klinische Arbeitsplätze. Ein Krankenhaus mit 2.000 gemeinsam genutzten Arbeitsplätzen an Pflegestationen und in Arztpraxen leitet den gesamten externen Webdatenverkehr über die in SWG integrierte Browser-Isolation. Der interne Zugriff auf die elektronische Patientenakte (EHR) umgeht die Isolierung (da er sich bereits innerhalb der Vertrauensgrenze befindet), während jede externe Website – wie Referenzdatenbanken von Pharmaunternehmen, Versicherungsportale oder Weiterbildungsplattformen – in einer isolierten Sitzung geladen wird. DLP-Richtlinien prüfen Inhalte in der Isolationsschicht, bevor ein Download zugelassen wird, und blockieren so Versuche, Patientenlisten in persönliche E-Mail-Konten oder Cloud-Speicher zu exportieren. Sitzungsaufzeichnungen werden an das SIEM weitergeleitet, um die Anforderungen an den HIPAA-Prüfpfad zu erfüllen.
Finanzszenario – Handelsraum und Filialbankgeschäft. Ein mittelgroßes Wertpapierhaus sperrt den Zugriff auf alle nicht auf der Whitelist aufgeführten externen Websites auf den Arbeitsplätzen im Handelsraum. Die SWG-Richtlinie erlaubt den direkten Zugriff auf genehmigte Finanzdatenterminals und interne Anwendungen, während externe Research-Websites, Nachrichtenportale oder werbefinanzierte Seiten isoliert dargestellt werden. Durch die Kontrolle der Zwischenablage wird das Kopieren und Einfügen von Daten aus der isolierten Sitzung auf den lokalen Desktop verhindert. Dies erfüllt die Anforderungen der PCI-DSS-Netzwerksegmentierung und ermöglicht es den Händlern gleichzeitig, die benötigten Research-Tools zu nutzen. In Filialen, die Kartenzahlungen abwickeln, stellt die Isolierung der Zahlungsabwicklungsanwendung sicher, dass Skript-Injektionsangriffe im Magecart-Stil eingedämmt werden.
Szenario im Regierungsbereich – OSINT-Analyse in nicht klassifizierten Netzwerken. Ein Geheimdienstanalyst greift über eine isolierte Browsersitzung im NIPRNet auf im Ausland gehostete OSINT-Quellen zu – Nachrichtenseiten, Social-Media-Plattformen, Dienste zum Austausch von Dokumenten. Die Isolationsschicht filtert ausführbare Inhalte heraus, blockiert Dateidownloads, sofern diese die Malware-Prüfung nicht bestehen, und verhindert, dass der Analytiker versehentlich schädliches JavaScript in die CUI-Verarbeitungsumgebung einschleust. Da die Identität des Analytikers und die Metadaten der Sitzung an das SIEM weitergeleitet werden, wird jeder Zugriff protokolliert und ist für Bewertungszwecke gemäß NIST 800-171 nachprüfbar.
Phase 3: Konfiguration und Einführung der Richtlinien
Eine effektive Einführung erfolgt nach einem risikobasierten, stufenweisen Ansatz und nicht nach dem Prinzip „Alles oder nichts“.
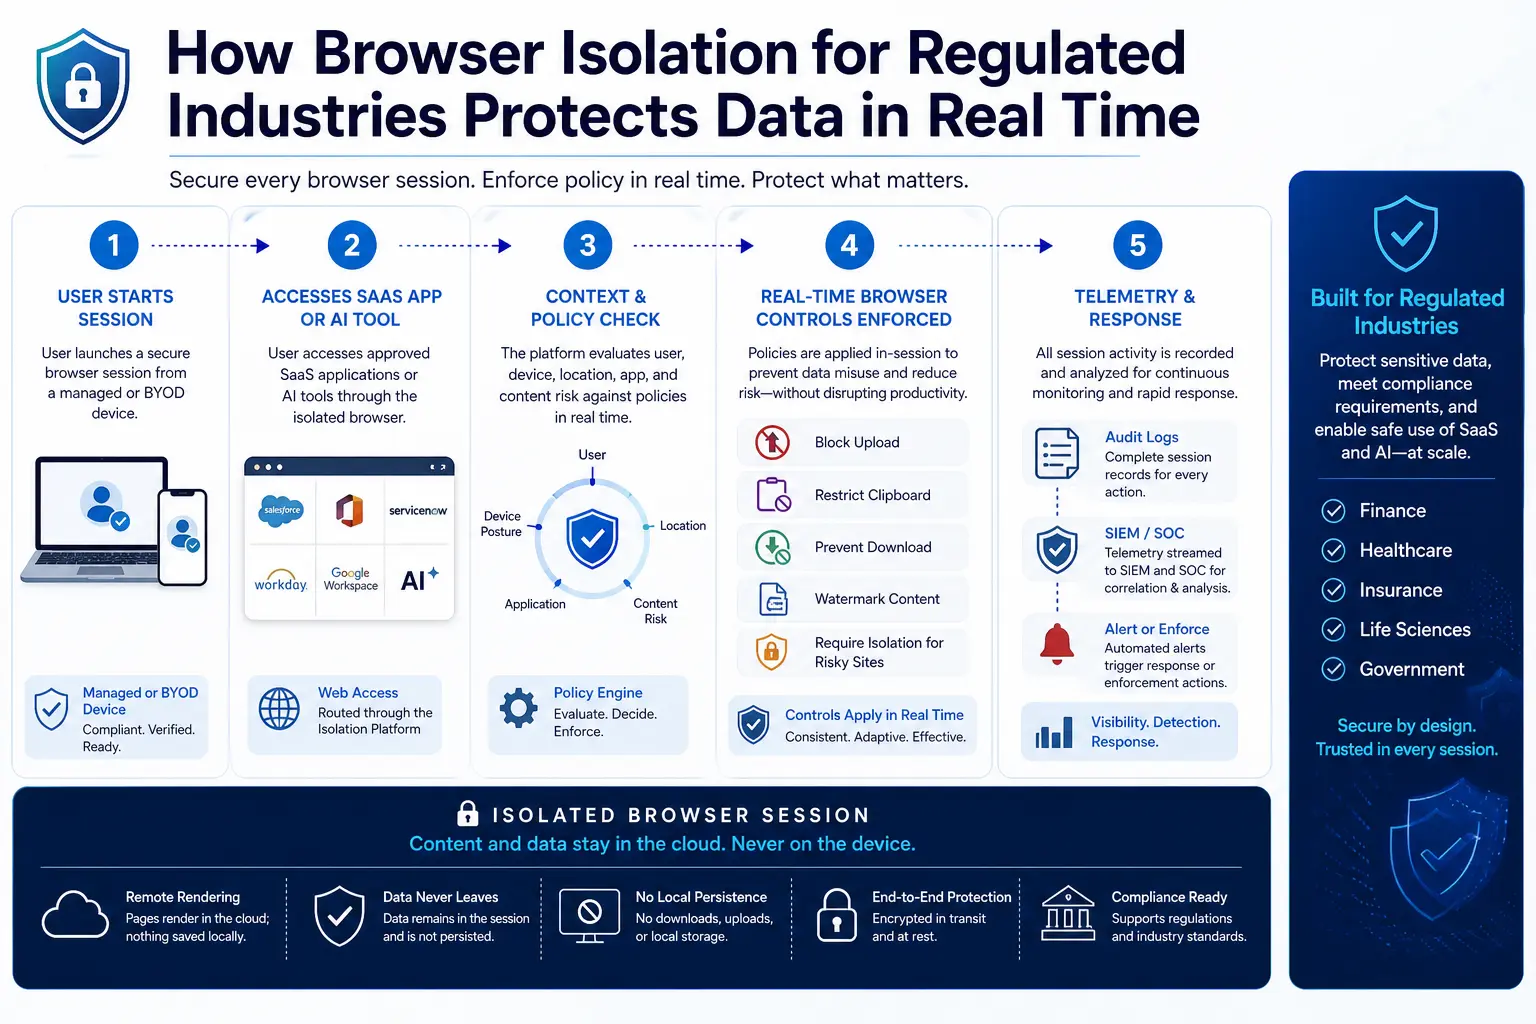
Stufe 1 – Sitzungen mit hohem Risiko und erheblichen Auswirkungen auf die Compliance. Setzen Sie Isolation vorrangig für jene Szenarien ein, die im Falle einer Kompromittierung die schwerwiegendsten regulatorischen Konsequenzen nach sich ziehen: gemeinsam genutzte klinische Arbeitsplätze mit Zugriff auf Patientenportale, Sitzungen auf Zahlungsseiten im CDE sowie Arbeitsplätze von Analysten mit Zugriff auf nicht kategorisierte externe Websites. Hierbei handelt es sich um kleine Benutzergruppen mit überproportional hohem Compliance-Risiko.
Stufe 2 – Umfassendes externes Surfen der Belegschaft. Weiten Sie die Isolierung auf den allgemeinen externen Webzugriff für alle Benutzer in regulierten Segmenten aus. Hier zahlt sich die Integration mit einer SSE-Plattform aus – eine einzige Richtlinien-Engine kann den Datenverkehr je nach URL-Kategorie, Risikobewertung des Benutzers und Gerätestatus über Isolierung, SWG oder direkten Zugriff leiten. Der Verizon DBIR 2025 unterstreicht, warum dies von Bedeutung ist: Bei 88 % der einfachen Angriffe auf Webanwendungen wurden gestohlene Anmeldedaten verwendet, und viele dieser Anmeldedaten stammten von Infostealer-Malware, die über browserbasierte Angriffsvektoren verbreitet wurde.
Stufe 3 – Zugriff über nicht verwaltete Geräte und durch Auftragnehmer. Auftragnehmer, Mitarbeiter auf Dienstreisen und BYOD-Nutzer, die von privaten Geräten aus auf regulierte Anwendungen zugreifen, stellen das größte Problem bei der Zugriffskontrolle dar. Die Browser-Isolation, die über einen Reverse-Proxy oder eine clientlose Architektur bereitgestellt wird, ermöglicht es diesen Nutzern, mit Anwendungen zu interagieren, ohne dass Daten auf dem nicht verwalteten Endgerät gespeichert werden. Dies ist insbesondere im Gesundheitswesen relevant, wo reisende Pflegekräfte über vom Krankenhaus bereitgestellte gemeinsame Tablets auf EHR-Systeme zugreifen, sowie im öffentlichen Dienst, wo Auftragnehmer von privaten Laptops aus auf Systeme zugreifen, die mit CUI in Verbindung stehen.
Skyhigh Security's remote browser isolation lässt sich als Teil einer einheitlichen SSE-Plattform in SWG, CASB und DLP integrieren – wodurch alle drei Ebenen eine gemeinsame Richtlinien-Engine und ein gemeinsames Prüfprotokoll nutzen können.
Erfolgsmessung: Kennzahlen, die für Wirtschaftsprüfer von Bedeutung sind
Die Einführung von Browser-Isolation ohne messbare Ergebnisse ist eine Sicherheitsinvestition ohne Nachweis – und Prüfer verlangen Nachweise.
Reduzierung von Datenrückständen an Endpunkten. Führen Sie vor der Isolierung einen Basis-Scan der regulierten Arbeitsplätze durch, um den Browser-Cache auf sensible Daten zu überprüfen – PHI im Gesundheitswesen, CHD im Finanzwesen, CUI-Marker im öffentlichen Sektor. Führen Sie nach der Implementierung der Isolierung einen erneuten Scan durch und messen Sie die Reduzierung. Das Ziel ist, dass in isolierten Sitzungen keinerlei regulierte Daten in lokalen Browser-Artefakten vorhanden sind.
Vollständigkeit des Audit-Protokolls. Jede isolierte Sitzung sollte einen Protokolleintrag erzeugen, der die Identität des Benutzers, die Ziel-URL, die Sitzungsdauer, Datenübertragungsvorgänge (Hochladen, Herunterladen, Zwischenablage, Drucken) sowie die ergriffenen Richtlinienmaßnahmen (Blockieren, Zulassen, Isolieren) erfasst. Ordnen Sie diese Protokollfelder bestimmten regulatorischen Anforderungen zu – HIPAA-Prüfkontrollen (§164.312(b)), PCI-DSS-Anforderung 10 (Protokollierung und Überwachung) sowie den Kontrollen der NIST 800-171-AU-Familie.
Reduzierung von Vorfällen durch webbasierte Angriffsvektoren. Verfolgen Sie Malware-Vorfälle, durch Phishing-Klicks verursachte Kompromittierungen und Drive-by-Download-Ereignisse vor und nach der Implementierung der Isolation. Der Verizon DBIR 2025 ergab, dass die Beteiligung Dritter auf 30 % aller Sicherheitsverletzungen angestiegen ist – eine Verdopplung gegenüber dem Vorjahr. Die Isolation verringert diese Angriffsfläche direkt, indem sie verhindert, dass Webinhalte von Dritten auf lokalen Endgeräten ausgeführt werden.
Quote der behobenen Compliance-Befunde. Falls bei Ihrer jüngsten HIPAA-Risikoanalyse, Ihrem PCI-DSS-ROC oder Ihrer NIST-800-171-Bewertung browserbezogene Befunde festgestellt wurden – unverschlüsselte Daten während der Übertragung, fehlende Kontrollmaßnahmen an Arbeitsplätzen, unzureichende Netzwerksegmentierung –, erfassen Sie bitte, wie viele dieser Befunde durch Isolierung behoben werden. Dies liefert dem CISO eine konkrete ROI-Kennzahl für die Berichterstattung an den Vorstand.
Richtwerte für die Benutzererfahrung. Messen Sie die Ladezeiten der Seiten, die Abbruchraten bei Sitzungen und die Anzahl der Helpdesk-Tickets vor und nach der Einführung. Sollte die Isolierung den Zugriff des medizinischen Personals auf Datenbanken zu Arzneimittelwechselwirkungen in der Notaufnahme beeinträchtigen oder den Zugriff des Händlers auf Echtzeit-Recherchen verlangsamen, wird die Akzeptanz darunter leiden, und die Nutzer werden Umgehungslösungen finden, die die Kontrolle vollständig untergraben.
Häufige Fehler bei der Bereitstellung regulierter Browser-Isolationslösungen
Die Isolierung als Netzwerksicherheitsprojekt statt als Datenschutzprojekt zu behandeln. Bei der Browserisolierung für regulierte Branchen geht es im Wesentlichen darum, zu verhindern, dass regulierte Daten – PHI, CHD, CUI – an Orte gelangen, an denen sie nichts zu suchen haben. Wenn Ihre Implementierung vom Netzwerkteam geleitet wird, ohne dass die Verantwortlichen für Compliance, Datenschutz und Datensicherheit einbezogen werden, werden Ihnen entscheidende Richtlinienkonfigurationen entgehen. Bedenken Sie allein das Ausmaß der Datenpannen im Gesundheitswesen: Laut dem HIPAA Journal (2026) wurden im Jahr 2024 die PHI von 289 Millionen Personen offengelegt – bei vielen dieser Vorfälle handelte es sich um Daten, die kontrollierte Umgebungen über unüberwachte, browserbasierte Pfade verlassen hatten.
Alles isolieren und die Infrastruktur überlasten. Eine pauschale Isolierung des gesamten Webverkehrs klingt zwar sicher, führt jedoch zu Latenz- und Kostenproblemen, die die Akzeptanz untergraben. Das CBII-Programm des Verteidigungsministeriums (DoD) isoliert nur das nicht missionskritische Surfen, nicht den gesamten Datenverkehr – interne .mil- und .gov-Websites umgehen die Isolierung vollständig. Wenden Sie dieselbe Logik an: Isolieren Sie externen, nicht kategorisierten und risikoreichen Datenverkehr; ermöglichen Sie den direkten Zugriff auf vertrauenswürdige interne Anwendungen und genehmigte SaaS-Plattformen.
Versäumnis, die Compliance-Dokumentation nach der Bereitstellung zu aktualisieren. Die Einführung der Browser-Isolation verändert Ihre Sicherheitsgrenzen. Falls Ihre PCI-DSS-Gültigkeitsbereichsdokumentation weiterhin die alte Architektur widerspiegelt oder Ihre HIPAA-Risikoanalyse die Isolation nicht als Kontrollmaßnahme berücksichtigt, liegt eine Lücke in Ihrer Dokumentation vor, auf die Prüfer hinweisen werden. Jede Bereitstellungsphase sollte eine entsprechende Aktualisierung der Dokumentation nach sich ziehen.
Die DLP-Integration wird außer Acht gelassen. Eine Isolierung ohne „ data loss prevention “ vermittelt ein falsches Gefühl der Sicherheit. Ein Arzt kann weiterhin geschützte Gesundheitsdaten (PHI) aus dem Patientenportal kopieren und innerhalb der isolierten Sitzung in eine private E-Mail einfügen, sofern die Zwischenablage und die DLP-Kontrollen nicht aktiv sind. DLP-Richtlinien müssen Inhalte innerhalb der isolierten Umgebung überprüfen – nicht nur am Ausgangspunkt des Netzwerks.
Die Auswahl einer Lösung für den behördlichen Einsatz, die nicht nach FedRAMP zugelassen ist. Dies scheint selbstverständlich, kommt jedoch häufig vor, wenn Behörden kommerzielle Isolationstools im Pilotbetrieb einsetzen, ohne deren Zulassungsstatus zu überprüfen. Eine Lösung, die eine 3PAO-Prüfung auf der erforderlichen Auswirkungsstufe nicht bestanden hat, darf nicht für regulierte behördliche Arbeitslasten verwendet werden – Punkt.
Quellen
- US-Ministerium für Gesundheit und Soziales (HHS). Die Sicherheitsvorschrift. https://www.hhs.gov/hipaa/for-professionals/security/index.html
- PCI Security Standards Council. PCI DSS v4.0.1 (Juni 2024). https://www.pcisecuritystandards.org/document_library/
- NIST. SP 800-171, Rev. 3: Schutz von kontrollierten, nicht als geheim eingestuften Informationen in nicht-föderalen Systemen und Organisationen (Mai 2024). https://csrc.nist.gov/pubs/sp/800/171/r3/final
- US-Behörde für allgemeine Verwaltungsdienste (General Services Administration). Federal Risk and Authorization Management Program (FedRAMP). https://www.fedramp.gov/
- CISA. Zero-Trust-Reifegradmodell, Version 2.0 (April 2023). https://www.cisa.gov/zero-trust-maturity-model
- US-Gesundheitsministerium (HHS), Amt für Bürgerrechte. Bekanntmachung eines Regelungsentwurfs zur HIPAA-Sicherheitsverordnung (27. Dezember 2024). https://www.hhs.gov/hipaa/for-professionals/security/hipaa-security-rule-nprm/index.html
- Das HIPAA Journal. Bericht über Datenschutzverletzungen im Gesundheitswesen 2025 (Februar 2026). https://www.hipaajournal.com/2025-healthcare-data-breach-report/
- NIST. SP 800-53 Rev. 5: Sicherheits- und Datenschutzmaßnahmen für Informationssysteme und Organisationen (September 2020, aktualisiert im Dezember 2020). https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final
- Verizon. Bericht über Untersuchungen zu Datenschutzverletzungen 2025 (April 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf