موارد
الأمن في عصر سرعة الآلات
بقلم ستي نادين - كبير المهندسين المعماريين
30 يوليو 2026 6 دقيقة للقراءة
مع وصول القدرة على تحديد الثغرات الأمنية واستغلالها إلى «سرعة الآلة»، يجب أن تواكب دفاعات النظام هذا التطور. ويتطلب هذا التحول الجذري في النموذج اتباع نهج مختلف جذريًا في تطبيق إجراءات الأمان.
Skyhigh Security لطالما كانت شركتنا في طليعة الجهات التي تعمل على حماية الأصول الأكثر أهمية للمؤسسات. ويتجلى هذا الالتزام في حلنا «Gateway Anti-Malware» (GAM)، الذي يستخدم الذكاء الاصطناعي للكشف عن البرامج الضارة بسرعة فائقة، ويتعلم ويتكيف باستمرار ليبقى متقدمًا على التهديدات الناشئة.
Skyhigh Security وهي عضو فخور في كل من برنامج GPT5.5-Cyber ومبادرة Mythos Cyber. إن فهم كيفية الاستفادة من هذه البرامج، ومعرفة كيفية المضي قدمًا حتى في حالة عدم وجود وصول مباشر إليها، أمرٌ ضروريٌ لمتخصصي الأمن المعاصرين.
صعود الذكاء الاصطناعي وتزايد أهميته
في حين أن استخدام الذكاء الاصطناعي قد تزايد بشكل مطرد على مدار السنوات القليلة الماضية، إلا أن عام 2026 شهد نمواً غير مسبوق. إن طرح نماذج الذكاء الاصطناعي المتطورة بشكل متزايد لا يقتصر تأثيره على الطريقة التي تدير بها الشركات أعمالها فحسب، بل يمتد ليشمل طريقة عملها بشكل جذري. وبالنسبة لأولئك الذين يتبنون هذه التكنولوجيا، فإنها تبشر بعالم من الفرص المتوسعة والإنتاجية المتزايدة.
لسوء الحظ، أدى ظهور الذكاء الاصطناعي أيضًا إلى تمكين الجهات الخبيثة. فهي تستخدم أحدث نماذج الذكاء الاصطناعي لتنفيذ هجمات متطورة عبر قنوات متعددة وكشف الثغرات «الخامدة» في البرامج والخدمات التي لم تكتشفها تقنيات الأمان التقليدية.
وهذا يعرض البرامج والخدمات الحيوية، فضلاً عن الأنظمة التي تحتوي على الملكية الفكرية للشركة — بما في ذلك بيانات العملاء والموظفين — لخطر «بسرعة الآلة». ويأتي هذا التطور بوتيرة أسرع مما تستطيع دورات حياة الأمن والاختبار وتطوير البرمجيات التقليدية مواكبته عادةً.
وبالتالي، يجب أن تتطور طريقة عمل الأجهزة الأمنية في «عصر سرعة الآلات» بما يتناسب مع ذلك.
ورغم أن هذا التحول قد يبدو صعبًا، إلا أنه سيؤدي في نهاية المطاف إلى خدمات وبرامج أساسية أكثر مرونة، شريطة أن تفهم المؤسسات البيئة المتغيرة وتتخذ خطوات استباقية لحماية نفسها.
ما الذي يدفع هذا التغيير؟
في أوائل أبريل 2026، قدمت شركة «أنثروبيك» عرضًا أوليًّا لنموذج «كلود ميثوس». وخلال الإعلان، كشفت الشركة أن النموذج يتمتع بقدرة غير مسبوقة على تحديد الثغرات الأمنية في البرمجيات واستغلالها. ونتيجةً لذلك، قررت الشركة تأجيل الإصدار العام الكامل للبرنامج لتمكين شركائها من تحليل أنظمتهم الخاصة ومعالجة الثغرات الأمنية قبل أن تصبح الأداة متاحة على نطاق واسع.
ورغم أن ذلك كان جزئيًا استراتيجية تسويقية ذكية، حيث تم تصوير النموذج على أنه «أقوى من أن يُطرح في الأسواق»، إلا أنه سلط الضوء على حقيقة جديدة: إن نماذج الذكاء الاصطناعي الرائدة تشكل تحديًا للأساليب التقليدية التي تعتمد عليها الصناعة في تحديد عيوب البرمجيات وإصلاحها.
ومنذ ذلك الحين، أطلق العديد من مزودي خدمات الذكاء الاصطناعي نماذج تتمتع بقدرات بحثية محسّنة في مجال الأمن. كما أنشأ معظم المزودين برامج مخصصة تتيح للشركاء الوصول إلى النماذج دون قيود أمنية قياسية، وذلك على وجه التحديد لتحديد الثغرات الأمنية ومعالجتها لأغراض التطبيقات الدفاعية المشروعة.
ما هو تأثير ذلك؟
تستمر الحرب التطورية بين المدافعين عن الأمن والمهاجمين بلا توقف؛ والفرق الآن يكمن في سرعة هذا الصراع. فنحن نشهد عوامل مضاعفة تُحدث تحولاً جذرياً في وتيرة اكتشاف الثغرات واستغلالها.
لقد ولت الحقبة التي كان من الممكن فيها اكتشاف ثغرة أمنية، وتحديد موعد لإصلاحها في المستقبل، ثم إصدار الإصلاح بعد أسابيع أو أشهر. ففي عالم يمكن فيه استغلال الثغرات الأمنية بـ«سرعة الآلة»، لم تعد الجداول الزمنية التقليدية قابلة للتطبيق.
لم يعد بإمكان الشركات الاعتماد على استراتيجيات التصحيح التقليدية مثل «يوم الثلاثاء للتصحيح». فعمليات الحوكمة والتحقق البطيئة التي غالبًا ما توجد في المؤسسات الكبيرة لا تستطيع مواكبة الوضع عندما يكتشف الموردون ثغرات أمنية خطيرة تتطلب معالجة فورية.
وهذه الحقيقة تؤدي إلى حدوث تحولين رئيسيين في السوق:
- استخدام نماذج الذكاء الاصطناعي لتحديد المشكلات قبل إصدار البرامج.
- ضرورة أن تعمل عمليات التصحيح والتحديث بـ«سرعة الجهاز».
استخدام الذكاء الاصطناعي لتعزيز العمق في التشكيلة
على الرغم من أن نماذج الذكاء الاصطناعي المتطورة قد أحدثت ثورة في مجال أمن البرمجيات، إلا أن أفضل الممارسات العامة لا تزال ضرورية. ويتمثل النهج الأكثر فعالية في دمج هذه النماذج في «دورة حياة تطوير الحلول» (SDLC) التقليدية وعمليات الإصدار، مع توفير فحص مستمر للخدمات قيد التشغيل.
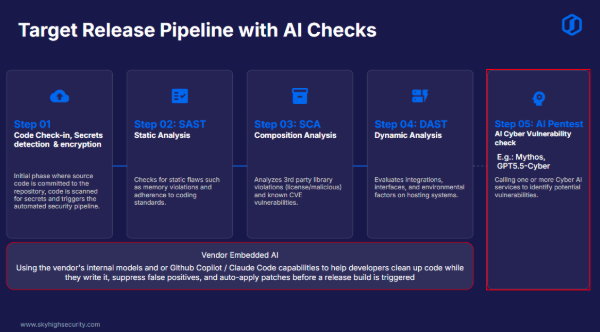
في موقع Skyhigh Security ، قمنا بذلك بالضبط من خلال توسيع نطاق دورة حياة تطوير البرمجيات (SDLC) في البداية، والتي لا تزال تستخدم مكونات SAST وDAST التقليدية، ولكننا نسعى إلى توسيع نطاقها باستخدام:
- الذكاء الاصطناعي المدمج: نوفر لمطورينا إمكانية الوصول إلى نماذج الذكاء الاصطناعي التي تتحقق تلقائيًا من وجود انتهاكات أمنية قبل حتى أن يتم إرسال الكود إلى المستودع**.
- اختبار الاختراق باستخدام الذكاء الاصطناعي: أضفنا اختبارًا حاسمًا في نهاية مسار العمل يستخدم إصدارات "سايبر" من نماذج الذكاء الاصطناعي الرائدة للكشف عن نقاط الضعف ومجالات الهجوم. وهذا يتيح معالجة المشكلات قبل الإصدار. ونظرًا لأن هذه الاختبارات تُجرى بشكل متكرر، فإنها قادرة على تحديد المشكلات الحديثة، فضلاً عن العيوب القديمة التي ربما فاتت إصدارات النماذج السابقة.
- قدرات مزودي برامج SAST وDAST: يعمل موردو برامج اختبار أمان التطبيقات الثابتة والديناميكية على دمج الذكاء الاصطناعي بسرعة. ومن خلال العمل باستخدام أدوات هؤلاء الموردين، يمكننا الاستفادة من دقتها المتزايدة وقدراتها المتطورة.
- الإصلاح باستخدام الذكاء الاصطناعي: نحن في Skyhigh نؤمن بأن البشر لا يستطيعون إصلاح جميع هذه المشكلات بالسرعة الكافية، ولذلك، ومن أجل العمل بـ«سرعة الآلة»، قمنا بإنشاء نظام مدعوم بالذكاء الاصطناعي في نهاية العملية يقوم بالمسح والإصلاح التلقائي. ومن خلال الجمع المباشر بين عامل «أحمر» لتحديد المشكلات وعامل «أخضر» لإصلاحها تلقائيًا، فإن هذا لا يتيح لنا فقط تحديد المشكلات في قائمة المهام المتراكمة، بل يضمن أيضًا جودة عالية للبرمجيات.
**ملاحظة: حتى في حالة عدم توفر أحدث النماذج الرائدة، تُظهر الأبحاث أن استخدام نماذج أصغر حجماً مزودة بضوابط أمان قوية لا يزال قادراً على تحديد مجالات القلق المهمة. ويكون هذا الأمر فعالاً بشكل خاص عند استخدام مزيج من النماذج المختلفة للكشف عن مجموعة أوسع من المشكلات.**
بالإضافة إلى مسار دورة حياة تطوير البرمجيات (SDLC)، ينبغي إجراء عدة فحوصات أمنية بشكل مستمر على الأنظمة قيد التشغيل:
- تنفيذ منصة CNAPP (منصة حماية التطبيقات السحابية الأصلية): توفر هذه المنصات رؤية مستمرة للثغرات الأمنية المعروفة وأخطاء التكوين.
- الحماية من البرامج الضارة عبر مطابقة الأنماط في الوقت الفعلي: تتجاوز قدرات مثل نظام GAM من Skyhigh التوقيعات المعروفة لتحلل أنماط السلوك. ومن خلال استخدام الذكاء الاصطناعي الداخلي للكشف عن السلوك المشبوه، تقوم هذه الأنظمة بتحديث نفسها بـ«سرعة الآلة»، مما يوفر الحماية ضد التهديدات الجديدة فور ظهورها.
من خلال الجمع بين هذه الأدوات، يمكنك إدارة الثغرات الأمنية قبل أن تتعرض للاختراق، وضمان أن مؤسستك مجهزة للكشف عن التهديدات الناشئة والدفاع ضدها في الوقت الفعلي.
كيف تتكيف مع ذلك؟
للتكيف مع هذا الوضع المتغير، أوصي بالتركيز على عدة مجالات رئيسية:
- مراجعة وتحديث دورة حياة تطوير البرمجيات (SDLC) باستخدام الذكاء الاصطناعي.
قم بمراجعة دورة حياة تطوير البرمجيات (SDLC) للتأكد من تعزيز قدرات الاختبار الآلي للأمان على الجانب (SAST) والاختبار الآلي للأمان على الجانب (DAST) بنماذج الذكاء الاصطناعي، وذلك للتحقق من توافق الكود مع المعايير المؤسسية. صمم هذا النظام بحيث يتسم بالمرونة، مما يتيح لك تبديل نماذج الذكاء الاصطناعي حسب الحاجة — ربما باستهداف الأنظمة الحيوية بنماذج أكثر تقدمًا وعالية الأداء. - تأكد من أن مورديك يحمون دورة حياة تطوير البرمجيات (SDLC) الخاصة بهم.
نظرًا لأن معظم المؤسسات تعتمد على موردين خارجيين، فمن الضروري التحقق من أن مورديك قد طبقوا عمليات حديثة لدورة حياة تطوير البرمجيات (SDLC) مدعومة بالذكاء الاصطناعي. قم بدمج هذه الإجراءات في دورات الشراء وتقييم الموردين الخاصة بك. - قم بتنفيذ أنظمة الكشف والحماية التكيفية التي تعمل بـ«سرعة الآلة».
تأكد من أن بيئاتك التشغيلية تستخدم أنظمة قادرة على اكتشاف التهديدات على مستوى الآلة والتكيف معها فور ظهورها. أعطِ الأولوية للحلول مثل Skyhigh Security GAM التي توفر حماية تكيفية. - تطبيق نهج «الفريق الأحمر» المدعوم بالذكاء الاصطناعي
أضف نهج «الفريق الأحمر» المدعوم بالذكاء الاصطناعي إلى عملية الإصدار لديك لضمان عدم الاكتفاء بالبحث عن الثغرات الأمنية داخل الكود فحسب، بل أيضًا في نظام التشغيل الإنتاجي. - استخدم الذكاء الاصطناعي لمعالجة الثغرات الأمنية.
إن تحديد المزيد من الثغرات الأمنية لمنظمة تعاني بالفعل من ضغوط شديدة لن يضيف أي قيمة ما لم تكن قد أدمجت في عمليتك وسيلة تتيح معالجة هذه الثغرات بسرعة الآلة. احرص على تطبيق نظام قائم على الذكاء الاصطناعي لاقتراح الحلول وتنفيذها بالتوازي مع أنشطة فريق الاختبار التهديدي (Red Teaming). - تأكد من إمكانية تثبيت التصحيحات عند الحاجة.
تخلَّ عن فترات التثبيت الثابتة للتصحيحات واعتمد التثبيت عند الحاجة. وبغض النظر عن وسائل الحماية الأخرى المتوفرة لديك، فسيتم اكتشاف الثغرات الأمنية حتمًا وستتطلب معالجة فورية لمنع استغلالها بـ«سرعة الجهاز».
ورغم أن هذا يمثل تحولًا كبيرًا في النهج المتبع في مجال الأمن، فإن الفائدة التي سيجنيها من يتكيفون مع هذا التغيير ستكون برامج وخدمات أكثر مرونة بكثير. فالنجاح في هذه الحقبة الجديدة لا يعتمد على الأمل في أن تمر الثغرات الأمنية دون أن يُلاحظها أحد، بل على استراتيجية دفاع متعمقة وقوية تعمل بنفس سرعة التهديد.
لمزيد من المعلومات حول أهمية أمن البيانات في عصر الذكاء الاصطناعي، اطلع على تقريرنا الأخير عن أبحاث السوق: الاستفادة من نموذج إدارة أمن البيانات (DSPM) والذكاء الاصطناعي لحل تحديات أمن البيانات.
نبذة عن الكاتب
ستي نادين
كبير المهندسين المعماريين
ستي هو مهندس مؤسسي، ويشغل مناصب كبير المهندسين والرئيس التنفيذي للتكنولوجيا، ويتمتع بخبرة عملية تقارب 30 عامًا في تنفيذ أنظمة تشغيلية حيوية. وانطلاقًا من إيمانه بنهج «النتائج التجارية أولًا»، فقد قاد مسيرة النجاح في عدد من القطاعات الصناعية الخاضعة لرقابة صارمة، ومن بينها البنية التحتية الحيوية الوطنية، والقطاع الحكومي، والرعاية الصحية، والأمن. ويُعرف بأنه أحد المفكرين الرائدين في هذا المجال، حيث يشغل مناصب عدة، منها منصب رئيس شركة SEMAT.inc، ويعمل على التوصل إلى فهم مشترك لتعزيز تصميم وتنفيذ أفضل الممارسات.
مضامين ذات صلة



المدونات الرائجة
نقدم لكم Skyhigh Hybrid Mesh SSE: مصمم خصيصًا ليتناسب مع أسلوب عمل المؤسسات الحديثة
ثياغا فاسوديفان 28 أكتوبر 2026
أمن في مكان العمل: توقف عن دفع أسعار الخدمات السحابية مقابل استخدام الذكاء الاصطناعي المحلي
مايك سمارت 16 أكتوبر 2026
تأمين «الوضع الطبيعي الجديد»: لماذا يُعد نهج «الثقة الصفرية الشاملة» أمرًا ضروريًّا في عصر الذكاء الاصطناعي
سريرام كريشنامورثي 30 سبتمبر 2026
أصبح العمل مختلطًا. فلماذا تدفع ضعف المبلغ كـ«ضريبة السحابة» على برنامج Office؟
مايك سمارت 24 سبتمبر 2026