







ZTNA محلي للتطبيقات الخاصة
- تمنح تقنية ZTNA حق الوصول لكل تطبيق على حدة بعد التحقق من الهوية والجهاز والسياق، بدلاً من منح حق الوصول عبر شبكة VPN على مستوى الشبكة.
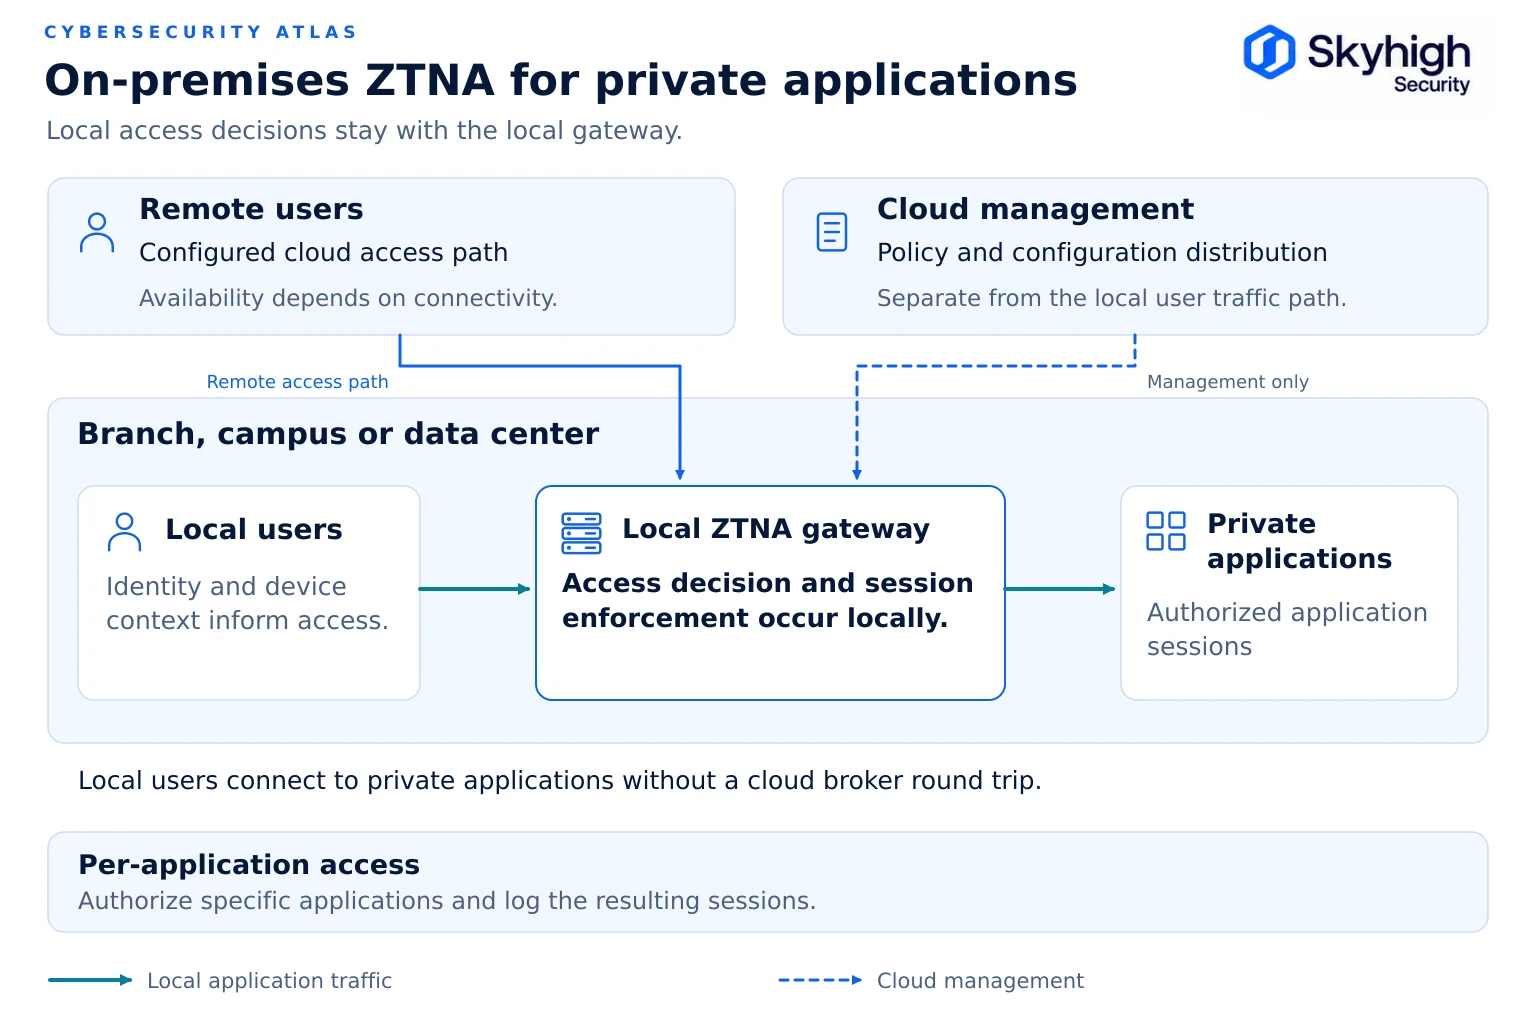
- يحافظ نظام ZTNA المُثبَّت محليًّا على بقاء حركة المرور المحلية بين المستخدمين والتطبيقات في نطاق الشبكة المحلية، بدلاً من إعادة توجيهها عبر سحابة أحد الموردين.
- يُعد التنفيذ المحلي أمرًا مهمًا فيما يتعلق بحركة المرور الداخلية، ووقت التشغيل، والسيادة، وزمن الاستجابة، والاستمرارية أثناء انقطاعات الخدمة السحابية.
- تقييم عمليات التحقق من الهوية، ومواقع البوابات، ومسارات الوصول المحلية، وسلوك النظام في حالة الفشل، والتوافق مع الوصول عن بُعد.
- تحتاج العناصر الفاعلة التي تعمل بالذكاء الاصطناعي وحسابات الخدمة إلى نفس إجراءات الإنفاذ المطبقة على كل تطبيق، تمامًا مثل المستخدمين البشريين.
يُعد نظام ZTNA المحلي نموذجًا لنشر تقنية الوصول الآمن إلى الشبكة ( zero trust network access )، حيث تعمل نقطة تطبيق السياسات الخاصة بالتطبيقات الخاصة على البنية التحتية الموجودة داخل مراكز البيانات والفروع التابعة للمؤسسة نفسها. ويتم المصادقة على المستخدمين والأنظمة ومنحهم الصلاحيات لكل تطبيق على حدة، كما هو الحال مع أي نظام ZTNA، لكن حركة المرور بين المستخدمين الموجودين في الموقع والتطبيقات الموجودة في الموقع لا تحتاج إلى المرور عبر سحابة المورد والعودة منها.
هذه المقالة جزء من دليل أمن السحابة الهجينة.
كيف تعمل تقنية ZTNA
تقوم ZTNA بالتحقق من هوية كل مستخدم وجهازه والسياق الذي يعمل فيه، ثم تربطه بتطبيق واحد بدلاً من شبكة.
تفصل بنية «الثقة الصفرية» الخاصة بالمعهد الوطني للمعايير والتقنية (NIST)، SP 800-207، بين نقطة اتخاذ القرار المتعلق بالسياسة (التي تحدد ما إذا كان يجوز لموضوع ما الوصول إلى مورد ما) ونقطة تطبيق السياسة (التي تتيح الاتصال وتراقبه وتنهيه). وتطبق منتجات ZTNA هذا النموذج على التطبيقات الخاصة:
- يطلب مستخدم أو نظام ما الوصول إلى أحد التطبيقات.
- يصل الطلب إلى نقطة تنفيذ، وعادةً ما تكون بوابة أو وسيطًا أو وكيلًا.
- تقوم السياسة بتقييم الهوية، والمجموعة، وحالة الجهاز، والموقع، والمخاطر، والتطبيق المحدد المطلوب.
- في حال السماح بذلك، فإن نقطة التنفيذ تربط المستخدم بهذا التطبيق فقط. أما بقية الشبكة فتظل غير مرئية.
- تخضع الجلسة للمراقبة ويمكن إنهاؤها في حال تغير الظروف.
يوثق دليل الممارسات SP 1800-35 الصادر عن المعهد الوطني للمعايير والتقنية (NIST) بعنوان «تنفيذ بنية الثقة الصفرية»، والذي نُشر في يونيو 2025، 19 نموذجًا للتنفيذ تم إنشاؤها بالتعاون مع 24 موردًا في بيئات محلية وسحابية على حد سواء، ويُعد مرجعًا مفيدًا لكيفية ترابط هذه المكونات معًا في الممارسة العملية.
ZTNA عبر السحابة مقابل ZTNA المحلي
يكمن الاختلاف في المكان الذي يتم فيه تنفيذ الإجراء: في السحابة الخاصة بالمزود لكل جلسة، أو على بوابات العميل الخاصة بالجلسات المحلية.
| الجانب | ZTNA المُتوسَّط عبر السحابة | ZTNA داخل المؤسسة |
|---|---|---|
| نقطة الإنفاذ | نقاط تواجد الموردين | بوابات العملاء في مراكز البيانات والفروع |
| موصل التطبيقات | نفق صادر من شبكة التطبيق إلى السحابة الخاصة بالمورد | بوابة محلية، يمكن ربطها أيضًا بالسحابة إذا رغبت في ذلك |
| من مستخدم في الموقع إلى تطبيق في الموقع | تحويل مسار حركة المرور عبر السحابة | يبقى في المنطقة |
| المستخدم عن بُعد إلى التطبيق الموجود في الموقع | من خلال وسيط الخدمات السحابية | عبر وسيط سحابي أو بوابة محلية متصلة بالسحابة |
| الاعتماد على الإنترنت وخدمات السحابة التي يقدمها المزودون | مطلوب في كل جلسة | يمكن أن تظل حركة المرور المحلية داخل الموقع؛ تحقق من الهوية والتراخيص وتبعيات مستوى التحكم |
| رؤية حركة المرور الداخلية وحركة المرور بين الشرق والغرب | محدود | يمكن أن يشمل الإنفاذ التدفقات الداخلية |
في النموذج النموذجي الذي يعتمد على الوساطة السحابية، تعمل آلة افتراضية خفيفة الوزن (موصل) جنبًا إلى جنب مع التطبيق وتفتح نفقًا خارجيًا إلى بوابة المزود، وبالتالي لا توجد حاجة إلى منافذ دخول في جدار الحماية. تعمل خدمة Skyhigh Private Access بهذه الطريقة للوصول عن بُعد: يتم فرض حركة مرور العميل عند نقطة وجود SSE وتوجيهها عبر أنفاق TLS إلى الموصلات المنتشرة في نفس مركز البيانات أو السحابة الخاصة أو السحابة العامة التي يوجد بها التطبيق.
تضيف تقنية ZTNA المُثبَّتة محليًّا مسارًا محليًّا لتطبيق السياسات، بحيث يحصل المستخدمون والأنظمة داخل الشبكة على نفس مستوى التحكم لكل تطبيق دون مغادرة المبنى.
لماذا يُعدّ إنفاذ القانون على المستوى المحلي أمرًا مهمًا
يتجنب التنفيذ المحلي ظاهرة «الالتفاف» (hairpinning)، ويصل إلى حركة مرور العوامل الداخلية وعوامل الذكاء الاصطناعي، ويستمر في العمل أثناء انقطاع الخدمة السحابية.
التوجيه الدائري. إن توجيه حركة مرور مستخدم المكتب إلى وسيط سحابي ثم إعادتها إلى خادم يقع في نفس الممر يؤدي إلى زيادة زمن الاستجابة والاعتماد على الإنترنت دون تحقيق أي فائدة أمنية.
حركة المرور الداخلية. لا يعبر جزء كبير من حركة المرور التي ينبغي أن تنظمها نموذج «الثقة الصفرية» حدود الإنترنت أبدًا: جلسات الإدارة، والمكالمات بين التطبيقات، ووصول مهندسي أنظمة التشغيل (OT). ولا يراها نظام التطبيق المقتصر على السحابة.
وكلاء الذكاء الاصطناعي وحسابات الخدمة. يمكن للوكلاء المستقلين وحسابات الخدمة أن يتمتعوا بحقوق وصول على مستوى المستخدم ونقل البيانات بين الأنظمة الداخلية بسرعة فائقة. وترى شركة «سكايهاي» أن إجراءات فرض الامتثال لهذه التدفقات يجب أن تتم داخل الشبكة التي تنشأ منها حركة المرور (Skyhigh Security).
الاستمرارية. في حالة تعطل خدمة السحابة الخاصة بالمورد أو اتصال الإنترنت، تستمر الجلسات المحلية وفقًا للسياسة المطبقة محليًّا. تأكد من المدة المسموح بها لانقطاع الاتصال وسلوك عمليات التحقق من الحالة الأمنية والهوية مع المورد الخاص بك.
السيادة. يمكن أن تظل حركة مرور التطبيقات المحلية داخل البنية التحتية الخاصة بالعميل. قم بتسجيل المكان الذي تتم فيه معالجة وتخزين قرارات السياسة، وعمليات التحقق من الهوية، وبيانات الوصف الوصفية للجلسات. وعندما تتطلب جلسة Skyhigh حماية البيانات المطبقة عبر السحابة، يتم توجيه المحتوى ذي الصلة إلى سحابة Skyhigh لفحصه بموجب نفس السياسة.
التحقق من الهوية
يجب أن تطبق تقنية ZTNA المحلية نفس مستوى الصرامة في التحقق من الهوية الذي يُطبق في حالة الوصول عن بُعد:
- المصادقة من خلال مزود الهوية المؤسسي باستخدام المصادقة متعددة العوامل (MFA) المقاومة للتصيد الاحتيالي
- حالة الجهاز: الحالة المُدارة، إصدار نظام التشغيل، تشفير القرص، حماية نقطة النهاية
- المجموعة والدور، المرتبطان بالصلاحيات الخاصة بكل تطبيق على حدة
- السياق: الموقع، والوقت، ودرجة المخاطر المستمدة من تحليل السلوك
- عبء العمل وهوية الوكيل في حالات الوصول غير البشري
- التقييم المستمر، مع إنهاء الجلسة في حالة حدوث تغييرات في الوضع أو المخاطر
من الثغرات الشائعة إعفاء المستخدمين داخل الموقع من عمليات فحص حالة الأجهزة. فمجرد التواجد على شبكة LAN الخاصة بالشركة لا يُعد مؤشراً على حالة الجهاز.
موضع الموصل والبوابة
ضع البوابات بالقرب من التطبيقات التي تحميها، ضمن مجموعات متكررة، مع توفير تقسيم للشبكة حولها.
- ضع البوابات بالقرب من التطبيقات التي تحميها، إما في نفس الشريحة أو بجوارها، بحيث لا يمكن الوصول إلى التطبيق المحمي إلا من خلال البوابة.
- قم بالنشر في مجموعات لضمان السعة والتوافر، واربط التطبيقات بالمجموعات بدلاً من البوابات الفردية.
- احرص على أن تكون الاتصالات في المسارات التي يتم توجيهها عبر السحابة مقتصرة على الاتصالات الصادرة فقط ، حتى لا تتعرض التطبيقات للاتصالات الواردة.
- استخدم تقسيم الشبكة الذي يديره العميل لمنع البوابة المخترقة من الوصول إلى الأنظمة غير ذات الصلة.
- خطط للفروع. حدد ما إذا كان كل فرع سيحصل على بوابة محلية أم سيتصل ببوابة إقليمية.
مسارات الوصول المحلية
يتطلب التصميم الهجين لـ ZTNA ثلاثة مسارات وصول محددة، تخضع جميعها لسياسة واحدة:
- من مستخدم في الموقع إلى تطبيق في الموقع: بوابة محلية، دون مرور البيانات عبر السحابة ذهابًا وإيابًا.
- من المستخدم البعيد إلى التطبيق الموجود في الموقع: من وسيط السحابة إلى الموصل المحلي أو البوابة.
- من تطبيق مستخدم محلي إلى تطبيق مستضاف على السحابة: بوابة محلية أو وسيط سحابي إلى موصل في البيئة السحابية.
يجب أن تستخدم هذه العناصر الثلاثة تعريفًا واحدًا للسياسة، بحيث لا تتغير صلاحيات المستخدم باختلاف الموقع.
مثال على بنية «الثقة الصفرية» للسحابة المختلطة
تجمع بنية «الثقة الصفرية» الهجينة بين تطبيق الإجراءات المحلية والسحابية تحت طبقة واحدة للهوية والسياسات، كما يوضح هذا المثال.
لنتخيل شركة خدمات مالية تمتلك مركز بيانات في مقرها الرئيسي، و40 فرعًا، وبيئة IaaS، وقوة عاملة تعمل عن بُعد.
- الهوية: مزود هوية واحد يدعم المصادقة متعددة العوامل (MFA)؛ حالة الجهاز مستمدة من نظام إدارة النقاط الطرفية.
- المقر الرئيسي: تعمل بوابات ZTNA المحلية كواجهة أمامية لواجهات الإدارة المصرفية الأساسية والأدوات الداخلية. ويتصل الموظفون في الموقع مباشرةً عبر البوابة المحلية.
- الفروع: تعمل بوابات الفروع على تنظيم الوصول إلى أنظمة الفروع وتحويل الطلبات إلى بوابات المقر الرئيسي للتطبيقات المركزية.
- IaaS: تعمل الموصلات في بيئة السحابة كواجهة لأحمال العمل؛ ويصل إليها المستخدمون عن بُعد والمستخدمون الموجودون في الموقع من خلال الوسيط المناسب.
- الموظفون عن بُعد: تتيح نقاط التواجد السحابية الوصول إلى كل من مركز البيانات وتطبيقات IaaS.
- وكلاء الذكاء الاصطناعي: تُمنح هويات الخدمة الخاصة بمساعدي الذكاء الاصطناعي الداخليين صلاحيات لكل تطبيق على حدة، ويتم تطبيق هذه الصلاحيات محليًّا.
- السياسة: مجموعة واحدة من القواعد تحكم جميع المسارات، ويتم تطبيقها من وحدة تحكم واحدة.
في حالة انقطاع الاتصال بالإنترنت، يواصل موظفو المقر الرئيسي والفروع العمل باستخدام التطبيقات المحلية، ويستمر تنفيذ الإجراءات المحلية خلال الفترة المسموح بها للعمل دون اتصال بالإنترنت.

متطلبات النشر التي يتعين تقييمها
قم بتقييم حلول ZTNA المحلية وفقًا لهذه المتطلبات قبل وضع قائمة مختصرة بالموردين.
- التنفيذ المحلي للمستخدمين في الموقع دون استخدام تقنية «hairpinning» السحابية
- تطبيق نفس السياسة والاستحقاقات على المسارات المحلية والمسارات عن بُعد
- فرض إعدادات الجهاز للمستخدمين في الموقع
- دعم الهويات غير البشرية وعوامل الذكاء الاصطناعي
- البروتوكولات المشمولة: الويب، وSSH، وRDP، وقواعد البيانات، وبروتوكولات TCP/UDP القديمة
- التوافر العالي ومجموعات الموصلات
- السلوك المحدد في حالة تعذر الوصول إلى السحابة الخاصة بالمزود أو مزود الهوية
- تسجيل الموقع والتكامل مع نظام SIEM
- التكامل مع بوابة الويب ونظام منع تسرب البيانات (DLP) لضمان حماية البيانات في جلسات التطبيقات الخاصة
برنامج بنية «الثقة الصفرية» للسحابة المختلطة
تُعد ZTNA أحد مكونات بنية «الثقة الصفرية» الهجينة.
وهي تعمل جنبًا إلى جنب مع مزودي الهوية، وإدارة نقاط النهاية، وبوابات الويب، وCASB، وDLP، والتقسيم. قم بتقييم ZTNA كجزء من المنصة التي ستعمل على تطبيق بقية سياساتك، وليس كبديل مستقل لشبكة VPN. انظر «حلول أمن السحابة الهجينة: كيفية مقارنة المزودين».
كيف توفر شركة Skyhigh خدمة ZTNA داخل المنشأة
تقدم «سكايهاي» خدمة ZTNA محلية عبر بوابات محلية ضمن شبكة «Hybrid SSE Mesh»، إلى جانب خدمة « Private Access » التي يتم توفيرها عبر السحابة.
في شبكة Skyhigh Hybrid SSE Mesh، يعمل نظام ZTNA المحلي على بوابات المؤسسة الداخلية وفروعها، ضمن البنية التحتية التي تمتلكها المؤسسة وتقوم بتعديلها تحت سيطرتها الكاملة، بدلاً من العمل على عقدة محلية يديرها المورد، مما يوسع نطاق تطبيق مبدأ «الثقة الصفرية» ليشمل المستخدمين الداخليين والموارد ووكلاء الذكاء الاصطناعي. يستمر نظام « Private Access » من Skyhigh في تيسير الوصول عن بُعد من خلال نقاط تواجد Skyhigh، ويتم إدارة كلا النظامين من خلال وحدة تحكم واحدة ومحرك سياسات واحد جنبًا إلى جنب مع SWG وCASB وDLP.
المصادر
- المعهد الوطني للمعايير والتقنية (NIST). SP 800-207: بنية «الثقة الصفرية» (أغسطس 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- NIST NCCoE. SP 1800-35: تنفيذ بنية «الثقة الصفرية» (يونيو 2025). https://csrc.nist.gov/pubs/sp/1800/35/final
- وكالة الأمن السيبراني والبنية التحتية (CISA) . نموذج نضج نهج «الثقة الصفرية»، الإصدار 2.0. https://www.cisa.gov/zero-trust-maturity-model
- Skyhigh Security. «كيف يعمل موقع Skyhigh Private Access ». https://success.skyhighsecurity.com/docs/how-skyhigh-private-access-works
- Skyhigh Security. «تحديث نظام « Secure Web Gateway » الخاص بـ Symantec Edge باستخدام شبكة Skyhigh Hybrid SSE Mesh» (15 يوليو 2026). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html