Zero Trust ที่สถานที่ทำงาน
ขยายหลักการ Zero Trust ไปยังภายในสำนักงาน
หลักการ Zero Trust ต้องขยายเข้าไปภายในองค์กร และไม่ควรหยุดอยู่เพียงที่ขอบเขตของระบบคลาวด์ ผู้ใช้ในสำนักงาน ตัวแทน AI แอปพลิเคชันภายใน และกระบวนการทำงานของ AI จำเป็นต้องมีระบบควบคุมที่อยู่ใกล้กับสถานที่ทำงานมากขึ้น
จุดบอดภายในสำนักงาน
ระบบ Zero Trust ที่ทำงานบนคลาวด์เท่านั้นจะหยุดทำงานที่ขอบเครือข่าย
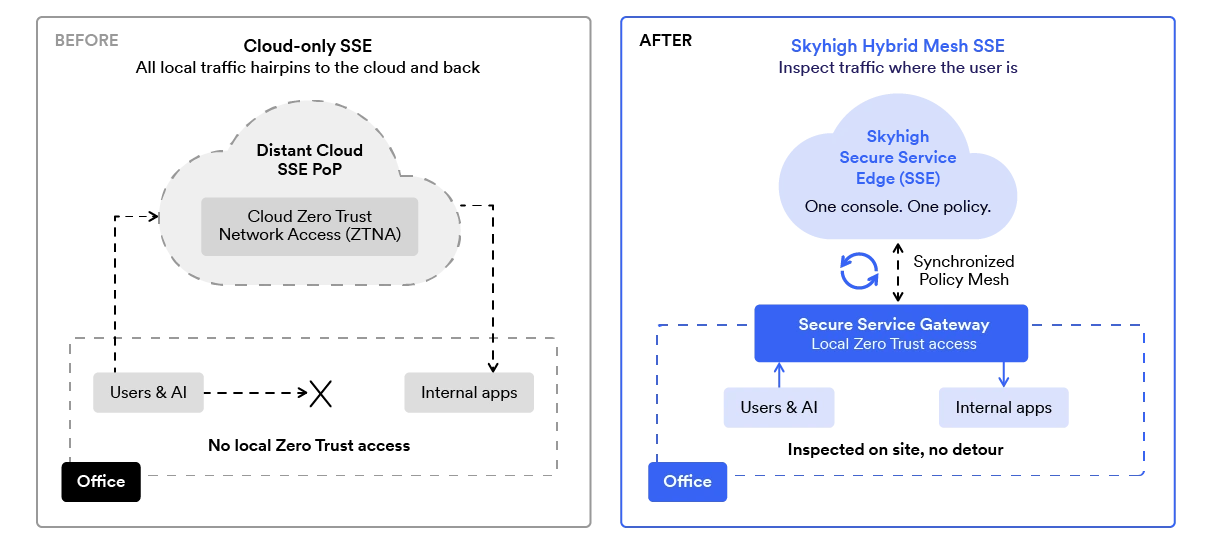
Zero Trust ที่หยุดอยู่เพียงที่ขอบคลาวด์นั้น ไม่ใช่ Zero Trust เลยZero Trust Network Access (ZTNA)ที่ใช้เฉพาะคลาวด์จะก่อให้เกิดความล่าช้า และไม่สามารถควบคุมการเข้าถึงสำหรับทราฟฟิกภายใน (East/West) ได้ ความปลอดภัยต้องตามไปทุกที่ที่งานเกิดขึ้น ไม่ใช่บังคับให้กระบวนการทำงานของคุณต้องปรับตัวให้เข้ากับสถาปัตยกรรมคลาวด์ของผู้ให้บริการ

การเข้าถึงเครือข่ายไม่ใช่การเข้าถึงแอปพลิเคชัน
ZTNA ที่ให้บริการผ่านคลาวด์ทำงานตามชื่อเรียกของมันอย่างแท้จริง โดยถูกออกแบบมาเพื่อมอบการเข้าถึงแบบ Zero Trust ให้ผู้ใช้ระยะไกลเข้าสู่เครือข่ายท้องถิ่น อย่างไรก็ตาม โดยทั่วไปแล้ว มันไม่ได้มอบการเข้าถึงแบบ Zero Trust ให้กับแอปพลิเคชันส่วนตัวแต่ละตัว ข้อบกพร่องนี้ยิ่งทวีความรุนแรงขึ้นเมื่อผู้ใช้ท้องถิ่นเข้าถึงแอปพลิเคชันท้องถิ่น ไม่เพียงแต่การรับส่งข้อมูลของพวกเขาจะถูกส่งผ่านคลาวด์แบบ hairpin แต่การรับส่งข้อมูล East/West ภายในเครือข่ายท้องถิ่นของพวกเขาก็ไม่ได้รับการตรวจสอบด้วย

ช่องว่างด้าน AI ในระดับท้องถิ่น
ผู้ใช้และเอเยนต์ AI ที่ทำงานด้วยความเร็วของเครื่องจะดำเนินการภายในขอบเขตเครือข่ายของคุณ พร็อกซีบนคลาวด์ที่ให้การเข้าถึงเครือข่ายไม่สามารถตรวจสอบการไหลของข้อมูลภายในได้ ทำให้ข้อมูลที่ละเอียดอ่อนถูกเปิดเผยต่อคำสั่ง LLM ที่ไม่ได้รับการตรวจสอบ มีเพียงการบังคับใช้ Zero Trust ในระดับท้องถิ่น ร่วมกับการป้องกันข้อมูลขั้นสูงเท่านั้น ที่สามารถปิดช่องว่างด้าน AI ในสำนักงานได้
Skyhigh Hybrid Mesh SSE
การเข้าถึงแบบ Zero Trust ทุกที่
Skyhigh Security Hybrid Mesh SSE แยกการควบคุมออกจากกระบวนการบังคับใช้นโยบายความปลอดภัย คุณสามารถกำหนดนโยบายความปลอดภัยเพียงครั้งเดียว แล้วบังคับใช้นโยบายนั้นใน Secure Service Gateways ที่ลูกค้าควบคุมเอง หรือในระบบคลาวด์ ตามความต้องการของกระบวนการทำงาน

การเข้าถึงแบบ Zero Trust ในระดับท้องถิ่น
จำกัดการเคลื่อนที่ด้านข้างภายในเครือข่าย นำระบบ Zero Trust มาใช้สำหรับผู้ใช้ในองค์กร ผู้รับจ้าง และการเข้าถึงแอปพลิเคชันภายใน โดยไม่ต้องส่งข้อมูลผ่านโครงสร้างพื้นฐาน Cloud SSE ภายนอกโดยไม่จำเป็น

AI แบบฝังตัวและความปลอดภัยของข้อมูล
ป้องกันไม่ให้ข้อมูลองค์กรที่ละเอียดอ่อน รหัสแหล่ง และข้อมูลลูกค้ารั่วไหลเข้าสู่คำสั่งของ GenAI ใช้การควบคุมเบราว์เซอร์แบบไม่ต้องติดตั้งเอเจนต์ ระบบ DLP สำหรับคำสั่ง และการตรวจสอบเว็บสำหรับทราฟฟิก AI ในระบบท้องถิ่น

นโยบายแบบรวมเป็นหนึ่งเดียวในรูปแบบโค้ด
กำจัดคอนโซลการบริหารจัดการหลายตัว ด้วยระบบ "นโยบายในรูปแบบโค้ด" (policy-as-code) ของ Skyhigh กฎความปลอดภัยจะถูกบังคับใช้อย่างสม่ำเสมอทั้งในอุปกรณ์ท้องถิ่น เกตเวย์เสมือน และจุดเชื่อมต่อ (PoPs) บนคลาวด์
ใช้ Zero Trust ได้ทุกที่
จองการประเมินแบบเฉพาะตัวเพื่อดูว่าการบังคับใช้มาตรการความปลอดภัยที่สถานที่ทำงานจริงสามารถปรับปรุงสถาปัตยกรรมความปลอดภัยของคุณให้ทันสมัยได้อย่างไร และช่วยปกป้องผู้ใช้ในสำนักงาน ผู้รับจ้าง แอปพลิเคชันภายใน และเอเยนต์ AI ได้อย่างมีประสิทธิภาพยิ่งขึ้น
ขั้นตอนต่อไปของคุณสู่การนำ Zero Trust ไปใช้ในทุกด้าน
วิธีปฏิบัติจริงเพื่อสร้างระบบความปลอดภัยแบบไฮบริดโดยไม่มีความเสี่ยงในการย้ายระบบ
ขยายความสามารถด้านความปลอดภัยในระบบภายในองค์กร และปรับขนาดการลงทุนใน SSE บนคลาวด์ให้เหมาะสมกับสถานที่ทำงานของพนักงาน รวมถึงทิศทางการไหลของข้อมูลและ AI

ปรับปรุงระบบความปลอดภัยเว็บในสถานที่ให้ทันสมัย
อัปเกรดเทคโนโลยีความปลอดภัยเว็บแบบติดตั้งในสถานที่ที่เริ่มล้าสมัยของคุณให้เป็น Secure Service Gateways สมัยใหม่ ซึ่งสามารถตรวจสอบและบังคับใช้บริการ SSE เช่น การเข้าถึงแบบ Zero Trust ได้ภายในเครือข่ายแต่ละแห่ง

ขยายบริการ SSE ด้วยการควบคุมแบบท้องถิ่น
ขยายการใช้งานคุณสมบัติ SSE บนคลาวด์ขั้นสูงเพิ่มเติม เช่นCloud Access Security Broker (CASB) และRemote Browser Isolation (RBI) ตามจังหวะของคุณเอง โดยไม่ต้องสูญเสียการควบคุมในระบบท้องถิ่น

รวมระบบวัดผลและติดตามแบบไฮบริดเข้าด้วยกัน
ขจัดจุดบอดระหว่างเครือข่ายคลาวด์และเครือข่ายท้องถิ่น โดยการส่งข้อมูลเหตุการณ์การเข้าถึงทั้งหมด เหตุการณ์ DLP และความเสี่ยงของผู้ใช้เข้าสู่คอนโซลรายงานเดียว

ย้ายนโยบายที่มีอยู่
ทีมบริการมืออาชีพของเราจะทำงานร่วมกับคุณเพื่อตรวจสอบ ปรับปรุง และย้ายนโยบายของคุณสำหรับเว็บเกตเวย์ที่ติดตั้งในสถานที่และผลิตภัณฑ์ SSE บนคลาวด์ที่มีอยู่
ทรัพยากร
เรียนรู้เพิ่มเติมเกี่ยวกับ Zero Trust Everywhere
 อ่านเพิ่มเติมใบข้อมูล
Skyhigh Hybrid Mesh SSE
 อ่านเพิ่มเติมบล็อก
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
 อ่านเพิ่มเติมแท่น
Hybrid Mesh SSE
 อ่านเพิ่มเติมสารละลาย
ลดค่าใช้จ่ายในการดำเนินงาน (OPEX) ด้านความปลอดภัยเว็บและ SSE ด้วย Hybrid Mesh SSE
 อ่านเพิ่มเติมสารละลาย
ความอธิปไตยด้านข้อมูลและโซลูชัน SSE ที่มีความยืดหยุ่น
-
 อ่านเพิ่มเติมวิดีโอ
วิดีโอสาธิต Skyhigh DSPM
-
 อ่านเพิ่มเติมใบข้อมูล
Skyhigh Client และ Mobile Client
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
การนำ DSPM ไปใช้ในปฏิบัติ: ห้าตัวอย่างการใช้งานจริงของระบบความปลอดภัยที่เน้นข้อมูล
-
 อ่านเพิ่มเติมการสัมมนาผ่านเว็บ
การปิดช่องว่างด้านความปลอดภัยของเบราว์เซอร์: ความเสี่ยงด้านความปลอดภัยไซเบอร์จาก AI ที่ซ่อนอยู่
-
 อ่านเพิ่มเติมเอกสารนโยบาย
เปลี่ยนการมองเห็นข้อมูลให้เป็นการปกป้ององค์กร
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
Skyhigh Secure Browser Controls: การปกป้องข้อมูลระหว่างการใช้งานสำหรับทุกเบราว์เซอร์และอุปกรณ์
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
คู่มือการเลือกใช้ Skyhigh Secure Browser Controls
-
 อ่านเพิ่มเติมรายงานพิเศษ
Gartner® Magic Quadrant™ สำหรับตลาดระบบจัดการข้อมูลเชิงลึก (Security Service Edge ) ปี 2026
ขั้นตอนต่อไป
นำหลักการ Zero Trust ไปใช้ในสถานที่ที่งานเกิดขึ้นจริง
จองเวลาพบกับผู้เชี่ยวชาญของเราเพื่อประเมินสภาพแวดล้อมของคุณ ข้อกำหนดด้านการปฏิบัติตามกฎระเบียบ และความต้องการด้านความปลอดภัยของ AI