Skyhigh Hybrid Mesh Secure Service Edge (SSE)
การทำงานเป็นแบบผสมผสาน ระบบความปลอดภัยของคุณก็ควรเป็นแบบผสมผสานเช่นกัน
งานได้กลับมาดำเนินการในสำนักงานแล้ว ข้อมูลถูกย้ายเข้าสู่เครื่องมือ AI และปริมาณงานกำลังถูกย้ายกลับมาใช้ในระบบภายในองค์กร คุณจำเป็นต้องมีนโยบายเดียว ที่สามารถบังคับใช้ได้ทั้งในระบบคลาวด์และในระบบภายในองค์กร เพื่อรองรับทั้งสามด้านนี้
- #1ในกรณีการใช้งาน SSE ขั้นสูง, GartnerCritical Capabilities 2026
- 3,000+ทั่วโลก
- 80%ของธนาคารชั้นนำระดับโลก
- 25%ในรายชื่อ Fortune 500
ทำไมถึงเป็นแบบไฮบริด
ดำเนินการรักษาความปลอดภัยที่สถานที่ทำงานจริง
นโยบายการกลับเข้าทำงานที่สำนักงาน การนำ AI มาใช้ และการย้ายข้อมูลจากคลาวด์กลับสู่ระบบภายใน ได้เปลี่ยนแปลงสถานที่ทำงาน การบังคับใช้ระบบคลาวด์อย่างเดียวในปัจจุบัน ทำให้การส่งข้อมูลภายในต้องเดินทางไป-กลับ ซึ่งไม่จำเป็นอีกต่อไป
2X
การใช้จ่ายเกินงบประมาณเพื่อคุ้มครองพนักงานสำนักงาน
74% ของพนักงานทำงานในสำนักงานไม่กี่วันต่อสัปดาห์ ปกป้องพวกเขาในสถานที่ทำงานและลดค่าใช้จ่ายด้านความปลอดภัย (OPEX) ได้ถึง 50%*
แหล่งข้อมูล: Gallup Hybrid Work Indicator, พฤษภาคม 2026.
1 ใน 6
ข้อมูลของคุณกำลังถูกส่งไปยังระบบ AI
1 ใน 6 ของคำสั่ง AI ที่พนักงานใช้มีข้อมูลที่ละเอียดอ่อน การบังคับใช้มาตรการรักษาความปลอดภัยที่ทำงานบนคลาวด์เท่านั้นจะหยุดอยู่ที่ขอบเขตเครือข่าย ทำให้ข้อมูลที่ละเอียดอ่อนยังคงมีความเสี่ยงเมื่อมีการโต้ตอบกับ AI ในระบบท้องถิ่นภายในเครือข่ายภายในองค์กรของคุณ
แหล่งที่มา: Gartner, ภัยคุกคามด้านความปลอดภัยไซเบอร์: การบุกรุกแอปพลิเคชัน AI, 2026.
50%
ความต้องการด้านอธิปไตยทางดิจิทัลกำลังเพิ่มขึ้น
50% ของบริษัทข้ามชาติ รวมถึงมากกว่า 75% ของบริษัทข้ามชาติที่ไม่ใช่จากสหรัฐอเมริกา จะมีความเป็นอิสระทางดิจิทัลภายในปี 2028
เศรษฐกิจที่ยุติธรรม
วิธีที่ Hybrid Mesh SSE ช่วยลดค่าใช้จ่ายในการดำเนินงาน (OPEX) ด้านความปลอดภัยเว็บและ SSE
ด้วยสถาปัตยกรรมที่ใช้คลาวด์เพียงอย่างเดียว ทุกการส่งข้อมูลจะถูกส่งไปยังคลาวด์ทั้งหมด รวมถึงผู้ใช้ในสถานที่ที่เข้าถึงแอปพลิเคชันในสถานที่ซึ่งอยู่ห่างออกไปเพียง 2 ชั้น คุณกำลังจ่ายค่าใช้จ่ายเป็นสองเท่า ทั้งที่จริงแล้วคุณสามารถจ่ายค่าใช้จ่ายที่ต่ำกว่าได้หากตรวจสอบการส่งข้อมูลนั้นในสถานที่เอง

ระบบรักษาความปลอดภัยในท้องถิ่นมีค่าใช้จ่ายต่ำกว่า
การตรวจสอบและบังคับใช้ในท้องถิ่นช่วยลดปริมาณข้อมูลที่ส่งไปยังระบบคลาวด์ ที่ Skyhigh เราให้รางวัลแก่ลูกค้าที่ประมวลผลข้อมูลของตนเองในท้องถิ่น

ระบบใบอนุญาตที่ปรับตามตำแหน่ง
จุดเด่นของ Skyhigh คือการใช้ระบบใบอนุญาตที่รับรู้ตำแหน่งเพื่อกำหนดว่าการตรวจสอบจะดำเนินการในระบบท้องถิ่นหรือบนคลาวด์ การตรวจสอบในระบบท้องถิ่นมีค่าใช้จ่ายต่ำกว่า ซึ่งช่วยลดค่าใช้จ่ายในการดำเนินงาน (OPEX) สำหรับความปลอดภัยเว็บและ SSE ได้ถึง 50%*

ลดค่าใช้จ่ายโดยไม่ลดคุณภาพ
Skyhigh Security ได้รับการจัดอันดับที่ 1 ในกรณีการใช้งาน SSE ขั้นสูง (Advanced SSE use case) ในรายงาน GartnerCritical Capabilities สำหรับตลาดระบบจัดการข้อมูลเชิงลึก (Security Service Edge) ปี 2026
วิธีทำงาน
นโยบายเดียว จุดบังคับใช้ที่เหมาะสมสำหรับทุกเซสชัน
SSE ที่ให้บริการผ่านคลาวด์ยังคงให้บริการผู้ใช้ระยะไกลและ SaaS ที่ได้รับการอนุมัติ ส่วนHybrid Mesh SSEช่วยขยายขอบเขตการให้บริการนี้ โดยบังคับใช้มาตรการความปลอดภัยในสถานที่ที่ผู้ใช้ แอปพลิเคชันส่วนตัว AI และข้อมูลของคุณอยู่
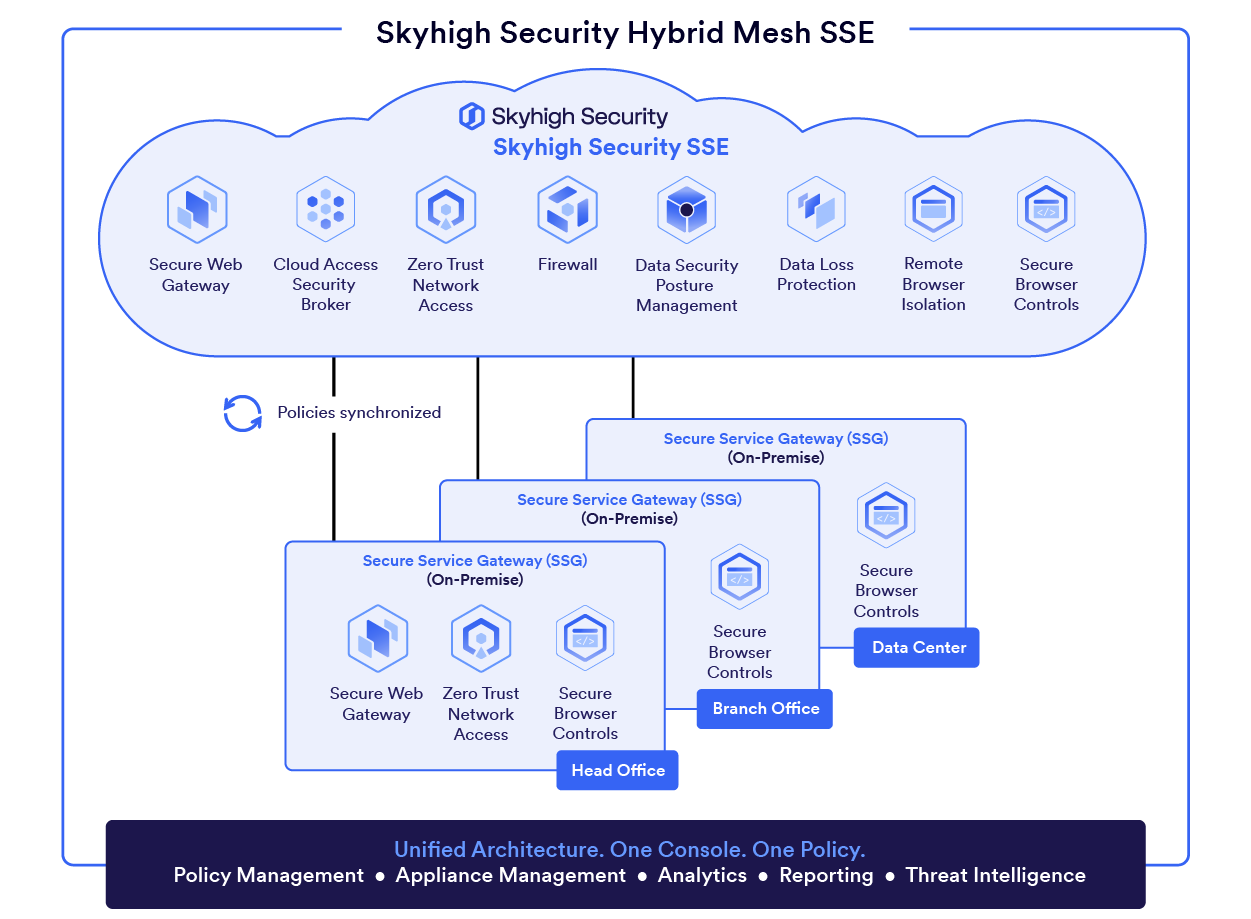

จ่ายตามปริมาณการใช้งานอย่างยุติธรรม
ใช้ระบบคลาวด์สำหรับผู้ใช้ระยะไกลและบริการ SaaS ที่ได้รับอนุญาต ส่วนระบบภายในสถานที่ใช้สำหรับวิทยาเขต ศูนย์ข้อมูล และการรับส่งข้อมูลที่อยู่ภายใต้การกำกับดูแล แต่ละเซสชันจะเลือกเส้นทางที่เหมาะสมทั้งด้านสถาปัตยกรรม การดำเนินงาน และด้านเศรษฐกิจ

เครือข่ายนโยบาย SSE เดียว
ใช้ Policy-as-Code เพื่อกำหนดนโยบาย Hybrid Mesh ที่ยืดหยุ่นเพียงครั้งเดียว แล้วนำไปใช้ทันทีที่ทุกจุดบังคับใช้ ทั้งในสถานที่จริง ระยะไกล และบนคลาวด์

ดูทั้งหมด
การรายงานกิจกรรม นโยบาย และความเสี่ยงดำเนินการผ่านทั้งสองระดับการบังคับใช้ ดังนั้น การบังคับใช้ในระดับท้องถิ่นจึงไม่ก่อให้เกิดจุดบอด และไม่จำเป็นต้องใช้คอนโซลเพิ่มเติมเพื่อตรวจสอบ
ส่งเสริมนวัตกรรมด้านเชื้อเพลิง ไม่ใช่ระบบความปลอดภัยที่ล้าสมัย
เราวิเคราะห์ว่าปริมาณการเข้าชมของคุณเริ่มต้นจากที่ใด และปัจจุบันถูกตรวจสอบที่ใด ค้นพบว่าการปรับปรุงจุดตรวจสอบของคุณสามารถช่วยนำค่าใช้จ่ายคลาวด์ที่สูญเปล่ากลับมาใช้ในโครงการพัฒนาธุรกิจของคุณได้อย่างไร
ผลลัพธ์
ปรับค่าใช้จ่ายให้เหมาะสมที่สุด ดำเนินการตามหลัก Zero Trust ในทุกด้าน และรักษาอธิปไตยทางดิจิทัล
01 · เศรษฐศาสตร์ที่ยุติธรรม
สถาปัตยกรรมที่ปรับเปลี่ยนได้ เพื่อระบบเศรษฐกิจที่ยุติธรรมและยืดหยุ่น
ความท้าทาย
องค์กรต่าง ๆ กำลังต้องจ่าย “ภาษีคลาวด์” โดยตรวจสอบการรับส่งข้อมูลภายในเครือข่ายท้องถิ่นด้วยอัตราค่าบริการของคลาวด์ แต่มีวิธีที่ดีกว่า: การรักษาความปลอดภัยภายในเครือข่ายท้องถิ่นมีค่าใช้จ่ายต่ำกว่า ใช้เครือข่ายท้องถิ่นของคุณเพื่อลดค่าใช้จ่ายคลาวด์
- นโยบายเดียว, คอนโซลเดียว, ใช้ได้ทุกที่.รวมระบบความปลอดภัยทั้งบนคลาวด์และในสถานที่เดียวกันภายใต้การจัดการนโยบายแบบรวมศูนย์. นำนโยบายความปลอดภัยเว็บ Zero Trust และข้อมูลไปใช้ในทุกจุดบังคับใช้ภายในไม่กี่วินาที
- จ่ายตามสถานที่ทำงานระบบสมัครสมาชิกตามสถานที่จะคิดค่าบริการเฉพาะตามการใช้งานปัจจุบันเท่านั้น ดังนั้น ผู้ใช้ที่ดำเนินการตรวจสอบข้อมูลในท้องถิ่นจะไม่ถูกคิดค่าบริการเพิ่มเติมสำหรับบริการตรวจสอบบนคลาวด์ที่มีค่าใช้จ่ายสูงกว่า
- ลดค่าใช้จ่ายดำเนินงาน (OPEX) ได้ถึง 50%องค์กรที่มีปริมาณการเข้าออกในสำนักงานในระดับที่มีนัยสำคัญสามารถลดค่าใช้จ่ายดำเนินงานด้านความปลอดภัยเว็บและ SSE ได้ถึง 50% เมื่อเทียบกับสถาปัตยกรรมที่ใช้คลาวด์เพียงอย่างเดียว
02 · Zero Trust Everywhere
Zero Trust ที่ AI ทำงาน
ความท้าทาย
การตัดสินใจตามหลัก Zero Trust สำหรับผู้ใช้งานในอาคารของคุณยังคงถูกดำเนินการในระบบคลาวด์ที่อยู่ห่างไกล AI ได้ถูกย้ายมาใช้ภายในองค์กรแล้ว ดังนั้น คำสั่งและโมเดลส่วนตัวจึงอยู่ในเครือข่ายเดียวกันกับผู้ใช้ ส่วนระบบควบคุมยังคงอยู่ห่างออกไปหนึ่งรอบการเดินทาง
- หลักการ Zero Trust ที่ไซต์นั้นการเข้าถึงแอปพลิเคชันส่วนตัวถูกจัดการผ่าน Secure Service Gateway ดังนั้นผู้ใช้ภายในเครือข่ายจึงได้รับการตัดสินใจแบบท้องถิ่นด้วยความเร็วของ LAN
- ตัวควบคุมที่อยู่ใกล้กับจุดปฏิสัมพันธ์ตัวควบคุมเบราว์เซอร์ที่ปลอดภัยจะถูกบังคับใช้โดยตรงบนอุปกรณ์ เพื่อควบคุมเซสชันเบราว์เซอร์ที่ AI ทำงานอยู่
- Zero Trust ทุกที่นโยบายเดียวครอบคลุมทั้งอุปกรณ์ในสำนักงาน อุปกรณ์ระยะไกล และอุปกรณ์ที่ไม่ได้จัดการ รวมถึงการรับส่งข้อมูลแบบ east-west ที่เส้นทางเฉพาะคลาวด์ไม่เคยเห็น
03 · ความเป็นอิสระทางดิจิทัล
การควบคุมระดับท้องถิ่นและความสามารถในการฟื้นตัว
ความท้าทาย
กว่า 50% ของบริษัทข้ามชาติต้องเผชิญกับข้อกำหนดด้านอธิปไตยดิจิทัลที่เข้มงวด อย่างไรก็ตาม ข้อมูลที่ได้รับการกำกับดูแลยังคงต้องส่งออกจากสถานที่เพื่อรับการตรวจสอบ ผ่านโครงสร้างพื้นฐานที่ดำเนินการโดยฝ่ายอื่น และเมื่อเส้นทางสู่คลาวด์ถูกตัดขาด สถานที่นั้นต้องเลือกระหว่างการหยุดงานหรือหยุดการตรวจสอบ
- คุณเป็นผู้ควบคุมกระบวนการการตรวจสอบและบันทึกข้อมูลดำเนินการบนเกตเวย์ของคุณเอง ดังนั้นการรับส่งข้อมูลที่อยู่ภายใต้การกำกับดูแลจึงยังคงอยู่ภายในสถานที่ที่ข้อมูลนั้นถูกสร้างขึ้น
- การบังคับใช้นโยบายผ่านการขัดขวางเมื่อเส้นทางคลาวด์ถูกขัดขวาง เกตเวย์จะยังคงบังคับใช้นโยบายที่ไซต์ต่อไป
- การตั้งถิ่นฐานไม่ใช่สิทธิอธิปไตยการตั้งถิ่นฐานหมายถึงประเทศที่กระบวนการนั้นเกิดขึ้น ส่วนสิทธิอธิปไตยหมายถึงประเทศที่โครงสร้างพื้นฐานนั้นถูกใช้งาน
การยอมรับจากอุตสาหกรรม
ประสิทธิภาพที่ไม่มีข้อจำกัด ได้รับการตรวจสอบและยืนยันอย่างอิสระ
-
Gartner®Critical Capabilities, 2026
อันดับ 1 ในกรณีการใช้งาน SSE ขั้นสูง
Skyhigh SSE ได้รับการจัดอันดับที่ 1 ในหมวดการใช้งาน SSE ขั้นสูง ด้วยคะแนน 4.2 จาก 5 ในรายงาน Gartner®Critical Capabilities ปี 2026 สำหรับหัวข้อ "Security Service Edge"
อ่านรายงาน -
Info-Tech Research Group, 2025
Secure Web Gateway แชมป์
ผู้ใช้จริงได้ให้คะแนนรวม 8.1/10 แก่ SkyhighSecure Web Gateway ซึ่งทำให้บริษัทได้รับการยอมรับให้เป็น Info-Tech 2025 Champion
ดาวน์โหลดใบรายงานผล -
KuppingerCole
ผู้นําตลาด
ได้รับการยอมรับจาก KuppingerCole ในฐานะผู้นำตลาดด้านความปลอดภัย SaaS และการกำกับดูแล AI
ทรัพยากร
ศึกษาเพิ่มเติม: ค้นพบประโยชน์ของระบบความปลอดภัย Hybrid Mesh
 อ่านเพิ่มเติมใบข้อมูล
Skyhigh Hybrid Mesh SSE
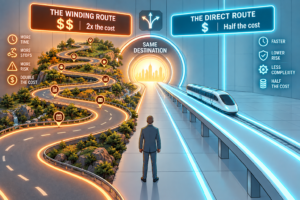 อ่านเพิ่มเติมบล็อก
การทำงานแบบไฮบริด ทำไมคุณต้องจ่ายค่าภาษีคลาวด์สำหรับสำนักงานเป็นสองเท่า?
 อ่านเพิ่มเติมสารละลาย
ลดค่าใช้จ่ายในการดำเนินงาน (OPEX) ด้านความปลอดภัยเว็บและ SSE ด้วย Hybrid Mesh SSE
 อ่านเพิ่มเติมสารละลาย
ความอธิปไตยด้านข้อมูลและโซลูชัน SSE ที่มีความยืดหยุ่น
 อ่านเพิ่มเติมสารละลาย
ขยายหลักการ Zero Trust ไปยังภายในสำนักงาน
-
 อ่านเพิ่มเติมวิดีโอ
วิดีโอสาธิต Skyhigh DSPM
-
 อ่านเพิ่มเติมใบข้อมูล
Skyhigh Client และ Mobile Client
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
การนำ DSPM ไปใช้ในปฏิบัติ: ห้าตัวอย่างการใช้งานจริงของระบบความปลอดภัยที่เน้นข้อมูล
-
 อ่านเพิ่มเติมการสัมมนาผ่านเว็บ
การปิดช่องว่างด้านความปลอดภัยของเบราว์เซอร์: ความเสี่ยงด้านความปลอดภัยไซเบอร์จาก AI ที่ซ่อนอยู่
-
 อ่านเพิ่มเติมเอกสารนโยบาย
เปลี่ยนการมองเห็นข้อมูลให้เป็นการปกป้ององค์กร
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
Skyhigh Secure Browser Controls: การปกป้องข้อมูลระหว่างการใช้งานสำหรับทุกเบราว์เซอร์และอุปกรณ์
-
 อ่านเพิ่มเติมบทสรุปโซลูชัน
คู่มือการเลือกใช้ Skyhigh Secure Browser Controls
-
 อ่านเพิ่มเติมรายงานพิเศษ
Gartner® Magic Quadrant™ สำหรับตลาดระบบจัดการข้อมูลเชิงลึก (Security Service Edge ) ปี 2026
ขั้นตอนต่อไป
จัดสรรงบประมาณให้เพียงพอสำหรับสิ่งที่สำคัญต่อไป
จองการประเมินความปลอดภัยตามความต้องการของคุณ เพื่อดูว่าการบังคับใช้มาตรการความปลอดภัยในสถานที่ทำงานจริงสามารถช่วยปรับปรุงสถาปัตยกรรมของคุณให้ทันสมัย และปลดปล่อยทุนเพื่อสนับสนุนการนวัตกรรมได้อย่างไร
* การประหยัดค่าใช้จ่ายที่อาจเกิดขึ้นจะแตกต่างกันไปตามปริมาณการใช้งาน การติดตั้ง และสมมติฐานทางธุรกิจ และได้รับการจำลองตามสัดส่วนผู้ใช้ในสำนักงานและผู้ใช้ระยะไกลของคุณเอง ที่มา: โมเดลการให้สิทธิ์ใช้งานตามตำแหน่งที่ตั้งของ Skyhigh
Gartner, “Critical Capabilities ” สำหรับSecurity Service Edge, Thomas Lintemuth, Theo de Feligonde, John Watts, Jonathan Forest, 3 สิงหาคม 2026. Gartner เป็นเครื่องหมายการค้าของ Gartner, Inc. และ/หรือบริษัทในเครือ Gartner ไม่รับรองบริษัท ผู้จำหน่าย ผลิตภัณฑ์ หรือบริการใดที่ปรากฏในสิ่งพิมพ์ของตน และไม่แนะนำให้ผู้ใช้เทคโนโลยีเลือกเฉพาะผู้จำหน่ายที่มีคะแนนสูงสุดหรือได้รับการจัดอันดับอื่น ๆ เท่านั้น สิ่งพิมพ์ของ Gartner ประกอบด้วยความคิดเห็นขององค์กรวิเคราะห์ธุรกิจและเทคโนโลยีของ Gartner และไม่ควรถูกตีความว่าเป็นข้อเท็จจริง Gartner ปฏิเสธความรับผิดชอบต่อทุกการรับประกัน ทั้งที่ระบุไว้อย่างชัดเจนหรือโดยนัย เกี่ยวกับสิ่งพิมพ์นี้ รวมถึงการรับประกันเกี่ยวกับความสามารถในการขายได้หรือความเหมาะสมสำหรับวัตถุประสงค์เฉพาะใดๆ