







ZTNA แบบติดตั้งในสถานที่ สำหรับแอปพลิเคชันส่วนตัว
- ZTNA ให้สิทธิ์การเข้าถึงตามแต่ละแอปพลิเคชัน หลังจากตรวจสอบตัวตน อุปกรณ์ และบริบท แทนที่จะให้สิทธิ์การเข้าถึงผ่าน VPN ที่ระดับเครือข่าย
- ระบบ ZTNA ที่ติดตั้งในสถานที่ช่วยให้การส่งข้อมูลระหว่างผู้ใช้กับแอปพลิเคชันยังคงอยู่ภายในสถานที่นั้นเอง แทนที่จะส่งผ่านระบบคลาวด์ของผู้ให้บริการ
- การบังคับใช้กฎระเบียบในท้องถิ่นมีความสำคัญต่อการจัดการการจราจรภายใน ระบบ OT ความเป็นอธิปไตย ความล่าช้า และความต่อเนื่องในช่วงที่ระบบคลาวด์หยุดทำงาน
- ประเมินการตรวจสอบตัวตน การวางตำแหน่งเกตเวย์ เส้นทางการเข้าถึงในท้องถิ่น พฤติกรรมเมื่อเกิดข้อผิดพลาด และความสอดคล้องกับการเข้าถึงจากระยะไกล
- ตัวแทน AI และบัญชีบริการจำเป็นต้องมีมาตรการบังคับใช้ต่อแต่ละแอปพลิเคชันเช่นเดียวกับผู้ใช้ที่เป็นมนุษย์
ZTNA แบบติดตั้งในสถานที่ (On-premises ZTNA) คือการติดตั้งระบบzero trust network access ที่จุดบังคับใช้นโยบายสำหรับแอปพลิเคชันส่วนตัวทำงานบนโครงสร้างพื้นฐานภายในศูนย์ข้อมูลและสาขาขององค์กรเอง ผู้ใช้และระบบจะได้รับการตรวจสอบความถูกต้องและได้รับสิทธิ์การเข้าถึงตามแต่ละแอปพลิเคชัน เช่นเดียวกับระบบ ZTNA ทั่วไป แต่การส่งข้อมูลระหว่างผู้ใช้ในสถานที่และแอปพลิเคชันในสถานที่ไม่จำเป็นต้องส่งผ่านไปยังคลาวด์ของผู้ให้บริการและกลับมา
บทความนี้เป็นส่วนหนึ่งของคู่มือความปลอดภัยของ Hybrid Cloud
ZTNA ทำงานอย่างไร
ZTNA ตรวจสอบตัวตน อุปกรณ์ และบริบทของผู้ใช้แต่ละคน ก่อนที่จะเชื่อมต่อผู้ใช้กับแอปพลิเคชันเดียว แทนที่จะเชื่อมต่อกับเครือข่าย
สถาปัตยกรรม Zero Trust ของ NIST (SP 800-207) แยกจุดตัดสินใจนโยบาย (ที่ตัดสินว่าผู้ใช้สามารถเข้าถึงทรัพยากรได้หรือไม่) ออกจากจุดบังคับใช้นโยบาย (ที่เปิดใช้งาน ตรวจสอบ และยุติการเชื่อมต่อ) ผลิตภัณฑ์ ZTNA นำแบบจำลองนี้มาใช้กับแอปพลิเคชันส่วนตัว:
- ผู้ใช้หรือระบบขอสิทธิ์เข้าถึงแอปพลิเคชัน
- คำขอจะถึงจุดบังคับใช้ ซึ่งโดยทั่วไปคือเกตเวย์ โบรกเกอร์ หรือพร็อกซี
- นโยบายจะประเมินข้อมูลเกี่ยวกับตัวตน กลุ่ม สถานะของอุปกรณ์ ตำแหน่ง ความเสี่ยง และแอปพลิเคชันเฉพาะที่ได้รับการร้องขอ
- หากได้รับอนุญาต จุดบังคับใช้จะเชื่อมต่อผู้ใช้กับแอปพลิเคชันนั้นเท่านั้น ส่วนที่เหลือของเครือข่ายจะยังคงไม่ปรากฏ
- เซสชันนี้ถูกติดตามอย่างใกล้ชิด และสามารถยุติได้หากสถานการณ์เปลี่ยนแปลง
คู่มือการปฏิบัติSP 1800-35 ของ NISTเรื่อง “การนำสถาปัตยกรรม Zero Trust มาใช้” ซึ่งเผยแพร่ในเดือนมิถุนายน 2568 ได้บันทึกตัวอย่างการนำไปใช้จริง 19 กรณี ที่พัฒนาขึ้นร่วมกับผู้จำหน่าย 24 ราย ในทั้งสภาพแวดล้อมภายในองค์กรและสภาพแวดล้อมบนคลาวด์ และถือเป็นแหล่งอ้างอิงที่มีประโยชน์ในการเข้าใจว่าส่วนประกอบเหล่านี้ทำงานร่วมกันอย่างไรในทางปฏิบัติ
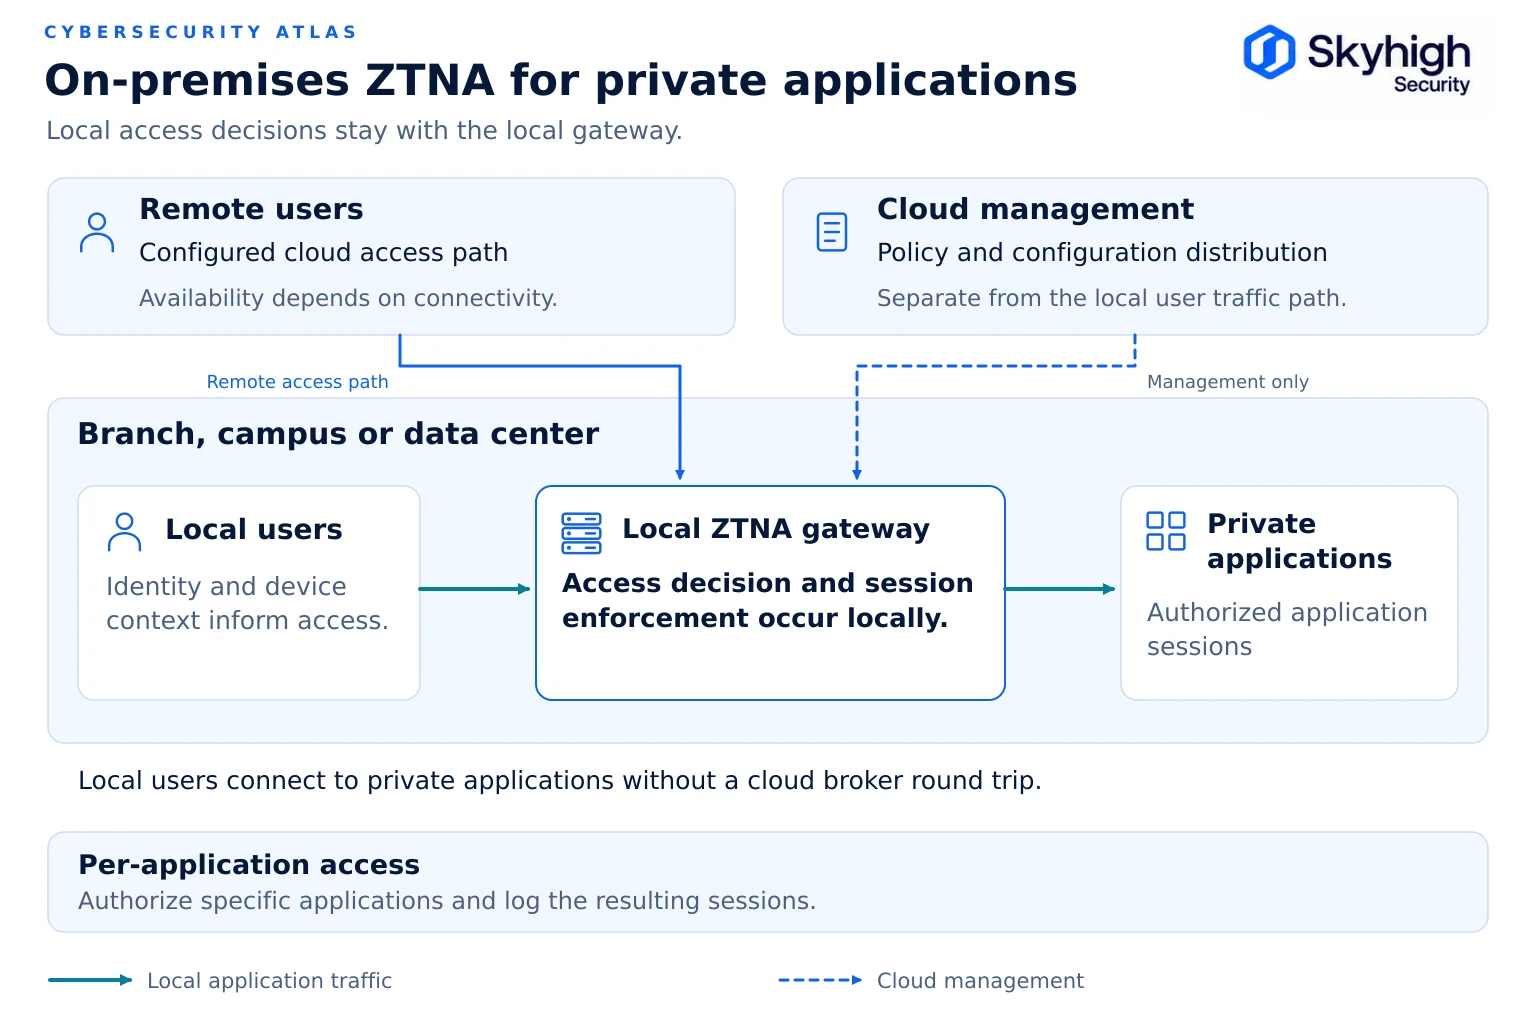
ZTNA ที่ใช้ระบบคลาวด์เป็นตัวกลาง กับ ZTNA ที่ติดตั้งในสถานที่
ความแตกต่างอยู่ที่จุดที่การบังคับใช้เกิดขึ้น: ในระบบคลาวด์ของผู้ให้บริการสำหรับทุกเซสชัน หรือบนเกตเวย์ของลูกค้าเองสำหรับเซสชันในท้องถิ่น
| ด้าน | ZTNA ที่ให้บริการผ่านคลาวด์ | ZTNA แบบติดตั้งในสถานที่ |
|---|---|---|
| จุดบังคับใช้ | จุดให้บริการของผู้จำหน่าย | เกตเวย์ลูกค้าในศูนย์ข้อมูลและสาขา |
| แอปคอนเน็กเตอร์ | อุโมงค์ขาออกจากเครือข่ายแอปไปยังคลาวด์ของผู้ให้บริการ | เกตเวย์ท้องถิ่น ซึ่งสามารถเชื่อมต่อกับระบบคลาวด์ได้ (ตามความต้องการ) |
| จากผู้ใช้ที่สถานที่ไปยังแอปที่สถานที่ | การจราจรที่คดเคี้ยวผ่านเมฆ | อยู่ภายในพื้นที่ท้องถิ่น |
| ผู้ใช้จากระยะไกลไปยังแอปพลิเคชันที่สถานที่จริง | ผ่านผู้ให้บริการคลาวด์ | ผ่านผู้ให้บริการคลาวด์ หรือเกตเวย์ท้องถิ่นที่เชื่อมต่อกับคลาวด์ |
| ความพึ่งพาอินเทอร์เน็ตและบริการคลาวด์ของผู้ให้บริการ | จำเป็นต้องมีในทุกเซสชัน | การจราจรภายในระบบสามารถยังคงอยู่ในระบบได้; ตรวจสอบตัวตน ใบอนุญาต และความพึ่งพาของชั้นควบคุม |
| การมองเห็นการจราจรภายในและระหว่างทิศตะวันออก-ตะวันตก | จํากัด | การบังคับใช้สามารถครอบคลุมถึงการไหลภายในได้ |
ในแบบจำลองที่ผ่านตัวกลางคลาวด์แบบทั่วไป เครื่องเสมือนคอนเน็กเตอร์ที่มีน้ำหนักเบาจะทำงานอยู่ข้างๆ แอปพลิเคชันและเปิดอุโมงค์ขาออกสู่เกตเวย์ของผู้จำหน่าย ดังนั้นจึงไม่จำเป็นต้องมีพอร์ตไฟร์วอลล์ขาเข้าSkyhighPrivate Accessทำงานในลักษณะนี้สำหรับการเข้าถึงจากระยะไกล: การรับส่งข้อมูลจากฝั่งลูกค้าจะถูกควบคุมที่จุด SSE และถูกส่งผ่านอุโมงค์ TLS ไปยังคอนเน็กเตอร์ที่ติดตั้งอยู่ในศูนย์ข้อมูลเดียวกัน คลาวด์ส่วนตัว หรือคลาวด์สาธารณะเดียวกับแอปพลิเคชัน
ZTNA แบบติดตั้งในสถานที่เพิ่มช่องทางบังคับใช้กฎภายในเครือข่าย เพื่อให้ผู้ใช้และระบบภายในเครือข่ายได้รับการควบคุมตามแอปพลิเคชันเดียวกัน โดยไม่ต้องออกจากอาคาร
ทำไมการบังคับใช้กฎหมายในระดับท้องถิ่นจึงสำคัญ
การบังคับใช้ในท้องถิ่นช่วยหลีกเลี่ยงปัญหา hairpinning สามารถเข้าถึงการรับส่งข้อมูลภายในและของเอเยนต์ AI ได้ และยังคงทำงานได้แม้เมื่อระบบคลาวด์เกิดการหยุดทำงาน
Hairpinning.การส่งข้อมูลของผู้ใช้ในสำนักงานไปยังผู้ให้บริการคลาวด์ แล้วส่งกลับไปยังเซิร์ฟเวอร์ที่อยู่ปลายทางเดิน จะทำให้ความล่าช้าเพิ่มขึ้นและต้องพึ่งพาอินเทอร์เน็ตมากขึ้น โดยไม่ก่อให้เกิดประโยชน์ด้านความปลอดภัยใดๆ
การรับส่งข้อมูลภายในองค์กรส่วนใหญ่ของการรับส่งข้อมูลที่ระบบ Zero Trust ควรควบคุมนั้น ไม่เคยผ่านขอบเขตอินเทอร์เน็ตเลย ได้แก่ เซสชันของผู้ดูแลระบบ การเรียกใช้ระหว่างแอปพลิเคชัน และการเข้าถึงระบบวิศวกรรม OT การบังคับใช้มาตรการผ่านระบบคลาวด์เท่านั้นจะไม่สามารถตรวจจับได้
เอเยนต์ AI และบัญชีบริการเอเยนต์อัตโนมัติและบัญชีบริการสามารถถือสิทธิ์การเข้าถึงระดับผู้ใช้ และถ่ายโอนข้อมูลระหว่างระบบภายในด้วยความเร็วของเครื่อง Skyhigh ชี้ว่า การบังคับใช้มาตรการสำหรับกระแสข้อมูลเหล่านี้ต้องเกิดขึ้นภายในเครือข่ายที่เป็นแหล่งกำเนิดของการรับส่งข้อมูล (Skyhigh Security).
ความต่อเนื่องหากระบบคลาวด์ของผู้จำหน่ายหรือการเชื่อมต่ออินเทอร์เน็ตเกิดข้อผิดพลาด เซสชันในระบบท้องถิ่นจะยังคงทำงานต่อไปตามนโยบายที่กำหนดไว้ในระบบท้องถิ่น โปรดตรวจสอบกับผู้จำหน่ายเกี่ยวกับช่วงเวลาที่ระบบสามารถทำงานได้แม้ไม่มีการเชื่อมต่อ และพฤติกรรมของการตรวจสอบสถานะความปลอดภัยและการตรวจสอบตัวตน
อธิปไตย.การรับส่งข้อมูลของแอปพลิเคชันท้องถิ่นสามารถอยู่ในโครงสร้างพื้นฐานของลูกค้าได้ บันทึกสถานที่ที่การตัดสินใจตามนโยบาย การตรวจสอบตัวตน และข้อมูลเมตาของเซสชันถูกประมวลผลและจัดเก็บไว้ เมื่อเซสชัน Skyhigh ต้องการการปกป้องข้อมูลที่ดำเนินการผ่านคลาวด์ เนื้อหาที่เกี่ยวข้องจะถูกส่งต่อไปยังคลาวด์ Skyhigh เพื่อตรวจสอบตามนโยบายเดียวกัน
การตรวจสอบตัวตน
ระบบ ZTNA ที่ติดตั้งในสถานที่ควรใช้มาตรฐานการตรวจสอบตัวตนที่เข้มงวดเช่นเดียวกับระบบการเข้าถึงจากระยะไกล:
- การยืนยันตัวตนผ่านผู้ให้บริการระบุตัวตนขององค์กร ด้วยระบบ MFA ที่ต้านทานการฟิชชิ่ง
- สถานะอุปกรณ์: สถานะการจัดการ, เวอร์ชันระบบปฏิบัติการ, การเข้ารหัสดิสก์, การป้องกันจุดปลาย
- กลุ่มและบทบาท ที่ถูกกำหนดให้สอดคล้องกับสิทธิ์การใช้งานตามแต่ละแอปพลิเคชัน
- บริบท: สถานที่, เวลา, คะแนนความเสี่ยงจากการวิเคราะห์พฤติกรรม
- ปริมาณงานและข้อมูลประจำตัวของเอเจนต์สำหรับการเข้าถึงที่ไม่ใช่โดยมนุษย์
- การประเมินอย่างต่อเนื่อง พร้อมทั้งยุติการฝึกหากท่าทางหรือความเสี่ยงเปลี่ยนแปลง
จุดอ่อนที่พบบ่อยคือการยกเว้นผู้ใช้ภายในองค์กรจากการตรวจสอบสถานะความปลอดภัยของอุปกรณ์ การเชื่อมต่ออยู่ในเครือข่าย LAN ขององค์กรนั้นไม่ใช่สถานะความปลอดภัย
การวางตำแหน่งของตัวเชื่อมต่อและเกตเวย์
วางเกตเวย์ให้อยู่ใกล้กับแอปพลิเคชันที่มันปกป้อง ในกลุ่มที่มีระบบสำรอง พร้อมทั้งจัดแบ่งส่วนเครือข่ายรอบๆ มัน
- วางเกตเวย์ให้อยู่ใกล้กับแอปพลิเคชันที่ต้องการป้องกัน ในเซกเมนต์เดียวกันหรือเซกเมนต์ที่อยู่ติดกัน เพื่อให้สามารถเข้าถึงแอปพลิเคชันที่ได้รับการป้องกันได้เฉพาะผ่านเกตเวย์เท่านั้น
- จัดวางระบบเป็นกลุ่มเพื่อเพิ่มความสามารถในการรองรับและความพร้อมใช้งาน และเชื่อมโยงแอปพลิเคชันกับกลุ่มแทนที่จะเชื่อมโยงกับเกตเวย์เดียว
- ให้รักษาการเชื่อมต่อแบบออกเท่านั้นสำหรับเส้นทางที่ผ่านตัวกลางคลาวด์ เพื่อป้องกันไม่ให้แอปพลิเคชันถูกเปิดเผยต่อการเชื่อมต่อเข้า
- ใช้การแบ่งส่วนเครือข่ายที่ลูกค้าจัดการเองเพื่อจำกัดไม่ให้เกตเวย์ที่ถูกบุกรุกสามารถเข้าถึงระบบอื่นที่ไม่เกี่ยวข้องได้
- วางแผนสำหรับสาขาต่างๆตัดสินใจว่าแต่ละสาขาจะได้รับเกตเวย์ท้องถิ่นหรือเชื่อมต่อกับเกตเวย์ระดับภูมิภาค
เส้นทางเข้าถึงในท้องถิ่น
การออกแบบ ZTNA แบบไฮบริดจำเป็นต้องมีสามเส้นทางเข้าถึงที่ชัดเจน ซึ่งทั้งหมดถูกควบคุมโดยนโยบายเดียว:
- จากผู้ใช้ในสถานที่ไปยังแอปพลิเคชันในสถานที่:ใช้เกตเวย์ท้องถิ่น ไม่มีการส่งข้อมูลไป-กลับผ่านคลาวด์
- จากผู้ใช้ระยะไกลไปยังแอปพลิเคชันในสถานที่:จากผู้ให้บริการคลาวด์ไปยังตัวเชื่อมต่อหรือเกตเวย์ในสถานที่
- จากผู้ใช้ในสถานที่ไปยังแอปพลิเคชันที่โฮสต์บนคลาวด์:ใช้เกตเวย์ท้องถิ่นหรือคลาวด์บโรเกอร์เพื่อเชื่อมต่อกับคอนเน็กเตอร์ในสภาพแวดล้อมคลาวด์
ทั้งสามระบบควรใช้การกำหนดนโยบายเดียวกัน เพื่อให้สิทธิของผู้ใช้ไม่เปลี่ยนแปลงตามสถานที่
ตัวอย่างสถาปัตยกรรมแบบ Zero Trust สำหรับระบบคลาวด์แบบไฮบริด
สถาปัตยกรรมแบบไฮบริด Zero Trust ผสานการบังคับใช้มาตรการความปลอดภัยทั้งในระบบท้องถิ่นและบนคลาวด์ไว้ภายใต้ชั้นเดียวของระบบระบุตัวตนและนโยบาย ดังที่ตัวอย่างนี้แสดงให้เห็น
ลองพิจารณาบริษัทให้บริการทางการเงินที่มีศูนย์ข้อมูลที่สำนักงานใหญ่ สาขา 40 แห่ง สภาพแวดล้อม IaaS และพนักงานที่ทำงานจากระยะไกล
- ข้อมูลประจำตัว:ผู้ให้บริการข้อมูลประจำตัวหนึ่งรายที่รองรับการยืนยันตัวตนหลายขั้นตอน (MFA); สถานะของอุปกรณ์จากระบบจัดการจุดปลาย
- สำนักงานใหญ่:เกตเวย์ ZTNA ท้องถิ่นเชื่อมต่อกับอินเทอร์เฟซการบริหารจัดการระบบธนาคารหลักและเครื่องมือภายใน พนักงานที่ทำงานในสถานที่นั้นเชื่อมต่อโดยตรงผ่านเกตเวย์ท้องถิ่น
- สาขา:เกตเวย์สาขาควบคุมการเข้าถึงระบบของสาขา และส่งข้อมูลต่อไปยังเกตเวย์สำนักงานใหญ่สำหรับแอปพลิเคชันส่วนกลาง
- IaaS:คอนเน็กเตอร์ในสภาพแวดล้อมคลาวด์ทำหน้าที่เป็นตัวกลางสำหรับเวิร์กโหลด; ผู้ใช้ทั้งจากระยะไกลและในสถานที่สามารถเข้าถึงเวิร์กโหลดเหล่านั้นผ่านตัวกลางที่เหมาะสม
- พนักงานที่ทำงานจากระยะไกล:จุดเชื่อมต่อบนคลาวด์ (Cloud PoPs) ทำหน้าที่เป็นตัวกลางในการเข้าถึงทั้งศูนย์ข้อมูลและแอปพลิเคชัน IaaS
- เอเย่นต์ AI:ตัวตนบริการสำหรับผู้ช่วย AI ภายในองค์กรจะได้รับสิทธิ์ตามแต่ละแอปพลิเคชัน และถูกบังคับใช้ในระดับท้องถิ่น
- นโยบาย:มีชุดกฎเดียวที่ควบคุมทุกเส้นทาง ซึ่งถูกส่งจากคอนโซลเดียว
หากการเชื่อมต่ออินเทอร์เน็ตเกิดข้อผิดพลาด พนักงานที่สำนักงานใหญ่และสาขาจะยังคงทำงานต่อไปโดยใช้แอปพลิเคชันท้องถิ่น และการบังคับใช้กฎหมายท้องถิ่นจะยังคงดำเนินต่อไปในช่วงเวลาที่ระบบถูกตัดการเชื่อมต่อแต่ยังได้รับการสนับสนุน

ข้อกำหนดในการติดตั้งเพื่อประเมิน
โปรดประเมินระบบ ZTNA ที่ติดตั้งในสถานที่ตามข้อกำหนดเหล่านี้ก่อนที่จะคัดเลือกผู้จำหน่ายเข้าในรายชื่อผู้เข้ารอบสุดท้าย
- การบังคับใช้กฎในท้องถิ่นสำหรับผู้ใช้ในสถานที่ โดยไม่ใช้เทคนิค hairpinning บนคลาวด์
- นโยบายและสิทธิประโยชน์ที่เท่ากันสำหรับเส้นทางในท้องถิ่นและทางไกล
- การบังคับใช้ท่าทางของอุปกรณ์สำหรับผู้ใช้ในสถานที่
- การสนับสนุนสำหรับอัตลักษณ์ที่ไม่ใช่มนุษย์และตัวแทน AI
- การสนับสนุนโปรโตคอล: เว็บ, SSH, RDP, ฐานข้อมูล และ TCP/UDP แบบเดิม
- ความพร้อมใช้งานสูงและกลุ่มคอนเน็กเตอร์
- พฤติกรรมที่กำหนดไว้เมื่อไม่สามารถติดต่อกับบริการคลาวด์ของผู้จำหน่ายหรือผู้ให้บริการระบุตัวตนได้
- บันทึกตำแหน่งและบูรณาการกับ SIEM
- การบูรณาการกับเว็บเกตเวย์และ DLP เพื่อให้เซสชันของแอปพลิเคชันส่วนตัวได้รับการคุ้มครองข้อมูล
ซอฟต์แวร์สถาปัตยกรรม Zero Trust สำหรับระบบคลาวด์แบบไฮบริด
ZTNA เป็นหนึ่งในองค์ประกอบของสถาปัตยกรรม Zero Trust แบบไฮบริด
ระบบนี้ทำงานร่วมกับผู้ให้บริการระบุตัวตน (Identity Providers), การจัดการจุดปลาย (Endpoint Management), เว็บเกตเวย์ (Web Gateways), CASB, DLP และการแบ่งส่วนเครือข่าย (Segmentation) ให้ประเมิน ZTNA ในฐานะส่วนหนึ่งของแพลตฟอร์มที่จะบังคับใช้นโยบายอื่นๆ ของคุณ ไม่ใช่ในฐานะการแทนที่ VPN แบบอิสระ ดูบทความ“โซลูชันความปลอดภัยสำหรับคลาวด์แบบไฮบริด: วิธีเปรียบเทียบผู้ให้บริการ”
วิธีที่ Skyhigh ให้บริการ ZTNA แบบติดตั้งในสถานที่
Skyhigh ให้บริการ ZTNA แบบติดตั้งในสถานที่ผ่านเกตเวย์ท้องถิ่นใน Hybrid SSE Mesh พร้อมทั้งPrivate Access ที่ให้บริการผ่านคลาวด์
ในSkyhigh Hybrid SSE Mesh ระบบ ZTNA ท้องถิ่นทำงานบนเกตเวย์ภายในองค์กรและเกตเวย์สาขาบนโครงสร้างพื้นฐานที่องค์กรเป็นเจ้าของและสามารถปรับเปลี่ยนได้ตามการควบคุมของตนเอง แทนที่จะทำงานบนโหนดท้องถิ่นที่ผู้ให้บริการจัดการ ซึ่งช่วยขยายการบังคับใช้หลักการ Zero Trust ไปยังผู้ใช้ภายใน ทรัพยากร และเอเจนต์ AI SkyhighPrivate Access ยังคงทำหน้าที่เป็นตัวกลางในการจัดการการเข้าถึงระยะไกลผ่านจุดให้บริการ (PoP) ของ Skyhigh และทั้งสองระบบนี้ได้รับการจัดการผ่านคอนโซลและระบบกำหนดนโยบายเดียวกัน ร่วมกับ SWG, CASB และ DLP
แหล่งข้อมูล
- NISTSP 800-207: สถาปัตยกรรม Zero Trust(สิงหาคม 2020).https://csrc.nist.gov/pubs/sp/800/207/final
- NIST NCCoE.SP 1800-35: การนำสถาปัตยกรรม Zero Trust มาใช้(มิถุนายน 2025).https://csrc.nist.gov/pubs/sp/1800/35/final
- CISA.แบบจำลองระดับความพร้อมของ Zero Trust, เวอร์ชัน 2.0. https://www.cisa.gov/zero-trust-maturity-model
- Skyhigh Security. “วิธีทำงานของ SkyhighPrivate Access ”https://success.skyhighsecurity.com/docs/how-skyhigh-private-access-works
- Skyhigh Security. “การปรับปรุง Symantec EdgeSecure Web Gateway ให้ทันสมัยด้วย Skyhigh Hybrid SSE Mesh” (15 กรกฎาคม 2026).https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html