






AI แบบซ่อนตัวและความปลอดภัยของเบราว์เซอร์: การปกป้องข้อมูลเมื่อพนักงานใช้เครื่องมือ AI
- AI แบบเงากำลังก่อให้เกิดการรั่วไหลของข้อมูลแล้ว ในปี 2025 มีองค์กร 1 ใน 5 รายงานว่าเกิดการรั่วไหลของข้อมูลเนื่องจาก AI แบบเงา และมีเพียง 37% เท่านั้นที่ได้ดำเนินการป้องกัน
- เบราว์เซอร์เป็นจุดควบคุมหลัก พนักงานสามารถเข้าถึง ChatGPT, Gemini, Claude และ Copilot ผ่านเบราว์เซอร์เว็บ — ซึ่งทำให้ SWG,
- การห้ามใช้เครื่องมือ AI อย่างสิ้นเชิงจะส่งผลตรงกันข้าม การห้ามใช้อย่างกว้างขวางจะทำให้การใช้งานย้ายไปทำอย่างลับๆ
- กรอบงานต่าง ๆ เรียกร้องให้ดำเนินการทันที NIST AI 600 1 ระบุว่าการรั่วไหลของข้อมูลส่วนตัวเป็นความเสี่ยงเฉพาะของ GenAI
- ค่าใช้จ่ายนี้สามารถวัดได้ Shadow AI ทำให้ค่าใช้จ่ายเพิ่มเติมจากการละเมิดข้อมูลเพิ่มขึ้นเฉลี่ย 670,000 ดอลลาร์ (IBM, 2025)
- ระบบการบริหารจัดการที่ไม่มีมาตรการบังคับใช้ทางเทคนิคจะล้มเหลว 97% ขององค์กรที่รายงานการละเมิดข้อมูลที่เกี่ยวข้องกับ AI ไม่มีระบบการเข้าถึง AI ที่เหมาะสม
- แนวโน้มความเสี่ยงกำลังเพิ่มขึ้นอย่างรวดเร็ว Gartner คาดการณ์ว่าภายในปี 2030 จะมีองค์กรมากกว่า 40% ที่ประสบปัญหาด้านความปลอดภัยหรือการปฏิบัติตามกฎระเบียบ
ทีมการตลาดของคุณเพิ่งค้นพบว่า 40% ของพนักงานกำลังคัดลอกข้อมูลลูกค้าไปใส่ในเครื่องมือ AI ที่ไม่ได้รับอนุญาตในช่วงเวลาทำงานปกติ — ผ่านเบราว์เซอร์เดียวกันที่พวกเขาใช้สำหรับแอปพลิเคชัน SaaS ที่ได้รับอนุญาต ไม่มีมัลแวร์เกี่ยวข้อง ไม่มีการละเมิดระบบรักษาความปลอดภัยใดๆ นักวิเคราะห์คนหนึ่งได้คัดลอกรายชื่อลูกค้าจาก Salesforce วางลงในแชทบอทสาธารณะเพื่อสร้างแนวคิดการแบ่งกลุ่มลูกค้า ดาวน์โหลดผลลัพธ์ และซิงค์ไฟล์ไปยังพื้นที่จัดเก็บข้อมูลบนคลาวด์ส่วนตัว เบราว์เซอร์นั้นทำหน้าที่เป็นพื้นที่ทำงาน จุดเข้า และช่องทางการนำข้อมูลออก—ทั้งหมดในครั้งเดียว
Shadow AI — การใช้เครื่องมือ AI โดยไม่ได้รับอนุญาต และไม่มีการกำกับดูแลหรือการตรวจสอบจากฝ่ายไอที — ได้กลายเป็นหนึ่งในปัญหาด้านความปลอดภัยข้อมูลที่เร่งด่วนที่สุดที่ CISO อาจต้องเผชิญ และเบราว์เซอร์คือจุดที่ปัญหานี้เกิดขึ้น
สถานการณ์ AI “เงา” ที่ CISO ทุกคนควรหวาดกลัว
นี่คือลักษณะของเหตุการณ์ที่เกี่ยวข้องกับ AI แบบเงาทั่วไป — และเหตุผลที่การตรวจจับเหตุการณ์ดังกล่าวด้วยระบบควบคุมแบบเดิมนั้นยากมาก
ผู้จัดการผลิตภัณฑ์ที่บริษัทฟินเทคขนาดกลางคัดลอกข้อมูลคำร้องเรียนของลูกค้าจากระบบ CRM ของบริษัท เปิดแท็บเบราว์เซอร์ใหม่ และวางข้อมูลดังกล่าวลงในแชทบอท AI เวอร์ชันฟรี เพื่อร่างรายงานวิเคราะห์แนวโน้มสำหรับการทบทวนประจำไตรมาส ข้อกำหนดในการให้บริการของแชทบอทอนุญาตให้ผู้ให้บริการใช้ข้อมูลที่ป้อนเข้าไปเพื่อฝึกโมเดล ข้อมูลดังกล่าวรวมถึงชื่อ หมายเลขบัญชี และรายละเอียดธุรกรรม ผู้จัดการผลิตภัณฑ์ดาวน์โหลดสรุปที่ AI สร้างขึ้น ส่งอีเมลไปยังเพื่อนร่วมงานสามคน และเก็บสำเนาไว้ในโฟลเดอร์ Google Drive ส่วนตัว
ไม่มีไฟร์วอลล์ที่ถูกทริกเกอร์ ไม่มีเอเจนต์ที่ปลายทางแจ้งเตือนการวางข้อความดังกล่าว นโยบายDLPที่ตรวจสอบไฟล์แนบในอีเมลไม่ตรวจสอบการดำเนินการในคลิปบอร์ดผ่านเบราว์เซอร์CASBตรวจพบการซิงค์ของ Google Drive แต่ไม่สามารถตรวจสอบได้ว่ามีอะไรถูกวางลงในแท็บแชทบอทเมื่อสิบนาทีก่อน
นี่ไม่ใช่เรื่องสมมติ รายงานปี 2025 ของ Menlo Security พบว่ามีการบันทึกการพยายามคัดลอก 155,005 ครั้ง และการพยายามวาง 313,120 ครั้ง ลงในเครื่องมือ GenAI ภายในเดือนเดียว ซึ่งแสดงให้เห็นว่าพนักงานมักส่งข้อมูลสำคัญไปยังเครื่องมือ AI ผ่านคลิปบอร์ดของเบราว์เซอร์อย่างเป็นประจำ การสำรวจของ Gartner ที่ดำเนินการกับผู้นำด้านความปลอดภัยไซเบอร์ 302 คน ในช่วงเดือนมีนาคม–พฤษภาคม 2025 พบว่า 69% ขององค์กรสงสัยหรือมีหลักฐานว่าพนักงานกำลังใช้เครื่องมือ GenAI สาธารณะที่ถูกห้ามใช้
เบราว์เซอร์คือจุดที่ข้อมูลถูกส่งออกไป ซึ่งทำให้เบราว์เซอร์เป็นจุดที่คุณต้องควบคุมอย่างเคร่งครัด
ทำไมวิธีการรักษาความปลอดภัยแบบเก่าจึงไม่สามารถรับมือกับ Shadow AI ได้
สถาปัตยกรรมความปลอดภัยแบบดั้งเดิมถูกออกแบบมาเพื่อปกป้องข้อมูลที่เก็บอยู่ในฐานข้อมูล ข้อมูลที่กำลังถูกส่งระหว่างเซิร์ฟเวอร์ และข้อมูลที่เข้าถึงผ่านจุดปลายทางที่ได้รับการจัดการ Shadow AI ทำลายสมมติฐานทั้งหมดเหล่านั้น
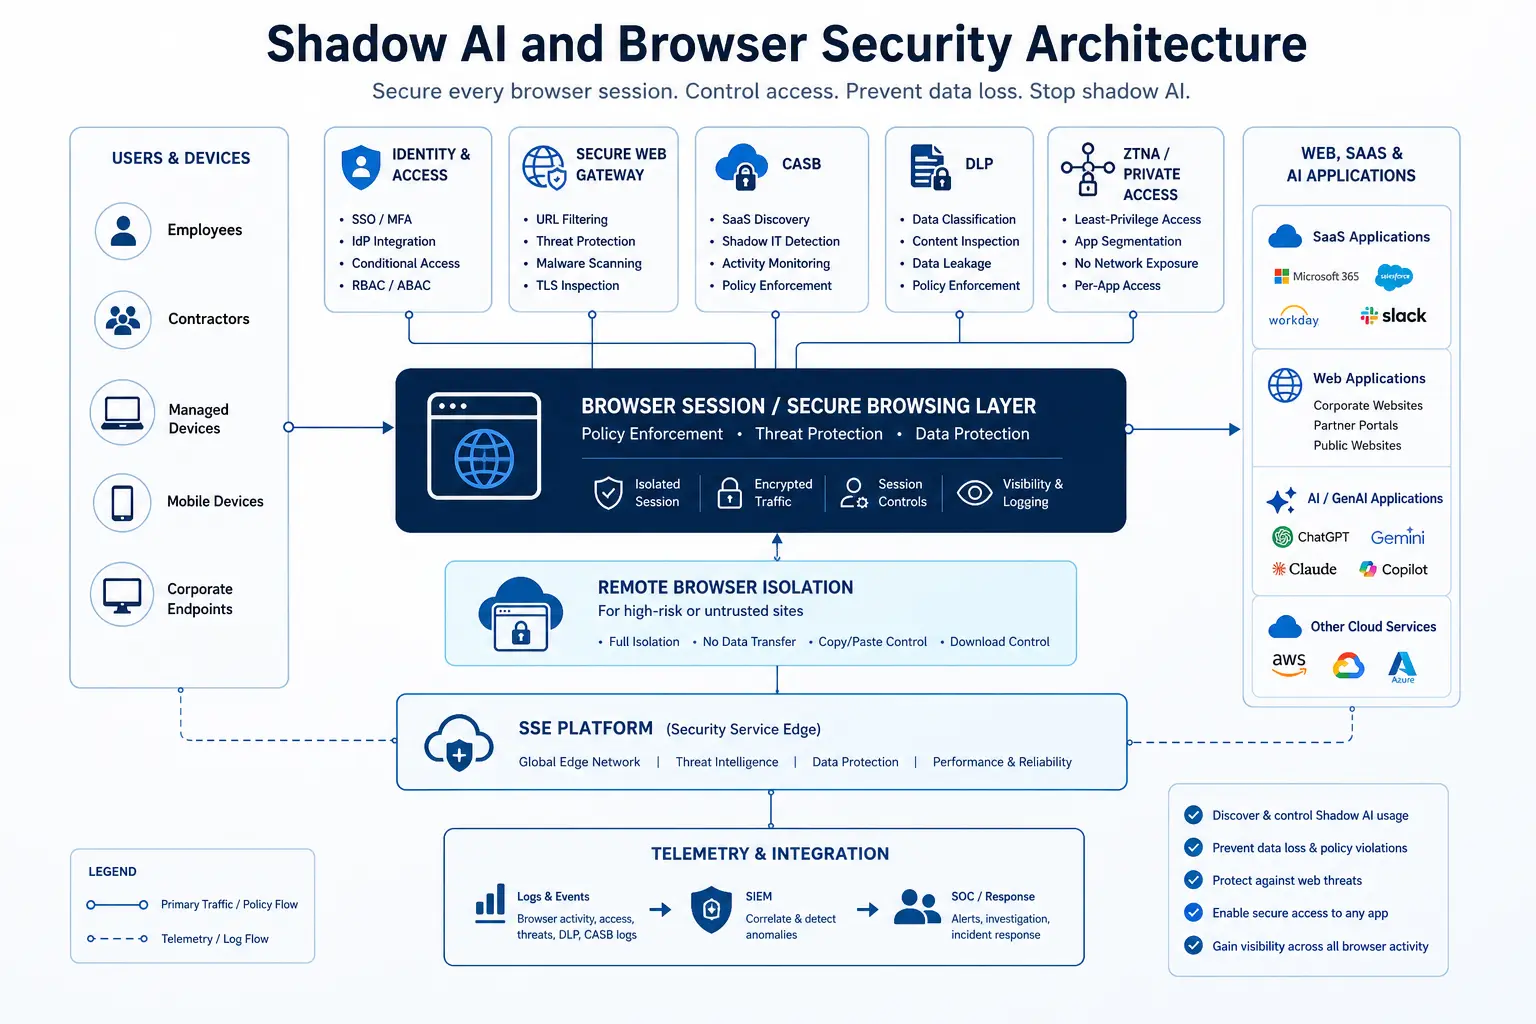
ระบบกรองเว็บแบบ Perimeter ดูเฉพาะโดเมน ไม่ใช่ข้อมูล ระบบกรองเว็บแบบดั้งเดิม secure web gateway สามารถบล็อก chat.openai.com ได้ตามหมวดหมู่ URL แต่พนักงานสามารถเปลี่ยนไปใช้หนึ่งในกว่า 6,500 โดเมน GenAI และ 3,000 แอปที่ตรวจพบในสภาพแวดล้อมองค์กร (Menlo Security, 2025) การบล็อกโดเมนเดียวก็เหมือนเกมตีตัวตุ่น การบล็อกทั้งหมดจะทำให้ประสิทธิภาพการทำงานลดลงและผลักดันให้ผู้ใช้หันไปใช้อุปกรณ์ส่วนตัว
ระบบ DLP ที่ติดตั้งบนอุปกรณ์ปลายทางจะตรวจสอบไฟล์เท่านั้น ไม่ใช่การดำเนินการบนคลิปบอร์ด เมื่อวิศวกรฝ่ายขายคัดลอกสเปรดชีตของกระบวนการขายจากระบบ CRM ที่ได้รับอนุญาต แล้ววางเนื้อหาลงในเครื่องมือ AI ที่ทำงานผ่านเบราว์เซอร์ ระบบ DLP ที่ติดตั้งบนอุปกรณ์ปลายทาง ซึ่งตรวจสอบการบันทึกไฟล์ การเขียนข้อมูลลง USB และไฟล์แนบในอีเมล จะไม่ตรวจพบอะไรเลย — เพราะไม่มีไฟล์ใดถูกสร้างขึ้น ข้อมูลดังกล่าวถูกส่งออกไปผ่านช่องข้อความของเบราว์เซอร์ ซึ่งเป็นช่องทางที่ระบบ DLP แบบเดิมส่วนใหญ่ไม่ตรวจสอบ
CASB ที่ไม่มีการตรวจสอบแบบ inline proxy จะมีจุดบอด CASB ที่ใช้ API สามารถตรวจสอบกิจกรรมในแอปพลิเคชัน SaaS ที่ได้รับอนุญาต เช่น Salesforce หรือ Microsoft 365 ได้ แต่ไม่สามารถมองเห็นแชทบอทในเวอร์ชันฟรีที่พนักงานเข้าถึงผ่านแท็บเบราว์เซอร์ได้ หากไม่มี proxy แบบ forward หรือการตรวจสอบแบบ inline เซสชัน AI ที่ไม่ได้รับการตรวจสอบจะไม่สามารถมองเห็นได้
การใช้วิธีการฝึกอบรมเพียงอย่างเดียวจะก่อให้เกิดการปฏิบัติตามกฎระเบียบแบบผิวเผินเท่านั้น องค์กรที่พึ่งพาการฝึกอบรมเพื่อสร้างความตระหนักรู้ อีเมลเตือน หรือนโยบายเป็นลายลักษณ์อักษรเพียงอย่างเดียว มักล้มเหลวในการป้องกันการรั่วไหลของข้อมูลอย่างต่อเนื่อง — เนื่องจากไม่มีมาตรการบังคับใช้ทางเทคนิคมาสนับสนุนนโยบายดังกล่าว ข้อมูลการละเมิดข้อมูลของ IBM ปี 2025 ยืนยันช่องว่างนี้: 97% ขององค์กรที่รายงานการละเมิดข้อมูลที่เกี่ยวข้องกับ AI ขาดระบบควบคุมการเข้าถึง AI ที่เหมาะสม
จุดร่วมคือ: ทุกวิธีการที่ล้มเหลวล้วนขาดความสามารถในการตรวจสอบแบบเรียลไทม์ในระดับเบราว์เซอร์ว่าพนักงานกำลังส่งข้อมูลใดไปยังเครื่องมือ AI
สิ่งที่เปลี่ยนแปลง: เบราว์เซอร์ได้กลายเป็นพื้นที่ทำงานขององค์กร
สามปัจจัยได้รวมตัวกันจนทำให้เบราว์เซอร์กลายเป็นแนวหน้าใหม่ในการคุ้มครองข้อมูล
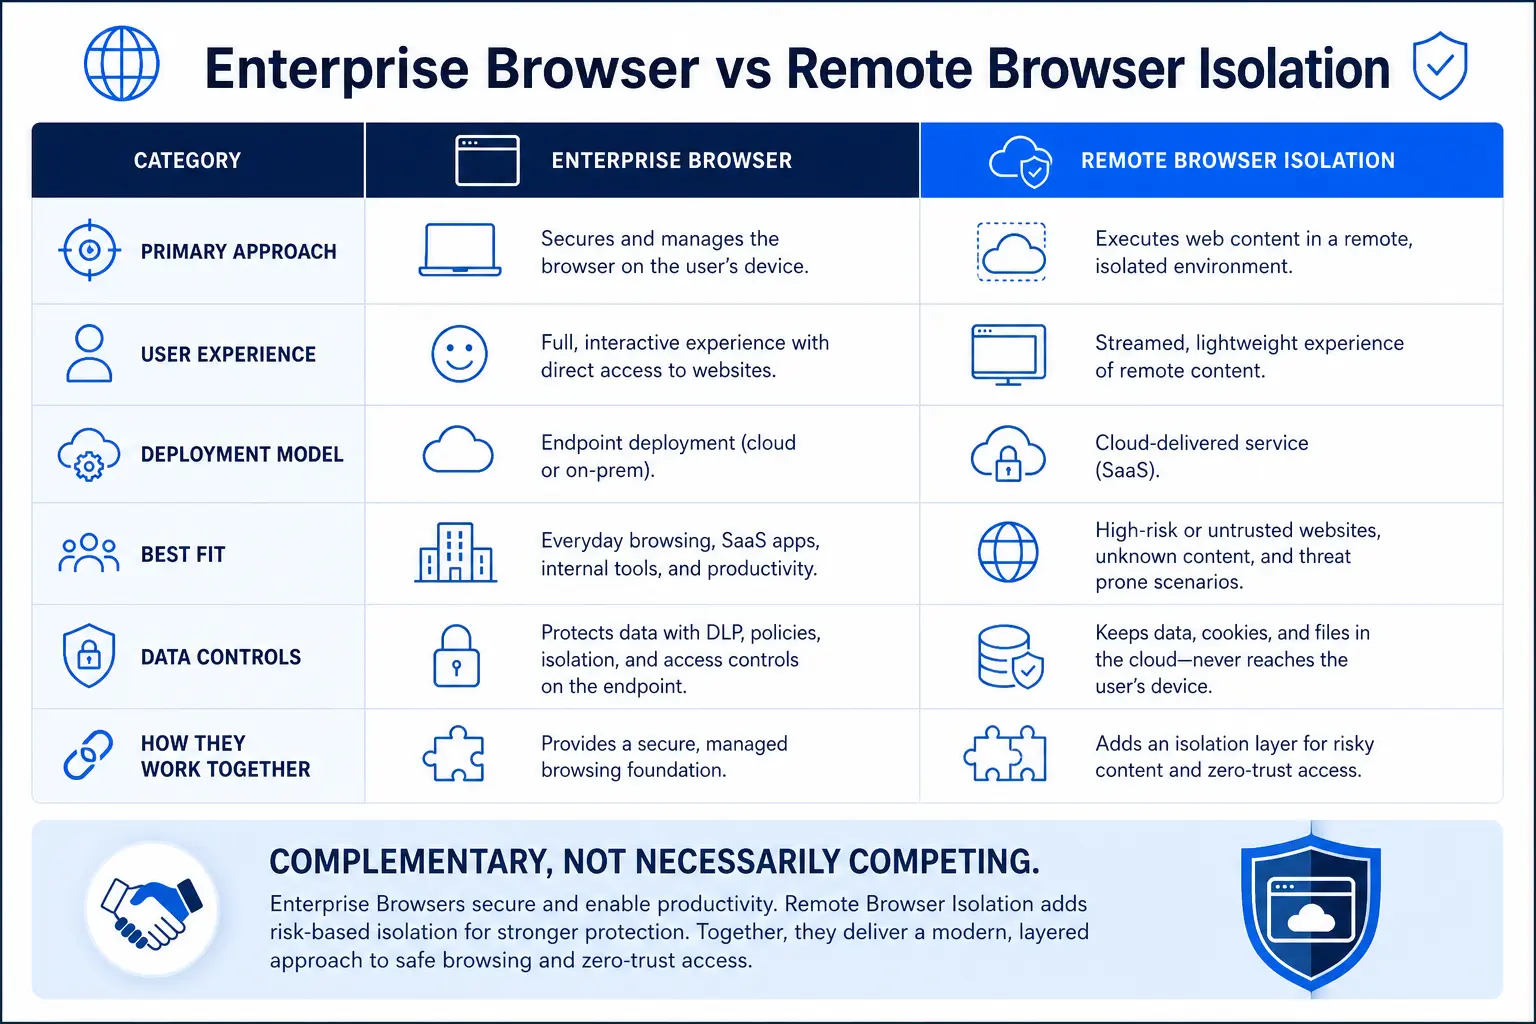
การเปลี่ยนแปลงที่ 1: เครื่องมือ AI เป็นส่วนหนึ่งของเบราว์เซอร์โดยธรรมชาติ ChatGPT, Claude, Gemini และเครื่องมือ AI เฉพาะทางอีกหลายสิบตัวทำงานทั้งหมดในเบราว์เซอร์ ต่างจากแอปพลิเคชัน SaaS แบบดั้งเดิมที่ต้องมีการผสานรวม SSO และการจัดเตรียมระบบ เครื่องมือแชทบอท AI ส่วนใหญ่ต้องการเพียงการสมัครด้วยอีเมลฟรี — หรือไม่ต้องมีบัญชีเลย นักวิเคราะห์ HR สามารถวางผลการประเมินประสิทธิภาพของพนักงานลงในแชทบอทและรับสรุปผลภายในไม่กี่วินาที ทั้งหมดนี้ทำได้ภายในเซสชัน Chrome มาตรฐานบนแล็ปท็อปที่ได้รับการจัดการ
การเปลี่ยนแปลงที่ 2: การเคลื่อนย้ายข้อมูลคือการคัดลอกและวาง ไม่ใช่การถ่ายโอนไฟล์ ตามผลสำรวจ Shadow AI ของ IBM (เดือนกุมภาพันธ์ 2026) พบว่า 80% ของพนักงานสำนักงานในสหรัฐอเมริกาใช้ AI ในหน้าที่การทำงานของตน แต่มีเพียง 22% เท่านั้นที่พึ่งพาเครื่องมือที่นายจ้างจัดหาให้อย่างเดียว ส่วนที่เหลือใช้บัญชีส่วนตัว บริการระดับฟรี และส่วนขยายของเบราว์เซอร์ ข้อมูลถูกเคลื่อนย้ายผ่านการดำเนินการของคลิปบอร์ด — คัดลอก วาง ลากและวาง — ซึ่งหลีกเลี่ยงระบบ DLP ที่เน้นไฟล์อย่างสิ้นเชิง
Shift 3: อุปกรณ์ที่ไม่ได้รับการจัดการและการเข้าถึงของผู้รับจ้างเพิ่มความเสี่ยง ผู้รับจ้างที่เข้าถึง Salesforce ผ่าน reverse proxy จากแล็ปท็อปส่วนตัวสามารถคัดลอกข้อมูลลูกค้า เปิดแท็บใหม่ไปยังเครื่องมือ AI สาธารณะ และวางข้อมูล — ทั้งหมดในเซสชันเบราว์เซอร์เดียว ไม่มีเอเจนต์ที่จุดปลายทางเพื่อตรวจสอบ ไม่มีโปรไฟล์ MDM เพื่อบังคับใช้ และไม่มีการควบคุมระดับเครือข่ายหากพวกเขาใช้การเชื่อมต่อ Wi-Fi ที่บ้าน เซสชันเบราว์เซอร์เองคือจุดบังคับใช้เดียวที่นำไปใช้ได้โดยไม่คำนึงถึงสถานะของอุปกรณ์
สิ่งที่กรอบงานระบุ: NIST และ OWASP เกี่ยวกับความเสี่ยงด้านข้อมูลของ GenAI
กรอบงานหลักทั้งสองสำหรับหัวข้อนี้ — NIST AI 600 1 และ OWASP Top 10 สำหรับ LLMs — ต่างระบุว่า การเปิดเผยข้อมูลผ่านการโต้ตอบกับ GenAI เป็นความเสี่ยงสำคัญที่จำเป็นต้องมีการควบคุมทางเทคนิค ไม่ใช่เพียงการควบคุมตามขั้นตอนเท่านั้น
เผยแพร่เมื่อวันที่ 26 กรกฎาคม 2567 NIST AI 600 1 Generative AI Profile ระบุความเสี่ยง 12 ประการที่เป็นลักษณะเฉพาะของ AI สร้างสรรค์ หรือถูกทำให้รุนแรงขึ้นโดย AI สร้างสรรค์ และเสนอมาตรการกว่า 200 ข้อสำหรับการจัดการความเสี่ยง ในจำนวนนี้ ความเป็นส่วนตัวของข้อมูลถูกระบุว่าเป็นความเสี่ยงที่แยกต่างหาก: การใช้และการฝึกอบรมระบบ GenAI อาจนำไปสู่การรั่วไหล การใช้โดยไม่ได้รับอนุญาต หรือการเปิดเผยตัวตนของข้อมูลส่วนบุคคล ฟังก์ชัน "Govern" ของโปรไฟล์นี้ — ซึ่งถือเป็นพื้นฐาน — กำหนดให้องค์กรต้องกำหนดนโยบายและแนวทางปฏิบัติที่ชัดเจนสำหรับการพัฒนาและการนำระบบ AI สร้างสรรค์ (GAI) ไปใช้ เพื่อรับรองการใช้งานอย่างมีจริยธรรมและรับผิดชอบ สำหรับทีมความปลอดภัย สิ่งนี้หมายความว่านโยบายดังกล่าวต้องมาพร้อมกับมาตรการควบคุมทางเทคนิคเพื่อบังคับใช้นโยบาย โดยเฉพาะอย่างยิ่งที่จุดที่พนักงานมีปฏิสัมพันธ์กับระบบ AI สร้างสรรค์ (GenAI): นั่นคือเบราว์เซอร์
ในด้านความปลอดภัยของแอปพลิเคชัน OWASP Top 10 for LLMs (2025) จัดประเภทการเปิดเผยข้อมูลที่ละเอียดอ่อน (LLM02:2025) เป็นความเสี่ยงระดับวิกฤต โดยระบุว่าข้อมูลที่ละเอียดอ่อนนั้นรวมถึงข้อมูลที่สามารถระบุตัวตนได้ (PII) รายละเอียดทางการเงิน บันทึกสุขภาพ ข้อมูลธุรกิจที่เป็นความลับ ข้อมูลรับรองความปลอดภัย และเอกสารทางกฎหมาย ความเสี่ยงนี้เกิดขึ้นได้ทั้งสองทาง: ข้อมูลจะไหลเข้าสู่ LLM เมื่อพนักงานคัดลอกและวางเนื้อหา และข้อมูลอาจไหลออกได้หากโมเดลได้จดจำข้อมูลการฝึกอบรมไว้ หรือหากระบบ RAG ค้นหาข้อมูลที่ไม่ได้รับอนุญาต LLMs โดยเฉพาะเมื่อถูกฝังอยู่ในแอปพลิเคชัน มีความเสี่ยงที่จะเปิดเผยข้อมูลที่ละเอียดอ่อน อัลกอริทึมที่เป็นกรรมสิทธิ์ หรือรายละเอียดที่เป็นความลับผ่านผลลัพธ์ที่สร้างขึ้น ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต การละเมิดความเป็นส่วนตัว และการละเมิดทรัพย์สินทางปัญญา
NIST และ OWASP ร่วมกันชี้ให้เห็นว่า องค์กรไม่สามารถมองการเปิดเผยข้อมูล GenAI เป็นเพียงปัญหาด้านนโยบายได้เท่านั้น เบราว์เซอร์ ซึ่งเป็นช่องทางที่พนักงานใช้โต้ตอบกับเครื่องมือเหล่านี้ คือจุดที่มาตรการควบคุมทางเทคนิคต้องถูกนำมาใช้เพื่อให้สอดคล้องกับกรอบงานทั้งสอง
สิ่งที่ทีมความปลอดภัยควรทำทันที: การควบคุมระดับเบราว์เซอร์สำหรับ Shadow AI
การจัดการกับ AI แบบเงาจำเป็นต้องใช้ระบบควบคุมหลายชั้นที่บังคับใช้ในระดับเบราว์เซอร์ ซึ่งเป็นจุดที่ข้อมูลออกจากองค์กรจริง ๆ นี่คือวิธีการดำเนินการแบบเป็นขั้นตอนที่อิงจากวิธีการที่ได้รับการพิสูจน์แล้วว่ามีประสิทธิภาพ
ขั้นตอนที่ 1: ค้นพบและจัดประเภทการใช้งาน AI (สัปดาห์ที่ 1–2)
ก่อนที่จะบังคับใช้นโยบาย คุณจำเป็นต้องมีความเข้าใจอย่างชัดเจน ให้ติดตั้งระบบจัดการเนื้อหาตามนโยบาย (secure web gateway ) ที่มาพร้อมระบบจัดประเภท URL ที่รองรับ AI เพื่อระบุทุกโดเมน GenAI ที่พนักงานกำลังเข้าถึง ให้เชื่อมโยงข้อมูลบันทึก SWG กับผลการตรวจค้นระบบ IT ที่ไม่ได้รับการอนุมัติ (shadow IT) จาก CASB เพื่อสร้างรายการ: เครื่องมือ AI ใดที่กำลังถูกใช้งาน ผู้ใช้คือใคร ความถี่ในการใช้งาน และจากประเภทอุปกรณ์ใด
ตัวอย่างสถานการณ์จริง: ทีมความปลอดภัยของผู้ให้บริการประกันสุขภาพพบว่า มีเครื่องมือ AI 12 ตัวที่ยังไม่ได้รับการอนุมัติ กำลังรับข้อมูลจากคลิปบอร์ดของผู้ประสานงานทางคลินิก ซึ่งสรุปบันทึกกรณีผู้ป่วยเพื่อเร่งกระบวนการจัดทำเอกสารการคัดกรองผู้ป่วย หากไม่มีการตรวจจับในระดับ SWG กิจกรรมนี้จะไม่สามารถตรวจพบได้ เนื่องจากเครื่องมือเหล่านี้ทำงานผ่านเบราว์เซอร์และไม่จำเป็นต้องติดตั้งซอฟต์แวร์
ขั้นตอนที่ 2: ดำเนินการใช้ระบบ DLP แบบอินไลน์ในเบราว์เซอร์ (สัปดาห์ที่ 3–4)
เมื่อทราบแล้วว่าเครื่องมือ AI ใดกำลังถูกใช้งาน ให้ใช้นโยบายการป้องกันข้อมูลที่ฝังตัว (data loss prevention ) เพื่อตรวจสอบเนื้อหา ณ จุดที่มีการโต้ตอบ — ก่อนที่ข้อมูลจะส่งถึงบริการ AI ระบบ DLP แบบฝังตัว (Inline DLP) ที่ถูกติดตั้งผ่านแพลตฟอร์ม SWG หรือ SSE บนคลาวด์ สามารถตรวจสอบการคัดลอกและวางข้อมูล การส่งข้อมูลจากช่องแบบฟอร์ม และการอัปโหลดไฟล์ไปยัง URL ของ GenAI ได้ การดำเนินการตามนโยบายควรถูกจัดระดับอย่างค่อยเป็นค่อยไป:
ห้ามส่งข้อมูลที่ได้รับการกำกับดูแล (PII, PHI, PCI) ไปยังเครื่องมือ AI ใดก็ตาม
ผู้ใช้ Coach ที่พยายามวางโค้ดต้นฉบับหรือเอกสารภายใน จะได้รับหน้าต่างป๊อปอัพแบบเรียลไทม์ที่อธิบายถึงความเสี่ยงและเสนอทางเลือกที่ได้รับการอนุมัติ
อนุญาตให้มีการค้นหาทั่วไปที่ไม่มีเนื้อหาที่ละเอียดอ่อน
ตัวอย่าง: วิศวกรที่บริษัทโลจิสติกส์คัดลอกและวางใบรายการสินค้าที่ส่งพร้อมที่อยู่ลูกค้าลงในเครื่องมือสรุปเนื้อหาด้วย AI ระบบ DLP แบบอินไลน์จะตรวจพบรูปแบบข้อมูลส่วนบุคคล (PII) บล็อกการคัดลอกและวาง และแสดงข้อความแจ้งเตือนว่า: "เนื้อหานี้มีที่อยู่ลูกค้า โปรดใช้พื้นที่ทำงาน AI ขององค์กรที่ได้รับการอนุมัติแทน" วิศวกรดังกล่าวจะถูกเปลี่ยนเส้นทางไปยังพื้นที่ทำงานที่ถูกต้อง โดยไม่ถูกลงโทษ — และข้อมูลดังกล่าวจะไม่ถูกส่งออกไปนอกองค์กรเลย
ขั้นตอนที่ 3: แยกเซสชัน AI ที่มีความเสี่ยงสูง (สัปดาห์ที่ 4–6)
สำหรับเครื่องมือ AI ที่ไม่สามารถบล็อกได้อย่างสมบูรณ์ — เนื่องจากหน่วยธุรกิจต้องพึ่งพาเครื่องมือเหล่านั้น —remote browser isolation ระบบจะแสดงเซสชันบนคอนเทนเนอร์ที่โฮสต์บนคลาวด์ พนักงานสามารถเห็นและโต้ตอบกับเครื่องมือ AI ได้ตามปกติ แต่การดำเนินการกับคลิปบอร์ด การดาวน์โหลด และการอัปโหลดสามารถควบคุมได้ในระดับละเอียด RBI ช่วยให้เกิดท่าทาง "อ่านได้แต่ไม่รั่วไหล": พนักงานสามารถใช้เนื้อหาที่สร้างโดย AI ได้ โดยไม่สามารถวางข้อมูลที่ละเอียดอ่อนลงในเครื่องมือ หรือดาวน์โหลดผลลัพธ์จาก AI ไปยังจุดปลายทางที่ไม่ได้รับการจัดการ
ลองพิจารณาทีม M&A ของบริษัทบริการทางการเงินที่จำเป็นต้องใช้เครื่องมือวิจัย AI เพื่อสรุปเอกสารที่เปิดเผยต่อสาธารณะ RBI อนุญาตให้ทีมดังกล่าวใช้เครื่องมือนี้ได้อย่างอิสระ แต่จะบล็อกการคัดลอกและวางเงื่อนไขข้อตกลงภายใน หรือการดาวน์โหลดสรุปที่สร้างโดย AI ซึ่งรวมถึงการวิเคราะห์ที่เป็นข้อมูลลับ เมื่อเซสชันสิ้นสุดลง คอนเทนเนอร์จะถูกทำลาย และข้อมูลจะไม่เหลืออยู่บนอุปกรณ์ปลายทาง
ขั้นตอนที่ 4: กำกับดูแลและปรับปรุง (กำลังดำเนินการอยู่)
จัดตั้งคณะกรรมการกำกับดูแล AI เพื่อตรวจสอบข้อมูลการวัดผลของ SWG และ DLP ทุกเดือน ติดตามเครื่องมือ AI ใหม่ที่ปรากฏขึ้น การละเมิดนโยบายที่เกิดขึ้นบ่อยที่สุด และว่าทางเลือกที่ได้รับการอนุมัตินั้นตอบสนองความต้องการของผู้ใช้หรือไม่ ปรับนโยบายให้สอดคล้องกับสถานการณ์ที่เปลี่ยนแปลงไป — เนื่องจากจำนวนบริการ GenAI กำลังเพิ่มขึ้น ไม่ใช่ลดลง
ความเร่งด่วน: ทำไมการรอคอยจึงก่อให้เกิดความเสี่ยงที่เพิ่มขึ้นเรื่อยๆ
การล่าช้าทุกเดือนจะทำให้ความเสี่ยงเพิ่มขึ้นในสามด้าน
ด้านการเงิน: การละเมิดข้อมูลโดย Shadow AI ส่งผลให้ข้อมูลส่วนบุคคลที่ระบุตัวตนได้ (PII) ของลูกค้าถูกเปิดเผยในสัดส่วนที่สูงกว่าค่าเฉลี่ยระดับโลกอย่างไม่สมส่วน คือ 65% เทียบกับ 53% (IBM, 2025) ซึ่งทำให้ต้นทุนต่อข้อมูลแต่ละรายการและค่าปรับตามกฎระเบียบสูงขึ้น เมื่อข้อมูลที่รั่วไหลเป็นข้อมูลที่หน่วยงานกำกับดูแลให้ความสำคัญมากที่สุด ความเสี่ยงทางการเงินจึงเพิ่มขึ้นอย่างมากเกินกว่าการตอบสนองต่อเหตุการณ์ในขั้นต้น
ด้านกฎระเบียบ: GDPR, CCPA และ HIPAA ล้วนกำหนดให้องค์กรต้องรักษาการควบคุมการประมวลผลข้อมูลส่วนบุคคล เมื่อพนักงานคัดลอกและวางข้อมูลบันทึกผู้ป่วยลงในเครื่องมือ AI ที่ยังไม่ผ่านการตรวจสอบ ซึ่งถูกโฮสต์ในเขตอำนาจศาลที่ไม่มีข้อตกลงความเพียงพอ องค์กรนั้นจะถือเป็นผู้ควบคุมข้อมูลและต้องรับผิดชอบตามกฎหมาย พระราชบัญญัติ AI ของสหภาพยุโรป (EU AI Act) ได้เพิ่มข้อผูกพันเพิ่มเติมเกี่ยวกับความโปร่งใสและการประเมินความเสี่ยงในการใช้ GenAI ซึ่ง AI แบบเงา (shadow AI) ตามนิยามแล้วไม่สามารถปฏิบัติตามได้
ด้านปฏิบัติการ: รายงานของ Menlo Security ระบุว่า การใช้ AI แบบสร้างเนื้อหา (generative AI) แบบไม่เป็นทางการ (shadow) ในองค์กรต่าง ๆ เพิ่มขึ้นถึง 68% ภายในระยะเวลาหนึ่งปี องค์กรที่ยังเลื่อนการนำมาตรการควบคุมระดับเบราว์เซอร์มาใช้ในวันนี้ จะต้องเผชิญกับปัญหา AI แบบไม่เป็นทางการที่ขยายตัวมากขึ้นและฝังรากลึกยิ่งขึ้น เมื่อถึงเวลาที่การบังคับใช้มาตรการดังกล่าวกลายเป็นสิ่งที่หลีกเลี่ยงไม่ได้ — และการฝึกอบรมใหม่ให้กับพนักงานหลายหมื่นคนที่ได้นำ AI เข้ามาใช้ในกระบวนการทำงานประจำวันแล้ว ย่อมยากกว่าการปรับเปลี่ยนพฤติกรรมตั้งแต่เนิ่นๆ อย่างมาก
แพลตฟอร์ม SSE ของSkyhigh Security รวม SWG, CASB, DLP, RBI และ ZTNA ไว้ในเครื่องยนต์นโยบายเดียว — ทำให้สามารถตรวจพบ AI ที่ไม่ได้รับการควบคุม บังคับใช้การปกป้องข้อมูลในระดับเบราว์เซอร์ และควบคุมการใช้งาน AI บนอุปกรณ์ที่ได้รับการจัดการและไม่ได้รับการจัดการทั้งหมดจากคอนโซลเดียว การบูรณาการนี้มีความสำคัญ เนื่องจากความเสี่ยงด้านความปลอดภัยจาก AI copilots และเครื่องมือต่าง ๆ ครอบคลุมจุดบังคับใช้หลายจุด และการควบคุมที่แยกส่วนจะก่อให้เกิดช่องว่างที่พนักงาน — ไม่ว่าจะโดยเจตนาหรือไม่ — จะสามารถหาทางผ่านได้
แหล่งข้อมูล
- Menlo Security.AI กำลังเปลี่ยนรูปแบบพื้นที่ทำงานสมัยใหม่อย่างไร(กรกฎาคม 2025).https://www.menlosecurity.com/resources/how-ai-is-shaping-the-modern-workspace-report
- Gartner.Gartner ระบุจุดอ่อนสำคัญของ GenAI ที่ CIO ต้องแก้ไขอย่างเร่งด่วน(19 พฤศจิกายน 2025).https://www.gartner.com/en/newsroom/press-releases/2025-11-19-gartner-identifies-critical-genai-blind-spots-that-cios-must-urgently-address0
- IBM และ Ponemon Institute.รายงานค่าใช้จ่ายจากการรั่วไหลข้อมูล ปี 2025(กรกฎาคม 2025).https://www-api.ibm.com/adobe/assets/urn:aaid:aem:607b9590-38e0-4c91-b433-aa8a17f5b5e8/original/as/cost-of-a-data-breach-2025-full-report.pdf
- IBM.การนำ AI มาใช้ที่เพิ่มขึ้นในหมู่แรงงานทั่วสหรัฐอเมริกา กำลังก่อให้เกิดความเสี่ยงจาก AI ที่ไม่ได้รับการควบคุมหรือไม่?(3 พฤศจิกายน 2568).https://www.ibm.com/think/insights/rising-ai-adoption-creating-shadow-risks
- NIST.NIST AI 600-1: กรอบงานการจัดการความเสี่ยงด้านปัญญาประดิษฐ์: โปรไฟล์ปัญญาประดิษฐ์แบบสร้างเนื้อหา(กรกฎาคม 2024).https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- OWASP.Top 10 สำหรับแอปพลิเคชัน LLM ปี 2025: LLM02:2025 การเปิดเผยข้อมูลที่ละเอียดอ่อน(2025).https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- สหภาพยุโรป.กฎระเบียบ (EU) 2016/679 (กฎระเบียบทั่วไปว่าด้วยการคุ้มครองข้อมูลส่วนบุคคล)(27 เมษายน 2016).https://eur-lex.europa.eu/eli/reg/2016/679/oj
- กระทรวงยุติธรรม, สำนักงานอัยการสูงสุด.พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลของผู้บริโภคในรัฐแคลิฟอร์เนีย (CCPA).https://oag.ca.gov/privacy/ccpa
- กระทรวงสาธารณสุขและบริการมนุษย์ของสหรัฐอเมริกา (HHS).HIPAA สำหรับผู้เชี่ยวชาญ.https://www.hhs.gov/hipaa/for-professionals/index.html
- สหภาพยุโรป.กฎระเบียบ (EU) 2024/1689 (พระราชบัญญัติปัญญาประดิษฐ์)(13 มิถุนายน 2024).https://eur-lex.europa.eu/eli/reg/2024/1689/oj