







Blue Coat และการยุติการสนับสนุน ProxySG: การวางแผนการย้ายระบบ
- วันที่สิ้นสุดการสนับสนุนของ ProxySG ถูกกำหนดตามเวอร์ชัน SGOS และตามรุ่นอุปกรณ์แต่ละรุ่น ไม่ใช่ตามวันที่เดียว
- SGOS 6.7 ได้สิ้นสุดอายุการใช้งานเมื่อวันที่ 31 ธันวาคม 2023 และไม่ได้รับการอัปเดตแก้ไขข้อผิดพลาดอีกต่อไป
- SGOS 7.3 จะไม่มีการเพิ่มคุณสมบัติใหม่หลังจากปี 2024 และช่วงเวลาสำหรับการอัปเกรดจะสิ้นสุดลงในเดือนธันวาคม 2026
- SGOS 7.4 ได้ยกเลิก Java Management Console และ VPM ซึ่งทำให้ต้องปรับเปลี่ยนกระบวนการทำงานตามนโยบาย แม้แต่สำหรับผู้ใช้ที่อัปเกรดระบบ
- ทีมที่ยังใช้ SGOS 7.3 ควรเลือกระหว่างการอัปเกรดและการปรับปรุงระบบ และเริ่มดำเนินการในไตรมาสนี้
Blue Coat ProxySG ปัจจุบันคือ Symantec EdgeSecure Web Gateway (Edge SWG) ของ Broadcom ซึ่งทำงานบนระบบปฏิบัติการ SGOS ระยะเวลาสิ้นสุดการสนับสนุน (End of Life) ถูกกำหนดตามเวอร์ชันซอฟต์แวร์และรุ่นฮาร์ดแวร์ SGOS 6.7 ได้สิ้นสุดการสนับสนุนตั้งแต่สิ้นปี 2023 สำหรับ SGOS 7.3 ช่วงการสนับสนุนแบบจำกัดของ Broadcom จะสิ้นสุดลงในเดือนธันวาคม 2026 หลังจากนั้น ลูกค้าควรเปลี่ยนไปใช้ SGOS 7.4 เนื่องจาก SGOS 7.4 ได้ยกเลิกคอนโซล Java แบบเก่าและผู้จัดการนโยบาย ดังนั้น ไม่ว่าจะตัดสินใจใช้ต่อหรือเปลี่ยนไปใช้ระบบอื่น ก็จำเป็นต้องปรับเปลี่ยนวิธีการจัดการนโยบาย
ภาพรวมวงจรชีวิตของ SGOS
ขณะนี้มีสามเวอร์ชันของ SGOS ที่สำคัญ: เวอร์ชัน 6.7 ได้ถูกยกเลิกแล้ว, เวอร์ชัน 7.3 อยู่ในช่วงการสนับสนุนแบบจำกัดจนถึงเดือนธันวาคม 2026, และเวอร์ชัน 7.4 เป็นเวอร์ชันระยะยาวที่ใช้อยู่ในปัจจุบัน
| เวอร์ชัน SGOS | บทบาท | สถานะวงจรชีวิต (ตามข้อมูลจาก Broadcom) |
|---|---|---|
| 6.7 | เกษียณแล้ว | หมดอายุตั้งแต่วันที่ 31 ธันวาคม 2023 |
| 7.3 | เวอร์ชันก่อนหน้านี้ที่ออกเมื่อนานแล้ว | วันที่ประกาศสิ้นสุดการสนับสนุนคือ 31 ธันวาคม 2024 หลังจากวันที่ดังกล่าวจะไม่มีการเพิ่มคุณสมบัติใหม่แล้ว การสนับสนุนสำหรับช่องโหว่ด้านความปลอดภัยระดับวิกฤตและระดับสูงจะมีจำกัด หากมีการปล่อยการแก้ไขในเวอร์ชัน 7.4 Broadcom อาจแนะนำให้อัปเกรด ลูกค้ามีเวลาสองปีนับจากวันที่ประกาศเพื่ออัปเกรดไปยังเวอร์ชัน 7.4 |
| 7.4 | เวอร์ชันปัจจุบันที่ปล่อยออกมาในระยะยาว | มีให้บริการทั่วไปตั้งแต่วันที่ 8 กรกฎาคม 2023 Java Management Console และ Java VPM ได้ถูกยกเลิกแล้ว; การจัดการจะดำเนินการผ่าน Admin Console (SGAC) และ Web VPM |
ที่มา: Broadcom,การยุติการสนับสนุนและวงจรชีวิตผลิตภัณฑ์สำหรับ Edge SWG (ProxySG) และ Advanced Secure Gateway รวมถึงเอกสารเกี่ยวกับการยุติการสนับสนุน ProxySG Broadcom ระบุว่า การอัปเดตเพื่อบำรุงรักษาในช่วงระหว่างเดือนธันวาคม 2024 ถึงสิ้นเดือนธันวาคม 2026 อาจรวมถึงข้อยกเว้นที่ได้รับการอนุมัติสำหรับการปรับปรุงเล็กน้อยและการอัปเดตด้านความปลอดภัย และแนะนำให้ลูกค้าติดต่อทีม Broadcom ของตนเพื่อตรวจสอบ
ส่วนประกอบที่เกี่ยวข้อง
- อุปกรณ์ฮาร์ดแวร์วันที่สิ้นสุดการบำรุงรักษาและวันที่สิ้นสุดอายุการใช้งานขึ้นอยู่กับรุ่นเฉพาะ บทความเกี่ยวกับวงจรชีวิตของ Broadcom ครอบคลุมอุปกรณ์ SG-S200, SG-S400 และ SG-S500, แพลตฟอร์ม ASG-S200, ASG-S400 และ ASG-S500, SSP-S210 และ SSP-S410 รวมถึงอุปกรณ์เสมือน SG-VA โปรดตรวจสอบวันที่ของรุ่นของคุณในไฟล์ PDF เกี่ยวกับวงจรชีวิตที่แนบมาพร้อมกับบทความดังกล่าว
- เครื่องมือจัดการBroadcom ระบุว่า Management Console ที่ใช้ Java ไม่สามารถใช้งานได้ใน SGOS 7.4 และเวอร์ชันที่ใหม่กว่า นอกจากนี้ Java VPM ก็ถูกลบออกแล้ว ส่วนเวอร์ชันที่เก่ากว่ายังคงมีเครื่องมือเหล่านี้อยู่ แต่ไม่ได้รับการอัปเดตอีกต่อไป (Broadcom)
- Web Isolation แบบติดตั้งในสถานที่ทุกเวอร์ชันได้สิ้นสุดการสนับสนุนเมื่อวันที่ 1 มกราคม 2024 Broadcom ปัจจุบันให้บริการการแยกเบราว์เซอร์เฉพาะในรูปแบบบริการบนคลาวด์เท่านั้น (Broadcom)
วิธีตรวจสอบเวอร์ชันของ ProxySG และสถานะการสิ้นสุดการสนับสนุน
ตรวจสอบสถานะการสิ้นสุดวงจรชีวิตผลิตภัณฑ์ โดยบันทึกเวอร์ชัน SGOS และรุ่นของอุปกรณ์แต่ละเครื่อง แล้วเปรียบเทียบข้อมูลทั้งสองกับบทความเกี่ยวกับวงจรชีวิตผลิตภัณฑ์ของ Broadcom
- ตรวจสอบเวอร์ชัน SGOS ของคุณซึ่งแสดงอยู่บนหน้าหลักของ Management Console หรือ Admin Console หรือใช้คำสั่ง show version จาก CLI
- บันทึกรุ่นของอุปกรณ์แต่ละเครื่องบันทึกรุ่นของอุปกรณ์ทั้งแบบกายภาพและแบบเสมือน เช่น SSP-S410, SG-S500 หรือ SG-VA
- ตรวจสอบไฟล์ PDF เกี่ยวกับวงจรชีวิตผลิตภัณฑ์เปรียบเทียบแต่ละเวอร์ชันและรุ่นกับบทความเกี่ยวกับวงจรชีวิตผลิตภัณฑ์ของ Broadcom เพื่อหาวันที่สิ้นสุดการสนับสนุนและวันที่สิ้นสุดวงจรชีวิตผลิตภัณฑ์
- ระบุส่วนประกอบที่ขึ้นอยู่กับระบบได้แก่ Management Center, การวิเคราะห์เนื้อหาและระบบแซนด์บ็อกซ์, DLP ที่เชื่อมต่อกับ ICAP, การรายงาน และระบบแยกส่วนในสถานที่
ความหมายของ "ช่วงท้ายชีวิต" สำหรับsecure web gateway
เมื่อถึงช่วงสิ้นสุดอายุการใช้งาน ระบบจะลบคุณสมบัติใหม่ก่อน แล้วจึงแก้ไขข้อผิดพลาด และสุดท้ายจะยุติการสนับสนุนสำหรับอุปกรณ์ที่ตรวจสอบการรับส่งข้อมูลเว็บทั้งหมดของคุณ
- ไม่มีคุณสมบัติใหม่SGOS 7.3 ได้หยุดรับคุณสมบัติใหม่ตั้งแต่สิ้นปี 2024
- การจำกัดการแก้ไขข้อบกพร่องการสนับสนุนที่จำกัดจะเน้นไปที่ข้อบกพร่องระดับวิกฤตและระดับสูง และการแก้ไขอาจจำเป็นต้องอัปเดตไปยังเวอร์ชัน 7.4
- ไม่มีช่องทางสนับสนุนหลังจากที่หน้าต่างปิดลงแล้วการใช้ซอฟต์แวร์ที่ไม่ได้รับการสนับสนุนบนอุปกรณ์ที่ตรวจสอบการรับส่งข้อมูลเว็บทั้งหมดของคุณ ถือเป็นความเสี่ยงที่สำคัญ
- คำถามเกี่ยวกับการตรวจสอบและประกันภัยการดำเนินการโครงสร้างพื้นฐานเกตเวย์ที่ไม่ได้รับการสนับสนุนนั้นยากที่จะอธิบายให้ชัดเจนในการตรวจสอบความสอดคล้องกับข้อกำหนดและในการประเมินประกันภัยไซเบอร์
จุดอ่อนของแนวคิด “แค่อัปเกรดก็พอ”
การอัปเกรดไปยัง SGOS 7.4 จะทำให้คุณยังคงได้รับการสนับสนุน แต่จะลบคอนโซล Java และ VPM ออกไป ดังนั้นจึงยังคงต้องปรับเปลี่ยนกระบวนการทำงานตามนโยบาย
วิธีแก้ไขที่ชัดเจนที่สุดเมื่อ SGOS 7.3 หมดอายุการใช้งาน คือการอัปเกรดไปยังเวอร์ชัน 7.4 แต่การอัปเกรดนี้ไม่ใช่การเปลี่ยนจากเวอร์ชันหนึ่งไปยังอีกเวอร์ชันหนึ่งแบบตรงๆ SGOS 7.4 ได้ยกเลิกคอนโซลการจัดการที่ใช้ Java และ Java VPM ซึ่งทีมหลายทีมได้ใช้งานมาหลายปีแล้ว และ Broadcom แนะนำให้ผู้ดูแลระบบใช้ Edge SWG Admin Console และ Web VPM แทน
ผลทางปฏิบัติคือ การยังคงใช้Blue Coat ก็ยังต้องเปลี่ยนไปใช้คอนโซลใหม่ ฝึกอบรมผู้ดูแลระบบใหม่ และตรวจสอบนโยบายใหม่ เมื่องานเหล่านี้เป็นสิ่งที่หลีกเลี่ยงไม่ได้ การตัดสินใจที่แท้จริงคือว่าจะดำเนินการบนแพลตฟอร์มปัจจุบัน หรือบนเกตเวย์ที่ออกแบบมาสำหรับการปรับใช้แบบไฮบริด การปกป้องข้อมูลแบบบูรณาการ และปริมาณการรับส่งข้อมูลในยุค AI
สองตัวเลือกของคุณ
คุณสามารถอัปเกรดระบบ SGOS 7.4 ได้โดยตรง หรือเปลี่ยนไปใช้เกตเวย์ใหม่ ซึ่งทั้งสองวิธีนี้ล้วนต้องปรับนโยบายให้เหมาะสม
อัปเกรดในระบบเดิมย้ายไปใช้ SGOS 7.4 และเปลี่ยนอุปกรณ์ฮาร์ดแวร์ที่หมดอายุการใช้งาน วิธีนี้ช่วยให้คุณยังคงได้รับการสนับสนุน แต่ยังต้องดำเนินการเปลี่ยนผ่านคอนโซลและ VPM และไม่แก้ไขปัญหาเกี่ยวกับใบอนุญาต การสนับสนุน หรือแผนพัฒนา คุณจะต้องเผชิญกับการตัดสินใจเดียวกันนี้อีกครั้งเมื่อถึงจุดสำคัญถัดไปในวงจรชีวิตของระบบ
ปรับปรุงให้ทันสมัยขึ้นโดยเปลี่ยน ProxySG เป็นเกตเวย์ที่ยังคงรักษาพื้นที่ติดตั้งภายในองค์กรไว้ตามความต้องการ และขยายไปยังคลาวด์เมื่อพร้อม ดู“Blue Coat Alternatives and ProxySG Replacement”เพื่อทราบเกณฑ์การประเมิน
แผนการย้ายระบบสำหรับไตรมาสที่ 4 ปี 2026
เนื่องจากช่วงเวลาการเปิดรับสมัคร SGOS 7.3 จะปิดลงในช่วงปลายเดือนธันวาคม 2026 แผนปฏิบัติสำหรับไตรมาสที่ 4 ที่สมเหตุสมผลจึงต้องดำเนินการติดตั้งแบบคู่ขนานภายในประมาณสิบสัปดาห์:
สัปดาห์ที่ 1 ถึง 2: ตัดสินใจยืนยันเวอร์ชันและรุ่น ระบุรายการสิ่งที่ต้องพึ่งพา และตัดสินใจว่าจะอัปเกรดในระบบเดิมหรือปรับปรุงระบบให้เป็นเวอร์ชันใหม่ หากเลือกปรับปรุงระบบให้เป็นเวอร์ชันใหม่ ให้ยืนยันว่าการติดตั้งเวอร์ชัน 7.3 ปัจจุบันของคุณจำเป็นต้องมีการอัปเกรดแบบบริดจ์หรือการจัดเตรียมการสนับสนุนระหว่างการติดตั้งเกตเวย์ใหม่หรือไม่
สัปดาห์ที่ 3 ถึง 6: ประเมินและออกแบบนโยบายCPL และ VPM, ขอบเขตการยืนยันตัวตน (SAML, Kerberos/IWA), ข้อยกเว้นการตรวจสอบ TLS, การบูรณาการ ICAP และ DLP รวมถึงการเชื่อมต่อพร็อกซีแบบต่อเนื่องทั้งด้านต้นทางและปลายทาง กำหนดเขตอธิปไตยข้อมูลและสภาพแวดล้อม OT ที่ต้องการการตรวจสอบในท้องถิ่น
สัปดาห์ที่ 6 ถึง 10: ดำเนินการติดตั้งแบบขนานตั้งค่าเกตเวย์ใหม่ให้ทำงานร่วมกับ ProxySG นำเข้าและตรวจสอบความถูกต้องของนโยบายพื้นฐาน จัดเส้นทางให้กลุ่มทดลองและเปรียบเทียบพฤติกรรม
สัปดาห์ที่ 10 เป็นต้นไป: ดำเนินการเปลี่ยนระบบเป็นขั้นตอนโดยย้ายผู้ใช้และไซต์เป็นกลุ่มๆ หลังจากที่นโยบายได้รับการอนุมัติและแผนการคืนค่าได้ผ่านการทดสอบแล้ว จากนั้นจึงยกเลิกการใช้งาน ProxySG เมื่อการรับส่งข้อมูลได้ย้ายมาทั้งหมดและช่วงเวลาคืนค่าที่ตกลงกันไว้สิ้นสุดลง
องค์กรขนาดใหญ่โดยทั่วไปจะดำเนินการติดตั้งและนำระบบใหม่มาใช้แบบคู่ขนานเป็นระยะเวลา 6 ถึง 12 เดือน โดยเป้าหมายหลักก่อนสิ้นปีคือการเลิกใช้ซอฟต์แวร์ที่ไม่ได้รับการสนับสนุนอีกต่อไป ไม่ว่าจะผ่านการอัปเกรดหรือการย้ายการจราจรในระบบผลิตไปยังระบบทดแทน

Blue Coat ไปยัง Skyhigh มีขั้นตอนอะไรบ้าง
การย้ายข้อมูลจากBlue Coat ไปยัง Skyhigh เป็นกระบวนการที่มีคู่มือ 6 ขั้นตอน ซึ่งนำนโยบาย CPL ไปใช้ต่อและตรวจสอบความถูกต้องด้วยข้อมูลการจราจรแบบขนาน
นโยบายจะไม่ถูกโอนย้ายระหว่างระบบพร็อกซีในรูปแบบการแปลงไฟล์แบบอัตโนมัติ Skyhigh จะปรับรูปแบบ CPL ที่มีอยู่ใหม่ในคอนโซลนโยบายแบบรวมผ่านกระบวนการนำเข้าที่ได้รับการตรวจสอบแล้ว: กฎจะถูกนำเข้า ตรวจสอบ และทดสอบกับปริมาณการรับส่งข้อมูลแบบขนานก่อนการเปลี่ยนระบบ นี่เป็นโอกาสที่ดีที่สุดที่คุณจะมีเพื่อยกเลิกกฎที่ไม่ได้ใช้งานมาหลายปี
- การประเมินและวิเคราะห์ข้อมูล:ตรวจสอบอุปกรณ์ในระบบ, เวอร์ชัน SGOS, ปริมาณการรับส่งข้อมูล, จำนวนผู้ใช้, ขอบเขตการยืนยันตัวตน, การบูรณาการ ICAP และ DLP รวมถึงการเชื่อมต่อพร็อกซีแบบโซ่ (proxy chaining) ส่งออกนโยบาย CPL และ VPM ปัจจุบันเพื่อใช้เป็นข้อมูลอ้างอิงหลัก
- การนำเข้าและตรวจสอบความถูกต้องของนโยบายนำกฎเกณฑ์ หมวดหมู่ และข้อยกเว้นมาใช้ในระบบนโยบายของ Skyhigh พร้อมทั้งตัดกฎเกณฑ์ที่ไม่ใช้แล้วออก
- การติดตั้งและควบคุมทิศทางของข้อมูลการสื่อสารติดตั้ง Skyhigh SWG ในระบบภายในองค์กร ระบบไฮบริด หรือบนคลาวด์ และควบคุมทิศทางของข้อมูลการสื่อสารโดยใช้พร็อกซีแบบกำหนดเองหรือไฟล์ PAC, Skyhigh Client, Secure Browser Controls ที่ไม่ต้องติดตั้งเอเจนต์ หรืออุโมงค์ IPsec และ GRE
- ดำเนินการแบบทดลองและแบบคู่ขนานตรวจสอบความสอดคล้องของนโยบายและฝึกซ้อมการคืนค่าเดิมกับกลุ่มทดสอบ ในขณะที่ ProxySG ยังคงให้บริการในระบบผลิตต่อไป
- การเปลี่ยนระบบแบบเป็นขั้นตอนโดยย้ายผู้ใช้และเว็บไซต์เป็นกลุ่มๆ พร้อมติดตามการจราจรที่ถูกบล็อกและผลผิดพลาด
- หยุดใช้งาน.หยุดใช้ ProxySG เมื่อการรับส่งข้อมูลได้ย้ายไปทั้งหมดแล้ว
ดู "Secure Web Gateway Migration: Cutover and Rollback Checklist"
ข้อกังวลทั่วไปเกี่ยวกับการย้ายถิ่นฐาน
มี 5 ด้านที่จำเป็นต้องกำหนดให้ชัดเจนในการย้ายระบบ ProxySG ทุกครั้ง ได้แก่ การตรวจสอบสิทธิ์, การดักจับ TLS, การกำหนดทิศทางการรับส่งข้อมูล, ICAP และ DLP รวมถึงการอยู่ร่วมกัน
- การตรวจสอบความถูกต้อง.กำหนดการเชื่อมโยงกับระบบที่มีอยู่ (SAML, Kerberos/IWA หรือตัวตนแบบ client-proxy) เพื่อให้กฎนโยบายที่อิงตามผู้ใช้และกลุ่มทำงานในลักษณะเดียวกัน
- การดักจับ TLS:ออกใหม่และแจกจ่ายหน่วยงานออกใบรับรองการตรวจสอบ รวมถึงการถอดรหัสพอร์ตและข้อยกเว้นความเชื่อถือ
- การควบคุมการรับส่งข้อมูลเลือกตามแต่ละไซต์: พร็อกซีแบบกำหนดเองหรือ PAC สำหรับเครือข่ายที่ได้รับการจัดการ, การควบคุมเบราว์เซอร์สำหรับการเข้าถึงเครื่องมือ SaaS และ AI, Skyhigh Client สำหรับผู้ใช้ที่เคลื่อนที่, และอุโมงค์เครือข่ายสำหรับสาขา
- ICAP และ DLP การคุ้มครองข้อมูลถูกนำไปใช้ผ่านระบบคลาวด์ Skyhigh ตามนโยบายเดียวกัน ดังนั้น โซ่ ICAP จึงถูกแทนที่ด้วยการตรวจสอบที่ดำเนินการผ่านระบบคลาวด์ แทนที่จะใช้เครื่องมือตรวจสอบในเครื่องท้องถิ่น โปรดตรวจสอบให้แน่ใจว่าเส้นทางนี้ตรงกับข้อกำหนดด้านสถานที่จัดเก็บข้อมูลของคุณระหว่างการประเมิน การส่งต่อข้อมูลไปยังระบบ DLP ของฝ่ายที่สามจะถูกกำหนดไว้ระหว่างการประเมิน
- การทำงานร่วมกัน.การทำงานแบบขนานช่วยให้ ProxySG ยังคงให้บริการในระบบผลิตได้ ในขณะที่นโยบายของ Skyhigh กำลังถูกตรวจสอบความถูกต้อง
สิ่งที่คุณเก็บไว้ และสิ่งที่คุณได้รับ
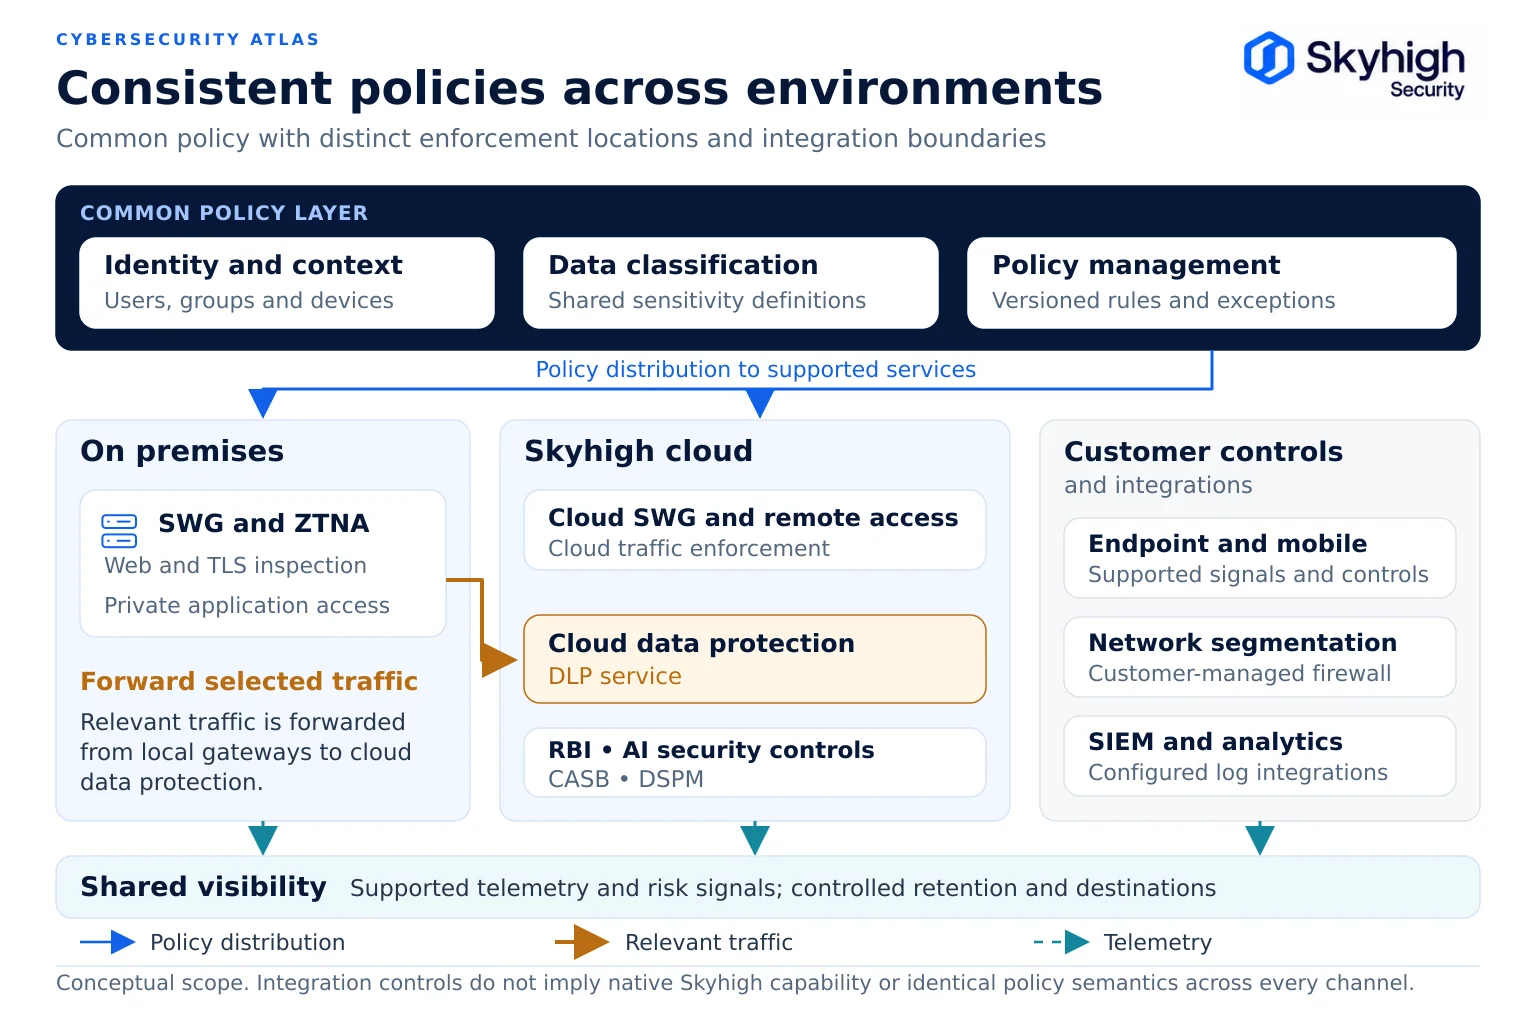
คุณสามารถรักษาโมเดลการปรับใช้และนโยบายการลงทุนที่มีอยู่ได้ พร้อมทั้งได้รับประโยชน์จากการตรวจสอบภัยคุกคามแบบเรียลไทม์ การปกป้องข้อมูลแบบบูรณาการ และเส้นทางสู่ SSE แบบเต็มรูปแบบ
คุณสามารถรักษาแบบการปรับใช้ของคุณไว้ได้ Skyhigh SWG สามารถทำงานได้ทั้งในระบบภายในองค์กร (on-premises), ระบบไฮบริด (hybrid) หรือบนคลาวด์ ดังนั้น ระบบ ProxySG ที่ติดตั้งในองค์กรของคุณจึงสามารถเปลี่ยนเป็นระบบเกตเวย์ Skyhigh ที่ติดตั้งในองค์กรได้ โดยมีการป้องกันข้อมูลและการแยกข้อมูลจากคลาวด์ของ Skyhigh และคุณสามารถย้ายระบบไปยังคลาวด์ได้มากขึ้นตามแผนของคุณ คุณยังสามารถรักษาการลงทุนในนโยบายของคุณไว้ได้ โดยนโยบายดังกล่าวจะถูกนำต่อและตรวจสอบความถูกต้อง
บนเกตเวย์ คุณจะได้รับ Gateway Anti-Malware พร้อมการตรวจสอบแบบเรียลไทม์ในสาย (inline inspection), Zero Trust Access แบบท้องถิ่น, Secure Browser Controls ที่ไม่ต้องติดตั้งเอเจนต์ พร้อมการตรวจสอบที่รองรับ WebSocket, และความสามารถในการมองเห็นแอปพลิเคชัน ผ่านคลาวด์ Skyhigh ภายใต้นโยบายเดียวกัน คุณจะได้รับการปกป้องข้อมูลบนเว็บ, SaaS, แอปพลิเคชันส่วนตัว, จุดปลาย (endpoints), และเครื่องมือ AI รวมถึงremote browser isolation, emulation sandboxing, และ UEBA ซึ่งถูกนำไปใช้กับทราฟฟิกที่เกตเวย์ส่งต่อ คอนโซลเดียวรวม SWG, CASB, ZTNA และ DSPM ผ่านSkyhigh Hybrid SSE Mesh
โครงการปรับปรุงระบบจัดการอุปกรณ์เครือข่ายแบบรวมศูนย์(Blue Coat ) ใช้เงินลงทุนที่เหลือจาก Broadcom เพื่อสนับสนุนการเปลี่ยนผ่านนี้ ดังนั้น งบประมาณที่เดิมจะใช้เพื่ออัปเดตอุปกรณ์เครือข่ายอื่น ๆ จึงถูกนำมาใช้เพื่อสนับสนุนการเปลี่ยนผ่านนี้แทน
แหล่งข้อมูล
- Broadcom.การยุติการสนับสนุนและวงจรชีวิตผลิตภัณฑ์สำหรับ Edge SWG (ProxySG) และ Advanced Secure Gateway(KB 151102).https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom.เอกสารสำหรับ ProxySG ที่สิ้นสุดการสนับสนุน https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom.เปลี่ยนไปยังคอนโซลบริหาร Edge SWG (ProxySG) (SGAC)(KB 251426).https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom.คำถามที่พบบ่อยเกี่ยวกับ Web Isolation On-premises EOL(KB 215429).https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom.เวอร์ชัน SGOS ที่เสถียรและได้รับการแนะนำสำหรับ Edge SWG (ProxySG) และ ASG(KB 169724).https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. “การปรับปรุง Symantec EdgeSecure Web Gateway ให้ทันสมัยด้วย Skyhigh Hybrid SSE Mesh” (15 กรกฎาคม 2026).https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. ปรับปรุง Symantec Edge SWG (Blue Coat).https://www.skyhighsecurity.com/bluecoat-modernize.html