







Blue Coat ทางเลือกอื่น ๆ และการแทนที่ ProxySG
- Blue Coat ProxySG, Symantec ProxySG และ Broadcom Edge SWG เป็นสายผลิตภัณฑ์เดียวกันที่อยู่ภายใต้การถือครองของสามบริษัท
- ช่วงเวลาสำหรับการอัปเกรด SGOS 7.3 ของ Broadcom จะสิ้นสุดลง ณ สิ้นเดือนธันวาคม 2026
- การอัปเกรดไปยัง SGOS 7.4 จะทำให้คอนโซล Java และ VPM ถูกลบออก ดังนั้นกระบวนการทำงานของนโยบายจะเปลี่ยนแปลงไม่ว่าจะทำวิธีใดก็ตาม
- จำเป็นต้องมีระบบตรวจสอบภัยคุกคามแบบอินไลน์, DLP ที่มาพร้อมระบบ, โปรโตคอลสมัยใหม่, คอนโซลเดียว และการติดตั้งที่ยืดหยุ่น
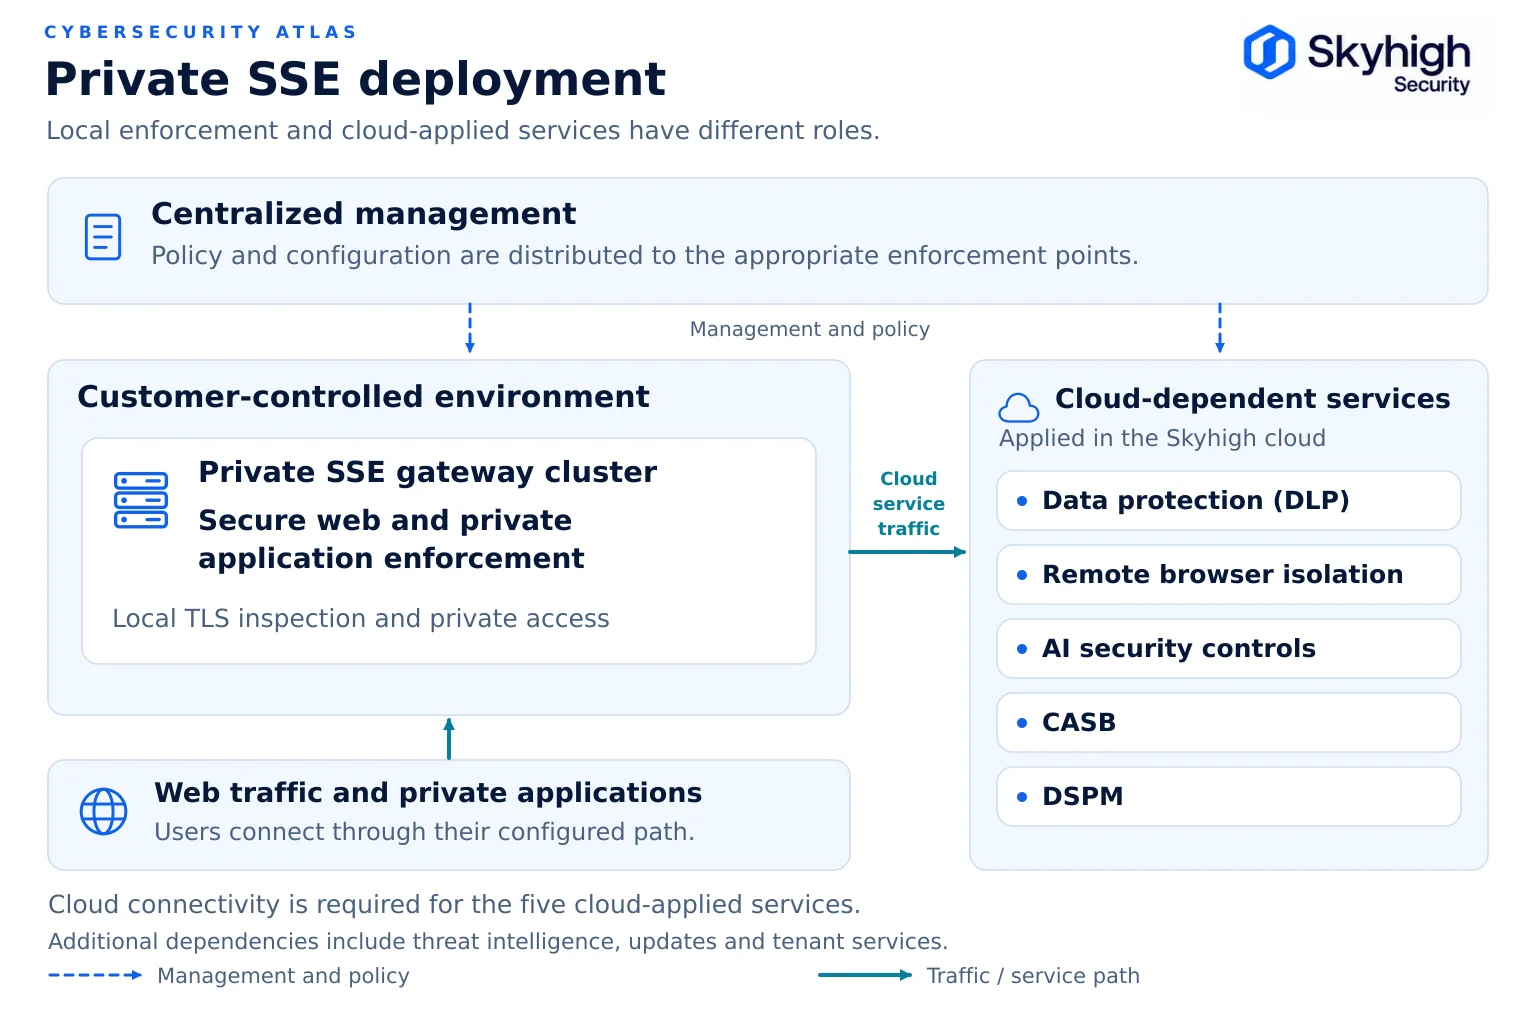
- เกตเวย์แบบไฮบริดจะรักษาการบังคับใช้นโยบายในระบบท้องถิ่นเมื่อจำเป็น และขยายนโยบายเดียวกันไปยังระบบคลาวด์ในภายหลัง
ทางเลือกสำหรับBlue Coat คือsecure web gateway (SWG) ซึ่งมาแทนที่ Symantec Edge SWG ของ Broadcom (เดิมคือBlue Coat ProxySG) รวมถึงการติดตั้ง Advanced Secure Gateway (ASG) ด้วย ความสามารถที่แยกความแตกต่างระหว่างระบบทดแทนสมัยใหม่กับ ProxySG อย่างชัดเจน ได้แก่ การตรวจสอบภัยคุกคามแบบเรียลไทม์ในระบบ (inline threat inspection), การรวมระบบป้องกันภัยคุกคามแบบรวมศูนย์ (data loss prevention), คอนโซลแบบรวมศูนย์ (converged console), และการติดตั้งที่ยืดหยุ่นทั้งแบบ on-premises, hybrid และ cloud Skyhigh Hybrid SSE Mesh ให้บริการทั้งสี่คุณสมบัติดังกล่าว พร้อมทั้งการเปลี่ยนผ่านอย่างเป็นขั้นตอนผ่านโปรแกรมการปรับปรุงระบบป้องกันภัยคุกคามแบบรวมศูนย์ (Blue Coat )
ทีมที่กำลังประเมินการเปลี่ยน ProxySG มักจะผ่านขั้นตอนการตัดสินใจว่าจะเปลี่ยนหรือไม่ไปแล้ว เนื่องจากปัญหาเกี่ยวกับช่วงสิ้นสุดอายุการใช้งาน ค่าใช้จ่ายในการต่ออายุ ความยุ่งยากในการรับการสนับสนุน หรือความกังวลเกี่ยวกับแผนพัฒนา ได้ทำให้การตัดสินใจนั้นเกิดขึ้นแล้ว คำถามที่ยังเหลืออยู่คือจะเปลี่ยน ProxySG เป็นอะไร และทำอย่างไรให้ไม่ส่งผลกระทบต่อระบบการผลิต
ทำไมทีมต่าง ๆ จึงเปลี่ยนไปใช้Blue Coat ProxySG
ทีมต่าง ๆ กำลังเปลี่ยนจาก ProxySG เนื่องจากถึงกำหนดสิ้นสุดวงจรชีวิตของระบบ การเปลี่ยนเครื่องมืออย่างบังคับ การเลิกใช้ส่วนประกอบในระบบภายในองค์กร การขยายตัวของคอนโซลที่มากเกินไป และปริมาณการรับส่งข้อมูลในยุค AI ใหม่
วันสิ้นสุดวงจรชีวิตBroadcom ได้กำหนดวันที่ประกาศสิ้นสุดวงจรชีวิตของ SGOS 7.3 เป็นวันที่ 31 ธันวาคม 2567ตามบทความเกี่ยวกับวงจรชีวิตของ Broadcom จะไม่มีการเพิ่มคุณสมบัติใหม่ในเวอร์ชัน 7.3 หลังจากวันที่ดังกล่าว การสนับสนุนจะจำกัดเฉพาะการแก้ไขข้อบกพร่องด้านความปลอดภัยระดับวิกฤตและระดับสูง และลูกค้ามีเวลาสองปีนับจากวันที่ประกาศเพื่ออัปเกรดไปยัง SGOS 7.4 ช่วงเวลาดังกล่าวจะสิ้นสุดลง ณ สิ้นเดือนธันวาคม 2026 ดูเพิ่มเติมที่Blue Coat และ ProxySG End of Life: Migration Planning.
การเปลี่ยนเครื่องมืออย่างบังคับใน SGOS 7.4 คอนโซลการจัดการที่ใช้ Java และ Java VPM ได้ถูกลบออก และผู้ดูแลระบบต้องเปลี่ยนไปใช้ Edge SWG Admin Console ตามคำแนะนำของ Broadcom การยังคงใช้Blue Coat ต่อไป หมายความว่าต้องเรียนรู้ใหม่เกี่ยวกับวิธีการจัดการนโยบาย
ส่วนประกอบที่หยุดให้บริการในระบบภายในองค์กรBroadcom ได้ยุติการสนับสนุนสำหรับทุกเวอร์ชันของ Web Isolation ในระบบภายในองค์กรเมื่อวันที่ 1 มกราคม 2024 และปัจจุบันให้บริการการแยกเบราว์เซอร์เฉพาะในรูปแบบบริการคลาวด์เท่านั้น (Broadcom) องค์กรที่เลือกใช้การติดตั้งในระบบภายในองค์กรด้วยเหตุผลด้านอธิปไตย มีตัวเลือกในระบบท้องถิ่นน้อยลงบนแพลตฟอร์ม Broadcom
การขยายตัวของคอนโซลและระบบใบอนุญาตการรักษาความปลอดภัยแบบครบวงจรสำหรับเว็บ ข้อมูล และคลาวด์บนแพลตฟอร์ม Broadcom ต้องใช้คอนโซลแยกกันสำหรับ Edge SWG, Cloud SWG และ Symantec DLP โดยแต่ละคอนโซลมีระบบกำหนดนโยบายและรอบการต่ออายุของตัวเอง การไม่สอดคล้องกันของนโยบายระหว่างระบบเหล่านี้ก่อให้เกิดความเสี่ยงในการตรวจสอบ
การสนับสนุนและการมุ่งเน้นProxySG เป็นผลิตภัณฑ์หนึ่งภายในพอร์ตโฟลิโอซอฟต์แวร์เซมิคอนดักเตอร์และโครงสร้างพื้นฐานที่กว้างขวาง ลูกค้าหลายรายรายงานว่าพบความยากลำบากในการรับการสนับสนุน การบำรุงรักษา และกระบวนการต่ออายุ
ProxySG ไม่ได้ถูกออกแบบมาเพื่อจัดการกับการจราจรประเภทใหม่นี้เครื่องมือ AI และเอเจนต์อัตโนมัติกำลังใช้การเชื่อมต่อ WebSocket แบบต่อเนื่องมากขึ้น และทำงานภายในเครือข่าย ซึ่งการตรวจสอบแบบเฉพาะบนคลาวด์ไม่สามารถเข้าถึงได้ และพร็อกซีรุ่นเก่าก็ไม่ได้ถูกออกแบบมาเพื่อตรวจสอบ
สิ่งที่ควรพิจารณาเมื่อเลือกอุปกรณ์ทดแทน ProxySG
ระบบทดแทน ProxySG ควรสามารถตรวจสอบข้อมูลแบบเรียลไทม์ในตัวระบบ มีฟังก์ชันการปกป้องข้อมูลในตัว รองรับโปรโตคอลปัจจุบัน และรวมการจัดการไว้ในคอนโซลเดียว
- การตรวจสอบภัยคุกคามแบบเรียลไทม์ในระบบแบบอินไลน์ระบบป้องกันมัลแวร์แบบอินไลน์ที่เกตเวย์ พร้อมด้วยข้อมูลตำแหน่งแซนด์บ็อกซ์ที่บันทึกไว้อย่างชัดเจน และกระบวนการจัดการผลการตรวจสอบ
- ระบบการปกป้องข้อมูลที่ติดตั้งมาพร้อมตัวเครื่องการปกป้องข้อมูลถูกนำไปใช้ผ่านระบบคลาวด์ของผู้จำหน่ายภายใต้นโยบายเดียว โดยแบ่งประเภทข้อมูลร่วมกับระบบควบคุมของ SaaS, อุปกรณ์ปลายทาง และเครื่องมือ AI ดังนั้น เนื้อหาที่จำเป็นต้องตรวจสอบจะถูกส่งต่อจากเกตเวย์ภายในองค์กร แทนที่จะส่งไปยังผลิตภัณฑ์ที่เชื่อมต่อกับ ICAP แยกต่างหาก
- โปรโตคอลปัจจุบัน:HTTP/2, TLS 1.3 และการตรวจสอบที่รองรับ WebSocket.
- คอนโซลเดียว เครื่องยนต์นโยบายเดียวการจัดการแบบรวมศูนย์สำหรับเว็บ คลาวด์ และprivate access
- ตัวเลือกการติดตั้ง:ในสถานที่, แบบไฮบริด และบนคลาวด์ โดยใช้นโยบายเดียวกันในทุกตัวเลือก เพื่อให้คุณสามารถควบคุมระยะเวลาได้
- การควบคุมระดับท้องถิ่นตามความจำเป็นการตรวจสอบและบันทึกข้อมูล TLS ในระบบภายในองค์กร สำหรับการรับส่งข้อมูลที่ผูกพันกับอธิปไตยหรืออยู่ภายใต้การกำกับดูแล
- เส้นทางการย้ายระบบที่กำหนดไว้อย่างชัดเจนวิธีการที่ได้รับการสนับสนุนจากบริการ เพื่อนำนโยบายไปใช้และดำเนินการแบบขนานก่อนการเปลี่ยนระบบ
- ทางสู่ SSE แบบเต็มรูปแบบแพลตฟอร์มเดียวกันควรขยายไปยัง CASB, ZTNA, DSPM และremote browser isolation เพื่อให้การเปลี่ยนเกตเวย์ไม่ใช่ทางตัน
สามประเภทของทางเลือกแทนBlue Coat
Blue Coat ทางเลือกต่าง ๆ แบ่งออกเป็นสามรูปแบบ และรูปแบบที่เหมาะสมที่สุดขึ้นอยู่กับว่าสภาพแวดล้อมของคุณสามารถรับมือกับการเปลี่ยนแปลงได้มากเพียงใด
การอัปเดตอุปกรณ์ต่ออุปกรณ์ โดยเปลี่ยน ProxySG เป็นพร็อกซีแบบติดตั้งในสถานที่อื่น วิธีนี้ต้องการการเปลี่ยนแปลงกระบวนการน้อยที่สุด แต่ทำให้คุณต้องผูกติดกับรอบการอัปเดตฮาร์ดแวร์ และอาจทำให้คุณต้องจัดการผลิตภัณฑ์คลาวด์แยกต่างหากสำหรับผู้ใช้ระยะไกล
SSE แบบคลาวด์เท่านั้นย้ายการตรวจสอบเว็บทั้งหมดไปยังบริการคลาวด์ วิธีนี้ช่วยให้สามารถส่งมอบโครงสร้างพื้นฐานให้ฝ่ายภายนอกได้สูงสุด แต่ถือเป็นความเปลี่ยนแปลงครั้งใหญ่สำหรับทีมที่มีนโยบายการใช้งานในสถานที่อย่างเข้มงวด นอกจากนี้ยังย้ายกระบวนการถอดรหัสข้อมูลการสื่อสารทั้งหมดไปยังคลาวด์ของผู้ให้บริการ ซึ่งอาจไม่เป็นที่ยอมรับสำหรับข้อมูลที่อยู่ภายใต้การกำกับดูแลหรือสภาพแวดล้อม OT และการบังคับใช้นโยบายแบบคลาวด์เท่านั้นไม่สามารถตรวจสอบข้อมูลการสื่อสารที่ไม่เคยออกจากอาคารได้
SWG แบบไฮบริดรักษาการบังคับใช้นโยบายภายในองค์กรไว้เมื่อมีความจำเป็นด้านความสอดคล้องตามข้อกำหนด ประสิทธิภาพ หรือความทนทาน และขยายนโยบายเดียวกันไปยังคลาวด์เมื่อพร้อมแล้ว สำหรับระบบ ProxySG ส่วนใหญ่ นี่คือทางสายกลางที่ปฏิบัติได้จริง ดูCloud vs. On-Premises Secure Web Gateways
Symantec Edge SWG (Blue Coat) เทียบกับSkyhigh Security
ความแตกต่างที่ชัดเจนที่สุดคือเส้นทางซอฟต์แวร์ จำนวนคอนโซล ความสามารถในการใช้งานในสถานที่ และระบบป้องกันข้อมูลที่ติดตั้งมาพร้อมตัวเครื่อง
| พื้นที่ | Broadcom Symantec Edge SWG (Blue Coat) | Skyhigh Hybrid SSE Mesh |
|---|---|---|
| เส้นทางของซอฟต์แวร์ปัจจุบัน | การสนับสนุนแบบจำกัดสำหรับ SGOS 7.3 จะสิ้นสุดลงในเดือนธันวาคม 2026; ต้องเปลี่ยนไปใช้ SGOS 7.4 | แพลตฟอร์มที่อัปเดตอย่างต่อเนื่อง; ทั้งแบบติดตั้งในสถานที่ แบบไฮบริด และแบบคลาวด์ |
| การบริหารจัดการ | คอนโซล Java ถูกลบออกในเวอร์ชัน 7.4; มีคอนโซลแยกต่างหากสำหรับ Edge SWG, Cloud SWG และ DLP | คอนโซลและระบบจัดการนโยบายเดียวสำหรับ SWG, CASB, DLP, ZTNA, RBI และ DSPM |
| การแยกส่วนในเบราว์เซอร์ | การสนับสนุนสำหรับ Web Isolation แบบติดตั้งในสถานที่ จะสิ้นสุดลงในวันที่ 1 มกราคม 2567 | Remote browser isolation ใช้ผ่านระบบคลาวด์ Skyhigh |
| การป้องกันแบบ Zero-day | ขึ้นอยู่กับส่วนประกอบวิเคราะห์ที่แยกกัน | Gateway Anti-Malware บนเกตเวย์; การจำลองสภาพแวดล้อมแบบแซนด์บ็อกซ์ผ่านระบบคลาวด์ Skyhigh |
| การคุ้มครองข้อมูล | ผลิตภัณฑ์ Symantec DLP ที่แยกต่างหาก | ระบบ DLP ที่ผสานรวมและทำงานบนคลาวด์ ผ่านช่องทางที่รองรับทั้งหมด |
| การเข้าถึงแอปพลิเคชันแบบส่วนตัวในระบบภายในองค์กร | ตรวจสอบส่วนประกอบที่เข้าถึงได้เฉพาะภายในองค์กร และการสนับสนุนการบังคับใช้ในสถานที่ สำหรับการติดตั้ง Broadcom ที่เลือกไว้ | ZTNA ท้องถิ่นบนเกตเวย์ภายในองค์กรและเกตเวย์สาขา |
| การควบคุมผ่านเบราว์เซอร์และ AI | ตรวจสอบการควบคุมผ่านเบราว์เซอร์และ AI สำหรับส่วนประกอบ Broadcom ที่เลือกไว้ | การควบคุมเบราว์เซอร์ที่ปลอดภัยโดยไม่ต้องใช้เอเจนต์ พร้อมการตรวจสอบที่รองรับ WebSocket |
| การนำนโยบายมาใช้ต่อ | ต้องปรับแก้เมื่อย้ายไปยัง Admin Console | นโยบาย CPL ที่แสดงใหม่ในคอนโซลนโยบายของ Skyhigh ผ่านกระบวนการนำเข้าที่ได้รับการตรวจสอบแล้ว |
ทำไมต้องดำเนินการปรับปรุงให้ทันสมัยในปี 2026
มีสามปัจจัยที่ทำให้ปี 2026 เป็นปีที่เหมาะสมที่สุดสำหรับการปรับปรุงให้ทันสมัย:
- กำหนดเวลาสิ้นสุดวงจรชีวิตผลิตภัณฑ์ช่วงระยะเวลาสำหรับการอัปเกรด SGOS 7.3 จะปิดลง ณ สิ้นเดือนธันวาคม 2026
- ช่องว่างด้านความปลอดภัยของ AIตัวแทน AI และเครื่องมือ AI ที่ทำงานภายในเครือข่ายจำเป็นต้องมีการบังคับใช้หลักการ "Zero Trust" ที่ขอบเครือข่ายท้องถิ่น ซึ่งทั้งพร็อกซีแบบดั้งเดิมและบริการที่ใช้เฉพาะบนคลาวด์ล้วนไม่สามารถจัดหาได้
- ค่าใช้จ่ายและความซับซ้อนการใช้คอนโซล SKU และรอบการต่ออายุที่แยกกัน ทำให้ค่าใช้จ่ายรวมในการเป็นเจ้าของเพิ่มขึ้น นอกจากนี้ การกำหนดราคาตามผู้ใช้และตามโมดูลยังคิดค่าบริการเท่ากัน ไม่ว่าฟังก์ชันนั้นจะถูกใช้งานทุกวันหรือเพียงบางครั้งเท่านั้น
เนื่องจากการเปลี่ยนไปใช้ SGOS 7.4 ต้องมีการเปลี่ยนแปลงระบบคอนโซลและกระบวนการทำงานตามนโยบายอยู่แล้ว ดังนั้นค่าใช้จ่ายในการปรับปรุงระบบจึงเกิดขึ้นไม่ว่าคุณจะยังคงใช้ระบบเดิมหรือเปลี่ยนไปใช้ระบบใหม่ก็ตาม ซึ่งทำให้ช่วงเวลานี้เป็นจุดที่เหมาะสมที่สุดในการประเมินทางเลือกอื่น ๆ

ทำไมบริษัทต่างๆ จึงเลือก Skyhigh เป็นทางเลือกแทนBlue Coat
บริษัทต่างๆ เลือกใช้ Skyhigh เพราะระบบนี้สามารถรักษาชั้นข้อมูล (data plane) ให้อยู่ในระบบท้องถิ่นเมื่อจำเป็น, ส่งต่อนโยบาย CPL และขยายไปยัง SSE แบบเต็มรูปแบบได้ทั้งหมดจากคอนโซลเดียว
Skyhigh Hybrid SSE Meshรวมอุปกรณ์ SWG ที่ติดตั้งในสถานที่ ZTNA ท้องถิ่น และ Secure Browser Controls เข้ากับ CASB, DSPM, DLP และ RBI บนคลาวด์ ภายใต้คอนโซลเดียว การบังคับใช้การเข้าถึงเว็บและการเข้าถึงส่วนตัวสามารถทำงานในสถานที่ โดยมีการถอดรหัส TLS และการตรวจสอบเว็บแบบท้องถิ่น ส่วนการรับส่งข้อมูลที่เกี่ยวข้องจะถูกส่งต่อไปยังบริการที่ดำเนินการบนคลาวด์ นโยบาย CPL ที่มีอยู่จะถูกแปลงเป็นรูปแบบใหม่ในคอนโซลนโยบายแบบรวมของ Skyhigh และได้รับการตรวจสอบความถูกต้องก่อนการเปลี่ยนระบบ ดังนั้นทีมจึงสามารถเริ่มต้นจากสถานะนโยบายปัจจุบันแทนที่จะต้องเริ่มต้นจากหน้าว่าง
Skyhigh ได้รับการจัดอันดับเป็นอันดับหนึ่งในหมวดหมู่ “Advanced SSE Use Case” ในรายงาน Gartner® “Critical Capabilities ” ปี 2026 สำหรับตลาด “Security Service Edge ” มีองค์กรมากกว่า 3,000 แห่งที่ใช้ Skyhigh รวมถึง 80% ของธนาคารระดับโลกที่ใหญ่ที่สุด และเกือบครึ่งหนึ่งของบริษัทในรายชื่อ Fortune 100 นอกจากนี้ แพลตฟอร์มนี้ยังมีอัตราความพร้อมใช้งาน (uptime) 99.999% ซึ่งช่วยปกป้องผู้ใช้มากกว่า 20 ล้านคน และได้รับการรับรอง FedRAMP High
โครงการปรับปรุงระบบBlue Coat นำเงินลงทุนที่เหลือจาก Broadcom มาใช้เพื่อสนับสนุนการเปลี่ยนผ่าน และดำเนินการควบคู่ไปกับการย้ายระบบแบบมีแนวทางและแบ่งเป็นขั้นตอน
ขั้นตอนต่อไป:ดูภาพรวมการปรับปรุงระบบ Symantec Edge SWGหรือขอรับการประเมินการปรับปรุงระบบ
แหล่งข้อมูล
- Broadcom.การยุติการสนับสนุนและวงจรชีวิตผลิตภัณฑ์สำหรับ Edge SWG (ProxySG) และ Advanced Secure Gateway(KB 151102).https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom.เปลี่ยนไปยังคอนโซลบริหาร Edge SWG (ProxySG) (SGAC)(KB 251426).https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom.คำถามที่พบบ่อยเกี่ยวกับ Web Isolation On-premises EOL(KB 215429).https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom.เอกสารสำหรับ ProxySG ที่สิ้นสุดการสนับสนุน https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. “การปรับปรุง Symantec EdgeSecure Web Gateway ให้ทันสมัยด้วย Skyhigh Hybrid SSE Mesh” (15 กรกฎาคม 2026).https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. ปรับปรุง Symantec Edge SWG (Blue Coat).https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Skyhigh Security ได้รับการจัดอันดับที่ 1 ในด้านกรณีการใช้งาน SSE ขั้นสูง ในปี 2026 ตามรายงาน GartnerCritical Capabilities สำหรับSecurity Service Edge” (5 สิงหาคม 2026).https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER เป็นเครื่องหมายการค้าและเครื่องหมายบริการที่จดทะเบียนของ Gartner, Inc. และ/หรือบริษัทในเครือในสหรัฐอเมริกาและระดับนานาชาติ และถูกใช้ในเอกสารนี้ตามความอนุญาต สงวนสิทธิ์ทั้งหมด Gartner ไม่รับรองผู้จำหน่าย ผลิตภัณฑ์ หรือบริการใดที่ปรากฏในเอกสารวิจัยของบริษัท