ทำไม AI แบบเอเจนต์จึงทำลายระบบความปลอดภัยแบบดั้งเดิมและสิ่งที่จะเกิดขึ้นต่อไป
คู่มือสำหรับผู้นำด้านความปลอดภัยไซเบอร์เกี่ยวกับ AI ที่ทำงานแบบอัตโนมัติ ความเสี่ยงใหม่ และการป้องกันที่เน้นข้อมูล
รับชมSkyhigh Security และผู้พูดรับเชิญJeff Pollard รองประธานฝ่ายวิจัย CISO ของ Forrester ที่มาพูดคุยเกี่ยวกับสิ่งที่ทำให้ AI แบบเอเจนต์ (agentic AI) แตกต่างอย่างพื้นฐาน ระบบเหล่านี้ทำงานอย่างไร และองค์กรควรดำเนินการอย่างไรในตอนนี้เพื่อปกป้องข้อมูลที่ละเอียดอ่อน บังคับใช้การกำกับดูแล และลดความเสี่ยงในสภาพแวดล้อมที่มีการกำกับดูแลอย่างเข้มงวด
- AI แบบเอเจนต์คืออะไรกันแน่ และทำไมความเป็นอิสระ การใช้เครื่องมือ และการเข้าถึงด้วยข้อมูลรับรองจึงก่อให้เกิดประเภทความเสี่ยงทางธุรกิจแบบใหม่
- เมื่อพื้นที่การโจมตีขยายตัว — ผู้ใช้, ตัวแทน, แอปพลิเคชัน, API, กิจกรรมในเบราว์เซอร์, กระบวนการทำงาน และข้อมูลที่อยู่เบื้องหลังทั้งหมด
- ทำไมการนำ AI ที่ได้รับการอนุมัติและ AI ในระบบเงามาใช้ จึงต้องการการกำกับดูแลที่เข้มงวดขึ้น ความโปร่งใส และการบังคับใช้แบบเรียลไทม์
- สถาปัตยกรรม Zero Trust ที่เน้นข้อมูลสำหรับ AI จะดูเป็นอย่างไร เมื่อระบบป้องกันถูกจัดวางให้อยู่ใกล้ข้อมูลมากที่สุดเท่าที่เป็นไปได้
ดูคลิปย้อนหลัง
บอกเราว่าให้ส่งไปที่ไหน แล้วไฟล์บันทึกจะถูกปลดล็อกบนหน้านี้
คุณได้ปลดล็อกสิ่งนี้บนอุปกรณ์อื่นแล้วหรือยัง? เพียงกรอกแบบฟอร์มอีกครั้ง — ใช้เวลาเพียงไม่กี่วินาทีเท่านั้น
คุณได้เข้าระบบแล้ว
คลิปวิดีโอนี้สามารถรับชมได้ด้านล่างแล้ว เราได้ส่งลิงก์ไปยังอีเมลของคุณแล้วด้วย ดังนั้นคุณสามารถกลับมาดูได้เมื่อใดก็ได้
AI แบบเอเจนต์จะเปลี่ยนทุกสิ่ง
AI แบบเอเจนต์ (Agentic AI) ก่อให้เกิดความท้าทายด้านความปลอดภัยใหม่ ๆ ในหลายด้าน เช่น คำสั่ง (prompts), ผลลัพธ์ (outputs), ตัวตน (identities), API, เบราว์เซอร์, แอปพลิเคชัน SaaS, แอปพลิเคชันส่วนตัว และกระบวนการทำงานที่ขับเคลื่อนด้วยเครื่องจักร ในขณะเดียวกัน ผู้ก่อภัยคุกคามกำลังใช้ AI เพื่อเร่งกระบวนการวิศวกรรมสังคม (social engineering) การค้นพบจุดอ่อน (vulnerability discovery) และการดำเนินการโจมตี — ซึ่งทำให้ช่วงเวลาในการตอบสนองของทีมที่เดิมก็ทำงานจนเกินขีดจำกัดยิ่งถูกบีบให้สั้นลง
ความแตกต่างอยู่ที่ความเป็นอิสระในการทำงาน อินเทอร์เฟซการสนทนาจะส่งคำตอบแล้วรอ ส่วนเอเจนต์จะตีความเจตนา เชื่อมโยงการเรียกใช้เครื่องมือต่าง ๆ และดำเนินการข้ามระบบต่าง ๆ โดยใช้ข้อมูลรับรองของตนเอง การเปลี่ยนแปลงเพียงจุดนี้ทำให้จุดควบคุมย้ายจากเครือข่ายไปยังข้อมูล ตัวตน และเซสชัน — ซึ่งก็คือจุดที่สถาปัตยกรรมส่วนใหญ่ที่มีอยู่ในปัจจุบันมีความสามารถในการมองเห็นน้อยที่สุด
ความเป็นอิสระ
ผลลัพธ์จะไม่ใช่คำตอบอีกต่อไป แต่จะกลายเป็นตัวกระตุ้นแทน ตัวแทนจะตีความเจตนาและดำเนินการผ่านเครื่องมือต่าง ๆ API และระบบองค์กร
การเข้าถึงด้วยข้อมูลรับรอง
เอเจนต์มีข้อมูลประจำตัว โทเค็น และสิทธิ์การเข้าถึงแบบถาวร ซึ่งทำให้ขอบเขตผลกระทบจากการถูกเจาะระบบครั้งเดียวขยายออกไปไกลกว่าผู้ใช้เพียงคนเดียว
การควบคุมที่เน้นข้อมูล
ระบบป้องกันต้องตั้งอยู่ใกล้กับข้อมูลที่ละเอียดอ่อนมากที่สุดเท่าที่จะเป็นไปได้ เพราะขอบเขตระบบไม่จำกัดกระบวนการทำงานอีกต่อไป
เนื้อหาของเซสชันระดับผู้บริหารนี้
AI แบบเอเจนต์ทำงานอย่างไร — และทำไมมันจึงเปลี่ยนแปลงโมเดลความเสี่ยงขององค์กร แทนที่จะเพียงแต่ขยายขอบเขตของมันออกไป
เมื่อมาตรการรักษาความปลอดภัยแบบดั้งเดิมไม่สามารถตอบสนองได้ระบบจึงสามารถดำเนินการได้ด้วยตัวเอง
AI กำลังทำให้ความเร็วและความซับซ้อนของผู้โจมตีเพิ่มขึ้นอย่างไร และสิ่งนั้นส่งผลต่อฝ่ายป้องกันอย่างไร
ทำไมการระบุตัวตน การเข้าถึงข้อมูล กิจกรรมบนเบราว์เซอร์ และ APIจึงกลายเป็นจุดควบคุมที่สำคัญ
องค์ประกอบที่ควรมีในสถาปัตยกรรม Zero Trust ที่เน้นข้อมูลสำหรับความปลอดภัยของ AI
วิธีที่องค์กรที่อยู่ภายใต้การกำกับดูแลสามารถเสริมสร้างระบบการกำกับดูแลได้โดยไม่เพิ่มความซับซ้อนที่ไม่จำเป็น:
เรียนรู้จากผู้เชี่ยวชาญด้านความปลอดภัยชั้นนำ
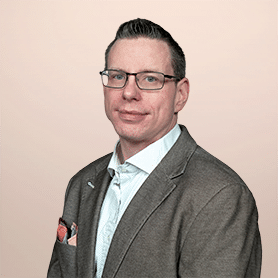
เจฟฟ์ เป็นผู้นำการวิจัยของ Forrester เกี่ยวกับบทบาทของ CISO โดยเชี่ยวชาญด้านกลยุทธ์ความปลอดภัย งบประมาณ ตัวชี้วัด กรณีศึกษาทางธุรกิจ และการนำเสนอต่อคณะกรรมการบริหาร นอกจากนี้ งานของเขายังครอบคลุมถึงบริการความปลอดภัยแบบจัดการ บริการความปลอดภัยระดับมืออาชีพ และนวัตกรรมด้านความปลอดภัยที่มองไปข้างหน้า
พร้อมที่จะก้าวสู่สิ่งต่อไปแล้วหรือยัง?
AI แบบเอเจนต์กำลังเปลี่ยนแปลงวิธีการทำงาน การทำงานอัตโนมัติ และการเข้าถึงข้อมูลขององค์กรอยู่แล้ว ดูเซสชันนี้เพื่อเรียนรู้ว่าสถาปัตยกรรมสำหรับการปกป้องระบบดังกล่าวมีลักษณะอย่างไร
ดูตามความต้องการ