






브라우저 기반 위협이 기존 네트워크 보안을 우회하는 방식
- 신뢰할 수 있는 광고 네트워크를 통한 악성 광고는 URL 필터링, 평판 기반 시스템, 엔드포인트 안티바이러스(AV)로도 차단할 수 없는 악성 코드를 전달합니다.
- 암호화된 트래픽은 보안 수단이 아니라 사각지대입니다. 현재 위협의 압도적 다수가 TLS/SSL 트래픽 속에 숨어 있기 때문에, 트래픽 검사가 필요합니다.
- 브라우저 확장 프로그램은 간과되기 쉬운 초기 침투 경로입니다. 단 한 번의 해킹된 확장 프로그램 업데이트만으로도 쿠키가 유출될 수 있습니다.
- 피싱 페이지가 정상적으로 표시되기 때문에, 유사 로그인 페이지를 통한 인증 정보 탈취는 네트워크 계층의 방어 체계를 완전히 우회합니다.
- 세션 탈취는 다단계 인증(MFA)을 무력화합니다. 활성 세션 토큰을 탈취한 공격자는 두 번째 인증 요소를 피싱할 필요가 없습니다.
- Remote browser isolation (RBI)는 렌더링 엔진 내에서 실행되는 위협에 대해 가장 직접적인 완화 수단입니다. 왜냐하면...
- SWG, CASB, DLP, ZTNA 및 RBI를 통합한 통합 SSE 접근 방식은 브라우저 위협을 단순히 차단하는 대신 정책 계층에서 해결합니다.
방화벽 로그에는 이상이 없고, 엔드포인트 에이전트에도 경고가 표시되지 않았으며, URL 평판 피드에서도 해당 사이트에 문제가 없다고 판단했습니다. 그런데도 공격자는 귀사의 급여 관리 SaaS를 사용하는 재무 관리자의 세션 쿠키를 탈취한 뒤, 인트라넷으로 침투하여 한 분기 치의 보상 데이터를 유출해 갔습니다. 이 모든 과정이 단 한 번의 탐지 신호도 유발하지 않은 브라우저 탭을 통해 이루어졌습니다. 브라우저 기반 위협은 새로운 현상이 아니지만, 오늘날 이러한 위협이 작동하는 방식과 기존 경계 및 엔드포인트 제어 시스템이 탐지하도록 설계된 방식 사이의 격차는 그 어느 때보다 커졌습니다.
이 기사에서는 공격자들이 브라우저를 공격 수단으로 악용하기 위해 사용하는 구체적인 기법을 분석하고, 기존의 방어 체계가 왜 이러한 기법을 체계적으로 놓치고 있는지 설명하며, 보안 팀이 현재 우선적으로 대응해야 할 사항을 제시합니다.
귀사의 시스템에서 놓친 브라우저 기반 공격의 구조
다음과 같은 상황을 상상해 보세요. 한 제조 기업의 조달 분석가가 틈새 산업 분야 공급업체를 검색합니다. 주요 합법적 광고 네트워크를 통해 제공된 스폰서 검색 결과가 검색 결과 상단에 표시됩니다. 해당 광고 도메인은 URL 필터링을 통과했고, 광고 플랫폼 자체의 평판도 깨끗합니다. 분석가는 광고를 클릭합니다. 랜딩 페이지는 브라우저 버전을 파악하고, 샌드박스 환경이 아님을 확인한 뒤, 세 단계의 리디렉션 뒤에 숨겨진 난독화된 자바스크립트 페이로드를 로드하여, 브라우저의 비밀번호 관리자에 저장된 모든 인증 정보를 탈취하는 정보 탈취형 악성코드를 설치합니다. 엔드포인트 안티바이러스는 서명된 크로미움 프로세스가 브라우저가 일반적으로 수행하는 작업, 즉 자바스크립트 실행을 하고 있는 것을 감지하지만 아무런 조치도 취하지 않습니다.
MITRE ATT&CK는 이 패턴을 T1189(드라이브 바이 침해)로 분류하고 있습니다. 공격자는 사용자가 평소처럼 웹을 탐색하는 과정에서 특정 웹사이트를 방문하도록 유도하여 시스템에 접근합니다. 공격 전달 방식으로는 악성 코드가 삽입된 정상적인 웹사이트, 침해된 클라우드 스토리지에서 제공되는 스크립트 파일, 정상적인 광고 제공업체를 통해 게재되는 악성 광고(멀버타이징) 등이 있습니다.
구글조차 그 규모를 인정하고 있습니다. 2024년 한 해 동안만 해도 구글은 51억 건의 악성 광고를 차단하고 3,920만 개의 광고주 계정을 정지시켰습니다(Google Ads Safety Report, 2025). 이 수치는 어마어마하지만, 이는 여전히 적발된 사례에 불과합니다. 검열을 뚫고 통과한 광고들은 SOC가 가장 간과하기 쉬운 공격 표면을 형성합니다. DNS, URL 카테고리, TLS 인증서, 엔드포인트 서명 등 체인의 모든 제어 단계에서 해당 광고 인프라를 신뢰할 수 있는 것으로 평가했기 때문입니다.
만약 이 분석가의 세션이 remote browser isolation경유되었다면, 자바스크립트는 일시적인 클라우드 컨테이너에서 실행되었을 것입니다. 정보 탈취 코드는 연결할 로컬 프로세스도, 읽을 수 있는 자격 증명 저장소도, 엔드포인트로 연결되는 지속성 경로도 없었을 것입니다.
왜 기존 네트워크 보안은 브라우저 환경에서 체계적으로 실패하는가
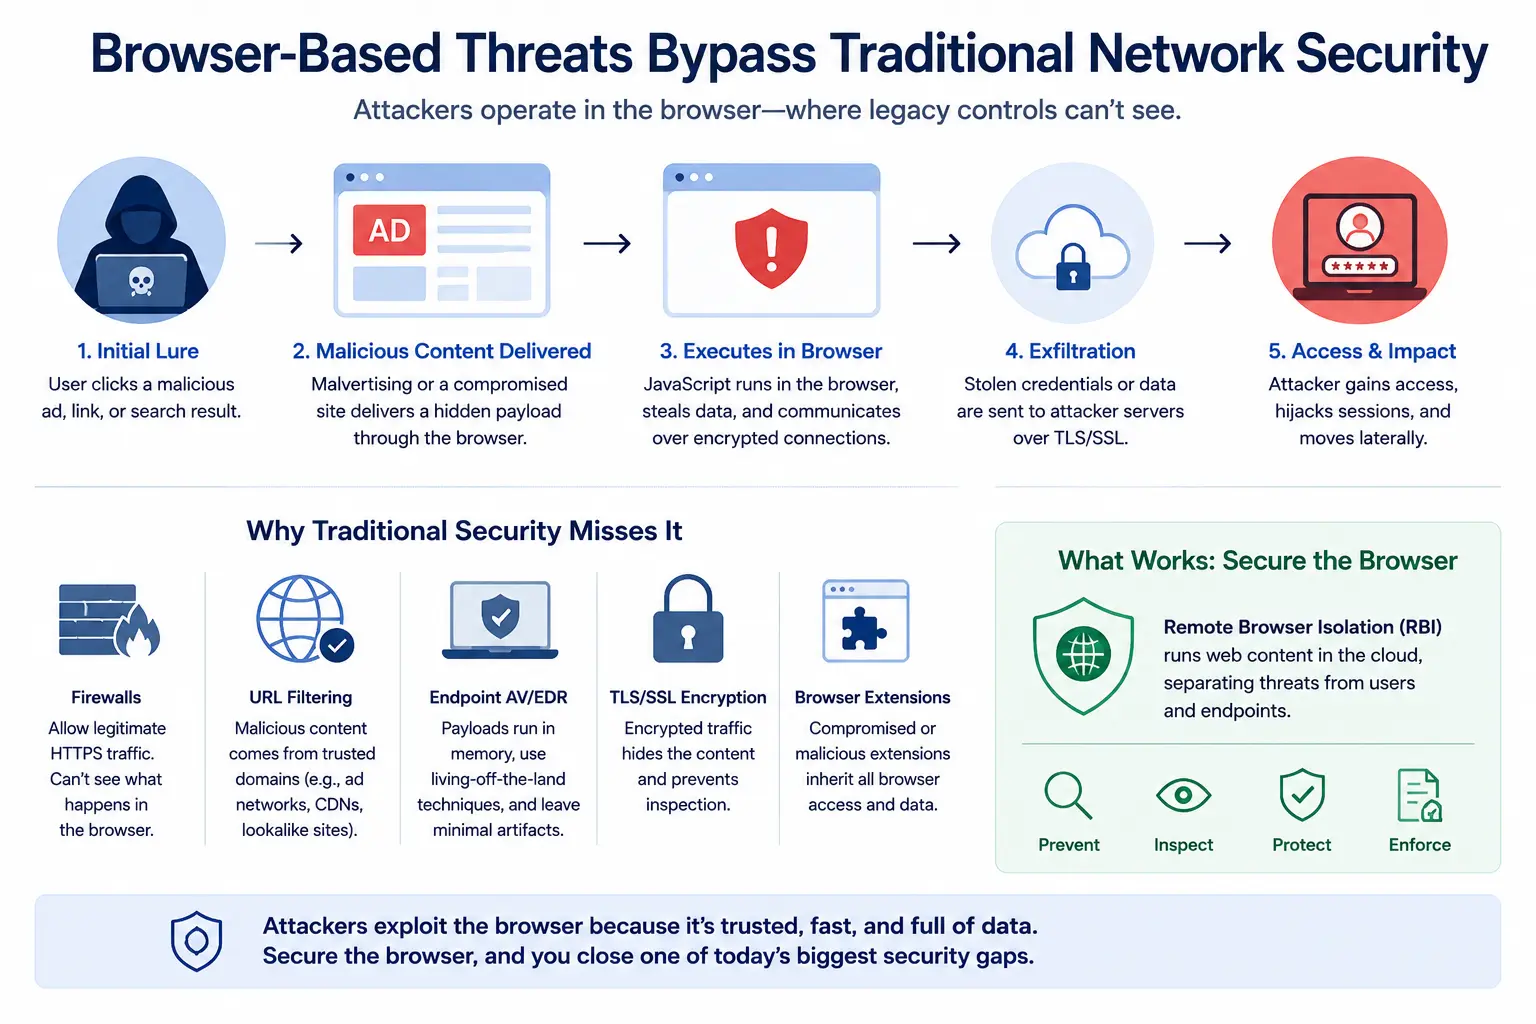
기존의 경계 방어 체계는 위협이 네트워크를 통해 전송되는 파일 형태나 알려진 악성 IP에 대한 연결 형태로만 발생하던 환경을 전제로 설계되었습니다. 브라우저는 이러한 모델을 완전히 뒤집어 놓았습니다. 바로 이 지점에서 구체적인 통제 수단이 무력화됩니다:
암호화된 트래픽 검사상의 취약점
ThreatLabz의 ‘2024년 암호화 공격 보고서’에 따르면, 위협의 87%가 TLS/SSL 트래픽에 숨겨져 있는 것으로 나타났습니다. 대부분의 구형 보안 웹 게이트웨이는 TLS 1.3을 대규모로 복호화할 수 없거나, 은행, 의료 포털, 인증서 고정(certificate pinning)이 적용된 SaaS 앱 등 광범위한 트래픽 범주를 검사 대상에서 제외합니다. 새로 등록된 도메인에서 유효한 Let's Encrypt 인증서를 통해 자격 증명 수집 페이지를 호스팅하는 공격자는 이러한 허점을 교묘히 악용합니다. 프록시 로그를 검토하는 SOC 분석가는 CDN으로 향하는 아웃바운드 HTTPS 연결만 확인하게 됩니다. 이미 너무 늦기 전까지는 아무런 이상 징후도 포착되지 않습니다.
URL 필터링 및 평판 지연
URL 평판 데이터베이스는 사후 대응 방식입니다. 새로운 도메인을 사용하고, 랜딩 페이지를 위장하여 크롤러에게는 무해한 콘텐츠를 보여주며, 특정 브라우저 지문을 가진 피해자에게만 실제 악성 코드를 전달하는 악성 광고 캠페인의 경우, 첫 번째 감염 물결이 지나기 전까지는 어떤 위협 피드에도 나타나지 않습니다. 검색 광고를 통해 유포되는 전형적인 트로이목마 소프트웨어 캠페인을 예로 들어 보겠습니다. 해당 사이트들은 정상적으로 보이는 애플리케이션을 홍보하고, 다운로드 도메인은 평판 검사를 통과하며, 악성코드는 활성화되기 전까지 몇 주 동안 휴면 상태를 유지합니다. 이는 대부분의 소급 URL 차단 조치가 적용되기 전에 충분한 시간을 벌 수 있는 기간입니다.
브라우저에서 발생하는 엔드포인트 안티바이러스 및 EDR의 사각지대
브라우저 내 공격은 흔적이 일시적이며 브라우저 메모리 깊숙이 숨겨져 있고, 사용자 경험을 유지하기 위해 거의 즉각적으로 전송되기 때문에 엔드포인트 보안 도구가 탐지하기 어렵습니다(GitLab Security Tech Notes, 2025). 악성 자바스크립트 페이로드가 브라우저의 V8 엔진 내에서 실행될 때, 디스크에 파일을 생성하지 않고 DOM을 조작하며, 양식 필드를 읽어들여, 정상적인 브라우저 트래픽과 구별할 수 없는 WebSocket 연결을 통해 데이터를 유출합니다. 프로세스 트리, 파일 쓰기, 레지스트리 변경 사항을 모니터링하는 EDR 에이전트는 조치할 만한 어떠한 징후도 포착하지 못합니다.
무엇이 달라졌나: 브라우저가 이제 기업의 업무 공간이 되었다
다음과 같은 세 가지 변화가 맞물리면서 브라우저는 부차적인 관심사에서 주요 공격 표면으로 변모했습니다:
첫째, SaaS는 네트워크를 대신해 새로운 경계로 자리 잡았습니다. 직원이 브라우저를 통해 Salesforce, Workday, ServiceNow, Microsoft 365에 접속할 때, 브라우저 세션이 바로 접근 계층이 됩니다. 브라우저 세션이 침해되면 VPN이 침해되었을 때와 동일한 수준의 접근 권한이 부여되며, 심지어 그 이상일 수도 있습니다. SaaS 세션은 여러 기기에서 지속되는 경우가 많고, VPN 연결이 제공하는 네트워크 계층 로깅 기능이 부족하기 때문입니다.
둘째, 초기 감염 경로로서 웹 침해 사례가 급증하고 있습니다. ‘Mandiant M Trends 2025’ 보고서에 따르면, 2023년부터 2024년 사이 웹 침해는 초기 감염 경로 중 5%에서 9%로 증가하여 거의 두 배에 달한 것으로 나타났습니다. 웹 침해에는 드라이브바이 침해, 악성 광고, SEO 포이즌링, 해킹된 웹사이트 등이 포함됩니다. 이러한 증가는 단순한 우연의 산물이 아닙니다. 이는 공격자들이 조직이 투자해 온 보안 통제 수단을 회피할 수 있기 때문에 의도적으로 브라우저 기반 전달 방식으로 전환하고 있음을 반영합니다.
셋째, 인증 정보 도용과 세션 탈취가 산업화되었습니다. ‘Mandiant M Trends 2025’에 따르면, 도용된 인증 정보는 조사된 사고의 16%를 차지하며 두 번째로 흔한 초기 접근 경로였습니다. ‘Verizon 2025 DBIR’ 보고서는 침해 사고의 22%에서 도용된 인증 정보가 사용되었다고 밝혔습니다. 이러한 자격 증명의 상당수는 브라우저에서 유래합니다. 자동 완성된 비밀번호, 로컬 스토리지에 저장된 쿠키, 렌더링 컨텍스트에서 실행되는 정보 탈취형 악성코드에 의해 캡처된 세션 토큰 등이 이에 해당합니다. 정보 탈취형 악성코드, 자격 증명 거래소, 그리고 ‘브라우저를 작업 공간으로 활용하는’ 트렌드의 융합은, 단 하나의 침해된 브라우저 세션만으로도 공격자의 전체 킬 체인이 활성화될 수 있음을 의미합니다.
브라우저 확장 프로그램: 여러분이 모니터링하지 못하고 있는 공급망 공격
한 마케팅 코디네이터가 사용자 50만 명을 보유하고 평점 4.8점을 받은 인기 문법 검사 크롬 확장 프로그램을 설치합니다. 6개월 후, 이 확장 프로그램의 개발자는 신원 미상의 구매자에게 이를 매각합니다. 새로운 소유자는 사용자가 방문하는 모든 사이트(기업 SSO 포털 포함)의 쿠키와 세션 토큰을 유출하는 코드를 추가하는 무통보 업데이트를 배포합니다. 확장 프로그램은 이미 신뢰된 상태였고, 업데이트는 공식 스토어를 통해 이루어졌으며, 정보 유출이 표준 HTTPS 호출을 통해 이루어졌기 때문에 어떠한 경고도 발생하지 않았습니다.
2024년 12월, 한 위협 행위자가 해킹당한 개발자 계정을 이용해 크롬 웹 스토어(Chrome Web Store)에서 악성 브라우저 확장 프로그램 업데이트를 배포하는 소프트웨어 공급망 공격을 감행했다(GitLab Security Tech Notes, 2025). 이 위협 행위자는 동적 구성을 기반으로 HTTP 헤더와 DOM 콘텐츠에서 데이터를 유출하는 코드를 확장 프로그램에 삽입하여 업데이트했으며, 이 정교한 공격으로 최소 320만 명의 사용자가 피해를 입었다.
이 운영 방식은 놀라울 정도로 단순합니다. 2024년 후반 이후 가장 일관되게 나타나는 패턴은 업데이트를 통한 신뢰 도용입니다. 공격자들은 공식 스토어에 앱을 게시하거나, 개발자를 해킹하거나, 기존 확장 프로그램을 장악한 뒤, 기존 사용자에게 대규모로 악성 업데이트를 배포합니다. ‘잠복형’ 확장 프로그램은 신뢰를 쌓을 수 있을 만큼 충분히 오랫동안 무해한 상태를 유지하다가, 업데이트를 통해 스파이웨어 실행, 토큰 탈취 또는 리디렉션 기능을 활성화합니다.
SOC 관점에서 볼 때, 이러한 유형의 공격은 거의 탐지되지 않습니다. 해당 확장 프로그램은 브라우저 프로세스 내에서 작동하며, 새로 등록되었거나 클라우드 플랫폼에 호스팅된 도메인과 HTTPS를 통해 통신하고, 사용자가 정상적으로 보는 것과 정확히 동일한 페이지 콘텐츠에 접근합니다. 엔드포인트 에이전트는 이를 탐지하지 못합니다. 네트워크 모니터링에서는 CDN으로 향하는 암호화된 트래픽만 감지됩니다. 유일한 효과적인 대응책은 세분화된 확장 프로그램 관리(허용 목록 지정, 권한 감사, 버전 고정)와 브라우저 격리를 통해 브라우저 세션을 분리하여, 설령 확장 프로그램이 침해당하더라도 실제 엔드포인트에 접근할 수 없도록 하는 것입니다.
인증 정보 탈취 및 세션 탈취: 브라우저를 통한 다단계 인증(MFA) 우회
급여 담당자가 복리후생 정책 업데이트에 관한 이메일을 받습니다. 링크를 클릭하면 회사의 신원 확인 서비스 로그인 페이지와 완전히 똑같이 보이는 페이지가 열립니다. 사용자가 하위 도메인을 자세히 살펴보지 않는다면, 브랜드도, 인증서 잠금 아이콘도, 도메인 구조도 모두 동일합니다. 담당자는 자신의 인증 정보와 MFA 토큰을 입력합니다. 중간에 위치한 프록시 서버에 있는 공격자는 이 인증 정보를 실시간으로 실제 신원 확인 서비스로 전달하고, 세션 쿠키를 캡처한 뒤 자신의 브라우저에서 이를 재전송합니다. 이제 공격자는 인증된 세션을 확보하게 됩니다. MFA는 사용자 인증이라는 본연의 역할을 수행했지만, 공격자는 그 인증 결과를 탈취한 것입니다.
MITRE ATT&CK T1185(브라우저 세션 탈취)는 공격자가 보안 취약점과 브라우저 소프트웨어의 고유 기능을 악용하여 콘텐츠를 변경하고, 사용자 행동을 조작하며, 정보를 가로채는 방법을 설명합니다. 구체적인 예로, 공격자가 브라우저에 소프트웨어를 주입하여 쿠키, HTTP 세션 및 SSL 클라이언트 인증서를 상속받을 수 있게 되는 경우가 있습니다. 이러한 권한을 통해 공격자는 SharePoint나 웹메일과 같은 인트라넷상의 모든 리소스에 접근할 가능성이 있습니다. 또한 브라우저 피보팅은 2단계 인증이 제공하는 보안도 우회할 수 있습니다.
이는 단순한 이론적 우려가 아닙니다. 중간자 공격(Man-in-the-middle) 피싱 킷은 이미 대중화되었습니다. '피싱 서비스(Phishing as a Service, PaaS)' 툴킷은 이제 사용자의 실제 브라우저 내에 가짜 브라우저 창을 표시하여 정상적인 로그인 절차를 모방하는 "브라우저 인 더 브라우저(Browser in the Browser, BitB)" 기법을 사용합니다. 이러한 툴킷은 위조된 주소 표시줄까지 갖춘 설득력 있는 로그인 화면을 표시하며, 인증 정보와 활성 세션 토큰을 모두 탈취합니다. 또한 탐지를 회피하기 위해 봇 방지 검사, 조건부 로딩, 신속한 도메인 순환, 코드 난독화 기법을 활용합니다.
IP 평판, 도메인 운영 기간 필터링, 심지어 인증서 투명성 모니터링에 이르는 기존의 네트워크 제어 방식들은 인프라의 급속한 변화에 발맞추기 어렵습니다. 가장 효과적인 방어책은 애초에 피싱 페이지가 사용자의 실제 브라우저에 표시되는 것을 막는 것이며, 바로 이것이 차세대 secure web gateway RBI가 통합된 솔루션이 바로 이를 실현합니다. 사용자가 링크를 클릭하더라도 페이지는 격리된 컨테이너 내에서 렌더링되므로, 자격 증명이 키로거에 기록되거나 세션 토큰이 가로채어질 위험이 없습니다.
자바스크립트 기반 정보 유출: 렌더링 엔진을 통한 데이터 손실
한 헬스케어 기업의 애널리스트가 제3자 분석 스크립트를 통해 해킹당한 리서치 포털을 엽니다. 삽입된 자바스크립트는 애널리스트가 열어둔 탭 기반 SaaS 애플리케이션(구체적으로는 환자 기록 대시보드)의 DOM을 은밀하게 읽어들이고, 표시된 데이터를 JSON 블롭으로 직렬화한 뒤, 텔레메트리 트래픽처럼 보이는 웹소켓 연결을 통해 공격자가 제어하는 엔드포인트로 POST 요청을 보냅니다. 파일은 다운로드되지 않았고, 실행 파일도 삽입되지 않았습니다. 첨부 파일, USB 쓰기, 클라우드 업로드를 감시하는 DLP 규칙은 단 한 번도 작동하지 않았습니다.
이 시나리오는 ‘ data loss prevention ’가 브라우저 세션 자체까지 확장되어야 하는 이유를 잘 보여줍니다. 브라우저에서 실행되는 자바스크립트는 사용자가 볼 수 있는 모든 항목에 대해 읽기 권한을 갖습니다. 크로스 오리진 제한이 어느 정도 도움이 되기는 하지만, 보안이 침해된 자사 스크립트, 공급망이 조작된 라이브러리, 악성 확장 프로그램 등은 모두 정상적인 애플리케이션과 동일한 오리진 내에서 작동합니다.
만디언트(Mandiant)는 2024년 발생한 침입 사례 중 34%에 대해 초기 감염 경로를 파악하지 못했습니다(M Trends 2025). 이러한 비율은 기업의 로깅 및 탐지 기능에 잠재적인 결함이 있음을 시사합니다. 브라우저 기반의 데이터 유출이 이러한 격차의 주요 원인 중 하나일 가능성이 높습니다. 데이터가 파일 시스템이 아닌 렌더링 엔진을 통해 유출될 경우, 포렌식 추적 흔적이 극히 미미하기 때문입니다.
보안 팀이 지금 취해야 할 조치
브라우저를 통해 전달되는 위협과 네트워크 계층 제어 간의 구조적 불일치는 저절로 해소되지 않을 것입니다. 다음은 우선순위가 정해진 실행 계획입니다:
1. 고위험 트래픽에 대해 ‘ remote browser isolation ’을 배포합니다.
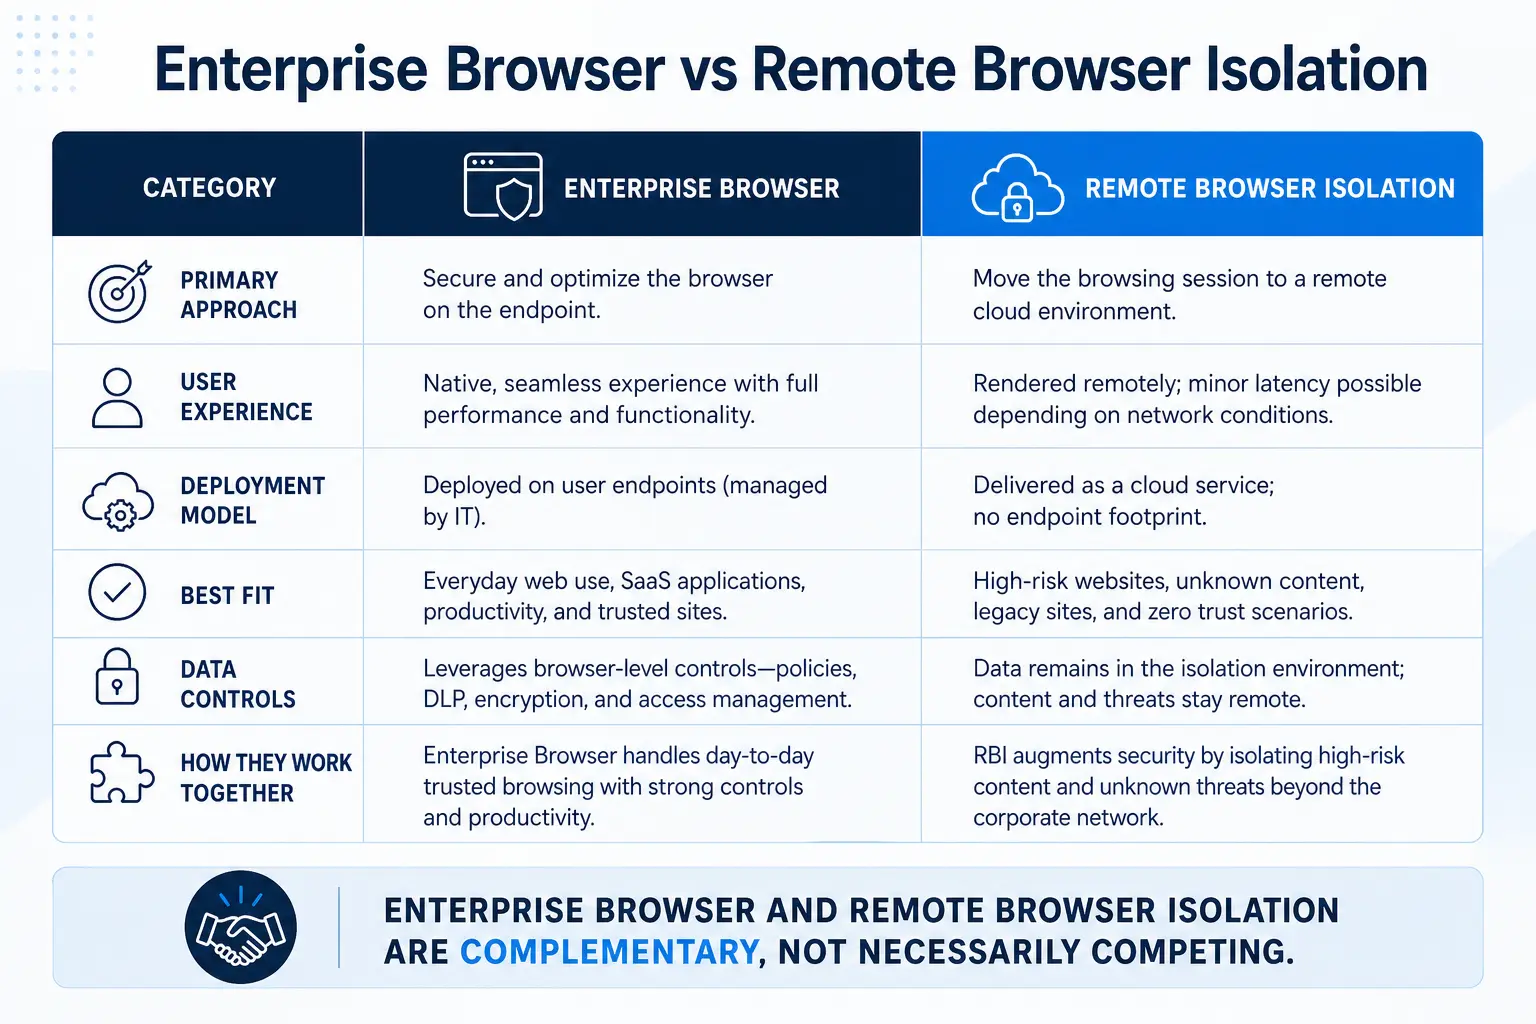
RBI는 웹 콘텐츠를 일회용 클라우드 컨테이너에서 실행하고, 안전한 시각적 출력물만 엔드포인트로 스트리밍합니다. 악성 광고 페이로드, 드라이브바이 공격, 자바스크립트 기반 정보 유출 등은 모두 컨테이너 내에서 차단됩니다. 우선 분류되지 않은 URL과 위험도가 높은 카테고리부터 시작하여, 이후 권한이 높은 사용자와 민감한 역할을 수행하는 사용자의 모든 웹 트래픽으로 적용 범위를 확대할 수 있습니다. Skyhigh Security 의 SSE 플랫폼은 RBI가 통합되어 있어, 독립형 격리 제품의 배포 복잡성을 피할 수 있습니다.
2. 예외 적용 없이 TLS 검사 시행
대다수의 위협이 암호화된 트래픽 속에 숨어 있다면, HTTPS 트래픽의 상당 부분을 검사 대상에서 제외하는 것은 명백한 사각지대를 초래합니다. 최신 클라우드 기반 SWG 아키텍처는 기존 어플라이언스의 지연 시간이나 인증서 관리 문제 없이 대규모로 TLS 1.3을 검사할 수 있습니다. NIST SP 800-207에서 강조하듯이, 제로 트러스트(Zero Trust)는 자산이나 사용자 계정에 대해 단순히 물리적 위치나 네트워크 위치만을 근거로 암묵적인 신뢰를 부여하지 않는다는 전제를 바탕으로 합니다. 이 원칙은 암호화된 세션에도 적용됩니다. 즉, 프로토콜 래퍼가 아닌 신원과 데이터를 신뢰해야 합니다.
3. 브라우저 확장 프로그램 잠금
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. DLP를 브라우저 컨텍스트로 이동
파일 수준 및 네트워크 수준의 DLP는 자바스크립트를 이용한 데이터 유출을 탐지하지 못합니다. Skyhigh 클라우드 기반 웹 및 클라우드 보안 게이트웨이를 통해 적용되는 인라인 DLP 정책은 브라우저 세션 내의 콘텐츠를 검사하여, 승인되지 않은 대상으로의 민감한 데이터 복사/붙여넣기를 차단하고, 민감한 브라우저 콘텐츠의 스크린샷에 디지털 워터마크를 삽입하며, 관리 대상이 아닌 기기로의 다운로드를 제어할 수 있습니다.
5. 피싱 방지 인증 방식 도입
FIDO2를 준수하는 하드웨어 보안 키는 인증을 정당한 도메인에 바인딩하므로, 사용자가 악성 링크를 클릭하더라도 공격자가 중간에서 피싱 공격을 수행하는 것이 구조적으로 불가능합니다. 세션 토큰 바인딩과 지속적인 보안 상태 평가를 통해 노출 위험이 발생하는 시간을 더욱 단축합니다.
시급한 문제: 탐지 격차가 좁혀지기는커녕 오히려 확대되고 있다
2024년 전 세계 평균 체류 기간은 11일에 달했으며(Mandiant M Trends 2025), 많은 침입 사례가 첫 주 내에 발견됩니다. 이는 고무적으로 들릴 수 있지만, 브라우저 기반 공격이 단 몇 분 만에 전체 킬 체인(자격 증명 수집, 세션 탈취, 데이터 유출, 흔적 지우기)을 완료할 수 있다는 점을 고려하면 이야기가 달라집니다. 이 모든 과정이 단일 브라우저 세션 내에서 이루어지기 때문에, 엔드포인트나 네트워크 로그에 전혀 기록되지 않을 수도 있습니다.
조직의 57%는 2024년 발생한 보안 침해 사고를 외부 소식통을 통해 처음 알게 되었습니다(Mandiant M Trends 2025). 만약 귀사의 SOC가 침해 사고를 직접 발견하지 못했다면, 귀사의 도구가 브라우저 내부를 전혀 파악하고 있는지 여부가 문제입니다. 대부분의 조직에게 있어 솔직한 대답은 ‘아니오’입니다. Verizon 2025 DBIR은 침해 사고의 60%에서 사람의 개입이 있었다는 사실을 밝혀내며 이러한 현실을 강조했는데, 브라우저가 중심이 된 오늘날의 세상에서 바로 그 브라우저가 바로 그러한 인간 상호작용이 일어나는 장소입니다.
브라우저는 직원들이 인증을 수행하고, 민감한 데이터를 조회 및 처리하며, SaaS 워크플로가 실행되는 곳입니다. 이는 기업 내에서 가장 중대한 영향을 미치는 단일 엔드포인트 환경임에도 불구하고, 여전히 보안 조치가 가장 미흡한 상태입니다. 브라우저에 보안 통제 조치를 확대 적용하지 못한 채 지나가는 매달은, 정량화할 수 없는 위험이 누적되는 한 달입니다.
출처
- MITRE. ATT&CK 기법 T1189: 드라이브-바이 침해. https://attack.mitre.org/techniques/T1189/
- Google. 2024년 광고 안전 보고서 (2025년 4월). https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. ThreatLabz 2024년 암호화 공격 보고서 (2024년 12월). https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- GitLab 위협 인텔리전스. 기술 노트: 최소 320만 명의 사용자에게 영향을 미치는 악성 브라우저 확장 프로그램 (2025년 2월 13일). https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- Mandiant (Google Cloud). M-Trends 2025: 최전선에서 얻은 데이터, 통찰 및 권고 사항 (2025년 4월 23일). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- 버라이즌. 2025년 데이터 유출 조사 보고서 (2025년 4월). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE. ATT&CK 기법 T1185: 브라우저 세션 탈취. https://attack.mitre.org/techniques/T1185/
- NIST. SP 800-207: 제로 트러스트 아키텍처 (2020년 8월). https://csrc.nist.gov/pubs/sp/800/207/final