







Blue Coat 및 ProxySG 지원 종료: 마이그레이션 계획
- ProxySG의 지원 종료 시점은 단일 날짜가 아닌, SGOS 버전 및 어플라이언스 모델별로 설정됩니다.
- SGOS 6.7은 2023년 12월 31일에 지원 종료되었으며, 더 이상 수정 패치를 제공받지 않습니다.
- SGOS 7.3은 2024년 이후 새로운 기능이 추가되지 않으며, 업그레이드 기간은 2026년 12월까지입니다.
- SGOS 7.4에서는 Java 관리 콘솔과 VPM이 제거되어, 업그레이드하는 사용자조차도 정책 워크플로우를 변경해야 합니다.
- 아직 SGOS 7.3을 사용 중인 팀은 업그레이드와 현대화 중 하나를 선택하여 이번 분기부터 시작해야 합니다.
Blue Coat ProxySG는 현재 Broadcom의 Symantec Edge Secure Web Gateway (Edge SWG)로, SGOS 운영 체제를 실행합니다. 이 제품의 지원 종료 시기는 소프트웨어 버전 및 하드웨어 모델별로 정해져 있습니다. SGOS 6.7은 2023년 말부터 지원이 종료되었습니다. SGOS 7.3의 경우, 브로드컴의 제한적 지원 기간은 2026년 12월까지이며, 그 이후에는 고객들이 SGOS 7.4로 전환할 것으로 예상됩니다. SGOS 7.4에서는 기존 Java 콘솔과 정책 관리자가 제거되었기 때문에, 계속 사용하든 중단하든 정책 관리 방식을 변경해야 합니다.
SGOS 라이프사이클 개요
현재 중요한 SGOS 릴리스는 세 가지입니다. 6.7은 지원이 종료되었으며, 7.3은 2026년 12월까지 제한적 지원이 제공되고, 7.4는 현재 장기 지원 릴리스입니다.
| SGOS 버전 | 역할 | 라이프사이클 상태 (Broadcom 기준) |
|---|---|---|
| 6.7 | 은퇴한 | 2023년 12월 31일부로 서비스 종료 |
| 7.3 | 이전 장기 출시 버전 | 지원 종료 공지일: 2024년 12월 31일. 해당 날짜 이후에는 새로운 기능이 제공되지 않습니다. 중대 및 고위험 보안 취약점에 대해서는 제한적인 지원이 제공되며, 7.4 버전에서 수정 사항이 제공될 경우 Broadcom은 업그레이드를 권장할 수 있습니다. 고객은 공지일로부터 2년 이내에 7.4 버전으로 업그레이드해야 합니다. |
| 7.4 | 현재 장기 출시 버전 | 2023년 7월 8일부터 일반 공개되었습니다. Java Management Console 및 Java VPM이 제거되었으며, 이제 Admin Console(SGAC) 및 Web VPM을 통해 관리됩니다. |
출처: 브로드컴, Edge SWG(ProxySG) 및 Advanced Secure Gateway의 단종 및 제품 수명 주기, 그리고 ProxySG 단종 관련 문서. 브로드컴은 2024년 12월부터 2026년 12월 말까지의 유지보수 릴리스에 사소한 기능 개선 및 보안 업데이트에 대한 승인된 예외 사항이 포함될 수 있음을 밝히며, 고객들에게 브로드컴 담당 팀에 확인하도록 권고합니다.
관련 구성 요소
- 하드웨어. 유지보수 종료일 및 수명 종료일은 모델별로 다릅니다. Broadcom의 수명 주기 문서에는 SG-S200, SG-S400, SG-S500 어플라이언스, ASG-S200, ASG-S400, ASG-S500, SSP-S210 및 SSP-S410 플랫폼, 그리고 SG-VA 가상 어플라이언스가 포함됩니다. 해당 문서에 첨부된 수명 주기 PDF에서 사용 중인 모델의 일정을 확인하십시오.
- 관리 도구. 브로드컴에 따르면, SGOS 7.4 및 이후 버전에서는 자바 기반 관리 콘솔을 사용할 수 없으며, 자바 VPM도 제거되었다고 합니다. 이전 버전에는 여전히 이러한 기능이 포함되어 있지만 더 이상 업데이트를 제공받지 않습니다(브로드컴).
- 온프레미스 웹 격리. 모든 버전의 지원이 2024년 1월 1일부로 종료되었습니다. Broadcom은 현재 브라우저 격리 기능을 클라우드 서비스로만 제공하고 있습니다 (Broadcom).
ProxySG 버전 및 지원 종료 상태 확인 방법
각 기기의 SGOS 버전과 모델을 기록한 후, 이를 브로드컴의 수명 주기 관련 문서와 대조하여 지원 종료 여부를 확인하십시오.
- 사용 중인 SGOS 버전을 확인하십시오. 관리 콘솔(Management Console) 또는 관리자 콘솔(Admin Console) 대시보드에 표시되며, CLI에서 ‘show version’ 명령을 실행하여 확인할 수도 있습니다.
- 각 어플라이언스의 모델명을 기록하십시오. 모든 물리적 및 가상 어플라이언스의 모델명(예: SSP-S410, SG-S500 또는 SG-VA)을 기록하십시오.
- 제품 수명 주기 PDF를 확인하십시오. 각 버전과 모델을 브로드컴의 제품 수명 주기 문서와 대조하여 유지보수 종료일 및 제품 수명 종료일을 확인하십시오.
- 종속 구성 요소를 나열하십시오. 여기에는 관리 센터, 콘텐츠 분석 및 샌드박싱, ICAP 연결 DLP, 보고 기능, 그리고 온프레미스 격리 기능이 포함됩니다.
‘생명의 끝’이란 어떤 의미인가 secure web gateway
지원 종료 시, 사용자의 모든 웹 트래픽을 모니터링하는 해당 기기에서 새로운 기능이 제거되고, 이후 버그 수정 및 지원이 중단됩니다.
- 새로운 기능은 없습니다. SGOS 7.3은 2024년 말에 새로운 기능 제공이 중단되었습니다.
- 수정 범위를 좁힘. 제한된 지원은 ‘중대’ 및 ‘높음’ 등급의 취약점에 집중되며, 수정하려면 7.4 버전으로 업그레이드해야 할 수 있습니다.
- 창이 닫힌 후에는 지원 경로가 없습니다. 사용자의 모든 웹 트래픽을 감시하는 기기에 지원되지 않는 소프트웨어가 설치되어 있다면 이는 심각한 보안 위험 요소가 됩니다.
- 감사 및 보험 관련 사항. 지원되지 않는 게이트웨이 인프라를 운영하는 것은 규정 준수 감사 및 사이버 보험 심사 시 정당화하기 어렵습니다.
“그냥 업그레이드하면 된다”는 말의 함정
SGOS 7.4로 업그레이드하면 지원은 계속 받을 수 있지만, Java 콘솔과 VPM이 제거되므로 여전히 정책 워크플로우를 변경해야 합니다.
SGOS 7.3의 지원 종료에 대한 가장 확실한 대응책은 7.4로 업그레이드하는 것입니다. 이는 단순히 기존 버전을 그대로 대체하는 과정이 아닙니다. SGOS 7.4에서는 많은 팀이 수년 동안 사용해 온 Java 기반 관리 콘솔과 Java VPM이 제거되었으며, 브로드컴은 관리자들에게 대신 Edge SWG 관리 콘솔과 Web VPM을 사용하도록 안내하고 있습니다.
실질적인 결과는 Blue Coat 를 계속 사용하려면 여전히 새로운 콘솔을 도입하고, 관리자를 재교육하며, 정책을 재검증해야 한다는 점입니다. 이러한 작업이 불가피하다면, 진정한 결정은 이를 현재 플랫폼에서 수행할지, 아니면 하이브리드 배포, 통합 데이터 보호, AI 시대의 트래픽을 위해 구축된 게이트웨이에서 수행할지를 정하는 것입니다.
두 가지 선택지
SGOS 7.4로 기존 시스템을 그대로 업그레이드하거나 새로운 게이트웨이로 현대화할 수 있으며, 두 경우 모두 정책 작업이 필요합니다.
현 상태에서 업그레이드하십시오. SGOS 7.4로 전환하고 지원 종료된 하드웨어를 교체하십시오. 이렇게 하면 지원은 계속 받을 수 있지만, 여전히 콘솔 및 VPM 전환이 필요하며, 라이선스, 지원 또는 로드맵과 관련된 문제는 해결되지 않습니다. 다음 라이프사이클 마일스톤에서도 동일한 결정을 내려야 할 것입니다.
현대화하세요. ProxySG를, 필요한 곳에서는 온프레미스 환경을 유지하면서 준비가 되면 클라우드로 확장할 수 있는 게이트웨이로 교체하세요. 평가 기준에 대해서는 ‘Blue Coat 의 대안 및 ProxySG 대체 제품’을 참조하십시오.
2026년 4분기 마이그레이션 계획
SGOS 7.3의 지원 기간이 2026년 12월 말에 종료됨에 따라, 현실적인 4분기 계획은 약 10주 내에 병행 배포를 완료하는 것을 목표로 합니다:
1~2주차: 결정하기. 버전과 모델을 확정하고, 종속성을 정리하며, 기존 환경에서 업그레이드할지 아니면 현대화할지 결정합니다. 현대화를 진행하는 경우, 새로운 게이트웨이가 배포되는 동안 현재 7.3 배포 환경에 브릿지 업그레이드가 필요한지, 아니면 별도의 지원 조치가 필요한지 확인합니다.
3~6주차: 평가 및 설계. CPL 및 VPM 정책, 인증 영역(SAML, Kerberos/IWA), TLS 검사 예외, ICAP 및 DLP 통합, 상류 및 하류 프록시 체이닝을 파악합니다. 데이터 주권 구역과 로컬 검사가 필요한 OT 환경을 매핑합니다.
6~10주차: 병렬로 배포합니다. ProxySG와 병행하여 새로운 게이트웨이를 구축합니다. 정책 기준선을 가져와 유효성을 확인합니다. 시범 그룹을 라우팅하고 동작을 비교합니다.
10주차 이후: 단계적으로 전환합니다. 정책 승인 및 롤백 계획 테스트를 마친 후, 사용자와 사이트를 단계별로 이전하고, 트래픽이 완전히 전환되고 합의된 롤백 기간이 종료되면 ProxySG를 폐기합니다.
대규모 기업들은 대개 6개월에서 12개월에 걸쳐 배포와 도입을 병행합니다. 연말 전까지의 최우선 과제는 업그레이드를 하든, 운영 트래픽을 대체 시스템으로 이전하든 간에 지원이 중단된 소프트웨어를 폐기하는 것입니다.

Blue Coat 에서 Skyhigh로의 마이그레이션 과정은 다음과 같습니다.
Blue Coat 에서 Skyhigh로의 마이그레이션은 CPL 정책을 그대로 이관하고 병렬 트래픽을 통해 이를 검증하는, 6단계로 구성된 단계별 프로세스입니다.
정책은 단순한 파일 변환 방식으로 프록시 엔진 간에 이동하지 않습니다. Skyhigh는 검증된 가져오기 프로세스를 통해 통합 정책 콘솔에서 기존 CPL을 재구성합니다. 즉, 규칙을 가져온 후 검토하고, 전환 전에 병렬 트래픽을 대상으로 테스트를 진행합니다. 또한 이는 수년 동안 사용되지 않은 규칙을 폐기할 수 있는 최고의 기회이기도 합니다.
- 평가 및 현황 파악. 어플라이언스, SGOS 버전, 트래픽 양, 사용자 수, 인증 영역, ICAP 및 DLP 통합, 프록시 체이닝을 파악합니다. 현재 CPL 및 VPM 정책을 신뢰할 수 있는 기준 자료로 내보냅니다.
- 정책 가져오기 및 유효성 검사. 규칙, 범주 및 예외 사항을 Skyhigh의 정책 엔진으로 이관하고, 더 이상 적용되지 않는 규칙은 제거합니다.
- 배포 및 트래픽 유도. Skyhigh SWG를 온프레미스, 하이브리드 또는 클라우드 환경에 배포하고, 명시적 프록시 또는 PAC 파일, Skyhigh 클라이언트, 에이전트 없는 보안 브라우저 제어 기능, 또는 IPsec 및 GRE 터널을 통해 트래픽을 유도할 수 있습니다.
- 시범 운영 및 병행 운영. ProxySG가 계속本番 서비스를 제공하는 동안 테스트 그룹을 대상으로 정책 일관성을 검증하고 롤백 절차를 연습합니다.
- 단계적 전환. 사용자와 사이트를 단계별로 이전하면서, 차단된 트래픽과 오탐을 모니터링합니다.
- 운용 중단. 트래픽이 완전히 전환되면 ProxySG를 폐기하십시오.
“Secure Web Gateway 마이그레이션: 전환 및 롤백 체크리스트”를 참조하십시오.
이주와 관련된 일반적인 우려 사항
ProxySG 마이그레이션 시 다음 다섯 가지 영역에 대해 명확한 매핑이 필요합니다: 인증, TLS 가로채기, 트래픽 유도, ICAP 및 DLP, 그리고 공존.
- 인증. 기존 리얼름(SAML, Kerberos/IWA 또는 클라이언트-프록시 ID)을 매핑하여 사용자 및 그룹 기반 정책이 동일하게 작동하도록 합니다.
- TLS 가로채기. 검사 인증 기관을 재발급 및 배포하고, 포트 복호화 및 신뢰 예외를 설정합니다.
- 트래픽 유도. 사이트별로 다음 중 하나를 선택하세요: 관리형 네트워크의 경우 명시적 프록시 또는 PAC, SaaS 및 AI 도구 액세스의 경우 브라우저 제어, 로밍 사용자의 경우 Skyhigh 클라이언트, 지사의 경우 터널.
- ICAP 및 DLP. 데이터 보호는 동일한 정책에 따라 Skyhigh 클라우드를 통해 적용되므로, ICAP 체인은 로컬 엔진이 아닌 클라우드 기반 검사 기능으로 대체됩니다. 평가 과정에서 이 방식이 귀하의 데이터 상주 요건을 충족하는지 확인하십시오. 타사 DLP로의 인계 과정은 평가 중에 매핑됩니다.
- 공존. 병렬 실행을 통해 Skyhigh 정책이 검증되는 동안에도 ProxySG는 프로덕션 환경을 계속 지원합니다.
지켜온 것과 얻은 것
기존의 배포 모델과 정책 투자를 유지하면서, 인라인 위협 검사, 통합 데이터 보호 기능, 그리고 완전한 SSE로 나아가는 길을 확보할 수 있습니다.
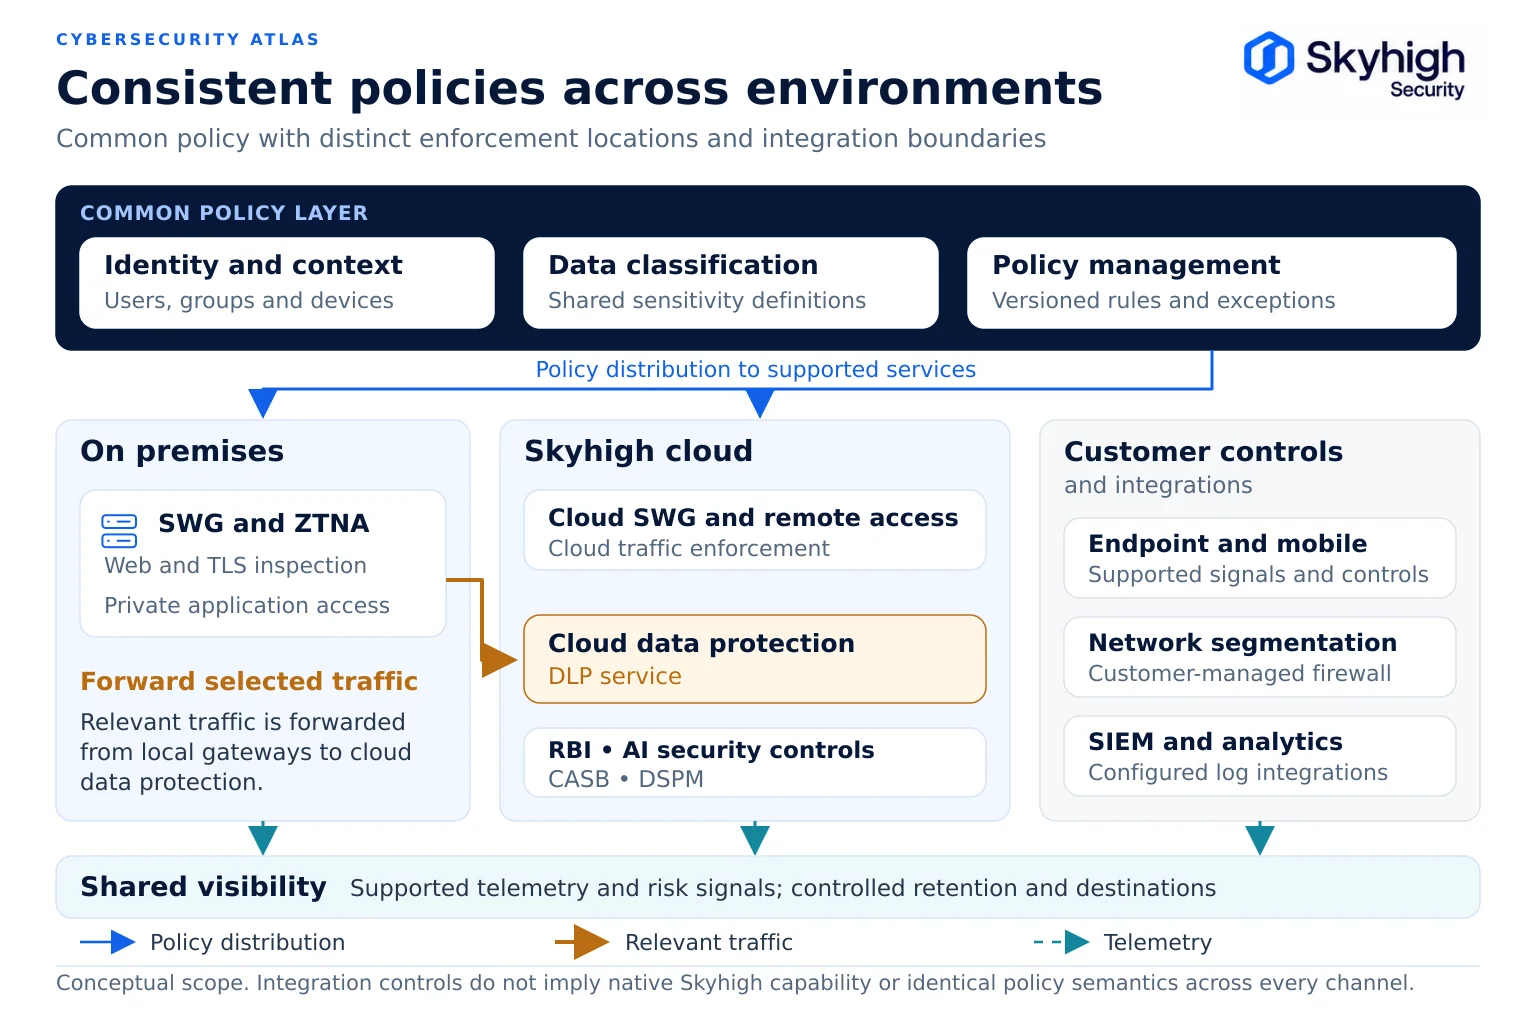
기존의 배포 모델은 그대로 유지됩니다. Skyhigh SWG는 온프레미스, 하이브리드 또는 클라우드 환경에서 모두 실행되므로, 기존 온프레미스 ProxySG 환경을 Skyhigh 게이트웨이 환경으로 전환하여 Skyhigh 클라우드에서 제공하는 데이터 보호 및 격리 기능을 적용한 뒤, 귀사의 일정에 맞춰 점차 클라우드로 전환해 나갈 수 있습니다. 또한 기존에 구축한 정책에 대한 투자도 그대로 유지되며, 이는 새로운 환경으로 이관되어 유효성이 검증됩니다.
게이트웨이에서는 실시간 인라인 검사 기능을 갖춘 게이트웨이 맬웨어 방지(Gateway Anti-Malware), 로컬 제로 트러스트 액세스(Zero Trust Access), WebSocket을 인식하는 검사를 지원하는 에이전트 없는 보안 브라우저 제어(Secure Browser Controls), 그리고 애플리케이션 가시성을 활용할 수 있습니다. Skyhigh 클라우드를 통해 동일한 정책 하에서, 게이트웨이가 전달하는 트래픽에 적용되는 웹, SaaS, 사내 애플리케이션, 엔드포인트 및 AI 도구 전반에 걸친 데이터 보호 remote browser isolation, 에뮬레이션 샌드박싱, UEBA 등의 기능을 활용할 수 있습니다. 단일 콘솔을 통해 Skyhigh Hybrid SSE Mesh를 기반으로 SWG, CASB, ZTNA 및 DSPM을 통합합니다.
Blue Coat 현대화 프로그램은 브로드컴(Broadcom)의 잔여 투자금을 이번 전환에 활용하므로, 원래 다른 어플라이언스 교체에 사용될 예정이었던 예산이 대신 이번 전환에 투입됩니다.
출처
- 브로드컴. Edge SWG(ProxySG) 및 Advanced Secure Gateway의 단종 및 제품 수명 주기 (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- 브로드컴. 단종된 ProxySG에 대한 설명서. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom. Edge SWG(ProxySG) 관리 콘솔(SGAC)로 전환하기 (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. 온프레미스 웹 격리 제품 단종(EOL) 자주 묻는 질문(FAQ) (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom. Edge SWG(ProxySG) 및 ASG에 권장되는 안정적인 SGOS 릴리스 (KB 169724). https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. “Skyhigh Hybrid SSE Mesh를 활용한 시만텍 엣지 Secure Web Gateway 현대화” (2026년 7월 15일). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. 시만텍 Edge SWG(Blue Coat)를 최신 버전으로 업데이트합니다. https://www.skyhighsecurity.com/bluecoat-modernize.html