







Blue Coat 대안 및 ProxySG 대체 솔루션
- Blue Coat ProxySG, Symantec ProxySG, Broadcom Edge SWG는 세 개의 소유주가 운영하는 하나의 제품군입니다.
- 브로드컴의 SGOS 7.3 업그레이드 기간은 2026년 12월 말에 종료됩니다.
- SGOS 7.4로 업그레이드하면 Java 콘솔과 VPM이 제거되므로, 어느 쪽을 선택하든 정책 워크플로가 변경됩니다.
- 인라인 위협 검사, 내장형 DLP, 최신 프로토콜, 단일 콘솔 및 유연한 배포 기능이 필요합니다.
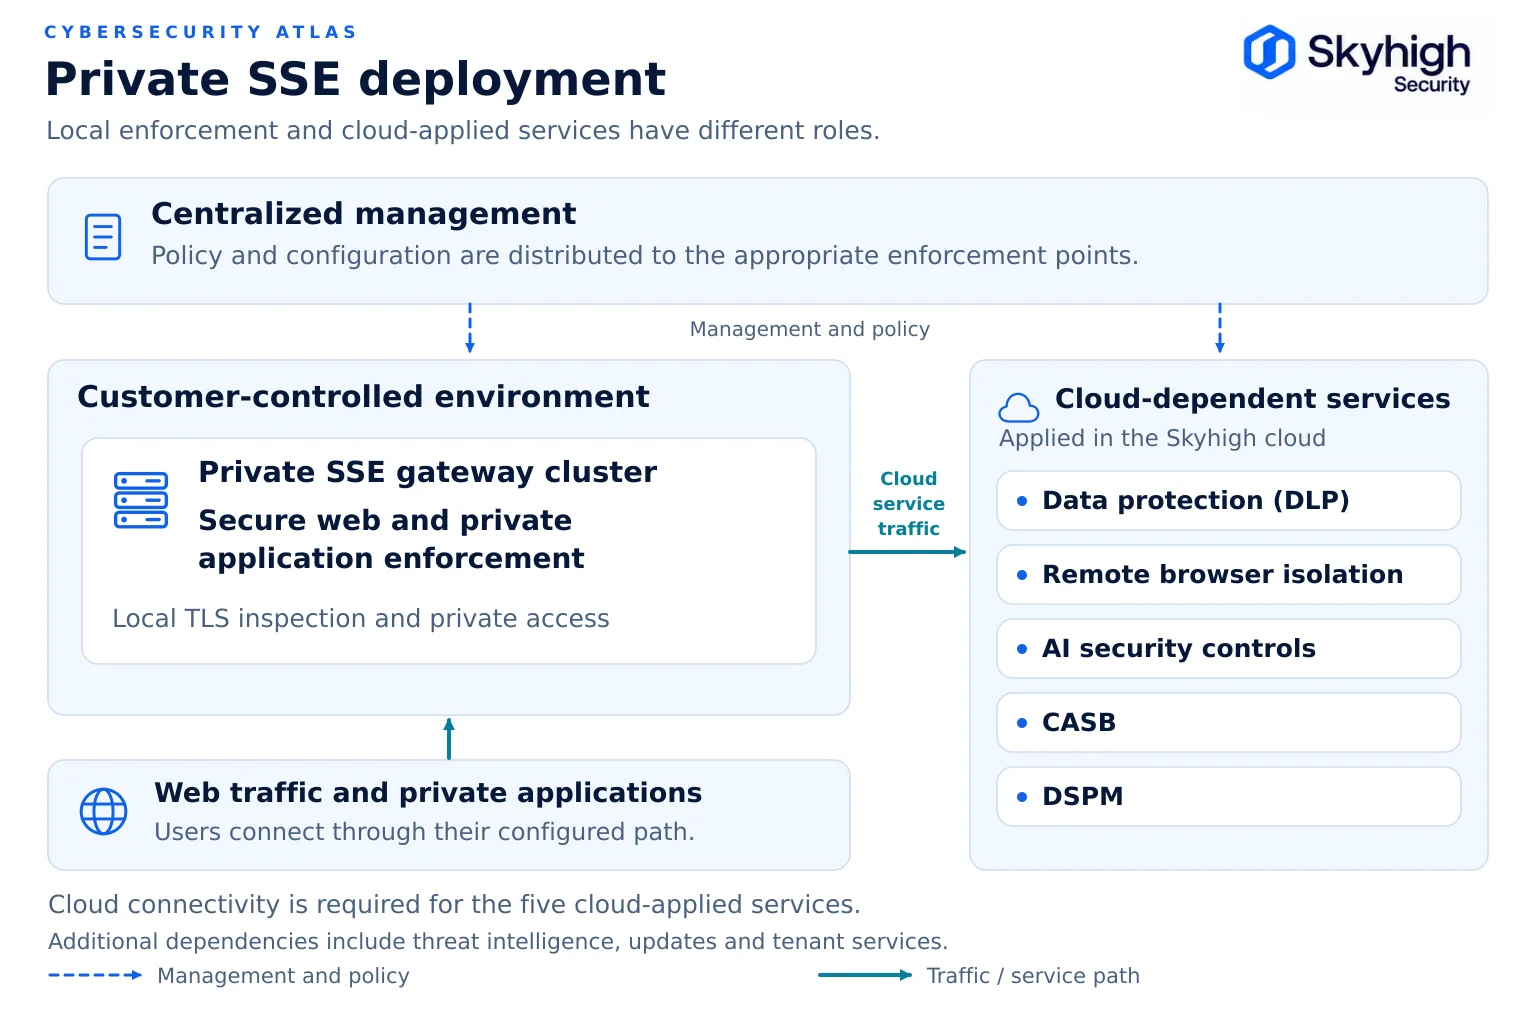
- 하이브리드 게이트웨이는 필요한 경우 로컬에서 정책을 적용하고, 추후 동일한 정책을 클라우드로 확장합니다.
Blue Coat 의 대체 솔루션은 브로드컴(Broadcom)의 시만텍 엣지 SWG(Symantec Edge SWG, 구 시만텍 네트워크 게이트웨이( Blue Coat ) ProxySG)를 대체하는 스카이하이 하이브리드 SSE 메쉬( secure web gateway , SWG)로, 여기에는 ASG(Advanced Secure Gateway) 배포도 포함됩니다. 최신 대체 솔루션이 ProxySG와 가장 크게 차별화되는 기능은 실시간 인라인 위협 검사, 통합된 시만텍 엔터프라이즈 보안( data loss prevention), 통합 콘솔, 그리고 유연한 온프레미스, 하이브리드 및 클라우드 배포 방식입니다. Skyhigh Hybrid SSE Mesh는 이 네 가지 기능을 모두 제공하며, ‘ Blue Coat ’ 현대화 프로그램을 통해 단계별 전환을 지원합니다.
ProxySG 대체 솔루션을 검토 중인 팀들은 대개 전환 여부에 대한 고민 단계는 이미 지났습니다. 제품 수명 종료, 갱신 비용, 지원 관련 문제, 또는 로드맵에 대한 우려 등이 이미 그 결정을 내리게 했기 때문입니다. 이제 남은 과제는 ProxySG를 무엇으로 대체할지, 그리고 운영에 차질을 주지 않고 이를 어떻게 진행할지입니다.
팀들이 Blue Coat ProxySG를 대체하는 이유
각 팀은 라이프사이클 만료, 강제적인 도구 변경, 온프레미스 구성 요소의 단종, 콘솔의 과도한 증가, 그리고 AI 시대의 새로운 트래픽 등으로 인해 ProxySG를 대체하고 있습니다.
수명 주기 종료일. 브로드컴은 SGOS 7.3의 수명 주기 종료 발표일을 2024년 12월 31일로 정했습니다. 브로드컴의 수명 주기 관련 문서에 따르면, 해당 날짜 이후에는 7.3 버전에 새로운 기능이 제공되지 않으며, 제한된 지원은 중대 및 고위험 보안 수정 사항에만 적용됩니다. 또한 고객은 발표일로부터 2년 이내에 SGOS 7.4로 업그레이드해야 합니다. 이 기간은 2026년 12월 말에 종료됩니다. 자세한 내용은 ‘Blue Coat ’ 및 ‘ProxySG End of Life: Migration Planning’을 참조하십시오.
강제적인 도구 변경. SGOS 7.4에서는 자바 기반 관리 콘솔과 자바 VPM이 제거되었으며, 관리자는 브로드컴의 지침에 따라 Edge SWG 관리 콘솔로 전환해야 합니다. Blue Coat 를 계속 사용하더라도 정책 관리 방식을 다시 익혀야 합니다.
온프레미스 구성 요소가 단종되었습니다. 브로드컴은 2024년 1월 1일부로 온프레미스 웹 격리(Web Isolation)의 모든 버전에 대한 지원을 종료했으며, 현재는 클라우드 서비스 형태로만 브라우저 격리 기능을 제공하고 있습니다(브로드컴). 주권적 이유로 온프레미스 배포를 선택한 조직의 경우, 브로드컴 플랫폼에서 선택할 수 있는 온프레미스 옵션이 줄어들었습니다.
콘솔 및 라이선스의 복잡성. 브로드컴 플랫폼에서 웹, 데이터 및 클라우드 보안을 완벽하게 구현하려면 Edge SWG, Cloud SWG, 시만텍 DLP용 콘솔을 각각 별도로 사용해야 하며, 각 콘솔은 고유한 정책 엔진과 갱신 주기를 가지고 있습니다. 이들 간에 발생하는 정책 불일치는 감사 시 취약점으로 이어질 수 있습니다.
지원 및 중점 사항. ProxySG는 방대한 반도체 및 인프라 소프트웨어 포트폴리오 중 하나의 제품입니다. 많은 고객들이 지원, 유지보수 및 갱신 절차에 어려움을 겪고 있다고 보고하고 있습니다.
ProxySG가 지원하도록 설계되지 않은 새로운 유형의 트래픽이 등장했습니다. AI 도구와 자율 에이전트는 지속적 WebSocket 연결을 점점 더 많이 사용하며, 클라우드 기반 검사만으로는 도달할 수 없고 기존 프록시가 검사하도록 설계되지 않은 네트워크 내부에서 작동합니다.
ProxySG 대체 제품에 필요한 요건
ProxySG를 대체할 솔루션은 실시간으로 인라인 검사를 수행하고, 데이터 보호 기능을 내장하며, 현재 사용되는 프로토콜을 지원하고, 관리를 하나의 콘솔로 통합해야 합니다.
- 실시간 인라인 위협 검사. 게이트웨이에서 실행되는 인라인 악성코드 방지 기능으로, 샌드박싱 위치 및 판정 처리 결과가 문서화됩니다.
- 내장형 데이터 보호 기능. 단일 정책을 통해 공급업체의 클라우드를 경유하여 데이터 보호가 적용되며, SaaS, 엔드포인트 및 AI 도구 제어 기능과 분류 정보를 공유하므로, 검사가 필요한 콘텐츠는 별도의 ICAP 연결 제품에 전달되는 대신 온프레미스 게이트웨이를 통해 전달됩니다.
- 현재 지원되는 프로토콜: HTTP/2, TLS 1.3 및 WebSocket 지원 검사.
- 단일 콘솔, 단일 정책 엔진. 웹, 클라우드, 그리고 private access 전반에 걸친 통합 관리.
- 배포 방식 선택. 온프레미스, 하이브리드, 클라우드 환경에서 각각 동일한 정책을 적용하므로, 일정을 직접 조절할 수 있습니다.
- 필요한 경우 로컬 제어. 주권 관련 또는 규제 대상 트래픽에 대한 온프레미스 TLS 검사 및 로깅.
- 명확하게 정의된 마이그레이션 경로. 정책 이행을 뒷받침하고, 전환 전까지 병행 운영을 가능하게 하는 서비스 기반의 방법론.
- 완전한 SSE를 향한 길. 동일한 플랫폼이 CASB, ZTNA, DSPM 및 remote browser isolation 까지 확장되어야 하므로, 게이트웨이를 교체한다고 해서 막다른 길에 빠지는 것은 아닙니다.
Blue Coat 의 세 가지 대안
Blue Coat 대안은 세 가지 유형으로 나뉘며, 어떤 것이 적합한지는 환경이 변화를 어느 정도까지 감당할 수 있는지에 따라 달라집니다.
장비별 교체. ProxySG를 다른 온프레미스 프록시로 교체합니다. 이 방법은 프로세스 변경이 가장 적지만, 하드웨어 주기에 얽매이게 되며 원격 사용자를 위해 별도의 클라우드 제품을 관리해야 할 수도 있습니다.
클라우드 전용 SSE. 모든 웹 검사를 클라우드 서비스로 이전합니다. 이를 통해 인프라를 최대한 아웃소싱할 수 있지만, 온프레미스 정책에 깊이 의존해 온 팀에게는 큰 전환이 될 수 있으며, 모든 트래픽의 복호화 작업이 공급업체의 클라우드로 이전됩니다. 이는 규제 대상 데이터나 OT 환경에서는 허용되지 않을 수 있으며, 클라우드 전용 적용 방식으로는 건물 밖으로 나가지 않는 트래픽을 파악할 수 없습니다.
하이브리드 SWG. 규정 준수, 성능 또는 복원력이 요구되는 경우 온프레미스에서 정책을 적용하고, 준비가 되면 동일한 정책을 클라우드로 확장하십시오. 대부분의 ProxySG 환경에서는 이것이 실용적인 중간 방안입니다. ‘클라우드 대 온프레미스 보안 웹 게이트웨이’를 참조하십시오.
시만텍 Edge SWG (Blue Coat) 대 Skyhigh Security
가장 뚜렷한 차이점은 소프트웨어 배포 방식, 콘솔 수, 온프레미스 기능, 그리고 내장형 데이터 보호 기능입니다.
| 지역 | 브로드컴 시만텍 엣지 SWG (Blue Coat) | 스카이하이 하이브리드 SSE 메쉬 |
|---|---|---|
| 현재 소프트웨어 경로 | SGOS 7.3에 대한 제한적 지원은 2026년 12월에 종료되며, SGOS 7.4로 전환해야 합니다. | 지속적으로 업데이트되는 플랫폼; 온프레미스, 하이브리드 및 클라우드 |
| 경영 | 7.4 버전에서 Java 콘솔이 제거되었으며, Edge SWG, Cloud SWG 및 DLP용 콘솔이 별도로 제공됩니다. | SWG, CASB, DLP, ZTNA, RBI 및 DSPM 전반에 걸친 단일 콘솔 및 정책 엔진 |
| 브라우저 격리 | 온프레미스 웹 격리 서비스의 지원 종료: 2024년 1월 1일 | Remote browser isolation Skyhigh 클라우드를 통해 적용됨 |
| 제로데이 공격 방지 | 별도의 분석 구성 요소에 의존합니다 | 게이트웨이에 설치된 게이트웨이 맬웨어 방지 솔루션; Skyhigh 클라우드를 통한 에뮬레이션 샌드박싱 |
| 데이터 보호 | 별도의 시만텍 DLP 제품 | 지원되는 모든 채널에 걸쳐 통합된 클라우드 기반 DLP |
| 온프레미스 환경에서의 사설 애플리케이션 액세스 | 선택한 Broadcom 배포 환경에 대한 비공개 액세스 구성 요소 및 온프레미스 적용 지원 여부를 확인하십시오. | 온프레미스 및 지사 게이트웨이의 로컬 ZTNA |
| 브라우저 및 AI 제어 기능 | 선택한 Broadcom 부품에 대한 브라우저 및 AI 제어 기능을 확인하십시오. | 웹소켓을 지원하는 검사 기능을 통한 에이전트 없는 보안 브라우저 제어 |
| 정책 이월 | 관리 콘솔로 전환할 때 재작업이 필요합니다. | 검증된 가져오기 프로세스를 통해 Skyhigh의 정책 콘솔에 CPL 정책이 재표현됨 |
왜 2026년에 현대화를 해야 하는가
다음과 같은 세 가지 요인으로 인해 2026년은 현대화를 추진하기에 가장 적절한 해가 됩니다:
- 라이프사이클 마감일. SGOS 7.3 업그레이드 기간은 2026년 12월 말에 종료됩니다.
- AI 보안의 취약점. 네트워크 내에서 작동하는 AI 에이전트와 AI 도구는 로컬 네트워크 에지에서 제로 트러스트 정책이 적용되어야 하지만, 기존 프록시나 클라우드 전용 서비스로는 이를 제공할 수 없습니다.
- 비용과 복잡성. 별도의 콘솔, SKU 및 갱신 주기로 인해 총 소유 비용이 증가하며, 사용자당·모듈당 과금 방식은 해당 기능을 매일 사용하든 거의 사용하지 않든 상관없이 동일한 요금이 부과됩니다.
SGOS 7.4로의 전환은 이미 콘솔 및 정책 워크플로우의 변경을 수반하기 때문에, 현 상태를 유지하든 다른 시스템으로 전환하든 재작업 비용은 발생하게 됩니다. 따라서 지금이 대안을 검토하기에 적절한 시점입니다.

기업들이 ‘ Blue Coat ’의 대안으로 Skyhigh를 선택하는 이유
기업들이 Skyhigh를 선택하는 이유는, 필요한 곳에 데이터 플레인을 로컬로 유지하고, CPL 정책을 적용하며, 단일 콘솔에서 완전한 SSE로 확장할 수 있기 때문입니다.
Skyhigh Hybrid SSE Mesh는 온프레미스 SWG 어플라이언스, 로컬 ZTNA 및 보안 브라우저 제어 기능을 클라우드 CASB, DSPM, DLP 및 RBI와 단일 콘솔에서 통합합니다. 웹 및 사내 액세스 제어는 온프레미스에서 실행될 수 있으며, TLS 복호화 및 웹 검사는 로컬에서 수행됩니다. 관련 트래픽은 클라우드 기반 서비스가 적용되도록 전달됩니다. 기존 CPL 정책은 Skyhigh의 통합 정책 콘솔에서 재정의되며, 전환 전에 유효성 검증을 거치므로 팀은 백지 상태에서 시작하는 것이 아니라 현재의 정책 상태를 기반으로 작업을 시작할 수 있습니다.
Security Service EdgeSkyhigh는 2026년 가트너®(Gartner®)의 ‘금융 서비스 보안 및 규정 준수( Critical Capabilities ) 분야 고급 SSE 사용 사례(Advanced SSE Use Case)’ 부문에서 1위를 차지했습니다. 전 세계 최대 규모 은행의 80%와 포춘 100대 기업의 거의 절반을 포함해 3,000개 이상의 기관이 Skyhigh를 사용하고 있으며, 이 플랫폼은 99.999%의 가동률을 기록하며 2,000만 명 이상의 사용자를 보호하고 있습니다. 또한 FedRAMP High 인증을 획득했습니다.
Blue Coat 현대화 프로그램은 전환을 위해 Broadcom의 잔여 투자 자금을 활용하고, 체계적인 단계별 마이그레이션과 결합합니다.
다음 단계: 시만텍 Edge SWG 현대화 개요를 확인하거나 현대화 평가를 요청하세요.
출처
- 브로드컴. Edge SWG(ProxySG) 및 Advanced Secure Gateway의 단종 및 제품 수명 주기 (KB 151102). https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom. Edge SWG(ProxySG) 관리 콘솔(SGAC)로 전환하기 (KB 251426). https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom. 온프레미스 웹 격리 제품 단종(EOL) 자주 묻는 질문(FAQ) (KB 215429). https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- 브로드컴. 단종된 ProxySG에 대한 설명서. https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Skyhigh Security. “Skyhigh Hybrid SSE Mesh를 활용한 시만텍 엣지 Secure Web Gateway 현대화” (2026년 7월 15일). https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. 시만텍 Edge SWG(Blue Coat)를 최신 버전으로 업데이트합니다. https://www.skyhighsecurity.com/bluecoat-modernize.html
- Skyhigh Security. “Skyhigh Security , 2026년 가트너 ‘ Critical Capabilities ’ 보고서에서 ‘ Security Service Edge’ 부문의 ‘고급 SSE 사용 사례’ 1위 선정” (2026년 8월 5일). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER는 미국 및 전 세계에서 Gartner, Inc. 및/또는 그 계열사의 등록 상표 및 서비스 마크이며, 본 문서에서는 허가를 받아 사용되었습니다. 모든 권리는 Gartner에 있습니다. Gartner는 자사의 연구 간행물에 소개된 어떠한 공급업체, 제품 또는 서비스도 추천하지 않습니다.