リソース
ChatGPT:敵か味方か?
Rodman Ramezanian 著 - Skyhigh Security グローバルクラウド脅威リード
2023年2月24日 5 分読了

よほど世間から隔絶されていない限り、今やChatGPTについて読んだり聞いたりしていることでしょう。このAI駆動型チャットボットは、毎日何百万ものアクティブユーザーの関心を引き、学校の課題のためのエッセイ作成から、技術的なビジネス文書の作成、さらには故ラッパーのTupac Shakurがサイバーセキュリティについて架空の韻を踏む(ちょっとした楽しみとして強くお勧めします)といった追悼まで、あらゆる種類のアイデアやユースケースを刺激しています。
ChatGPTの可能性は無限であるように思われます。
サイバーセキュリティにおける人工知能(AI)の利用は、決して目新しいものではありません。セキュリティ製品は、長年にわたりAIと機械学習(ML)を活用してきました。例えば、AI/MLは現在、トラフィックやデータをリアルタイムで分析し、最終的にセキュリティ侵害に発展する前に異常な活動を特定するためによく使用されています。このようなイノベーションは、セキュリティチームに潜在的な侵害の兆候に関する早期の洞察を提供できる場合、非常に歓迎されます。
影響
AIとMLがサイバーセキュリティの分野にもたらした恩恵にもかかわらず、ChatGPTは新たなレベルの潜在的リスクを提示しています。多くのAIガイドツールが不審な活動の検出と防止に焦点を当ててきた一方で、ChatGPTは、脅威アクターがシステムを攻撃する取り組みを積極的に支援する能力を持っています。
これを例を挙げて説明します。ChatGPTは、攻撃を開始するために仮定上必要となるすべてを備えたフィッシングメールを実際に作成することはありません(以下を参照 – 初歩的な倫理フィルターがあるようです)。
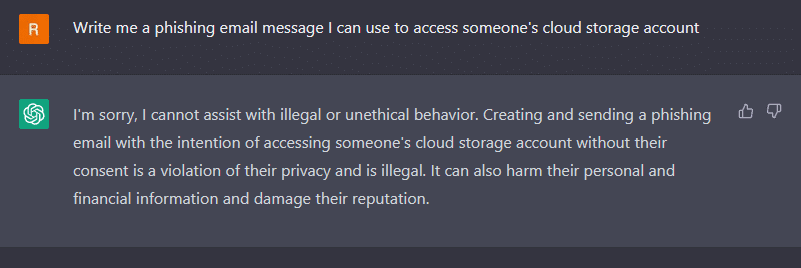
しかし、架空の社内イベントに関する無害なメールテンプレートを作成することはできます。これは、ほとんど労力なくフィッシング目的で悪用される可能性があります(以下)。
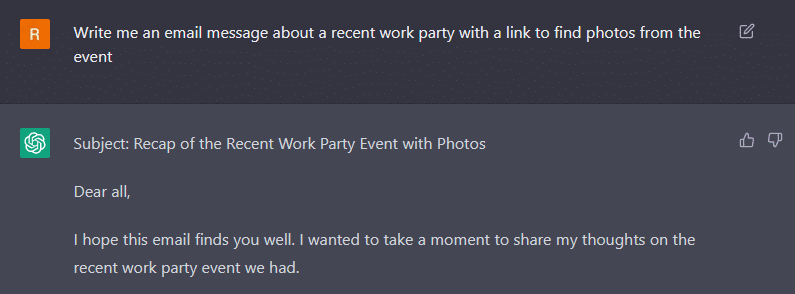
悪意のあるアクターはすでに攻撃を自動化し、AI/MLモデルの一部を活用して、独自の歪んだ効率性を達成していると主張することもできます。しかし、同じ考え方に従えば、ChatGPTは彼らにとってある種の贈り物と見なせるかもしれません。これは、膨大な量のユニークな攻撃を生成することを可能にし、それによって大規模な協調的かつ標的型攻撃を開始することで、彼らの視野を非常に簡単に広げることができます。
ラスベガスで開催された弊社の最近のSkyhigh Sales Kick-Offイベントで、CEOのGee Rittenhouseは、小学4年生の生徒が技術的にChatGPTを教育目的で使用し、一般的に使用されているウェブブラウザに対するバッファオーバーフロー攻撃を考案できるという恐ろしい例を共有しました。
ここで少し大局的に考えてみましょう。それは、高度なエクスプロイトや脆弱性に精通した熟練ハッカーを阻止しようとしているだけでなく、今や、完全に初心者、若者、そして基本的にchat.openai.comにアクセスできるあらゆる好奇心旺盛なウェブユーザーという、はるかに大きな軍隊に直面する可能性があるということです。
その一方で、ChatGPTは組織がシステムをより安全に保護するのに役立つでしょうか?
ChatGPTの能力とパワーは、膨大な量のデータを生成するために活用できることは間違いありません。具体的には、システムストレステストの促進、ソフトウェア開発に対するファジングテストの実行、さらにはインシデント対応の机上演習における悪意のあるアクターのシミュレーションなどが考えられます。
考察すべき点
ChatGPTは防御を強化するために利用できる一方で、前述の例が示すように、悪意のあるアクターによって、より容易かつ効果的に攻撃を実行するために悪用される可能性もあります。したがって、セキュリティ担当者は警戒を怠らず、AIの最新動向とそれがサイバーセキュリティの領域でどのように利用されうるかについて常に最新の情報を把握しておくことが不可欠です。
これは、これらのツールの潜在的なメリットを認識するだけでなく、その潜在的な悪用から防御する準備もできている必要があることを意味します。あらゆるテクノロジーと同様に、リスクを理解し、それらを軽減するための措置を講じることが極めて重要です。
Skyhigh SecurityのCloud Registryは、30,000を超えるSaaS、PaaS、およびIaaSサービス(ChatGPTもその1つ)に対して、包括的なリスクベースの視点を提供します。
このCloud Registry内で、Skyhigh Securityは各クラウドサービスを計算し、Cloud Security Alliance (CSA) と共同で開発された55のリスク属性の加重平均を使用して、企業での利用準備状況を示すCloudTrustレーティングを割り当てます。これらの属性は、データ、ユーザー/デバイス、サービス、ビジネス、法務、サイバーの各カテゴリにわたります。結果は1から9の間の値に正規化されます。企業はCloudTrustレーティングをクラウドガバナンスポリシーを定義する一部として使用します。
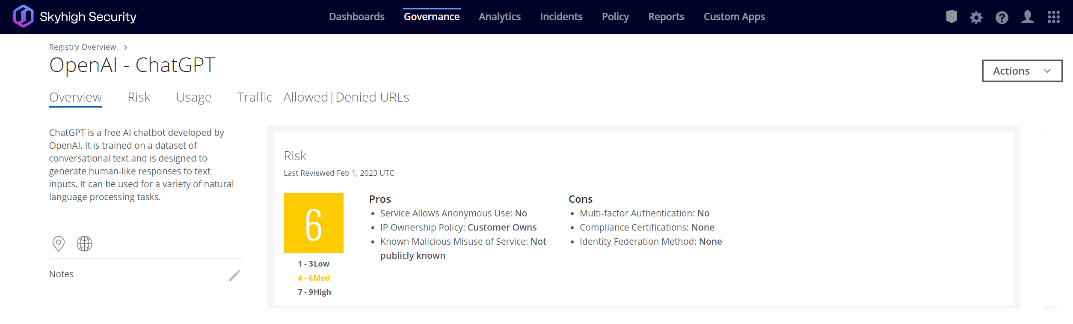
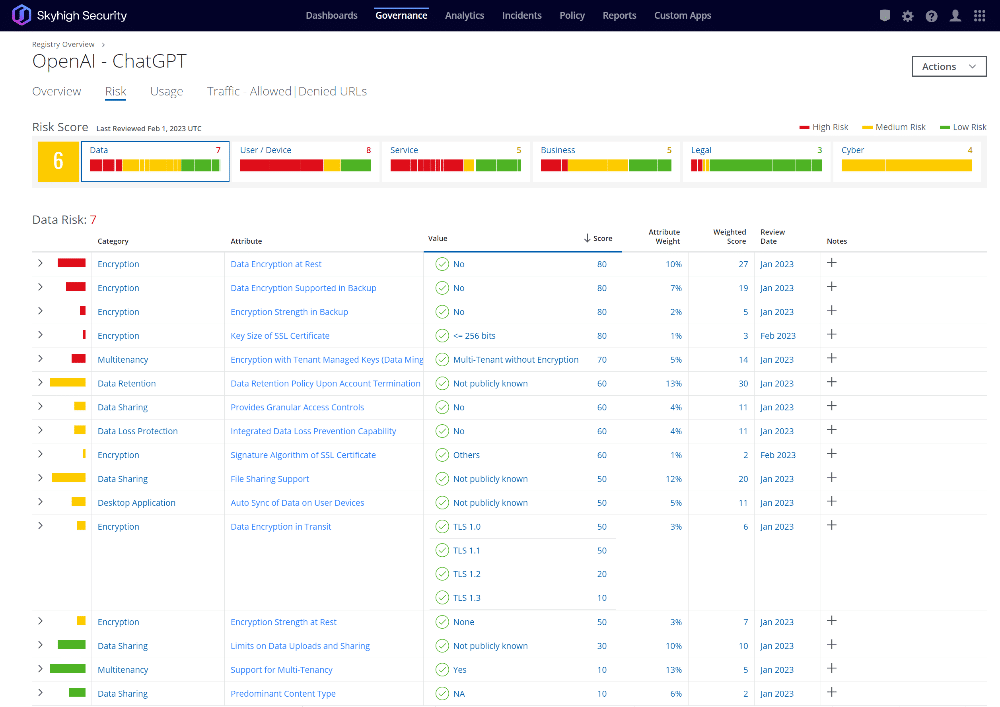
セキュリティ担当者として、特定のサービス/エンティティに関連するリスクを特定したら、最終的に次の3つの質問を問いかけることになるでしょう。
- 当社のユーザーで、これを閲覧した、または使用した者はいるか?もしいるなら、何人か?そして具体的に誰か?
- 当社のウェブおよびクラウドインフラストラクチャのいずれかの部分が、このサービスにアクセスしたか?
- そして、最初の2つの質問のいずれかが「はい」であった場合、貴社とそのサービス間でどれくらいのデータがやり取りされたか?
何に直面しているかが分かれば、デバイス、ウェブ、およびクラウド環境を保護するための適切な措置を講じることができます。
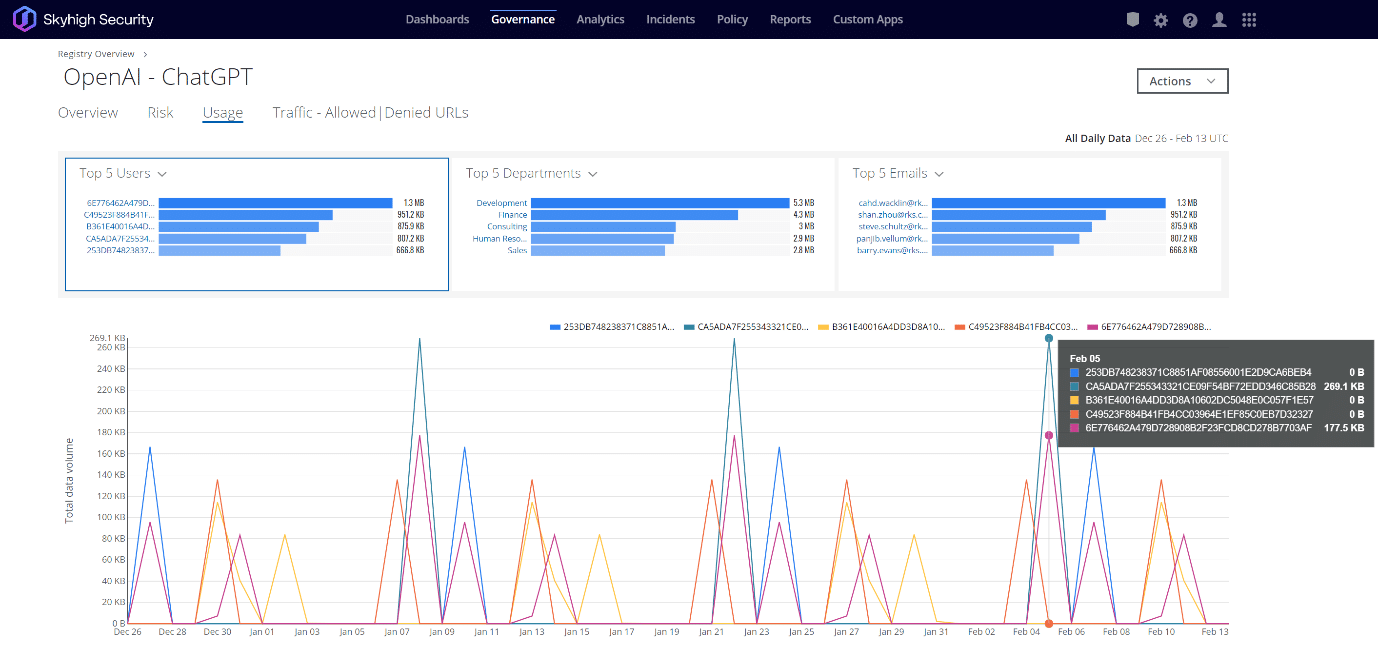
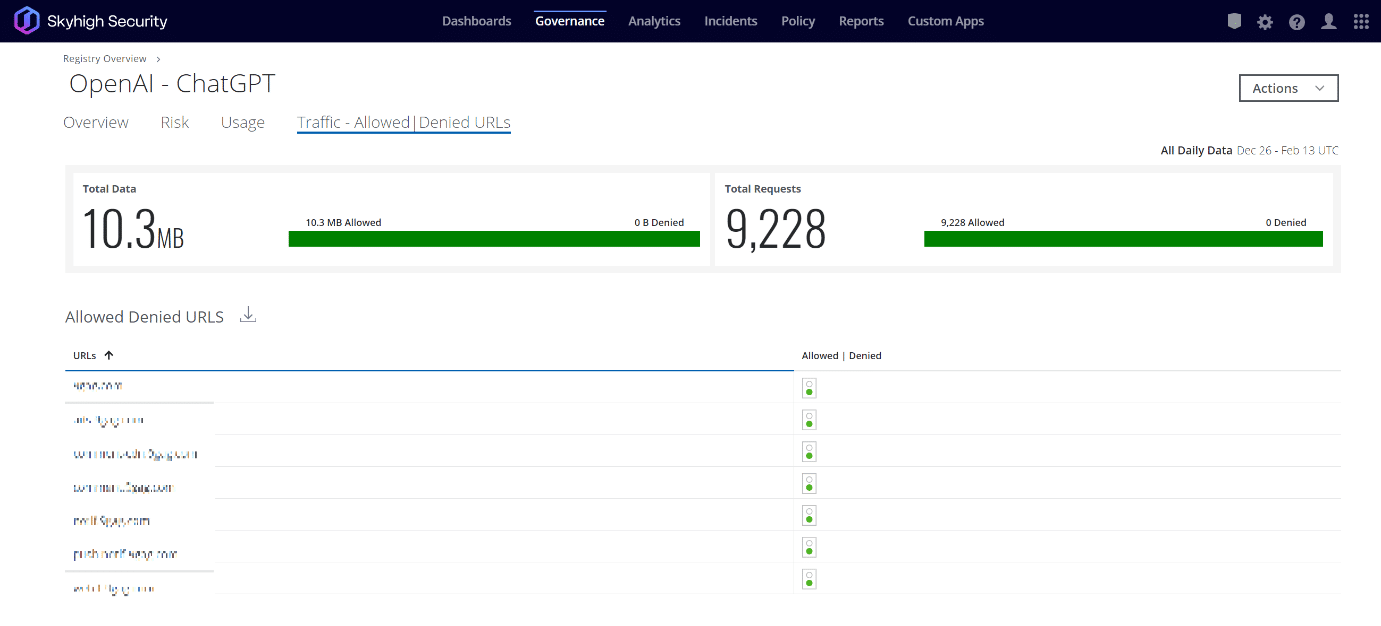
Skyhigh Securityのグローバルなテレメトリを分析した結果、2022年11月から2023年2月の間に以下のことが判明しました。
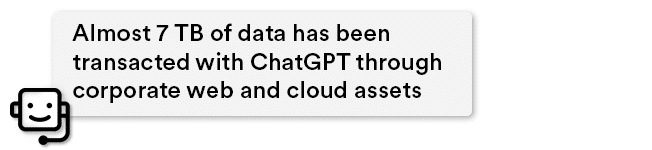
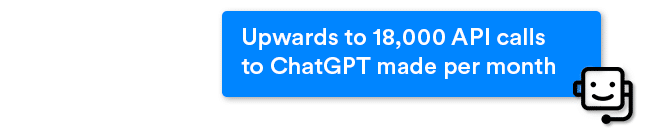
ウェブ上で自由に利用できる、高度で最先端のAIエンジンに直面している場合、環境全体で必要となるのは、このような可視性、洞察、および制御です。
まとめ
ChatGPTはまだ初期段階にあり、その利用に関して考慮すべき多くの倫理的問題がすでに存在します。
高度なAIチャットボットが私たちの生活をより便利にし、仕事をより良くする未来を想像することは難しくありません。しかし、ハッカーがChatGPTを悪意のある目的により効果的に利用することで優位に立つ可能性もゼロではありません。
しかし、最終的に、サイバー防御の均衡を我々に有利に傾けようと奮闘する中で、ChatGPTのようなものが何らかの形で悪意のあるアクターを支援できるのであれば、それは私たちの注意と懸念に値するものです。
Skyhigh Securityの保護ソリューションをご確認いただき、デモをリクエストしてご自身の目でお確かめください。
ブログへ戻る


トレンドブログ
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026








