






ブラウザベースの脅威が従来のネットワークセキュリティをどのように回避するか
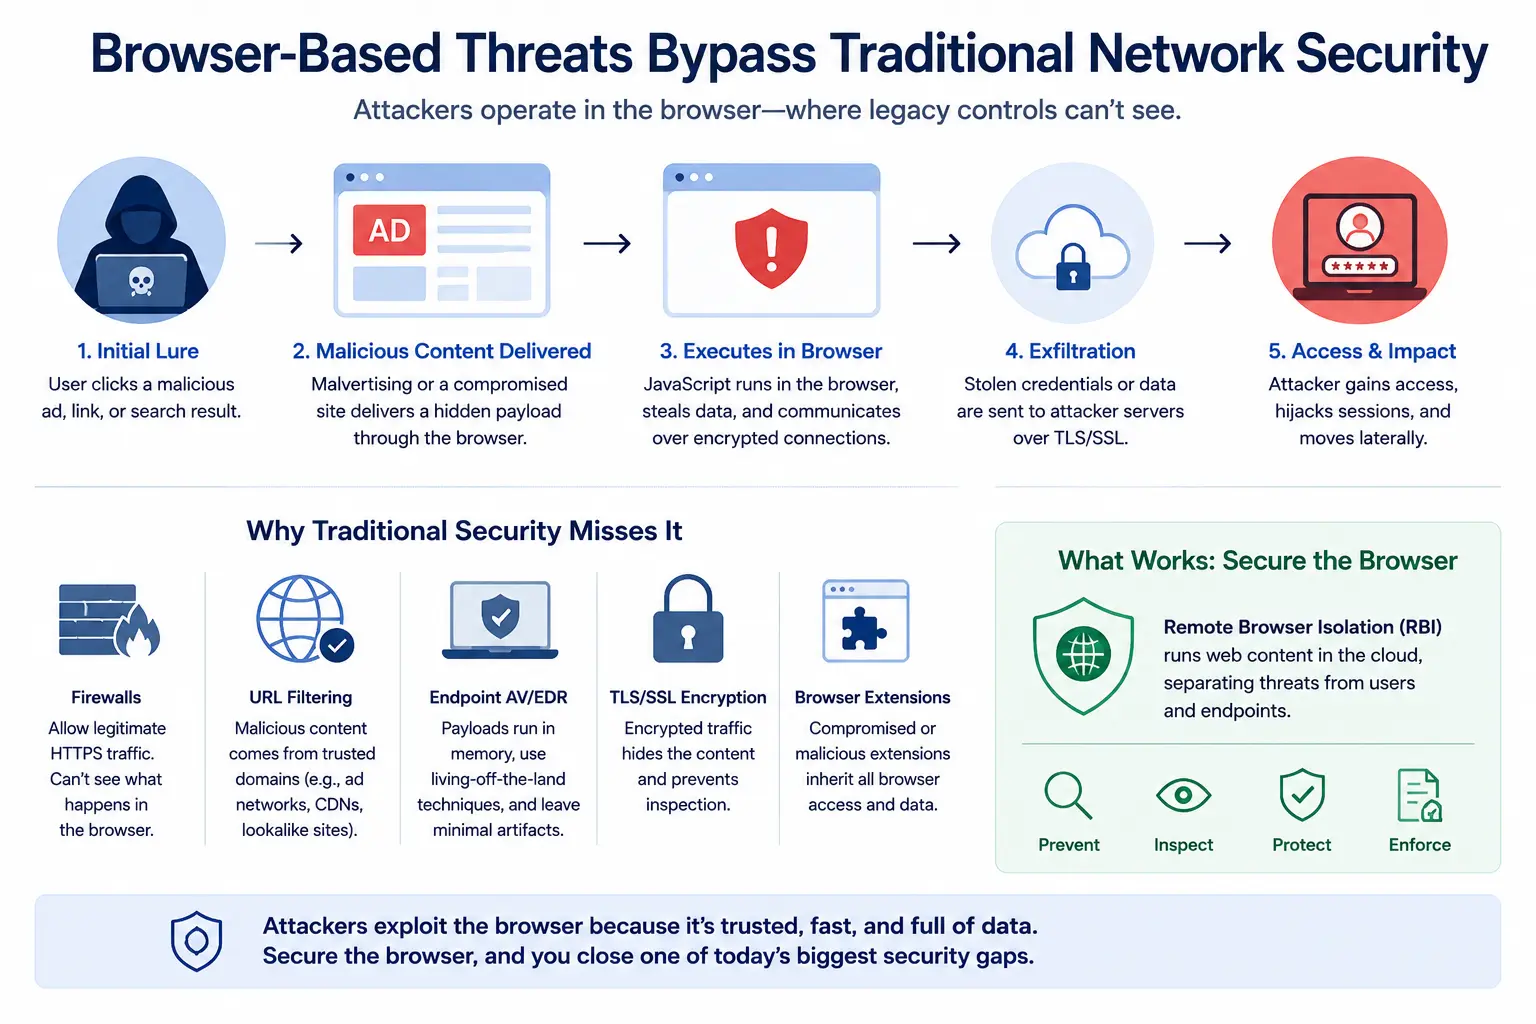
- 信頼されている広告ネットワークを介したマルウェア広告は、URLフィルタリングやレピュテーションシステム、エンドポイント向けアンチウイルスソフトではブロックできないペイロードを配信します。
- 暗号化されたトラフィックは、安全策ではなく、死角である。現在、脅威の大部分はTLS/SSLトラフィックに隠されているため、検査が不可欠である。
- ブラウザ拡張機能は、見過ごされがちな初期侵入経路の一つです。1つの拡張機能の更新が侵害されるだけで、Cookieが引き継がれてしまう可能性があります。
- フィッシングページが表示されるため、偽装ログインページを介した認証情報の収集は、ネットワーク層の防御を完全に迂回してしまいます。
- セッションハイジャックは多要素認証(MFA)を無効化します。アクティブなセッショントークンを盗んだ攻撃者は、第2要素をフィッシングで入手する必要がありません。
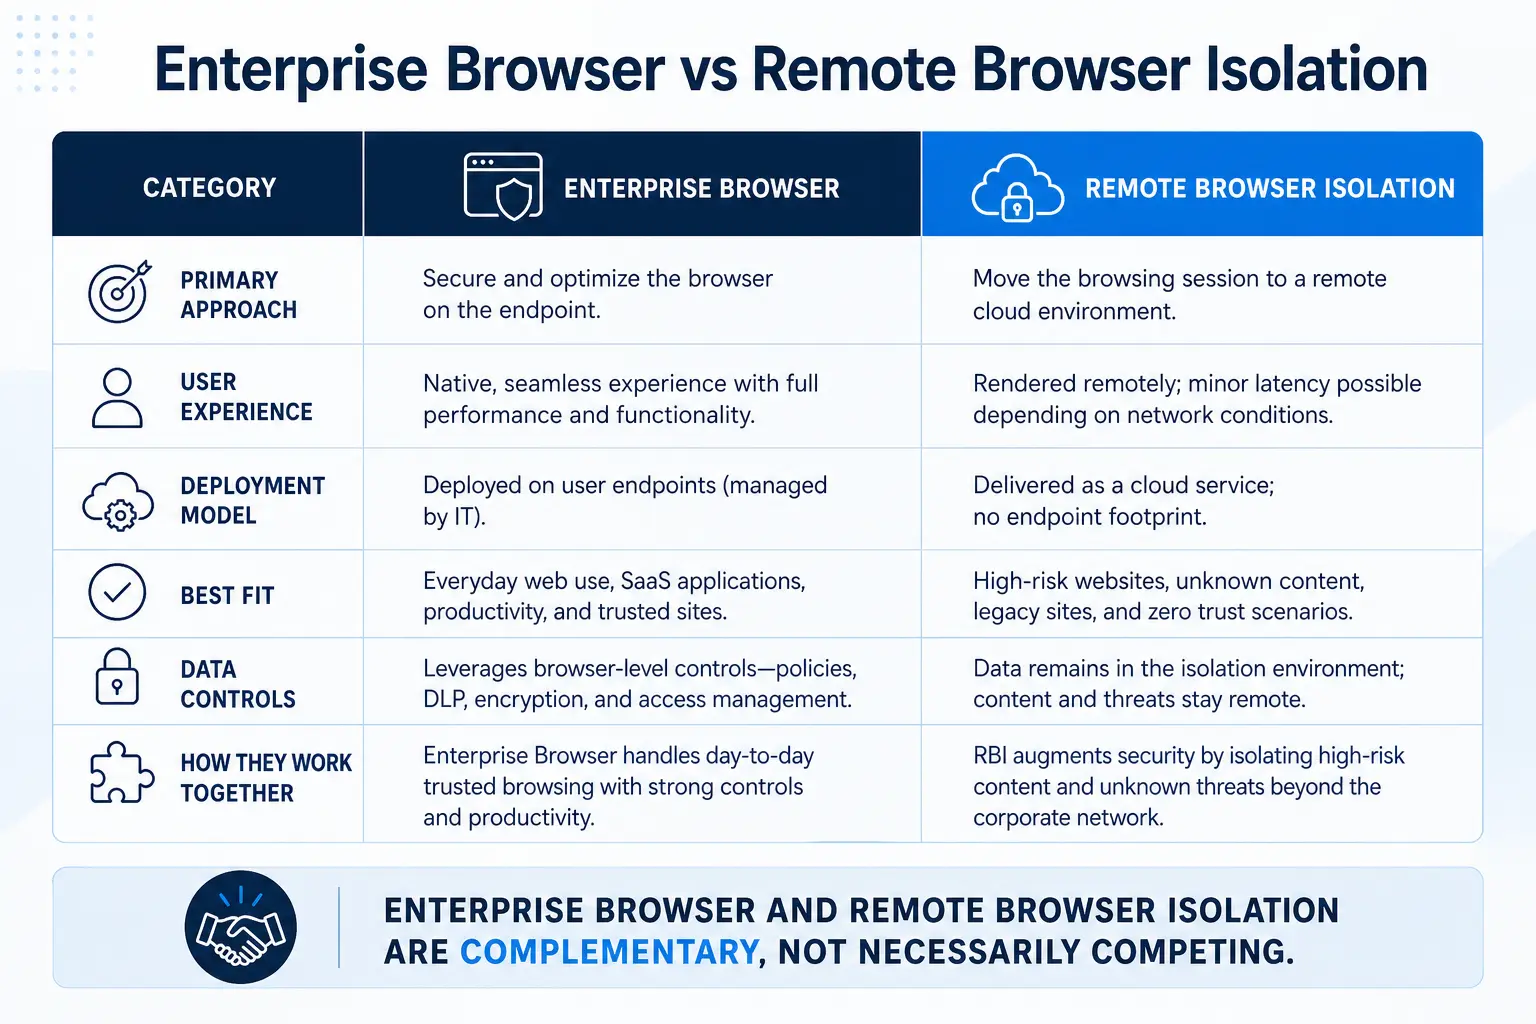
- Remote browser isolation (RBI)は、レンダリングエンジン内部で実行される脅威に対する最も直接的な対策である。なぜなら、それは……だからである。
- SWG、CASB、DLP、ZTNA、RBIを統合した統一的なSSEアプローチは、ブラウザの脅威を、ではなくポリシー層で対処します。
ファイアウォールのログには異常がなく、エンドポイントエージェントにもアラートは表示されておらず、URLレピュテーションフィードもそのサイトを問題なしと判断していました。それにもかかわらず、攻撃者は貴社の給与計算SaaSを利用する財務マネージャーのセッションクッキーを盗み出し、イントラネットへと侵入して、四半期分の報酬データを持ち出しました。これらすべてが、検知を一度も引き起こさなかったブラウザのタブを通じて行われたのです。 ブラウザを悪用した脅威は決して新しいものではありませんが、現在のその手口と、従来の境界防御やエンドポイント制御が検知するために設計された仕組みとの間のギャップは、かつてないほど広がっています。
この記事では、攻撃者がブラウザを攻撃手段として悪用するために用いる具体的な仕組みを解説し、従来の防御策がなぜそれらを体系的に見逃してしまうのかを説明するとともに、セキュリティチームが今優先すべき対策を概説します。
スタックが見逃してしまった、ブラウザを介した攻撃の仕組み
次のような状況を想像してみてください。ある製造企業の調達アナリストが、ニッチな産業用サプライヤーを検索しています。大手で信頼できる広告ネットワークを通じて配信されたスポンサー付き検索結果が、検索結果のトップに表示されます。その広告ドメインはURLフィルタリングを通過しており、広告プラットフォーム自体の評判も問題ありません。アナリストは広告をクリックします。 ランディングページはブラウザのバージョンを特定し、サンドボックスではないことを確認すると、3層のリダイレクトの背後に隠された難読化されたJavaScriptペイロードを読み込み、ブラウザのパスワードマネージャーに保存されているすべての認証情報を収集する情報窃取型マルウェアを仕込みます。エンドポイント用アンチウイルス(AV)は、署名済みのChromiumプロセスがブラウザの通常動作であるJavaScriptの実行を行っているのを検知しますが、何の対応も取りません。
MITRE ATT&CKでは、このパターンをT1189(ドライブバイ・コンプロマイズ)として定義しています。これは、ユーザーが通常のブラウジング中にウェブサイトにアクセスした際、攻撃者がそのシステムへのアクセス権を取得するものです。攻撃の手口としては、悪意のあるコードが埋め込まれた正規のウェブサイト、侵害されたクラウドストレージから配信されるスクリプトファイル、および正規の広告プロバイダーを通じて配信される悪意のある広告(マルバタイジング)などが挙げられます。
その規模の大きさはGoogle自身も認めています。2024年だけでも、Googleは51億件の不正広告を阻止し、3,920万件の広告主アカウントを停止しました(『Google Ads Safety Report』、2025年)。 これらの数字は桁外れですが、それでも検知されたもののみを表しているに過ぎません。検知をすり抜けた広告は、SOCが最も見落としがちな攻撃対象領域を形成しています。なぜなら、DNS、URLカテゴリ、TLS証明書、エンドポイントの署名といった一連の制御のすべてが、その広告インフラを信頼できるものと評価していたからです。
もしこのアナリストのセッションが remote browser isolationを経由していたならば、JavaScriptは一時的なクラウドコンテナ内で実行されていたはずだ。情報窃取型マルウェアは、フックできるローカルプロセスも、読み取れる認証情報ストアも、エンドポイントへの永続化パスも持たなかっただろう。
なぜ従来のネットワークセキュリティは、ブラウザにおいて体系的に機能しないのか
従来の境界防御は、脅威がネットワーク上のファイルや、既知の悪意あるIPアドレスへの接続という形で侵入してくることを前提に設計されていました。しかし、ブラウザの登場によって、そのモデルは一変しました。ここで、特定の制御策が機能しなくなるのです:
暗号化トラフィックの検査における抜け穴
ThreatLabzの「2024年暗号化攻撃レポート」によると、脅威の87%がTLS/SSLトラフィックに隠されていたことが判明しました。従来のセキュアWebゲートウェイの多くは、TLS 1.3を大規模に復号できないか、あるいは銀行、医療ポータル、証明書ピンニングを採用したSaaSアプリといった広範なトラフィックカテゴリを検査対象から除外しています。新規登録されたドメイン上で有効なLet's Encrypt証明書を背後に隠し、認証情報収集ページをホストする攻撃者は、この隙間を巧みにすり抜けてしまいます。プロキシログを確認するSOCアナリストの目には、CDNへのアウトバウンドHTTPS接続が映るだけです。手遅れになるまで、何も異常には見えません。
URLフィルタリングとレピュテーションの遅延
URLレピュテーションデータベースは事後対応型です。新しいドメインを使用し、ランディングページを偽装してクローラーには無害なコンテンツを表示させ、特定のブラウザフィンガープリントに一致する被害者にのみ実際のペイロードを配信するマルウェア広告キャンペーンは、最初の感染波が終息するまで、どの脅威フィードにも表示されません。 検索広告を介して配布される典型的なトロイの木馬化されたソフトウェアキャンペーンを例に考えてみましょう。これらのサイトは一見正当なアプリケーションを宣伝しており、ダウンロード用ドメインはレピュテーションチェックを通過し、マルウェアは数週間にわたって休眠状態を保ったまま、その後で初めてアクティブになります。これは、ほとんどの事後的なURLブロックが解除されるまでの時間を十分に凌ぐ期間です。
ブラウザにおけるエンドポイント向けアンチウイルス(AV)およびEDRの死角
ブラウザ内での攻撃は、その痕跡が一時的であり、ブラウザのメモリ内に埋もれており、ユーザーエクスペリエンスを維持するためにほぼ瞬時に送信されるため、エンドポイントセキュリティツールによる検出が困難です(GitLab Security Tech Notes、2025年)。 悪意のある JavaScript ペイロードがブラウザの V8 エンジン内で実行されても、ディスクにファイルが書き込まれることはありません。代わりに、DOM を操作し、フォームフィールドを読み取り、正規のブラウザトラフィックと見分けがつかない WebSocket 接続を介してデータを外部へ流出させます。プロセスツリー、ファイル書き込み、レジストリの変更を監視している EDR エージェントには、対応すべき異常は一切検知されません。
何が変わったのか:ブラウザがエンタープライズワークスペースとなった
3つの変化が相まって、ブラウザは二次的な懸念事項から主要な攻撃対象へと変化しました:
まず、SaaSはネットワークに代わって「境界」としての役割を担うようになりました。従業員がブラウザを通じてSalesforce、Workday、ServiceNow、Microsoft 365にアクセスする場合、そのブラウザセッションがアクセス層となります。ブラウザセッションが侵害されると、VPNが侵害された場合と同等のアクセス権限が与えられます。多くの場合、それ以上のアクセス権限が与えられてしまうこともあります。なぜなら、SaaSセッションはデバイス間で継続することが多く、VPN接続が提供するネットワーク層のログ記録機能がないからです。
第二に、初期感染経路としてのウェブ侵害が急増している。 Mandiantの『M Trends 2025』レポートによると、2023年から2024年にかけて、初期感染経路に占めるWeb経由の侵害の割合が5%から9%へと上昇し、ほぼ2倍になったことが明らかになった。Web経由の侵害には、ドライブバイ攻撃、悪意のある広告、SEOポイズニング、および侵害されたウェブサイトなどが含まれる。この増加は単なる偶然の変動ではなく、組織が投資してきた防御策を回避できるため、攻撃者が意図的にブラウザベースの攻撃手法へと移行していることを反映している。
第三に、認証情報の窃取とセッションハイジャックが常態化しています。『Mandiant M Trends 2025』によると、調査対象となったインシデントの16%において、盗まれた認証情報が2番目に多い初期アクセス経路となっていました。また、『Verizon 2025 DBIR』では、情報漏洩事件の22%で盗まれた認証情報が使用されていたと報告されています。 これらの認証情報の多くは、ブラウザに由来しています。具体的には、自動入力されたパスワード、ローカルストレージ内のクッキー、そしてレンダリングコンテキストで実行される情報窃取型マルウェアによって取得されたセッショントークンなどです。情報窃取型マルウェア、認証情報マーケットプレイス、そして「ブラウザをワークスペースとして利用する」という傾向が相まって、たった1つの侵害されたブラウザセッションが、攻撃者のキルチェーン全体を解き放つことになりかねません。
ブラウザ拡張機能:監視されていないサプライチェーン攻撃
あるマーケティングコーディネーターが、ユーザー数50万人、評価4.8つ星の人気のある文法チェック用Chrome拡張機能をインストールした。 6か月後、その拡張機能の開発者は、身元不明の買い手にそれを売却した。新しい所有者は、ユーザーがアクセスするすべてのサイト(企業のSSOポータルを含む)のクッキーやセッショントークンを盗み出すコードを追加する、ユーザーに通知されないアップデートを配信した。拡張機能はすでに信頼されていた上、アップデートは公式ストアを通じて配信され、情報の盗み出しには標準的なHTTPS呼び出しが使用されていたため、警告は発せられなかった。
2024年12月、ある攻撃者は、乗っ取られた開発者アカウントを利用して、Chrome Web Storeから悪意のあるブラウザ拡張機能の更新プログラムを配布するソフトウェア・サプライチェーン攻撃を実行した(GitLab Security Tech Notes、2025年)。この攻撃者は、動的な設定に基づいてHTTPヘッダーやDOMコンテンツからデータを盗み出すコードを拡張機能に組み込んで更新を行い、少なくとも320万人のユーザーに影響を及ぼす高度な攻撃となった。
その手口は驚くほど単純だ。2024年後半以降、最も一貫して見られるパターンは、アップデートを悪用した「信頼の乗っ取り」である。攻撃者は公式ストアにアプリを公開したり、開発者を乗っ取ったり、既存の拡張機能を乗っ取ったりした後、既存のユーザーに対して大規模に悪意のあるアップデートを配信する。「スリーパー」と呼ばれる拡張機能は、信頼を築くのに十分な期間、無害な状態を保ち、その後、アップデートを通じてスパイウェアの起動、トークンの窃取、またはリダイレクト行為を実行する。
SOCの観点から見ると、この種の攻撃はほぼ検知不能です。この拡張機能はブラウザプロセス内で動作し、HTTPSを介して、新規登録されたドメインやクラウドプラットフォーム上でホストされているドメインと通信し、ユーザーが正当に閲覧しているのと同じページコンテンツにアクセスします。エンドポイントエージェントはこれを検知しません。 ネットワーク監視では、CDN への暗号化されたトラフィックが検出されるのみです。唯一の効果的な対策は、拡張機能に対するきめ細かなガバナンス(許可リスト、権限監査、バージョン固定)と、ブラウザ分離によるブラウザセッションの隔離であり、これにより、侵害された拡張機能であっても実際のエンドポイントに到達できないようにします。
認証情報の収集とセッションハイジャック:ブラウザを介した多要素認証(MFA)の回避
給与担当者が、福利厚生ポリシーの更新に関するメールを受け取ります。リンクをクリックすると、会社のIDプロバイダーのログイン画面と全く同じ外観のページが開きます。ブランドロゴも、証明書のロックアイコンも、サブドメインを注意深く確認しなければドメイン構造も同一です。担当者は認証情報とMFAトークンを入力します。中間プロキシに潜む攻撃者は、その認証情報をリアルタイムで本物のIDプロバイダーに中継し、セッションクッキーをキャプチャして、自身のブラウザからそれをリプレイします。 これで、攻撃者は認証済みのセッションを取得したことになる。MFAはその役割を果たした――ユーザーを認証した――が、攻撃者はその認証の結果を盗み出したのである。
MITRE ATT&CK T1185(ブラウザ・セッションハイジャック)では、攻撃者がブラウザソフトウェアのセキュリティ脆弱性や固有の機能を悪用して、コンテンツを変更したり、ユーザーの行動を改変したり、情報を傍受したりする方法について説明しています。 具体的な例として、攻撃者がブラウザにソフトウェアを注入し、それによってクッキー、HTTPセッション、SSLクライアント証明書を引き継ぐことが挙げられます。これらの権限を得た攻撃者は、SharePointやWebメールなど、イントラネット上のあらゆるリソースにアクセスできる可能性があります。また、ブラウザピボッティングにより、2要素認証によるセキュリティ対策も迂回される可能性があります。
これは単なる理論上の懸念ではありません。「Adversary in the Middle」型のフィッシングキットは、すでに汎用化されています。 「フィッシング・アズ・ア・サービス(Phishing as a Service)」のツールキットでは、現在「Browser in the Browser」(BitB)という手法が採用されており、ユーザーの実際のブラウザ内に偽のブラウザウィンドウを表示して、正規のログインフローを模倣しています。これらのキットは、偽装されたアドレスバーを備えた説得力のあるログイン画面を表示し、認証情報とアクティブなセッショントークンの両方を盗み出します。また、ボット対策チェック、条件付き読み込み、ドメインの急速なローテーション、コードの難読化などを駆使して、検知を回避しています。
従来のネットワーク制御(IPレピュテーション、ドメインの運用期間に基づくフィルタリング、さらには証明書の透明性(CT)の監視など)は、インフラの急速な変化に追いつくのに苦労しています。最も効果的な防御策は、そもそもフィッシングページがユーザーの実際のブラウザ上で表示されるのを未然に防ぐことであり、これこそが、RBIを統合した次世代 secure web gateway が統合されたRBIによって実現されるものです。たとえユーザーがクリックしたとしても、ページは隔離されたコンテナ内でレンダリングされるため、認証情報がキーロガーに記録されたり、セッショントークンが傍受されたりすることはありません。
JavaScript を利用したデータ流出:レンダリングエンジンを介したデータ損失
あるヘルスケア企業のアナリストが、サードパーティの分析スクリプトを介して侵害されたリサーチポータルを開きました。注入されたJavaScriptは、アナリストが開いているタブ形式のSaaSアプリケーション(具体的には患者記録ダッシュボード)のDOMを密かに読み取り、表示されているデータをJSONブロブとしてシリアライズし、テレメトリトラフィックに見せかけたWebSocket接続を介して、攻撃者が制御するエンドポイントへPOSTリクエストを送信します。 ファイルのダウンロードも、実行可能ファイルの配置も一切行われませんでした。添付ファイル、USBへの書き込み、クラウドへのアップロードを監視するDLPルールは、一度も発動しませんでした。
このシナリオは、data loss prevention がブラウザのセッションそのものにまで適用されなければならない理由を示しています。ブラウザ上で実行されるJavaScriptは、ユーザーに表示されるすべての情報に対して読み取りアクセス権を持っています。クロスオリジン制限は一定の効果がありますが、侵害されたファーストパーティスクリプト、サプライチェーン攻撃を受けたライブラリ、悪意のある拡張機能などは、いずれも正規のアプリケーションと同じオリジン内で動作します。
マンディアントは、2024年に発生した侵入事例の34%について、初期の感染経路を特定できなかった(『M Trends 2025』)。この割合は、企業のログ記録および検知機能に潜在的な不備があることを示唆している。ブラウザを介したデータ流出が、そのギャップの一因となっている可能性が高い。データがファイルシステムではなくレンダリングエンジンを通じて外部に流出する場合、フォレンジック上の痕跡はごくわずかとなるからだ。
セキュリティチームが今すべきこと
ブラウザを介して発生する脅威とネットワーク層の制御との間の構造的な不整合は、放っておいても解消されることはありません。以下に、優先順位をつけた行動計画を提示します。
1. 高リスクなトラフィックに対してremote browser isolation を導入する
RBIは、Webコンテンツを使い捨てのクラウドコンテナ内で実行し、安全なビジュアル出力のみをエンドポイントにストリーミングします。マルウェア広告のペイロード、ドライブバイ攻撃、JavaScriptを利用した情報漏洩は、すべてコンテナ内で遮断されます。まずは未分類のURLやリスクの高いカテゴリから導入を開始し、その後、特権ユーザーや機密性の高い役割を持つユーザーを対象に、すべてのWebトラフィックへと対象を拡大します。Skyhigh Security のSSEプラットフォームにはRBIが統合されており、スタンドアロンの隔離製品の導入に伴う複雑さを回避できます。
2. 例外設定なしでTLS検査を適用する
脅威の大部分が暗号化されたトラフィックに潜んでいるのであれば、HTTPSトラフィックの大部分を検査の対象から除外することは、確実に死角を生み出すことになります。 最新のクラウド型SWGアーキテクチャは、レガシーアプライアンスに見られるような遅延や証明書管理の問題なしに、TLS 1.3を大規模に検査することができます。NIST SP 800-207が強調しているように、ゼロトラストでは、物理的またはネットワーク上の位置情報のみに基づいて、資産やユーザーアカウントに対して暗黙の信頼を与えることはないと想定されています。この原則は暗号化されたセッションにも適用されます。つまり、プロトコルのラッパーではなく、アイデンティティとデータを信頼するということです。
3. ブラウザ拡張機能を無効にする
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. DLPをブラウザのコンテキストに移行する
ファイルレベルおよびネットワークレベルのDLPでは、JavaScriptを利用したデータ流出を見逃してしまいます。Skyhighのクラウド経由で提供されるWebおよびクラウドセキュリティゲートウェイを通じて適用されるインラインDLPポリシーは、ブラウザセッション内のコンテンツを検査し、機密データの承認されていない宛先へのコピー&ペーストを検知したり、ブラウザ上の機密コンテンツのスクリーンショットにデジタル透かしを入れたり、管理対象外のデバイスへのダウンロードを制御したりすることができます。
5. フィッシング攻撃に強い認証方式を導入する
FIDO2準拠のハードウェアセキュリティキーは、認証を正当なドメインに紐付けるため、たとえユーザーが悪意のあるリンクをクリックしたとしても、攻撃者による中間者フィッシングは構造的に不可能となります。セッショントークンの紐付けと継続的なセキュリティ状態の評価により、攻撃にさらされるリスクの発生期間をさらに短縮します。
緊急性:検出のギャップは縮小するどころか、むしろ拡大している
2024年、世界全体の平均潜伏期間は11日に達しました(『Mandiant M Trends 2025』)。また、多くの侵入は最初の1週間以内に発見されています。これは一見心強い数字のように思えますが、ブラウザベースの攻撃では、認証情報の収集、セッションハイジャック、データの持ち出し、痕跡の消去といったキルチェーンの全工程を、わずか数分で完了させてしまう可能性があることを考慮すると、話は別です。これらの一連の攻撃は、すべて単一のブラウザセッション内で実行されるため、エンドポイントやネットワークのログには一切記録されない可能性があります。
2024年に発生した情報漏洩について、57%の組織が最初に外部情報源からその事実を知りました(Mandiant M Trends 2025)。自社のSOCが侵害を発見していない場合、問題となるのは、使用しているツールがブラウザ内の状況をまったく把握できているかどうかです。 ほとんどの組織にとって、正直な答えは「いいえ」でしょう。Verizonの2025年DBIRは、侵害の60%に人的関与が関与していたことを明らかにし、この現実を浮き彫りにしました。そして、ブラウザが中心となる現代において、その人的関与が発生するのはまさにブラウザの中なのです。
ブラウザは、従業員が認証を行う場であり、機密データの閲覧や操作が行われる場であり、SaaSのワークフローが実行される場でもあります。これは企業において最も重要なエンドポイントの接点であるにもかかわらず、依然として監視体制が最も不十分な状態にあります。ブラウザへのセキュリティ対策が講じられないまま月日が経つたびに、定量化できないリスクが蓄積されていくことになります。
出典
- MITRE.ATT&CK テクニック T1189: ドライブバイ攻撃。https://attack.mitre.org/techniques/T1189/
- Google.『2024年広告安全レポート』(2025年4月)。https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. 『ThreatLabz 2024年 暗号化攻撃レポート』(2024年12月)。https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- GitLab 脅威インテリジェンス。技術ノート:少なくとも320万人のユーザーに影響を及ぼしている悪意のあるブラウザ拡張機能(2025年2月13日)。https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- Mandiant(Google Cloud)。『M-Trends 2025:最前線からのデータ、洞察、および提言』(2025年4月23日)。https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- ベライゾン。『2025年データ漏洩調査報告書』(2025年4月)。https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE.ATT&CK テクニック T1185: ブラウザ・セッションの乗っ取り。https://attack.mitre.org/techniques/T1185/
- NIST.SP 800-207: ゼロトラスト・アーキテクチャ(2020年8月)。https://csrc.nist.gov/pubs/sp/800/207/final