







Blue Coat およびProxySGのサポート終了:移行計画
- ProxySGのサポート終了時期は、SGOSのバージョンごとおよびアプライアンスのモデルごとに設定されており、統一された日付として定められているわけではありません。
- SGOS 6.7は2023年12月31日にサポート終了となり、これ以降、修正プログラムの提供は行われません。
- SGOS 7.3には2024年以降、新機能は追加されず、アップグレード期間は2026年12月までとなります。
- SGOS 7.4 では、Java Management Console と VPM が削除されたため、アップグレードを行うユーザーであっても、ポリシーとワークフローの変更が余儀なくされます。
- SGOS 7.3 をまだ使用しているチームは、アップグレードとモダナイゼーションのいずれかを選択し、今四半期中に着手する必要があります。
Blue Coat ProxySGは現在、BroadcomのSymantec EdgeSecure Web Gateway (Edge SWG)として、SGOSオペレーティングシステム上で動作しています。そのサポート終了時期は、ソフトウェアのバージョンおよびハードウェアのモデルごとに定められています。SGOS 6.7は2023年末をもってサポートが終了しています。 SGOS 7.3については、Broadcomによる限定サポート期間が2026年12月まで続いており、その後はお客様がSGOS 7.4に移行することが想定されています。SGOS 7.4では従来のJavaコンソールとポリシーマネージャーが廃止されるため、引き続き使用する場合も移行する場合も、ポリシーの管理方法の変更が必要となります。
SGOSのライフサイクルの概要
現在、SGOSのリリースで重要なのは以下の3つです。6.7はサポート終了となり、7.3は2026年12月まで限定サポートが提供され、7.4が現在の長期サポートリリースとなっています。
| SGOSのバージョン | 役割 | ライフサイクルステータス(Broadcomによる) |
|---|---|---|
| 6.7 | 引退した | 2023年12月31日をもってサポート終了 |
| 7.3 | 前回の長期リリース | サポート終了の発表日は2024年12月31日です。この日以降、新機能の追加はありません。重大および高レベルのセキュリティ脆弱性については限定的なサポートを提供します。バージョン7.4で修正プログラムが提供された場合、Broadcomはアップグレードを推奨する場合があります。お客様は、発表日から2年以内にバージョン7.4へアップグレードする必要があります。 |
| 7.4 | 現在の長期リリース | 2023年7月8日より一般提供が開始されました。Java Management ConsoleおよびJava VPMは廃止され、Admin Console(SGAC)およびWeb VPMを通じて管理されるようになりました。 |
出典:Broadcom、「Edge SWG(ProxySG)およびAdvanced Secure Gatewayのサポート終了と製品ライフサイクル」、ならびに「ProxySGのサポート終了に関するドキュメント」。Broadcomは、2024年12月から2026年12月末までの間にリリースされるメンテナンスリリースには、軽微な機能強化やセキュリティ更新に関する承認済みの例外が含まれる可能性があることを指摘しており、顧客に対してはBroadcomの担当チームに確認するよう推奨しています。
関連コンポーネント
- ハードウェア。保守終了日および製品寿命終了日は、モデルごとに異なります。 Broadcomのライフサイクルに関する記事では、SG-S200、SG-S400、SG-S500アプライアンス、ASG-S200、ASG-S400、ASG-S500、SSP-S210およびSSP-S410プラットフォーム、ならびにSG-VA仮想アプライアンスについて解説しています。お使いのモデルの日付については、当該記事に添付されているライフサイクルPDFでご確認ください。
- 管理ツール。Broadcomによると、Javaベースの管理コンソールはSGOS 7.4以降では利用できず、Java VPMも削除されているとのことです。以前のバージョンには依然としてこれらが含まれていますが、更新は提供されなくなりました(Broadcom)。
- オンプレミス型Webアイソレーション。すべてのバージョンは2024年1月1日にサポート終了となりました。Broadcomでは現在、ブラウザアイソレーションをクラウドサービスとしてのみ提供しています(Broadcom)。
ProxySGのバージョンおよびサポート終了状況を確認する方法
各アプライアンスのSGOSバージョンとモデルを記録し、それらをBroadcomのライフサイクルに関する記事と照らし合わせて、サポート終了のステータスを確認してください。
- お使いのSGOSのバージョンを確認してください。バージョンは、管理コンソールまたは管理コンソールのダッシュボードに表示されます。また、CLIから「show version」を実行しても確認できます。
- 各アプライアンスのモデルを記録してください。物理アプライアンスおよび仮想アプライアンスのモデル(例:SSP-S410、SG-S500、SG-VAなど)をすべて書き留めてください。
- ライフサイクルに関するPDFをご確認ください。各バージョンおよびモデルについて、Broadcomの製品ライフサイクルに関する記事と照らし合わせて、メンテナンス終了日および製品寿命終了日を確認してください。
- 依存するコンポーネントを列挙してください。これには、マネジメントセンター、コンテンツ分析およびサンドボックス機能、ICAP接続型DLP、レポート機能、およびオンプレミスの隔離機能などが含まれます。
「人生の終わり」とは、ある人にとってどのような意味を持つのかsecure web gateway
サポート終了に伴い、ユーザーのウェブトラフィックをすべて監視するデバイスから、新機能、修正プログラム、そしてサポートが順次提供されなくなります。
- 新機能はありません。SGOS 7.3は2024年末をもって新機能の提供を終了しました。
- 修正範囲の絞り込み。サポートは「重大」および「高」の脆弱性に限定されており、修正にはバージョン7.4への移行が必要になる場合があります。
- ウィンドウが閉じると、サポートは終了します。デバイス上に、ユーザーのウェブトラフィックをすべて監視する非対応のソフトウェアがインストールされていることは、重大なセキュリティリスクとなります。
- 監査および保険に関する質問。サポート対象外のゲートウェイインフラを運用している場合、コンプライアンス監査やサイバー保険の審査において、その正当性を説明するのは困難です。
「単にアップグレードすればいい」という考えの落とし穴
SGOS 7.4 へのアップグレードにより、サポート対象は継続されますが、Java コンソールと VPM が削除されるため、依然としてポリシーのワークフロー変更が必要となります。
SGOS 7.3のサポート終了に対する当然の対応策は、7.4へのアップグレードです。ただし、これは単なるバージョンアップではありません。SGOS 7.4では、多くのチームが長年にわたり使用してきたJavaベースの管理コンソールとJava VPMが廃止され、Broadcomは管理者に代わりにEdge SWG管理コンソールとWeb VPMの利用を推奨しています。
実際の問題として、Blue Coat を引き続き使用する場合でも、新しいコンソールの導入、管理者の再教育、ポリシーの再検証が必要となります。こうした作業が避けられないのであれば、真の決断は、現在のプラットフォームで行うか、それともハイブリッド展開、統合データ保護、AI時代のトラフィックに対応するために構築されたゲートウェイで行うかという点にあります。
2つの選択肢
SGOS 7.4 へのインプレースアップグレードを行うか、新しいゲートウェイへの移行を行うか、どちらの場合もポリシーの設定作業が必要となります。
インプレースアップグレード。SGOS 7.4 へ移行し、サポート終了予定のハードウェアを更新します。これによりサポートは継続されますが、コンソールおよび VPM の移行は依然として必要であり、ライセンス、サポート、ロードマップに関する懸念は解消されません。次のライフサイクルのマイルストーンでも、同様の判断を迫られることになります。
近代化を図りましょう。ProxySGを、必要な場所ではオンプレミス環境を維持しつつ、準備が整い次第クラウドへと拡張できるゲートウェイに置き換えてください。評価基準については、「Blue Coat の代替製品」および「ProxySGの代替製品」をご覧ください。
2026年第4四半期の移行計画
SGOS 7.3の導入期間が2026年12月末で終了することを踏まえると、現実的な第4四半期の計画では、約10週間後に並行導入が実現することになります:
第1週~第2週:決定を行う。バージョンとモデルを確認し、依存関係を一覧化し、その場でアップグレードするか、あるいはモダナイゼーションを行うかを決定する。モダナイゼーションを行う場合、新しいゲートウェイの導入期間中、現在の7.3環境に対してブリッジングアップグレードが必要か、あるいはサポート体制の整備が必要かを確認する。
第3週から第6週:評価と設計。CPLおよびVPMポリシー、認証領域(SAML、Kerberos/IWA)、TLS検査の例外、ICAPおよびDLPとの連携、ならびに上流および下流のプロキシチェーンを洗い出す。データ主権ゾーンおよびローカル検査を必要とするOT環境をマッピングする。
第6週から第10週:並行して展開する。ProxySGと並行して新しいゲートウェイを立ち上げる。ポリシーベースラインをインポートして検証する。パイロットグループをルーティングし、動作を比較する。
第10週以降:段階的に移行を行う。ポリシーが承認され、ロールバック計画のテストが完了した後、ユーザーとサイトを段階的に移行し、トラフィックが完全に移行され、合意されたロールバック期間が終了したら、ProxySGを廃止する。
大規模な組織では、通常、6か月から12か月にわたって導入と移行を並行して進めます。年末までの優先課題は、アップグレードを行うか、本番トラフィックを代替システムに移行するかによって、サポート終了となるソフトウェアの使用を中止することです。

Blue Coat からSkyhighへの移行にはどのような作業が含まれるか
Blue Coat からSkyhighへの移行は、CPLポリシーを引き継ぎ、並行トラフィックを用いてその有効性を検証する、6つのフェーズからなるガイド付きプロセスです。
ポリシーは、単なるファイル変換としてプロキシエンジン間で移行されるわけではありません。Skyhighは、検証済みのインポートプロセスを通じて、統一されたポリシーコンソール内で既存のCPLを再定義します。ルールはインポートされ、レビューされた後、切り替え前に並行トラフィックに対してテストされます。また、これは長年にわたり使用されていないルールを廃止する絶好の機会でもあります。
- 評価と調査。アプライアンス、SGOSのバージョン、トラフィック量、ユーザー数、認証レルム、ICAPおよびDLPとの連携、プロキシの連鎖を把握します。現在のCPLおよびVPMポリシーを「信頼できる情報源」としてエクスポートします。
- ポリシーのインポートと検証。ルール、カテゴリ、例外をSkyhighのポリシーエンジンに引き継ぎ、適用されなくなったルールを削除します。
- 導入とトラフィック制御。Skyhigh SWGをオンプレミス、ハイブリッド環境、またはクラウドに導入し、明示的なプロキシ設定やPACファイル、Skyhigh Client、エージェントレスのSecure Browser Controls、あるいはIPsecおよびGREトンネルを利用してトラフィックを制御します。
- パイロット運用および並行運用。ProxySGが本番環境へのサービス提供を継続する中で、テストグループを用いてポリシーの整合性を検証し、ロールバックの予行演習を行う。
- 段階的な移行。ユーザーとサイトを段階的に移行し、通信の遮断や誤検知がないか監視する。
- 運用終了。トラフィックが完全に移行したら、ProxySGを廃止してください。
「Secure Web Gateway への移行:カットオーバーおよびロールバックのチェックリスト」を参照してください。
移住に関するよくある懸念事項
ProxySGへの移行においては、以下の5つの領域について明確なマッピングを行う必要があります。認証、TLSインターセプト、トラフィックステアリング、ICAPおよびDLP、そして共存です。
- 認証。既存のリalm(SAML、Kerberos/IWA、またはクライアント・プロキシ ID)をマッピングし、ユーザーおよびグループベースのポリシーが同じように動作するようにします。
- TLSの傍受。検査認証局の再発行と配布、およびポートの復号化と信頼例外の設定。
- トラフィック制御。サイトごとに以下から選択します:管理対象ネットワーク向けには明示的なプロキシまたはPAC、SaaSおよびAIツールへのアクセス向けにはブラウザ制御、ローミングユーザー向けにはSkyhigh Client、支店向けにはトンネル。
- ICAP および DLP。データ保護は、Skyhigh クラウドを通じて同一のポリシーに基づき適用されるため、ICAP チェーンはローカルエンジンによる処理ではなく、クラウド上で適用される検査に置き換えられます。評価の際には、この処理経路がお客様のデータ保存要件を満たしていることを確認してください。サードパーティ製 DLP への引き継ぎについては、評価の際にマッピングが行われます。
- 共存。並行実行により、Skyhighのポリシーが検証されている間も、ProxySGは本番環境へのサービス提供を継続します。
手元に残るものと、得られるもの
既存の導入モデルとポリシーへの投資を維持しつつ、インライン脅威検査、統合データ保護、そして完全なSSEへの道筋を得ることができます。
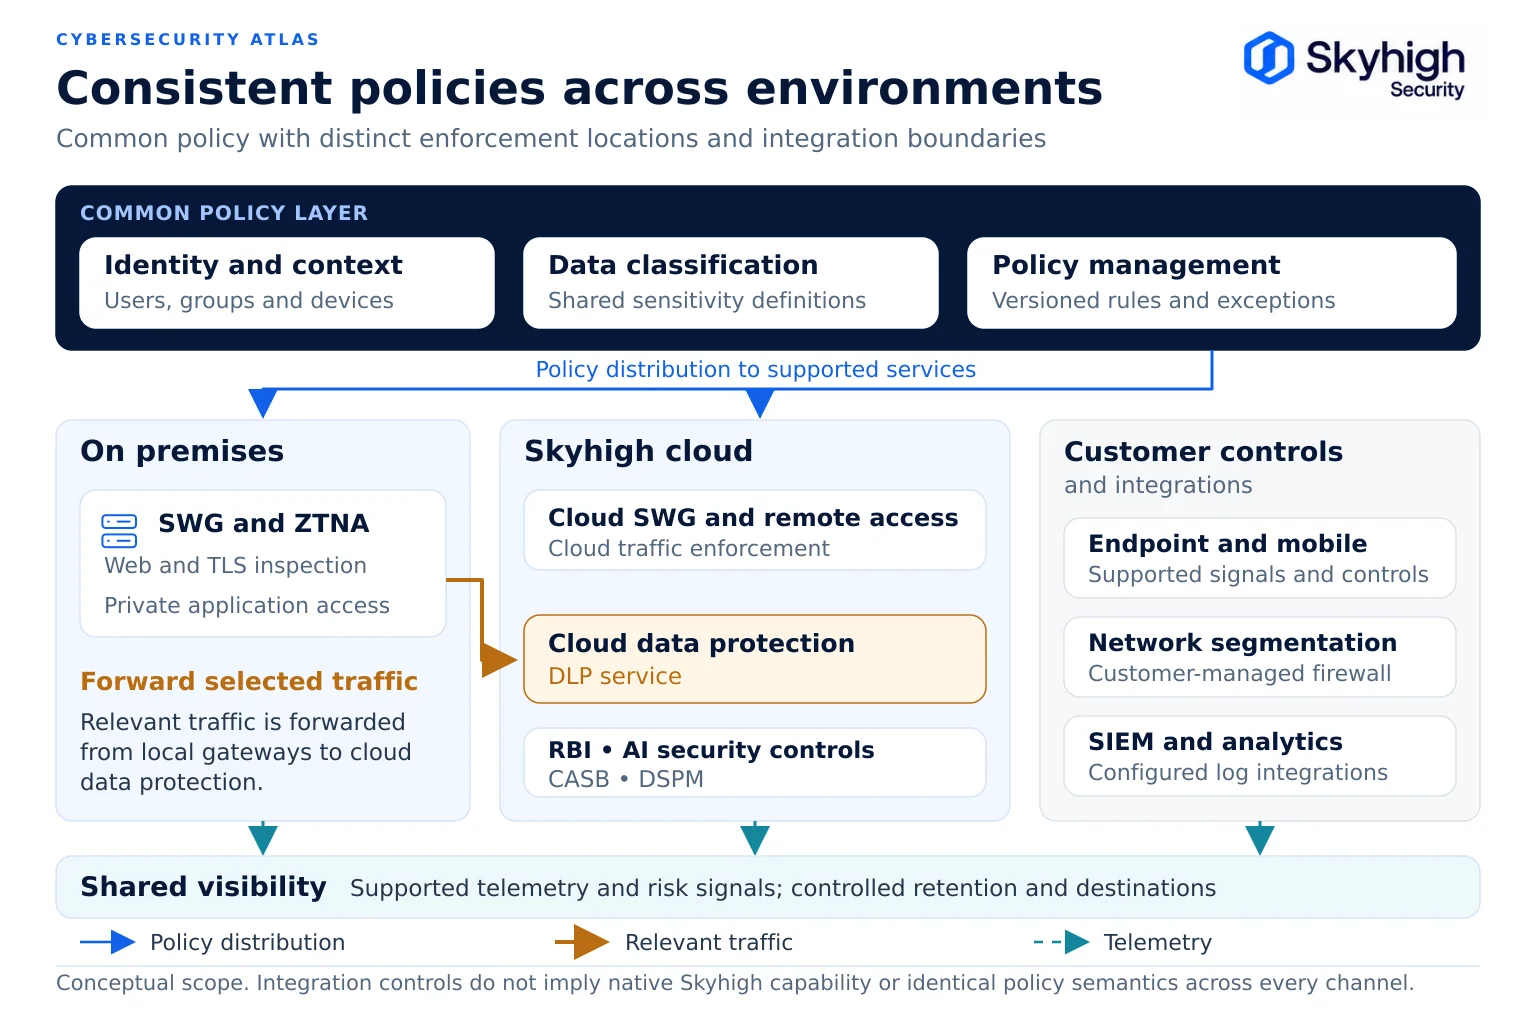
既存の導入モデルを維持できます。Skyhigh SWGはオンプレミス、ハイブリッド、クラウドのいずれでも動作するため、オンプレミスのProxySG環境を、Skyhighクラウドからデータ保護と分離機能が適用されたオンプレミスのSkyhighゲートウェイ環境へと移行し、ご自身のスケジュールに合わせてクラウドへの移行をさらに進めることが可能です。また、これまで構築してきたポリシーも引き継がれ、その有効性が確認されます。
ゲートウェイでは、リアルタイムのインライン検査機能を備えた「Gateway Anti-Malware」、ローカルでのゼロトラストアクセス、WebSocketに対応した検査機能を備えたエージェントレスの「Secure Browser Controls」、およびアプリケーションの可視化機能を利用できます。Skyhighクラウドを通じて、同一のポリシーのもと、ゲートウェイが転送するトラフィックに対して、Web、SaaS、プライベートアプリ、エンドポイント、AIツールにわたるデータ保護、remote browser isolation 、エミュレーションサンドボックス、およびUEBAが適用されます。 単一のコンソールにより、Skyhigh Hybrid SSE Meshを通じてSWG、CASB、ZTNA、およびDSPMが統合されます。
「Blue Coat 」近代化プログラムでは、移行にブロードコムからの残りの投資を充当するため、本来ならアプライアンスの更新に充てられるはずだった予算が、代わりにこの移行に充てられることになります。
出典
- Broadcom。Edge SWG(ProxySG)およびAdvanced Secure Gatewayのサポート終了および製品ライフサイクルについて(KB 151102)。https://knowledge.broadcom.com/external/article/151102/end-of-life-and-product-lifecycle-for-pr.html
- Broadcom。ProxySGのサポート終了に関するドキュメント。 https://techdocs.broadcom.com/us/en/symantec-security-software/web-and-network-security/edge-swg/legacy/documentation-for-end-of-life-proxysg.html
- Broadcom。Edge SWG (ProxySG) 管理コンソール (SGAC) に切り替える(KB 251426)。https://knowledge.broadcom.com/external/article/251426/switch-to-the-edge-swg-proxysg-admin-con.html
- Broadcom。オンプレミス型 Web Isolation の EOL に関する FAQ(KB 215429)。https://knowledge.broadcom.com/external/article/215429/web-isolation-onpremises-eol-faq.html
- Broadcom。Edge SWG(ProxySG)およびASG向けの推奨される安定版SGOSリリース(KB 169724)。https://knowledge.broadcom.com/external/article/169724/recommended-stable-releases-for-proxysg.html
- Skyhigh Security. 「Skyhigh Hybrid SSE Mesh による Symantec EdgeSecure Web Gateway の近代化」(2026年7月15日)。https://www.skyhighsecurity.com/industry-perspectives/modernizing-your-symantec-edge-secure-web-gateway-with-skyhigh-hybrid-sse-mesh.html
- Skyhigh Security. Symantec Edge SWG の最新化 (Blue Coat)。https://www.skyhighsecurity.com/bluecoat-modernize.html