Risorse
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Di Thyaga Vasudevan - EVP di Prodotto
28 ottobre 2026 6 minuti di lettura
Il lavoro è ibrido. Le applicazioni sono ibride. Anche la sicurezza dovrebbe esserlo.
Siamo lieti di presentarvi Skyhigh Hybrid Mesh Secure Service Edge (SSE), un importante passo avanti nel modo in cui aiutiamo le aziende a connettere i propri utenti, proteggere i propri dati e garantire la sicurezza delle proprie applicazioni.
Questo lancio riflette le innumerevoli conversazioni avute con i clienti in merito alle loro esigenze in materia di sicurezza. Essi desiderano una protezione più efficace, un’esperienza utente migliore e una maggiore convenienza economica. Hanno bisogno di poter controllare dove vengono controllati i propri dati. Si aspettano che la sicurezza funzioni in modo coerente mentre i dipendenti si spostano tra la propria abitazione, la sede centrale e le filiali.
Tali esigenze hanno dato vita a Skyhigh Hybrid Mesh SSE: un’architettura di sicurezza distribuita che integra l’applicazione delle politiche nel cloud e in locale attraverso un motore di politiche unificato.
Cosa ci hanno detto i clienti – e perché l’abbiamo realizzato
L'azienda si è evoluta oltre i presupposti che hanno dato forma alle architetture di sicurezza basate esclusivamente sul cloud.
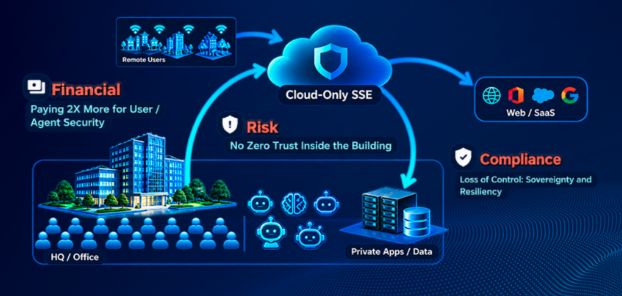
I dipendenti operano in tutte le sedi, compresi gli uffici in cui molte applicazioni e infrastrutture significative rimangono locali. L’inoltro del traffico di un utente locale verso un punto di controllo cloud distante, prima di riportarlo a un’applicazione locale, può comportare un aumento della latenza, dei costi e della dipendenza. Ciò assume maggiore rilevanza se si considera che i dipendenti stanno ora tornando in ufficio per lavorare. Un sondaggio Gallup del maggio 2026 evidenzia che il 74% dei dipendenti lavora in ufficio o in modalità ibrida (il 22% dei dipendenti lavora in ufficio a tempo pieno, il 52% in modalità ibrida per 2,3 giorni alla settimana).
Allo stesso tempo, l’intelligenza artificiale sta ampliando le modalità di accesso e utilizzo dei dati aziendali, modificando al contempo le minacce a cui questi sono esposti. Gli agenti sono in grado di ereditare i diritti di accesso degli utenti, attivare strumenti, eseguire query sui sistemi interni e trasferire dati a una velocità superiore rispetto alla revisione delle politiche effettuata da parte di esseri umani. Un recente rapporto della società di ricerca Gartner indica che 1 richiesta di IA su 6 includa dati riservati (Fonte: Gartner, Minaccia alla sicurezza informatica: compromissione delle applicazioni di IA, 2026). Se gli agenti operano all’interno dell’azienda, l’applicazione delle politiche non può limitarsi esclusivamente all’esterno di essa.
D’altra parte, Mythos di Anthropic ha anche dimostrato come modelli sempre più avanzati siano in grado di individuare vulnerabilità e sviluppare exploit, rendendo ancora più urgente la necessità di difese più solide sia per le moderne applicazioni di IA sia per le applicazioni legacy in esecuzione all’interno dei data center. Pertanto, i team di sicurezza devono proteggere le informazioni sensibili sul web, nelle applicazioni SaaS, nelle applicazioni private e nelle interazioni emergenti con l’IA (ad esempio: devono applicare in modo coerente il modello “zero trust”, anche per gli utenti, i dispositivi e le applicazioni all’interno e all’esterno della rete aziendale).
I clienti devono inoltre far fronte a una crescente pressione nel dimostrare il valore finanziario delle proprie soluzioni. Stanno esaminando i costi della propria architettura di sicurezza, inclusi quelli relativi all’elaborazione, alla connettività e ai costi operativi generali. Le licenze utente onerose, i pacchetti in bundle non negoziabili, gli investimenti in software inutilizzati e l’instradamento del traffico locale attraverso infrastrutture di ispezione cloud remote generano un quadro finanziario inefficiente che i responsabili della sicurezza e i dirigenti finanziari devono rivalutare. L’infrastruttura esistente rappresenta un investimento che intendono utilizzare in modo intelligente.
Inoltre, la resilienza e la sovranità sono diventate priorità architetturali. I clienti necessitano di alternative quando un servizio o una connessione non sono disponibili. Hanno inoltre bisogno di un maggiore controllo sulle rotte del traffico sensibile e sui luoghi in cui avviene l’ispezione. Un altro rapporto di ricerca di Gartner indica che che il 50% delle multinazionali, di cui oltre il 75% non statunitensi, disporrà di sovranità digitale entro il 2028 (Fonte: Gartner, Analisi previsionale: Sovereign Cloud IaaS, a livello mondiale, 2025)
Nel loro insieme, tali requisiti richiedono una soluzione di sicurezza in grado di adattarsi all’ambiente aziendale.
L'architettura: applicazione distribuita, politica unificata
Skyhigh Hybrid Mesh SSE collega i punti di applicazione delle politiche sia nel cloud che in locale in una rete di sicurezza coordinata.
La nostra piattaforma SSE garantisce l’applicazione delle politiche tramite il cloud, mentre i gateway “ Skyhigh Security ” (SSG) estendono tale applicazione agli ambienti dei clienti, comprese le filiali, le sedi centrali e i data center. Il client Skyhigh indirizza in modo intelligente le sessioni verso il punto di applicazione appropriato in base alla posizione e alle politiche.
Un dipendente che lavora da remoto può avvalersi dell’applicazione delle politiche tramite cloud. Lo stesso dipendente, quando si trova in ufficio, può avvalersi dell’applicazione delle politiche a livello locale. Un utente locale che accede a un’applicazione privata locale può beneficiare di una protezione “zero trust” senza dover passare inutilmente attraverso il cloud.
Alla base di questa architettura vi è MOWGLI, il nostro motore unificato di Policy-as-Code, che fornisce una base comune per l’espressione e l’applicazione delle politiche di sicurezza sia in ambiente cloud che on-premise.
Il percorso può variare pur mantenendo inalterata la politica di sicurezza.
Per le imprese e le organizzazioni del settore pubblico che operano in questa era caratterizzata dall’intelligenza artificiale e dal lavoro ibrido, tale architettura si traduce in sei vantaggi.
1. Migliori risultati economici
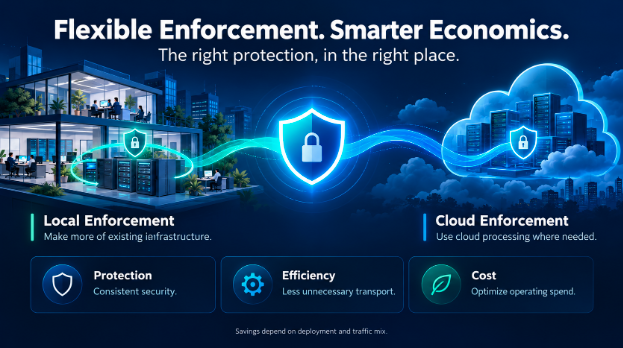
I clienti ottengono maggiore flessibilità nella scelta della sede in cui elaborare il traffico e nelle modalità di utilizzo dell’infrastruttura esistente. L’applicazione di misure adeguate a livello locale per la gestione del traffico può ridurre la dipendenza dall’elaborazione nel cloud e dai trasporti superflui, creando opportunità per ridurre i costi operativi fino al 50%*.
I risparmi dipendono dall’implementazione e dalla composizione del traffico. Il principio è semplice: collocare i controlli laddove garantiscano la migliore combinazione di protezione, efficienza e costi.
2. Zero Trust ovunque — con la protezione dei dati sensibili
Il modello "zero trust" deve essere applicato sia all’interno che all’esterno dell’ufficio.
Skyhigh Hybrid Mesh SSE estende politiche coerenti di accesso e protezione dei dati a tutte le sedi degli utenti e delle applicazioni. I dipendenti che accedono ad applicazioni sensibili (ad es. nuove app basate sull’intelligenza artificiale o applicazioni legacy) dovrebbero essere soggetti a controlli adeguati, indipendentemente dal fatto che si trovino presso la sede centrale, in una filiale o che lavorino da remoto.
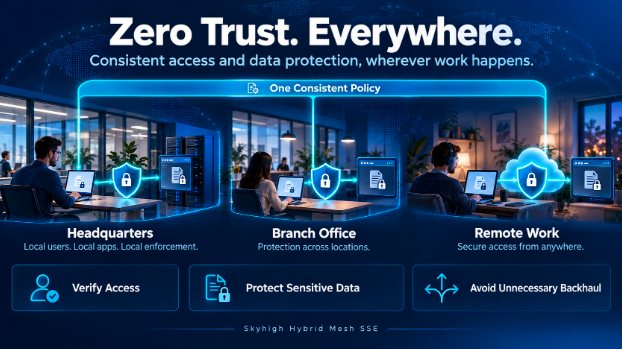
Per gli utenti locali che accedono ad applicazioni locali, tali controlli possono essere applicati a livello locale. I clienti possono proteggere l’accesso e i dati sensibili senza ricorrere a un backhauling superfluo.
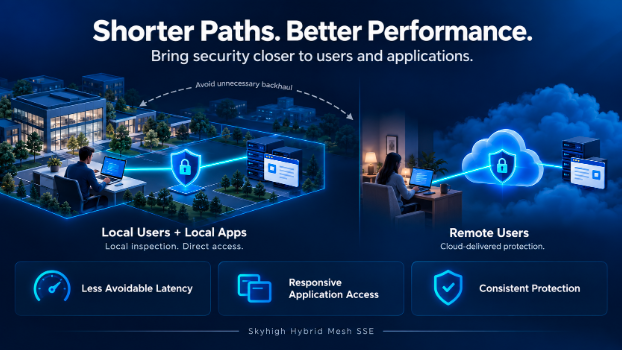
3. Prestazioni migliori e minore latenza
Ogni deviazione non necessaria nella rete può influire sull’esperienza dell’utente.
Hybrid Mesh SSE consente un percorso più diretto verso le applicazioni, avvicinando i meccanismi di controllo agli utenti e alle risorse. Il traffico locale può essere sottoposto a ispezione in loco, mentre gli utenti remoti beneficiano della protezione fornita dal cloud. Ciò aiuta i clienti a ridurre la latenza evitabile e a garantire un accesso reattivo alle applicazioni aziendali.
4. Maggiore resilienza
La sicurezza è parte integrante dell'infrastruttura che garantisce il funzionamento di un'azienda.
La combinazione di misure di applicazione basate sul cloud e in loco offre ai clienti ulteriori opzioni per garantire la continuità operativa. Grazie a un’adeguata configurazione del routing e del failover, i percorsi alternativi di applicazione possono contribuire a mantenere un accesso protetto qualora il percorso primario risulti non disponibile.
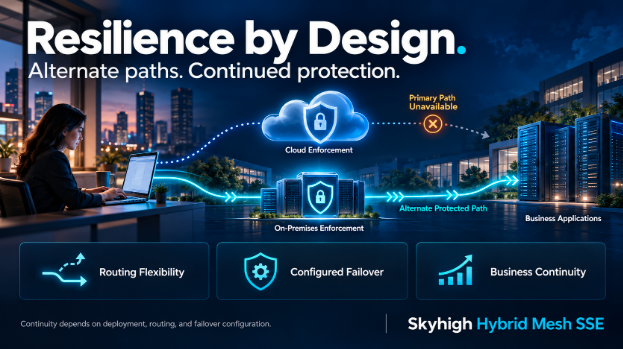
La resilienza diventa parte integrante dell’architettura che i clienti progettano in base alle proprie esigenze aziendali.
5. Maggiore controllo sulla sovranità
Il luogo in cui si svolge l’ispezione è importante.
Hybrid Mesh SSE offre ai clienti diverse opzioni di implementazione in grado di soddisfare i loro requisiti in materia di gestione dei dati, giurisdizione e normative. Possono mantenere le ispezioni designate a livello locale e ricorrere all’applicazione tramite cloud ove opportuno.
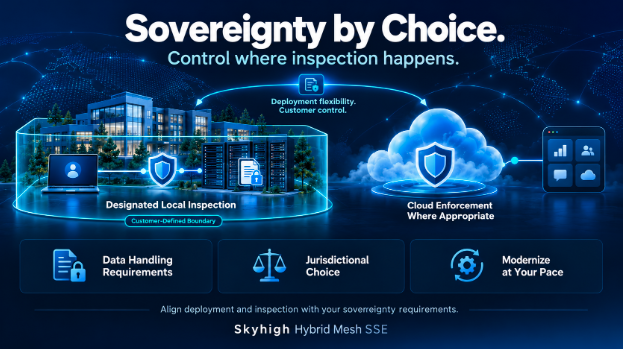
Tale flessibilità consente alle organizzazioni di allineare l’architettura di sicurezza ai propri requisiti in materia di sovranità, pur proseguendo nel processo di modernizzazione.
6. Politica unificata tramite il modello “Policy-as-Code”
L'applicazione distribuita necessita di una base normativa coerente.
MOWGLI, il nostro motore unificato «Policy-as-Code», fornisce le basi per Hybrid Mesh SSE, aiutando i team di sicurezza a definire i propri requisiti e ad applicare policy coerenti sia negli ambienti cloud che in quelli on-premise. I clienti possono adattare il punto di applicazione delle policy, preservando al contempo la logica delle stesse che riflette le loro esigenze aziendali.
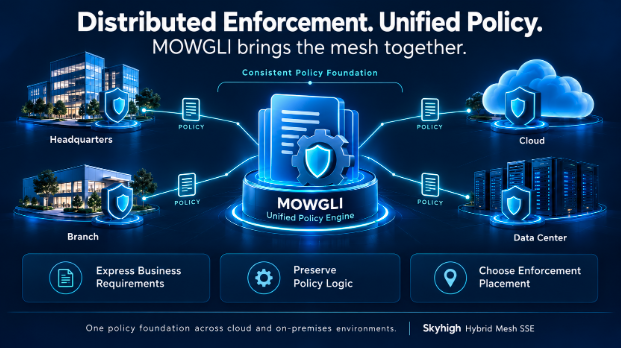
È proprio questo che rende la rete un’architettura unificata: l’applicazione delle regole è distribuita, mentre le politiche fungono da elemento di coesione.
Realizzato insieme ai nostri clienti per il futuro
Ciò che mi entusiasma maggiormente di questo lancio è la possibilità di scelta che offre ai clienti: scelta in merito all’implementazione, all’instradamento del traffico, alla sede di applicazione delle politiche e alle modalità di modernizzazione.
Sono grato ai clienti che hanno messo alla prova il nostro modo di pensare e hanno contribuito a definire questa direzione, nonché ai team di Skyhigh il cui lavoro l’ha resa realtà.
Nei prossimi articoli del blog approfondiremo ciascun vantaggio in modo più dettagliato, illustrando anche gli scenari applicativi dei clienti e le scelte architetturali che ne stanno alla base.
Benvenuti in Skyhigh Hybrid Mesh SSE. Una soluzione di sicurezza pensata appositamente per il modo in cui opera la vostra azienda.
Scoprite il nostro ultimo webinar per saperne di più.
Sull'autore

Thyaga Vasudevan
Vicepresidente esecutivo del prodotto
Thyaga Vasudevan è un professionista del software ad alta energia che attualmente ricopre il ruolo di Executive Vice President, Product presso Skyhigh Security, dove dirige il Product Management, il Design, il Product Marketing e le strategie GTM. Con una vasta esperienza, ha contribuito con successo alla creazione di prodotti sia nel software aziendale SAAS (Oracle, Hightail - ex YouSendIt, WebEx, Vitalect) che nell'Internet dei consumatori (Yahoo! Messenger - Voce e Video). Si dedica al processo di identificazione dei problemi e dei casi d'uso degli utenti finali sottostanti ed è orgoglioso di guidare le specifiche e lo sviluppo di prodotti e servizi high-tech per affrontare queste sfide, aiutando anche le organizzazioni a navigare nel delicato equilibrio tra rischi e opportunità.
Contenuti correlati


Blog di tendenza
I motivi a favore del modello “Zero Trust” a livello locale
Sarang Warudkar 13 novembre 2026
Cosa significa implementare una soluzione di sicurezza veramente ibrida
Steve Tait 29 ottobre 2026
Vi presentiamo Skyhigh Hybrid Mesh SSE: progettato per adattarsi alle modalità operative delle aziende moderne
Thyaga Vasudevan 28 ottobre 2026
Protegga l’ambiente di lavoro: smetta di pagare le tariffe del cloud per l’IA locale
Mike Smart 16 ottobre 2026
Garantire la “nuova normalità”: perché l’approccio “Zero Trust” universale è essenziale nell’era dell’intelligenza artificiale
Sriram Krishnamurthy 30 settembre 2026