






In che modo le minacce basate sul browser aggirano i sistemi tradizionali di sicurezza di rete
- Il malvertising diffuso tramite reti pubblicitarie affidabili veicola payload che i sistemi di filtraggio degli URL, i sistemi basati sulla reputazione e gli antivirus per endpoint non sono in grado di bloccare.
- Il traffico crittografato rappresenta un punto cieco, non una misura di protezione. Poiché la stragrande maggioranza delle minacce è ormai nascosta nel traffico TLS/SSL, l’ispezione...
- Le estensioni del browser rappresentano un vettore di accesso iniziale spesso sottovalutato. Un singolo aggiornamento di un’estensione compromessa può acquisire i cookie,
- La raccolta di credenziali tramite pagine di accesso contraffatte aggira completamente le difese a livello di rete, poiché la pagina di phishing viene visualizzata correttamente.
- Il dirottamento della sessione rende inefficace l'autenticazione a più fattori (MFA). Gli autori degli attacchi che sottraggono i token di sessione attivi non hanno bisogno di ottenere il secondo fattore tramite phishing.
- Remote browser isolation (RBI) rappresenta la misura di mitigazione più diretta contro le minacce che si eseguono all'interno del motore di rendering, poiché...
- Un approccio SSE unificato — che integra SWG, CASB, DLP, ZTNA e RBI — affronta le minacce relative al browser a livello di policy anziché...
I log del Suo firewall risultano puliti, l’agente sull’endpoint non segnala alcun allarme e il feed di reputazione degli URL ha dato il via libera al sito. Eppure un aggressore è appena riuscito a sottrarre i cookie di sessione di un responsabile finanziario relativi al sistema SaaS di gestione delle buste paga della Sua azienda, si è infiltrato nella Sua intranet ed ha sottratto i dati relativi alle retribuzioni di un intero trimestre — il tutto attraverso una scheda del browser che non ha mai attivato un solo rilevamento. Le minacce basate sul browser non sono una novità, ma il divario tra il modo in cui operano oggi e ciò che i controlli tradizionali a livello di perimetro e di endpoint sono stati progettati per intercettare non è mai stato così ampio.
Il presente articolo illustra i meccanismi specifici utilizzati dagli autori degli attacchi per trasformare il browser in un'arma, spiega perché i sistemi di difesa tradizionali non riescono sistematicamente a individuarli e delinea le priorità che i team di sicurezza devono assumere in questo momento.
L’analisi di un attacco sferrato tramite browser che il vostro stack non ha rilevato
Immaginate questa situazione: un analista degli acquisti presso un’azienda manifatturiera è alla ricerca di un fornitore industriale di nicchia. Un risultato di ricerca sponsorizzato — pubblicato tramite una delle principali reti pubblicitarie legittime — compare in cima all’elenco dei risultati. Il dominio dell’annuncio supera il filtro degli URL; la reputazione della piattaforma pubblicitaria stessa è ineccepibile. L’analista clicca. La pagina di destinazione rileva la versione del browser, verifica che non si tratti di un ambiente sandbox, carica un payload JavaScript occultato dietro tre livelli di reindirizzamento e installa un programma di furto di informazioni che raccoglie tutte le credenziali memorizzate nel gestore delle password del browser. L’antivirus dell’endpoint rileva un processo Chromium firmato che svolge le normali attività di un browser — ovvero l’esecuzione di JavaScript — e non interviene.
MITRE ATT&CK documenta questo modello come T1189 (Drive-by Compromise): gli aggressori ottengono l’accesso a un sistema tramite un utente che visita un sito web nel corso della normale navigazione. I metodi di diffusione includono siti web legittimi in cui è stato iniettato codice dannoso, file di script forniti da servizi di archiviazione cloud compromessi e annunci pubblicitari dannosi diffusi tramite fornitori di pubblicità legittimi (malvertising).
Persino Google ne riconosce la portata: solo nel 2024, Google ha bloccato 5,1 miliardi di annunci dannosi e sospeso 39,2 milioni di account pubblicitari (Google Ads Safety Report, 2025). Si tratta di cifre sbalorditive, che tuttavia rappresentano solo ciò che è stato individuato. Gli annunci che riescono a passare costituiscono il punto più vulnerabile per il Suo SOC, poiché ogni controllo della catena — DNS, categoria URL, certificato TLS, firma dell’endpoint — ha valutato l’infrastruttura pubblicitaria come affidabile.
Se la sessione di questo analista fosse stata instradata attraverso remote browser isolation, il codice JavaScript sarebbe stato eseguito in un container cloud effimero. Il programma di furto di informazioni non avrebbe avuto alcun processo locale a cui agganciarsi, nessun archivio di credenziali da leggere e nessun percorso di persistenza verso l’endpoint.
Perché la sicurezza di rete tradizionale fallisce sistematicamente a livello di browser
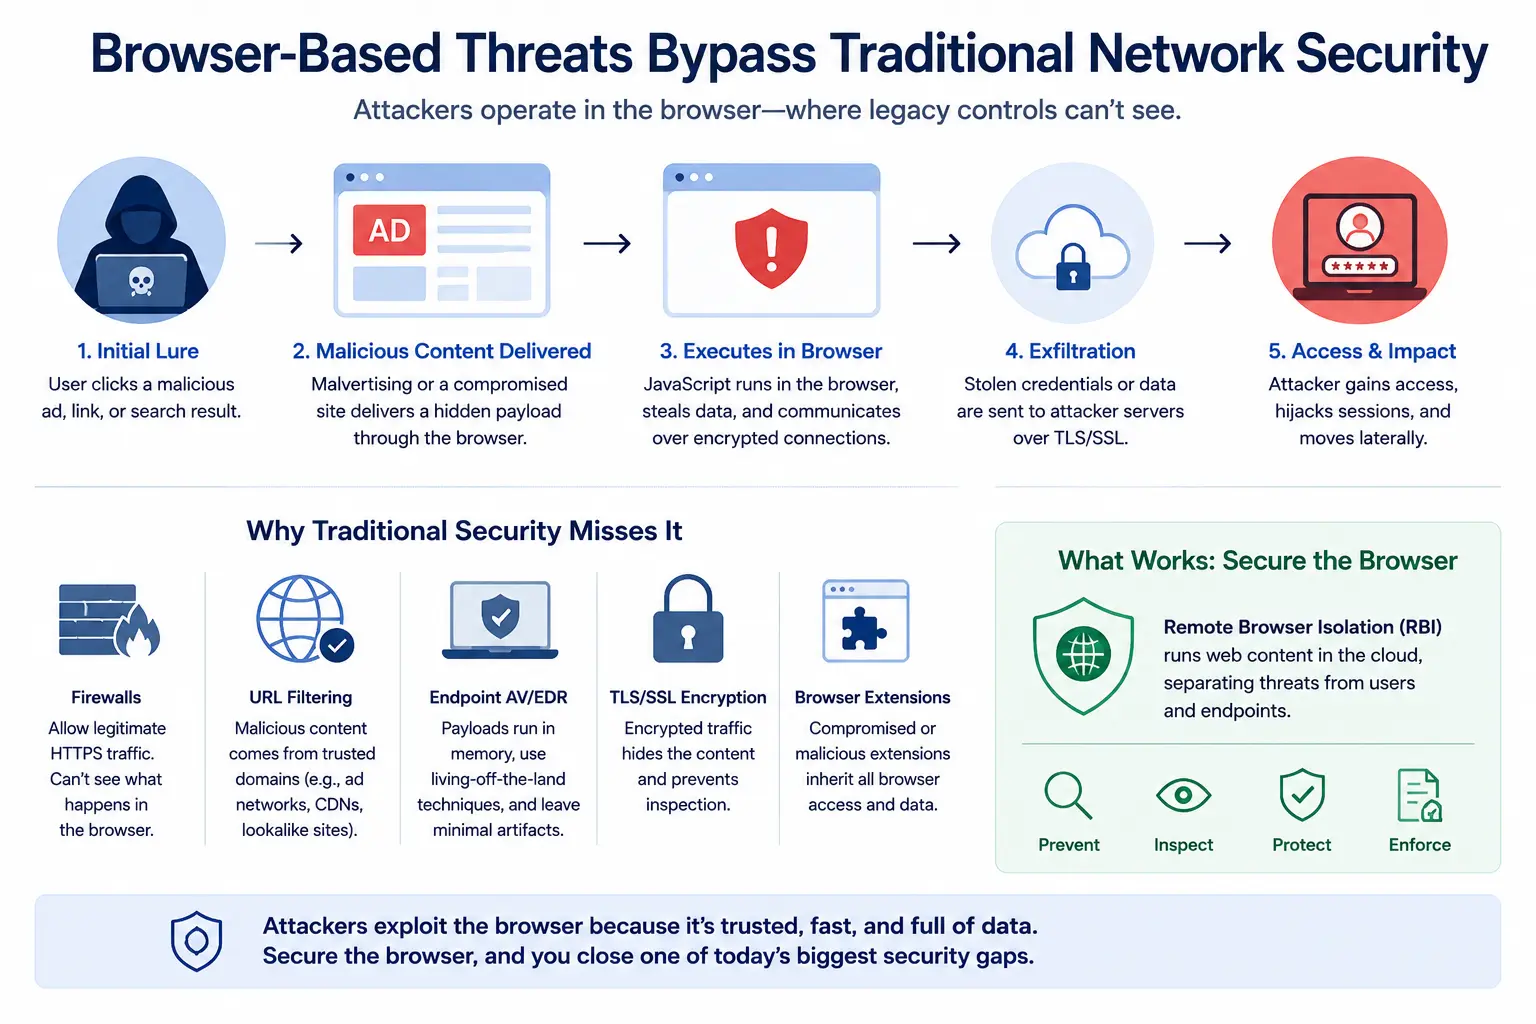
Le difese perimetrali tradizionali sono state progettate per un mondo in cui le minacce si presentavano sotto forma di file trasmessi in rete o di connessioni a indirizzi IP noti come dannosi. Il browser ha ribaltato tale modello. È proprio qui che i controlli specifici si rivelano inadeguati:
Lacune nell’ispezione del traffico crittografato
Il rapporto “ThreatLabz 2024 Encrypted Attacks Report” ha rilevato che l’87% delle minacce era nascosto nel traffico TLS/SSL. La maggior parte dei gateway web sicuri di vecchia generazione non è in grado di decrittografare il protocollo TLS 1.3 su larga scala oppure esclude dall’ispezione ampie categorie di traffico, quali i portali bancari, quelli sanitari e le applicazioni SaaS con certificato pinning. Un malintenzionato che ospita una pagina per la raccolta di credenziali protetta da un certificato Let’s Encrypt valido su un dominio appena registrato riesce a sfruttare questa lacuna senza essere individuato. Un analista del SOC che esamina i log del proxy rileva una connessione HTTPS in uscita verso una CDN. Nulla sembra anomalo finché non è ormai troppo tardi.
Filtraggio degli URL e ritardo nella valutazione della reputazione
I database di reputazione degli URL sono reattivi. Una campagna di malvertising che utilizza un nuovo dominio, maschera la propria pagina di destinazione per mostrare contenuti innocui ai crawler e distribuisce il vero payload solo alle vittime che corrispondono a una specifica impronta digitale del browser non apparirà in alcun feed di minacce fino a dopo la prima ondata di compromissioni. Si consideri una tipica campagna di software trojanizzato distribuita tramite annunci di ricerca: i siti promuovono un’applicazione dall’aspetto legittimo, il dominio di download supera i controlli di reputazione e il malware rimane inattivo per settimane prima di attivarsi — un periodo sufficientemente lungo da superare la maggior parte dei blocchi retroattivi degli URL.
Punti ciechi dei sistemi antivirus e EDR per endpoint nel browser
Gli attacchi all’interno del browser sono difficili da rilevare per gli strumenti di sicurezza degli endpoint poiché le tracce sono effimere, nascoste nella memoria del browser e trasmesse quasi istantaneamente per preservare l’esperienza dell’utente (GitLab Security Tech Notes, 2025). Quando un payload JavaScript dannoso viene eseguito all’interno del motore V8 del browser, non salva alcun file sul disco; manipola invece il DOM, legge i campi dei moduli ed esfiltra i dati tramite connessioni WebSocket che appaiono identiche al traffico legittimo del browser. Gli agenti EDR che monitorano gli alberi dei processi, le operazioni di scrittura sui file e le modifiche al registro di sistema non rilevano nulla di rilevante.
Cosa è cambiato: il browser è ora l’ambiente di lavoro aziendale
Tre cambiamenti concomitanti hanno trasformato il browser da elemento secondario a principale superficie di attacco:
In primo luogo, il SaaS ha sostituito la rete come perimetro. Quando i dipendenti accedono a Salesforce, Workday, ServiceNow e Microsoft 365 tramite un browser, la sessione del browser costituisce il livello di accesso. Una sessione del browser compromessa garantisce lo stesso accesso di una VPN compromessa — spesso anche di più, poiché le sessioni SaaS persistono frequentemente su più dispositivi e non dispongono della registrazione a livello di rete fornita dalle connessioni VPN.
In secondo luogo, gli attacchi tramite web come vettore iniziale di infezione stanno registrando un’impennata. Il rapporto «Mandiant M Trends 2025» ha rilevato che, tra il 2023 e il 2024, la compromissione via web è passata dal 5% al 9% dei vettori di infezione iniziali, quasi raddoppiando. La compromissione via web comprende attacchi «drive-by», pubblicità dannose, avvelenamento SEO e siti web compromessi. Questo aumento non è un fenomeno casuale; riflette il fatto che gli autori degli attacchi stiano deliberatamente passando a modalità di diffusione basate sul browser, poiché ciò consente loro di eludere i controlli in cui le organizzazioni hanno investito.
In terzo luogo, il furto di credenziali e il dirottamento delle sessioni hanno assunto dimensioni industriali. Secondo il rapporto “Mandiant M Trends 2025”, le credenziali rubate hanno rappresentato il secondo vettore di accesso iniziale più comune, con una percentuale pari al 16% degli incidenti oggetto di indagine. Il rapporto “Verizon 2025 DBIR” ha segnalato che le credenziali rubate sono state utilizzate nel 22% delle violazioni. Molte di queste credenziali provengono dal browser: password compilate automaticamente, cookie presenti nella memoria locale e token di sessione acquisiti da malware di tipo «infostealer» in esecuzione nel contesto di rendering. La convergenza tra malware di tipo «infostealer», mercati di credenziali e browser come spazio di lavoro implica che una singola sessione del browser compromessa possa sbloccare l’intera catena di attacco di un malintenzionato.
Estensioni del browser: l’attacco alla catena di approvvigionamento che non state monitorando
Un coordinatore marketing installa una popolare estensione di Chrome per il controllo grammaticale che conta 500.000 utenti e una valutazione di 4,8 stelle. Sei mesi dopo, lo sviluppatore dell’estensione la vende a un acquirente sconosciuto. Il nuovo proprietario distribuisce un aggiornamento silenzioso che aggiunge codice per sottrarre cookie e token di sessione da ogni sito visitato dall’utente, compreso il portale SSO aziendale. Non viene generato alcun avviso poiché l’estensione era già considerata affidabile, l’aggiornamento è stato distribuito tramite lo store ufficiale e la sottrazione dei dati avviene tramite chiamate HTTPS standard.
Nel dicembre 2024, un autore di minacce ha condotto un attacco alla catena di fornitura del software utilizzando account di sviluppatori compromessi per distribuire aggiornamenti dannosi di estensioni del browser dal Chrome Web Store (GitLab Security Tech Notes, 2025). L’autore di minacce ha aggiornato le estensioni con codice che sottraeva dati dalle intestazioni HTTP e dai contenuti DOM sulla base di una configurazione dinamica: un attacco sofisticato che ha colpito almeno 3,2 milioni di utenti.
Il modello operativo è di una semplicità allarmante. Lo schema più ricorrente dalla fine del 2024 è stato quello del “trust hijacking” tramite aggiornamenti: gli autori degli attacchi pubblicano nelle piattaforme ufficiali, compromettono gli sviluppatori o assumono il controllo di estensioni già affermate, per poi distribuire su larga scala aggiornamenti dannosi agli utenti esistenti. Le estensioni “dormienti” rimangono inoffensive abbastanza a lungo da acquisire credibilità, per poi attivare, tramite gli aggiornamenti, spyware, furti di token o comportamenti di reindirizzamento.
Dal punto di vista di un SOC, questa classe di attacchi è pressoché invisibile. L’estensione opera all’interno del processo del browser, comunica tramite HTTPS con domini che potrebbero essere stati appena registrati o ospitati su piattaforme cloud e accede esattamente agli stessi contenuti della pagina che l’utente visualizza legittimamente. Gli agenti sugli endpoint non la segnalano. Il monitoraggio della rete rileva traffico crittografato diretto verso una CDN. Le uniche contromisure efficaci consistono in una gestione granulare delle estensioni — inserimento in whitelist, verifica delle autorizzazioni, blocco delle versioni — e nell’isolamento delle sessioni del browser tramite l’isolamento del browser stesso, in modo che nemmeno un’estensione compromessa possa raggiungere l’endpoint reale.
Raccolta delle credenziali e dirottamento delle sessioni: come aggirare l’autenticazione a più fattori (MFA) tramite il browser
Un amministratore del libro paga riceve un’e-mail relativa a un aggiornamento della politica sui benefici. Il link apre una pagina che appare esattamente come la pagina di accesso del provider di identità aziendale: stesso marchio, stessa icona del lucchetto del certificato, stessa struttura di dominio, a meno che l’utente non esamini attentamente il sottodominio. L’amministratore inserisce le proprie credenziali e il token MFA. Un malintenzionato, posizionato in un proxy intermedio, inoltra le credenziali al vero provider di identità in tempo reale, acquisisce il cookie di sessione e lo riproduce dal proprio browser. L’autore dell’attacco dispone ora di una sessione autenticata. L’autenticazione a più fattori (MFA) ha svolto la propria funzione — ha autenticato l’utente — ma l’autore dell’attacco ha sottratto il risultato di tale autenticazione.
Il modello MITRE ATT&CK T1185 (Dirottamento della sessione del browser) descrive il modo in cui gli aggressori sfruttano le vulnerabilità di sicurezza e le funzionalità intrinseche del software del browser per alterare i contenuti, modificare i comportamenti degli utenti e intercettare informazioni. Un esempio specifico è rappresentato dal caso in cui un malintenzionato inietti nel browser un software che gli consenta di acquisire cookie, sessioni HTTP e certificati client SSL. Grazie a tali autorizzazioni, un malintenzionato potrebbe potenzialmente accedere a qualsiasi risorsa presente su una rete intranet, come SharePoint o la webmail. Il «browser pivoting» può inoltre aggirare le misure di sicurezza fornite dall’autenticazione a due fattori.
Non si tratta di una preoccupazione puramente teorica. I kit di phishing di tipo “Adversary in the middle” sono ormai di largo consumo. I toolkit di phishing as a service utilizzano ora tecniche «Browser in the Browser» (BitB) che visualizzano finestre del browser contraffatte all’interno del browser effettivo dell’utente per simulare flussi di accesso legittimi. Questi kit presentano schermate di accesso convincenti, complete di barre degli indirizzi contraffatte, e acquisiscono sia le credenziali che i token di sessione attivi. Essi impiegano controlli di protezione contro i bot, caricamento condizionale, rotazione rapida dei domini e offuscamento del codice per eludere il rilevamento.
I controlli di rete tradizionali — reputazione IP, filtraggio in base all’età del dominio e persino il monitoraggio della trasparenza dei certificati — faticano a stare al passo con la rapida evoluzione dell’infrastruttura. La difesa più efficace consiste nell’impedire, in primo luogo, che la pagina di phishing venga visualizzata sul browser effettivo dell’utente, ed è proprio ciò che consente di ottenere una soluzione di nuova generazione secure web gateway con RBI integrato: anche se l’utente clicca, la pagina viene visualizzata in un contenitore isolato dove le credenziali non possono essere registrate tramite keylogger e i token di sessione non possono essere intercettati.
Esfiltrazione basata su JavaScript: perdita di dati attraverso il motore di rendering
Un analista di un’azienda del settore sanitario apre un portale di ricerca che è stato compromesso tramite uno script di analisi di terze parti. Il codice JavaScript iniettato legge silenziosamente il DOM di un’applicazione SaaS a schede che l’analista ha aperto — in particolare, una dashboard delle cartelle cliniche dei pazienti — serializza i dati visibili in un blob JSON e li invia tramite POST a un endpoint controllato dall’autore dell’attacco attraverso una connessione WebSocket che si presenta come traffico di telemetria. Non è stato scaricato alcun file. Non è stato rilasciato alcun eseguibile. Le regole DLP che monitorano allegati, scritture su dispositivi USB o caricamenti sul cloud non vengono mai attivate.
Questo scenario illustra il motivo per cui l’ data loss prevention e deve estendersi alla sessione del browser stessa. Il codice JavaScript in esecuzione nel browser dispone di accesso in lettura a tutto ciò che l’utente può visualizzare. Le restrizioni cross-origin sono utili, ma gli script di prima parte compromessi, le librerie contaminate nella catena di fornitura e le estensioni dannose operano tutti all’interno della stessa origine dell’applicazione legittima.
Mandiant non è riuscita a individuare il vettore di infezione iniziale nel 34% delle intrusioni registrate nel 2024 (M Trends 2025) — una percentuale che indica potenziali carenze nelle capacità di registrazione e rilevamento delle aziende. L’esfiltrazione tramite browser è probabilmente uno dei fattori che contribuiscono a tale lacuna: quando i dati escono attraverso il motore di rendering anziché attraverso il file system, le tracce forensi sono minime.
Cosa dovrebbero fare ora i team di sicurezza
Il divario strutturale tra le minacce veicolate dai browser e i controlli a livello di rete non si colmerà da solo. Di seguito è riportato un piano d’azione con le priorità stabilite:
1. Implementare " remote browser isolation " per il traffico ad alto rischio
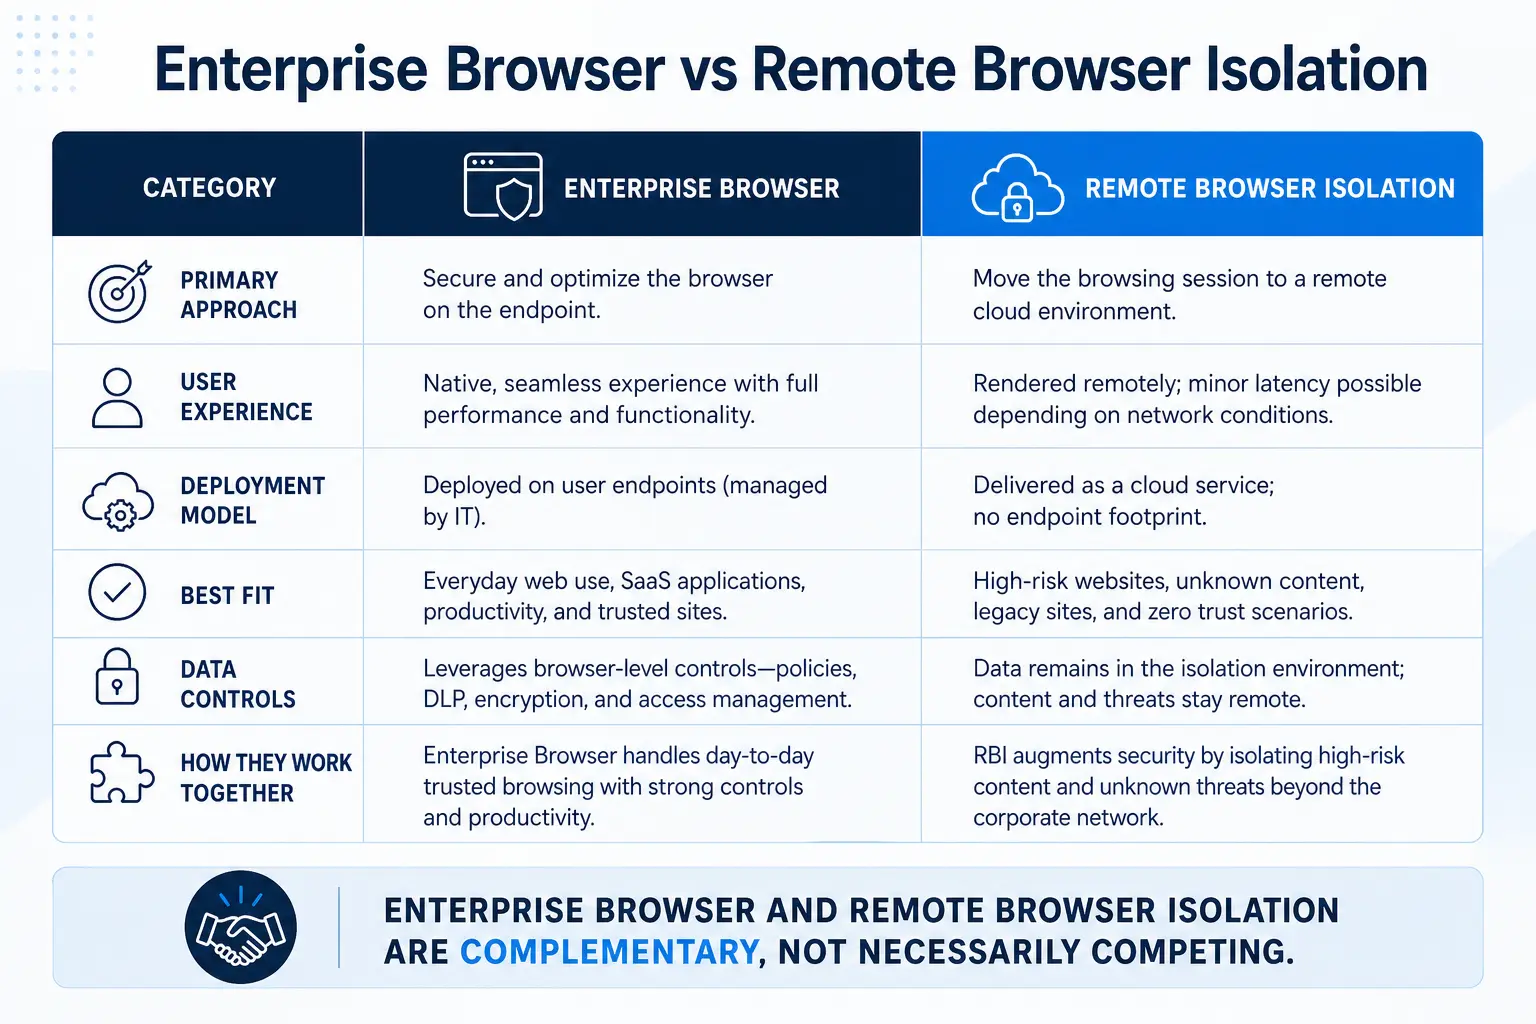
RBI esegue i contenuti web in un container cloud monouso e trasmette in streaming all’endpoint solo l’output visivo sicuro. I payload di malvertising, gli exploit drive-by e l’esfiltrazione basata su JavaScript vengono tutti bloccati all’interno del container. Si inizia con gli URL non classificati e le categorie a rischio, per poi estendere il controllo a tutto il traffico web degli utenti con privilegi e dei ruoli sensibili. La piattaforma SSE di Skyhigh Security, dotata di RBI integrato, evita la complessità di implementazione tipica dei prodotti di isolamento autonomi.
2. Applicare l’ispezione TLS senza eccezioni
Se la stragrande maggioranza delle minacce si nasconde nel traffico crittografato, esentare ampie porzioni di traffico HTTPS dall’ispezione crea un punto cieco garantito. Le moderne architetture SWG basate su cloud sono in grado di ispezionare il protocollo TLS 1.3 su larga scala senza i problemi di latenza e di gestione dei certificati tipici degli apparecchi legacy. Come sottolinea la norma NIST SP 800-207, l’approccio «zero trust» presuppone che non vi sia alcuna fiducia implicita concessa alle risorse o agli account utente basata esclusivamente sulla loro ubicazione fisica o di rete. Tale principio si estende alle sessioni crittografate: si deve riporre fiducia nell’identità e nei dati, non nel protocollo di avvolgimento.
3. Bloccare le estensioni del browser
Implement an allowlist of approved extensions. Audit permissions aggressively—any extension requesting <all urls host permissions or access to cookies and web requests should require security review. Pin extension versions to prevent silent malicious updates. For organizations that cannot fully restrict extensions, RBI provides a safety net by isolating extension activity from the corporate session.
4. Trasferire DLP nel contesto del browser
I sistemi DLP a livello di file e a livello di rete non rilevano l’esfiltrazione basata su JavaScript. Le politiche DLP integrate, applicate tramite un gateway di sicurezza web e cloud fornito da Skyhigh, sono in grado di ispezionare i contenuti all’interno della sessione del browser, individuando operazioni di copia/incolla di dati sensibili verso destinazioni non autorizzate, applicando filigrane digitali agli screenshot di contenuti sensibili presenti nel browser e controllando i download su dispositivi non gestiti.
5. Adottare un sistema di autenticazione resistente al phishing
Le chiavi di sicurezza hardware conformi allo standard FIDO2 associano l’autenticazione al dominio legittimo, rendendo strutturalmente impossibile un attacco di phishing di tipo “man-in-the-middle” da parte di un malintenzionato, anche qualora l’utente clicchi su un link dannoso. L’associazione dei token di sessione e la valutazione continua dello stato di sicurezza riducono ulteriormente il periodo di esposizione.
L’urgenza: le lacune nella diagnosi si stanno ampliando, anziché ridursi
Nel 2024 il tempo di permanenza mediano a livello globale ha raggiunto gli 11 giorni (Mandiant M Trends 2025) e molte intrusioni vengono individuate entro la prima settimana. Ciò può sembrare incoraggiante, finché non si considera che gli attacchi basati su browser possono completare l’intera catena di attacco in pochi minuti: raccolta delle credenziali, dirottamento della sessione, esfiltrazione dei dati e pulizia, il tutto nell’ambito di un’unica sessione del browser che potrebbe non comparire mai nei log degli endpoint o di rete.
Il 57% delle organizzazioni è venuto a conoscenza per la prima volta di una violazione avvenuta nel 2024 tramite una fonte esterna (Mandiant M Trends 2025). Se non è il Suo SOC a individuare la violazione, la domanda è se i Suoi strumenti dispongano di una qualche visibilità sul browser. Per la maggior parte delle organizzazioni, la risposta onesta è no. Il DBIR 2025 di Verizon ha sottolineato questa realtà rilevando che il coinvolgimento umano ha influito sul 60% delle violazioni e, in un mondo incentrato sul browser, è proprio nel browser che avviene tale interazione umana.
Il browser è il luogo in cui i dipendenti effettuano l’autenticazione, in cui vengono visualizzati e gestiti i dati sensibili e in cui vengono eseguiti i flussi di lavoro SaaS. Si tratta della superficie di endpoint di maggiore rilevanza all’interno dell’azienda, eppure rimane quella meno protetta. Ogni mese che trascorre senza estendere i controlli di sicurezza al browser rappresenta un mese di rischio accumulato e non quantificabile.
Fonti
- MITRE. Tecnica ATT&CK T1189: Drive-by Compromise. https://attack.mitre.org/techniques/T1189/
- Google. Rapporto sulla sicurezza degli annunci 2024 (aprile 2025). https://blog.google/products/ads-commerce/google-ads-safety-report-2024/
- Zscaler ThreatLabz. Rapporto ThreatLabz 2024 sugli attacchi crittografati (dicembre 2024). https://www.zscaler.com/campaign/threatlabz-encrypted-attacks-report
- GitLab Threat Intelligence. Nota tecnica: estensioni del browser dannose che interessano almeno 3,2 milioni di utenti (13 febbraio 2025). https://gitlab-com.gitlab.io/gl-security/security-tech-notes/threat-intelligence-tech-notes/malicious-browser-extensions-feb-2025/
- Mandiant (Google Cloud). M-Trends 2025: Dati, approfondimenti e raccomandazioni dal fronte (23 aprile 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Verizon. Rapporto 2025 sulle indagini relative alle violazioni dei dati (aprile 2025). https://www.verizon.com/business/resources/reports/2025-dbir-data-breach-investigations-report.pdf
- MITRE. Tecnica ATT&CK T1185: Dirottamento della sessione del browser. https://attack.mitre.org/techniques/T1185/
- NIST. SP 800-207: Architettura Zero Trust (agosto 2020). https://csrc.nist.gov/pubs/sp/800/207/final