






Cara Mengevaluasi Solusi Keamanan Browser untuk Perusahaan
- Tentukan masalahnya terlebih dahulu sebelum mengembangkan produk. Petakan skenario risiko yang terkait dengan penggunaan browser—akses kontraktor, penggunaan alat AI, serta tindakan salin/tempel.
- Evaluasi delapan kriteria secara sistematis: kedalaman keamanan, dampak terhadap pengalaman pengguna, kompleksitas penerapan, integrasi SSE, data.
- Lakukan pengujian dengan pengguna sungguhan dalam alur kerja yang sebenarnya. Keberhasilan POC berarti mengukur waktu penyelesaian tugas dan kepuasan pengguna, serta aspek keamanan.
- Integrasi SSE tidak dapat ditawar-tawar. Solusi keamanan browser apa pun yang menciptakan silo kebijakan terpisah justru akan menghalangi tujuan tersebut.
- Penggunaan peramban eksklusif tidak wajib. Laporan Gartner bulan Oktober 2025 berjudul "Fokuslah pada Pengamanan Peramban, Bukan Memaksakan Penggunaan Peramban yang Aman".
- Kompatibilitas browser lebih penting daripada yang ditunjukkan dalam demo dari para vendor.
- Pertimbangkan luasnya ancaman pada penjelajahan berbasis AI. Hal ini ditimbulkan oleh peramban berbasis AI, peramban tradisional yang diperkuat dengan AI, serta agen penjelajahan AI otonom.
Keamanan browser secara diam-diam telah menjadi keputusan paling krusial dalam peta jalan SSE Anda. Pada tahun 2028, Gartner memperkirakan 25% organisasi akan memperkuat alat akses jarak jauh yang aman dan keamanan endpoint yang sudah ada dengan menerapkan setidaknya satu teknologi browser perusahaan yang aman—namun mayoritas di antaranya belum mengadopsinya. Kesenjangan antara niat dan adopsi tersebut berarti sebagian besar tim keamanan berada di tengah-tengah: menyadari bahwa browser memerlukan perlindungan, tidak yakin pendekatan mana yang harus dipilih, dan berada di bawah tekanan untuk memutuskan sebelum insiden keamanan berikutnya memaksa mereka mengambil tindakan.
Panduan praktisi ini memberikan kerangka kerja evaluasi terstruktur yang mencakup seluruh spektrum pendekatan keamanan browser perusahaan—browser pengganti milik pihak ketiga, ekstensi browser, remote browser isolation (RBI), serta kontrol terintegrasi SSE—sehingga Anda dapat menjalankan proses seleksi yang dapat dipertanggungjawabkan, bukan sekadar siklus demonstrasi yang didorong oleh vendor.
Prasyarat: Hal-hal yang Harus Disiapkan Sebelum Melakukan Evaluasi
Melakukan evaluasi keamanan browser tanpa persyaratan awal sama halnya dengan membeli firewall tanpa mengetahui topologi jaringan Anda. Sebelum Anda memilih satu vendor pun, selesaikan empat langkah berikut ini.
1. Lakukan inventarisasi browser yang digunakan. Ketahui browser mana yang sebenarnya digunakan oleh karyawan—bukan yang diimplementasikan oleh tim TI. Browser berbasis Chromium mencakup sekitar 75% dari total pangsa pasar browser, menurut Gartner (2025), sehingga solusi Anda harus berfungsi di Chrome, Edge, dan kemungkinan besar juga varian Brave atau Arc. Jika tenaga kerja Anda mencakup departemen yang banyak menggunakan Mac dan Safari, hal itu merupakan persyaratan kompatibilitas yang mutlak, bukan sekadar fitur tambahan.
2. Buat peta portofolio aplikasi SaaS dan aplikasi pribadi Anda. Identifikasi aplikasi mana yang berjalan secara eksklusif di browser dan mana yang melibatkan komponen klien tebal. Seorang anggota tim pemasaran yang mengakses Salesforce, mengunggah daftar pelanggan ke platform kampanye, dan sesekali menyalin segmen ke alat penulisan berbasis GenAI memiliki profil risiko yang secara mendasar berbeda dibandingkan seorang pengembang yang mengakses repositori kode internal melalui ZTNA.
3. Buat katalog tumpukan keamanan yang sudah ada. Dokumentasikan alat SWG, CASB, DLP, ZTNA, dan deteksi endpoint yang Anda gunakan saat ini. Kerangka kerja evaluasi SSE dari Forrester (Q1 2024) mengidentifikasi tiga teknologi keamanan utama—ZTNA, CASB, dan SWG—serta beberapa teknologi sekunder, termasuk RBI dan DLP. Solusi keamanan browser Anda harus terintegrasi dengan—bukan menduplikasi—kontrol-kontrol tersebut.
4. Identifikasi paparan risiko yang terkait dengan perangkat yang tidak dikelola. Kontraktor yang menggunakan laptop pribadi untuk mengakses instance Workday Anda atau auditor pihak ketiga yang mengakses SharePoint dari pusat bisnis hotel merupakan risiko peramban yang paling mendesak bagi Anda. Hitunglah berapa banyak pengguna yang termasuk dalam kategori perangkat yang dikelola, sedikit dikelola, dan sama sekali tidak dikelola—hal ini secara langsung menentukan pendekatan mana yang layak diterapkan.
Tahap 1: Tentukan Kriteria Evaluasi dan Skenario Ancaman Anda
Evaluasi yang dimulai dengan demo dari vendor akan berakhir dengan kemenangan tenaga penjualan yang paling gencar. Sebaiknya, mulailah dengan skenario ancaman yang mencerminkan risiko Anda yang sebenarnya.
Buat pustaka skenario
Buatlah lima hingga delapan skenario yang menggambarkan risiko berbasis peramban dengan frekuensi tertinggi dan dampak terbesar. Contoh praktis:
Akses SaaS oleh kontraktor: Seorang konsultan eksternal mengakses CRM Anda dari perangkat yang tidak dikelola, melihat informasi pribadi pelanggan (PII), dan mencoba mengunduh daftar kontak ke drive pribadi.
Kebocoran data akibat penggunaan alat AI: Seorang manajer produk menyalin dokumen analisis persaingan dari SharePoint, menempelkannya ke dalam alat GenAI yang belum disetujui, dan respons alat tersebut mencakup data pendapatan rahasia perusahaan.
Phishing dalam sesi peramban: Seorang analis keuangan mengklik tautan dalam pesan Teams yang membuka halaman pengumpulan kredensial yang dirancang untuk meniru penyedia SSO Anda—di dalam sesi yang sedang aktif dan telah terotentikasi.
Pencurian data melalui salin-tempel: Seorang karyawan yang akan mengundurkan diri membuka Salesforce di satu tab dan draf Gmail pribadinya di tab lain, lalu menyalin data pipeline dari satu tab ke tab lainnya.
Skenario-skenario ini akan menjadi skrip pengujian POC Anda. Setiap vendor yang tidak dapat menunjukkan pengendalian yang efektif terhadap lima skenario teratas Anda akan disingkirkan, terlepas dari posisi mereka di kuadran analis.
Sesuaikan dengan arsitektur zero trust Anda
Model Kematangan Zero Trust CISA v2.0 (2023) mengorganisasikan konsep zero trust ke dalam lima pilar—Identitas, Perangkat, Jaringan, Aplikasi dan Beban Kerja, serta Data—yang memberikan peta jalan bagi organisasi untuk melakukan modernisasi berkelanjutan. Evaluasi keamanan browser harus secara langsung terkait dengan setidaknya tiga dari pilar-pilar ini: Perangkat (apakah sesi browser mengenali perangkat?), Aplikasi (apakah Anda dapat menerapkan kebijakan per aplikasi di tingkat browser?), dan Data (apakah solusi tersebut dapat memeriksa dan mengontrol data yang sedang dikirim dalam browser?).
Tahap 2: Menilai Empat Pendekatan Keamanan Peramban
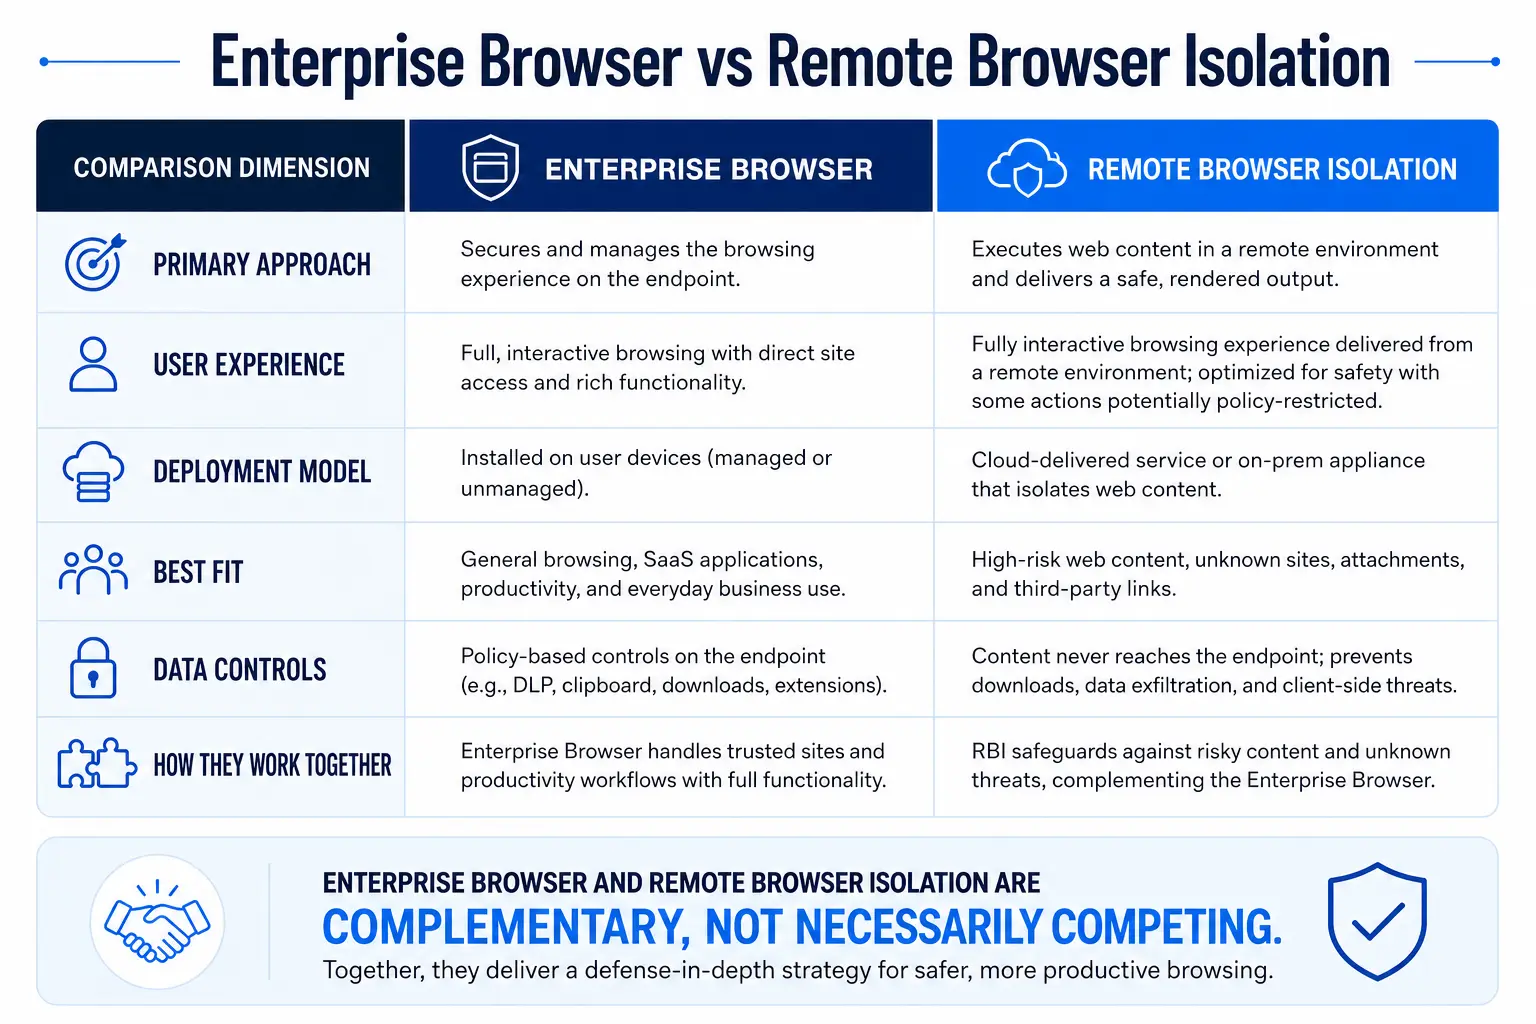
Tidak semua organisasi memerlukan pendekatan yang sama. Saat ini, pasar menawarkan empat model arsitektur yang berbeda, masing-masing dengan pertimbangan pro dan kontra yang signifikan.
Peramban pengganti buatan sendiri
Peramban kustom full-stack menggantikan Chrome, Edge, atau Firefox dengan cabang Chromium yang dikendalikan oleh vendor, yang menyematkan fitur DLP, identitas, dan penegakan kebijakan pada tingkat mesin rendering. Gartner mendefinisikan peramban perusahaan yang aman sebagai solusi yang menerapkan kebijakan dan kontrol keamanan perusahaan melalui ekstensi peramban yang dikelola secara terpusat, dan secara opsional, peramban web kustom full-stack, yang menyediakan keamanan dan penegakan kebijakan untuk aplikasi web, SaaS, dan aplikasi pribadi.
Tingkat keamanannya tinggi—Anda mengendalikan seluruh alur kerja rendering. Namun, hambatan dalam penerapan juga sama tingginya. Anda meminta ribuan pengguna untuk meninggalkan browser yang telah mereka gunakan selama bertahun-tahun, melatih kembali kebiasaan mereka, dan menerima kenyataan bahwa bookmark, ekstensi, serta kata sandi yang tersimpan mungkin tidak dapat dipindahkan dengan mulus. Tim pengadaan menyadari bahwa hal ini berarti departemen TI kini bertanggung jawab atas siklus hidup perangkat lunak baru—pembaruan browser, pengujian kompatibilitas, pengelolaan versi—yang sebelumnya menjadi tanggung jawab Google atau Microsoft.
Ekstensi peramban
Sebuah agen ringan diinstal ke dalam browser yang sudah ada milik pengguna, memantau aktivitas halaman, mengontrol tindakan papan klip, dan menerapkan kebijakan DLP tanpa mengganti browser itu sendiri. Ekstensi ini mempertahankan pengalaman pengguna yang sudah dikenal dan menghindari beban migrasi yang timbul akibat penggantian browser. Namun, keamanan berbasis ekstensi bergantung pada API vendor browser, yang dapat berubah seiring pembaruan browser—dan beberapa operasi kritis (seperti pemeriksaan mendalam terhadap mesin JavaScript) mungkin dibatasi secara arsitektural.
Remote browser isolation (RBI)
RBI menjalankan konten web dalam wadah berbasis awan dan hanya mengalirkan keluaran visual yang aman ke peramban lokal pengguna. Panduan Peningkatan Kapasitas CISA (2023) merekomendasikan isolasi peramban yang dipadukan dengan penyaringan konten web, DLP, dan gerbang aman sebagai sistem pertahanan berlapis. Model keamanannya kuat secara arsitektural—tidak ada kode web yang dijalankan di perangkat akhir. Saat diintegrasikan dengan platform SSE, RBI beroperasi sebagai respons kebijakan berjenjang: tujuan yang diketahui aman diizinkan lewat, tujuan yang diketahui berbahaya diblokir, dan situs berisiko atau yang belum dikategorikan diisolasi.
Kontrol browser yang terintegrasi dengan SSE
Alih-alih memperlakukan keamanan browser sebagai produk yang berdiri sendiri, pendekatan ini menggabungkan penyaringan URL SWG, kebijakan inline CASB, pemeriksaan konten DLP, dan RBI selektif melalui sistem terpadu secure web gateway. Browser itu sendiri tidak dimodifikasi—keamanan diterapkan di lapisan jaringan dan proxy dengan eskalasi berbasis kebijakan ke isolasi jika risiko mengharuskannya. Inilah pendekatan yang paling sesuai dengan cara kerja tumpukan keamanan perusahaan saat ini.
Tahap 3: Menilai Penyedia Jasa Berdasarkan Delapan Kriteria yang Diberi Bobot
Gunakan kerangka kerja evaluasi berikut ini untuk memberikan skor pada setiap solusi yang masuk dalam daftar pendek. Berikan bobot pada setiap kriteria sesuai dengan prioritas organisasi Anda—sebuah organisasi dengan tenaga kerja kontraktor yang besar akan memberikan bobot yang berbeda untuk dukungan perangkat yang tidak dikelola dibandingkan dengan organisasi yang sebagian besar memiliki titik akhir yang dikelola.
Kerangka Kerja Penilaian Vendor
Berikan nilai untuk setiap kriteria pada skala 1–5 (1 = tidak memenuhi persyaratan, 5 = melampaui persyaratan). Kalikan dengan bobotnya untuk mendapatkan nilai tertimbang. Setiap solusi yang memperoleh nilai 1 pada kriteria Kedalaman Keamanan atau Integrasi SSE harus disingkirkan, terlepas dari nilai totalnya.
Tahap 4: Melakukan Uji Konsep yang Benar-benar Membuktikan Sesuatu
Sebagian besar POC gagal karena menguji hal-hal yang salah. Demo vendor selama 30 menit pada VM kosong dengan dua pengguna uji tidak memberikan gambaran apa pun mengenai bagaimana solusi tersebut akan berperilaku ketika ratusan pengguna sungguhan mengaksesnya pada Senin pagi.
Prinsip-prinsip desain POC
Gunakan pengguna sungguhan, bukan tim keamanan. Rekrut 50–100 pengguna dari setidaknya tiga departemen—keuangan, teknik, dan unit bisnis yang banyak menggunakan SaaS. Pengguna yang tidak memilih alat tersebut akan mengungkap kendala yang mungkin terlewatkan oleh perwakilan vendor.
Uji tumpukan SaaS Anda yang sebenarnya. Jalankan POC pada instans Salesforce produksi Anda, lingkungan Workday Anda, dan aplikasi internal Anda. Laporan M-Trends 2025 dari Mandiant menemukan bahwa eksploitasi menyumbang 33% dari infeksi awal, sementara kredensial yang dicuri meningkat menjadi 16%—menjadi vektor kedua yang paling umum—yang berarti keamanan browser Anda harus mampu menangani skenario pencurian kredensial dan pembajakan sesi, bukan hanya unduhan malware.
Ukur baik aspek keamanan maupun kemudahan penggunaan. Pantau tiga kategori metrik:
Metrik keamanan: Upaya phishing yang diblokir, pemicu kebijakan DLP, sesi yang diisolasi, malware yang berhasil dicegah
Metrik kegunaan: Selisih rata-rata waktu pemuatan halaman (dibandingkan dengan nilai acuan), waktu penyelesaian tugas untuk lima alur kerja standar, volume tiket layanan bantuan
Metrik adopsi: Pengguna aktif vs. pengguna terdaftar, upaya melewati sistem, skor kepuasan pengguna (survei sederhana skala 1–5)
Solusi yang mampu memblokir setiap ancaman namun menambah waktu pemuatan setiap halaman sebanyak tiga detik akan memicu protes pengguna sehingga solusi tersebut menjadi tidak berguna secara operasional. Sebaliknya, solusi yang bebas hambatan namun gagal mendeteksi pengambilan data secara diam-diam melalui salin-tempel hanyalah sekadar "teater keamanan".
Durasi dan cakupan POC
Jalankan POC selama minimal tiga minggu. Minggu pertama mencakup kendala awal dalam implementasi dan proses orientasi pengguna. Minggu kedua menunjukkan kinerja dalam kondisi stabil. Minggu ketiga mengidentifikasi kasus-kasus khusus—siklus pelaporan triwulanan yang menghasilkan volume data yang tidak biasa, kontraktor yang membutuhkan akses sementara ke aplikasi yang dibatasi, serta pengguna yang mencoba menempelkan data rahasia ke dalam alat GenAI.
Tahap 5: Mengevaluasi Integrasi SSE dan Penyelarasan Kebijakan
Di sinilah letak kesalahan utama dalam sebagian besar evaluasi keamanan browser. Tim-tim tersebut mengevaluasi keamanan browser secara terpisah, lalu menyadari saat implementasi bahwa hal itu menciptakan sistem kebijakan paralel yang terputus dari kontrol SWG, CASB, dan DLP mereka.
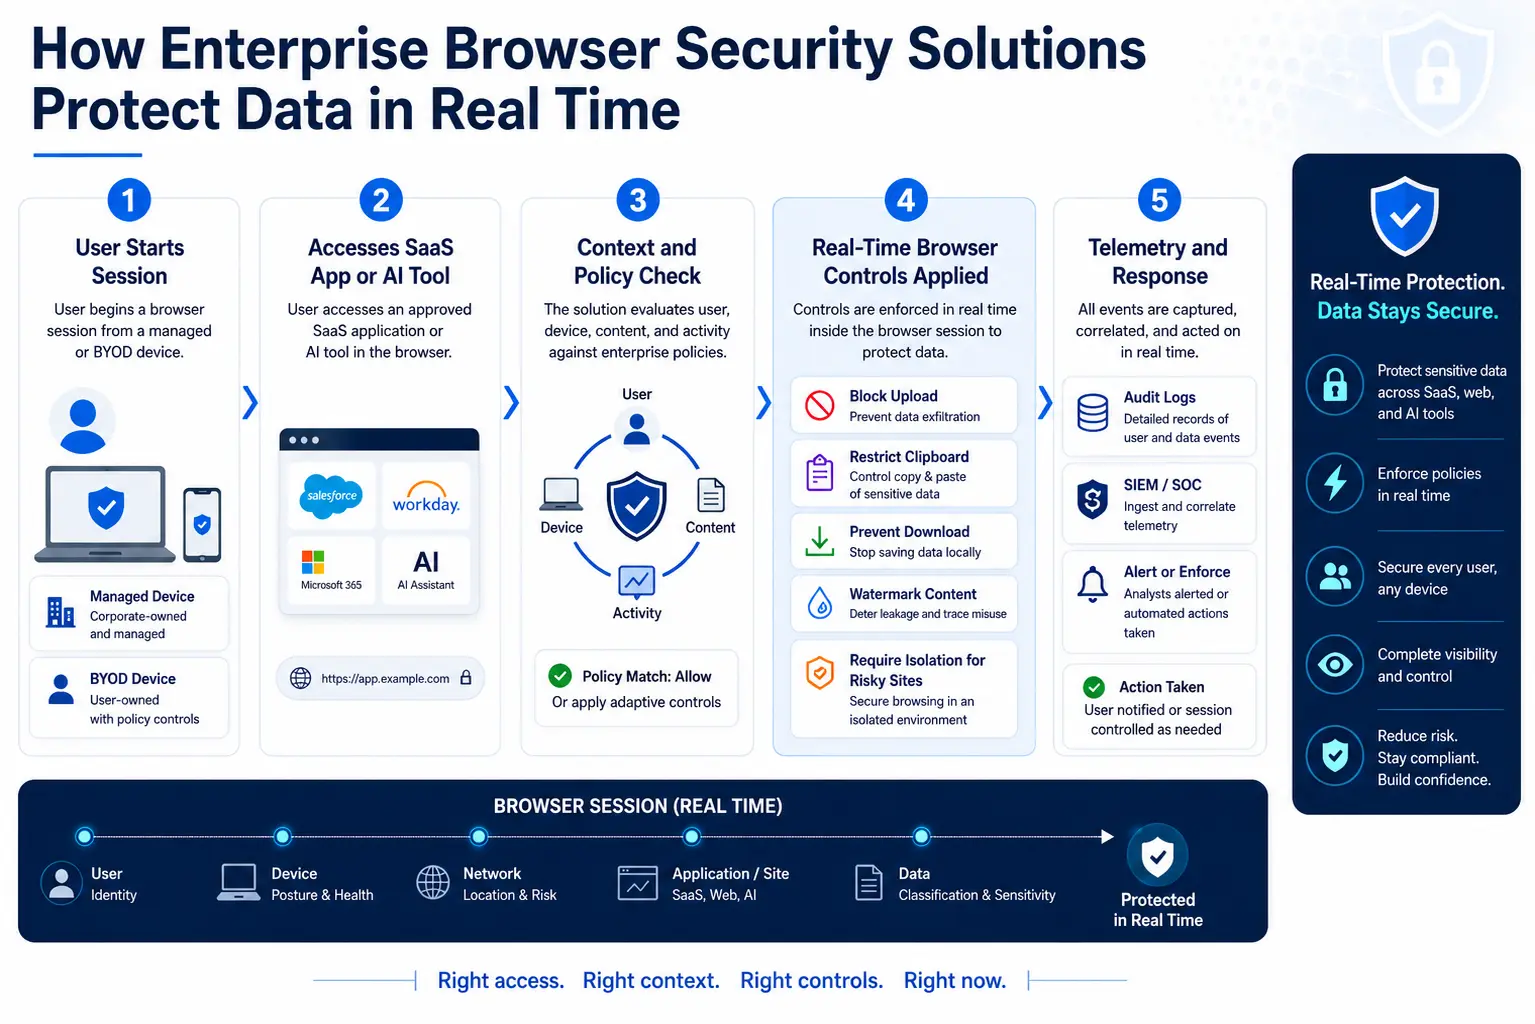
Uji coba praktis: konfigurasikan kebijakan DLP yang memblokir pengunggahan nomor Jaminan Sosial ke penyimpanan awan yang tidak disetujui. Kemudian, pastikan kebijakan yang sama juga berlaku ketika pengguna mengetikkan nomor-nomor tersebut ke dalam prompt GenAI dalam sesi browser yang terisolasi, menyalinnya antar tab browser, dan mencoba mencetak halaman yang memuat nomor-nomor tersebut. Jika setiap tindakan tersebut memerlukan kebijakan terpisah di konsol yang berbeda, maka keamanan browser Anda justru menciptakan utang operasional, bukan menguranginya.
Evaluasi SSE oleh Forrester (Kuartal 1 2024) menemukan bahwa residensi data tetap menjadi masalah krusial, terutama di luar AS, dan bahwa beberapa penyedia layanan memiliki kemampuan yang lebih baik daripada yang lain dalam menyimpan data di negara tertentu. Selama proses evaluasi Anda, pastikan untuk memeriksa di mana sesi isolasi browser diproses, di mana log pemeriksaan disimpan, dan apakah Anda dapat mengontrol perutean sesi ke wilayah tertentu—terutama jika Anda beroperasi di bawah ketentuan GDPR, CCPA, atau persyaratan kedaulatan data khusus sektor.
Lanskap ancaman menuntut tingkat integrasi ini. Laporan CSA tentang Kondisi Keamanan SaaS (2025) menemukan bahwa 56% organisasi menyatakan karyawan mengunggah data sensitif ke aplikasi SaaS yang tidak berizin. Keamanan browser yang tidak berbagi konteks dengan CASB dan DLP Anda tidak dapat mengatasi risiko-risiko ini secara real-time. Platform SSE dari Skyhigh Security, misalnya, menyatukan kebijakan SWG, CASB, DLP, dan RBI dalam satu konsol—sehingga menghilangkan masalah kebijakan ganda yang sering menjadi kendala pada produk keamanan browser mandiri.
Kesalahan Umum yang Menghambat Evaluasi Keamanan Browser
Kesalahan 1: Mengevaluasi kedalaman keamanan tanpa menguji pengalaman pengguna. Seorang CISO memilih browser pengganti berdasarkan daftar periksa fitur keamanan, menerapkannya kepada ribuan pengguna, dan mendapati bahwa tiga aplikasi SaaS penting tidak ditampilkan dengan benar. Dalam waktu dua minggu, solusi alternatif “shadow IT” menyebar luas—pengguna beralih ke browser pribadi, mengakses aplikasi perusahaan dari perangkat pribadi, dan postur keamanan justru memburuk.
Kesalahan 2: Memandang keamanan browser sebagai pembelian terpisah. Tim pengadaan membeli solusi keamanan browser dari vendor di luar tumpukan SSE mereka, lalu menghabiskan enam bulan untuk mencoba mengintegrasikannya dengan kebijakan SWG dan CASB yang sudah ada. Hasilnya adalah adanya dua konsol kebijakan, aturan DLP yang tumpang tindih dengan logika yang sedikit berbeda, serta kelelahan akibat peringatan yang bertentangan dari data telemetri. Panduan evaluasi Gartner (Oktober 2025) secara eksplisit merekomendasikan untuk menanyakan bagaimana solusi tersebut terintegrasi dengan tumpukan SIEM, SOAR, SSE, dan EDR Anda—bukan sekadar apakah secara teoritis hal itu dapat dilakukan.
Kesalahan 3: Mengabaikan skenario penggunaan perangkat yang tidak dikelola. Tim mengevaluasi keamanan browser pada laptop perusahaan yang dikelola, lalu menyadari setelah implementasi bahwa sebagian besar risiko browser berasal dari kontraktor dan pengguna BYOD yang tidak dapat menginstal agen atau profil MDM. Solusi yang memerlukan kontrol titik akhir—seperti beberapa browser pengganti yang memerlukan instalasi oleh admin lokal—gagal tanpa disadari bagi pengguna yang paling membutuhkan perlindungan.
Kesalahan ke-4: Melewatkan analisis model biaya. Biaya RBI sebanding dengan volume penggunaan—mengisolasi setiap sesi web untuk setiap pengguna membutuhkan biaya yang tinggi. Isolasi selektif (hanya untuk situs berisiko dan yang belum dikategorikan) secara drastis mengurangi biaya sekaligus mempertahankan postur keamanan. Evaluasi apakah struktur harga vendor tersebut memberikan insentif untuk isolasi yang ditargetkan atau justru memberlakukan penalti terhadapnya.
Kesalahan 5: Melakukan uji coba konsep (POC) selama dua hari dengan lima anggota tim keamanan. Hal ini hanya menunjukkan bahwa produk tersebut berfungsi bagi pengguna teknis dalam lingkungan yang terkendali. Namun, hal ini sama sekali tidak memberikan gambaran tentang bagaimana seorang petugas akuntansi hutang di kantor Houston akan bereaksi ketika sesi browsernya terhenti selama proses isolasi atau ketika ekstensi Chrome favoritnya berhenti berfungsi. Lakukan uji coba konsep (POC) yang sesungguhnya dengan pengguna nyata selama setidaknya tiga minggu.
Tolok Ukur dan Kriteria Keberhasilan untuk Keputusan Akhir Anda
Setelah POC, gunakan tolok ukur ini untuk mengajukan rekomendasi yang dapat dipertanggungjawabkan kepada pimpinan:
Selisih waktu muat halaman masih dalam kisaran yang dapat diterima. Jika rata-rata waktu muat halaman meningkat secara signifikan dibandingkan dengan nilai acuan (diukur berdasarkan 20 aplikasi teratas Anda), bersiaplah menghadapi keluhan pengguna yang dapat menghambat adopsi. Pantau selisih waktu muat yang tepat dalam satuan milidetik untuk setiap aplikasi.
Cakupan kebijakan DLP yang setara atau lebih baik. Solusi keamanan browser harus dapat mendeteksi pelanggaran DLP yang juga terdeteksi oleh sistem DLP inline yang sudah ada, serta memperluas cakupan untuk vektor-vektor yang spesifik pada browser (clipboard, pencetakan, tangkapan layar).
Kepuasan pengguna sebesar 3,5 atau lebih pada skala 5 poin. Di bawah ambang batas ini, diperkirakan akan terjadi eskalasi, upaya untuk melewati prosedur, dan pengecualian yang diberikan oleh pihak eksekutif, yang pada akhirnya akan mengikis nilai keamanan.
Volume tiket help desk masih dalam kisaran yang dapat dikelola. Lonjakan tajam menandakan adanya kendala dalam proses implementasi yang tidak akan teratasi dengan sendirinya. Pantau jumlah tiket per 100 pengguna yang terdaftar setiap minggu.
Waktu rata-rata untuk perubahan kebijakan kurang dari empat jam. Jika memperbarui aturan DLP khusus browser membutuhkan waktu lebih lama daripada memperbarui aturan SWG Anda, berarti integrasinya belum memadai.
Tidak ada gangguan kritis pada aplikasi. Setiap aplikasi dalam 20 besar Anda yang ditampilkan secara tidak benar atau gagal dalam pengujian fungsional merupakan penghambat peluncuran, bukan "masalah yang sudah diketahui."
Laporan M-Trends 2026 dari Mandiant menemukan bahwa waktu median antara serangan awal dan penyerahan kendali kepada kelompok ancaman kedua menyusut menjadi hanya 22 detik pada tahun 2025, turun dari lebih dari delapan jam pada tahun 2022. Keamanan browser Anda harus beroperasi dengan kecepatan jaringan—mendeteksi dan memblokir ancaman dalam sesi browser sebelum penyerang memanfaatkan kredensial yang telah diretas untuk melakukan pergerakan lateral.
Memahami peran isolasi peramban dalam arsitektur keamanan Anda secara keseluruhan akan membantu menempatkan metrik-metrik ini dalam konteks yang tepat. Isolasi bukanlah mekanisme pertahanan yang berdiri sendiri—melainkan eskalasi yang didorong oleh kebijakan dalam model keamanan berlapis.
Sumber
- Gartner. Gartner Memperkirakan 25% Organisasi Akan Menggunakan Peramban Perusahaan yang Aman untuk Meningkatkan Akses Jarak Jauh dan Keamanan Titik Akhir pada Tahun 2028 (29 April 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- Gartner. Fokus pada Pengamanan Peramban, Bukan Memaksakan Penggunaan Peramban yang Aman (13 Oktober 2025). https://www.gartner.com/en/documents/7056798
- Forrester. The Forrester Wave: Solusi Security Service Edge , Kuartal I 2024 (21 Maret 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Model Kematangan Zero Trust, Versi 2.0 (April 2023). https://www.cisa.gov/zero-trust-maturity-model
- CISA. Panduan Peningkatan Kapasitas: Mengamankan Peramban Web dan Melindungi Diri dari Malvertising bagi Instansi Pemerintah Federal (2023). https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- Mandiant (Google Cloud). M-Trends 2025: Data, Wawasan, dan Rekomendasi dari Garis Depan (23 April 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Cloud Security Alliance. Laporan Kondisi Keamanan SaaS 2025 (April 2025). https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- Mandiant (Google Cloud). M-Trends 2026: Data, Wawasan, dan Strategi dari Garis Depan (23 Maret 2026). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026