संसाधन
शून्य विश्वास का अर्थशास्त्र: 'आसान' रास्ता अधिक महंगा क्यों है
नैट ब्रैडी - क्लाउड सुरक्षा आर्किटेक्ट द्वारा
17 जुलाई, 2025 5 मिनट पढ़ें
साइबर सुरक्षा उद्योग ने इस विषय पर एक आकर्षक आम सहमति विकसित की है Zero Trust Network Access (ZTNA): इसे पुराने VPN इंफ्रास्ट्रक्चर के सीधे प्रतिस्थापन के रूप में स्थापित करें, न्यूनतम व्यवधान का वादा करें, और समय के साथ नीतियों को धीरे-धीरे स्थानांतरित करें। संदेश आकर्षक है - आधुनिक सुरक्षा लाभ प्राप्त करते हुए संगठनात्मक परिवर्तन की जटिलता से बचें। हालाँकि, अर्थशास्त्र एक अलग कहानी कह सकता है।
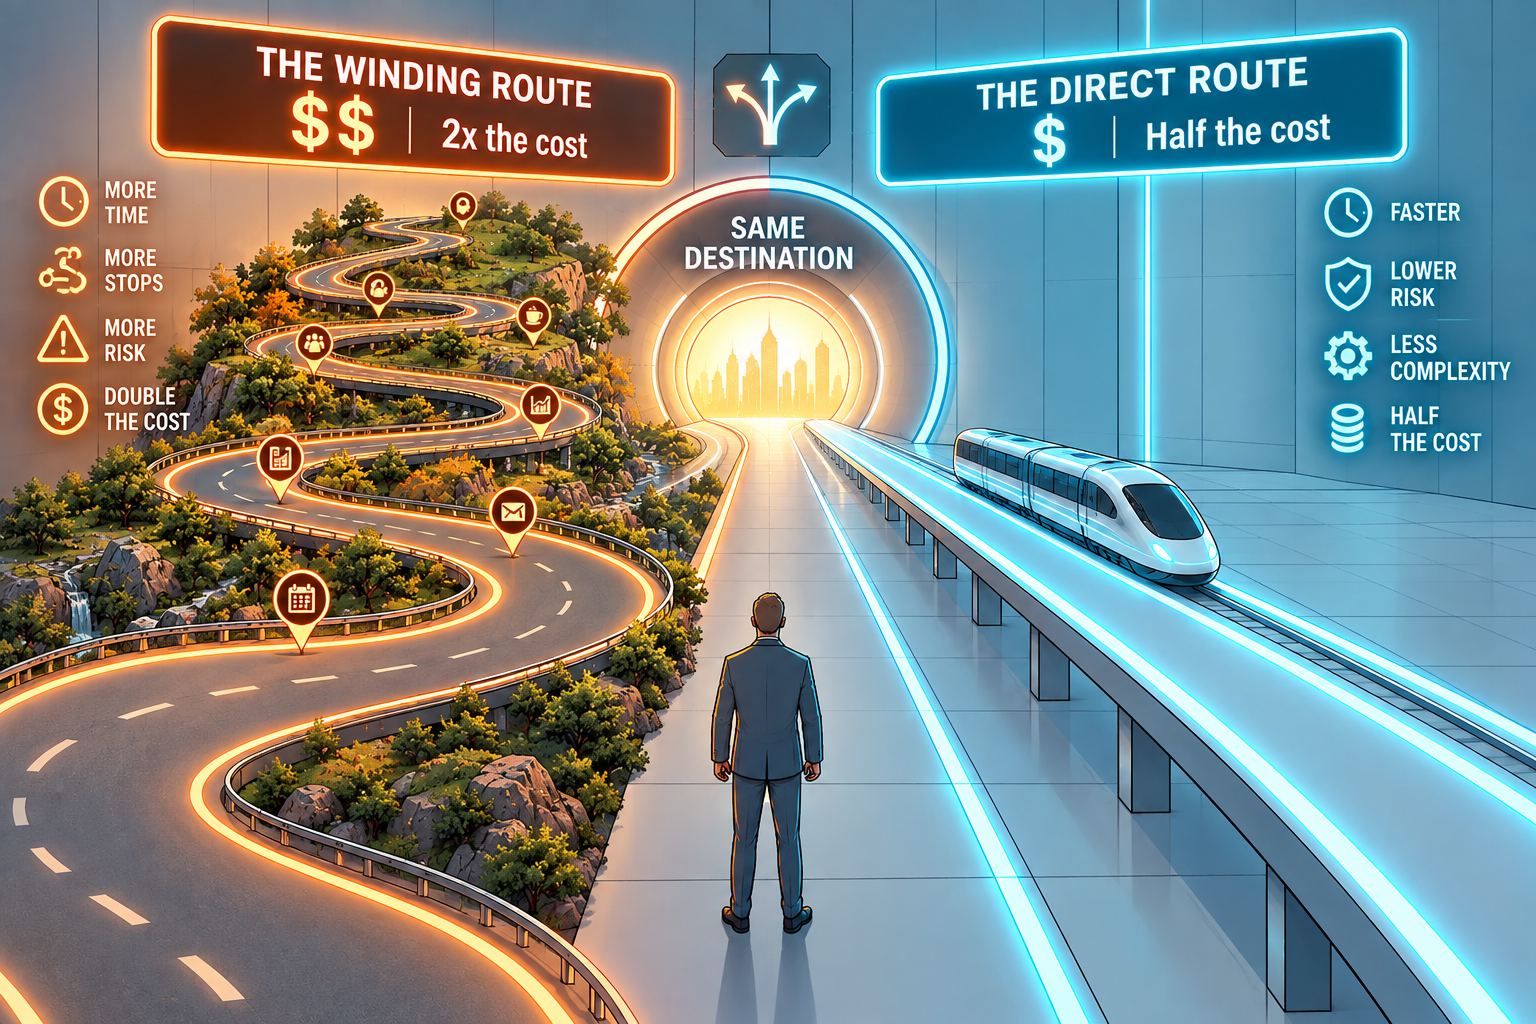
मेरा अनुमान है कि इस "आसान" रास्ते पर चलने वाले संगठन यह पाएंगे कि अल्पकालिक व्यवधानों को कम करने के उद्देश्य से बनाया गया यह तरीका वास्तव में दीर्घकालिक लागतों को अधिकतम करता है। इस बीच, जो लोग ZTNA माइग्रेशन को मूलभूत आईटी परिवर्तन के अवसर के रूप में देखते हैं, उन्हें अपनी मेहनत का फल परिचालन दक्षताओं में मिलेगा। मैं "अच्छा-तेज़-आसान" त्रिकोण (आप केवल दो चुन सकते हैं) में दृढ़ विश्वास रखता हूँ और इस ब्लॉग में मैं समझाऊँगा कि यह ZTNA अपनाने के लिए कैसे सही है।
एप्लिकेशन इन्वेंट्री संकट
इस विरोधाभास की जड़ एक ऐसे अंधेपन में है जिसे ज़्यादातर उद्यम साझा तो करते हैं, लेकिन शायद ही कभी स्वीकार करते हैं: उन्हें असल में पता ही नहीं होता कि उनके पास कौन से ऐप्लिकेशन हैं, कौन उनका इस्तेमाल करता है (किस डेटा के साथ), या वे क्या व्यावसायिक मूल्य प्रदान करते हैं। वर्षों के जैविक आईटी विकास, अधिग्रहणों और विभागीय पहलों ने ऐसे विशाल ऐप्लिकेशन पोर्टफोलियो तैयार किए हैं जिन्हें आसानी से वर्गीकृत नहीं किया जा सकता।
पारंपरिक वीपीएन इन्फ्रास्ट्रक्चर ने इस अस्पष्टता को संभव बनाया है। व्यापक नेटवर्क एक्सेस नीतियाँ वास्तविक एप्लिकेशन उपयोग पैटर्न को अस्पष्ट कर देती हैं। जब कर्मचारी "नेटवर्क पर सब कुछ" तक पहुँच सकते हैं, तो किसी को यह बताने की ज़रूरत नहीं पड़ती कि विशिष्ट एप्लिकेशन क्यों मौजूद हैं या किसे एक्सेस की आवश्यकता है। वीपीएन एक सुविधाजनक अमूर्त परत बन जाता है जो मूलभूत शासन अंतरालों को छुपा देता है।
ZTNA को VPN के विकल्प के रूप में इस्तेमाल करने का तरीका इस गतिशीलता को कायम रखता है। विक्रेता न्यूनतम संगठनात्मक व्यवधान के साथ मौजूदा एक्सेस पैटर्न को दोहराने का वादा करते हैं। इसका निहित संदेश यह है: आप बिना यह समझने की असुविधा के कि आप क्या सुरक्षित कर रहे हैं, ज़ीरो ट्रस्ट सुरक्षा प्राप्त कर सकते हैं। इससे एक ऐसा बाज़ार प्रोत्साहन ढाँचा बनता है जहाँ जटिलता को पुरस्कृत किया जाता है और युक्तिकरण से बचा जाता है।
आर्थिक प्रभावों पर विचार करें। संगठन अक्सर ऐसे अनुप्रयोगों का रखरखाव करते हैं जिनका मूल व्यावसायिक औचित्य समाप्त हो चुका होता है। वे ऐसे सॉफ़्टवेयर के लिए लाइसेंस शुल्क का भुगतान करते हैं जो घटती उपयोगकर्ता आबादी की सेवा करते हैं। वे उन प्रणालियों के लिए बुनियादी ढाँचे के संसाधन आवंटित करते हैं जिन्हें समेकित या सेवानिवृत्त किया जा सकता है। वीपीएन प्रतिस्थापन मॉडल इन अक्षमताओं को बरकरार रखता है और साथ ही नई तकनीकी लागतों को भी बढ़ाता है।
"जोखिम न्यूनीकरण" की झूठी अर्थव्यवस्था
विडंबना तब और गहरी हो जाती है जब हम जाँचते हैं कि संगठन अपने निर्णय कैसे लेते हैं। एप्लिकेशन इन्वेंट्री और युक्तिकरण प्रक्रिया को "जोखिमपूर्ण" माना जाता है—क्या होगा अगर हम गलती से किसी महत्वपूर्ण चीज़ तक पहुँच को प्रतिबंधित कर दें? क्या होगा अगर एप्लिकेशन के मालिक औचित्य संबंधी आवश्यकताओं को टाल दें? क्या होगा अगर हमें पता चले कि हमारा आईटी पोर्टफोलियो हमारे अनुमान से कहीं ज़्यादा अव्यवस्थित है?
ये चिंताएँ वास्तविक संगठनात्मक गतिशीलता को दर्शाती हैं, लेकिन जोखिम की गणना उलटी है। वास्तविक जोखिम आपके आईटी परिवेश के बारे में निरंतर अज्ञानता में निहित है। सुरक्षा दल उन अनुप्रयोगों के लिए प्रभावी नियंत्रण लागू नहीं कर सकते जिन्हें वे समझते नहीं हैं। अनुपालन प्रयास, वास्तविक जोखिम प्रबंधन के बजाय, दस्तावेज़ीकरण के अभ्यास बन जाते हैं। व्यवसाय निरंतरता नियोजन साक्ष्यों के बजाय मान्यताओं पर निर्भर करता है।
बाजार ने इन बेमेल प्रोत्साहनों पर अपेक्षित प्रतिक्रिया दी है। जटिलता को कम करने के बजाय, उसे प्रबंधित करने के लिए एक परामर्श पारिस्थितिकी तंत्र उभरा है। संगठन सैकड़ों अनुप्रयोगों को ZTNA प्लेटफ़ॉर्म पर स्थानांतरित करने के लिए महंगी पेशेवर सेवाओं का उपयोग करेंगे, बिना यह सवाल किए कि क्या उन अनुप्रयोगों का अस्तित्व होना चाहिए। इस "जोखिम न्यूनीकरण" के लिए शुल्क अक्सर उचित युक्तिकरण से होने वाली लागत बचत से अधिक होता है।
शून्य ट्रस्ट लाभांश
परिवर्तन का रास्ता चुनने वाले संगठनों को कुछ अप्रत्याशित मिलता है: उचित शून्य-विश्वास कार्यान्वयन लंबे समय से लंबित आईटी पोर्टफोलियो अनुकूलन के लिए एक बाध्यकारी कार्य बनाता है। जब प्रत्येक एप्लिकेशन का एक निश्चित स्वामी, उचित व्यावसायिक उद्देश्य और वर्गीकृत डेटा प्रवाह होना आवश्यक हो, तो सफाई स्वाभाविक रूप से हो जाती है।
आर्थिक पहलू जल्द ही आकर्षक हो जाता है। एप्लिकेशन रिटायरमेंट से लाइसेंसिंग लागत कम हो जाती है, बुनियादी ढांचे की ज़रूरतें कम हो जाती हैं, और सुरक्षा सतह क्षेत्र कम हो जाता है। जब टीमों को पता चलता है कि वे समान कार्यों के लिए कई टूल्स बनाए रख रहे हैं, तो समेकन के अवसर सामने आते हैं। जब पुराने सिस्टम अपनी सुरक्षात्मक गुमनामी खो देते हैं, तो तकनीकी ऋण में कमी स्वाभाविक रूप से आती है।
मात्रात्मक लाभ अक्सर नेतृत्व टीमों को आश्चर्यचकित करते हैं। लाइसेंस अनुकूलन अकेले ही आमतौर पर सॉफ़्टवेयर खर्च में 20-40% की कमी लाता है। बुनियादी ढाँचे के युक्तिकरण से कंप्यूटिंग और भंडारण लागत में भी इसी तरह की बचत होती है। परिचालन दक्षता में वृद्धि—पैच, निगरानी और बैकअप के लिए कम सिस्टम—समय के साथ बढ़ते हुए लाभांश का निरंतर प्रवाह बनाती है।
शायद इससे भी ज़्यादा महत्वपूर्ण बात यह है कि संगठन अपने आईटी परिवेशों के बारे में वास्तविक ज्ञान विकसित करते हैं। यह क्षमता घटनाओं पर तेज़ी से प्रतिक्रिया, अधिक सटीक व्यावसायिक प्रभाव आकलन और डेटा-आधारित तकनीकी निवेश निर्णयों को सक्षम बनाती है। उन उद्यमों के लिए प्रतिस्पर्धात्मक लाभ लगातार बढ़ते हैं जो समझते हैं कि उनके पास क्या है और यह कैसे मूल्य सृजन करता है।
व्यावसायिक मामले को फिर से तैयार करना
पारंपरिक साइबर सुरक्षा व्यवसाय मामले में सुरक्षा सुधारों को आवश्यक व्यय के रूप में प्रस्तुत किया जाता है—जोखिम कम करने के लिए निवेश जो सीधे राजस्व उत्पन्न नहीं करते। यह ढाँचा सुरक्षा टीमों को स्पष्ट वित्तीय लाभ का वादा करने वाली पहलों के विरुद्ध बजट के लिए प्रतिस्पर्धा करते समय व्यवस्थित रूप से नुकसान में डाल देता है।
एप्लिकेशन इन्वेंट्री लाभांश इस गतिशीलता को पूरी तरह से बदल देता है। शून्य-विश्वास कार्यान्वयन एक आईटी पोर्टफोलियो अनुकूलन पहल बन जाता है जिसमें सुरक्षा सुधार भी शामिल होते हैं। व्यावसायिक मामला "इस सुरक्षा परियोजना की लागत कितनी होगी?" से बदलकर "यह अनुकूलन प्रयास हमें कितना पैसा बचाएगा?" हो जाता है।
समय-सीमा के विचार इस पुनर्रचना को और पुष्ट करते हैं। एप्लिकेशन युक्तिकरण के लाभ तुरंत शुरू हो जाते हैं - सेवानिवृत्त एप्लिकेशन चालू महीने में लागत उत्पन्न करना बंद कर देते हैं। लाइसेंस अनुकूलन अगले नवीनीकरण चक्र में दिखाई देता है। बुनियादी ढाँचे में कमी तिमाही क्लाउड बिलों में परिलक्षित होती है। ये बचत आमतौर पर 12-18 महीनों के भीतर ZTNA कार्यान्वयन के लिए धन जुटाती है, जिसके बाद सुरक्षा सुधार अनिवार्य रूप से निःशुल्क हो जाते हैं।
जो संगठन इस ढाँचे को अपनाते हैं, उन्हें अपने शून्य-विश्वास पहलों को हितधारकों से अलग प्रतिक्रिया मिलती है। सीएफओ संशयवादी होने के बजाय सहयोगी बन जाते हैं। व्यावसायिक इकाई के नेता जब दक्षता लाभों को समझते हैं, तो वे सक्रिय रूप से इसमें शामिल होते हैं। प्रौद्योगिकी टीमें वर्षों से जमा हुए तकनीकी ऋण को खत्म करने के अवसर की सराहना करती हैं।
रणनीतिक विकल्प
वीपीएन का जीवन-काल समाप्त होने का संकट एक रणनीतिक मोड़ प्रस्तुत करता है जो प्रौद्योगिकी प्रतिस्थापन से कहीं आगे तक फैला हुआ है। संगठन नए उपकरणों के साथ मौजूदा अक्षमताओं को बनाए रखने का विकल्प चुन सकते हैं, या वे परिवर्तन की आवश्यकता को मूलभूत सुधार के उत्प्रेरक के रूप में उपयोग कर सकते हैं।
"आसान" रास्ता संगठनात्मक सुविधा क्षेत्रों को बनाए रखता है और साथ ही तकनीकी जटिलता और लागत को भी बढ़ाता है। परिवर्तन के रास्ते में अल्पकालिक व्यवधान की आवश्यकता होती है, लेकिन बेहतर आईटी पोर्टफोलियो प्रबंधन, परिचालन दक्षता और वास्तविक सुरक्षा क्षमता के माध्यम से स्थायी प्रतिस्पर्धात्मक लाभ उत्पन्न होता है।
अर्थशास्त्र परिवर्तन का पक्षधर है, लेकिन केवल उन संगठनों के लिए जो उस एप्लिकेशन इन्वेंट्री वास्तविकता का सामना करने को तैयार हैं जिससे वे बचते रहे हैं। जो लोग यह रास्ता चुनते हैं, वे पाते हैं कि सबसे कठिन समस्याओं के अक्सर सबसे लाभदायक समाधान होते हैं। बाजार की गतिशीलता इस साहस को पुरस्कृत करती है - स्वच्छ, सुविचारित आईटी पोर्टफोलियो वाले उद्यम कई आयामों में अपने प्रतिस्पर्धियों से बेहतर प्रदर्शन करते हैं।
सवाल यह नहीं है कि आपका संगठन अंततः अपने एप्लिकेशन पोर्टफोलियो को तर्कसंगत बनाएगा या नहीं। बाज़ार के दबाव, अनुपालन आवश्यकताएँ और परिचालन लागतें अंततः इस पर विचार करने के लिए बाध्य करेंगी। सवाल यह है कि क्या आप वर्तमान वीपीएन परिवर्तन को रणनीतिक रूप से करने के अवसर के रूप में उपयोग करेंगे, या प्रतिक्रियात्मक रूप से ऐसा करने के लिए किसी संकट का इंतज़ार करेंगे।
आज जो संगठन यह विकल्प अपना रहे हैं, कल उन्हें स्थायी प्रतिस्पर्धात्मक लाभ प्राप्त होगा।
लेखक के बारे में
नैट ब्रैडी
क्लाउड सुरक्षा आर्किटेक्ट
नाथन ब्रैडी एक एंटरप्राइज़ आर्किटेक्ट हैं Skyhigh Security नाथन ने ऑस्ट्रेलिया के न्यूकैसल विश्वविद्यालय से बिजनेस इकोनॉमिक्स में डॉक्टरेट की उपाधि, कैनसस विश्वविद्यालय से एमबीए, बिजनेस और इंजीनियरिंग में स्नातक की डिग्री और सीआईएसएसपी, सीसीएसपी, माइक्रोसॉफ्ट एएसएई और एडब्ल्यूएस-सीएसए सहित उद्योग प्रमाणपत्र प्राप्त किए हैं।
डॉ. ब्रैडी (ISC)2 शिकागो के कार्यकारी बोर्ड में भी कार्यरत हैं। पिछले बीस वर्षों से, नैट कई फॉर्च्यून 500 कंपनियों के लिए महत्वपूर्ण आईटी अवसंरचना के निर्माण में एक विश्वसनीय सलाहकार के रूप में कार्यरत रहे हैं।
संबंधित सामग्री
ट्रेंडिंग ब्लॉग
Secure Where Work Happens: Stop Paying Cloud Rates for Local AI
Mike Smart October 16, 2026
Securing the New Normal: Why Universal Zero Trust is Essential in the Age of AI
Sriram Krishnamurthy September 30, 2026
Work is Hybrid. Why Are You Paying Double for a Cloud Tax on the Office?
Mike Smart September 24, 2026
We Can’t Stop the AI Race. We Can Make It Safer and More Secure.
Thyaga Vasudevan September 15, 2026
AI Is Changing Your Data Risk. DSPM Puts You Back in Control.
Megha Shukla September 4, 2026