संसाधन
स्थानीय शून्य विश्वास के पक्ष में तर्क
सारंग वारुडकर द्वारा - वरिष्ठ तकनीकी पीएमएम
13 नवंबर, 2026 5 मिनट रीड
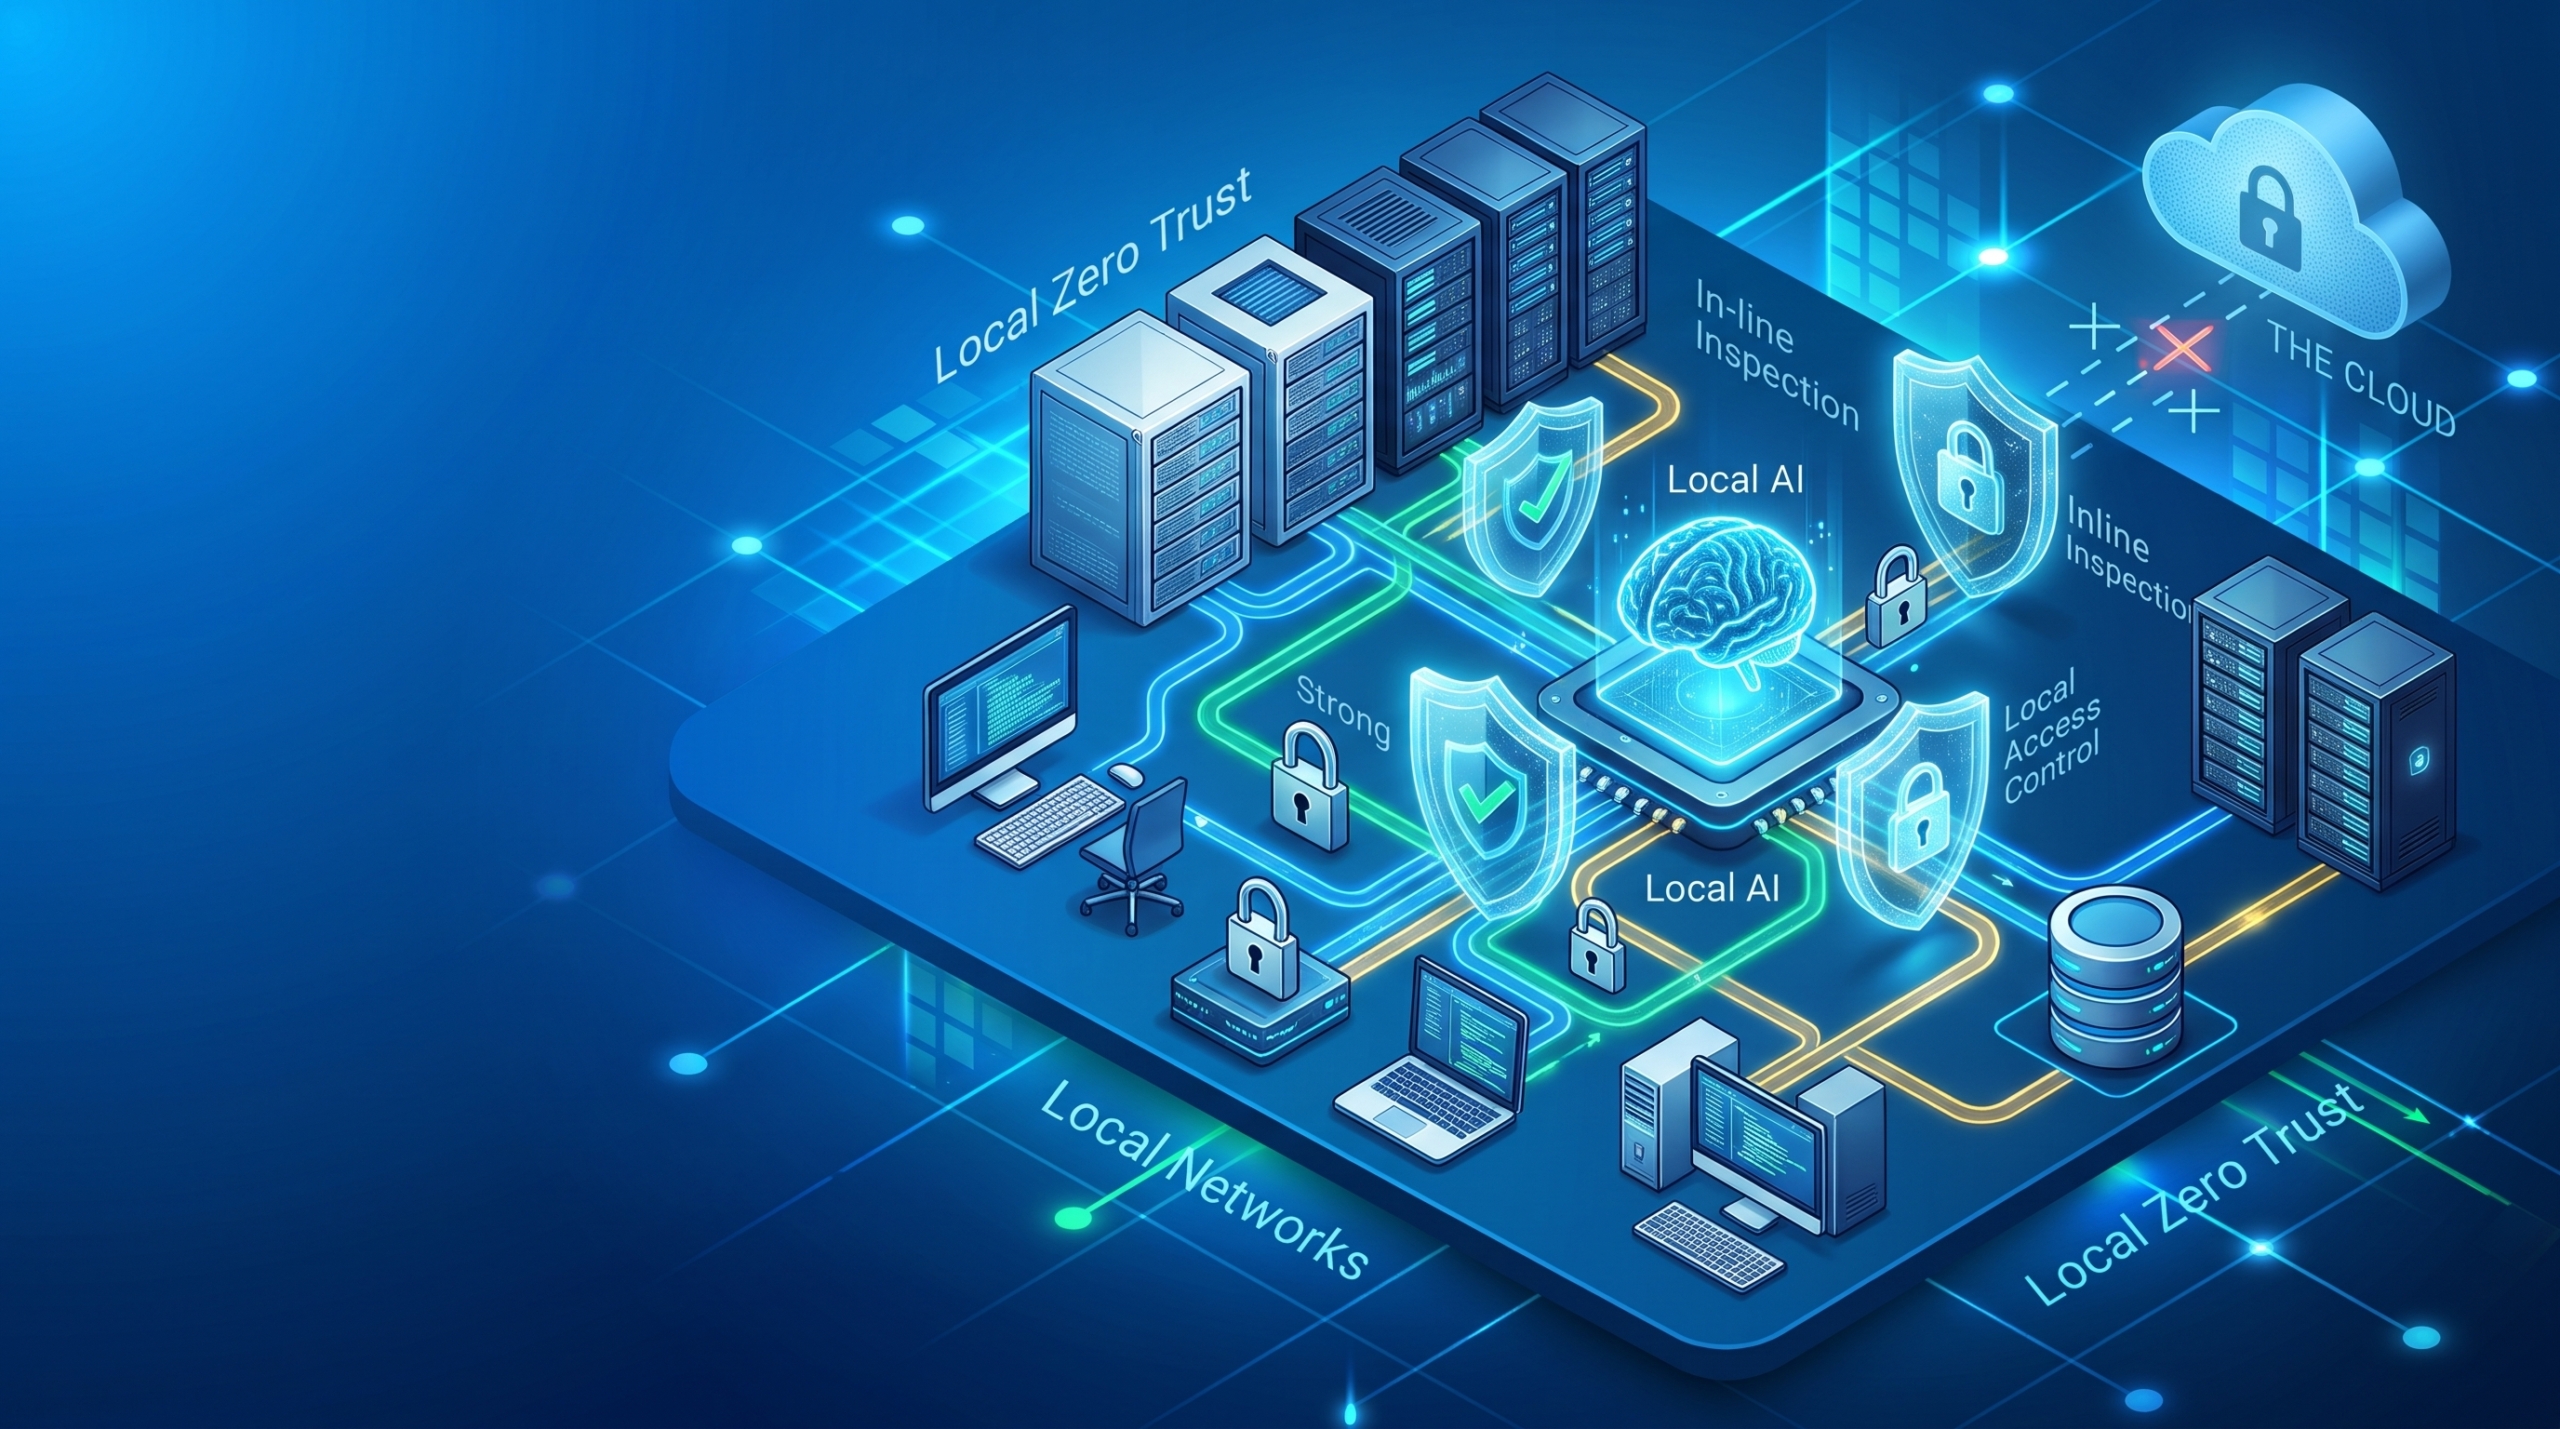
एआई आपके नेटवर्क के अंदर प्रवेश कर चुका है। आपका एसएसई नहीं।
जीरो ट्रस्ट का चलन तब तेज़ी से बढ़ा जब कर्मचारी दूर से काम करने लगे और एप्लिकेशन क्लाउड पर चले गए। क्लाउड एक्सेस सिक्योरिटी ब्रोकर्स (CASB), और बाद में, व्यापक स्तर पर... Security Service Edge (एसएसई) और सिक्योर एक्सेस सर्विस एज (एसएएसई) के बाजार तेजी से बढ़े क्योंकि उन्होंने उस समय के जोखिम का समाधान किया: चोरी किए गए क्रेडेंशियल्स वाला हमलावर कहीं से भी कॉर्पोरेट क्लाउड संसाधनों तक पहुंच सकता था। Zero Trust Network Access (ZTNA) भी इसी तरह अस्तित्व में आया, जब SSE विक्रेताओं ने VPN के सस्ते और कम अस्थिर विकल्प के रूप में अपने क्लाउड प्लेटफॉर्म का विस्तार किया। सिद्धांत सही था और आज भी सही है। किसी क्रेडेंशियल पर भरोसा करने के बजाय, उपयोगकर्ता, डिवाइस, स्थान और आसपास के संदर्भ को सत्यापित करें।
सिद्धांत में बदलाव नहीं आया है। बदलाव काम करने के स्थान में आया है।
काम वापस अंदर क्यों आया?
चार बदलावों के कारण उद्यम गतिविधियों का एक बढ़ता हुआ हिस्सा वापस निजी नेटवर्क पर स्थानांतरित हो गया है।
- लोग कार्यालय लौट आए। मई 2026 के गैलप सर्वेक्षण के अनुसार, 74% कर्मचारी कार्यालय में या हाइब्रिड रूप में कार्यरत हैं, जिनमें से 22% पूर्णकालिक रूप से कार्यालय में और 52% सप्ताह में 2.3 दिन हाइब्रिड रूप में काम करते हैं। 2019 के बाद से अब तक पहले से कहीं अधिक एंटरप्राइज़ सत्र एक ही कॉर्पोरेट नेटवर्क पर शुरू और समाप्त होते हैं।
- एआई ने कंपनी के बुनियादी ढांचे में प्रवेश कर लिया है। टोकन की बढ़ती लागत, नियंत्रण संबंधी समस्याओं और डेटा गोपनीयता संबंधी चिंताओं के कारण कार्यभार को कंपनी के भीतर ही संभालने के लिए मजबूर होना पड़ा है, जिसके चलते एआई कंपनी के बुनियादी ढांचे में अपनी जगह बना चुका है। जब कोई एआई मॉडल आंतरिक डेटा, जैसे अनुसंधान एवं विकास, मूल्य निर्धारण तर्क और ग्राहक रिकॉर्ड पर प्रशिक्षित होता है, तो वह कंपनी की मुख्य बौद्धिक संपदा को आत्मसात कर लेता है और प्रभावी रूप से उसके व्यापार रहस्यों की एक कार्यशील प्रति बन जाता है। चूंकि बोर्ड इन संपत्तियों को तीसरे पक्ष के सर्वरों पर छोड़ने को तैयार नहीं हैं, इसलिए निजी डेटा केंद्रों के भीतर निजी मॉडल और आंतरिक एआई उपकरणों को चलाना अब एक मानक प्रक्रिया बन गई है।
- इन प्रणालियों द्वारा की जाने वाली अधिकांश कार्रवाइयां कभी भी परिधि को पार नहीं करतीं। गार्टनर के अनुसार, 6 में से 1 एआई प्रॉम्प्ट में मालिकाना डेटा होता है ( साइबर सुरक्षा खतरा: एआई एप्लिकेशन समझौता , 2026), और जब मॉडल सार्वजनिक के बजाय आंतरिक होता है तो इस अनुपात में कोई सुधार नहीं होता। एक आंतरिक सह-पायलट के पास कुछ भी बाहर निकालने के लिए नहीं होता। यह दस्तावेज़ भंडार, टिकटिंग सिस्टम और ग्राहक डेटाबेस तक पहुंचता है, क्योंकि इन्हीं तक पहुंचना इसका उद्देश्य है। किसी कार्य को सौंपा गया एजेंट स्थायी क्रेडेंशियल रखता है और अपने नेटवर्क सेगमेंट पर मौजूद सिस्टमों के विरुद्ध उसे अधिकृत करने वाले व्यक्ति की तुलना में कहीं अधिक तेज़ी से कार्य करता है।
- संप्रभुता कार्य मॉडल को भी वापस लाती है। गार्टनर का अनुमान है कि 2028 तक 50% बहुराष्ट्रीय कंपनियों और 75% से अधिक गैर-अमेरिकी बहुराष्ट्रीय कंपनियों के लिए डिजिटल संप्रभुता की आवश्यकताएं होंगी ( पूर्वानुमान विश्लेषण: संप्रभु क्लाउड IaaS, विश्वव्यापी , 2025)। एक संगठन जिसने विनियमित सामग्री को अपने अधिकार क्षेत्र में रखने के लिए एक मॉडल को आंतरिक रूप से अपनाया है, वह किसी भी ऐसे आर्किटेक्चर के बारे में वाजिब सवाल उठा सकता है जो इसकी जांच के लिए बातचीत को कहीं और भेजता है।
जहां क्लाउड-आधारित प्रवर्तन अनुपयुक्त हो जाता है
क्लाउड-आधारित सेवा में ज़ीरो ट्रस्ट एक्सेस कंट्रोल को शामिल करना तब पूरी तरह से समझ में आता है जब उपयोगकर्ता दूरस्थ स्थान पर हो या एप्लिकेशन क्लाउड में हो। लेकिन जब दोनों छोर एक ही इमारत में स्थित हों, तो यह उतना समझ में नहीं आता।
कार्यालय में चल रहे किसी सत्र या मशीन की गति से चलने वाले सक्रिय ट्रैफ़िक को निरीक्षण और प्रवर्तन के लिए क्लाउड पॉइंट ऑफ़ प्रेजेंस पर भेजना, और फिर उसे दो मंजिल दूर स्थित किसी निजी एप्लिकेशन या डेटा स्रोत पर वापस भेजना, आर्किटेक्चरल दृष्टि से उचित नहीं है। इससे विलंबता बढ़ती है, WAN क्षमता का उपयोग होता है, और कार्यस्थल के सामने स्थित इंटरनेट सर्किट पर निर्भरता बढ़ जाती है, जबकि उसे कभी भी कार्यालय से बाहर जाने की आवश्यकता नहीं थी। उपलब्धता एक सुरक्षा संबंधी निर्णय बन जाती है, जो कि शायद ही कोई चाहता है।
क्लाउड ZTNA की एक दूसरी और छिपी हुई कमजोरी है। यह आमतौर पर उपयोगकर्ता को आवश्यक व्यक्तिगत एप्लिकेशन के बजाय नेटवर्क तक शून्य विश्वास पहुंच प्रदान करता है। सेशन को प्रवेश मिलते ही अत्यधिक विशेषाधिकार प्राप्त हो जाते हैं, और उस सेगमेंट के भीतर पार्श्व गतिविधि बिना किसी रोक-टोक के जारी रहती है। अंतर्निहित विश्वास को हटाने के लिए लाया गया नियंत्रण अंततः इसे एक स्तर नीचे पुनः स्थापित कर देता है।
नेटवर्क टीम के लिए यह सब कुछ नया नहीं है। सेगमेंटेशन और ईस्ट-वेस्ट ट्रैफिक में पारदर्शिता कई सालों से एक लक्ष्य रहा है, लेकिन उपयोगकर्ता के व्यवहार और जोखिम को प्रभावित किए बिना स्थानीय ज़ीरो ट्रस्ट प्रदान करना चुनौतीपूर्ण रहा है। दुर्भाग्य से, एप्लिकेशन-स्तरीय एक्सेस, वेब और टीएलएस निरीक्षण, और डेटा-जागरूक नियंत्रण जैसी अगली पीढ़ी की एसएसई क्षमताएं अक्सर आंतरिक नेटवर्क की सुरक्षा के लिए पहुंच से बाहर रही हैं। यह कमी वैचारिक नहीं बल्कि आर्किटेक्चरल है, और यही कारण है कि इसे दूर करना एक इंजीनियरिंग अभ्यास है, न कि कोई नया सिद्धांत।
अब जब डेटा वर्कफ़्लो स्थानीय नेटवर्क पर मशीन की गति से चल रहे हैं, तो स्थानीय एप्लिकेशन-स्तरीय एक्सेस कंट्रोल और स्थानीय इन-लाइन निरीक्षण केवल एक आकांक्षा नहीं रह गए हैं, बल्कि एक हाइब्रिड डिज़ाइन आवश्यकता बन गए हैं। ये महत्वपूर्ण डेटा को वहीं सुरक्षित रखते हैं जहाँ वह वास्तव में मौजूद होता है और प्रवाहित होता है, और क्लाउड तक पहुँच बाधित होने पर भी व्यवसाय को सुचारू रूप से चलाने में मदद करते हैं।
प्रवर्तन प्रक्रिया को और करीब लाने से वास्तव में क्या हासिल होता है
स्थानीय डेटा का फैलाव स्पष्ट रूप से दिखाई देने लगता है। आंतरिक एआई उपकरण बिना किसी खरीद रिकॉर्ड के ही आ जाते हैं और इन्वेंट्री में दर्ज होने से पहले ही व्यवसाय के लिए अत्यंत महत्वपूर्ण हो जाते हैं। विनियमित सामग्री की प्रतियां वेक्टर स्टोर, फाइन-ट्यूनिंग सेट और साझा ड्राइव में जमा हो जाती हैं, जिन्हें क्लाउड-आधारित नियंत्रण कभी नहीं देख पाता, क्योंकि उस वर्कफ़्लो में कुछ भी सीमा पार नहीं करता। स्थानीय बुनियादी ढांचे और वर्कफ़्लो का निरीक्षण ही इसे खोजने का एकमात्र तरीका है।
नेटवर्क से एप्लिकेशन तक पहुंच सीमित हो जाती है। स्थानीय प्रवर्तन बिंदु पर प्रति-एप्लिकेशन प्राधिकरण नेटवर्क-स्तरीय मध्यस्थता द्वारा छोड़े गए अतिरिक्त विशेषाधिकार को हटा देता है, और यह कार्यालय में मौजूद उपयोगकर्ता के लिए भी ऐसा ही करता है, जो वर्तमान में नेटवर्क पर सबसे कम निरीक्षण किया जाने वाला उपयोगकर्ता है।
एआई-विशिष्ट जोखिम को नियंत्रित किया जा सकता है। प्रॉम्प्ट इंजेक्शन, जेलब्रेक के प्रयास और गोपनीय सामग्री को चुपचाप प्रॉम्प्ट में पेस्ट या टाइप करने पर ही कार्रवाई की जा सकती है, बशर्ते ब्राउज़र स्तर पर इंटरैक्शन के रास्ते में कोई बाधा मौजूद हो। जब वह इंटरैक्शन साइट से बाहर नहीं जाता और साइट पर कुछ भी उसके रास्ते में नहीं होता, तो नियंत्रणों के पास काम करने के लिए कुछ नहीं होता। स्थानीय ट्रैफ़िक को दायरे में लाना ही एआई सुरक्षा को लागू करने योग्य बनाता है, चाहे नियंत्रण अंततः कहीं भी निष्पादित हो।
लचीलापन बिगड़ने के बजाय बेहतर होता है। स्थानीय स्तर पर नियमों को लागू करने वाली साइट क्लाउड से कनेक्शन टूटने पर भी लगातार निरीक्षण करती रहती है और एक्सेस पॉलिसी को लागू करती रहती है। इसी तरह की रुकावट का सामना करने वाली क्लाउड-आधारित आर्किटेक्चर को काम रोकने या उसे जारी रखने के बीच चुनाव करना पड़ता है, और कम समय में कोई भी यह चुनाव सही ढंग से नहीं कर पाता।
जहां एसएसई को आगे बढ़ने की जरूरत है
यह सब कोई भविष्यवाणी नहीं है। लोग अब दफ्तरों में हैं। कंपनियों के बुनियादी ढांचे पर मॉडल चल रहे हैं। नियामक अब संप्रभुता के सवाल पूछ रहे हैं और उनमें रुचि कम होने का कोई संकेत नहीं दिख रहा है।
अभी तक इस बात पर ध्यान नहीं दिया गया है कि SSE नियंत्रण कहाँ लागू होने चाहिए। क्लाउड SSE निरीक्षण और प्रवर्तन अभी भी इस धारणा पर आधारित है कि जोखिम धीरे-धीरे खत्म हो रहा है, जो हर तिमाही में वास्तविकता की अपूर्ण तस्वीर प्रस्तुत करता है।
अपने विक्रेता से यह समझने में मदद मांगें कि वे स्थानीय एआई-संचालित कार्यप्रणाली की सुरक्षा कैसे करते हैं; कौन से नियंत्रण परिसर में निष्पादित होते हैं, कौन से क्लाउड में चलते हैं, और जब उनके बीच का लिंक टूट जाता है तो प्रत्येक का क्या होता है।
जानिए कि कैसे नया Skyhigh Hybrid Mesh SSE प्लेटफॉर्म कार्यालय के भीतर जीरो ट्रस्ट का विस्तार करके AI को बेहतर ढंग से सुरक्षित कर रहा है।
लेखक के बारे में

सारंग वरुडकर
सीनियर टेक्निकल पीएमएम
सारंग वरुडकर एक अनुभवी उत्पाद विपणन प्रबंधक हैं, जिनके पास साइबर सुरक्षा में 10+ वर्षों का अनुभव है, तथा वे तकनीकी नवाचार को बाजार की जरूरतों के साथ जोड़ने में कुशल हैं। वे CASB, DLP, तथा AI-संचालित खतरे का पता लगाने जैसे समाधानों में गहन विशेषज्ञता रखते हैं, तथा प्रभावशाली बाजार-उन्मुख रणनीतियों और ग्राहक जुड़ाव को आगे बढ़ाते हैं। सारंग के पास IIM बैंगलोर से MBA तथा पुणे विश्वविद्यालय से इंजीनियरिंग की डिग्री है, जो तकनीकी और रणनीतिक अंतर्दृष्टि को जोड़ती है।
संबंधित सामग्री


ट्रेंडिंग ब्लॉग
सही मायने में हाइब्रिड सुरक्षा समाधान लागू करने का क्या अर्थ है?
स्टीव टैट 29 अक्टूबर, 2026
Skyhigh Hybrid Mesh SSE का परिचय: आधुनिक उद्यमों के काम करने के तरीके के लिए निर्मित
त्याग वासुदेवन 28 अक्टूबर, 2026
कार्यस्थल को सुरक्षित बनाएं: स्थानीय एआई के लिए क्लाउड दरों का भुगतान करना बंद करें
माइक स्मार्ट 16 अक्टूबर, 2026
नए सामान्य को सुरक्षित करना: एआई के युग में सार्वभौमिक शून्य विश्वास क्यों आवश्यक है
श्रीराम कृष्णमूर्ति 30 सितंबर, 2026