संसाधन
मशीनी गति के युग में सुरक्षा
स्टे नादिन - मुख्य वास्तुकार द्वारा
30 जुलाई, 2026 6 मिनट रीड
सुरक्षा खामियों को पहचानने और उनका फायदा उठाने की क्षमता जैसे-जैसे मशीनी गति से बढ़ती जा रही है, सिस्टम की सुरक्षा व्यवस्था को भी उसी गति से आगे बढ़ना होगा। इस प्रतिमान परिवर्तन के लिए सुरक्षा अनुप्रयोग के प्रति एक मौलिक रूप से भिन्न दृष्टिकोण की आवश्यकता है।
Skyhigh Security हम हमेशा से ही किसी उद्यम की सबसे महत्वपूर्ण संपत्तियों की सुरक्षा में अग्रणी रहे हैं। हमारी यह प्रतिबद्धता हमारे गेटवे एंटी-मैलवेयर (जीएएम) समाधान में स्पष्ट रूप से दिखाई देती है, जो मशीन की गति से मैलवेयर का पता लगाने के लिए एआई का उपयोग करता है, और उभरते खतरों से आगे रहने के लिए लगातार सीखता और अनुकूलित होता रहता है।
Skyhigh Security हम GPT5.5-साइबर प्रोग्राम और मिथोस साइबर पहल, दोनों के गौरवान्वित सदस्य हैं। इन प्रोग्रामों का लाभ उठाना और इनके सीधे उपयोग के बिना भी आगे बढ़ना आधुनिक सुरक्षा पेशेवरों के लिए आवश्यक है।
कृत्रिम बुद्धिमत्ता का उदय और विकास
पिछले कुछ वर्षों में कृत्रिम बुद्धिमत्ता (एआई) का उपयोग लगातार बढ़ा है, लेकिन 2026 अभूतपूर्व रहा है। उन्नत एआई मॉडलों के आगमन से न केवल कंपनियों के व्यापार करने के तरीके में बदलाव आ रहा है, बल्कि उनके संचालन के मूल स्वरूप में भी परिवर्तन हो रहा है। जो लोग इस तकनीक को अपनाते हैं, उनके लिए यह व्यापक अवसरों और उत्पादकता का द्वार खोलती है।
दुर्भाग्यवश, कृत्रिम बुद्धिमत्ता के उदय ने दुर्भावनापूर्ण तत्वों को भी सशक्त बना दिया है। वे नवीनतम कृत्रिम बुद्धिमत्ता मॉडलों का उपयोग करके जटिल क्रॉस-वेक्टर हमलों को अंजाम दे रहे हैं और सॉफ़्टवेयर और सेवाओं में उन छिपी हुई कमजोरियों का पता लगा रहे हैं जो पारंपरिक सुरक्षा तकनीकों द्वारा अब तक अनदेखी रही हैं।
इससे कंपनी के महत्वपूर्ण सॉफ़्टवेयर, सेवाओं और बौद्धिक संपदा से युक्त प्रणालियों, जिनमें ग्राहक और कर्मचारी डेटा शामिल है, को "मशीन की गति" से उजागर किया जा सकता है। यह विकास पारंपरिक सुरक्षा, परीक्षण और सॉफ़्टवेयर विकास जीवनचक्रों की तुलना में कहीं अधिक तेज़ है।
परिणामस्वरूप, "मशीन की गति के युग" में सुरक्षा के संचालन के तरीके में भी तदनुसार बदलाव होना चाहिए।
हालांकि यह बदलाव चुनौतीपूर्ण लग सकता है, लेकिन अंततः इससे अधिक लचीली सेवाएं और अंतर्निहित सॉफ्टवेयर प्राप्त होंगे, बशर्ते संगठन बदलते परिवेश को समझें और खुद को बचाने के लिए सक्रिय कदम उठाएं।
इस बदलाव का कारण क्या है?
अप्रैल 2026 की शुरुआत में, एंथ्रोपिक ने क्लाउड मिथोस का पूर्वावलोकन प्रस्तुत किया। घोषणा के दौरान, उन्होंने बताया कि इस मॉडल में सॉफ़्टवेयर की कमियों को पहचानने और उनका फायदा उठाने की अभूतपूर्व क्षमता है। परिणामस्वरूप, उन्होंने इसके पूर्ण सार्वजनिक रिलीज़ को स्थगित करने का निर्णय लिया ताकि साझेदार अपने सिस्टम का विश्लेषण कर सकें और टूल के व्यापक रूप से उपलब्ध होने से पहले कमियों को दूर कर सकें।
हालांकि यह आंशिक रूप से एक चतुर विपणन रणनीति थी, जिसमें मॉडल को "रिलीज करने के लिए बहुत शक्तिशाली" के रूप में प्रस्तुत किया गया था, इसने एक नई वास्तविकता को रेखांकित किया: अत्याधुनिक एआई मॉडल सॉफ्टवेयर की खामियों की पहचान करने और उन्हें ठीक करने के लिए उद्योग के पारंपरिक तरीकों को चुनौती दे रहे हैं।
तब से, कई एआई विक्रेताओं ने उन्नत सुरक्षा अनुसंधान क्षमताओं वाले मॉडल जारी किए हैं। अधिकांश विक्रेताओं ने साझेदारों के लिए ऐसे मॉडल तक पहुंच बनाने हेतु समर्पित कार्यक्रम भी स्थापित किए हैं जिनमें मानक सुरक्षा उपाय नहीं हैं, विशेष रूप से वैध रक्षात्मक अनुप्रयोगों के लिए कमजोरियों की पहचान और उनका निवारण करने के लिए।
इसका क्या प्रभाव पड़ रहा है?
सुरक्षा रक्षकों और हमलावरों के बीच विकासवादी युद्ध निरंतर जारी है; अब अंतर केवल संघर्ष की गति में है। हम खोज और उसके उपयोग की गति में अभूतपूर्व परिवर्तन देख रहे हैं।
वो दौर बीत चुका है जब किसी खामी का पता लगाकर उसे भविष्य में ठीक करने की योजना बनाई जाती थी और फिर हफ्तों या महीनों बाद उसे जारी किया जाता था। आज की दुनिया में जहां खामियों का फायदा मशीन की गति से उठाया जा सकता है, वहां पारंपरिक समय-सीमाएं अब कारगर नहीं रह गई हैं।
अब उद्यम "पैच ट्यूजडे" जैसी पारंपरिक पैचिंग रणनीतियों पर निर्भर नहीं रह सकते। बड़े संगठनों में अक्सर पाई जाने वाली धीमी शासन और सत्यापन प्रक्रियाएं आपूर्तिकर्ताओं द्वारा वास्तविक समय में समाधान की आवश्यकता वाली गंभीर कमजोरियों की पहचान करने पर उनका मुकाबला नहीं कर पाती हैं।
यह वास्तविकता बाजार में दो प्रमुख बदलावों को जन्म दे रही है:
- सॉफ्टवेयर रिलीज से पहले समस्याओं की पहचान करने के लिए एआई मॉडल को अपनाना।
- पैचिंग और अपडेट प्रक्रियाओं को "मशीन की गति" से संचालित करने की आवश्यकता।
एआई का उपयोग करके गहनता से मजबूती का निर्माण करना
हालांकि एआई के अत्याधुनिक मॉडलों ने कोड सुरक्षा में क्रांतिकारी बदलाव लाए हैं, फिर भी सामान्य सर्वोत्तम पद्धतियां आवश्यक बनी हुई हैं। सबसे प्रभावी तरीका इन मॉडलों को पारंपरिक सॉल्यूशन डेवलपमेंट लाइफ साइकिल (एसडीएलसी) और रिलीज प्रक्रियाओं में एकीकृत करना है, साथ ही लाइव सेवाओं के लिए निरंतर स्कैनिंग प्रदान करना भी है।
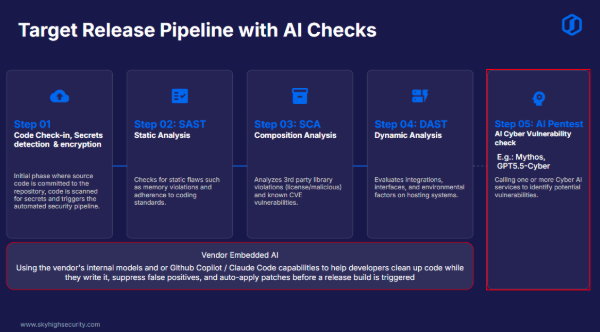
पर Skyhigh Security हमने ठीक यही किया है, शुरुआत में SDLC का विस्तार करके, जो अभी भी पारंपरिक SAST और DAST घटकों का उपयोग करता है, लेकिन इसे आगे बढ़ाने के लिए निम्नलिखित का उपयोग करने का प्रयास करता है:
- एम्बेडेड एआई : हम अपने डेवलपर्स को एआई मॉडल तक पहुंच प्रदान करते हैं जो कोड को रिपॉजिटरी में कमिट करने से पहले ही सुरक्षा उल्लंघनों की स्वचालित रूप से जांच करते हैं।
- एआई पेनटेस्टिंग : हमने पाइपलाइन के अंत में एक महत्वपूर्ण परीक्षण जोड़ा है जो अत्याधुनिक एआई मॉडल के "साइबर" संस्करणों का उपयोग करके कमजोरियों और आक्रमण के तरीकों की खोज करता है। इससे रिलीज़ से पहले समस्याओं का समाधान संभव हो पाता है। चूंकि ये परीक्षण बार-बार चलाए जाते हैं, इसलिए ये नई समस्याओं के साथ-साथ पुरानी खामियों की भी पहचान कर सकते हैं जिन्हें पिछले मॉडल संस्करणों ने शायद नज़रअंदाज़ कर दिया हो।
- SAST और DAST विक्रेताओं की क्षमताएं : स्टैटिक और डायनेमिक एप्लिकेशन सिक्योरिटी टेस्टिंग सॉफ्टवेयर के विक्रेता तेजी से AI को एकीकृत कर रहे हैं। इन विक्रेताओं के टूल्स के साथ काम करके, हम उनकी बढ़ती सटीकता और उन्नत क्षमताओं का लाभ उठा सकते हैं।
- एआई सुधार: स्काईहाई में हमारा मानना है कि मनुष्य इन सभी समस्याओं को इतनी जल्दी हल नहीं कर सकते, इसलिए "मशीन की गति" से काम करने के लिए हमने प्रक्रिया के अंत में एक एआई-संचालित प्रणाली बनाई है जो स्कैन करती है और स्वचालित रूप से सुधार करती है। समस्याओं की पहचान करने के लिए "रेड" एजेंट और स्वचालित रूप से सुधार करने के लिए "ग्रीन" एजेंट को सीधे मिलाकर, हम न केवल अपने बैकलॉग के लिए समस्याओं की पहचान कर पाते हैं बल्कि सॉफ्टवेयर की उच्च गुणवत्ता सुनिश्चित भी कर पाते हैं।
**नोट: नवीनतम अत्याधुनिक मॉडलों तक पहुंच न होने पर भी, शोध से पता चलता है कि मजबूत सुरक्षा उपायों वाले छोटे मॉडलों का उपयोग करके भी चिंता के महत्वपूर्ण क्षेत्रों की पहचान की जा सकती है। यह विशेष रूप से तब प्रभावी होता है जब विभिन्न प्रकार की समस्याओं को समझने के लिए कई मॉडलों का संयोजन किया जाता है।**
एसडीएलसी पाइपलाइन के अलावा, लाइव सिस्टम पर लगातार कई सुरक्षा जांच की जानी चाहिए:
- CNAPP (क्लाउड नेटिव एप्लीकेशन प्रोटेक्शन प्लेटफॉर्म) को लागू करना : ये प्लेटफॉर्म ज्ञात कमजोरियों और गलत कॉन्फ़िगरेशन की निरंतर जानकारी प्रदान करते हैं।
- रीयल-टाइम पैटर्न मैचिंग मैलवेयर सुरक्षा : स्काईहाई की जीएएम जैसी क्षमताएं ज्ञात संकेतों से परे जाकर व्यवहारिक पैटर्न का विश्लेषण करती हैं। संदिग्ध व्यवहार का पता लगाने के लिए आंतरिक एआई का उपयोग करके, ये सिस्टम "मशीन की गति" से खुद को अपडेट करते हैं, जिससे नए खतरों के उभरते ही उनसे सुरक्षा मिलती है।
इन उपकरणों को मिलाकर, आप कमजोरियों के उजागर होने से पहले ही उनका प्रबंधन कर सकते हैं और यह सुनिश्चित कर सकते हैं कि आपका संगठन वास्तविक समय में उभरते खतरों का पता लगाने और उनसे बचाव करने के लिए सुसज्जित है।
आप कैसे अनुकूलन करते हैं?
इस बदलते परिदृश्य के अनुकूल ढलने के लिए, मैं कई प्रमुख क्षेत्रों पर ध्यान केंद्रित करने की सलाह देता हूं:
- एआई का उपयोग करके अपने एसडीएलसी की समीक्षा करें और उसे अपडेट करें।
अपने SDLC की समीक्षा करें ताकि यह सुनिश्चित हो सके कि मजबूत SAST और DAST क्षमताओं को AI मॉडल द्वारा बढ़ाया गया है, जिससे कॉर्पोरेट मानकों के अनुसार कोड का सत्यापन हो सके। इस सिस्टम को लचीलेपन के साथ डिज़ाइन करें, जिससे आप आवश्यकतानुसार AI मॉडल बदल सकें—संभवतः महत्वपूर्ण सिस्टमों को अधिक उन्नत, उच्च-प्रदर्शन वाले मॉडल से लक्षित कर सकें। - सुनिश्चित करें कि आपके विक्रेता अपने विकास और विकास संबंधी प्रक्रियाओं (एसडीएल) की सुरक्षा कर रहे हैं।
चूंकि अधिकांश उद्यम तृतीय-पक्ष विक्रेताओं पर निर्भर करते हैं, इसलिए यह सुनिश्चित करना अत्यंत महत्वपूर्ण है कि आपके आपूर्तिकर्ताओं ने आधुनिक, एआई-आधारित एसडीएलसी प्रक्रियाओं को लागू किया हो। इन जांचों को अपनी खरीद और विक्रेता समीक्षा चक्रों में एकीकृत करें। - "मशीन स्पीड" के अनुकूली पहचान और सुरक्षा प्रणालियों को लागू करें।
सुनिश्चित करें कि आपके लाइव वातावरण में ऐसे सिस्टम का उपयोग किया जाता है जो मशीन-स्तर के खतरों का पता लगाने और उनके सामने आने पर उनसे निपटने में सक्षम हों। निम्नलिखित समाधानों को प्राथमिकता दें: Skyhigh Security जीएएम जो अनुकूली सुरक्षा प्रदान करते हैं। - एआई रेड टीमिंग को लागू करें
अपनी रिलीज़ प्रक्रिया में एआई "रेड टीमिंग" को शामिल करें ताकि यह सुनिश्चित हो सके कि कमजोरियों की तलाश न केवल कोड के भीतर की जाए बल्कि एक प्रोडक्शन ऑपरेटिंग सिस्टम के रूप में भी की जाए। - कमजोरियों को दूर करने के लिए एआई का उपयोग करें।
पहले से ही संकटग्रस्त संगठन में और अधिक कमजोरियों की पहचान करने से तब तक कोई लाभ नहीं होगा जब तक कि आपकी प्रक्रिया में मशीन की गति से सुधार करने का कोई साधन शामिल न हो। समाधान सुझाने के लिए एक एआई प्रणाली लागू करने पर विचार करें और इसे अपनी रेड टीमिंग के साथ-साथ कार्यान्वित करें। - यह सुनिश्चित करें कि आप आवश्यकतानुसार पैच कर सकें।
निश्चित पैचिंग समयसीमाओं से हटकर ऑन-डिमांड पैचिंग को अपनाएं। आपके अन्य सुरक्षा उपायों के बावजूद, कमजोरियों का पता लगना तय है और "मशीन स्पीड" के दुरुपयोग को रोकने के लिए उनका तत्काल समाधान आवश्यक होगा।
सुरक्षा के प्रति दृष्टिकोण में यह एक महत्वपूर्ण बदलाव है, लेकिन जो लोग इसे अपनाएंगे उन्हें कहीं अधिक मजबूत सॉफ्टवेयर और सेवाएं मिलेंगी। इस नए युग में सफलता इस उम्मीद पर निर्भर नहीं करती कि कमजोरियां अनदेखी रह जाएंगी, बल्कि एक मजबूत और गहन सुरक्षा रणनीति पर निर्भर करती है जो खतरे की गति से काम करती है।
एआई के युग में डेटा सुरक्षा के महत्व के बारे में अधिक जानने के लिए, हमारी हालिया बाजार अनुसंधान रिपोर्ट देखें: डेटा सुरक्षा चुनौतियों को हल करने के लिए डीएसपीएम और एआई का लाभ उठाना ।
लेखक के बारे में
स्टे नादिन
मुख्य वास्तुकार
स्टी एक एंटरप्राइज आर्किटेक्ट हैं, जो चीफ आर्किटेक्ट और सीटीओ की भूमिकाएं निभा चुके हैं और उनके पास महत्वपूर्ण परिचालन प्रणालियों को लागू करने का लगभग 30 वर्षों का व्यावहारिक अनुभव है। व्यावसायिक परिणामों को प्राथमिकता देने वाले दृष्टिकोण में विश्वास रखते हुए, उन्होंने कई उच्च विनियमित उद्योग क्षेत्रों में सफलता हासिल की है। इनमें राष्ट्रीय महत्वपूर्ण अवसंरचना, सरकार, स्वास्थ्य सेवा और सुरक्षा शामिल हैं। उन्हें उद्योग में एक अग्रणी विचारक के रूप में मान्यता प्राप्त है और वे SEMAT.inc के अध्यक्ष सहित कई भूमिकाएं निभा चुके हैं, जिनका उद्देश्य सर्वोत्तम डिजाइन और कार्यान्वयन प्रथाओं को बढ़ावा देने के लिए एक साझा समझ विकसित करना है।
संबंधित सामग्री



ट्रेंडिंग ब्लॉग
सही मायने में हाइब्रिड सुरक्षा समाधान लागू करने का क्या अर्थ है?
स्टीव टैट 29 अक्टूबर, 2026
Skyhigh Hybrid Mesh SSE का परिचय: आधुनिक उद्यमों के काम करने के तरीके के लिए निर्मित
त्याग वासुदेवन 28 अक्टूबर, 2026
कार्यस्थल को सुरक्षित बनाएं: स्थानीय एआई के लिए क्लाउड दरों का भुगतान करना बंद करें
माइक स्मार्ट 16 अक्टूबर, 2026
नए सामान्य को सुरक्षित करना: एआई के युग में सार्वभौमिक शून्य विश्वास क्यों आवश्यक है
श्रीराम कृष्णमूर्ति 30 सितंबर, 2026
काम करने का तरीका हाइब्रिड है। फिर आप ऑफिस के लिए क्लाउड टैक्स के रूप में दोगुना भुगतान क्यों कर रहे हैं?
माइक स्मार्ट 24 सितंबर, 2026