संसाधन
नए सामान्य को सुरक्षित करना: एआई के युग में सार्वभौमिक शून्य विश्वास क्यों आवश्यक है
श्रीराम कृष्णमूर्ति - उपाध्यक्ष, इंजीनियरिंग द्वारा
30 सितंबर, 2026 4 मिनट रीड
सुरक्षा परिदृश्य में तेजी से बदलाव आ रहा है और कार्रवाई के नियम भी बदल गए हैं। हम एक ऐसे युग में प्रवेश कर चुके हैं जहां "मिथोस" जैसे एआई-संचालित उपकरण केवल सैद्धांतिक अवधारणाएं नहीं हैं; बल्कि वे व्यावहारिक वास्तविकताएं हैं। ये उपकरण अभूतपूर्व गति और सटीकता के साथ स्वतः ही कमजोरियों की पहचान कर सकते हैं, अनपैच्ड सिस्टम का फायदा उठा सकते हैं और आंतरिक नेटवर्क में नेविगेट कर सकते हैं।
यह कहना अत्यंत महत्वपूर्ण है कि एक सशक्त निवारक रणनीति किसी भी सुरक्षा व्यवस्था की आधारशिला बनी रहती है। संगठनों को सिस्टम को अद्यतन रखने, कॉन्फ़िगरेशन को मजबूत करने और कठोर पैच प्रबंधन चक्रों को बनाए रखने में निरंतर सतर्कता बरतनी चाहिए। यह नई वास्तविकता एक निरंतर परिचालन बोझ उत्पन्न करती है जिससे प्रक्रिया में महत्वपूर्ण कमियां आती हैं और हमें असंभव परिस्थितियों में डाल देती हैं:
- सुरक्षा सुरक्षा खामियों को ठीक करने का अंतहीन सिलसिला: सुरक्षा अपडेट जारी होते ही सुरक्षा टीमों को तुरंत सुरक्षा सुरक्षा लागू करनी पड़ती है, जिससे परिचालन पर असहनीय दबाव पड़ता है।
- विक्रेता पर निर्भरता: हम प्रभावी रूप से कठोर और सुरक्षित विकास चक्र बनाए रखने के लिए सॉफ्टवेयर विक्रेताओं की दया पर निर्भर हैं। भले ही विक्रेता के पैच जारी करने में एक छोटी सी देरी भी एक ऐसी खामी छोड़ देती है जिसका फायदा एआई टूल कुछ ही सेकंड में उठा सकता है।
- जीरो-डे खतरा: शायद सबसे चिंताजनक बात एआई उपकरणों की जीरो-डे कमजोरियों को वास्तविक समय में खोजने और उन्हें हथियार के रूप में इस्तेमाल करने की क्षमता है, जो ज्ञात संकेतों या पैटर्न पर निर्भर पारंपरिक सुरक्षा उपायों को दरकिनार कर देती है।
केवल निवारक रणनीति पर निर्भर रहना—नियमित रूप से उचित सावधानी बरतना और समस्याओं को ठीक करना—अब पर्याप्त नहीं है। हालांकि ये उपाय महत्वपूर्ण बने हुए हैं, लेकिन इन्हें एक व्यावहारिक, व्यापक जोखिम निवारण दृष्टिकोण द्वारा समर्थित होना चाहिए। हमें यह स्वीकार करना होगा कि घुसपैठ अपरिहार्य है और हमें एक प्रभावी, लचीली रणनीति के साथ उनसे निपटने के लिए तैयार रहना होगा।
किले और खाई की विफलता
कई वर्षों तक, "किले और खाई" वाला मॉडल मानक था। संगठन नेटवर्क के किनारे पर घुसपैठ को रोकने पर ध्यान केंद्रित करते थे, और परिधि के भीतर हर चीज़ पर भरोसा करते थे। इससे एक सपाट, भरोसेमंद नेटवर्क बनता था जहाँ परिधि में सेंध लगने पर हमलावर आसानी से आगे बढ़ सकते थे।
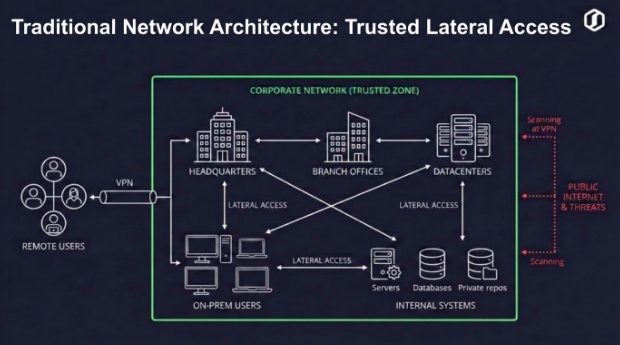
पारंपरिक वीपीएन, जो लंबे समय से रिमोट एक्सेस के लिए सबसे भरोसेमंद विकल्प रहे हैं, ने इस समस्या को और भी जटिल बना दिया है। ये नेटवर्क में एक तरह से छेद कर देते हैं, जिससे एक सुरंग के ज़रिए व्यापक पहुंच मिल जाती है। फ़ायरवॉल नियम लागू होने के बावजूद, इन प्रणालियों में एप्लिकेशन, उपयोगकर्ताओं और एंडपॉइंट डिवाइसों की जानकारी और उनके आपसी संबंध का अभाव होता है, जिससे गतिशील नेटवर्क परिवर्तनों के विरुद्ध नीतियों को प्रभावी ढंग से प्रबंधित करना लगभग असंभव हो जाता है।
इसके अलावा, वीएलएएन विभाजन जैसी पारंपरिक विधियाँ अपर्याप्त साबित हुई हैं। एक हमलावर जो वीएलएएन के भीतर एक भी एंडपॉइंट को हैक कर लेता है, उसे अन्य सिस्टमों तक पूर्ण पहुँच प्राप्त हो जाती है, जिससे वह आपके सबसे महत्वपूर्ण संसाधनों की ओर बढ़ सकता है। ऐसे समय में जब एआई-आधारित घुसपैठ उपकरण इन कमजोरियों को तेजी से स्कैन कर सकते हैं और हमले के तरीके तैयार कर सकते हैं, तो काम करने का पुराना तरीका अब टिकाऊ नहीं रह गया है।
सार्वभौमिक ZTNA की ओर बदलाव
पार्श्व गति और एआई-संचालित शोषण के खतरों का प्रभावी ढंग से मुकाबला करने के लिए, संगठनों को पारंपरिक सुरक्षा प्रणालियों से आगे बढ़ना होगा। यहीं पर यूनिवर्सल Zero Trust Network Access (ZTNA) आधुनिक सुरक्षा के लिए आवश्यक महत्वपूर्ण संरचना प्रदान करता है।
यूनिवर्सल ZTNA सिर्फ एक रिमोट एक्सेस टूल से कहीं अधिक है; यह एक ऐसा आर्किटेक्चरल बदलाव है जो हर उपयोगकर्ता, हर डिवाइस, हर एप्लिकेशन और उनके बीच होने वाली हर बातचीत के लिए एक समान, न्यूनतम विशेषाधिकार वाली सुरक्षा नीतियों को लागू करता है, चाहे वे घर से काम कर रहे हों, शाखा कार्यालय से या मुख्यालय से। सुरक्षा का स्वरूप "नेटवर्क-केंद्रित" से बदलकर "एप्लिकेशन-केंद्रित" हो जाता है।
Skyhigh का हाइब्रिड मेश SSE प्लेटफॉर्म किस प्रकार गेम को बदल देता है?
Skyhigh Security हाइब्रिड मेश एसएसई प्लेटफॉर्म निम्नलिखित यूनिवर्सल जेडटीएनए क्षमताओं के साथ सुरक्षा के लिए एक आधुनिक, स्तरित दृष्टिकोण प्रदान करता है:
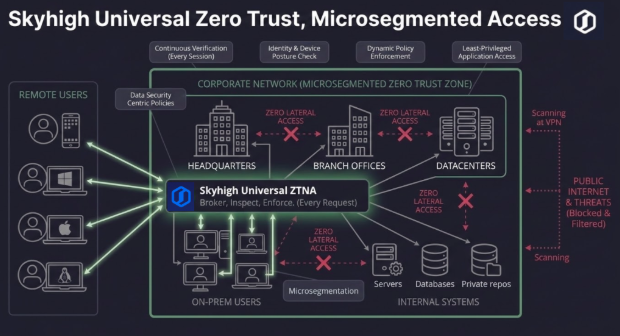
- अब ओपन टनल की ज़रूरत नहीं: VPN के विपरीत, ZTNA कॉर्पोरेट नेटवर्क में टनल स्थापित करने की आवश्यकता को समाप्त कर देता है। इसके बजाय, ZTNA कनेक्टर SSE क्लाउड से एक आउटबाउंड कनेक्शन स्थापित करता है, जहाँ नीतियां लागू की जाती हैं। यदि एडमिनिस्ट्रेटर द्वारा ट्रैफ़िक को स्पष्ट रूप से अनुमति नहीं दी जाती है, तो यह नेटवर्क तक कभी नहीं पहुँचता।
- सूक्ष्म विभाजन: हम सुरक्षा को व्यापक स्तर के VLAN विभाजन से सूक्ष्म विभाजन में स्थानांतरित करते हैं। प्रत्येक एंडपॉइंट से पूर्व-पश्चिम ट्रैफ़िक को रोककर, उसे डिफ़ॉल्ट रूप से ब्लॉक करके और केवल सुरक्षा टीम द्वारा परिभाषित पहुँच नीतियों के आधार पर अनुमति देकर, हम पार्श्व आवागमन को लगभग असंभव बना देते हैं, भले ही एक भी एंडपॉइंट से समझौता हो जाए।
- निरंतर सत्यापन: सुरक्षा कोई एक बार होने वाली घटना नहीं है। हमारा क्लाइंट लगातार डिवाइस की स्थिति का मूल्यांकन करता है और यदि सत्र के दौरान कोई जोखिम पाया जाता है तो वास्तविक समय में एक्सेस रद्द कर सकता है।
- लोकल ज़ीरो ट्रस्ट: केवल क्लाउड में उपलब्ध कराए जाने वाले यूनिवर्सल ज़ीरो ट्रस्ट की चुनौती यह है कि इससे लोकल एप्लिकेशन और वर्कलोड एक्सेस करने वाले लोकल यूज़र्स को परेशानी होती है। यूज़र्स को ज़ीरो ट्रस्ट वैलिडेशन और एनफोर्समेंट के लिए क्लाउड पर जाना पड़ता है, और फिर वे वापस उसी एप्लिकेशन पर आ जाते हैं जो उनके ठीक बगल में स्थित हो सकता है। इससे लेटेंसी बढ़ जाती है और डेटा सॉवरेनिटी खतरे में पड़ जाती है । Skyhigh Security का हाइब्रिड मेश एसएसई प्लेटफॉर्म इस समस्या का समाधान करता है, यह सुनिश्चित करते हुए कि ऑन-प्रिमाइसेस ट्रैफिक के लिए पॉलिसी ज़ीरो ट्रस्ट एनफोर्समेंट लोकल नेटवर्क पर ही हो।
- डेटा सुरक्षा केंद्रित नीतियां: फ़ायरवॉल किसी "अधिकृत" नेटवर्क के भीतर डेटा के रिसाव को नहीं देख पाते। यूनिवर्सल ZTNA, Skyhigh DLP और Secure Web Gateway (SWG) के साथ एकीकृत होकर डेटा की जांच करता है, जिससे यह सुनिश्चित होता है कि संवेदनशील जानकारी सुरक्षित रहे, भले ही उसे किसी "विश्वसनीय" आंतरिक उपयोगकर्ता द्वारा संभाला जा रहा हो।
- गहन सुरक्षा: ZTNA एक अलग उत्पाद नहीं है। यह एक नेटवर्क आर्किटेक्चर है जो आपके मौजूदा इकोसिस्टम को कई सुरक्षा समाधानों के साथ एकीकृत करता है, जैसे कि IAM, Skyhigh का गेटवे एंटी-मैलवेयर (GAM), Skyhigh Data Loss Prevention और डेटा सिक्योरिटी पोस्चर मैनेजमेंट , Remote Browser Isolation (RBI) और Skyhigh सिक्योर ब्राउज़र कंट्रोल्स —ताकि एक सुरक्षित, सुसंगत और लचीला नेटवर्क बनाया जा सके।
कुछ न करने की कीमत
शोध से पता चलता है कि हालांकि अधिकांश संगठन इन खतरों से अवगत हैं, फिर भी कई इस भ्रम में पड़ जाते हैं कि वे अगले लक्ष्य नहीं बनेंगे। ऐसे बहुत कम संगठन हैं जो जोखिमों को पूरी तरह समझते हैं और उससे भी कम ऐसे हैं जो सुरक्षित रहने के लिए सही सुरक्षा उपायों पर काम करते हैं। वास्तव में, सुरक्षा में सेंध लगना व्यवसाय के लिए एक बड़ा झटका होता है, जिससे भारी वित्तीय नुकसान और प्रतिष्ठा को क्षति पहुंचती है।
यूनिवर्सल ZTNA सिर्फ एक अपग्रेड नहीं है; यह भविष्य के लिए एक मजबूत आधार है। इस फ्रेमवर्क को अपनाकर आप पुराने नेटवर्कों की सीमाओं से आगे निकल जाते हैं और एक ऐसा ढांचा तैयार करते हैं जो आज के समय में मौजूद AI-आधारित खतरों के अनुरूप चुस्त और परिष्कृत है।
क्या आपका नेटवर्क आर्किटेक्चर एआई के युग के लिए तैयार है? यूनिवर्सल जेडटीएनए पर हमारा श्वेतपत्र डाउनलोड करें या व्यक्तिगत जोखिम मूल्यांकन के लिए हमारी टीम से संपर्क करें।
लेखक के बारे में
श्रीराम कृष्णमूर्ति
उपाध्यक्ष, इंजीनियरिंग
श्रीराम इंजीनियरिंग विभाग के उपाध्यक्ष हैं। Skyhigh Security जो अत्याधुनिक सुरक्षा समाधानों की वास्तुकला, निर्माण और विस्तार में 25 से अधिक वर्षों का अनुभव रखते हैं।
संबंधित सामग्री



ट्रेंडिंग ब्लॉग
सही मायने में हाइब्रिड सुरक्षा समाधान लागू करने का क्या अर्थ है?
स्टीव टैट 29 अक्टूबर, 2026
Skyhigh Hybrid Mesh SSE का परिचय: आधुनिक उद्यमों के काम करने के तरीके के लिए निर्मित
त्याग वासुदेवन 28 अक्टूबर, 2026
कार्यस्थल को सुरक्षित बनाएं: स्थानीय एआई के लिए क्लाउड दरों का भुगतान करना बंद करें
माइक स्मार्ट 16 अक्टूबर, 2026
नए सामान्य को सुरक्षित करना: एआई के युग में सार्वभौमिक शून्य विश्वास क्यों आवश्यक है
श्रीराम कृष्णमूर्ति 30 सितंबर, 2026
काम करने का तरीका हाइब्रिड है। फिर आप ऑफिस के लिए क्लाउड टैक्स के रूप में दोगुना भुगतान क्यों कर रहे हैं?
माइक स्मार्ट 24 सितंबर, 2026