






एंटरप्राइज़ ब्राउज़र सुरक्षा समाधानों का मूल्यांकन कैसे करें
- उत्पाद बनाने से पहले समस्या को परिभाषित करें। अपने ब्राउज़र-आधारित जोखिम परिदृश्यों का खाका तैयार करें—ठेकेदार की पहुंच, एआई टूल का उपयोग, कॉपी/पेस्ट।
- आठ मानदंडों का व्यवस्थित रूप से मूल्यांकन करें: सुरक्षा स्तर, उपयोगकर्ता अनुभव पर प्रभाव, परिनियोजन की जटिलता, एसएसई एकीकरण, डेटा।
- वास्तविक वर्कफ़्लो पर वास्तविक उपयोगकर्ताओं के साथ परीक्षण करें। पीओसी की सफलता का अर्थ है सुरक्षा के साथ-साथ कार्य पूर्णता समय और उपयोगकर्ता संतुष्टि का मापन करना।
- एसएसई एकीकरण अनिवार्य है। कोई भी ब्राउज़र सुरक्षा समाधान जो एक अलग पॉलिसी साइलो बनाता है, वह उद्देश्य को ही विफल कर देता है।
- स्वामित्व वाले ब्राउज़र अनिवार्य नहीं हैं। गार्टनर की अक्टूबर 2025 की रिपोर्ट "सुरक्षित ब्राउज़र को लागू करने के बजाय, ब्राउज़र को सुरक्षित बनाने पर ध्यान केंद्रित करें"।
- विक्रेता द्वारा दिखाए गए डेमो की तुलना में ब्राउज़र संगतता अधिक मायने रखती है।
- एआई ब्राउज़िंग से उत्पन्न होने वाले खतरों को ध्यान में रखें। एआई ब्राउज़र, एआई-संवर्धित पारंपरिक ब्राउज़र और स्वायत्त एआई ब्राउज़िंग एजेंट मिलकर खतरे का दायरा बनाते हैं।
ब्राउज़र सुरक्षा चुपचाप आपके SSE रोडमैप पर सबसे महत्वपूर्ण निर्णय बन गई है। गार्टनर का अनुमान है कि 2028 तक 25% संगठन मौजूदा सुरक्षित रिमोट एक्सेस और एंडपॉइंट सुरक्षा उपकरणों को कम से कम एक सुरक्षित एंटरप्राइज़ ब्राउज़र तकनीक को तैनात करके और बेहतर बनाएंगे—फिर भी अधिकांश ने अभी तक इसे अपनाया नहीं है। इरादे और अपनाने के बीच इस अंतर का मतलब है कि अधिकांश सुरक्षा टीमें बीच में कहीं हैं: उन्हें पता है कि ब्राउज़र को सुरक्षा की आवश्यकता है, लेकिन वे यह तय नहीं कर पा रहे हैं कि कौन सा तरीका अपनाएं, और अगले उल्लंघन से पहले निर्णय लेने के दबाव में हैं।
यह प्रैक्टिशनर गाइड आपको एंटरप्राइज ब्राउज़र सुरक्षा दृष्टिकोणों की पूरी श्रृंखला को कवर करने वाला एक संरचित मूल्यांकन ढांचा प्रदान करता है—स्वामित्व वाले प्रतिस्थापन ब्राउज़र, ब्राउज़र एक्सटेंशन, remote browser isolation (RBI), और SSE एकीकृत नियंत्रण—ताकि आप एक बचाव योग्य चयन प्रक्रिया चला सकें, न कि विक्रेता-संचालित डेमो चक्र।
पूर्वापेक्षाएँ: मूल्यांकन से पहले क्या-क्या तैयार रखना आवश्यक है
बिना पूर्व-आवश्यकताओं के ब्राउज़र सुरक्षा मूल्यांकन करना वैसा ही है जैसे अपने नेटवर्क की संरचना जाने बिना फ़ायरवॉल खरीदना। किसी एक विक्रेता को चुनने से पहले, इन चार चरणों को पूरा करें।
1. अपने ब्राउज़र नेटवर्क का विस्तृत विश्लेषण करें। यह जानें कि कर्मचारी वास्तव में कौन से ब्राउज़र इस्तेमाल करते हैं—न कि वे ब्राउज़र जो आईटी विभाग द्वारा तैनात किए गए हैं। गार्टनर (2025) के अनुसार, क्रोमियम आधारित ब्राउज़र कुल ब्राउज़र बाज़ार हिस्सेदारी का लगभग 75% हिस्सा रखते हैं, इसलिए आपका समाधान क्रोम, एज और संभवतः ब्रेव या आर्क जैसे ब्राउज़रों पर भी काम करना चाहिए। यदि आपके कार्यबल में सफारी का उपयोग करने वाले मैक-प्रधान विभाग शामिल हैं, तो यह संगतता अनिवार्य है, न कि कोई अतिरिक्त सुविधा।
2. अपने SaaS और निजी एप्लिकेशन पोर्टफोलियो का मानचित्रण करें। पहचानें कि कौन से एप्लिकेशन केवल ब्राउज़र में चलते हैं और किनमें थिक क्लाइंट घटक शामिल हैं। मार्केटिंग टीम का एक सदस्य जो Salesforce का उपयोग करता है, ग्राहक सूचियों को एक अभियान प्लेटफ़ॉर्म पर अपलोड करता है, और कभी-कभी GenAI लेखन टूल में सेगमेंट पेस्ट करता है, उसका जोखिम प्रोफ़ाइल ZTNA के माध्यम से आंतरिक कोड रिपॉज़िटरी तक पहुँचने वाले डेवलपर से मौलिक रूप से भिन्न होता है।
3. अपने मौजूदा सुरक्षा ढांचे की सूची बनाएं। अपने वर्तमान SWG, CASB , DLP , ZTNA और एंडपॉइंट डिटेक्शन टूल्स का दस्तावेजीकरण करें। फॉरेस्टर के SSE मूल्यांकन फ्रेमवर्क (Q1 2024) में तीन प्राथमिक सुरक्षा तकनीकों - ZTNA, CASB और SWG - और कई माध्यमिक तकनीकों, जिनमें RBI और DLP शामिल हैं, की पहचान की गई है। आपके ब्राउज़र सुरक्षा समाधान को इन नियंत्रणों के साथ एकीकृत होना चाहिए, न कि इनकी नकल करनी चाहिए।
4. अपने अनमैनेज्ड डिवाइस के जोखिम की पहचान करें। ठेकेदार जो आपके वर्कडे इंस्टेंस तक पहुँचने के लिए व्यक्तिगत लैपटॉप का उपयोग करते हैं या तृतीय-पक्ष ऑडिटर जो होटल के व्यावसायिक केंद्रों से शेयरपॉइंट तक पहुँचते हैं, वे आपके लिए सबसे बड़ा ब्राउज़र जोखिम हैं। यह निर्धारित करें कि कितने उपयोगकर्ता मैनेज्ड, माइली मैनेज्ड और फुली अनमैनेज्ड डिवाइस श्रेणियों में आते हैं—इससे सीधे तौर पर यह पता चलता है कि कौन से तरीके कारगर हैं।
चरण 1: अपने मूल्यांकन मानदंड और खतरे के परिदृश्यों को परिभाषित करें
विक्रेता के डेमो से शुरू होने वाला मूल्यांकन सबसे मुखर विक्रेता की जीत के साथ समाप्त होता है। इसके बजाय, वास्तविक जोखिम को दर्शाने वाले खतरे के परिदृश्यों से शुरुआत करें।
एक परिदृश्य लाइब्रेरी बनाएं
पांच से आठ ऐसे परिदृश्य बनाएं जो आपके सबसे अधिक बारंबार होने वाले और सबसे अधिक प्रभाव डालने वाले ब्राउज़र-आधारित जोखिमों को दर्शाते हों। व्यावहारिक उदाहरण:
ठेकेदार द्वारा SaaS एक्सेस: एक बाहरी सलाहकार एक अप्रबंधित डिवाइस से आपके CRM तक पहुंचता है, ग्राहक की व्यक्तिगत पहचान योग्य जानकारी देखता है, और संपर्क सूची को अपने व्यक्तिगत ड्राइव पर डाउनलोड करने का प्रयास करता है।
एआई टूल से डेटा लीक: एक प्रोडक्ट मैनेजर ने शेयरपॉइंट से एक प्रतिस्पर्धी विश्लेषण दस्तावेज़ की प्रतिलिपि बनाई, उसे एक अनधिकृत GenAI टूल में पेस्ट किया, और टूल की प्रतिक्रिया में मालिकाना राजस्व डेटा शामिल था।
ब्राउज़र सेशन में फ़िशिंग: एक वित्त विश्लेषक टीम्स संदेश में एक लिंक पर क्लिक करता है जो एक सक्रिय प्रमाणीकरण सत्र के भीतर आपके एसएसओ प्रदाता की नकल करने के लिए डिज़ाइन किए गए क्रेडेंशियल संचयन पृष्ठ को खोलता है।
कॉपी/पेस्ट के जरिए डेटा की चोरी: नौकरी छोड़ने वाला एक कर्मचारी एक टैब में Salesforce खोलता है और दूसरे टैब में अपना पर्सनल जीमेल ड्राफ्ट खोलता है, फिर पाइपलाइन डेटा को दोनों टैब में कॉपी करता है।
ये परिदृश्य आपके पीओसी परीक्षण स्क्रिप्ट बन जाते हैं। कोई भी विक्रेता जो आपके शीर्ष पांच परिदृश्यों के विरुद्ध सार्थक नियंत्रण प्रदर्शित नहीं कर सकता, उसे विश्लेषक के चतुर्थांश में स्थान की परवाह किए बिना हटा दिया जाता है।
अपने ज़ीरो ट्रस्ट आर्किटेक्चर के साथ तालमेल बिठाएँ
CISA का ज़ीरो ट्रस्ट मैच्योरिटी मॉडल v2.0 (2023) पाँच स्तंभों—पहचान, डिवाइस, नेटवर्क, एप्लिकेशन और वर्कलोड, और डेटा—के आधार पर ज़ीरो ट्रस्ट की संरचना करता है, जिससे संगठनों को निरंतर आधुनिकीकरण के लिए एक रोडमैप मिलता है। ब्राउज़र सुरक्षा मूल्यांकन को सीधे इन स्तंभों में से कम से कम तीन से जोड़ा जाना चाहिए: डिवाइस (क्या ब्राउज़र सेशन डिवाइस के प्रति जागरूक है?), एप्लिकेशन (क्या आप ब्राउज़र स्तर पर प्रति-ऐप नीतियों को लागू कर सकते हैं?), और डेटा (क्या समाधान ब्राउज़र के भीतर गतिमान डेटा का निरीक्षण और नियंत्रण कर सकता है?)।
चरण 2: ब्राउज़र सुरक्षा के चारों दृष्टिकोणों का मूल्यांकन करें
हर संगठन को एक ही दृष्टिकोण की आवश्यकता नहीं होती है। बाजार में वर्तमान में चार अलग-अलग आर्किटेक्चरल मॉडल उपलब्ध हैं, जिनमें से प्रत्येक के अपने-अपने फायदे और नुकसान हैं।
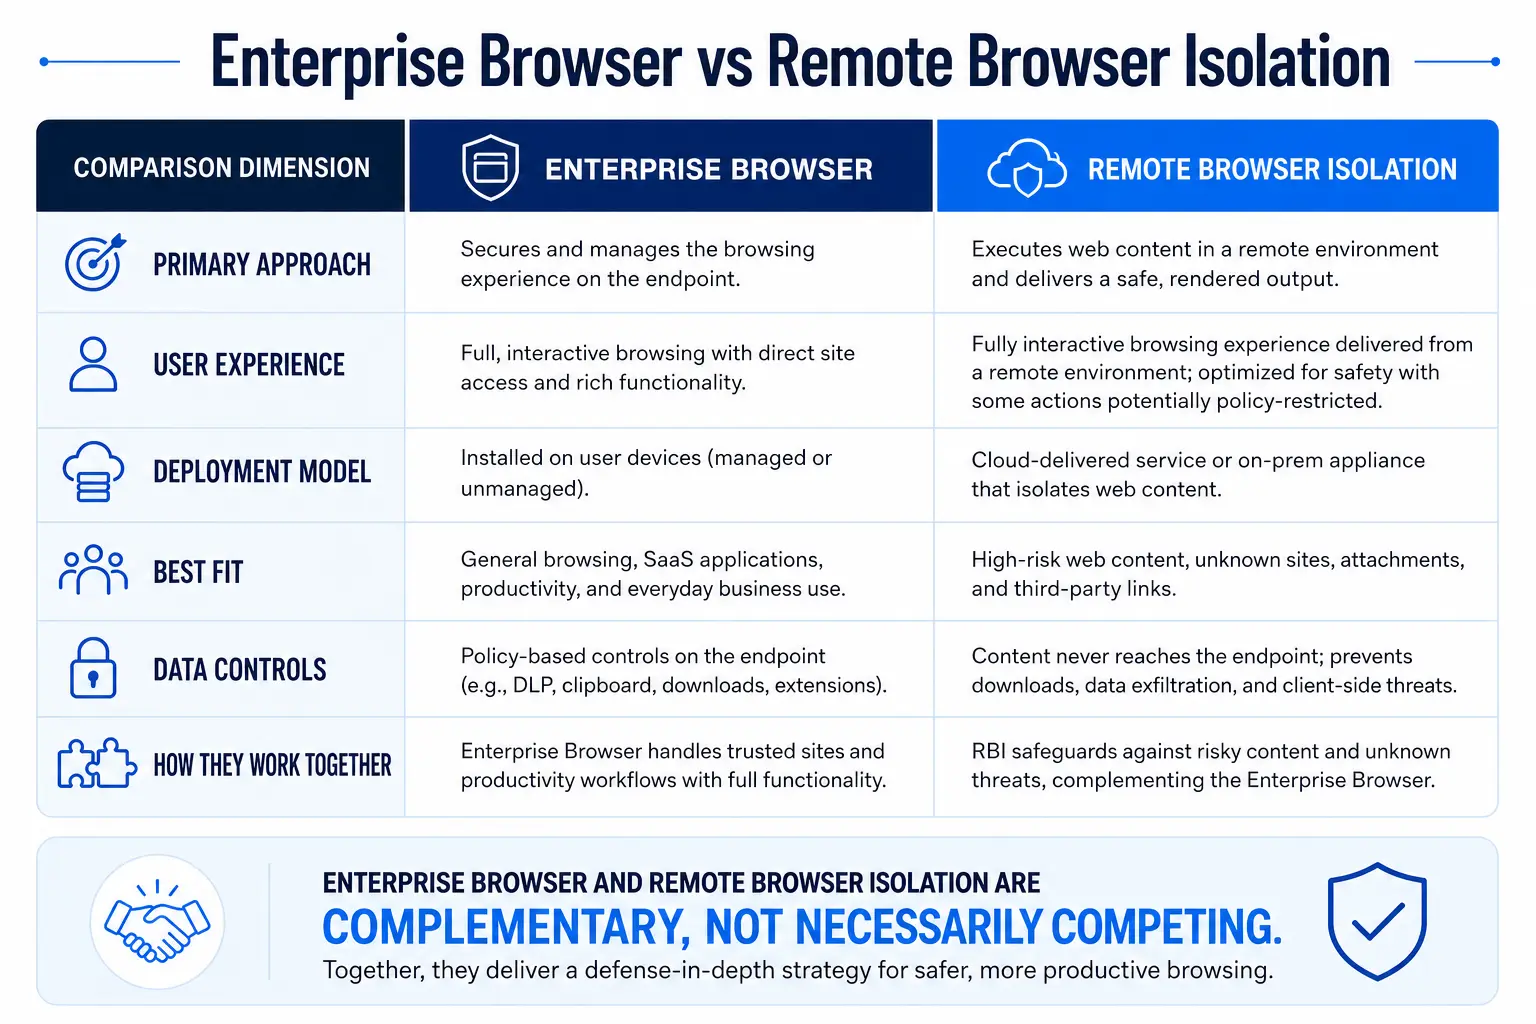
स्वामित्व प्रतिस्थापन ब्राउज़र
एक फुल स्टैक कस्टम ब्राउज़र, क्रोम, एज या फ़ायरफ़ॉक्स को विक्रेता द्वारा नियंत्रित क्रोमियम फ़ॉर्क से बदल देता है, जिसमें रेंडरिंग इंजन स्तर पर डीएलपी, पहचान और नीति प्रवर्तन शामिल होते हैं। गार्टनर एक सुरक्षित एंटरप्राइज़ ब्राउज़र को ऐसे समाधान के रूप में परिभाषित करता है जो केंद्रीय रूप से प्रबंधित ब्राउज़र एक्सटेंशन के माध्यम से एंटरप्राइज़ सुरक्षा नीतियों और नियंत्रणों को प्रदान करता है, और वैकल्पिक रूप से, एक फुल स्टैक कस्टम वेब ब्राउज़र भी प्रदान करता है, जो वेब, SaaS और निजी अनुप्रयोगों के लिए सुरक्षा और नीति प्रवर्तन प्रदान करता है।
सुरक्षा का स्तर बहुत ऊंचा है—पूरे रेंडरिंग पाइपलाइन पर आपका पूरा नियंत्रण है। लेकिन तैनाती में भी उतनी ही दिक्कतें आती हैं। आप हजारों उपयोगकर्ताओं से कह रहे हैं कि वे वर्षों से इस्तेमाल किए जा रहे अपने ब्राउज़र को छोड़ दें, अपनी पुरानी आदतों को बदलें और यह स्वीकार करें कि उनके बुकमार्क, एक्सटेंशन और सहेजे गए पासवर्ड आसानी से स्थानांतरित नहीं हो पाएंगे। खरीद टीम को पता चलता है कि इसका मतलब है कि आईटी विभाग को एक नए सॉफ्टवेयर जीवनचक्र—ब्राउज़र पैच, संगतता परीक्षण, संस्करण प्रबंधन—की जिम्मेदारी लेनी होगी, जो पहले Google या Microsoft के पास थी।
ब्राउज़र एक्सटेंशन
एक हल्का एजेंट उपयोगकर्ता के मौजूदा ब्राउज़र में इंस्टॉल हो जाता है, पेज गतिविधि की जांच करता है, क्लिपबोर्ड क्रियाओं को नियंत्रित करता है और ब्राउज़र को बदले बिना डेटा सुरक्षा निगरानी (डीएलपी) नीतियों को लागू करता है। एक्सटेंशन उपयोगकर्ता की परिचितता को बनाए रखते हैं और ब्राउज़र बदलने की परेशानी से बचाते हैं। हालांकि, एक्सटेंशन आधारित सुरक्षा ब्राउज़र विक्रेता के एपीआई पर निर्भर करती है, जो किसी भी ब्राउज़र अपडेट के साथ बदल सकते हैं—और कुछ महत्वपूर्ण ऑपरेशन (जैसे कि जावास्क्रिप्ट इंजन की गहन जांच) आर्किटेक्चरल रूप से सीमित हो सकते हैं।
Remote browser isolation (आरबीआई)
RBI क्लाउड-आधारित कंटेनर में वेब सामग्री को निष्पादित करता है और उपयोगकर्ता के स्थानीय ब्राउज़र पर केवल सुरक्षित दृश्य आउटपुट स्ट्रीम करता है। CISA की क्षमता संवर्धन मार्गदर्शिका (2023) वेब सामग्री फ़िल्टरिंग, DLP और सुरक्षित गेटवे के साथ ब्राउज़र अलगाव को एक स्तरीय सुरक्षा प्रणाली के रूप में अनुशंसित करती है। सुरक्षा मॉडल संरचनात्मक रूप से मजबूत है—एंडपॉइंट पर कोई वेब कोड नहीं चलता है। जब इसे SSE प्लेटफ़ॉर्म के साथ एकीकृत किया जाता है, तो RBI एक क्रमिक नीति प्रतिक्रिया के रूप में कार्य करता है: ज्ञात सुरक्षित गंतव्यों को अनुमति दी जाती है, ज्ञात असुरक्षित गंतव्यों को अवरुद्ध किया जाता है, और जोखिमपूर्ण या अवर्गीकृत साइटों को अलग कर दिया जाता है।
एसएसई-एकीकृत ब्राउज़र नियंत्रण
ब्राउज़र सुरक्षा को एक अलग उत्पाद के रूप में मानने के बजाय, यह दृष्टिकोण SWG URL फ़िल्टरिंग, CASB इनलाइन नीति, DLP सामग्री निरीक्षण और चयनात्मक RBI को एक एकीकृत प्रणाली के माध्यम से जोड़ता है। secure web gateway ब्राउज़र में कोई बदलाव नहीं किया गया है—सुरक्षा नेटवर्क और प्रॉक्सी लेयर पर लागू की जाती है, और जोखिम बढ़ने पर पॉलिसी के आधार पर इसे अलग-थलग कर दिया जाता है। यह तरीका एंटरप्राइज़ सुरक्षा प्रणालियों के मौजूदा कामकाज से सबसे सटीक रूप से मेल खाता है।
चरण 3: आठ भारित मानदंडों के आधार पर विक्रेताओं को अंक प्रदान करें
चयनित समाधानों में से प्रत्येक को अंक देने के लिए निम्नलिखित मूल्यांकन ढांचे का उपयोग करें। अपनी संस्था की प्राथमिकताओं के अनुसार प्रत्येक मानदंड को भार दें—एक ऐसी संस्था जिसमें ठेकेदार कर्मचारियों की संख्या अधिक है, वह अप्रबंधित डिवाइस समर्थन को उस संस्था से अलग भार देगी जिसमें मुख्य रूप से प्रबंधित एंडपॉइंट्स हैं।
विक्रेता स्कोरिंग फ्रेमवर्क
प्रत्येक मानदंड को 1-5 के पैमाने पर अंक दें (1 = आवश्यकता पूरी नहीं करता, 5 = आवश्यकता से अधिक)। भारित स्कोर प्राप्त करने के लिए इसे भार से गुणा करें। सुरक्षा गहराई या एसएसई एकीकरण पर 1 अंक प्राप्त करने वाले किसी भी समाधान को कुल स्कोर की परवाह किए बिना खारिज कर दिया जाना चाहिए।
चरण 4: एक ऐसा प्रूफ ऑफ कॉन्सेप्ट चलाएं जो वास्तव में कुछ साबित करे।
अधिकांश प्रूफ ऑफ कॉन्सेप्ट (POC) इसलिए विफल हो जाते हैं क्योंकि उनमें गलत चीजों का परीक्षण किया जाता है। दो परीक्षण उपयोगकर्ताओं के साथ एक साफ वर्चुअल मशीन पर 30 मिनट का विक्रेता डेमो आपको यह नहीं बताता कि सोमवार की सुबह सैकड़ों वास्तविक उपयोगकर्ता इसका उपयोग करने पर समाधान कैसा प्रदर्शन करेगा।
पीओसी डिज़ाइन सिद्धांत
सुरक्षा टीम के बजाय वास्तविक उपयोगकर्ताओं का उपयोग करें। कम से कम तीन विभागों—वित्त, इंजीनियरिंग और SaaS का अधिक उपयोग करने वाली व्यावसायिक इकाई—से 50-100 उपयोगकर्ताओं की भर्ती करें। जिन उपयोगकर्ताओं ने टूल का चयन नहीं किया है, वे उन समस्याओं को उजागर करेंगे जिन्हें विक्रेता के समर्थक नज़रअंदाज़ कर देंगे।
अपने मौजूदा SaaS स्टैक का परीक्षण करें। अपने प्रोडक्शन Salesforce इंस्टेंस, अपने Workday एनवायरनमेंट और अपने आंतरिक ऐप्स पर POC चलाएँ। Mandiant की M-Trends 2025 रिपोर्ट में पाया गया कि शुरुआती संक्रमणों में से 33% एक्सप्लॉइट्स के कारण हुए, जबकि क्रेडेंशियल चोरी का आंकड़ा बढ़कर 16% हो गया—जो दूसरा सबसे आम कारण है—इसका मतलब है कि आपके ब्राउज़र की सुरक्षा को केवल मैलवेयर डाउनलोड ही नहीं, बल्कि क्रेडेंशियल चोरी और सेशन हाइजैकिंग जैसी स्थितियों से भी निपटना होगा।
सुरक्षा और उपयोगिता दोनों का मूल्यांकन करें। तीन श्रेणियों के मेट्रिक्स को ट्रैक करें:
सुरक्षा संबंधी मापदंड: अवरुद्ध फ़िशिंग प्रयास, डीएलपी नीति ट्रिगर, पृथक सत्र, मैलवेयर रोकथाम
उपयोगिता संबंधी मापदंड: औसत पृष्ठ भार अंतर (आधारभूत स्तर की तुलना में), पाँच मानक कार्यप्रवाहों के लिए कार्य पूर्णता समय, हेल्प डेस्क टिकट की संख्या
उपयोग के मापदंड: सक्रिय उपयोगकर्ता बनाम पंजीकृत उपयोगकर्ता, बाईपास के प्रयास, उपयोगकर्ता संतुष्टि स्कोर (सरल 1-5 सर्वेक्षण)
एक ऐसा समाधान जो हर खतरे को रोकता है लेकिन हर पेज लोड होने में तीन सेकंड का अतिरिक्त समय लेता है, उसे उपयोगकर्ताओं के भारी विरोध का सामना करना पड़ेगा जिससे वह संचालन की दृष्टि से बेकार हो जाएगा। इसके विपरीत, एक ऐसा सहज समाधान जो कॉपी/पेस्ट के माध्यम से डेटा लीक को नहीं रोकता, सुरक्षा के नाम पर सिर्फ दिखावा है।
पीओसी की अवधि और दायरा
कम से कम तीन सप्ताह तक प्रूफ ऑफ कॉन्सेप्ट (POC) चलाएँ। पहले सप्ताह में शुरुआती तैनाती संबंधी समस्याओं और उपयोगकर्ता को ऐप से जोड़ने पर ध्यान दिया जाता है। दूसरे सप्ताह में स्थिर प्रदर्शन का पता चलता है। तीसरे सप्ताह में कुछ विशेष मामलों पर ध्यान दिया जाता है—जैसे कि तिमाही रिपोर्टिंग चक्र के दौरान असामान्य मात्रा में डेटा उत्पन्न होना, किसी प्रतिबंधित ऐप तक अस्थायी पहुँच की आवश्यकता वाला ठेकेदार, या कोई उपयोगकर्ता जो GenAI टूल में गोपनीय डेटा पेस्ट करने का प्रयास करता है।
चरण 5: सामाजिक सुरक्षा और संचार प्रौद्योगिकी (एसएसई) एकीकरण और नीति एकीकरण का मूल्यांकन
यहीं पर ब्राउज़र सुरक्षा मूल्यांकन में सबसे बड़ी खामी आती है। टीमें ब्राउज़र सुरक्षा का मूल्यांकन अलग से करती हैं, और फिर तैनाती के दौरान पता चलता है कि यह एक समानांतर नीतिगत दुनिया बना देता है जो उनके SWG, CASB और DLP नियंत्रणों से पूरी तरह अलग होती है।
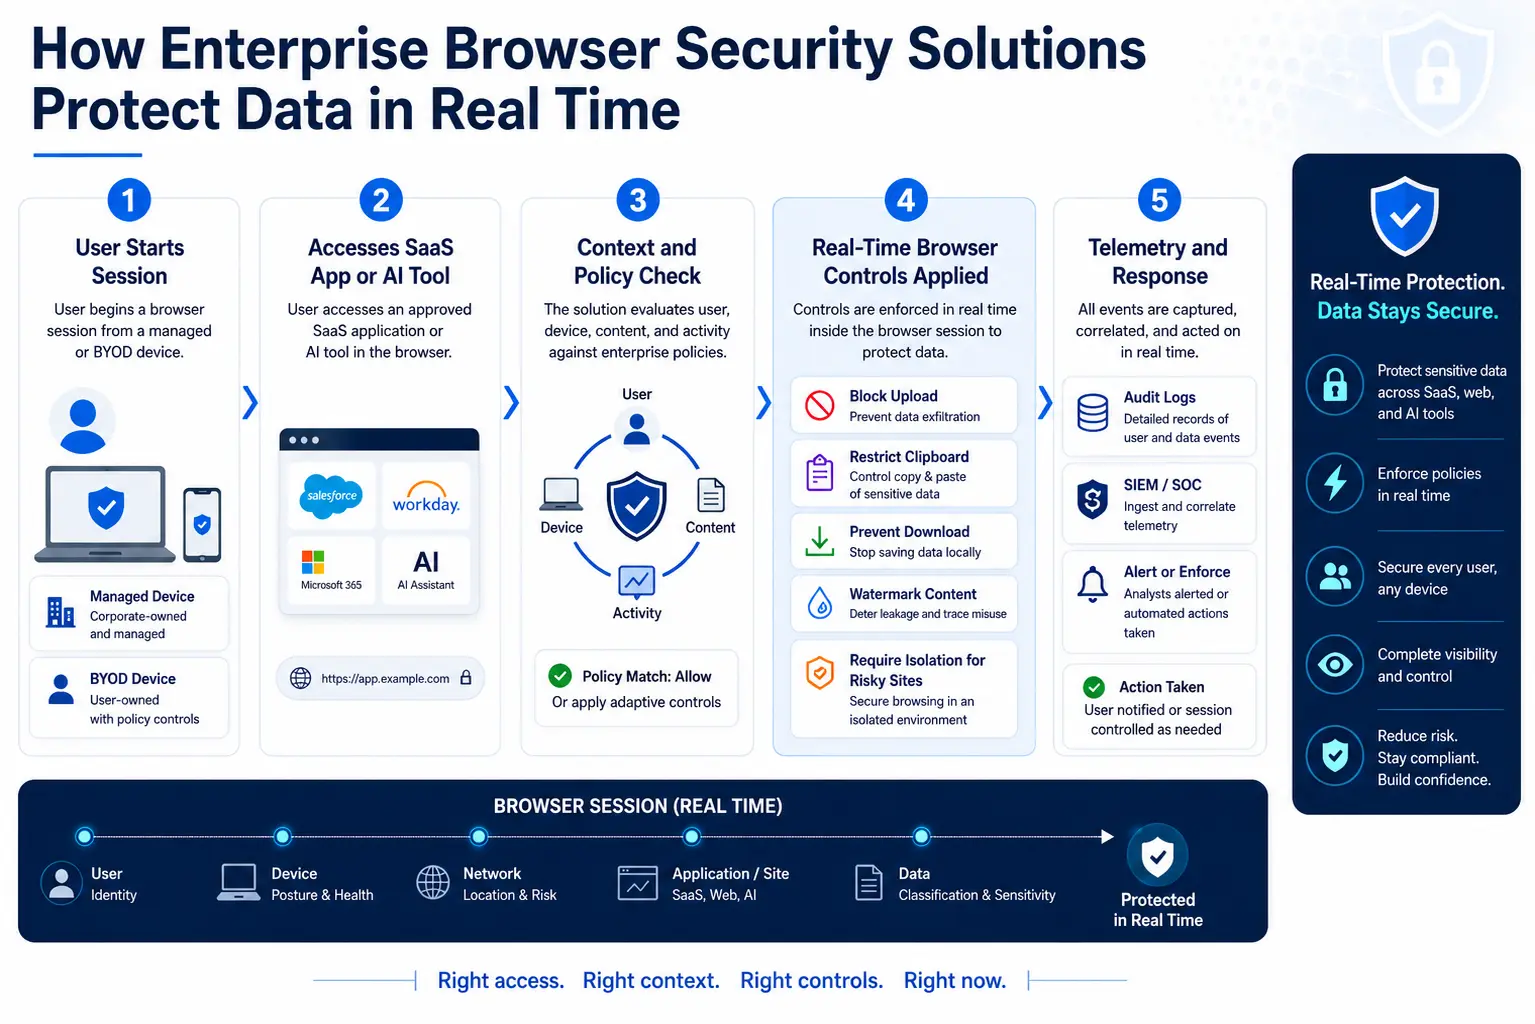
एक व्यावहारिक परीक्षण: एक डीएलपी नीति कॉन्फ़िगर करें जो अनधिकृत क्लाउड स्टोरेज पर सामाजिक सुरक्षा नंबर अपलोड होने से रोकती है। फिर सत्यापित करें कि क्या वही नीति तब सक्रिय होती है जब कोई उपयोगकर्ता एक अलग ब्राउज़र सत्र में GenAI प्रॉम्प्ट में उन नंबरों को टाइप करता है, उन्हें ब्राउज़र टैब के बीच कॉपी करता है, और उन नंबरों वाले पृष्ठ को प्रिंट करने का प्रयास करता है। यदि इनमें से प्रत्येक क्रिया के लिए एक अलग कंसोल में एक अलग नीति की आवश्यकता होती है, तो आपकी ब्राउज़र सुरक्षा परिचालन बोझ बढ़ा रही है, न कि उसे कम कर रही है।
फॉरेस्टर के एसएसई मूल्यांकन (Q1 2024) में पाया गया कि डेटा रेजिडेंसी एक गंभीर चिंता का विषय बना हुआ है, खासकर अमेरिका के बाहर, और कुछ विक्रेताओं के पास अन्य विक्रेताओं की तुलना में किसी विशिष्ट देश में डेटा रखने की अधिक क्षमता है। अपने मूल्यांकन के दौरान, यह सत्यापित करें कि ब्राउज़र आइसोलेशन सेशन कहाँ प्रोसेस किए जाते हैं, निरीक्षण लॉग कहाँ संग्रहीत किए जाते हैं, और क्या आप विशिष्ट क्षेत्रों में सेशन रूटिंग को नियंत्रित कर सकते हैं—विशेष रूप से यदि आप GDPR, CCPA, या क्षेत्र-विशिष्ट डेटा संप्रभुता आवश्यकताओं के अंतर्गत कार्य करते हैं।
खतरों के बढ़ते परिदृश्य में इस स्तर के एकीकरण की आवश्यकता है। CSA स्टेट ऑफ़ SaaS सिक्योरिटी रिपोर्ट (2025) में पाया गया कि 56% संगठनों का कहना है कि कर्मचारी संवेदनशील डेटा को अनधिकृत SaaS ऐप्स पर अपलोड करते हैं। ब्राउज़र सुरक्षा जो आपके CASB और DLP के साथ संदर्भ साझा नहीं करती है, वह इन जोखिमों को वास्तविक समय में संबोधित नहीं कर सकती है। Skyhigh Security उदाहरण के लिए, 's SSE प्लेटफॉर्म एक ही कंसोल के भीतर SWG, CASB, DLP और RBI पॉलिसी को एकीकृत करता है - जिससे स्टैंडअलोन ब्राउज़र सुरक्षा उत्पादों को परेशान करने वाली दोहरी नीति की समस्या समाप्त हो जाती है।
ब्राउज़र सुरक्षा मूल्यांकन को विफल करने वाली सामान्य गलतियाँ
गलती 1: उपयोगकर्ता अनुभव का परीक्षण किए बिना सुरक्षा स्तर का आकलन करना। एक CISO सुरक्षा सुविधाओं की सूची के आधार पर एक वैकल्पिक ब्राउज़र का चयन करता है, उसे हजारों उपयोगकर्ताओं के लिए तैनात करता है, और पाता है कि तीन महत्वपूर्ण SaaS एप्लिकेशन ठीक से प्रदर्शित नहीं हो रहे हैं। दो सप्ताह के भीतर, अप्रत्यक्ष IT समाधानों का प्रसार होने लगता है—उपयोगकर्ता अपने निजी ब्राउज़रों का उपयोग करने लगते हैं, निजी उपकरणों से कॉर्पोरेट ऐप्स तक पहुँचने लगते हैं, और सुरक्षा स्तर वास्तव में बिगड़ जाता है।
दूसरी गलती: ब्राउज़र सुरक्षा को एक अलग खरीद के रूप में मानना। एक खरीद टीम अपने SSE स्टैक से बाहर के किसी विक्रेता से ब्राउज़र सुरक्षा समाधान खरीदती है, फिर उसे मौजूदा SWG और CASB नीतियों के साथ एकीकृत करने में छह महीने लगा देती है। इसका परिणाम दो पॉलिसी कंसोल, थोड़े अलग तर्क वाले डुप्लिकेट DLP नियम और परस्पर विरोधी टेलीमेट्री से उत्पन्न अलर्ट थकान है। गार्टनर के मूल्यांकन दिशानिर्देश (अक्टूबर 2025) में स्पष्ट रूप से यह पूछने की सलाह दी गई है कि समाधान आपके SIEM, SOAR, SSE और EDR स्टैक के साथ कैसे एकीकृत होते हैं—न कि सैद्धांतिक रूप से ऐसा कर सकते हैं या नहीं।
तीसरी गलती: अनमैनेज्ड डिवाइस के उपयोग के मामले को नज़रअंदाज़ करना। टीमें मैनेज्ड कॉर्पोरेट लैपटॉप पर ब्राउज़र सुरक्षा का मूल्यांकन करती हैं, फिर तैनाती के बाद उन्हें पता चलता है कि उनके ब्राउज़र से जुड़े जोखिम का एक बड़ा हिस्सा कॉन्ट्रैक्टर और BYOD उपयोगकर्ताओं से आता है, जो एजेंट या MDM प्रोफ़ाइल इंस्टॉल नहीं कर सकते। ऐसे समाधान जिनमें एंडपॉइंट कंट्रोल की आवश्यकता होती है—जैसे कुछ रिप्लेसमेंट ब्राउज़र जिन्हें लोकल एडमिन इंस्टॉलेशन की आवश्यकता होती है—उन उपयोगकर्ताओं के लिए चुपचाप विफल हो जाते हैं जिन्हें सबसे ज़्यादा सुरक्षा की ज़रूरत होती है।
चौथी गलती: लागत मॉडल विश्लेषण को छोड़ देना। RBI की लागत उपयोग की मात्रा के साथ बढ़ती है—प्रत्येक उपयोगकर्ता के लिए प्रत्येक वेब सत्र को अलग करना महंगा पड़ता है। चुनिंदा अलगाव (केवल जोखिमपूर्ण और अवर्गीकृत साइटों के लिए) सुरक्षा स्तर को बनाए रखते हुए लागत को काफी कम कर देता है। मूल्यांकन करें कि विक्रेता की मूल्य निर्धारण नीति लक्षित अलगाव को बढ़ावा देती है या नुकसान पहुंचाती है।
पांचवीं गलती: पांच सुरक्षा टीम सदस्यों के साथ दो दिन का प्रूफ ऑफ कॉन्सेप्ट (POC) चलाना। इससे आपको पता चलता है कि उत्पाद नियंत्रित वातावरण में तकनीकी उपयोगकर्ताओं के लिए काम करता है। लेकिन इससे यह पता नहीं चलता कि ह्यूस्टन कार्यालय में काम करने वाली एक अकाउंट्स पेएबल क्लर्क आइसोलेशन के दौरान ब्राउज़र सेशन रुकने पर या उसका पसंदीदा क्रोम एक्सटेंशन काम करना बंद कर देने पर कैसी प्रतिक्रिया देगी। कम से कम तीन सप्ताह तक वास्तविक उपयोगकर्ताओं के साथ एक वास्तविक प्रूफ ऑफ कॉन्सेप्ट चलाएं।
आपके अंतिम निर्णय के लिए मेट्रिक्स और सफलता के मानदंड
पीओसी के बाद, नेतृत्व को तर्कसंगत सिफारिश देने के लिए इन मानदंडों का उपयोग करें:
पेज लोड अंतर स्वीकार्य सीमा के भीतर है। यदि औसत पेज लोड बेसलाइन (आपके शीर्ष 20 एप्लिकेशनों पर मापा गया) से काफी बढ़ जाता है, तो उपयोगकर्ताओं की शिकायतें आने की संभावना है, जिससे एप्लिकेशन के उपयोग में कमी आएगी। प्रत्येक एप्लिकेशन के लिए मिलीसेकंड में अंतर को सटीक रूप से ट्रैक करें।
डीएलपी पॉलिसी का कवरेज समान या बेहतर होना चाहिए। ब्राउज़र सुरक्षा समाधान को उन डीएलपी उल्लंघनों को पकड़ना चाहिए जिन्हें आपकी मौजूदा इनलाइन डीएलपी पकड़ती है, साथ ही ब्राउज़र-विशिष्ट वैक्टर (क्लिपबोर्ड, प्रिंट, स्क्रीन कैप्चर) के लिए कवरेज भी जोड़ना चाहिए।
उपयोगकर्ता संतुष्टि 5-पॉइंट स्केल पर 3.5 या उससे अधिक होनी चाहिए। इस सीमा से नीचे होने पर, सुरक्षा मूल्य को कम करने वाले विवाद बढ़ने, सुरक्षा संबंधी प्रयासों को दरकिनार करने और कार्यकारी अपवादों की संभावना रहती है।
हेल्प डेस्क टिकटों की संख्या प्रबंधनीय सीमा के भीतर है। टिकटों की संख्या में अचानक वृद्धि तैनाती में ऐसी समस्या का संकेत देती है जो स्वाभाविक रूप से हल नहीं होगी। प्रति सप्ताह प्रति 100 पंजीकृत उपयोगकर्ताओं पर टिकटों की संख्या ट्रैक करें।
नीति परिवर्तन का औसत समय चार घंटे से कम है। यदि किसी ब्राउज़र-विशिष्ट DLP नियम को अपडेट करने में आपके SWG नियम को अपडेट करने से अधिक समय लगता है, तो एकीकरण अपर्याप्त है।
किसी भी महत्वपूर्ण एप्लिकेशन में कोई खराबी नहीं है। आपके शीर्ष 20 में से कोई भी एप्लिकेशन जो गलत तरीके से प्रदर्शित होता है या कार्यात्मक परीक्षण में विफल रहता है, वह परिनियोजन में बाधा है, न कि कोई "ज्ञात समस्या"।
मैंडिएंट की एम-ट्रेंड्स 2026 रिपोर्ट में पाया गया कि प्रारंभिक सुरक्षा उल्लंघन और दूसरे खतरे वाले समूह को सौंपे जाने के बीच का औसत समय 2025 में घटकर मात्र 22 सेकंड रह गया, जो 2022 में आठ घंटे से अधिक था। आपके ब्राउज़र की सुरक्षा को त्वरित गति से कार्य करना चाहिए— हमलावर द्वारा सुरक्षा उल्लंघन के बाद ब्राउज़र सत्र में ही खतरों का पता लगाकर उन्हें अवरुद्ध करना चाहिए, इससे पहले कि हमलावर किसी संरक्षित जानकारी का उपयोग करके आगे की गतिविधि शुरू करे।
आपकी व्यापक सुरक्षा संरचना में ब्राउज़र आइसोलेशन की भूमिका को समझना इन मापदंडों को बेहतर संदर्भ में रखने में सहायक होता है। आइसोलेशन एक स्वतंत्र सुरक्षा तंत्र नहीं है—यह एक स्तरित सुरक्षा मॉडल के भीतर नीति-आधारित विस्तार है।
सूत्रों का कहना है
- गार्टनर का अनुमान है कि 2028 तक 25% संगठन रिमोट एक्सेस और एंडपॉइंट सुरक्षा को बेहतर बनाने के लिए सुरक्षित एंटरप्राइज ब्राउज़र का उपयोग करेंगे (29 अप्रैल, 2025)। https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- गार्टनर। सुरक्षित ब्राउज़र थोपने के बजाय, सुरक्षित ब्राउज़र बनाने पर ध्यान दें (13 अक्टूबर, 2025)। https://www.gartner.com/en/documents/7056798
- फ़ॉरेस्टर। फ़ॉरेस्टर वेव: Security Service Edge सॉल्यूशंस, Q1 2024 (21 मार्च, 2024)। https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- सीआईएसए। ज़ीरो ट्रस्ट मैच्योरिटी मॉडल, संस्करण 2.0 (अप्रैल 2023)। https://www.cisa.gov/zero-trust-maturity-model
- CISA. क्षमता संवर्धन मार्गदर्शिका: संघीय एजेंसियों के लिए वेब ब्राउज़र को सुरक्षित करना और दुर्भावनापूर्ण विज्ञापन से बचाव करना (2023). https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- मैंडिएंट (गूगल क्लाउड)। एम-ट्रेंड्स 2025: अग्रिम मोर्चों से डेटा, अंतर्दृष्टि और अनुशंसाएँ (23 अप्रैल, 2025)। https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- क्लाउड सिक्योरिटी एलायंस। स्टेट ऑफ एसएएएस सिक्योरिटी रिपोर्ट 2025 (अप्रैल 2025)। https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- मैंडिएंट (गूगल क्लाउड)। एम-ट्रेंड्स 2026: अग्रिम मोर्चे से डेटा, अंतर्दृष्टि और रणनीतियाँ (23 मार्च, 2026)। https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026