एजेंटिक एआई पारंपरिक सुरक्षा व्यवस्था को क्यों तोड़ता है और आगे क्या होगा?
साइबर सुरक्षा क्षेत्र के अग्रणी व्यक्तियों के लिए स्वायत्त एआई, उभरते जोखिम और डेटा-केंद्रित सुरक्षा पर एक मार्गदर्शिका।
घड़ी Skyhigh Security और अतिथि वक्ता जेफ पोलार्ड , जो फॉरेस्टर के सीआईएसओ रिसर्च के उपाध्यक्ष हैं, इस बात पर चर्चा करेंगे कि एजेंटिक एआई को मौलिक रूप से क्या अलग बनाता है, ये सिस्टम कैसे काम करते हैं, और संवेदनशील डेटा की सुरक्षा, शासन को लागू करने और अत्यधिक विनियमित वातावरण में जोखिम को कम करने के लिए संगठनों को अभी क्या करने की आवश्यकता है।
- एजेंटिक एआई वास्तव में क्या है, और स्वायत्तता, उपकरण उपयोग और क्रेडेंशियल-आधारित पहुंच किस प्रकार उद्यम जोखिम का एक नया वर्ग बनाते हैं
- जहां हमले का दायरा बढ़ता है — उपयोगकर्ता, एजेंट, ऐप्स, एपीआई, ब्राउज़र गतिविधि, वर्कफ़्लो और उनके नीचे मौजूद डेटा।
- मान्यता प्राप्त और गुप्त एआई को अपनाने, दोनों के लिए मजबूत शासन, पारदर्शिता और वास्तविक समय प्रवर्तन की आवश्यकता क्यों है?
- एआई के लिए डेटा-केंद्रित ज़ीरो ट्रस्ट आर्किटेक्चर कैसा दिखता है, जब सुरक्षा डेटा के जितना संभव हो उतना करीब होती है।
रिप्ले देखें
हमें बताएं कि इसे कहाँ भेजना है और इस पेज पर रिकॉर्डिंग अनलॉक हो जाएगी।
क्या आपने इसे पहले ही किसी अन्य डिवाइस पर अनलॉक कर लिया है? बस फॉर्म को दोबारा सबमिट करें - इसमें कुछ सेकंड लगेंगे।
आप रहेंगे
नीचे रिकॉर्डिंग उपलब्ध है। हमने आपको लिंक ईमेल भी कर दिया है, इसलिए आप इसे कभी भी देख सकते हैं।
पूरा सेशन देखें
रिकॉर्डिंग को अनलॉक करने के लिए छोटा सा फॉर्म भरें — यह यहीं पर चलेगी।
ऑन डिमांड देखेंएजेंटिक एआई सब कुछ बदल देता है
एजेंटिक एआई प्रॉम्प्ट, आउटपुट, पहचान, एपीआई, ब्राउज़र, एसएएएस ऐप, निजी एप्लिकेशन और मशीन-चालित वर्कफ़्लो में नई सुरक्षा चुनौतियाँ पेश करता है। साथ ही, खतरा पैदा करने वाले तत्व सामाजिक इंजीनियरिंग, कमजोरियों की खोज और हमले को अंजाम देने में तेजी लाने के लिए एआई का उपयोग कर रहे हैं - जिससे पहले से ही सीमित संसाधनों वाली टीमों के लिए प्रतिक्रिया देने का समय और भी कम हो जाता है।
अंतर स्वायत्तता का है। एक चैट इंटरफ़ेस उत्तर देता है और प्रतीक्षा करता है। एक एजेंट इरादे की व्याख्या करता है, टूल कॉल को जोड़ता है, और अपने स्वयं के क्रेडेंशियल का उपयोग करके सिस्टमों में कार्य करता है। यह एक बदलाव नियंत्रण बिंदु को नेटवर्क से हटाकर डेटा, पहचान और सत्र पर ले जाता है - और यही वह क्षेत्र है जहां अधिकांश मौजूदा आर्किटेक्चर की दृश्यता सबसे कम होती है।
स्वायत्तता
आउटपुट अब उत्तर नहीं बल्कि ट्रिगर बन जाते हैं। एजेंट इरादे की व्याख्या करता है और टूल्स, एपीआई और एंटरप्राइज सिस्टम में कार्रवाई करता है।
प्रमाणित पहुंच
एजेंट पहचान, टोकन और स्थायी पहुंच रखते हैं, जिससे किसी भी एक उल्लंघन का प्रभाव एक उपयोगकर्ता से कहीं अधिक व्यापक हो जाता है।
डेटा-केंद्रित नियंत्रण
सुरक्षा व्यवस्था को संवेदनशील डेटा के जितना संभव हो सके उतना करीब रखना होगा, क्योंकि अब परिधि कार्यप्रवाह को सीमित नहीं करती है।
इस कार्यकारी स्तर के सत्र में निम्नलिखित विषयों पर चर्चा की जाएगी:
एजेंटिक एआई वास्तव में कैसे काम करता है — और यह उद्यम जोखिम मॉडल को केवल विस्तारित करने के बजाय उसे क्यों बदलता है।
जहां पारंपरिक सुरक्षा नियंत्रण तब अपर्याप्त साबित होते हैं जब सिस्टम अपने आप कार्य करने लगते हैं।
एआई किस प्रकार हमलावरों की गति और परिष्कार को बढ़ा रहा है, और इससे रक्षात्मक पक्ष पर क्या प्रभाव पड़ रहा है।
पहचान, डेटा एक्सेस, ब्राउज़र गतिविधि और एपीआई महत्वपूर्ण नियंत्रण बिंदु क्यों बन गए हैं?
एआई सुरक्षा के लिए डेटा-केंद्रित, जीरो ट्रस्ट आर्किटेक्चर में क्या-क्या शामिल होना चाहिए।
विनियमित संगठन अनावश्यक जटिलता बढ़ाए बिना शासन को कैसे मजबूत कर सकते हैं:
एक अग्रणी सुरक्षा विशेषज्ञ से सीखें
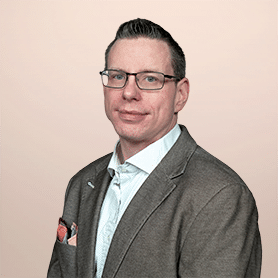
जेफ, फॉरेस्टर के सीआईएसओ (CISO) की भूमिका पर शोध का नेतृत्व करते हैं, और सुरक्षा रणनीति, बजट, मेट्रिक्स, बिजनेस केस और बोर्ड प्रस्तुतियों में विशेषज्ञता रखते हैं। उनका काम प्रबंधित सुरक्षा सेवाओं, पेशेवर सुरक्षा सेवाओं और भविष्योन्मुखी सुरक्षा नवाचारों को भी कवर करता है।
आगे के भविष्य को सुरक्षित करने के लिए तैयार हैं?
एजेंटिक एआई पहले से ही उद्यमों के काम करने, स्वचालन करने और डेटा तक पहुँचने के तरीके को बदल रहा है। सत्र देखें और जानें कि इसे सुरक्षित रखने के लिए आर्किटेक्चर कैसा दिखता है।
ऑन डिमांड देखें