






Comment le DSPM et le SSE collaborent pour réduire les risques liés aux données
- Le DSPM identifie les données sensibles et leur exposition ; le SSE contrôle la manière dont les utilisateurs et les applications interagissent avec celles-ci.
- Ensemble, l'analyse des données alimente la mise en œuvre, tandis que les données de télémétrie issues de cette mise en œuvre affinent l'analyse, dans un cycle continu.
- Dans les environnements hybrides, DSPM identifie les données au repos dans les référentiels cloud et SaaS pris en charge, tandis que SSE assure une visibilité et une application des règles en temps réel pour le trafic acheminé via les passerelles prises en charge.
- Un processus opérationnel comprend les étapes suivantes : identification, classification, hiérarchisation, mise en œuvre, vérification et rapport.
- Il est essentiel de contrôler les flux de données vers les outils d'IA, car les données présentes dans un pipeline d'IA ne peuvent pas être récupérées.
Les solutions DSPM et SSE fonctionnent conjointement en établissant un lien entre les données exposées à des risques et la manière dont leur accès est contrôlé. La solution DSPM identifie et classe en permanence les données sensibles dans les environnements SaaS et les référentiels de données dans le cloud, et recense les personnes autorisées à y accéder ainsi que les modalités de partage de ces données. Le SSE applique les politiques à l’aide de contrôles de type « secure web gateway » (SWG), « cloud access security broker » (CASB), « zero trust network access » (ZTNA) et « data loss prevention » (DLP). Lorsque les conclusions du DSPM orientent la politique du SSE, l’application de celle-ci devient proportionnée à la sensibilité réelle des données et à leur exposition.
Cet article fait partie du guide consacré à la sécurité du cloud hybride.
Rôle du DSPM dans une architecture SSE
Le DSPM constitue la couche d'intelligence des données d'une architecture SSE et apporte des réponses à quatre questions concernant les données sensibles :
- Quelles sont les données sensibles ? Les données à caractère personnel, les documents financiers, les données de santé, la propriété intellectuelle, le code source et les données d'entraînement de l'IA.
- Où se trouve-t-il ? Dans les applications SaaS, le stockage dans le cloud, les bases de données, les plateformes de collaboration, les partages de fichiers, les pipelines d'analyse et les sauvegardes.
- Qui peut y accéder ? Les utilisateurs, les groupes, les collaborateurs externes, les comptes de service et les applications connectées.
- Dans quelle mesure est-il exposé ? Liens publics, droits d'accès excessifs, comptes inactifs disposant d'un accès, stockage mal configuré et intégrations à risque.
Le SSE constitue la couche d'application des politiques. Il régit les données au fur et à mesure de leur circulation : les téléchargements vers et depuis la passerelle Web, le partage et l'activité dans les solutions SaaS via le CASB, l'accès aux applications privées via le ZTNA, ainsi que l'inspection du contenu via le DLP. Sans le DSPM, le SSE prend ses décisions en fonction de l'identité, du terminal, de l'application et des modèles de contenu. Avec le DSPM, il identifie également les référentiels et les ensembles de données les plus importants.
Pourquoi les contrôles qui ne tiennent pas compte des données ne permettent pas d'identifier les risques actuels
Les contrôles « aveugles » ne permettent pas de détecter les risques actuels, car les pirates utilisent de plus en plus souvent des comptes valides et des services légitimes qui donnent l'impression d'une activité normale.
Les pirates ont de plus en plus souvent recours à des comptes valides et à des services légitimes. Le rapport 2026 de Verizon sur les enquêtes relatives aux fuites de données a révélé que le facteur humain était présent dans 62 % des incidents et a indiqué que 48 % d’entre eux impliquaient un tiers. Lorsqu’un compte compromis télécharge des fichiers à partir d’une application SaaS autorisée, un système de contrôle du réseau ne détecte qu’un trafic normal et autorisé. Seul le contexte des données permet de révéler que ces fichiers constituent les documents les plus sensibles de l’organisation.
Parmi les schémas d'exposition courants que les contrôles ne tenant pas compte des données ne permettent pas de détecter, on peut citer le partage excessif via des liens publics, la dispersion de données sensibles sur des dizaines de services SaaS, les copies de données « fantômes » dans les environnements de test et sur des supports de stockage oubliés, l'accès non géré à des appareils, ainsi que les outils d'IA connectés à des référentiels auxquels ils ne devraient pas avoir accès.
Comment le DSPM identifie et hiérarchise les risques
Le DSPM identifie et classe les données sensibles, cartographie leur exposition et hiérarchise les résultats afin que les équipes puissent résoudre en priorité les problèmes les plus risqués.
DSPM se connecte aux plateformes SaaS et cloud via des API, analyse les systèmes de stockage et les bases de données, puis classe le contenu en fonction de son niveau de sensibilité. La classification s'effectue au niveau des objets (fichiers, tables, ensembles de données), ce qui permet de mettre en place des contrôles proportionnés.
L'analyse des risques d'exposition permet ensuite d'identifier les cas où les données sont accessibles au-delà du public visé. La hiérarchisation classe les résultats en fonction de leur sensibilité, de l'étendue de l'exposition, de leur importance stratégique pour l'entreprise et de leur pertinence réglementaire, ce qui permet aux équipes de remédier en priorité aux expositions les plus risquées, plutôt que de traiter une liste indifférenciée.
Comment SSE met en œuvre les conclusions du DSPM
Les résultats du DSPM peuvent servir de base à la modification des politiques de partage, d'accès, de mise en ligne et de prévention des fuites de données (DLP) concernant les données concernées. Mettez en œuvre ces modifications via les intégrations prises en charge ou un processus de modification des politiques validé.
| Constatations du DSPM | Réponse de la SSE |
|---|---|
| Données réglementées partagées via un lien public dans une application SaaS | Le CASB supprime le lien public et en informe le propriétaire |
| Référentiel sensible accessible par un outil d'IA non autorisé | Le CASB révoque l'autorisation OAuth ; la passerelle Web bloque les envois vers ce service d'IA |
| Des dossiers clients ont été découverts dans un compartiment de stockage récemment identifié | Passez en revue les données sensibles du référentiel afin de les inclure dans les politiques DLP à correspondance exacte et appliquez les restrictions d'accès appropriées à l'aide des contrôles pris en charge |
| Données hautement sensibles consultées à partir d'appareils non gérés | Les solutions CASB et ZTNA nécessitent des appareils gérés ou n'autorisent qu'un accès en lecture seule |
| Code source copié dans un espace de stockage cloud personnel | La passerelle Web DLP bloque les téléchargements de code vers des destinations personnelles |
Le point clé de l'intégration réside dans la classification commune. Les étiquettes DSPM et les politiques DLP de SSE doivent utiliser les mêmes définitions, sans quoi les résultats ne pourront pas déclencher de mesures coercitives. Vérifiez quels transferts sont automatisés et lesquels nécessitent une modification approuvée de la politique.
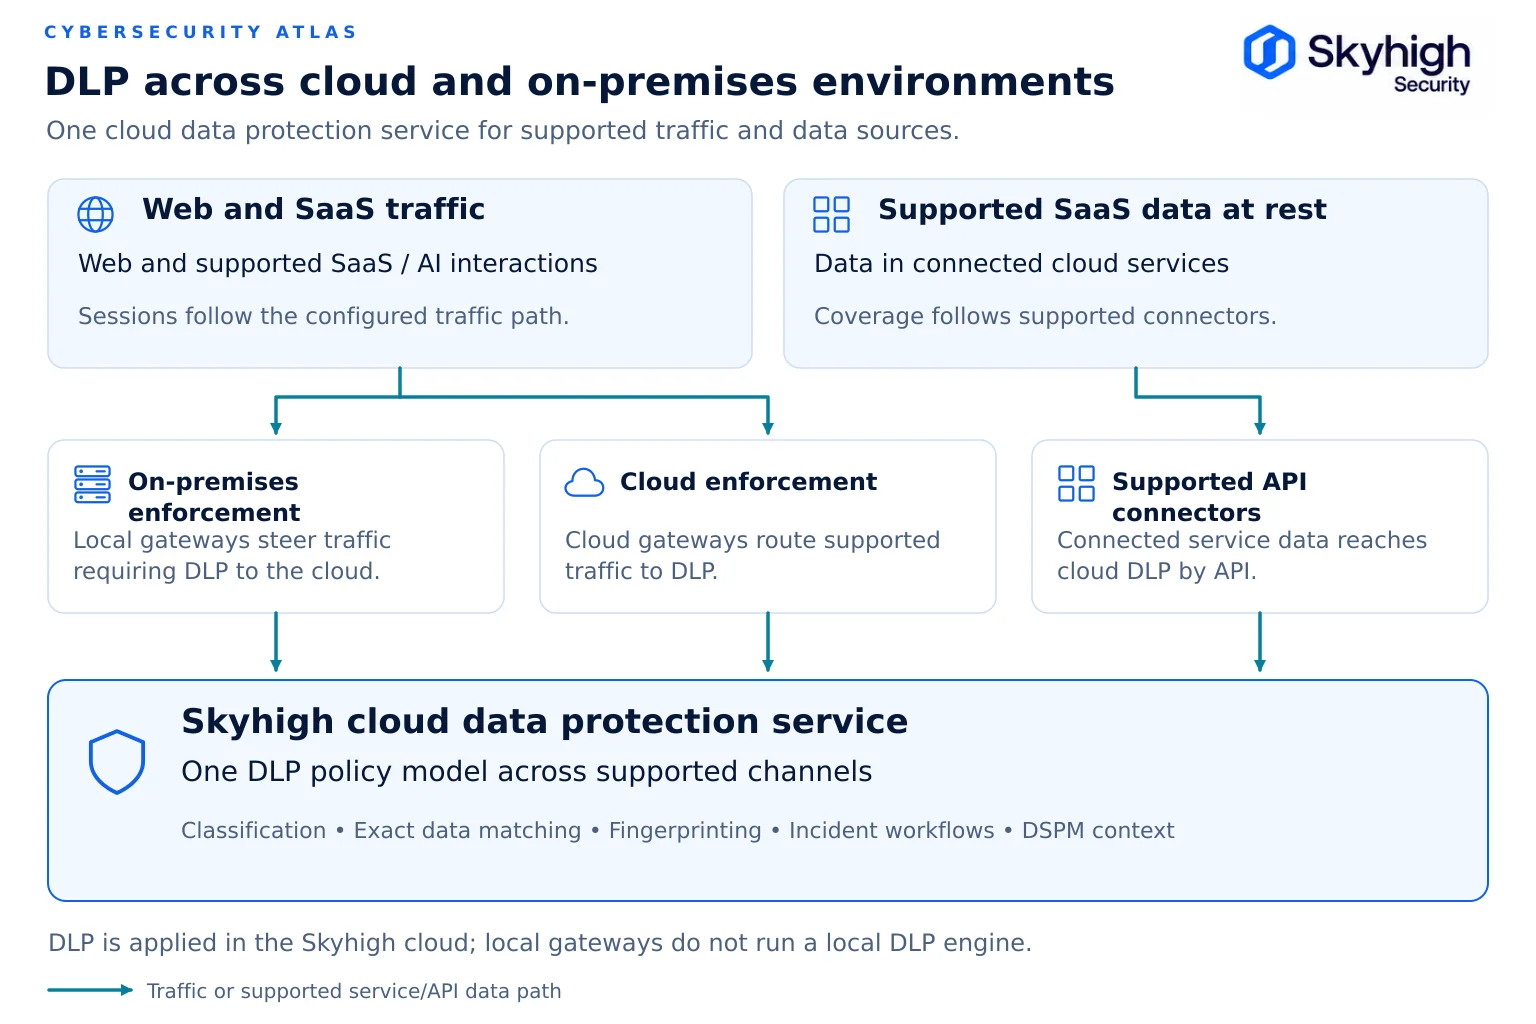
Processus relatifs à la protection des données
Un processus DSPM et SSE efficace se déroule selon une boucle en six étapes qui se répète au fur et à mesure que les données sont créées et transférées.
1. Découvrir. Analyser en permanence les référentiels de données dans le cloud et les solutions SaaS, et surveiller les données en transit via les passerelles.
2. Classer. Appliquer un seul système de classification à l'ensemble des sources.
3. Établissez des priorités. Classez les risques par ordre de sensibilité, d'ampleur et d'impact sur l'activité.
4. Mise en œuvre. Traduisez les priorités en politiques SSE : restrictions de partage, blocages de téléchargement, conditions d'accès, règles DLP.
5. Vérifiez. Utilisez les données télémétriques de mise en application pour vous assurer que l'exposition a diminué et que les règles ne bloquent pas les activités légitimes.
6. Rapport. Fournir des éléments justificatifs aux auditeurs : où se trouvent les données soumises à réglementation, quels sont les contrôles applicables et comment l'exposition a évolué au fil du temps.
La boucle se répète au fur et à mesure que les données sont créées et déplacées.
Protection des données sensibles liées au SaaS et à l'IA
Le DSPM indique les référentiels sensibles auxquels les outils d'IA ont accès, tandis que le SSE contrôle les données que les utilisateurs et les applications envoient aux services d'IA.
L'IA générative se connecte à davantage de référentiels et traite davantage de données que n'importe quelle autre catégorie d'applications jusqu'à présent. L'OWASP classe la divulgation d'informations sensibles parmi les principaux risques liés aux applications utilisant des modèles linguistiques de grande envergure. Le rapport DBIR 2026 de Verizon a révélé que 67 % des utilisateurs accédant à des services d'IA sur des appareils d'entreprise utilisent des comptes n'appartenant pas à l'entreprise.
Le DSPM identifie les référentiels auxquels les outils d’IA ont accès et les endroits où des données sensibles y sont exposées. Le SSE contrôle ce que les utilisateurs peuvent envoyer aux services d’IA, quels services d’IA sont autorisés et si les applications d’IA connectées conservent leur accès. Skyhigh souligne qu’une fois que des données sensibles entrent dans un pipeline d’IA, ce processus est irréversible ; c’est pourquoi la gestion des flux de données vers les systèmes d’IA constitue un cas d’utilisation essentiel du DSPM (fiche technique Skyhigh DSPM).
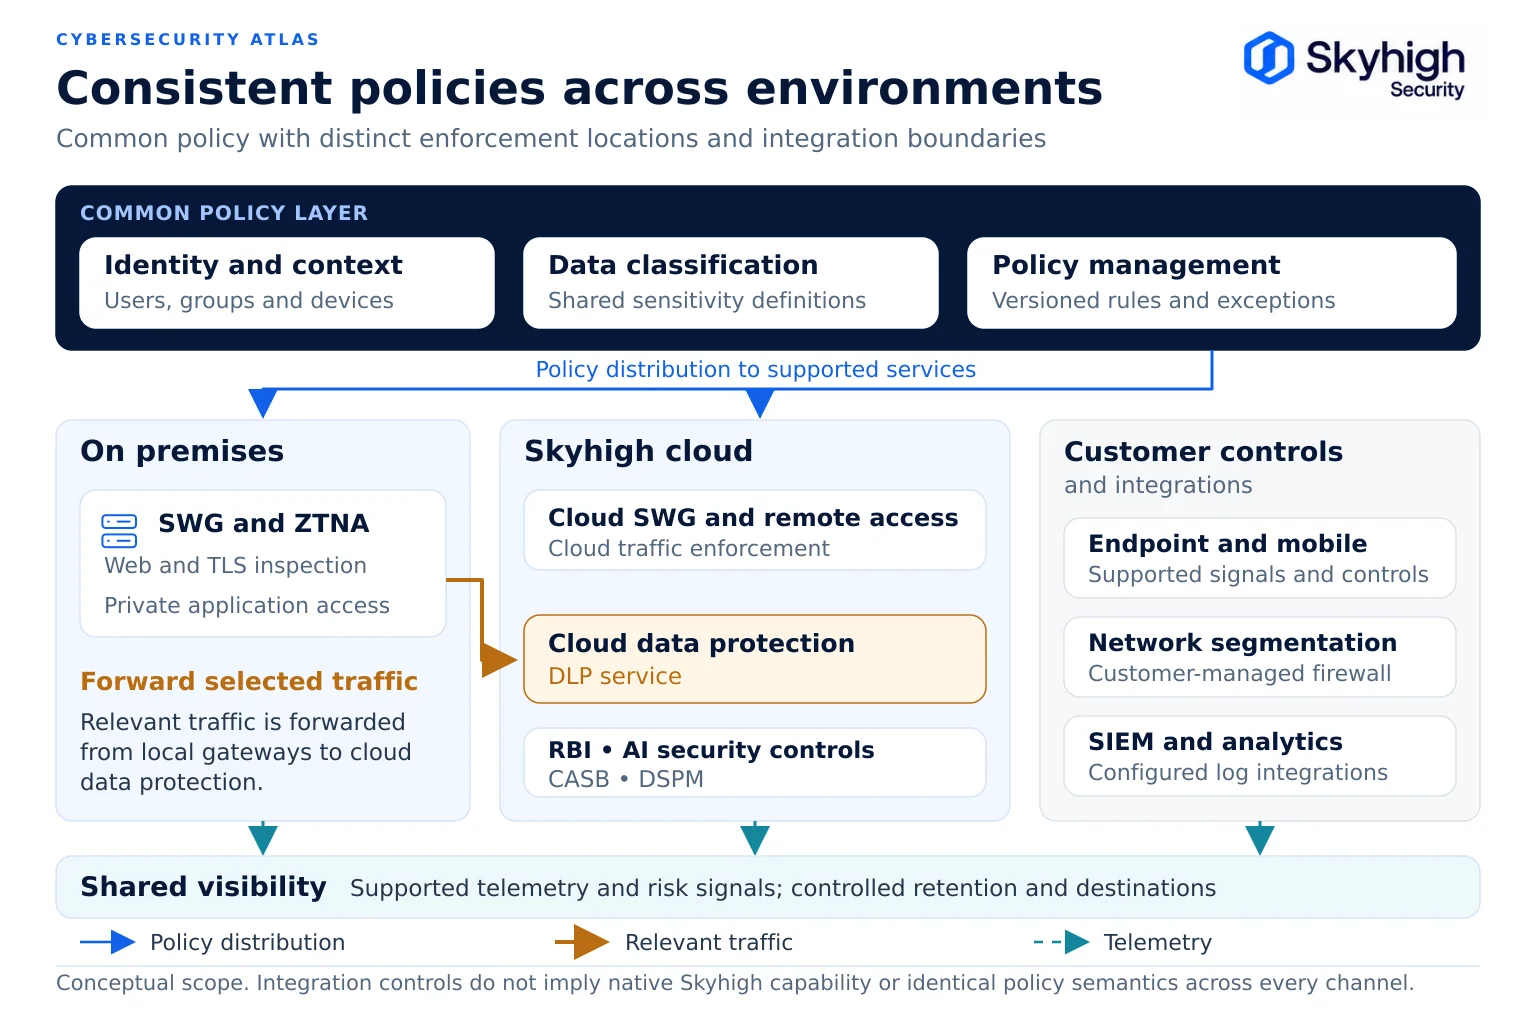
DSPM et SSE dans un environnement hybride
Les environnements hybrides nécessitent une couverture complémentaire : la découverte DSPM pour les référentiels cloud et SaaS pris en charge, ainsi que la visibilité et l'application des règles SSE pour les données en transit via les passerelles locales et cloud.
Distinguez la détection des données au repos de la visibilité en ligne. Les partages de fichiers et les bases de données sur site ne relèvent pas du champ d'application de la détection des données au repos du DSPM décrite ici ; le trafic provenant de ces systèmes peut néanmoins être observé lorsqu'il transite par des passerelles prises en charge, y compris les proxys tiers intégrés.
Appliquez les mêmes définitions de politiques de données à l'ensemble des chemins pris en charge. Dans le déploiement Skyhigh décrit ici, la politique relative au Web et aux applications privées est appliquée localement, tandis que le trafic nécessitant une inspection DLP est transféré vers le cloud Skyhigh.
Exemple : un établissement financier réglementé en phase de transition
Une banque exploite des passerelles Web sur site à son siège et dans ses agences, est en train de remplacer progressivement un proxy hérité et utilise une solution CASB dans le cloud pour ses applications SaaS.
- DSPM analyse les locataires SaaS et les espaces de stockage dans le cloud via des API et identifie les dossiers clients sur plusieurs sites de collaboration partagés avec des partenaires externes.
- Une analyse menée sur les sites de collaboration dans le cloud a permis de mettre en évidence des extraits de données clients en double qui avaient été partagés en dehors du groupe autorisé.
- Le proxy hérité qui dessert encore certaines succursales est connecté au DSPM via ICAP ; ainsi, les données transitant par ce proxy sont visibles au même titre que le trafic passant par les nouvelles passerelles.
- Les résultats sont classés par ordre de priorité. Le partage externe des dossiers clients constitue la priorité absolue.
- Le CASB supprime les partages externes et limite les téléchargements aux appareils gérés. Le DLP intègre la base de données clients aux règles de correspondance exacte, et cette même règle s'applique au trafic provenant des passerelles sur site et des points de présence dans le cloud, car la passerelle transfère ce trafic vers le cloud Skyhigh à des fins d'inspection.
- La politique relative aux applications Web et privées est appliquée localement sur l'infrastructure de la banque. Le trafic nécessitant une protection des données, un CASB ou des contrôles basés sur l'IA est redirigé vers le cloud Skyhigh conformément à cette même politique.
- Les rapports trimestriels indiquent aux auditeurs quels référentiels contiennent des données réglementées, quels contrôles s'appliquent et comment l'exposition a évolué.
Pour découvrir un exemple concret de SSE hybride dans le secteur des services financiers, consultez la mise en œuvre par Sicredi de la solution SSE hybride de Skyhigh sur des environnements sur site, dans le cloud et à distance.
Les éléments à prendre en compte dans une stratégie DSPM intégrant le SSE
Recherchez des fonctionnalités DSPM et SSE qui permettent de partager les classifications, couvrent tous les environnements et transforment les résultats en mesures coercitives.
- Identification des données au repos dans les environnements SaaS, IaaS et les bases de données cloud
- Visibilité sur les données en transit via les passerelles propres à l'organisation, y compris les proxys tiers
- Un système de classification commun au DSPM et au DLP
- Conclusions susceptibles d'entraîner directement des changements de politique en matière d'ESS, avec un recours à l'automatisation lorsque cela s'avère approprié
- Application des règles sur le Web, les solutions SaaS, les applications privées, les terminaux et les outils d'IA
- Application des règles sur site et dans le cloud dans le cadre d'une même politique pour les environnements hybrides
- Des rapports conformes aux exigences d'audit et des autorisations adaptées aux secteurs réglementés
Comment Skyhigh associe les technologies DSPM et SSE
Skyhigh associe la découverte des données dans le cloud et les solutions SaaS à une visibilité en temps réel grâce à ses points de contrôle et aux proxys tiers pris en charge.
Skyhigh DSPM détecte les données au repos dans les solutions de stockage cloud, les bases de données cloud et les services SaaS, et surveille les données en transit via les points de contrôle Skyhigh, notamment les réseaux, le trafic cloud et les flux SaaS. Il s'intègre à Skyhigh Advanced DLP et SSE afin que les conclusions relatives à la posture de sécurité orientent la mise en œuvre des mesures de contrôle, et il peut se connecter à des solutions proxy tierces via ICAP pour étendre la visibilité aux plateformes en ligne qui ne sont pas encore prises en charge par Skyhigh (fiche technique Skyhigh DSPM). Skyhigh DSPM a obtenu l’autorisation FedRAMP High en mars 2026.
La mise à jour de la plateforme Skyhigh de mars 2026 a étendu la visibilité du DSPM aux passerelles Web sécurisées tierces afin de créer une vue unifiée des risques liés aux données dans les environnements multifournisseurs (Skyhigh Security). Grâce à Skyhigh Hybrid SSE Mesh, les mêmes politiques s’appliquent aussi bien aux points d’application sur site qu’au cloud. Skyhigh s’est classé premier dans la catégorie « Cas d’utilisation avancé de la SSE » du rapport Gartner® « Critical Capabilities » de 2026 consacré à la sécurité des applications web ( Security Service Edge).
Sources
- Verizon. Rapport 2026 sur les enquêtes relatives aux fuites de données. https://www.verizon.com/business/resources/reports/dbir/
- OWASP. LLM02:2025 Divulgation d'informations sensibles. https://genai.owasp.org/llmrisk/llm022025-sensitive-information-disclosure/
- Skyhigh Security. Fiche technique « Skyhigh Data Security Posture Management » (juin 2026). https://www.skyhighsecurity.com/wp-content/uploads/2026/06/ds-dspm.pdf
- Skyhigh Security. « Skyhigh Security obtient l’autorisation FedRAMP de niveau « High » pour Skyhigh DSPM. » https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-achieves-fedramp-high-authorization-for-skyhigh-dspm.html
- Skyhigh Security. «Skyhigh Security annonce de nouvelles solutions pour renforcer sa plateforme SSE universelle révolutionnaire » (24 mars 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/skyhigh-security-announces-new-solutions-to-strengthen-disruptive-universal-sse-platform.html
- Skyhigh Security. « Sicredi s'associe à Skyhigh Security pour sécuriser le travail hybride et l'adoption de l'IA » (15 janvier 2026). https://www.skyhighsecurity.com/about/newsroom/newswire/sicredi-partners-with-skyhigh-security-to-secure-hybrid-work-and-ai-adoption.html
- Skyhigh Security. «Skyhigh Security classé n° 1 dans la catégorie « Cas d’utilisation avancés du SSE » dans le rapport Gartner de 2026 intitulé « Critical Capabilities for Security Service Edge» (5 août 2026). https://www.globenewswire.com/news-release/2026/08/05/3339504/0/en/skyhigh-security-ranked-1-in-advanced-sse-use-case-in-2026-gartner-critical-capabilities-for-security-service-edge.html
GARTNER est une marque déposée et une marque de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l'international, et est utilisée ici avec autorisation. Tous droits réservés. Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche.