






Comment évaluer les solutions de sécurité des navigateurs d'entreprise
- Définissez le problème avant de concevoir le produit. Identifiez vos scénarios de risque liés à l'utilisation du navigateur : accès des sous-traitants, utilisation d'outils d'IA, copier-coller.
- Évaluez systématiquement huit critères : niveau de sécurité, impact sur l'expérience utilisateur, complexité de déploiement, intégration SSE, données.
- Testez avec de vrais utilisateurs dans le cadre de flux de travail réels. La réussite d'une démonstration de faisabilité (POC) implique de mesurer le temps nécessaire à la réalisation des tâches et la satisfaction des utilisateurs, parallèlement à la sécurité.
- L'intégration de SSE est indispensable. Toute solution de sécurité pour navigateur qui crée un silo de politiques distinct va à l'encontre de l'objectif visé.
- Les navigateurs propriétaires ne sont pas obligatoires. Rapport de Gartner d'octobre 2025 intitulé « Privilégier la sécurisation des navigateurs plutôt que d'imposer un navigateur sécurisé ».
- La compatibilité avec les navigateurs revêt une importance bien plus grande que ne le laissent entendre les démonstrations des éditeurs.
- Tenez compte de la surface d'attaque liée à la navigation basée sur l'IA. Les navigateurs basés sur l'IA, les navigateurs traditionnels optimisés par l'IA et les agents de navigation autonomes basés sur l'IA créent.
La sécurité des navigateurs est discrètement devenue l’enjeu le plus crucial de votre feuille de route en matière de sécurité des systèmes d’entreprise (SSE). D’ici 2028, Gartner prévoit que 25 % des entreprises viendront compléter leurs outils existants d’accès à distance sécurisé et de sécurité des terminaux en déployant au moins une technologie de navigateur d’entreprise sécurisé — pourtant, la majorité d’entre elles n’en ont pas encore adopté. Cet écart entre l’intention et l’adoption signifie que la plupart des équipes de sécurité se trouvent quelque part entre les deux : conscientes que le navigateur a besoin d’être protégé, incertaines quant à l’approche à adopter, et sous pression pour faire un choix avant que la prochaine faille de sécurité ne rende la question incontournable.
Ce guide pratique vous propose un cadre d'évaluation structuré couvrant l'ensemble des approches en matière de sécurité des navigateurs d'entreprise : navigateurs de remplacement propriétaires, extensions de navigateur, remote browser isolation (RBI) et contrôles intégrés SSE — afin que vous puissiez mener un processus de sélection rigoureux, et non un cycle de démonstrations dicté par les fournisseurs.
Conditions préalables : ce qu'il faut mettre en place avant de procéder à l'évaluation
Réaliser une évaluation de la sécurité des navigateurs sans tenir compte des conditions préalables revient à acheter un pare-feu sans connaître la topologie de votre réseau. Avant de présélectionner un seul fournisseur, veuillez suivre ces quatre étapes.
1. Faites l’inventaire de votre parc de navigateurs. Identifiez les navigateurs que vos collaborateurs utilisent réellement, et non ceux que le service informatique déploie. Selon Gartner (2025), les navigateurs basés sur Chromium représentent environ 75 % de la part de marché totale des navigateurs ; votre solution doit donc fonctionner sur Chrome, Edge et, probablement, les variantes Brave ou Arc. Si votre effectif comprend des services utilisant massivement des Mac et Safari, il s’agit là d’une exigence de compatibilité incontournable, et non d’un simple atout.
2. Dressez l'inventaire de votre portefeuille d'applications SaaS et privées. Identifiez les applications qui fonctionnent exclusivement dans le navigateur et celles qui comportent des composants « client lourd ». Un membre de l'équipe marketing qui accède à Salesforce, télécharge des listes de clients sur une plateforme de campagne et colle occasionnellement des segments dans un outil de rédaction basé sur l'IA générative présente un profil de risque fondamentalement différent de celui d'un développeur accédant à des dépôts de code internes via un réseau ZTNA.
3. Dressez l’inventaire de votre infrastructure de sécurité existante. Répertoriez vos outils actuels de SWG, CASB, DLP, ZTNA et de détection sur les terminaux. Le cadre d’évaluation SSE de Forrester (1er trimestre 2024) identifie trois technologies de sécurité principales — ZTNA, CASB et SWG — ainsi que plusieurs technologies secondaires, notamment le RBI et le DLP. Votre solution de sécurité pour navigateur doit s’intégrer à ces contrôles, sans les dupliquer.
4. Identifiez votre exposition liée aux appareils non gérés. Les prestataires utilisant leurs ordinateurs portables personnels pour accéder à votre instance Workday ou les auditeurs tiers accédant à SharePoint depuis les centres d’affaires d’hôtels représentent votre risque le plus grave lié aux navigateurs. Quantifiez le nombre d’utilisateurs relevant des catégories d’appareils gérés, peu gérés et totalement non gérés : cela détermine directement quelles approches sont viables.
Phase 1 : Définir vos critères d'évaluation et vos scénarios de menaces
Une évaluation qui commence par des démonstrations de fournisseurs se solde par la victoire du commercial le plus bruyant. Commencez plutôt par des scénarios de menaces qui reflètent vos risques réels.
Créer une bibliothèque de scénarios
Élaborez cinq à huit scénarios illustrant les risques liés à l'utilisation des navigateurs qui sont à la fois les plus fréquents et ceux ayant le plus grand impact. Exemples concrets :
Accès SaaS d'un prestataire : un consultant externe accède à votre CRM depuis un appareil non géré, consulte les données à caractère personnel (DCP) de clients et tente de télécharger une liste de contacts sur un disque dur personnel.
Fuite de données via un outil d'IA : un chef de produit copie un document d'analyse concurrentielle depuis SharePoint, le colle dans un outil d'IA générative non approuvé, et la réponse fournie par cet outil contient des données confidentielles relatives au chiffre d'affaires.
Hameçonnage au cours d'une session de navigateur : un analyste financier clique sur un lien figurant dans un message Teams, ce qui ouvre une page destinée à récupérer ses identifiants et conçue pour imiter votre fournisseur d'authentification unique (SSO), et ce au sein d'une session authentifiée en cours.
Exfiltration par copier-coller : un salarié qui quitte l'entreprise ouvre Salesforce dans un onglet et un brouillon personnel de Gmail dans un autre, puis copie des données relatives au pipeline d'un onglet à l'autre.
Ces scénarios constituent vos scripts de test POC. Tout fournisseur incapable de démontrer qu'il dispose de contrôles efficaces face à vos cinq principaux scénarios est éliminé, quel que soit son classement dans le quadrant des analystes.
Adaptez-vous à votre architecture « zero trust »
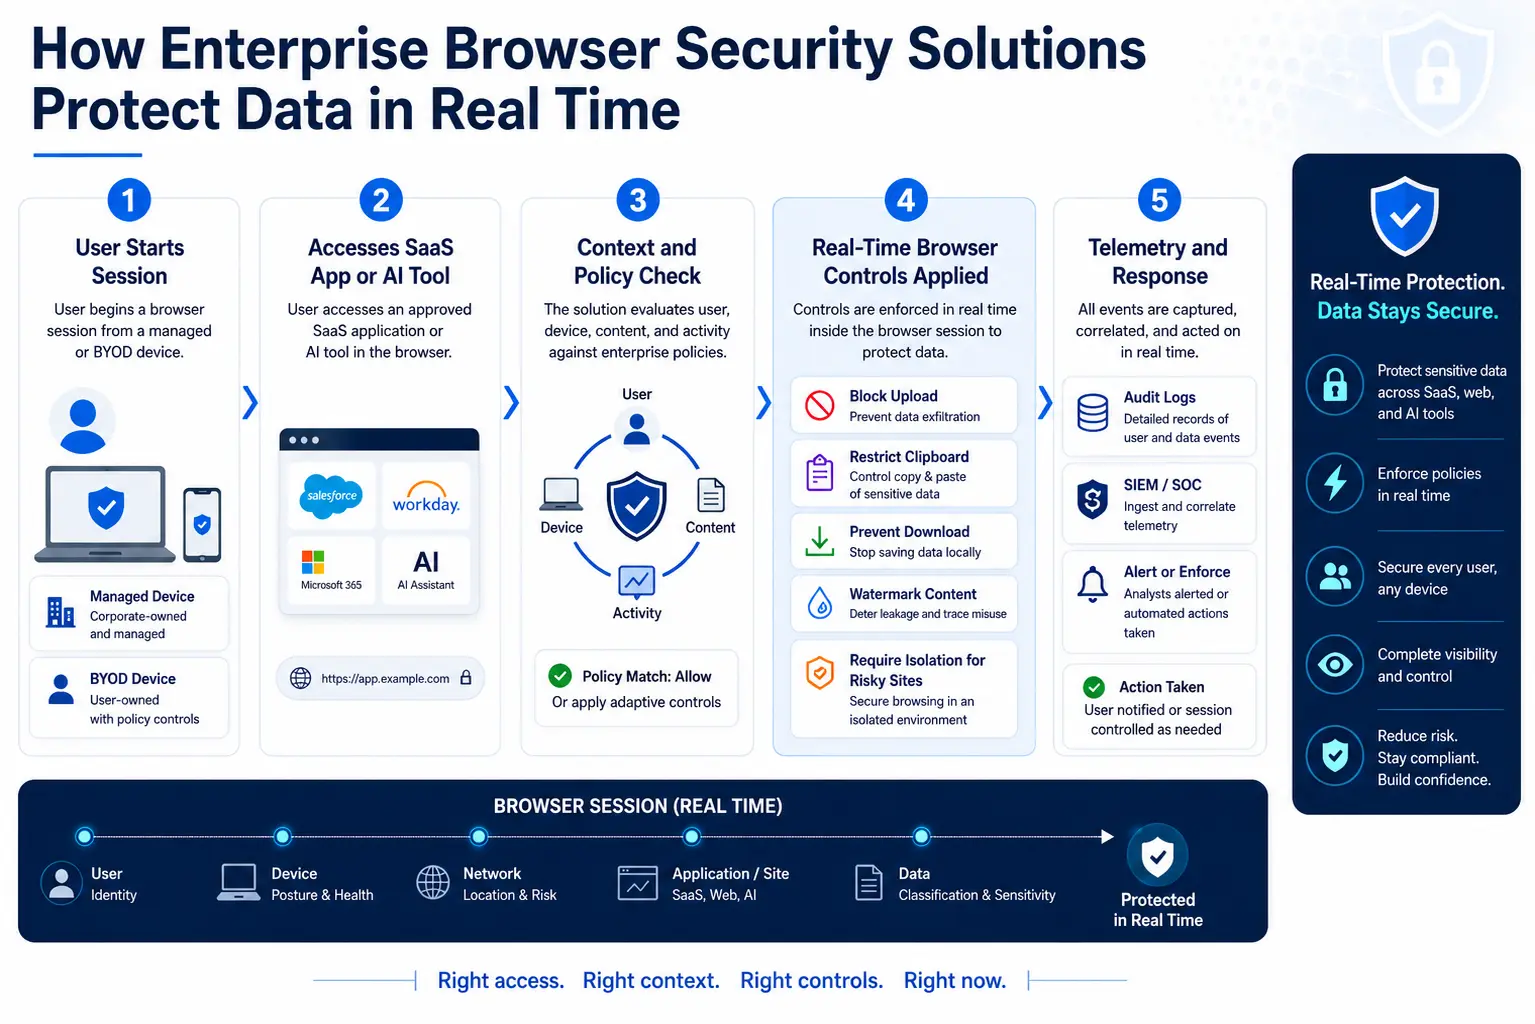
Le modèle de maturité « Zero Trust » v2.0 de la CISA (2023) articule l’approche « Zero Trust » autour de cinq piliers — l’identité, les appareils, les réseaux, les applications et les charges de travail, ainsi que les données —, offrant ainsi aux organisations une feuille de route pour une modernisation continue. L’évaluation de la sécurité du navigateur doit se rapporter directement à au moins trois de ces piliers : les appareils (la session de navigation tient-elle compte de l’appareil ?), les applications (est-il possible d’appliquer des politiques spécifiques à chaque application au niveau du navigateur ?) et les données (la solution permet-elle d’inspecter et de contrôler les données en transit au sein du navigateur ?).
Phase 2 : Évaluation des quatre approches en matière de sécurité des navigateurs
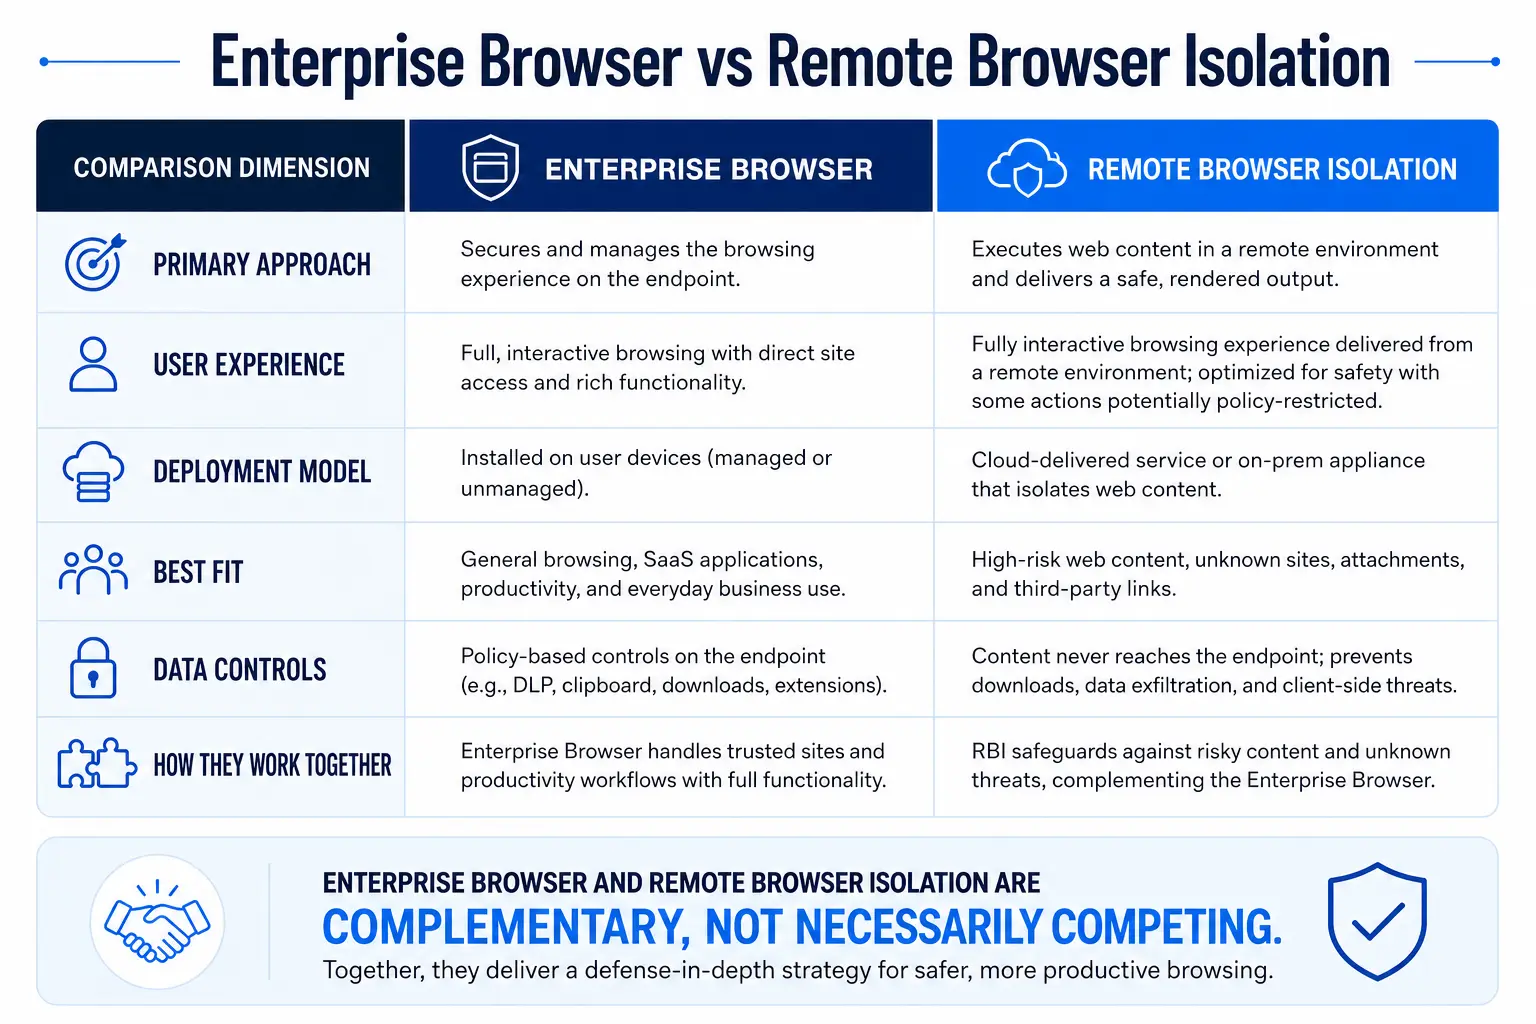
Toutes les organisations n'ont pas besoin de la même approche. Le marché propose actuellement quatre modèles architecturaux distincts, chacun présentant des compromis importants.
Navigateurs de remplacement propriétaires
Un navigateur personnalisé « full stack » remplace Chrome, Edge ou Firefox par une version dérivée de Chromium contrôlée par le fournisseur, qui intègre des fonctionnalités de prévention des fuites de données (DLP), de gestion des identités et d’application des politiques au niveau du moteur de rendu. Gartner définit un navigateur d’entreprise sécurisé comme une solution qui met en œuvre les politiques et les contrôles de sécurité de l’entreprise via une extension de navigateur gérée de manière centralisée et, en option, un navigateur Web personnalisé « full stack », assurant la sécurité et l’application des politiques pour les applications Web, SaaS et privées.
Le niveau de sécurité est élevé : vous contrôlez l’ensemble du pipeline de rendu. Mais les difficultés liées au déploiement sont tout aussi importantes. Vous demandez à des milliers d’utilisateurs d’abandonner le navigateur qu’ils utilisent depuis des années, de réapprendre à s’en servir et d’accepter que leurs favoris, leurs extensions et leurs mots de passe enregistrés ne soient pas nécessairement transférés correctement. L’équipe des achats se rend compte que cela signifie que le service informatique doit désormais gérer un nouveau cycle de vie logiciel — correctifs du navigateur, tests de compatibilité, gestion des versions — qui relevait auparavant de Google ou de Microsoft.
Extensions de navigateur
Un agent léger s'installe dans le navigateur existant de l'utilisateur, où il analyse l'activité des pages, contrôle les opérations du presse-papiers et applique les politiques de prévention des fuites de données (DLP) sans remplacer le navigateur lui-même. Les extensions permettent à l'utilisateur de conserver son environnement familier et évitent les contraintes liées à la migration vers un autre navigateur. Cependant, la sécurité basée sur des extensions dépend des API des éditeurs de navigateurs, qui peuvent évoluer à chaque mise à jour du navigateur ; de plus, certaines opérations critiques (telles que l'analyse approfondie du moteur JavaScript) peuvent être limitées par l'architecture.
Remote browser isolation (RBI)
RBI exécute le contenu Web dans un conteneur basé sur le cloud et ne transmet à votre navigateur local que des éléments visuels sûrs. Le guide de renforcement des capacités de la CISA (2023) recommande l’isolation du navigateur, associée au filtrage du contenu Web, à la prévention des fuites de données (DLP) et à des passerelles sécurisées, afin de mettre en place une défense multicouche. Le modèle de sécurité est solide sur le plan architectural : aucun code Web ne s’exécute sur le terminal. Lorsqu’il est intégré à une plateforme SSE, RBI fonctionne selon un système de réponse par niveaux : les destinations connues pour être sûres sont autorisées, celles connues pour être malveillantes sont bloquées, et les sites à risque ou non classés sont isolés.
Commandes de navigateur intégrées à SSE
Plutôt que de considérer la sécurité du navigateur comme un produit autonome, cette approche intègre, au sein d’une architecture unifiée ( secure web gateway), le filtrage d’URL par SWG, les politiques CASB en ligne, l’inspection de contenu DLP et le RBI sélectif. Le navigateur lui-même n’est pas modifié : la sécurité est appliquée au niveau du réseau et de la couche proxy, avec une escalade basée sur des politiques menant à l’isolement lorsque le risque le justifie. C’est l’approche qui correspond le mieux au fonctionnement actuel des infrastructures de sécurité d’entreprise.
Phase 3 : Évaluation des fournisseurs selon huit critères pondérés
Utilisez le cadre d'évaluation suivant pour attribuer une note à chaque solution présélectionnée. Pondérez chaque critère en fonction des priorités de votre organisation : une organisation disposant d'un effectif important de sous-traitants accordera une importance différente à la prise en charge des appareils non gérés par rapport à une organisation dont les terminaux sont majoritairement gérés.
Cadre d'évaluation des fournisseurs
Notez chaque critère sur une échelle de 1 à 5 (1 = ne répond pas aux exigences, 5 = dépasse les exigences). Multipliez ce score par la pondération pour obtenir un score pondéré. Toute solution obtenant la note de 1 pour les critères « Profondeur de sécurité » ou « Intégration SSE » doit être éliminée, quel que soit son score total.
Phase 4 : Réaliser une démonstration de faisabilité qui apporte réellement une preuve
La plupart des POC échouent parce qu’ils testent les mauvais éléments. Une démonstration de 30 minutes réalisée par un fournisseur sur une machine virtuelle vierge avec deux utilisateurs test ne vous apprend rien sur le comportement de la solution lorsque des centaines d’utilisateurs réels s’y connectent un lundi matin.
Principes de conception du POC
Faites appel à de vrais utilisateurs, et non à l'équipe de sécurité. Recrutez entre 50 et 100 utilisateurs issus d'au moins trois services : les finances, l'ingénierie et une unité opérationnelle qui utilise intensivement les solutions SaaS. Les utilisateurs qui n'ont pas choisi cet outil mettront en évidence les points de friction que les promoteurs du fournisseur risquent de négliger.
Testez votre pile SaaS actuelle. Réalisez la démonstration de faisabilité (POC) sur votre instance Salesforce de production, votre environnement Workday et vos applications internes. Le rapport « M-Trends 2025 » de Mandiant a révélé que les exploits représentaient 33 % des infections initiales, tandis que les identifiants volés atteignaient 16 % — ce qui en fait le deuxième vecteur le plus courant —. Cela signifie que la sécurité de votre navigateur doit prendre en charge les scénarios de vol d’identifiants et de détournement de session, et pas seulement les téléchargements de logiciels malveillants.
Évaluez à la fois la sécurité et la facilité d'utilisation. Suivez trois catégories d'indicateurs :
Indicateurs de sécurité : tentatives de hameçonnage bloquées, déclenchements de politiques DLP, sessions isolées, logiciels malveillants contrés
Indicateurs d'ergonomie : écart moyen de temps de chargement des pages (par rapport à la valeur de référence), temps nécessaire à la réalisation de cinq processus standard, volume de tickets du service d'assistance
Indicateurs d'adoption : utilisateurs actifs par rapport aux utilisateurs inscrits, tentatives de contournement, note de satisfaction des utilisateurs (enquête simple sur une échelle de 1 à 5)
Une solution qui bloque toutes les menaces mais allonge de trois secondes le temps de chargement de chaque page suscitera une révolte des utilisateurs qui la rendra inutile sur le plan opérationnel. À l'inverse, une solution sans friction qui ne détecte pas l'exfiltration de données par copier-coller n'est qu'une mise en scène de sécurité.
Durée et portée du POC
Menez le POC pendant au moins trois semaines. La première semaine permet de résoudre les difficultés initiales liées au déploiement et à l’intégration des utilisateurs. La deuxième semaine permet d’évaluer les performances en régime de croisière. La troisième semaine permet de détecter les cas particuliers : le cycle de reporting trimestriel qui génère des volumes de données inhabituels, le prestataire qui a besoin d’un accès temporaire à une application à accès restreint, ou encore l’utilisateur qui tente de coller des données confidentielles dans un outil d’IA générative.
Phase 5 : Évaluation de l'intégration du SSE et de l'harmonisation des politiques
C'est là que la plupart des évaluations de la sécurité des navigateurs échouent. Les équipes évaluent la sécurité des navigateurs de manière isolée, puis se rendent compte, lors du déploiement, que cela crée un univers de politiques parallèle, déconnecté de leurs contrôles SWG, CASB et DLP.
Un test pratique : configurez une politique DLP qui empêche le téléchargement de numéros de Sécurité sociale vers des espaces de stockage cloud non autorisés. Vérifiez ensuite que cette même politique se déclenche lorsqu’un utilisateur saisit ces numéros dans une invite GenAI au cours d’une session de navigateur isolée, les copie d’un onglet à l’autre et tente d’imprimer une page les contenant. Si chacune de ces actions nécessite une politique distincte dans une console distincte, votre sécurité au niveau du navigateur génère une dette opérationnelle, au lieu de la réduire.
L'évaluation SSE de Forrester (1er trimestre 2024) a révélé que la localisation des données reste une préoccupation majeure, en particulier en dehors des États-Unis, et que certains fournisseurs sont mieux à même que d'autres de conserver les données dans un pays spécifique. Au cours de votre évaluation, vérifiez où sont traitées les sessions d'isolation du navigateur, où sont stockés les journaux d'inspection, et si vous pouvez contrôler l'acheminement des sessions vers des régions spécifiques — en particulier si vous êtes soumis au RGPD, au CCPA ou à des exigences de souveraineté des données propres à votre secteur.
Le paysage des menaces exige ce niveau d’intégration. Le rapport « State of SaaS Security » (2025) de la CSA révèle que 56 % des organisations indiquent que leurs collaborateurs téléchargent des données sensibles vers des applications SaaS non autorisées. Une solution de sécurité des navigateurs qui ne partage pas de contexte avec votre CASB et votre DLP ne peut pas faire face à ces risques en temps réel. La plateforme SSE d’ Skyhigh Security, par exemple, unifie les politiques SWG, CASB, DLP et RBI au sein d’une console unique, éliminant ainsi le problème de la double politique qui affecte les produits de sécurité des navigateurs autonomes.
Erreurs courantes qui compromettent les évaluations de la sécurité des navigateurs
Erreur n° 1 : Évaluer le niveau de sécurité sans tester l’expérience utilisateur. Un RSSI choisit un nouveau navigateur en se basant sur une liste de critères de sécurité, le déploie auprès de milliers d’utilisateurs, puis constate que trois applications SaaS essentielles ne s’affichent pas correctement. En l’espace de deux semaines, les solutions de contournement informatiques non autorisées se multiplient : les utilisateurs se tournent vers leurs navigateurs personnels, accèdent aux applications de l’entreprise depuis leurs appareils personnels, et le niveau de sécurité s’en trouve en réalité affaibli.
Erreur n° 2 : Considérer la sécurité des navigateurs comme un achat isolé. Une équipe d’approvisionnement achète une solution de sécurité des navigateurs auprès d’un fournisseur extérieur à sa pile SSE, puis passe six mois à essayer de l’intégrer aux politiques SWG et CASB existantes. Il en résulte deux consoles de gestion des politiques, des règles DLP en double avec une logique légèrement différente, ainsi qu’une « fatigue des alertes » due à des données télémétriques contradictoires. Les recommandations d’évaluation de Gartner (octobre 2025) préconisent explicitement de se demander comment les solutions s’intègrent à votre pile SIEM, SOAR, SSE et EDR — et non pas si elles en sont théoriquement capables.
Erreur n° 3 : négliger le cas d’utilisation des appareils non gérés. Les équipes évaluent la sécurité des navigateurs sur les ordinateurs portables d’entreprise gérés, puis se rendent compte après le déploiement qu’une part importante des risques liés aux navigateurs provient des prestataires et des utilisateurs BYOD qui ne peuvent pas installer d’agent ou de profil MDM. Les solutions qui nécessitent un contrôle des terminaux — comme certains navigateurs de remplacement qui requièrent une installation par un administrateur local — échouent en silence pour les utilisateurs qui ont le plus besoin de protection.
Erreur n° 4 : négliger l'analyse du modèle de coûts. Les coûts liés au RBI varient en fonction du volume d'utilisation : l'isolation de chaque session Web pour chaque utilisateur est onéreuse. L'isolation sélective (uniquement pour les sites à risque et non classés) réduit considérablement les coûts tout en préservant le niveau de sécurité. Évaluez si la tarification du fournisseur favorise l'isolation ciblée ou, au contraire, la pénalise.
Erreur n° 5 : mener une démonstration de faisabilité (POC) de deux jours avec cinq membres de l'équipe de sécurité. Cela vous permet de vérifier que le produit fonctionne pour des utilisateurs techniques dans un environnement contrôlé. En revanche, cela ne vous apprend rien sur la façon dont une employée du service des comptes fournisseurs du bureau de Houston réagira lorsque sa session de navigateur sera suspendue pendant l'isolation ou lorsque son extension Chrome préférée cessera de fonctionner. Menez une véritable démonstration de faisabilité avec de vrais utilisateurs pendant au moins trois semaines.
Indicateurs et critères de réussite pour votre décision finale
À l'issue de la démonstration de faisabilité (POC), utilisez ces critères de référence pour formuler une recommandation solide à l'intention de la direction :
L'écart de temps de chargement des pages se situe dans une fourchette acceptable. Si le temps moyen de chargement des pages augmente considérablement par rapport à la valeur de référence (mesurée sur vos 20 principales applications), attendez-vous à des plaintes de la part des utilisateurs qui nuiront à l'adoption de la solution. Suivez l'écart précis, en millisecondes, pour chaque application.
Une couverture DLP équivalente, voire supérieure. La solution de sécurité pour navigateur doit détecter les violations DLP que votre solution DLP en ligne existante détecte déjà, tout en offrant une couverture supplémentaire pour les vecteurs spécifiques au navigateur (presse-papiers, impression, capture d'écran).
Satisfaction des utilisateurs égale ou supérieure à 3,5 sur une échelle de 5 points. En dessous de ce seuil, attendez-vous à des escalades, à des tentatives de contournement et à des dérogations accordées par la direction qui compromettent la valeur de la sécurité.
Le volume de tickets du service d'assistance reste dans des limites gérables. Une forte hausse indique des difficultés de déploiement qui ne se résoudront pas d'elles-mêmes. Suivez le nombre de tickets par 100 utilisateurs inscrits et par semaine.
Le délai moyen de mise en œuvre d'une modification de politique doit être inférieur à quatre heures. Si la mise à jour d'une règle DLP spécifique à un navigateur prend plus de temps que celle de votre règle SWG, l'intégration est insuffisante.
Aucune panne critique des applications. Toute application figurant parmi vos 20 principales qui ne s'affiche pas correctement ou qui échoue aux tests fonctionnels constitue un obstacle au déploiement, et non un « problème connu ».
Le rapport « M-Trends 2026 » de Mandiant a révélé que le délai médian entre la compromission initiale et le transfert à un deuxième groupe malveillant s'est réduit à seulement 22 secondes en 2025, contre plus de huit heures en 2022. La sécurité de votre navigateur doit fonctionner à la vitesse du réseau, en détectant et en bloquant les menaces au cours de la session de navigation avant qu'un attaquant ne passe de l'exploitation d'un identifiant compromis à un mouvement latéral.
Comprendre le rôle de l'isolation du navigateur au sein de votre architecture de sécurité globale permet de replacer ces indicateurs dans leur contexte. L'isolation n'est pas un moyen de défense autonome : il s'agit d'une escalade dictée par des règles dans le cadre d'un modèle de sécurité en couches.
Sources
- Gartner. Gartner prévoit que 25 % des entreprises utiliseront des navigateurs d'entreprise sécurisés pour renforcer l'accès à distance et la sécurité des terminaux d'ici 2028 (29 avril 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- Gartner. Il faut privilégier la sécurisation des navigateurs plutôt que d'imposer l'utilisation d'un navigateur sécurisé (13 octobre 2025). https://www.gartner.com/en/documents/7056798
- Forrester. « The Forrester Wave : Solutions d'Security Service Edge , 1er trimestre 2024 » (21 mars 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Modèle de maturité « Zero Trust », version 2.0 (avril 2023). https://www.cisa.gov/zero-trust-maturity-model
- CISA. Guide de renforcement des capacités : Sécurisation des navigateurs Web et protection contre la publicité malveillante à l'intention des agences fédérales (2023). https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- Mandiant (Google Cloud). M-Trends 2025 : données, analyses et recommandations issues du terrain (23 avril 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Cloud Security Alliance. Rapport sur l'état de la sécurité du SaaS 2025 (avril 2025). https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- Mandiant (Google Cloud). M-Trends 2026 : données, analyses et stratégies issues du terrain (23 mars 2026). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026