






Cómo evaluar las soluciones de seguridad para navegadores empresariales
- Defina el problema antes que el producto. Identifique sus escenarios de riesgo relacionados con el navegador: acceso de subcontratistas, uso de herramientas de IA, copiar y pegar.
- Evalúe de forma sistemática ocho criterios: nivel de seguridad, impacto en la experiencia del usuario, complejidad de la implementación, integración con SSE y datos.
- Realice pruebas con usuarios reales en flujos de trabajo reales. El éxito de una prueba de concepto (POC) implica medir el tiempo de realización de las tareas y la satisfacción de los usuarios, además de la seguridad.
- La integración con SSE es imprescindible. Cualquier solución de seguridad para navegadores que cree un «silo» de políticas independiente frustra el objetivo.
- Los navegadores propietarios no son obligatorios. Informe de Gartner de octubre de 2025 titulado «Céntrese en la seguridad de los navegadores, no en imponer un navegador seguro».
- La compatibilidad con los navegadores es más importante de lo que sugieren las demostraciones de los proveedores.
- Tenga en cuenta la superficie de amenaza de la navegación basada en IA. Los navegadores basados en IA, los navegadores tradicionales mejorados con IA y los agentes de navegación autónomos basados en IA generan dicha superficie.
La seguridad del navegador se ha convertido, sin que se haya prestado mucha atención, en la decisión de mayor importancia en su hoja de ruta de SSE. Gartner prevé que, para 2028, el 25 % de las organizaciones complementarán sus actuales herramientas de acceso remoto seguro y de seguridad de terminales mediante la implantación de al menos una tecnología de navegador empresarial seguro; sin embargo, la mayoría aún no ha adoptado ninguna. Esa brecha entre la intención y la adopción significa que la mayoría de los equipos de seguridad se encuentran en una situación intermedia: son conscientes de que el navegador necesita protección, no tienen claro qué solución adquirir y se ven presionados a tomar una decisión antes de que la próxima brecha de seguridad les obligue a hacerlo.
Esta guía práctica le ofrece un marco de evaluación estructurado que abarca todo el espectro de enfoques de seguridad de los navegadores empresariales: navegadores alternativos propios, extensiones de navegador, remote browser isolation (RBI) y controles integrados de SSE—, de modo que pueda llevar a cabo un proceso de selección fundamentado, y no un ciclo de demostraciones impulsado por los proveedores.
Requisitos previos: lo que debe tener preparado antes de realizar la evaluación
Llevar a cabo una evaluación de la seguridad del navegador sin cumplir los requisitos previos es como adquirir un cortafuegos sin conocer la topología de su red. Antes de preseleccionar a ningún proveedor, siga estos cuatro pasos.
1. Haga un inventario de su parque de navegadores. Averigüe qué navegadores utilizan realmente los empleados, no cuáles implementa el departamento de TI. Los navegadores basados en Chromium representan aproximadamente el 75 % de la cuota de mercado total de navegadores, según Gartner (2025), por lo que su solución debe funcionar en Chrome, Edge y, probablemente, en variantes como Brave o Arc. Si su plantilla incluye departamentos en los que se utiliza mayoritariamente Mac con Safari, ese es un requisito de compatibilidad imprescindible, no algo que sea simplemente recomendable.
2. Realice un mapeo de su cartera de aplicaciones SaaS y privadas. Identifique qué aplicaciones se ejecutan exclusivamente en el navegador y cuáles incluyen componentes de cliente pesado. Un miembro del equipo de marketing que accede a Salesforce, sube listas de clientes a una plataforma de campañas y, ocasionalmente, pega segmentos en una herramienta de redacción basada en IA generativa (GenAI) presenta un perfil de riesgo fundamentalmente diferente al de un desarrollador que accede a repositorios de código internos a través de ZTNA.
3. Realice un inventario de su infraestructura de seguridad actual. Documente sus herramientas actuales de SWG, CASB, DLP, ZTNA y detección de amenazas en terminales. El marco de evaluación de SSE de Forrester (primer trimestre de 2024) identifica tres tecnologías de seguridad principales —ZTNA, CASB y SWG— y varias secundarias, entre las que se incluyen RBI y DLP. Su solución de seguridad para el navegador debe integrarse con estos controles, sin duplicarlos.
4. Identifique su exposición a dispositivos no gestionados. Los contratistas que utilizan ordenadores portátiles personales para acceder a su instancia de Workday o los auditores externos que acceden a SharePoint desde los centros de negocios de los hoteles representan su riesgo más grave en materia de navegadores. Cuantifique cuántos usuarios se encuentran en las categorías de dispositivos gestionados, poco gestionados y totalmente no gestionados; esto determina directamente qué enfoques son viables.
Fase 1: Defina sus criterios de evaluación y sus escenarios de amenaza
Una evaluación que comienza con demostraciones de los proveedores acaba con la victoria del comercial más insistente. Empiece, en cambio, por escenarios de amenazas que reflejen su riesgo real.
Crear una biblioteca de escenarios
Elabore entre cinco y ocho escenarios que representen los riesgos relacionados con los navegadores que se den con mayor frecuencia y tengan mayor impacto. Ejemplos prácticos:
Acceso de un proveedor de servicios SaaS: Un consultor externo accede a su CRM desde un dispositivo no gestionado, consulta datos personales identificables (PII) de los clientes e intenta descargar una lista de contactos en una unidad de almacenamiento personal.
Fuga de datos en una herramienta de IA: un responsable de producto copia un documento de análisis de la competencia de SharePoint, lo pega en una herramienta de IA generativa no autorizada y la respuesta de la herramienta incluye datos confidenciales sobre ingresos.
Phishing en una sesión del navegador: un analista financiero hace clic en un enlace de un mensaje de Teams que abre una página destinada a recopilar credenciales, diseñada para imitar a su proveedor de inicio de sesión único (SSO), dentro de una sesión activa y autenticada.
Exfiltración mediante copiar/pegar: Un empleado que abandona la empresa abre Salesforce en una pestaña y un borrador personal de Gmail en otra, y a continuación copia datos del proceso de ventas de una pestaña a otra.
Estos escenarios se convierten en sus guiones de prueba de POC. Cualquier proveedor que no pueda demostrar un control significativo frente a sus cinco escenarios principales queda descartado, independientemente de su posición en el cuadrante de los analistas.
Adáptese a su arquitectura de confianza cero
El Modelo de Madurez de «Zero Trust» v2.0 de la CISA (2023) estructura el enfoque «Zero Trust» en torno a cinco pilares —Identidad, Dispositivos, Redes, Aplicaciones y cargas de trabajo, y Datos—, lo que proporciona a las organizaciones una hoja de ruta para la modernización continua. La evaluación de la seguridad del navegador debe estar directamente relacionada con al menos tres de estos pilares: Dispositivos (¿reconoce el navegador el dispositivo en el que se realiza la sesión?), Aplicaciones (¿se pueden aplicar políticas específicas por aplicación a nivel del navegador?) y Datos (¿puede la solución inspeccionar y controlar los datos en tránsito dentro del navegador?).
Fase 2: Evaluar los cuatro enfoques de seguridad de los navegadores
No todas las organizaciones necesitan el mismo enfoque. Actualmente, el mercado ofrece cuatro modelos arquitectónicos distintos, cada uno de ellos con ventajas e inconvenientes significativos.
Navegadores de sustitución propios
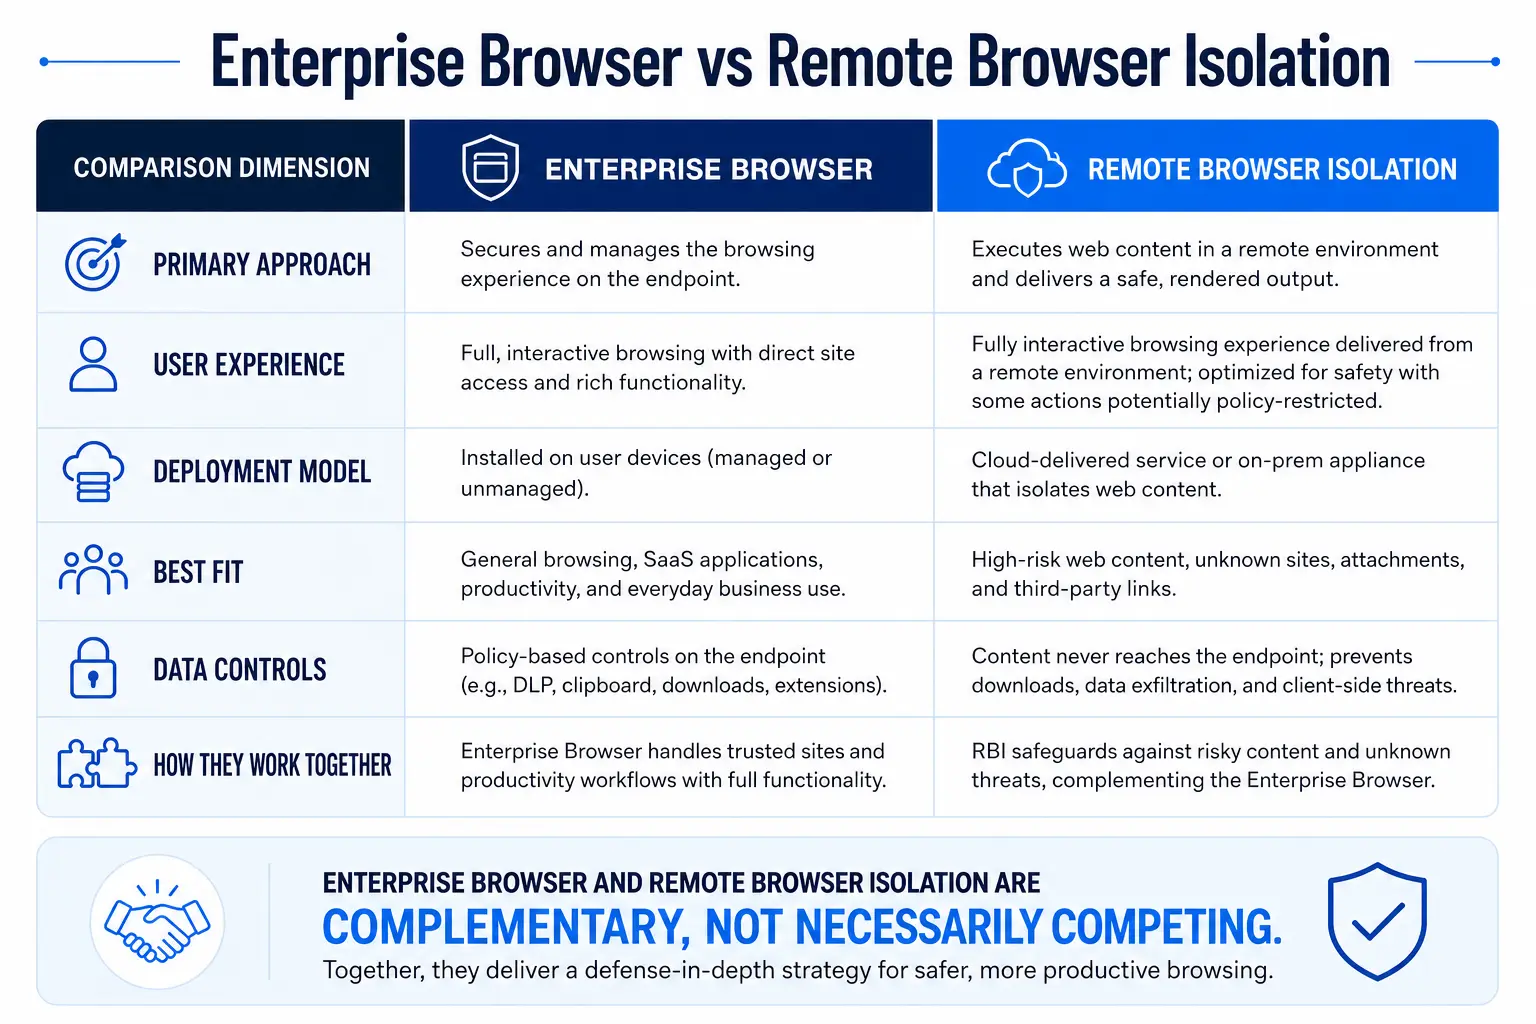
Un navegador personalizado de pila completa sustituye a Chrome, Edge o Firefox por una bifurcación de Chromium controlada por el proveedor que integra funciones de prevención de pérdida de datos (DLP), gestión de identidades y aplicación de políticas a nivel del motor de renderizado. Gartner define un navegador empresarial seguro como una solución que aplica las políticas y controles de seguridad de la empresa a través de una extensión de navegador gestionada de forma centralizada y, opcionalmente, de un navegador web personalizado de pila completa, lo que garantiza la seguridad y la aplicación de políticas para aplicaciones web, SaaS y privadas.
El nivel de seguridad es elevado: usted controla todo el proceso de renderizado. Sin embargo, las dificultades de implementación son igualmente elevadas. Se está pidiendo a miles de usuarios que abandonen el navegador que han utilizado durante años, que reeducen su memoria motora y que acepten que es posible que sus marcadores, extensiones y contraseñas guardadas no se transfieran correctamente. El equipo de compras descubre que esto implica que el departamento de TI debe hacerse cargo de un nuevo ciclo de vida del software —parches del navegador, pruebas de compatibilidad, gestión de versiones— que anteriormente correspondía a Google o Microsoft.
Extensiones del navegador
Un agente ligero se instala en el navegador actual del usuario, inspecciona la actividad de las páginas, controla las acciones del portapapeles y aplica las políticas de prevención de fugas de datos (DLP) sin sustituir el propio navegador. Las extensiones permiten que el usuario se sienta familiarizado con el entorno y evitan la carga que supone la migración a navegadores alternativos. Sin embargo, la seguridad basada en extensiones depende de las API de los fabricantes de navegadores, que pueden cambiar con cualquier actualización del navegador, y algunas operaciones críticas (como la inspección en profundidad del motor de JavaScript) pueden verse limitadas por la arquitectura.
Remote browser isolation (RBI)
RBI ejecuta el contenido web en un contenedor basado en la nube y transmite únicamente la salida visual segura al navegador local del usuario. La Guía de mejora de la capacidad de la CISA (2023) recomienda el aislamiento del navegador, combinado con el filtrado de contenido web, la prevención de fugas de datos (DLP) y las pasarelas seguras, como estrategia de defensa por capas. El modelo de seguridad es sólido desde el punto de vista arquitectónico: no se ejecuta ningún código web en el terminal. Cuando se integra con una plataforma SSE, RBI funciona como una respuesta de políticas gradual: los destinos conocidos como seguros pasan sin problemas, los destinos conocidos como maliciosos se bloquean y los sitios de riesgo o sin clasificar se aíslan.
Controles de navegador integrados en SSE
En lugar de considerar la seguridad del navegador como un producto independiente, este enfoque integra el filtrado de URL mediante SWG, la política en línea de CASB, la inspección de contenidos de DLP y el RBI selectivo a través de una plataforma unificada de gestión de riesgos de seguridad ( secure web gateway). El navegador en sí no sufre ninguna modificación: la seguridad se aplica en la capa de red y de proxy, con una escalada basada en políticas que conduce al aislamiento cuando el riesgo lo justifica. Este es el enfoque que mejor se adapta al funcionamiento actual de las pilas de seguridad empresariales.
Fase 3: Evaluar a los proveedores según ocho criterios ponderados
Utilice el siguiente marco de evaluación para puntuar cada solución preseleccionada. Asigne una ponderación a cada criterio en función de las prioridades de su organización: una organización con una amplia plantilla de trabajadores subcontratados ponderará de forma diferente la asistencia para dispositivos no gestionados que otra en la que predominen los terminales gestionados.
Marco de evaluación de proveedores
Califique cada criterio en una escala del 1 al 5 (1 = no cumple el requisito, 5 = supera el requisito). Multiplique el resultado por la ponderación para obtener una puntuación ponderada. Cualquier solución que obtenga un 1 en «Profundidad de seguridad» o «Integración SSE» deberá descartarse, independientemente de su puntuación total.
Fase 4: Realizar una prueba de concepto que realmente demuestre algo
La mayoría de las pruebas de concepto fracasan porque se evalúan aspectos equivocados. Una demostración de 30 minutos a cargo de un proveedor, realizada en una máquina virtual vacía con dos usuarios de prueba, no le aporta ninguna información sobre cómo se comportará la solución cuando cientos de usuarios reales accedan a ella un lunes por la mañana.
Principios de diseño de POC
Recurra a usuarios reales, no al equipo de seguridad. Seleccione entre 50 y 100 usuarios de al menos tres departamentos: finanzas, ingeniería y una unidad de negocio que haga un uso intensivo de SaaS. Los usuarios que no hayan elegido la herramienta pondrán de manifiesto los problemas que los defensores del proveedor pasarán por alto.
Pruebe su pila de SaaS actual. Realice la prueba de concepto (POC) en su instancia de Salesforce en producción, en su entorno de Workday y en sus aplicaciones internas. El informe «M-Trends 2025» de Mandiant reveló que los exploits representaban el 33 % de las infecciones iniciales, mientras que las credenciales robadas aumentaron hasta el 16 % —el segundo vector más común—, lo que significa que la seguridad de su navegador debe hacer frente a situaciones de robo de credenciales y secuestro de sesiones, y no solo a descargas de malware.
Evalúe tanto la seguridad como la facilidad de uso. Realice un seguimiento de tres categorías de indicadores:
Indicadores de seguridad: intentos de phishing bloqueados, activaciones de políticas de DLP, sesiones aisladas, malware evitado
Métricas de usabilidad: diferencia media en el tiempo de carga de la página (en comparación con el valor de referencia), tiempo de finalización de tareas para cinco flujos de trabajo estándar, volumen de incidencias del servicio de asistencia técnica
Indicadores de adopción: usuarios activos frente a usuarios registrados, intentos de eludir el sistema, puntuación de satisfacción de los usuarios (encuesta sencilla del 1 al 5)
Una solución que bloquee todas las amenazas pero que añada tres segundos a la carga de cada página provocará una revuelta entre los usuarios que la hará inútil desde el punto de vista operativo. Por el contrario, una solución sin obstáculos que no detecte la filtración de datos mediante copiar y pegar no es más que una farsa de seguridad.
Duración y alcance del POC
Ejecute la prueba de concepto (POC) durante un mínimo de tres semanas. La primera semana abarca las dificultades iniciales de implementación y la incorporación de los usuarios. La segunda semana permite observar el rendimiento en condiciones normales. La tercera semana permite detectar casos excepcionales: el ciclo de presentación de informes trimestrales que genera volúmenes de datos inusuales, el contratista que necesita acceso temporal a una aplicación restringida o el usuario que intenta pegar datos confidenciales en una herramienta de IA generativa.
Fase 5: Evaluar la integración de SSE y la unificación de políticas
Es aquí donde fallan la mayoría de las evaluaciones de seguridad de los navegadores. Los equipos evalúan la seguridad de los navegadores de forma aislada y, posteriormente, durante la implementación, descubren que esto da lugar a un universo de políticas paralelo, desconectado de sus controles de SWG, CASB y DLP.
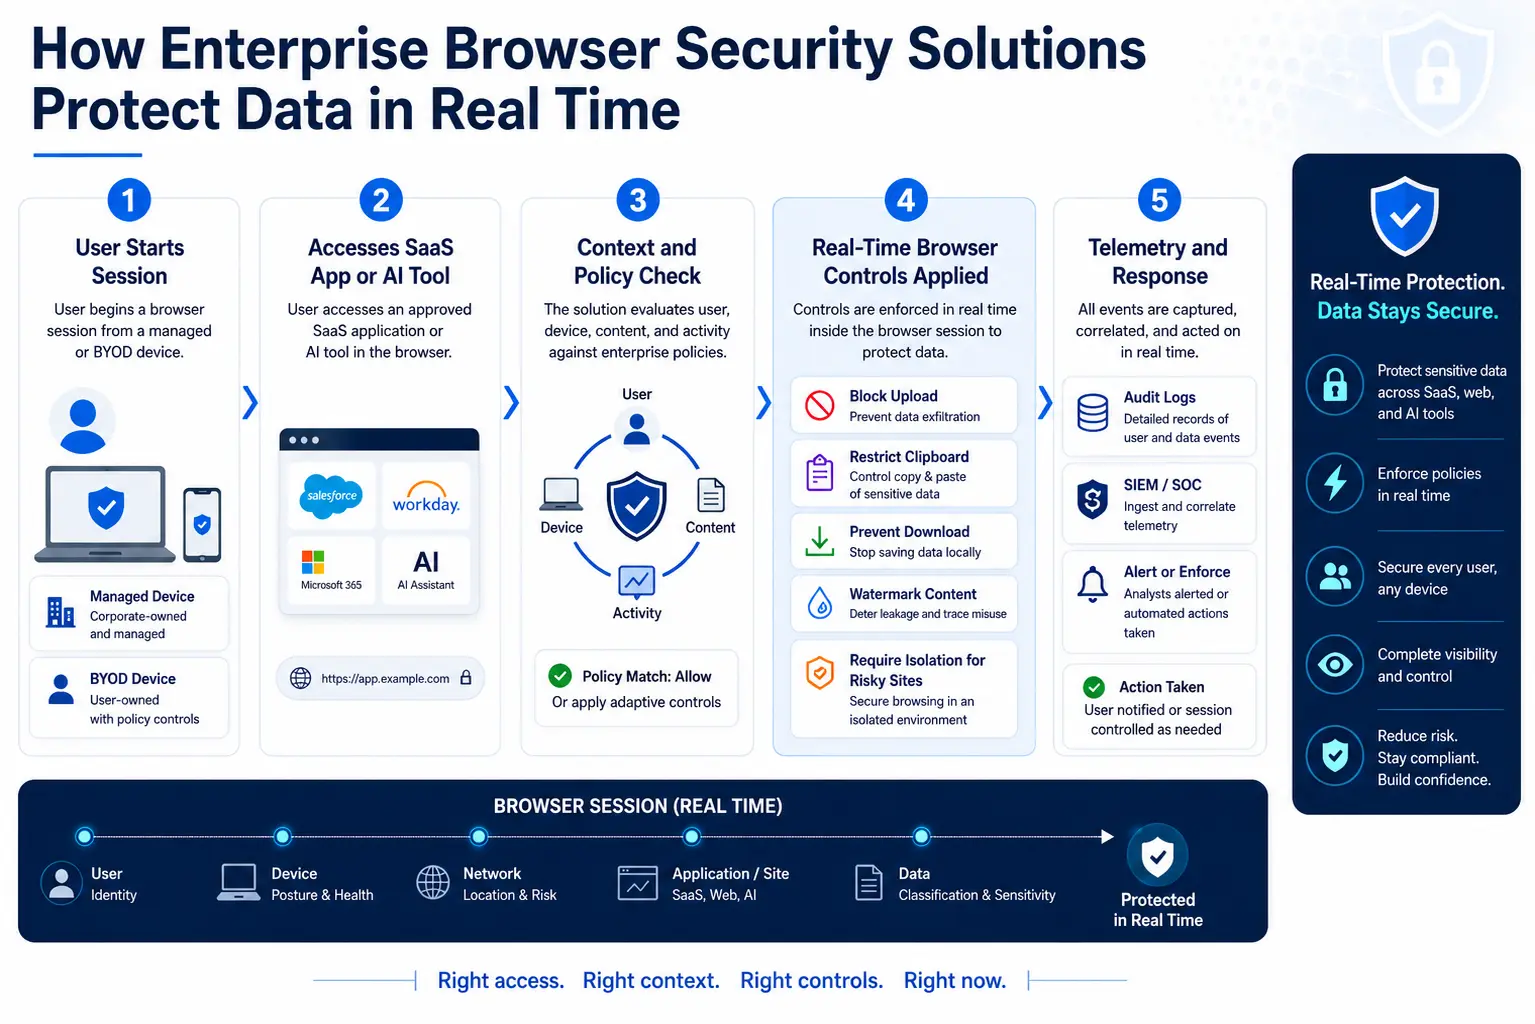
Una prueba práctica: configure una política de DLP que impida que se suban números de la Seguridad Social a servicios de almacenamiento en la nube no autorizados. A continuación, compruebe que dicha política se activa cuando un usuario introduce esos números en una solicitud de GenAI en una sesión de navegador aislada, los copia entre pestañas del navegador e intenta imprimir una página que los contenga. Si cada una de esas acciones requiere una política independiente en una consola distinta, su seguridad en el navegador está generando deuda operativa, en lugar de reducirla.
La evaluación de SSE realizada por Forrester (primer trimestre de 2024) reveló que la residencia de los datos sigue siendo una preocupación fundamental, especialmente fuera de EE. UU., y que algunos proveedores tienen mayor capacidad que otros para mantener los datos en un país concreto. Durante su evaluación, compruebe dónde se procesan las sesiones de aislamiento del navegador, dónde se almacenan los registros de inspección y si puede controlar el enrutamiento de las sesiones hacia regiones específicas, especialmente si opera bajo el RGPD, la CCPA o requisitos de soberanía de datos específicos del sector.
El panorama de amenazas exige este nivel de integración. El informe «State of SaaS Security» (2025) de la CSA reveló que el 56 % de las organizaciones afirma que sus empleados suben datos confidenciales a aplicaciones SaaS no autorizadas. Una solución de seguridad para navegadores que no comparta contexto con su CASB y su DLP no puede hacer frente a estos riesgos en tiempo real. La plataforma SSE de Skyhigh Security, por ejemplo, unifica las políticas de SWG, CASB, DLP y RBI en una única consola, lo que elimina el problema de la duplicidad de políticas que afecta a los productos de seguridad para navegadores independientes.
Errores habituales que comprometen las evaluaciones de seguridad de los navegadores
Error 1: Evaluar el nivel de seguridad sin comprobar la experiencia del usuario. Un CISO selecciona un navegador sustitutivo basándose en una lista de verificación de características de seguridad, lo implementa entre miles de usuarios y descubre que tres aplicaciones SaaS críticas no se visualizan correctamente. En el plazo de dos semanas, proliferan las soluciones alternativas de «TI en la sombra»: los usuarios pasan a utilizar navegadores personales, acceden a las aplicaciones corporativas desde dispositivos personales y, de hecho, el nivel de seguridad se ve mermado.
Error n.º 2: Considerar la seguridad del navegador como una adquisición independiente. Un equipo de compras adquiere una solución de seguridad para el navegador de un proveedor ajeno a su pila de SSE y, a continuación, dedica seis meses a intentar integrarla con las políticas existentes de SWG y CASB. El resultado son dos consolas de políticas, reglas de DLP duplicadas con una lógica ligeramente diferente y fatiga por alertas debido a datos de telemetría contradictorios. Las directrices de evaluación de Gartner (octubre de 2025) recomiendan explícitamente preguntarse cómo se integran las soluciones con su pila de SIEM, SOAR, SSE y EDR, y no si, en teoría, pueden hacerlo.
Error n.º 3: Ignorar el caso de uso de los dispositivos no gestionados. Los equipos evalúan la seguridad del navegador en los portátiles corporativos gestionados y, tras la implementación, se dan cuenta de que una parte significativa del riesgo relacionado con el navegador proviene de los contratistas y los usuarios de BYOD, que no pueden instalar un agente ni un perfil MDM. Las soluciones que requieren control de los terminales —como algunos navegadores alternativos que necesitan ser instalados por un administrador local— fallan de forma silenciosa para los usuarios que más necesitan protección.
Error n.º 4: Omitir el análisis del modelo de costes. Los costes del RBI varían en función del volumen de uso: aislar cada sesión web de cada usuario resulta costoso. El aislamiento selectivo (solo sitios web de riesgo y no clasificados) reduce drásticamente los costes sin comprometer la seguridad. Evalúe si la política de precios del proveedor favorece el aislamiento selectivo o lo penaliza.
Error n.º 5: Realizar una prueba de concepto (POC) de dos días con cinco miembros del equipo de seguridad. Esto le indica que el producto funciona para usuarios técnicos en un entorno controlado. No le dice nada sobre cómo reaccionará una empleada del departamento de cuentas por pagar de la oficina de Houston cuando su sesión del navegador se interrumpa durante el aislamiento o cuando su extensión favorita de Chrome deje de funcionar. Realice una prueba de concepto real con usuarios reales durante al menos tres semanas.
Indicadores y criterios de éxito para su decisión final
Una vez finalizada la prueba de concepto (POC), utilice estos parámetros de referencia para formular una recomendación fundamentada dirigida a la dirección:
La variación en el tiempo de carga de las páginas se encuentra dentro de un rango aceptable. Si el tiempo medio de carga de las páginas aumenta considerablemente con respecto al valor de referencia (medido en sus 20 aplicaciones principales), cabe esperar quejas de los usuarios que socavarán la adopción del sistema. Realice un seguimiento de la variación exacta en milisegundos por aplicación.
Cobertura de la política de DLP equivalente o superior. La solución de seguridad para el navegador debe detectar las infracciones de DLP que detecta su sistema DLP integrado actual, además de ampliar la cobertura a vectores específicos del navegador (portapapeles, impresión y captura de pantalla).
La satisfacción de los usuarios debe ser igual o superior a 3,5 en una escala de 5 puntos. Por debajo de este umbral, cabe esperar escalaciones, intentos de eludir los controles y excepciones concedidas por la dirección que merman el valor de la seguridad.
El volumen de incidencias del servicio de asistencia se mantiene dentro de unos límites razonables. Un aumento brusco indica dificultades en la implementación que no se resolverán por sí solas. Realice un seguimiento del número de incidencias por cada 100 usuarios registrados a la semana.
El tiempo medio para la modificación de una política es inferior a cuatro horas. Si la actualización de una regla de DLP específica del navegador tarda más que la actualización de su regla de SWG, la integración es insuficiente.
Cero fallos críticos en las aplicaciones. Cualquier aplicación de entre sus 20 principales que se visualice incorrectamente o no supere las pruebas funcionales constituye un obstáculo para la implementación, no un «problema conocido».
El informe «M-Trends 2026» de Mandiant reveló que el tiempo medio transcurrido entre la intrusión inicial y el traspaso a un segundo grupo de atacantes se redujo a tan solo 22 segundos en 2025, frente a las más de ocho horas registradas en 2022. La seguridad de su navegador debe funcionar a la velocidad de la conexión, detectando y bloqueando las amenazas durante la sesión del navegador antes de que un atacante aproveche unas credenciales comprometidas para realizar un movimiento lateral.
Comprender el papel que desempeña el aislamiento del navegador en su arquitectura de seguridad global ayuda a contextualizar estas métricas. El aislamiento no es una medida de defensa aislada, sino una escalada basada en políticas dentro de un modelo de seguridad por capas.
Fuentes
- Gartner. Gartner prevé que, para 2028, el 25 % de las organizaciones utilizarán navegadores empresariales seguros para mejorar el acceso remoto y la seguridad de los terminales (29 de abril de 2025). https://www.gartner.com/en/newsroom/press-releases/2025-04-29-gartner-predicts-25-percent-of-organizations-will-use-secure-enterprise-browsers-to-enhance-remote-access-and-endpoint-security-by-2028
- Gartner. Hay que centrarse en la seguridad de los navegadores, no en imponer un navegador seguro (13 de octubre de 2025). https://www.gartner.com/en/documents/7056798
- Forrester. «The Forrester Wave: Soluciones de « Security Service Edge », primer trimestre de 2024» (21 de marzo de 2024). https://www.forrester.com/report/the-forrester-wave-tm-security-service-edge-solutions-q1-2024/RES180561
- CISA. Modelo de madurez de «Zero Trust», versión 2.0 (abril de 2023). https://www.cisa.gov/zero-trust-maturity-model
- CISA. Guía para la mejora de capacidades: Protección de los navegadores web y defensa contra la publicidad maliciosa para organismos federales (2023). https://www.cisa.gov/sites/default/files/2023-09/CISA%20CEG%20Securing%20Web%20Browsers%20And%20Defending%20Against%20Malvertising.pdf
- Mandiant (Google Cloud). M-Trends 2025: Datos, análisis y recomendaciones desde la primera línea (23 de abril de 2025). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2025
- Cloud Security Alliance. Informe sobre el estado de la seguridad del SaaS en 2025 (abril de 2025). https://cloudsecurityalliance.org/artifacts/state-of-saas-security-report-2025
- Mandiant (Google Cloud). M-Trends 2026: Datos, análisis y estrategias desde la primera línea (23 de marzo de 2026). https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026