






BYOD y acceso de contratistas: cómo proteger los dispositivos no gestionados a través del navegador
- Los dispositivos no gestionados constituyen ahora el punto de acceso por defecto. El modelo «zero trust» parte de la base de que no existe confianza implícita basada en la ubicación en la red ni en el activo.
- La seguridad basada en el navegador elimina la dependencia de los agentes en los terminales.
- Las soluciones VDI y MDM no son viables para los dispositivos temporales o de uso personal.
- Los datos ocultos derivados de accesos no gestionados constituyen un factor de coste cuantificable.
- Los marcos de «confianza cero» abordan de forma explícita los casos de dispositivos no gestionados.
- La implementación por fases reduce el riesgo y las dificultades de adopción. Empiece por las políticas de CASB y SWG, y añada RBI para las aplicaciones sensibles.
- Gartner prevé un rápido crecimiento en el ámbito de la seguridad a nivel de navegador.
Una empresa de consultoría necesita que 200 colaboradores externos accedan a los sistemas internos de SharePoint y Salesforce durante un proyecto de seis meses. Sus ordenadores portátiles personales no admiten agentes de punto final; la inscripción en MDM no es una opción viable para dispositivos que los colaboradores también utilizan para gestionar sus cuentas bancarias personales y guardar fotos familiares; y la implementación de una VDI para un grupo de usuarios temporal se sale del presupuesto del proyecto. El navegador —la aplicación que ya está abierta en todos y cada uno de esos ordenadores portátiles— es el punto de control más práctico del que dispone. Esta guía orienta a los responsables de seguridad a través de un enfoque por fases para proteger el acceso de los empleados que traen sus propios dispositivos (BYOD) y de los contratistas mediante controles basados en el navegador, desde los requisitos previos hasta los criterios de éxito cuantificables.
Requisitos previos: lo que necesita antes de empezar
Antes de configurar los controles de acceso basados en el navegador para los usuarios de BYOD y los contratistas, asegúrese de que se cumplan estos requisitos previos. Saltárselos es la causa más habitual de que las implementaciones se estanquen.
La infraestructura de identidad debe admitir usuarios externos. Su proveedor de identidades (IdP) debe gestionar identidades federadas para contratistas, no solo para empleados. Imagine el siguiente escenario en una empresa de consultoría: el director de proyecto envía instrucciones de incorporación a 200 contratistas un lunes. Si su IdP no puede emitir identidades con alcance limitado y de duración determinada vinculadas a un dominio externo, se pasará esa semana creando cuentas manualmente —y se olvidará de eliminarlas cuando finalice el contrato—. La norma NIST SP 800-46 Rev. 2 aborda explícitamente los requisitos de seguridad para el modelo BYOD (traiga su propio dispositivo) y para los dispositivos controlados por contratistas, socios comerciales y proveedores, haciendo hincapié en la importancia de proteger la información confidencial almacenada en dichos dispositivos y transmitida a través de ellos.
Inventario de aplicaciones por método de acceso. Haga un catálogo de las aplicaciones que necesitan los contratistas, ya sean de tipo SaaS (accesibles a través de un proxy directo o inverso), aplicaciones web internas (accesibles a través de ZTNA) o aplicaciones heredadas de cliente pesado (que pueden seguir requiriendo VDI). La mayoría de las cargas de trabajo de los contratistas se centran en el modelo SaaS —SharePoint, Salesforce, ServiceNow—, lo que hace que la aplicación de políticas basada en el navegador sea viable para la mayoría de las sesiones.
Clasificación de datos para la asignación de políticas de DLP. Si no ha clasificado qué se considera datos sensibles en las aplicaciones a las que tendrán acceso los contratistas, las políticas de DLP bloquearán demasiada información o no detectarán nada. Como mínimo, defina los criterios de activación de las políticas para la información de identificación personal (PII), los registros financieros y la propiedad intelectual.
Decisión sobre la arquitectura de red. La norma NIST SP 800-46 recomienda que las organizaciones consideren el uso de soluciones de control de acceso a la red que verifiquen el estado de seguridad de un dispositivo cliente antes de permitirle acceder a una red interna, y que consideren la posibilidad de utilizar una red independiente para todos los dispositivos cliente externos, incluidos los dispositivos BYOD y los controlados por terceros. En el caso del acceso a través del navegador, esto se traduce en desviar todo el tráfico de los dispositivos no gestionados a través de su plataforma SSE, en lugar de concederles acceso directo a la red.
Fase 1: Establecer la visibilidad y la política de referencia con CASB y SWG
Empiece por responder a la pregunta más fundamental: ¿qué función desempeñan realmente los dispositivos no gestionados en sus aplicaciones SaaS en la actualidad?
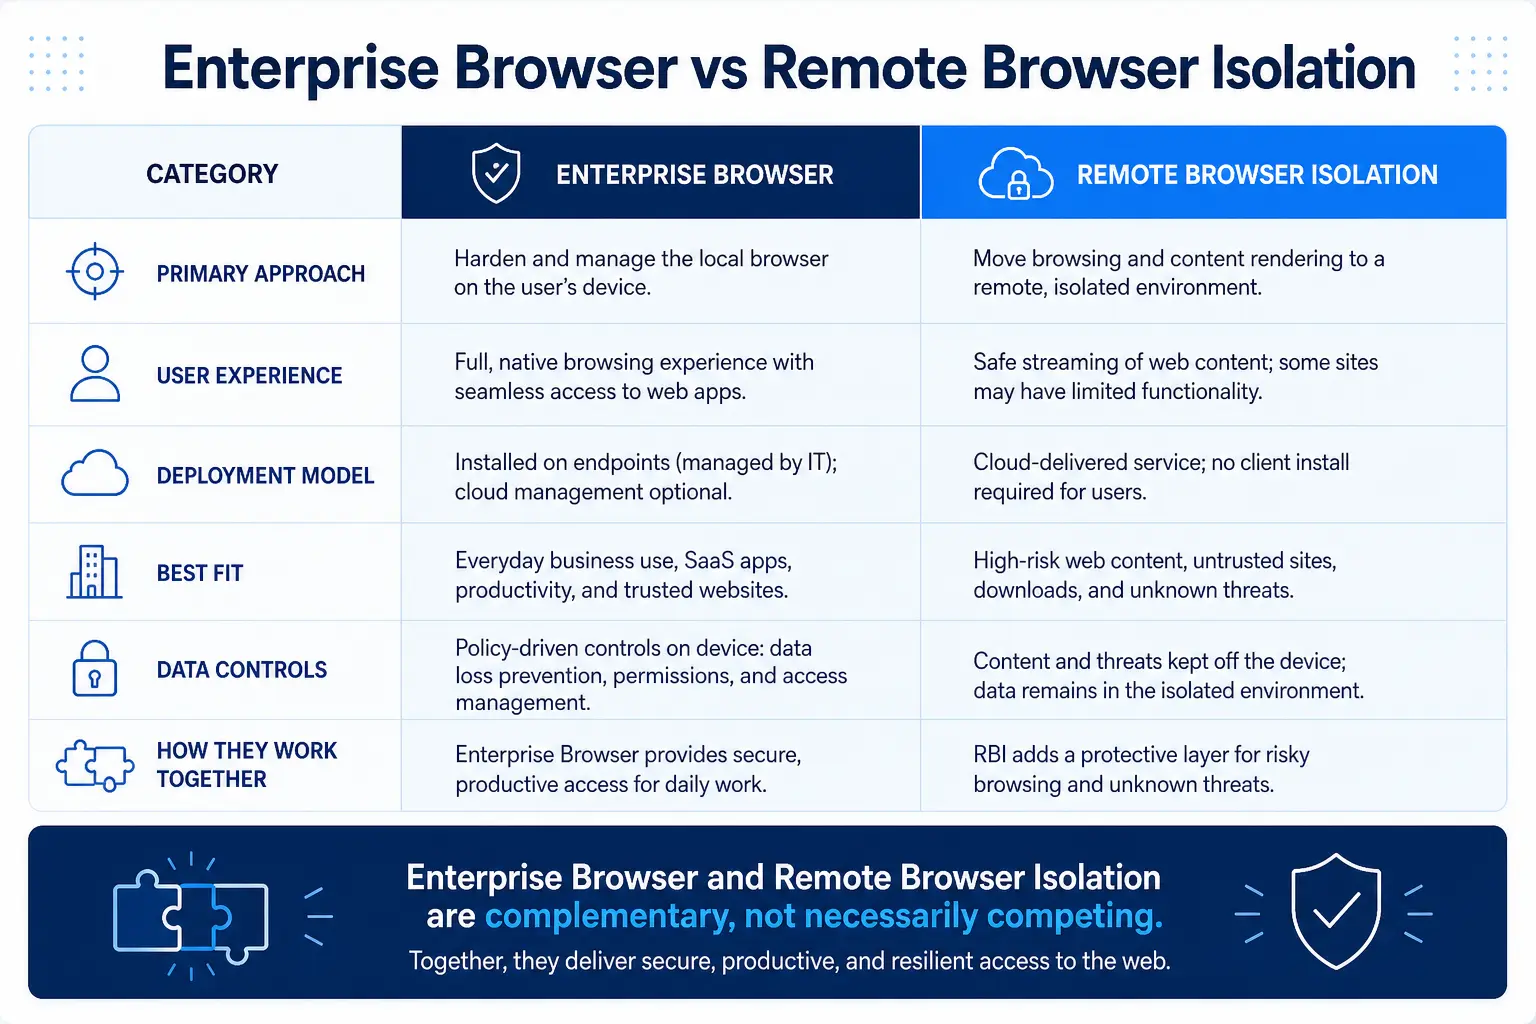
Implemente el CASB en modo de proxy inverso para interceptar las sesiones de los dispositivos no gestionados que accedan a aplicaciones SaaS autorizadas. Un proxy inverso no requiere ningún agente: el colaborador externo simplemente se autentica a través de su proveedor de identidades (IdP) y es redirigido de forma transparente a través del punto de control del CASB. En el caso de la consultora, cuando un colaborador externo inicia sesión en Salesforce desde un MacBook personal, el CASB detecta la sesión, clasifica el dispositivo como no gestionado debido a la ausencia de un certificado de cliente y aplica su política para dispositivos no gestionados: acceso de solo lectura a los registros de oportunidades, prohibición de la exportación masiva y marca de agua en las visualizaciones en pantalla.
Al mismo tiempo, desvíe el tráfico web de estos usuarios a través de su SWG para aplicar las políticas de uso aceptable, bloquear el acceso a categorías de alto riesgo y analizar las descargas en busca de malware. El SWG constituye su primera línea de defensa frente a un colaborador externo que haga clic en un enlace de phishing en una pestaña de correo electrónico personal mientras permanece conectado a su SharePoint corporativo.
Qué hay que evaluar en esta fase:
Número de sesiones de dispositivos no gestionados detectadas al día
Aplicaciones SaaS a las que acceden dispositivos no gestionados (detección de SaaS en la sombra)
Infracciones de las normas bloqueadas (descargas masivas, acceso no autorizado a aplicaciones)
Tiempo medio transcurrido desde la solicitud de incorporación de un contratista hasta que obtiene acceso operativo
Esta fase le proporciona los datos de telemetría necesarios para justificar las inversiones en las fases posteriores. Si su CASB revela que los contratistas descargan listas de clientes a sus dispositivos personales cada semana, el argumento comercial para la Fase 2 se justifica por sí solo.
Fase 2: Incorporar el « Remote Browser Isolation » para sesiones de alta sensibilidad
Una vez que se ha logrado la visibilidad, el siguiente paso consiste en eliminar por completo el terminal como vector de amenaza para sus aplicaciones más sensibles. Es aquí donde remote browser isolation se convierte en el control más eficaz disponible para los dispositivos no gestionados.
Considere un caso práctico: un colaborador externo de una empresa de consultoría necesita revisar los registros de clientes en Salesforce que incluyen información de carácter personal (PII): nombres, direcciones y valores de las operaciones. Con RBI, la sesión de Salesforce se ejecuta en un contenedor basado en la nube. El contratista ve e interactúa con la aplicación con total normalidad en su navegador Chrome o Safari, pero ningún dato de la aplicación, token de sesión ni contenido de la página llega en ningún momento al dispositivo local. Si el ordenador portátil personal del contratista se ve comprometido por un keylogger o un programa de robo de información, el malware no tiene nada útil que capturar, ya que la sesión nunca se ejecuta de forma local.
RBI también permite aplicar controles detallados sobre los datos dentro de la sesión aislada. Puede desactivar las funciones de copiar y pegar, bloquear la impresión, impedir la descarga de archivos y aplicar marcas de agua dinámicas que incorporan la identidad del usuario en las capturas de pantalla. Cuando finaliza la sesión, el contenedor se destruye, sin dejar ningún residuo de datos en el dispositivo no gestionado.
Este enfoque se ajusta directamente a los principios de «confianza cero ». La norma NIST SP 800-207 reconoce explícitamente que es posible que los dispositivos conectados a la red no sean propiedad de la empresa ni puedan ser configurados por ella, y que los servicios contratados puedan incluir activos que no sean propiedad de la empresa y que necesiten acceso a la red para desempeñar su función. El modelo RBI constituye la aplicación práctica de este principio: se concede acceso a la aplicación sin confiar en el dispositivo.
Cuándo utilizar RBI en lugar del proxy CASB estándar:
Cuándo utilizar el proxy RBI frente al proxy CASB estándar
Fase 3: Ampliar el ZTNA a las aplicaciones privadas
Las aplicaciones SaaS son solo una parte del panorama. Muchos proyectos con contratistas requieren acceso a aplicaciones web internas —portales personalizados, wikis internos, entornos de desarrollo— que no están expuestas a Internet.
Una VPN tradicional proporciona a los contratistas un túnel a nivel de red hacia su entorno, lo que incumple todos los principios del modelo «zero trust». Si uno de esos 200 contratistas tiene malware en su ordenador portátil personal y usted le ha concedido acceso a la VPN, el malware puede escanear su red interna, intentar un movimiento lateral y llegar a sistemas que se encuentran mucho más allá del ámbito de actuación previsto para el contratista.
ZTNA ( Private Access ) sustituye a la VPN por un acceso a nivel de aplicación. El contratista se autentica; el motor de políticas evalúa su identidad, el contexto del dispositivo y las señales de riesgo, y le concede acceso únicamente a las aplicaciones internas específicas autorizadas para su función, y nada más. El contratista nunca ve ni tiene contacto con la red subyacente.
Las etapas de madurez del Modelo de Madurez «Zero Trust» de la CISA permiten a las organizaciones evaluar, planificar y mantener las inversiones necesarias para avanzar hacia el modelo «Zero Trust» a través de cinco pilares: identidad, dispositivos, redes, aplicaciones y cargas de trabajo, y datos. El paso de una VPN a un ZTNA para el acceso de los contratistas constituye un avance cuantificable de la madurez «tradicional» a la «inicial» tanto en el pilar de los dispositivos como en el de las redes.
En el caso de la empresa de consultoría, el modelo ZTNA implica que la colaboradora externa Jane puede acceder al portal interno de seguimiento de proyectos desde su ordenador portátil personal en su domicilio, pero no puede escanear la red, conectarse al controlador de dominio ni acceder a la aplicación de finanzas. Si su contrato finaliza el viernes, su acceso se revoca en la capa de aplicación: no hay que buscar certificados de VPN ni eliminar reglas del cortafuegos.
Por qué la VDI y la MDM no son suficientes para el BYOD y el acceso de los contratistas
Los responsables de seguridad suelen evaluar las soluciones de VDI y MDM antes de plantearse la posibilidad de utilizar controles basados en navegador. Ambas soluciones tienen casos de uso legítimos, pero ninguna de ellas resulta adecuada para poblaciones de dispositivos no gestionados, de carácter temporal y con un gran volumen.
VDI (Infraestructura de Escritorio Virtual): La VDI crea un entorno de escritorio centralizado en un servidor, transmitiendo una sesión visual al dispositivo del usuario. Resulta ideal para entornos altamente regulados que requieren aplicaciones de cliente pesado. Sin embargo, para 200 contratistas que acceden a aplicaciones SaaS durante seis meses, la VDI es excesiva. Las soluciones de VDI alojadas en la nube suelen suponer decenas de dólares al mes por usuario, y la VDI local requiere una inversión considerable en servidores, redes y software de virtualización. Para un proyecto con 200 contratistas, solo los costes totales de suscripción a la VDI pueden alcanzar decenas de miles de dólares en seis meses, sin tener en cuenta los gastos generales de infraestructura, licencias y asistencia técnica. La VDI también conlleva latencia, interrupciones en las sesiones y largos tiempos de incorporación, lo que frustra a los usuarios y reduce la productividad.
MDM (gestión de dispositivos móviles): El MDM requiere instalar un perfil de gestión en el dispositivo personal del colaborador, lo que otorga a la organización control sobre la configuración del dispositivo, la capacidad de borrar datos de forma remota y visibilidad sobre las aplicaciones instaladas. La mayoría de los colaboradores se negarán. Su dispositivo es de su propiedad personal; lo utilizan para operaciones bancarias, correo electrónico personal y fotos familiares. Pedir a un colaborador que se inscriba en el MDM genera conflictos legales, objeciones relacionadas con la privacidad y retrasa la incorporación entre días y semanas.
Controles basados en navegador (CASB + RBI + SWG + ZTNA): sin agente, sin inscripción de dispositivos, sin infraestructura que escalar. El contratista abre su navegador, se autentica a través de su IdP y las políticas de seguridad se aplican en la capa de sesión. El tiempo de incorporación se reduce de días a minutos. El mercado de la seguridad BYOD refleja este cambio: el mercado se valoró en 60 640 millones de dólares en 2025 y se prevé que alcance los 120 360 millones de dólares en 2032, con una tasa de crecimiento anual compuesto (CAGR) del 10,28 % (GII Research, 2026).
Tabla 2: VDI frente a MDM frente a controles basados en navegador
Puntos de integración: cómo hacer que la seguridad del navegador funcione con su pila tecnológica actual
Los controles de BYOD basados en el navegador no funcionan de forma aislada. Su valor se multiplica cuando se integran con su infraestructura de seguridad existente.
IdP y acceso condicional: Su IdP (Azure AD, Okta, Ping) actúa como guardián. Configure políticas de acceso condicional que detecten dispositivos no gestionados —normalmente por la ausencia de un certificado de cliente o de una señal de cumplimiento— y redirijan automáticamente esas sesiones a través del proxy inverso CASB o del RBI. Cuando un colaborador externo inicie sesión en SharePoint desde un dispositivo no registrado, el IdP deberá aplicar automáticamente la ruta de acceso más estricta sin necesidad de intervención manual.
Unificación de políticas de DLP: Las mismas políticas de DLP que protegen los datos en los terminales gestionados deben extenderse a las sesiones de navegador desde dispositivos no gestionados. Si su política de DLP bloquea la exportación masiva de registros de clientes por parte de los empleados, también debe bloquearla para los contratistas que accedan a través de RBI. El informe de IBM sobre el coste de una filtración de datos (2024) cuantifica el riesgo: el coste medio global de una filtración de datos alcanzó los 4,88 millones de dólares en 2024, lo que supone un aumento interanual del 10 %, el mayor incremento registrado desde el inicio de la pandemia. La aplicación coherente de las políticas de DLP tanto en el acceso gestionado como en el no gestionado reduce la probabilidad de convertirse en una de esas estadísticas.
Integración de SIEM y UEBA: canalice los registros de sesión procedentes de CASB, RBI y ZTNA hacia su SIEM para establecer patrones de referencia de comportamiento de la actividad de los contratistas. Si un contratista que normalmente accede a 20 registros de Salesforce al día exporta de repente 2.000, esa anomalía debería activar una alerta. La visibilidad y el análisis constituyen una de las tres capacidades transversales del Modelo de Madurez de Zero Trust de la CISA, y la telemetría a nivel de sesión procedente de los controles del navegador es una aplicación práctica de dicha capacidad.
Automatización de la baja: Cuando finaliza la colaboración con un colaborador externo, desactive su identidad en el proveedor de identidades (IdP). Dado que el acceso se basa en sesiones y se aplica en la capa de proxy o RBI, no hay que revocar certificados de VPN, desinstalar agentes de terminal ni eliminar perfiles de dispositivo. El acceso simplemente deja de existir.
Indicadores y criterios de éxito
Mida lo que realmente importa. Estos indicadores demuestran si sus controles de acceso para el programa BYOD y para los contratistas, basados en el navegador, están funcionando y justifican una inversión continuada.
Indicadores operativos:
Tiempo medio hasta el acceso del contratista: desde la asignación de la identidad hasta la primera sesión productiva. Objetivo: menos de 30 minutos. Si está midiendo este tiempo en días, es necesario mejorar el proceso.
Volumen de sesiones de dispositivos no gestionados: número total de sesiones semanales procedentes de dispositivos clasificados como no gestionados. Se espera una tendencia al alza a medida que aumenta la adopción; una tendencia a la baja, mientras que el número de contratistas se mantiene estable, sugiere que se está eludiendo el sistema.
Índice de incumplimiento de las políticas: número de acciones bloqueadas (descargas, copiar y pegar, acceso no autorizado a aplicaciones) por cada 1.000 sesiones. Un índice elevado de forma constante puede indicar que las políticas son demasiado restrictivas o que la comunicación con los usuarios es insuficiente.
Indicadores de seguridad:
Incidentes con cero residuos de datos: número de casos de exposición de datos atribuibles a un dispositivo no gestionado. El objetivo es cero para las sesiones protegidas por RBI.
Índice de detección de SaaS ocultos: número de aplicaciones SaaS no autorizadas a las que acceden dispositivos no gestionados, según lo detectado por el CASB. Esta métrica debería reducirse con el tiempo a medida que se endurezcan las políticas del SWG.
Incidentes de robo de credenciales procedentes de dispositivos no gestionados: los ataques basados en credenciales representaron el 16 % del total de violaciones de seguridad y fueron los que más tiempo tardaron en identificarse y contenerse, con casi 292 días (IBM, 2024). El aislamiento de sesiones de RBI debería reducir el robo de credenciales derivado de ataques a través del navegador hasta niveles cercanos a cero.
Indicadores de costes:
Coste por acceso de contratista: Compare el coste total de las licencias SSE para sesiones de dispositivos no gestionados con el coste equivalente de la VDI. La diferencia es su justificación para la renovación.
Volumen de incidencias de asistencia técnica relacionadas con el acceso de los contratistas: los controles basados en navegador deberían generar menos incidencias de asistencia técnica que la VDI o el MDM, ya que no hay ningún software de cliente que requiera resolución de problemas.
Errores habituales
Tratar todos los dispositivos no gestionados de la misma manera. Un contratista que acceda a documentación de proyectos no confidencial no necesita los mismos controles que otro que maneje datos personales identificables (PII) de los clientes. Aplicar de forma excesiva el modelo RBI a todas las sesiones aumenta los costes y la latencia. Utilice una clasificación por niveles basada en el riesgo: un proxy CASB para aplicaciones de baja confidencialidad y el modelo RBI para aplicaciones de alta confidencialidad.
Olvidarse de los datos que se transmiten entre aplicaciones. Ha restringido el acceso a Salesforce mediante RBI, pero el contratista aún puede copiar el nombre de un cliente de Salesforce, pegarlo en una herramienta de IA generativa en una pestaña adyacente y obtener una respuesta que incluya datos enriquecidos. Combine RBI con políticas de SWG que restrinjan el acceso a las herramientas de IA generativa desde sesiones de dispositivos no gestionados, o bien redirija el acceso a dichas herramientas a través de un entorno de aislamiento. Skyhigh describe controles adicionales para este escenario en su guía sobre la protección de aplicaciones en la nube frente a dispositivos no gestionados.
Omitir el proceso de baja. Toda la atención se centra en la concesión de acceso; a la retirada de acceso solo se le dedica una nota adhesiva. Automatice los desencadenantes de la baja vinculados a las fechas de finalización del contrato en su sistema de RR. HH. o de compras. Un colaborador externo que conserve el acceso tres meses después de que haya finalizado su proyecto constituye una amenaza interna, independientemente de si esa es su intención o no.
Desatender la comunicación con los usuarios. Los colaboradores que se enfrentan a RBI por primera vez pueden comentar que «la aplicación parece diferente» o que la función de copiar y pegar no funciona. Si no se establece una comunicación proactiva en la que se explique por qué existen estos controles y qué comportamientos restringen, surgirán soluciones alternativas no oficiales: los colaboradores enviarán datos por correo electrónico a sus cuentas personales para eludir las restricciones de descarga.
Implementación de controles del navegador sin DLP. El aislamiento del navegador sin « data loss prevention » es como una puerta cerrada con una ventana abierta. El RBI impide que los datos lleguen al dispositivo, pero el DLP garantiza que los datos de la sesión no puedan filtrarse a través de canales no autorizados —como la subida a una cuenta de almacenamiento en la nube personal, el envío por correo electrónico a una dirección ajena a la empresa o la impresión en un archivo PDF local—. IBM descubrió que el 35 % de las filtraciones de datos estaban relacionadas con «datos en la sombra» —información almacenada en fuentes de datos no gestionadas (IBM, 2024)—, lo que pone de relieve cómo el movimiento incontrolado de datos genera costes y riesgos.
Partir de la base de que un único modelo de implementación sirve para todos. Es posible que a algunos grupos de usuarios les resulte más conveniente una extensión de navegador ligera en dispositivos gestionados, mientras que los colaboradores externos utilicen el RBI sin agente. Adapte el control al estado del dispositivo y al tipo de usuario, en lugar de imponer un único enfoque a toda su plantilla.
Fuentes
- NIST. SP 800-46, rev. 2: Guía sobre seguridad en el teletrabajo empresarial, el acceso remoto y la política «Traiga su propio dispositivo» (BYOD) (julio de 2016). https://csrc.nist.gov/pubs/sp/800/46/r2/final
- NIST. SP 800-207: Arquitectura «Zero Trust» (agosto de 2020). https://csrc.nist.gov/pubs/sp/800/207/final
- CISA. Modelo de madurez de «Zero Trust», versión 2.0 (abril de 2023). https://www.cisa.gov/zero-trust-maturity-model
- IBM y el Ponemon Institute. Informe sobre el coste de una filtración de datos 2024 (julio de 2024). https://www.ibm.com/downloads/documents/us-en/107a02e94948f4ec