Ressourcen
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
Von Mike Smart – Leiter Produktmarketing
24. September 2026 3 Minuten Lesezeit
Lassen Sie uns ehrlich sein, wo die Sicherheit der Belegschaft (d. h. der SSE-Markt) aus der Bahn geraten ist. Vor einigen Jahren war der allgemeine Konsens noch einfach: Jede Anwendung in die Cloud verlagern, jedes Byte des Benutzerdatenverkehrs über den Cloud-PoP eines Anbieters leiten und „Zero Trust“ als i-Tüpfelchen hinzufügen. Das war eine vernünftige Strategie, als die gesamte Belegschaft über Nacht auf Remote-Arbeit umstellte.
Das Geschäftsumfeld hat sich grundlegend verändert.
Die Mitarbeiter sind wieder in den Büros vor Ort tätig. Arbeitslasten, Speicherorte für sensible Daten und zunehmend auch private KI-Infrastrukturen werden wieder in private Netzwerke und lokale Rechenzentren verlagert. Der „Hybrid Work Indicator“ von Gallup vom Mai 2026 zeigt, dass 52 % der US-amerikanischen Arbeitnehmer mit telearbeitsfähigen Tätigkeiten in einer hybriden Arbeitsform arbeiten und weitere 22 % vor Ort tätig sind. Mit anderen Worten: Fast drei Viertel verbringen zumindest einen Teil ihrer Arbeitszeit vor Ort. (Gallup, Hybrid Work Indicator, Mai 2026).
Kritische Anwendungen, Speicherorte für sensible Daten und zunehmend private KI-Infrastruktur befinden sich nach wie vor über Cloud, private Netzwerke und lokale Rechenzentren verteilt. Unternehmen tun dies aus ganz praktischen Gründen: um Kosteneinsparungen zu erzielen, die Leistung zu verbessern sowie den Datenschutz und die souveräne Kontrolle zurückzugewinnen.
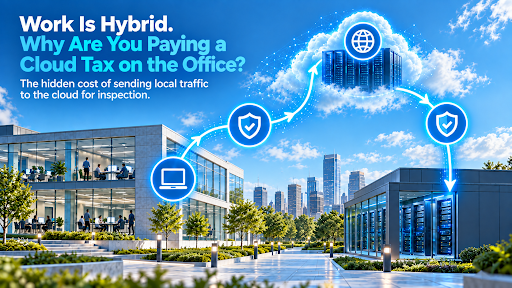
Dennoch verlangen viele reine Cloud-Sicherheitsanbieter von Unternehmen nach wie vor, den lokalen Büroverkehr über einen Cloud-PoP umzuleiten, nur um ihn anschließend direkt zurück zu diesen lokalen Anwendungen, der KI-Infrastruktur oder den Datenspeichern zu leiten.
Wenn Sie lokalen Datenverkehr über die Cloud leiten, müssen Sie hohe Gebühren für die Cloud-Überprüfung von Daten zahlen, die Ihr Gebäude gar nicht hätten verlassen müssen. Wenn sich Ihre Daten und Ihre KI-Workloads vor Ort befinden, sollte auch die Sicherheitsüberwachung vor Ort erfolgen.
„Zero Trust“ ist ein Grundsatz und keine geografische Fessel. Echtes „Zero Trust“ bedeutet, genau denselben Datenschutz auf Unternehmensniveau, dieselben Browsersteuerungen und dieselben Zugriffsrichtlinien konsequent anzuwenden – ganz gleich, ob ein Benutzer an einem Schreibtisch in der Zentrale sitzt, in einer Niederlassung arbeitet oder sich aus der Ferne anmeldet. Die Sicherheit muss sich an Ihre Unternehmensarchitektur anpassen, und nicht Ihr Netzwerk dazu zwingen, sich an die Cloud eines Anbieters anzupassen.
Damit kommen wir zu dem Thema, über das niemand sprechen möchte: die Kosten.
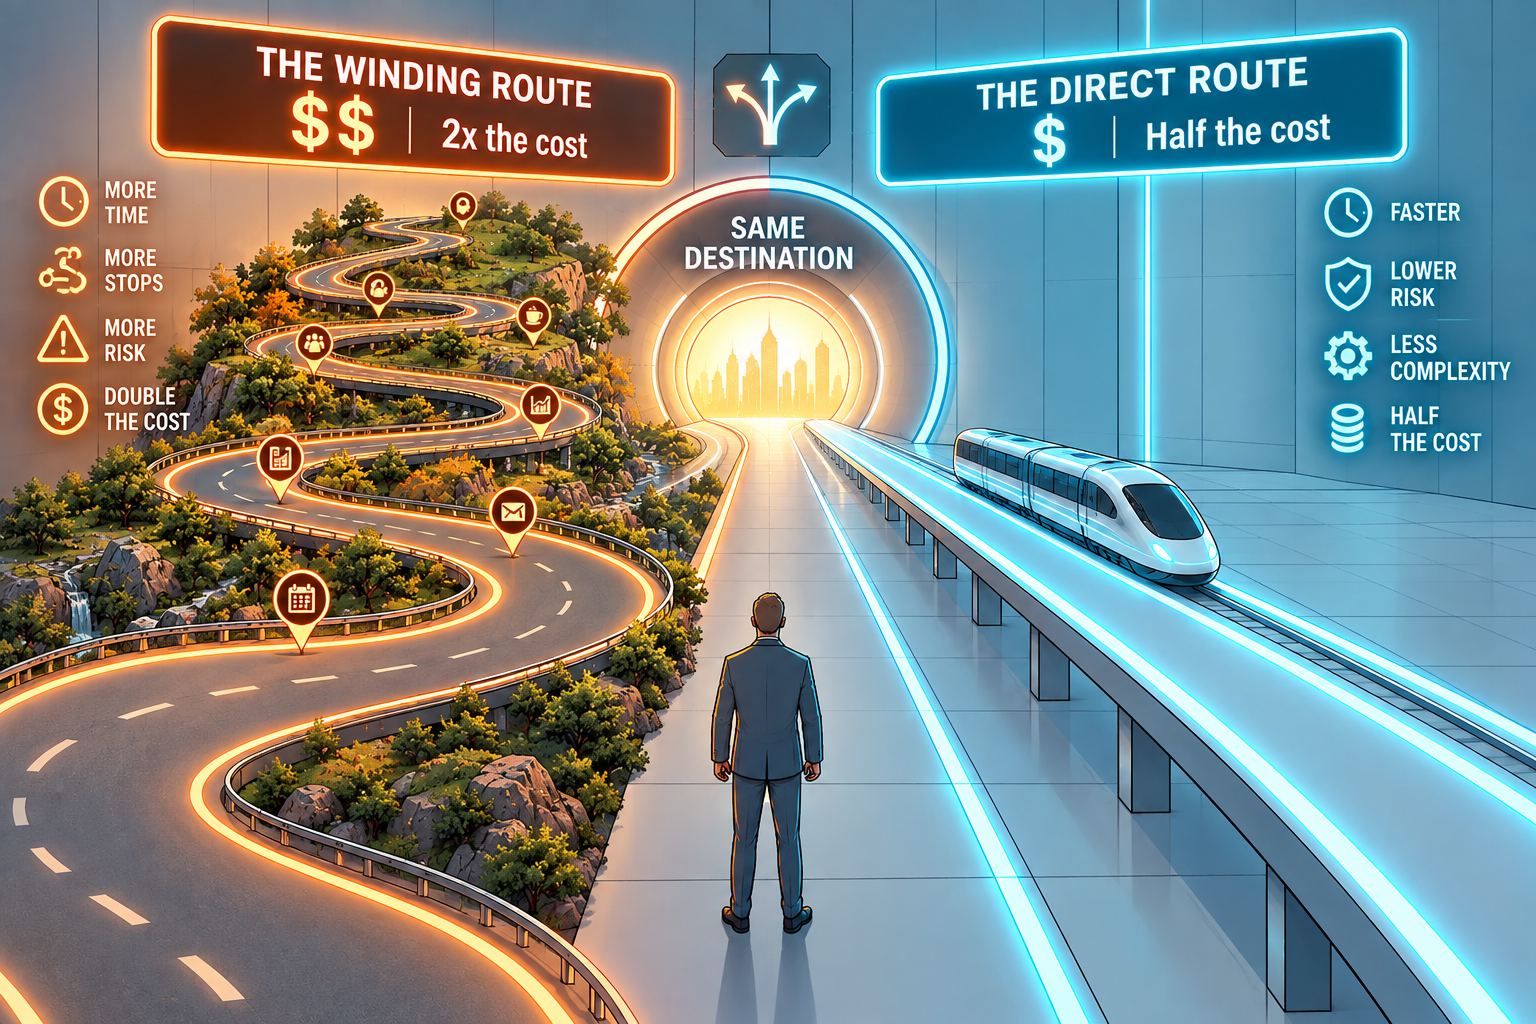
Unternehmen zahlen eine „Cloud-Steuer“. Die Zahlung der höchsten Cloud-Tarife für die Überprüfung von 100 % Ihres Datenverkehrs – selbst wenn sich die Mitarbeiter innerhalb Ihres Unternehmensnetzwerks befinden – ist ein veraltetes Abrechnungsmodell. Sie sollten keine Autobahnmaut für eine Straße zahlen, auf der Sie gar nicht fahren.
Fairness bei der Preisgestaltung von Sicherheitsanbietern bedeutet standortbezogene, anpassungsfähige Wirtschaftlichkeit. Wenn der Datenverkehr vor Ort verbleibt, sollten lokale Durchsetzungsmodule die Last bewältigen, wodurch unnötige Transit-Hops in der Cloud-Sicherheit (d. h. „Hairpinning“) vermieden werden. Je mehr Datenverkehr aus den lokalen Niederlassungen ein Unternehmen zur Überprüfung über einen Cloud-Sicherheitsdienst leitet, desto mehr zahlt es für die Cloud-Bereitstellung für Datenverkehr, der lokal abgewickelt werden könnte. Wenn Sie Ihren Cloud-Dienst nicht nutzen, sollten Sie auch nicht dafür bezahlen müssen! – Diese betriebliche Effizienz sollte direkt an Sie weitergegeben werden und Ihnen einen realistischen Weg bieten, die Betriebskosten (OPEX) für Cloud-Sicherheit um bis zu 50 % zu senken.
Es ist an der Zeit, die falsche Wahl zwischen modernem Zero Trust und lokaler Kontrolle nicht länger hinzunehmen. Sie sollten in der Lage sein, die Vorteile von SSE zu nutzen und gleichzeitig einen fairen Preis zu zahlen.
Die Auswirkungen gehen über das Netzwerkteam hinaus. Für den CISO bedeutet dies ein einheitliches Zero-Trust-Konzept und Datenschutz über Cloud- und lokale Umgebungen hinweg; für den CIO eine Architektur, die zu den Anwendungen, der Infrastruktur und den Mitarbeitern des Unternehmens passt; und für den CFO eine Möglichkeit, die strukturellen Sicherheitskosten zu senken, ohne die Leistungsfähigkeit einzuschränken.
Erfahren Sie in unserem bevorstehenden Webinar mehr über die Perspektiven von CISO, CIO und CFO. Dort vergleichen wir rein cloudbasierte SSE, herkömmliche Dual-Stack-Hybridlösungen und einen einheitlichen Hybrid-Mesh-SSE-Ansatz – und zeigen auf, wie sich diese jeweils auf Betriebskosten, Sicherheit, Betrieb und Leistung auswirken. Erfahren Sie, wie das Hybrid-Mesh-SSE von „ Skyhigh Security“ die Spielregeln neu definiert, damit Sie Sicherheit dort einsetzen, wo die Arbeit stattfindet – und dafür fair bezahlen!
Über den Autor
Mike Smart
Leiter des Produktmarketings
Mike ist Leiter des Produktmarketings bei Skyhigh Security und verfügt über 30 Jahre Erfahrung in der Technologiebranche. Den Großteil seiner beruflichen Laufbahn verbrachte er im Produktmarketing bei führenden Cybersicherheitsunternehmen, darunter ExtraHop, Cybereason, Forcepoint, Symantec und McAfee. Bei Cybereason wurde er für ein Vertriebsprogramm mit dem MVP-Award ausgezeichnet, das dazu beitrug, die Generierung von Verkaufschancen und die Abschlussgeschwindigkeit zu beschleunigen.
Verwandter Inhalt


Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen

Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Laufende Blogs
Was es bedeutet, eine wirklich hybride Sicherheitslösung einzusetzen
Steve Tait 29. Oktober 2026
Wir stellen Ihnen Skyhigh Hybrid Mesh SSE vor: Entwickelt für die Arbeitsweise moderner Unternehmen
Thyaga Vasudevan 28. Oktober 2026
Sicherheit dort, wo gearbeitet wird: Zahlen Sie keine Cloud-Tarife mehr für lokale KI
Mike Smart 16. Oktober 2026
Sicherheit in der „neuen Normalität“: Warum „Universal Zero Trust“ im Zeitalter der KI unverzichtbar ist
Sriram Krishnamurthy 30. September 2026
Arbeit findet hybrid statt. Warum zahlen Sie doppelt für eine „Cloud-Steuer“ auf Ihr Büro?
Mike Smart 24. September 2026